
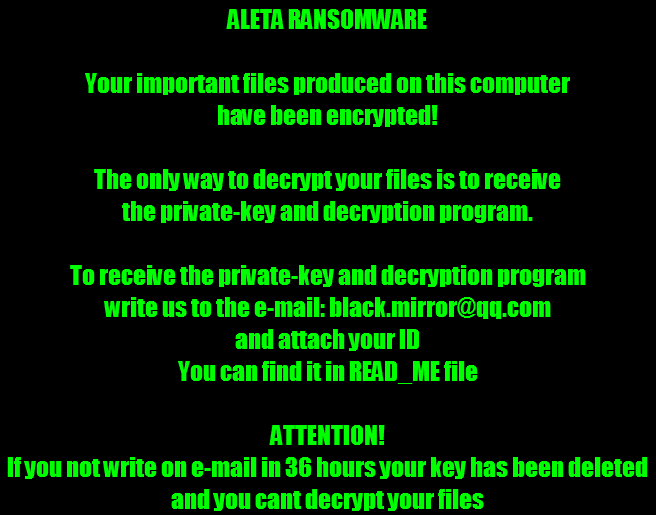
Quick Heal Security Labs ตรวจพบการแพร่ระบาดของแรนซัมแวร์ BTCWare สายพันธุ์ใหม่ (ที่เคยตรวจพบเมื่อต้นปี 2017) ที่ชื่อว่า 'Aleta' แรนซัมแวร์นี้ได้ชื่อเช่นนี้เพราะมันจะเพิ่มนามสกุล“.aleta”ต่อท้ายไฟล์ที่เข้ารหัสในคอมพิวเตอร์ที่ติดไวรัส แม้ว่าแรนซัมแวร์ BTCWare สายพันธุ์นี้จะไม่ได้ใช้เทคนิคหรือช่องโหว่พิเศษใดๆ เหมือนกับแรนซัมแวร์ WannaCry หรือ NotPetya แต่ก็ใช้วิธีการโจมตีแบบ Brute-Force ผ่าน RDP เพื่อเข้าถึงระบบที่ติดไวรัส
อ่านเพิ่มเติมเกี่ยวกับวิธีที่แฮกเกอร์ใช้ประโยชน์จาก RDP ในการแพร่กระจายแรนซัมแวร์และมัลแวร์อื่นๆ
แรนซัมแวร์ BTCWare Aleta ใช้รูปแบบการเข้ารหัส AES256 ตัวบ่งชี้ IOC (ตัวบ่งชี้การถูกบุกรุก) ที่น่าสนใจที่พบในแรนซัมแวร์นี้คือรหัสอีเมลที่เชื่อมโยงกับการขอคีย์ถอดรหัส – black.mirror@qq.com ก่อนหน้านี้มีรายงานว่าอีเมลนี้เชื่อมโยงกับแรนซัมแวร์ Amnesia และ BTCWare หลายสายพันธุ์ แรนซัมแวร์นี้ใช้อีเมลขยะที่มีไฟล์แนบที่เป็นอันตรายซึ่งประกอบด้วยสคริปต์ เอกสาร และไฟล์ปฏิบัติการที่เป็นอันตรายเป็นพาหะ
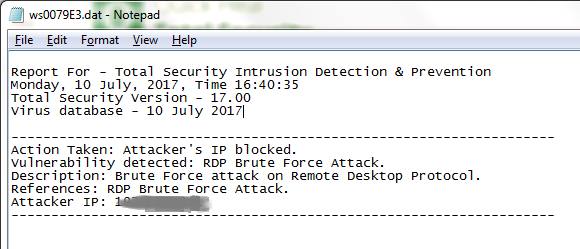
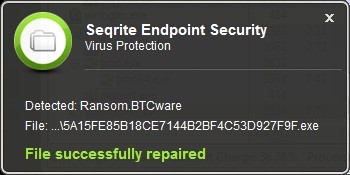
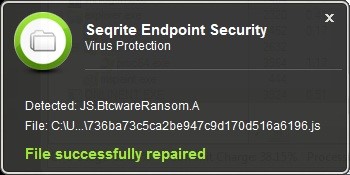
Seqrite Endpoint Protection ต่อต้าน BTCWare (Aleta) Ransomware
อยู่ให้ห่างจากแรนซัมแวร์ด้วยเคล็ดลับด้านความปลอดภัยเหล่านี้
- สำรองข้อมูลไฟล์ของคุณเป็นประจำ แรนซัมแวร์จะโจมตีไฟล์ของคุณเมื่อมันติดไวรัสในคอมพิวเตอร์ของคุณ หากคุณมีไฟล์สำรองไฟล์สำคัญทั้งหมดไว้แล้ว ก็ไม่มีเหตุผลใดที่คุณจะต้องยอมจำนนต่อคำสั่งของแรนซัมแวร์ อย่าลืมตัดการเชื่อมต่ออินเทอร์เน็ตขณะสำรองข้อมูลลงในฮาร์ดไดรฟ์ภายนอก ถอดปลั๊กไดรฟ์ออกก่อนเชื่อมต่ออินเทอร์เน็ตอีกครั้ง มีบริการสำรองข้อมูลบนคลาวด์ทั้งแบบฟรีและแบบเสียเงินมากมายในท้องตลาดที่สามารถสำรองข้อมูลได้เป็นระยะ
- ให้สิทธิ์อ่าน/เขียนแก่การแชร์เครือข่ายเฉพาะเมื่อจำเป็นเท่านั้น พยายามอย่าเปิดการแชร์ไว้ เพราะอาจตกเป็นเหยื่อของการเข้ารหัสหากติดแรนซัมแวร์
- ใช้ข้อมูลประจำตัวที่แข็งแกร่งสำหรับทั้งผู้ใช้และผู้ดูแลระบบ ข้อมูลประจำตัวที่อ่อนแออาจถูกบังคับใช้เพื่อเข้าถึงระบบได้อย่างง่ายดาย
- ใช้ โซลูชันความปลอดภัย ที่ให้การป้องกันหลายชั้นต่ออีเมลที่ติดไวรัส เว็บไซต์อันตราย และหยุดยั้งการติดไวรัสที่สามารถแพร่กระจายผ่านไดรฟ์ USB หมั่นอัปเดตซอฟต์แวร์ให้เป็นปัจจุบันอยู่เสมอ
- ใช้การอัปเดตความปลอดภัยที่แนะนำสำหรับระบบปฏิบัติการของคอมพิวเตอร์ของคุณและโปรแกรมอื่นๆ ทั้งหมด เช่น Adobe, Java, เบราว์เซอร์อินเทอร์เน็ต เป็นต้น
- อย่าคลิกลิงก์หรือดาวน์โหลดไฟล์แนบที่ส่งมาในอีเมลจากแหล่งที่ไม่ต้องการหรือไม่คาดคิด แม้ว่าอีเมลดังกล่าวจะดูเหมือนมาจากแหล่งที่รู้จักก็ตาม แต่ควรโทรติดต่อผู้ส่งเพื่อตรวจสอบก่อน
รับทราบ
ผู้เชี่ยวชาญเรื่อง
– Shantanu Vichare | Quick Heal Security Labs