
• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  cybersecurity  / ล่อลวงและประนีประนอม: เปิดโปงอันตรายดิจิทัลจากกับดักน้ำผึ้ง
ล่อลวงและประนีประนอม: เปิดโปงอันตรายดิจิทัลจากกับดักน้ำผึ้ง
17 มิถุนายน 2025

ล่อลวงและประนีประนอม: เปิดโปงอันตรายดิจิทัลจากกับดักน้ำผึ้ง

เขียนโดย สุพโรจโยติ โชวธูรี
สุพโรจโยติ โชวธูรี
cybersecurity

เบื้องหลังฉาก ความสมดุลอันละเอียดอ่อนระหว่างความไว้วางใจและการหลอกลวงปรากฏชัดขึ้น กับดักน้ำผึ้ง ซึ่งครั้งหนึ่งเคยเป็นเพียงแค่การจารกรรม กลับแพร่กระจายอย่างลับๆ สู่โลกดิจิทัล ฉวยโอกาสจากอารมณ์ความรู้สึกของมนุษย์ สิ่งที่เริ่มต้นจากการแชทหรือคำขอเป็นเพื่อนที่ดูไม่เป็นอันตราย อาจกลายเป็นการแบล็กเมล์ กรรโชกทรัพย์ หรือการลักขโมยโดยไม่คาดคิด ความจริงก็คือ ช่องโหว่ไม่มีขอบเขต ไม่ว่าคุณจะเป็นประชาชนทั่วไปหรือเป้าหมายระดับสูง คุณก็อาจตกอยู่ในความเสี่ยง ลองเจาะลึกโลกอันซับซ้อนของกับดักน้ำผึ้งดิจิทัล ทำความเข้าใจพลังทำลายล้างของมัน และค้นพบกลยุทธ์สำคัญในการปกป้องตัวเราเอง ผู้โจมตีสามารถทำลายไฟร์วอลล์ได้ แต่ภัยคุกคามจากภายในสามารถหลีกเลี่ยงได้
ใครจะถูกกำหนดเป้าหมาย?

  • เจ้าหน้าที่รัฐที่มีสิทธิ์เข้าถึงเอกสารลับ
  • พนักงานในฝ่ายไอที การเงิน การป้องกันประเทศ หรือการวิจัย
  • ทุกคนด้วย เข้าถึงข้อมูลรับรอง or อำนาจในการตัดสินใจ

ข้อควรจำ:ถ้าใครบางคนในโลกออนไลน์เข้าใกล้คุณเร็วเกินไปและต้องการรายละเอียดเกี่ยวกับงานของคุณ หรือส่งข้อความเชิงชู้สาวเร็วเกินไป นั่นเป็นสัญญาณเตือนภัย

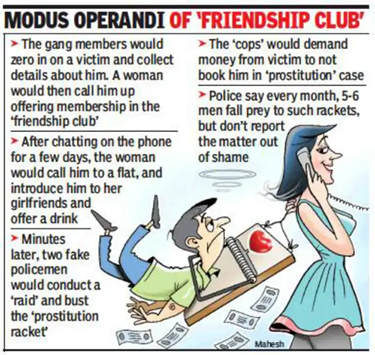
ความสัมพันธ์โรแมนติกปลอมๆ ถูกใช้เพื่อหลอกล่อเจ้าหน้าที่ให้ละเมิดความลับ ใช้ประโยชน์จากอารมณ์มากกว่าระบบดิจิทัล ผู้โจมตีเข้าถึงข้อมูลโดยไม่ได้รับอนุญาตผ่านการหลอกลวงอันชาญฉลาด ล่อลวงเหยื่อให้เปิดเผยข้อมูลสำคัญ กลยุทธ์ทางวิศวกรรมสังคมที่ซับซ้อนนี้ใช้ประโยชน์จากจุดอ่อนของมนุษย์ ทำให้กลายเป็นภัยคุกคามร้ายแรง เป็นการหลอกลวงด้วยเจตนาร้าย โดยมุ่งเป้าไปที่บุคคลที่มีความเสี่ยงสูงเพื่อดึงข้อมูล การหลอกลวงทางอารมณ์คือกุญแจสำคัญของการโจมตีอันชาญฉลาดนี้
กายวิภาคของอาชญากรรม

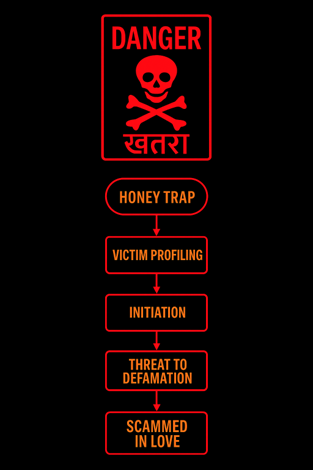
  1. การกำหนดเป้าหมาย / การสร้างโปรไฟล์เหยื่อ: บทเรียนที่ 1: โซเชียลมีเดียเป็นประตูแรก

นักต้มตุ๋นมักมุ่งเป้าไปที่บุคคลที่มีอำนาจหน้าที่และสามารถเข้าถึงข้อมูลสำคัญของบริษัทหรือหน่วยงานภาครัฐได้ พวกเขารวบรวมข้อมูลส่วนบุคคล เช่น สถานภาพสมรสและประวัติการทำงาน เพื่อระบุช่องโหว่ ช่องโหว่หลักที่พวกเขาใช้ประโยชน์คือความอ่อนแอทางอารมณ์ ซึ่งอาจนำไปสู่การละเมิดทางดิจิทัลเพิ่มเติม โซเชียลมีเดียมักเป็นจุดเริ่มต้นของการรวบรวมข้อมูลเหล่านี้

  1. การเริ่มต้น:

นักต้มตุ๋นใช้แพลตฟอร์มโซเชียลมีเดียอย่าง Facebook, LinkedIn และแอปหาคู่ เพื่อเริ่มต้นการติดต่อกับเหยื่อ พวกเขาจะติดตามร่องรอยบนโลกออนไลน์ของเหยื่อและสร้างความสัมพันธ์ ซึ่งมักจะเปลี่ยนบทสนทนาจากแพลตฟอร์มสาธารณะไปเป็นแพลตฟอร์มส่วนตัวอย่าง WhatsApp เมื่อการสื่อสารดำเนินไป น้ำเสียงของข้อความจะเปลี่ยนจากแบบมืออาชีพเป็นแบบเป็นมิตร และในที่สุดก็กลายเป็นแบบโรแมนติก ซึ่งบ่งบอกถึงระดับความรุนแรงของพฤติกรรมของนักต้มตุ๋นที่เพิ่มมากขึ้น

บทเรียนที่ 2: ตรวจสอบก่อนที่คุณจะไว้วางใจ
  1. การได้รับความไว้วางใจ: บทเรียนที่ 3: การประจบสอพลอเป็นกับดักที่เก่าแก่ที่สุด

มิจฉาชีพสร้างความไว้วางใจให้กับเหยื่อผ่านการประจบประแจง การพูดคุย และวิดีโอคอลเป็นประจำ ทำให้พวกเขาสนใจและใส่ใจอย่างไม่จำเป็น พวกเขาแลกเปลี่ยนรูปถ่ายกัน ซึ่งต่อมาจะถูกนำไปใช้เป็นเครื่องมือข่มขู่เหยื่อหากพยายามเปิดโปงตัวมิจฉาชีพ มิจฉาชีพเหล่านี้ใช้การบังคับขู่เข็ญเหยื่อด้วยการข่มขู่ว่าจะทำลายภาพลักษณ์สาธารณะหรือเผยแพร่เนื้อหาหมิ่นประมาท

แจ้งเตือนองค์กร:การเปลี่ยนแปลงพฤติกรรมอย่างกะทันหันของพนักงาน เช่น การเก็บความลับ การเบี่ยงเบนความสนใจทางอารมณ์ หรือพฤติกรรมแปลกๆ บนโลกออนไลน์ อาจบ่งชี้ถึงปัญหาทางจิตใจ
  1. การเอารัดเอาเปรียบ:

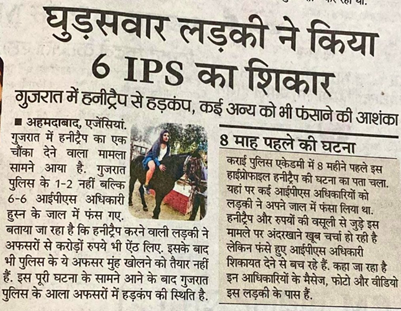
ในขั้นตอนสุดท้ายของการหลอกลวง ผู้หลอกลวงจะเปิดเผยเจตนาที่แท้จริงและขอข้อมูลลับจากเหยื่อ เช่น รายละเอียดโครงการหรือรหัสผ่านสำหรับโดเมนสถานที่ทำงานที่เข้ารหัส ข้อมูลที่ถูกขโมยนี้อาจก่อให้เกิดภัยคุกคามร้ายแรงต่อความมั่นคงของชาติ และมักถูกนำไปขายในตลาดมืด ซึ่งนำไปสู่การแสวงหาประโยชน์เพิ่มเติมและการละเมิดความปลอดภัยที่ร้ายแรงยิ่งขึ้น

  1. คุกคามหมิ่นประมาท:  Takeaway #4: ความเงียบช่วยนักต้มตุ๋นได้

หากเหยื่อพยายามเปิดโปงกลโกง ผู้หลอกลวงจะใช้ข้อมูลส่วนตัว เช่น รูปภาพ แชท และบันทึกเสียง เพื่อข่มขู่หมิ่นประมาทต่อสาธารณะ การข่มขู่นี้บีบบังคับให้เหยื่อเงียบ ทำให้พวกเขาไม่กล้าแจ้งความเพราะกลัวจะเสียชื่อเสียง

คำแนะนำสำหรับองค์กร:จัดอบรมให้ความรู้แก่พนักงานโดยเน้นเรื่องการบงการทางจิตวิทยาและการควบคุมอารมณ์
การจัดการทางจิตวิทยา 

บทเรียนที่ 5: ความปลอดภัยทางไซเบอร์เป็นเรื่องของอารมณ์ ไม่ใช่แค่เรื่องเทคนิค

  • Love Bombing: ความสนใจที่เข้มข้นและข้อความที่ประจบประแจง
  • การสร้างความกลัว: ขู่ว่าจะรั่วไหลภาพส่วนตัว / การแชทเว้นแต่จะมีการนำเสนอข้อมูลที่เป็นความลับ

Takeaway #6: ความรักที่แท้จริงไม่ถามหารหัสผ่าน

  • การสร้างความรู้สึกผิด: ผลักดันเหยื่อเข้าสู่ภาวะรู้สึกผิดโดยใช้คำพูดเช่น "คุณไม่ไว้ใจฉันอีกแล้วเหรอ?"

Takeaway #7: การ์ด 'ความเร่งด่วน' เป็นสัญญาณเตือนภัย

  • ความเร่งด่วน: ความต้องการเงินเร่งด่วนถูกนำเสนอเพื่อให้ได้รับความเห็นอกเห็นใจจากเหยื่อ
  • การแยกตัว: การป้องกันไม่ให้เหยื่อติดต่อกับผู้อื่น และรักษาตัวตนของผู้หลอกลวงไว้ ไม่เปิดเผย

ความเสี่ยงต่อความมั่นคงขององค์กรและชาติ

บทเรียนที่ 8: ความปลอดภัยขององค์กรเริ่มต้นด้วยการตระหนักรู้ส่วนบุคคล

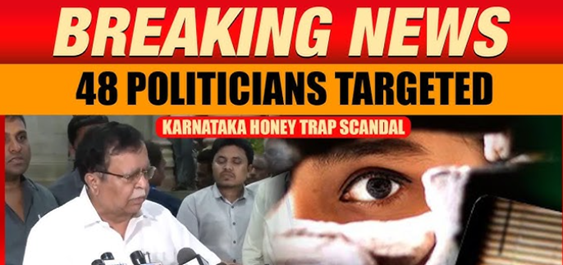
การหลอกลวงเหล่านี้อาจนำไปสู่ผลกระทบร้ายแรง รวมถึงการคุกคามจากภายในที่พนักงานรั่วไหลข้อมูลลับ การจารกรรมโดยผู้ที่ได้รับการสนับสนุนจากรัฐซึ่งมุ่งเป้าไปที่เจ้าหน้าที่รัฐ และการสูญเสียทรัพย์สินทางปัญญาที่อาจส่งผลกระทบต่อความมั่นคงของชาติ นอกจากนี้ การเปิดเผยเนื้อหาอื้อฉาวอาจส่งผลให้เกิดความเสียหายต่อชื่อเสียง ทำลายชื่อเสียงของแบรนด์ และก่อให้เกิดความเสียหายระยะยาว

การตรวจจับ: ข้อคิดที่ 9: สังเกตการเปลี่ยนแปลงพฤติกรรม

พฤติกรรมที่น่าสงสัย ได้แก่ การเปลี่ยนจากน้ำเสียงเป็นมิตรไปเป็นโรแมนติกอย่างกะทันหัน ปฏิเสธที่จะโทรวิดีโอแบบเรียลไทม์ ควบคุมเงื่อนไขการสื่อสาร เปิดเผยรายละเอียดชีวิตส่วนตัวเพื่อเรียกความสงสาร และเรียกร้องการสนับสนุนทางการเงินจำนวนมาก ซึ่งทั้งหมดนี้เป็นสัญญาณเตือนที่บ่งชี้ว่าอาจเป็นการหลอกลวง
การป้องกัน

ปกป้องตัวเองด้วยการหลีกเลี่ยงการเปิดเผยข้อมูลส่วนบุคคล การตรวจสอบรูปโปรไฟล์ผ่านการค้นหารูปภาพย้อนกลับ และการงดส่งเงินหรือเนื้อหาที่ไม่เหมาะสม นอกจากนี้ ควรระมัดระวังลิงก์และไฟล์ที่ไม่รู้จัก และบังคับใช้การควบคุมการเข้าถึงแบบ Zero Trust

ขอบเขตทางกฎหมาย

กับดักน้ำผึ้งอาจนำไปสู่อาชญากรรมร้ายแรง เช่น การกรรโชกทรัพย์ การละเมิดความเป็นส่วนตัว และการเผยแพร่สื่อลามกอนาจาร เหยื่อสามารถรายงานกรณีดังกล่าวไปยังหน่วยงานอาชญากรรมไซเบอร์เพื่อดำเนินการทางกฎหมายได้

หลักฐานในการปฏิบัติ
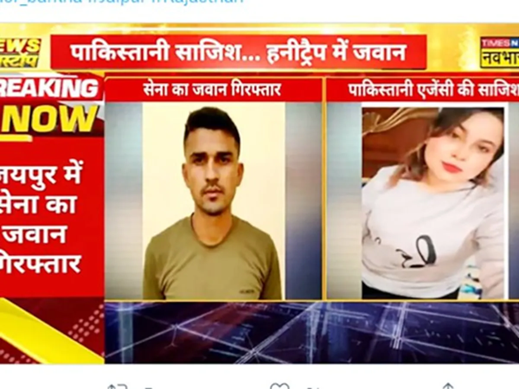
1. คดีกับดักน้ำผึ้งของกองทัพอินเดีย (2023)

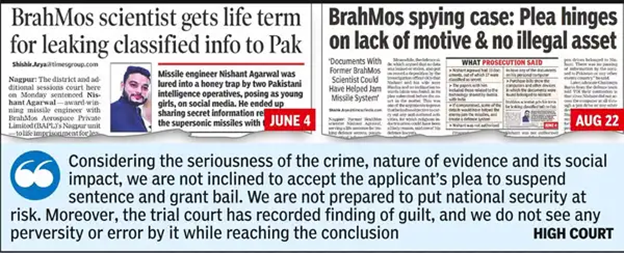
คดีในปี 2023 เกี่ยวข้องกับการจับกุมนายทหารยศจวันแห่งกองทัพบก (Army Jawan) ในข้อหาเปิดเผยข้อมูลทางทหารที่ละเอียดอ่อนแก่เจ้าหน้าที่หน่วยข่าวกรองปากีสถานที่ปลอมตัวเป็นผู้หญิงบนเฟซบุ๊ก นายทหารยศจวันผู้นี้ถูกล่อลวงด้วยบทสนทนาโรแมนติกและถูกแบล็กเมล์ในภายหลัง เหตุการณ์เช่นนี้ชี้ให้เห็นถึงภัยคุกคามจากกับดักน้ำผึ้งต่อความมั่นคงของชาติ

2. นักวิทยาศาสตร์ DRDO ถูกจับกุม (2023)  

ในทำนองเดียวกัน นักวิทยาศาสตร์อาวุโสของ DRDO คนหนึ่งถูกสายลับต่างชาติปลอมตัวเป็นผู้หญิงหลอกล่อ จนนำไปสู่การแชร์ข้อมูลวิจัยลับด้านกลาโหม การโต้ตอบเกิดขึ้นผ่าน WhatsApp และโซเชียลมีเดีย ซึ่งเน้นย้ำถึงความเสี่ยงของการจารกรรมทางออนไลน์
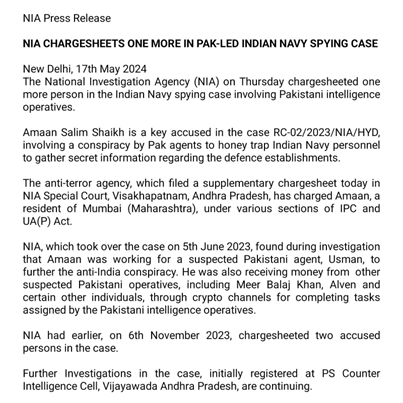
3. กับดักน้ำผึ้ง ISI ของปากีสถานในกองทัพเรืออินเดีย (2019–2022)

เจ้าหน้าที่กองทัพเรืออินเดียถูกจับกุมเนื่องจากถูกเจ้าหน้าที่ ISI หลอกล่อด้วยการใช้โปรไฟล์ผู้หญิงปลอมบนเฟซบุ๊กและวอทส์แอพพ์ เจ้าหน้าที่เหล่านี้รวบรวมข้อมูลความเคลื่อนไหวทางเรือที่ละเอียดอ่อนผ่านการสนทนาเชิงชู้สาว

สรุป

กับดักน้ำผึ้งมักอาศัยอารมณ์ ไม่ใช่แค่ระบบ จงระมัดระวังและปกป้องตัวเองจากการถูกควบคุมด้วยอารมณ์ ความรักที่แท้จริงไม่ได้ถามหารหัสผ่าน จงระมัดระวังคนแปลกหน้าบนโลกออนไลน์และรักษาข้อมูลส่วนตัวให้เป็นส่วนตัว การมีสติคือกุญแจสำคัญสู่ความปลอดภัย จงล็อกชีวิตดิจิทัลของคุณไว้

 โพสต์ก่อนหน้าZTNA เทียบกับ VPN: เหตุใด Zero Trust จึงเป็นอนาคตของการเข้าถึงที่ปลอดภัย
โพสต์ถัดไป  Masslogger Fileless Variant – แพร่กระจายผ่าน .VBE ซ่อนอยู่ใน Re...
สุพโรจโยติ โชวธูรี

เกี่ยวกับ Subhrojyoti Chowdhury

นักศึกษาฝึกงานที่ AntiFraud Labs ภายใต้ Quick Heal Technologies ซึ่งเป็นผู้ที่สนใจความปลอดภัยทางไซเบอร์อย่างกระตือรือร้นและอายุน้อย โดยมีความสนใจอย่างลึกซึ้งในมัลแวร์ ภัยคุกคาม...

บทความโดย สุภโรจโยติ เชาวธุรี »

กระทู้ที่เกี่ยวข้อง

  • ทำไม Threat Intelความรอบคอบคือส่วนสำคัญที่ขาดหายไปในกลยุทธ์ด้านความปลอดภัยทางไซเบอร์ของคุณ

    กรกฎาคม 25, 2025
  • ปฏิบัติการซินดูร์ – โครงสร้างของการปิดล้อมแบบดิจิทัล

    May 23, 2025
  • 5 มกราคม และเรื่องราวของไวรัส Joshi: ไวรัสคอมพิวเตอร์ระดับโลกตัวแรกของอินเดีย

    26 ธันวาคม 2024
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (343) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (25) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน

