

คำแนะนำ: ความขัดแย้งในตะวันออกกลางและการยกระดับความตึงเครียดทางไซเบอร์
ภาพรวมสินค้า
เมื่อวันที่ 28 กุมภาพันธ์ 2026 สหรัฐฯ และอิสราเอลได้เปิดฉากโจมตีทางทหารร่วมกันต่ออิหร่าน (ปฏิบัติการมหาพิศวง / สิงห์คำราม) ผู้นำสูงสุดของอิหร่าน คาเมเนอี ถูกสังหารเมื่อวันที่ 01 มีนาคม และอิหร่านได้ตอบโต้ด้วยการโจมตีด้วยโดรนและขีปนาวุธทั่วอ่าวเปอร์เซีย และในทันทีนั้นเอง สถานการณ์ในโลกไซเบอร์ก็ปะทุขึ้นอย่างรุนแรง
การใช้งานอินเทอร์เน็ตภายในประเทศของอิหร่านลดลงเหลือเพียง 1-4% ภายในไม่กี่ชั่วโมงหลังจากการโจมตีครั้งแรก แต่การโจมตีก็ไม่ได้ชะลอตัวลง กลุ่มผู้คุกคามหลายสิบกลุ่มที่ปฏิบัติการอยู่นอกอิหร่าน รวมถึงช่องโหว่ที่ถูกฝังไว้ล่วงหน้าในเครือข่ายเป้าหมาย ทำให้การโจมตีดำเนินต่อไปอย่างเต็มกำลัง
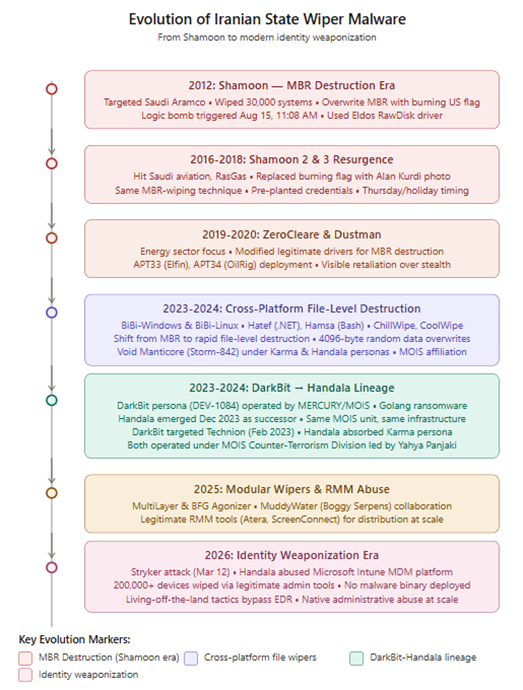
การเปลี่ยนแปลงที่สำคัญในครั้งนี้คือ อิหร่านไม่ได้พึ่งพาเฉพาะมัลแวร์ที่สร้างขึ้นเองเท่านั้น การโจมตี Stryker แสดงให้เห็นว่าขณะนี้พวกเขากำลังใช้เครื่องมือไอทีที่ถูกต้องตามกฎหมายในทางที่ผิดโดยไม่มีมัลแวร์ ในขณะเดียวกัน กลุ่ม Mustang Panda ที่มีพันธมิตรกับจีนได้อาศัยกระแสข่าวเพื่อรวบรวมข้อมูลอย่างเงียบๆ และกลุ่มอาชญากรที่ไม่ระบุตัวตน (TeamPCP) ได้ใช้มัลแวร์ทำลายระบบ Kubernetes เพื่อโจมตีโครงสร้างพื้นฐานของอิหร่าน สถานการณ์มีความซับซ้อน มีผู้กระทำหลายฝ่าย และยังคงดำเนินต่อไป
โมเดลปฏิบัติการไซเบอร์แบบหลายชั้นของอิหร่าน
ระบบนิเวศไซเบอร์ของอิหร่านทำงานผ่านโครงสร้างแบบหลายชั้น ซึ่งประกอบด้วยกลุ่ม APT ที่รัฐควบคุม (เชื่อมโยงกับ IRGC และ MOIS); ผู้รับเหมาและหน่วยงานหน้าฉากกึ่งทางการ; ตัวตนและกลุ่มแฮ็กเกอร์ที่ดำเนินการโดยหน่วยข่าวกรอง; และกลุ่มต่างชาติที่มีอุดมการณ์สอดคล้องกันซึ่งดำเนินการควบคู่กันไป การโจมตีบริษัท Stryker เมื่อวันที่ 11 มีนาคม 2026 ถือเป็นการยกระดับครั้งสำคัญ: ปฏิบัติการทำลายล้างต่อสหรัฐอเมริกา ดำเนินการโดยไม่ใช้มัลแวร์ โดยการใช้โครงสร้างพื้นฐาน MDM ที่ถูกต้องตามกฎหมายในทางที่ผิด ซึ่งแสดงให้เห็นถึงการเปลี่ยนแปลงเชิงคุณภาพในขีดความสามารถในการปฏิบัติการของอิหร่านและความเต็มใจที่จะโจมตีโครงสร้างพื้นฐานขององค์กรตะวันตก
ภัยคุกคามที่กำลังเกิดขึ้น
กลุ่ม APT ของรัฐบาลอิหร่าน
หนอนกินเมล็ดพืช / น้ำโคลน (ชื้น)
ได้รับการยืนยันว่ามีการใช้งานบนเครือข่ายของสหรัฐฯ และอิสราเอลมาตั้งแต่ต้นเดือนกุมภาพันธ์เป็นอย่างน้อย ก่อนที่การโจมตีจะเริ่มต้นขึ้น เป้าหมาย ได้แก่ ธนาคาร สนามบิน องค์กรพัฒนาเอกชน และสาขาในอิสราเอลของบริษัทสหรัฐฯ แห่งหนึ่ง พบช่องโหว่ใหม่ 2 ช่อง:
- Dindoor: ทำงานผ่าน Deno (รันไทม์ JavaScript) ลงนามด้วยใบรับรอง 'Amy Cherne' พบในธนาคาร บริษัทซอฟต์แวร์ และองค์กรพัฒนาเอกชนของแคนาดา
- Fakeset: สร้างด้วยภาษา Python ดึงข้อมูลจากที่เก็บข้อมูลบนคลาวด์ Backblaze ลงนามด้วยใบรับรอง 'Amy Cherne' และ 'Donald Gay' ใบรับรอง Donald Gay เคยลงนามให้กับ Stagecomp และ Darkcomp ซึ่งทั้งสองเป็นเครื่องมือ Seedworm ที่ได้รับการยืนยันแล้ว
Rclone ถูกใช้เพื่อพยายามขโมยข้อมูลไปยัง Wasabi S3 bucket จากบริษัทซอฟต์แวร์ที่ถูกโจมตี นอกจากนี้ MuddyWater ยังดำเนินแคมเปญคู่ขนาน (ปฏิบัติการ Olalampo) ในตะวันออกกลาง ตุรกี และแอฟริกา โดยใช้โครงสร้างพื้นฐานที่ซ้อนทับกัน
TA453 / APT42 / ลูกแมวน่ารัก (IRGC)
เมื่อวันที่ 8 มีนาคม แม้ว่าอิหร่านจะปิดกั้นอินเทอร์เน็ต แต่กลุ่มแฮ็กเกอร์ TA453 ก็ได้ส่งอีเมลหลอกลวงเพื่อขอข้อมูลประจำตัวไปยังสถาบันวิจัยแห่งหนึ่งในสหรัฐฯ ผู้ก่อเหตุแอบอ้างเป็นนักวิจัยด้านนโยบาย สร้างความสัมพันธ์ผ่านอีเมลที่ดูไม่เป็นอันตราย จากนั้นจึงส่งหน้าเว็บหลอกลวงที่มีธีม OneDrive ซึ่งโฮสต์อยู่บน Netlify มีการใช้พิกเซลติดตามบนเว็บไซต์ที่ถูกบุกรุกเพื่อตรวจสอบว่าเป้าหมายคลิกหรือไม่ การปิดกั้นอินเทอร์เน็ตภายในประเทศไม่ได้หยุดพวกเขา โครงสร้างพื้นฐานในต่างประเทศทำให้พวกเขายังคงสามารถปฏิบัติการได้
TA402 / แท่นขุดเจาะน้ำมัน / APT34 (MOIS)
กลุ่มแฮ็กเกอร์ Dust Specter ได้ใช้บัญชีอีเมลของกระทรวงการต่างประเทศอิรักที่ถูกเจาะระบบเพื่อโจมตีรัฐบาลในตะวันออกกลาง ข้อความล่อลวงอ้างถึง 'ปฏิบัติการภาคพื้นดินของสหรัฐฯ ที่อาจเกิดขึ้นในอิหร่าน' และ 'พันธมิตรทางทหารในอ่าวเปอร์เซีย' ส่วนไฟล์ PDF ลวงหรือหน้าเว็บสำหรับเก็บข้อมูลประจำตัวจะถูกส่งไปตามตำแหน่งทางภูมิศาสตร์ของ IP เป้าหมาย โครงสร้างพื้นฐานของกระทรวงการต่างประเทศอิรักที่ถูกเจาะระบบนี้ยังถูกใช้โดยกลุ่มแฮ็กเกอร์ Dust Specter ด้วยเช่นกัน
มาร์ชเทรดเดอร์ / อากรีอุส / พายุทรายสีชมพู (MOIS)
มีการขยายขอบเขตการสแกนกล้องวงจรปิดหลังการโจมตีในอิสราเอล สหรัฐอาหรับเอมิเรตส์ กาตาร์ บาห์เรน คูเวต เลบานอน และไซปรัส โดยใช้ช่องโหว่ CVE-2017-7921 และ CVE-2023-6895 ในกล้องและอุปกรณ์อินเตอร์คอมวิดีโอของ Hikvision รูปแบบนี้ทำให้กล้องภายนอกที่อยู่ใกล้พื้นที่ความขัดแย้งถูกบุกรุก และใช้เพื่อรับข้อมูลภาพแบบเรียลไทม์เกี่ยวกับความเสียหายจากการโจมตี องค์กรใดก็ตามที่มีกล้องที่เชื่อมต่ออินเทอร์เน็ตในภูมิภาคเหล่านี้ควรพิจารณาว่านี่เป็นภัยคุกคามที่สำคัญ
การโจมตีบริษัท Stryker ของ Handala
การโจมตีที่ส่งผลกระทบมากที่สุดที่อิหร่านก่อขึ้นต่อบริษัทตะวันตกในความขัดแย้งนี้ คือเมื่อวันที่ 11 มีนาคม แฮนดาลา (หรือที่รู้จักกันในชื่อ วอยด์ แมนติคอร์, สตอร์ม-0842) ได้ทำลายบริษัทสไตรเกอร์ คอร์ปอเรชั่น บริษัทผลิตอุปกรณ์ทางการแพทย์มูลค่า 25 พันล้านดอลลาร์ ซึ่งมีสัญญาจัดหาให้กับสหรัฐฯ มูลค่า 450 ล้านดอลลาร์
มันทำงานอย่างไร
ผู้โจมตีได้เข้าถึงบัญชีผู้ดูแลระบบ Microsoft 365 Global Admin ที่ถูกบุกรุก (น่าจะมาจากบันทึกการขโมยข้อมูลเก่าที่ถูกขายในตลาดมืด) นักวิจัยเชื่อว่าด้วยบัญชีนั้น พวกเขาได้เข้าสู่ระบบ Microsoft Intune และใช้ฟีเจอร์ 'รีเซ็ตอุปกรณ์เป็นค่าจากโรงงาน' ที่ถูกต้องตามกฎหมายเพื่อลบข้อมูลจากระยะไกลในแล็ปท็อป เซิร์ฟเวอร์ และอุปกรณ์พกพามากกว่า 200,000 เครื่องใน 79 ประเทศ หน้าจอเข้าสู่ระบบถูกแทนที่ด้วยโลโก้ Handala
- สำนักงานของ Stryker ในเมืองคอร์ก ประเทศไอร์แลนด์ (พนักงาน 4,000–5,500 คน) ได้รับผลกระทบหนักที่สุด โดยระบบการผลิตหยุดชะงัก
- กระบวนการสั่งซื้อ การผลิต และการขนส่งทั่วโลกหยุดชะงักทั้งหมด (ได้รับการยืนยันในเอกสารที่ยื่นต่อ SEC)
- ราคาหุ้น SYK ร่วงลงหลังจากการเปิดเผยข้อมูลดังกล่าว
- มีรายงานว่าข้อมูลจำนวน 50 เทราไบต์ถูกขโมยออกไปก่อนหน้านี้ (ยังไม่ได้รับการยืนยันอย่างครบถ้วน)
- CISA ได้ส่งความช่วยเหลือทางเทคนิคไป และ NCSC ของไอร์แลนด์ได้ตอบกลับ
ประมาณวันที่ 20 มีนาคม กระทรวงยุติธรรมสหรัฐฯ ระบุอย่างเป็นทางการว่า Handala มีส่วนเกี่ยวข้องกับ MOIS ของอิหร่าน โดยเรียกมันว่า 'ตัวตนนักเคลื่อนไหวปลอม' ที่ใช้สำหรับการโจมตีและเผยแพร่ข้อมูล รวมถึงปฏิบัติการทางจิตวิทยา ผู้อำนวยการ FBI คาช พาเทล ประกาศการยึดเว็บไซต์ของ Handala จำนวน 4 แห่ง รวมถึงเว็บไซต์ที่เผยแพร่ข้อมูลลับ Check Point Research เชื่อมโยงผู้นำของ Handala กับหน่วยต่อต้านการก่อการร้ายของ MOIS ซึ่งเป็นหน่วยเดียวกับที่หัวหน้าหน่วยถูกสังหารในการโจมตีเมื่อเดือนมีนาคม 2026
เมื่อวันที่ 13 มีนาคม ฮันดาลาขู่ว่าจะทำการล้างข้อมูล 40 TB ในวันกุดส์ ยังไม่มีการยืนยันผู้เสียหาย นอกจากนี้ พวกเขายังอ้างว่ามีการละเมิดระบบของ Verifone ซึ่ง Verifone ปฏิเสธว่าไม่มีการโจมตีใดๆ
ฝุ่นสเปกเตอร์ (อิหร่าน-เน็กซัส, การกำหนดเป้าหมายของรัฐบาลอิรัก)
นักวิจัยได้บันทึกข้อมูลเกี่ยวกับกลุ่มแฮกเกอร์ APT ที่เชื่อมโยงกับอิหร่าน ซึ่งไม่เคยมีใครรู้จักมาก่อน โดยมีเป้าหมายโจมตีเจ้าหน้าที่รัฐบาลอิรักตั้งแต่เดือนมกราคม 2026 เป็นต้นไป กลุ่มดังกล่าวได้เจาะระบบเว็บไซต์ของรัฐบาลอิรักที่ถูกต้องตามกฎหมายเพื่อใช้เป็นที่ฝังมัลแวร์ และใช้โปรแกรมจำลองการประชุม Cisco Webex for Government ปลอมเป็นเหยื่อล่อด้วยเทคนิควิศวกรรมสังคม ClickFix นอกจากนี้ยังพบเครื่องมือมัลแวร์ .NET ใหม่ 4 ชนิด:
- SPLITDROP: โปรแกรมติดตั้งไฟล์ที่จะแตกไฟล์ขั้นตอนถัดไปจากไฟล์ RAR ที่มีการป้องกันด้วยรหัสผ่าน และติดตั้งไฟล์นั้นผ่านโปรแกรมดาวน์โหลดที่ถูกต้อง เช่น VLC หรือ WingetUI
- TWINTASK: ตัวประมวลผลที่เรียกใช้สคริปต์ PowerShell โดยการตรวจสอบไฟล์ in.txt/out.txt สามารถคงสถานะการทำงานได้ผ่านคีย์ Run ใน HKCU
- TWINTALK: โมดูล C2 ที่ใช้ HTTPS พร้อม URI แบบสุ่ม การกำหนดขอบเขตทางภูมิศาสตร์ (ตรวจสอบตำแหน่งของเหยื่อ) และการปลอมแปลง User-Agent เลียนแบบ Chrome
- GHOSTFORM: RAT รุ่นหลังๆ ที่รวม TWINTASK และ TWINTALK ไว้ในไบนารีเดียว พร้อมด้วย PowerShell ที่ทำงานในหน่วยความจำ ใช้ mutex เพื่อให้ทำงานได้เพียงครั้งเดียว และสร้าง ID บอทจากเวลาประทับของการสร้างแอสเซมบลี
สิ่งผิดปกติในโค้ด TWINTALK และ GHOSTFORM เช่น อีโมจิ ตัวอักษรยูนิโค้ดที่แปลกประหลาด และค่าคงที่เลขฐานสิบหก (0xABCDEF) บ่งชี้ว่ามีการใช้ AI แบบสร้างสรรค์ในบางส่วนของการพัฒนา นี่เป็นการยืนยันครั้งแรกว่ามีการเขียนโค้ดมัลแวร์โดยใช้ AI ช่วยเหลือในวงกว้างในเครื่องมือ APT ของอิหร่าน
China APT – Mustang Panda (LOTUSLITE)
เมื่อวันที่ 4 มีนาคม นักวิจัยพบว่าแพนด้ามัสแตง (ซึ่งติดตามในชื่อ Earth Preta, TA416, Bronze President) เปลี่ยนเป้าหมายไปที่เหยื่อล่อที่เกี่ยวข้องกับความขัดแย้งในตะวันออกกลาง ภายในไม่กี่วันหลังจากการโจมตีเมื่อวันที่ 28 กุมภาพันธ์ นี่เป็นพฤติกรรมปกติของแพนด้ามัสแตงที่ปรับเปลี่ยนเหยื่อล่อให้เข้ากับข่าวสารต่างๆ ที่กำลังเป็นที่พูดถึง
ไฟล์ ZIP ที่เป็นอันตรายนั้นประกอบด้วยไฟล์ไบนารีเพลง KuGou ที่ถูกต้องตามกฎหมายซึ่งเปลี่ยนชื่อเป็น 'Iran Strikes US Military Facilities Across Gulf Region.exe' และไฟล์ DLL ที่เป็นอันตราย (libmemobook.dll) เมื่อไฟล์ exe ทำงาน มันจะโหลดไฟล์ DLL ดังกล่าวซึ่ง:
- ดาวน์โหลดไฟล์ WebFeatures.exe และ kugou.dll จากโดเมนที่ถูกบุกรุก (e-kflower[.]com)
- ตั้งค่าการคงสถานะผ่านปุ่ม Run (ACboardCm / ASEdge)
- dll คือแบ็กดอร์ LOTUSLITE — สื่อสารกับ C2 172.81.60[.]97 ผ่าน WinHTTP
LOTUSLITE ถูกบันทึกไว้แล้วในเดือนมกราคม 2026 ว่าใช้เหยื่อล่อที่มีธีมเวเนซุเอลา โดยใช้ IP C2 เดียวกันเป๊ะ มีแบ็กดอร์เดียวกัน ห่วงโซ่การส่งมอบเดียวกัน แต่ต่างกันแค่ข่าวล่อใจ การระบุแหล่งที่มา: มีความมั่นใจปานกลางว่าเป็น Mustang Panda โดยอิงจากการใช้ไบนารี KuGou ในทางที่ผิด (เทคนิคการโจมตีที่บันทึกไว้ตั้งแต่ปี 2022) C2 ที่ใช้ร่วมกัน และข้อความรหัสที่ปฏิเสธต้นกำเนิดจากรัสเซีย (เคยพบในแคมเปญ ClaimLoader ของ Mustang Panda มาก่อน)
แคมเปญแยกต่างหากของกลุ่ม LNK/CHM ที่มุ่งเป้าไปที่กลุ่มประเทศ GCC ได้ปล่อยไฟล์ PDF ล่อลวงเกี่ยวกับ 'การโจมตีด้วยขีปนาวุธของอิหร่านต่อฐานทัพสหรัฐฯ ในบาห์เรน' พร้อมกับตัวโหลดเชลล์โค้ดที่ใช้คีย์ RC4 '20260301@@@' เพื่อถอดรหัสในขั้นตอนต่อไป
กลุ่มแฮ็กทิวิสต์ – ชั้นที่มองเห็นได้
กิจกรรมของกลุ่มแฮ็กเกอร์เพื่อการเคลื่อนไหวทางการเมืองนั้นค่อนข้างเสียงดัง แต่โดยส่วนใหญ่แล้วมีผลกระทบทางเทคนิคต่ำ การโจมตีแบบ DDoS การเปลี่ยนหน้าเว็บไซต์ และการอ้างว่าแฮ็กและปล่อยข้อมูลรั่วไหลเป็นกิจกรรมหลัก ซึ่งหลายข้อกล่าวอ้างนั้นเกินจริง อย่างไรก็ตาม มีบางกลุ่มที่มีศักยภาพที่แท้จริงและควรค่าแก่การติดตาม:
| บัญชีกลุ่ม | การดำเนินการที่ได้รับการยืนยัน/เรียกร้อง | การเชื่อมโยง |
| ฮันดาล่า / วอยด์ แมนติคอร์ | ที่ปัดน้ำฝน Stryker (ยืนยันแล้ว) ระบบดูแลสุขภาพของอิสราเอล การอ้างสิทธิ์ในน้ำมัน/ก๊าซ 1.3 เทราไบต์ การเปิดเผยข้อมูลส่วนตัวของนักวิจารณ์ในกลุ่มชาวต่างชาติพร้อมข่มขู่เอาชีวิตผ่านทางอีเมล | เดือน |
| ทีม FAD / ฟาติมิยูน | มัลแวร์ Wiper, การอ้างสิทธิ์ในการเข้าถึง SCADA/PLC (อิสราเอลและพันธมิตร) การโจมตีสื่อตุรกี | ติดกับ IRGC |
| การต่อต้านอิสลามทางไซเบอร์ (ทีม 313, RipperSec) | ระบบป้องกันโดรนถูกอ้างสิทธิ์ โครงสร้างพื้นฐานการชำระเงินของอิสราเอล การโจมตีแบบ DDoS ของรัฐบาลคูเวต | สนับสนุนอิหร่าน |
| ไดเน็ต | สนามบินบาห์เรน สนามบินชาร์จาห์ ธนาคารริยาด ธนาคารแห่งจอร์แดน — ทั้งหมดนี้ถูกโจมตีด้วย DDoS | สนับสนุนอิหร่าน |
| NoName057(16) | การโจมตีแบบ DDoS ต่อหน่วยงานเทศบาล โทรคมนาคม และกลาโหมของอิสราเอล ประสานงานกับกลุ่มจากอิหร่าน | สนับสนุนรัสเซีย |
| พระราชาคณะ | มีการอ้างว่าสามารถเข้าถึงเครือข่ายของกองทัพอิสราเอลได้ และมีเอกสารรั่วไหลที่อ้างถึงปฏิบัติการนอร์เทิร์นชีลด์ | สนับสนุนรัสเซีย |
| กองทัพรัสเซีย | อ้างว่าสามารถเข้าถึงเรดาร์ Iron Dome ได้ (ยังไม่ได้รับการยืนยัน) อ้างว่าสามารถเข้าถึงเซิร์ฟเวอร์ของกองทัพอิสราเอลได้ | สนับสนุนรัสเซีย |
| การทดสอบเจาะระบบ Z | อ้างว่าระบบ ICS/SCADA และ CCTV ของสหรัฐฯ ถูกโจมตีระหว่างวันที่ 28 กุมภาพันธ์ถึง 2 มีนาคม | สนับสนุนรัสเซีย |
นักวิจัยได้ติดตามลำดับเวลาโดยละเอียดของกิจกรรมแฮ็กทิวิสต์บน Telegram ตั้งแต่วันที่ 28 กุมภาพันธ์เป็นต้นไป ห้องปฏิบัติการอิเล็กทรอนิกส์ (Electronic Operations Room) ซึ่งเป็นช่องทางการประสานงานหลัก ถูกจัดตั้งขึ้นในวันที่มีการโจมตี และทำหน้าที่เป็นศูนย์กลางในการแบ่งปันเป้าหมายและการประสานงานการอ้างสิทธิ์ในกลุ่มต่างๆ กว่า 53 กลุ่ม
มัลแวร์ MOIS Telegram C2
FBI ได้ออกประกาศเตือนสาธารณะ (FLASH, IC3, 20 มีนาคม) ว่ากลุ่มแฮกเกอร์ของกระทรวงข่าวกรองอิหร่าน (MOIS) ได้ใช้บอท Telegram เป็นโครงสร้างพื้นฐานควบคุมและสั่งการ (C2) ตั้งแต่ฤดูใบไม้ร่วงปี 2023 โดยมุ่งเป้าไปที่ผู้เห็นต่าง นักข่าว และกลุ่มฝ่ายค้านในอิหร่านทั่วโลก มัลแวร์ดังกล่าวใช้การออกแบบสองขั้นตอน:
- ขั้นตอนที่ 1 จะปลอมตัวเป็นแอปพลิเคชันทั่วไป เช่น Telegram_authenticator.exe, KeePass.exe, WhatssApp.exe, Pictory_premium_ver9.0.4.exe และจะยกเลิกขั้นตอนที่ 2 เมื่อเริ่มทำงาน
- อุปกรณ์ฝังตัวถาวรขั้นที่ 2 ที่เชื่อมต่อกับ api.telegram[.]org สำหรับการควบคุมและสั่งการแบบสองทิศทาง โมดูลที่เกี่ยวข้องจะบันทึกหน้าจอและเสียงระหว่างการประชุม Zoom (MicDriver.zip)
เอฟบีไอได้ยืนยันด้วยว่า ปฏิบัติการแฮ็กและเผยแพร่ข้อมูลของฮันดาลาในเดือนกรกฎาคม 2025 ที่มุ่งเป้าไปที่ผู้เห็นต่างทางการเมืองนั้น ใช้มัลแวร์ตัวเดียวกันนี้ในการเก็บรวบรวมข้อมูลที่รั่วไหลออกมา เอกสารฉบับนี้เชื่อมโยงกิจกรรมของฮันดาลาที่มุ่งเป้าไปที่ผู้เห็นต่างทางการเมืองเข้ากับโครงสร้างพื้นฐานควบคุมและสั่งการ (C2) ของ Telegram ของ MOIS อย่างเป็นทางการ
ปฏิบัติการ CamelClone
Seqrite ทีม APT ของห้องปฏิบัติการได้ระบุถึงปฏิบัติการจารกรรมข้ามภูมิภาคที่ใช้เทคนิคการแพร่เชื้อแบบเดียวกันในสี่ประเทศ ได้แก่ แอลจีเรีย (ล่อลวงกระทรวงการเคหะ), มองโกเลีย (ล่อลวงบริษัท MonAtom LLC / พลังงานนิวเคลียร์), ยูเครน (ล่อลวงความร่วมมือระหว่างแอลจีเรียและยูเครน) และคูเวต (ล่อลวงความต้องการอาวุธของกองทัพอากาศคูเวต)
ทุกแคมเปญดำเนินไปตามลำดับเดียวกัน: ZIP → LNK ด้วย PowerShell → ดาวน์โหลด HOPPINGANT (f.js JavaScript loader) จาก filebulldogs[.]com → ติดตั้ง Rclone v1.70.3 (เปลี่ยนชื่อเป็น l.exe) → ถอดรหัสข้อมูลประจำตัว MEGA ด้วย XOR (คีย์: 56) → ดึงไฟล์ .doc/.docx/.pdf/.txt จากเดสก์ท็อปและข้อมูลเซสชัน Telegram บนเดสก์ท็อป (โฟลเดอร์ tdata) ไปยังบัญชี MEGA ที่ลงทะเบียนผ่าน onionmail.org พบบัญชี MEGA สี่บัญชีที่แตกต่างกัน โดยทั้งหมดสร้างขึ้นระหว่างเดือนกุมภาพันธ์ถึงมีนาคม 2026
แหล่งที่มา: ไม่ทราบแน่ชัด รูปแบบการกำหนดเป้าหมาย (รัฐบาล การป้องกันประเทศ การทูต พลังงาน ในจุดปะทะของการแข่งขันระหว่างมหาอำนาจ) บ่งชี้ว่าเป็นการรวบรวมข้อมูลข่าวกรองระดับรัฐ
TeamPCP – CanisterWorm / Kubernetes Wiper
กลุ่มแฮกเกอร์ที่มุ่งหวังผลกำไรทางการเงิน (TeamPCP ซึ่งติดตามได้ในชื่อ DeadCatx3, PCPcat, ShellForce) ได้เพิ่มเครื่องมือทำลายข้อมูลที่มีจุดประสงค์ทางการเมืองระหว่างประเทศเข้าไปในชุดเครื่องมือที่มีอยู่เดิม เมื่อวันที่ 19 มีนาคม พวกเขาได้ทำการโจมตีห่วงโซ่อุปทานเป็นครั้งแรกกับ Trivy (เครื่องมือสแกนช่องโหว่ยอดนิยมของ Aqua Security) โดยแทรกแบ็กดอร์ใน GitHub releases และ Docker image เพื่อขโมยคีย์ SSH, ข้อมูลประจำตัวระบบคลาวด์, โทเค็น K8s และกระเป๋าเงินคริปโตจากผู้ที่ใช้งาน Trivy ในไปป์ไลน์ CI/CD
เมื่อวันที่ 22 มีนาคม พวกเขาได้ส่งเพย์โหลดใหม่ผ่านทางแคนิสเตอร์ C2 ICP ตัวเดิม (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io) เพย์โหลดนี้จะตรวจสอบเขตเวลาและภาษาของระบบ หากตรงกับอิหร่าน (เอเชีย/เตหะราน, fa_IR):
- บน Kubernetes: จะติดตั้ง DaemonSet ที่ชื่อ 'host-provisioner-iran' บนทุกโหนด แต่ละ Pod จะรันคอนเทนเนอร์ Alpine ที่ชื่อ 'kamikaze' ซึ่งจะลบไดเร็กทอรีระดับบนสุดทั้งหมดของโฮสต์และบังคับรีบูตโหนด
- บนโฮสต์ในอิหร่านที่ไม่ได้ใช้ Kubernetes: รันคำสั่ง rm -rf / –no-preserve-root
- บนโฮสต์ Kubernetes ที่ไม่ใช่ของอิหร่าน: ติดตั้งแบ็กดอร์ CanisterWorm เป็นบริการ systemd (pgmonitor) เพื่อขโมยข้อมูลประจำตัวอย่างต่อเนื่อง
ยังไม่ชัดเจนว่าระบบของอิหร่านถูกทำลายไปจริงหรือไม่ มัลแวร์ดังกล่าวทำงานเพียงช่วงเวลาสั้นๆ และถูกเปลี่ยนเข้าเปลี่ยนออกอย่างรวดเร็ว นักวิจัยตั้งข้อสังเกตว่ากลุ่มนี้ดูเหมือนจะต้องการเรียกร้องความสนใจ แต่ห่วงโซ่อุปทาน (Trivy ทำงานในสภาพแวดล้อมการพัฒนาหลายล้านแห่ง) และมัลแวร์ที่มุ่งเป้าหมายทางภูมิรัฐศาสตร์นั้นเป็นเรื่องจริงและน่าสนใจ นอกจากนี้ TeamPCP ยังเข้ายึดครององค์กร GitHub ส่วนตัวของ Aqua Security เมื่อวันที่ 22 มีนาคม โดยเปลี่ยนชื่อคลังเก็บข้อมูลภายในทั้ง 44 แห่งเป็น 'tpcp-docs-*' พร้อมคำอธิบายว่า 'TeamPCP เป็นเจ้าของ Aqua Security'
การขยายการเฝ้าระวังของ IRGC
เว็บไซต์ Iran Wire รายงานว่า กองกำลังพิทักษ์ปฏิวัติอิหร่าน (IRGC) ได้ออกคำเตือนโดยตรงต่อพลเมืองอิหร่านว่า การเคลื่อนไหวบน Instagram และ Telegram กำลังถูกตรวจสอบอย่างเข้มงวด หน่วยข่าวกรองของอิหร่านได้ขยายการปฏิบัติการสอดแนมภายในประเทศอย่างมากนับตั้งแต่การโจมตี โดยเปรียบเทียบกิจกรรมบนโซเชียลมีเดียกับโปรไฟล์ของผู้ต่อต้านรัฐบาลที่รู้จักกันดี นี่เชื่อมโยงโดยตรงกับปฏิบัติการควบคุมและสั่งการ (C2) ของ FBI FLASH บน Telegram ซึ่งเป็นโครงสร้างพื้นฐานเดียวกันกับที่ใช้โจมตีผู้ต่อต้านรัฐบาลในต่างประเทศ และกำลังถูกขยายไปใช้ภายในประเทศ
การที่กลุ่มฮันดาลาใช้สตาร์ลิงก์ในช่วงที่อิหร่านปิดกั้นอินเทอร์เน็ต ยืนยันว่ากลุ่มผู้ก่อการร้ายที่เชื่อมโยงกับอิหร่านได้วางแผนรับมือกับการปิดกั้นการเชื่อมต่อภายในประเทศไว้แล้ว การปิดกั้นอินเทอร์เน็ตแบบครอบคลุมไม่สามารถกำจัดกลุ่มผู้ก่อการร้ายเหล่านี้ได้อีกต่อไป
การเปิดรับภาคส่วน
| ภาค | ระดับความเสี่ยง | การกำหนดเป้าหมายที่สังเกตได้ / คาดการณ์ไว้ |
| พลังงาน — น้ำมันและก๊าซ | มีวิจารณญาณ | มีการอ้างว่า Handala ได้ขโมยข้อมูลขนาด 1.3TB จากผู้ประกอบการในอ่าวเปอร์เซีย มีการอ้างว่าสามารถเข้าถึงระบบ SCADA/PLC ได้ การเดินเรือหยุดชะงักส่งผลกระทบต่อเรือกว่า 1,100 ลำใกล้ช่องแคบฮอร์มุซ กองกำลังพิทักษ์ปฏิวัติอิหร่าน (IRGC) โจมตีด้วยโดรนใส่ฐานทัพอากาศ AWS ในบาห์เรน ก่อนหน้านี้ Predatory Sparrow ได้ขโมยเงิน 90 ล้านดอลลาร์จากตลาดแลกเปลี่ยนคริปโตของอิหร่าน |
| รัฐบาลและการป้องกัน | มีวิจารณญาณ | กลุ่มแฮกเกอร์ APT ของอิหร่านทั้งหมด Dust Specter โจมตีกระทรวงการต่างประเทศอิรัก เว็บไซต์รัฐบาลคูเวต/จอร์แดน/บาห์เรนถูกโจมตีแบบ DDoS UNG0801 โจมตีระบบไอทีของรัฐบาลอิสราเอล CamelClone โจมตีหน่วยงานด้านการป้องกันประเทศ/การทูตของแอลจีเรีย มองโกเลีย คูเวต และยูเครน |
| บริการทางการเงิน | สูง | การโจมตี DDoS ธนาคารอิสราเอล ธนาคารริยาด ธนาคารแห่งจอร์แดน การหลอกลวงทางโทรศัพท์ในสหรัฐอาหรับเอมิเรตส์ เป้าหมายของ Scorpius ที่เสื่อมเสียชื่อเสียงในอิสราเอล พอร์ทัล SSA ปลอม และการหลอกลวงการชำระค่าผ่านทาง Kvish 6 (ที่เชื่อมโยงกับอิหร่าน) |
| การดูแลสุขภาพ | สูง | บริษัท Stryker Corporation ได้ทำการล้างข้อมูล (ล้างข้อมูลอุปกรณ์มากกว่า 200 เครื่องทั่วโลก — ผู้จัดจำหน่ายให้กับกระทรวงกลาโหมสหรัฐฯ) เหตุการณ์การละเมิดเครือข่ายด้านการดูแลสุขภาพของอิสราเอลโดยกลุ่ม Handala (Clalit) มีการนำระบบตอบสนองต่อเหตุการณ์ระดับ CISA มาใช้ |
| อุตสาหกรรมป้องกันประเทศและห่วงโซ่อุปทาน | สูง | บริษัท Stryker Corporation (สัญญาจากกระทรวงกลาโหมสหรัฐฯ มูลค่า 450 ล้านดอลลาร์สหรัฐ) ผู้จัดจำหน่ายในสหรัฐฯ (Seedworm Dindoor) การประนีประนอมในห่วงโซ่อุปทานถูกนำมาใช้มากขึ้นเพื่อเข้าถึงเป้าหมายที่มีมูลค่าสูงหลายเป้าหมายพร้อมกัน |
| การบินและการขนส่ง | สูง | สนามบินบาห์เรนถูกโจมตีแบบ DDoS สนามบินชาร์จาห์/สหรัฐอาหรับเอมิเรตส์ถูกโจมตีแบบ DDoS สนามบินในสหรัฐฯ ติดอยู่ในรายชื่อเหยื่อของ Seedworm การปลอมแปลงตำแหน่ง GPS ของเรือในช่องแคบฮอร์มุซส่งผลกระทบต่อเรือกว่า 1,100 ลำ |
| โทรคมนาคม | สูง | พื้นที่เป้าหมายสำคัญของ IRGC/MOIS ในอดีต ได้แก่ การทำลายโครงสร้างพื้นฐานและการโจมตีผู้ให้บริการอินเทอร์เน็ตเพื่อค้นหาผู้เห็นต่าง และการปฏิบัติการจารกรรมอย่างต่อเนื่อง |
| โครงสร้างพื้นฐานที่สำคัญ (OT/ICS) | สูง | กลุ่ม Cyber Islamic Resistance และ FAD Team อ้างว่าสามารถเข้าถึงระบบ SCADA/PLC ได้ Marshtreader สแกนกล้องวงจรปิด Z-Pentest อ้างว่าระบบ ICS/SCADA และ CCTV ของสหรัฐฯ ถูกบุกรุก (28 ก.พ. – 2 มี.ค.) |
| ไอที / MSPs / ซอฟต์แวร์ | ปานกลาง–สูง | UNG0801 / ปฏิบัติการ IconCat มุ่งเป้าไปที่ธุรกิจไอที, MSP, HR และซอฟต์แวร์ของอิสราเอลโดยเฉพาะ มัลแวร์ได้แทรกซึมเข้าไปในบริษัทผู้ผลิตซอฟต์แวร์สำหรับภาคกลาโหมของอิสราเอล ซึ่งเป็นจุดเริ่มต้นของห่วงโซ่อุปทานสำหรับเหยื่อรายอื่นๆ |
| องค์กรพัฒนาเอกชนและกลุ่มวิจัย | ปานกลาง–สูง | TA453/APT42 มุ่งเป้าไปที่สถาบันวิจัยของสหรัฐฯ (การหลอกลวงขโมยข้อมูลประจำตัว) องค์กรพัฒนาเอกชนของแคนาดาอยู่ในรายชื่อเหยื่อของ Seedworm UNG0801 มุ่งเป้าไปที่สภาพแวดล้อมขององค์กรในอิสราเอล |
| ฝ่ายปฏิบัติการด้านสื่อและอิทธิพล | MEDIUM | ทีม FAD มุ่งเป้าไปที่สื่อตุรกี บล็อกข่าวปลอมเผยแพร่ StealC ปฏิบัติการทางจิตวิทยาของกลุ่มแฮ็กเกอร์ผ่านทาง Telegram และ X |
สิ่งที่น่าจับตามองสำหรับ
- มีการโจมตี Intune/MDM เพิ่มมากขึ้นในองค์กรที่มีอุปกรณ์ที่จัดการโดย Microsoft จำนวนมาก องค์กรใดก็ตามที่บัญชีผู้ดูแลระบบส่วนกลาง (Global Admin) ถูกบุกรุกและสามารถสั่งลบข้อมูลอุปกรณ์จำนวนมากได้ ก็จะตกอยู่ในความเสี่ยงเช่นเดียวกับ Stryker
- กลุ่มฮันดาลาขู่ว่าจะก่อการระบาดระลอกที่สองในช่วงวันกุดส์ โปรดติดตามช่องทาง Telegram และฟีด X ของพวกเขาเพื่อรับประกาศเป้าหมาย
- การเข้าถึง Seedworm ที่เตรียมไว้ล่วงหน้าน่าจะถูกเปิดใช้งาน กลุ่มนี้แทรกซึมเข้าไปในเครือข่ายของสหรัฐฯ และอิสราเอลแล้วก่อนที่สงครามจะเริ่มต้น ฐานที่มั่นเหล่านั้นมีอยู่ด้วยเหตุผลบางประการ
- การโจมตีห่วงโซ่อุปทานเพิ่มมากขึ้น การเจาะระบบ Trivy ของ TeamPCP และการเปลี่ยนธีมของ Mustang Panda แสดงให้เห็นว่าผู้โจมตีสามารถใช้เครื่องมือพัฒนาซอฟต์แวร์และวงจรข่าวสารเป็นช่องทางการโจมตีพร้อมกันได้อย่างคล่องแคล่ว
- ความเสี่ยงของการลบข้อมูลยังคงสูงอยู่ Druidfly, FAD Team และ Handala ต่างก็มีฟังก์ชันการลบข้อมูลที่ใช้งานได้ BibiWiper, Hatef และวิธีการลบข้อมูล MDM ของ Stryker เป็นวิธีการส่งมอบข้อมูลที่แตกต่างกันสามวิธี
- การขยายเครือข่ายควบคุมและสั่งการ (C2) ของ MOIS ใน Telegram รายงาน FLASH ของ FBI ครอบคลุมการโจมตีที่เกิดขึ้นย้อนหลังไปถึงปี 2023 คาดว่ามัลแวร์ชนิดเดียวกัน (Pictory, KeePass, มัลแวร์ที่เลียนแบบ WhatsApp) จะถูกโจมตีซ้ำที่กลุ่มชาวต่างชาติ นักวิจัย และนักข่าวที่อยู่นอกประเทศอิหร่าน
- มีการรวบรวมข้อมูลฉวยโอกาสที่สอดคล้องกับจีนมากขึ้น โดยใช้ประเด็นความขัดแย้งเป็นแกนหลัก ซึ่งไม่ได้จำกัดอยู่แค่เรื่อง Mustang Panda เท่านั้น การพัฒนาทางภูมิรัฐศาสตร์ครั้งสำคัญใดๆ ก็ตามจะถูกนำมาใช้เป็นเหยื่อล่อภายใน 48-72 ชั่วโมง
สิ่งที่ทีมของคุณควรทำ
ตอนนี้
- ตรวจสอบบัญชีผู้ดูแลระบบ Microsoft 365 ทั่วโลก และบัญชีผู้ดูแลระบบ Intune ของคุณ บัญชีเหล่านั้นทั้งหมดมีการยืนยันตัวตนแบบหลายปัจจัย (MFA) ที่ป้องกันฟิชชิ่ง (FIDO2 หรือแบบใช้ใบรับรอง) หรือไม่? หากไม่ ให้แก้ไขปัญหานี้ก่อน
- ตั้งค่าการแจ้งเตือนสำหรับการดำเนินการใดๆ ของ Intunen ที่ลบข้อมูลหรือรีเซ็ตเป็นค่าเริ่มต้นจากโรงงานมากกว่า N อุปกรณ์ โดยค่าเกณฑ์ดังกล่าวควรมีค่าต่ำมากสำหรับการดำเนินการที่เริ่มต้นโดยมนุษย์
- หากคุณใช้ Trivy ในระบบ CI/CD โปรดตรวจสอบเวอร์ชันที่คุณกำหนดไว้ เวอร์ชัน 0.69.4–0.69.6 มีช่องโหว่ โปรดกำหนดเวอร์ชันที่ปลอดภัยโดยใช้ SHA ของ commit ไม่ใช่โดยใช้ tag
- ดึงแฮชไฟล์ MOIS Telegram C2 จากส่วนที่ 3.2 แล้วนำไปตรวจสอบด้วย EDR ของคุณ แฮชเหล่านี้ใช้งานมาตั้งแต่ปี 2023 แล้ว
- ตรวจสอบว่ามีโปรแกรม Rclone, AnyDesk, ScreenConnect และ PDQConnect ทำงานอยู่ในตำแหน่งที่คุณไม่ได้ติดตั้งหรือไม่ ส่วน CamelClone, Seedworm และ Handala นั้นใช้เครื่องมือที่ถูกต้องตามกฎหมายในทางที่ผิด
สัปดาห์นี้
- ทำการตรวจสอบการยืนยันตัวตน ตรวจสอบว่ามีการเข้าสู่ระบบจากประเทศที่ไม่ปกติ การเข้าถึงนอกเวลาทำการ และบัญชีผู้ดูแลระบบใหม่ใด ๆ ที่สร้างขึ้นในช่วง 60 วันที่ผ่านมาหรือไม่
- ตรวจสอบการรับส่งข้อมูลขาออกเพื่อหาการเชื่อมต่อที่ไม่คาดคิดไปยัง MEGA, Backblaze, Wasabi และ Telegram API (api.telegram[.]org) จากกระบวนการของเซิร์ฟเวอร์ ไม่ใช่จากการรับส่งข้อมูลของเบราว์เซอร์
- ทดสอบการกู้คืนข้อมูลสำรองของคุณ โดยเฉพาะอย่างยิ่ง: คุณสามารถสร้างเซิร์ฟเวอร์ที่สำคัญขึ้นมาใหม่จากข้อมูลสำรองแบบแยกเครือข่ายได้หรือไม่ หากสภาพแวดล้อมหลักของคุณถูกล้างข้อมูลไปหมดแล้ว? หากคำตอบใช้เวลาตรวจสอบมากกว่าหนึ่งชั่วโมง นั่นคือจุดที่มีช่องโหว่
- หากคุณใช้งาน Kubernetes: ตรวจสอบ DaemonSets ของคุณใน kube-system มองหาคอนเทนเนอร์ 'host-provisioner-*' หรือ 'provisioner' ตรวจสอบคอนเทนเนอร์ Alpine ที่มีการเมานต์ hostPath: / ด้วย
- อธิบายรายละเอียดเกี่ยวกับกลโกงฟิชชิ่งที่เกี่ยวข้องกับความขัดแย้งให้ทีมของคุณทราบ หัวข้อล่อลวงที่ใช้กันอย่างแพร่หลาย ได้แก่ การโจมตีด้วยขีปนาวุธของอิหร่าน ความคืบหน้าของข้อตกลง JCPOA พันธมิตรทางทหารในอ่าวเปอร์เซีย การแจ้งเตือนด้านการป้องกันพลเรือน การจัดซื้อจัดจ้างของกองทัพอากาศคูเวต และข้อเสนอความร่วมมือ
ต่อเนื่อง
- ตรวจสอบ Telegram และ X เพื่อดูรายชื่อเป้าหมายและการอ้างสิทธิ์การละเมิดข้อมูลที่เกี่ยวข้องกับองค์กรหรือภาคส่วนของคุณ กลุ่มแฮ็กเกอร์จะโพสต์เป้าหมายต่อไปก่อนที่จะลงมือโจมตี
- สมัครรับข้อมูลคำแนะนำเกี่ยวกับอิหร่านจาก CISA และการแจ้งเตือนจาก UK NCSC เกี่ยวกับความขัดแย้งนี้
- ตรวจสอบสิทธิ์การเข้าถึงไปป์ไลน์ CI/CD ของคุณ บัญชีบริการที่มี PAT (Personal Access Tokens) และไม่มี MFA นั้นเหมือนกับที่ TeamPCP ใช้ในการเป็นเจ้าขององค์กร GitHub ของ Aqua Security นั่นเอง
- ปรึกษาผู้ให้บริการประกันภัยไซเบอร์ของคุณเกี่ยวกับข้อกำหนดการยกเว้นความคุ้มครองในกรณีสงคราม การโจมตีรถ Stryker ได้รับการยืนยันแล้วว่าเป็นการกระทำของรัฐ (กระทรวงยุติธรรม) กรมธรรม์อาจไม่ครอบคลุมการทำลายล้างที่กระทำโดยรัฐ
อ้างอิง
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- wwwseqrite.com/blog/operation-camelclone-multi-region-espionage-campaign-targets-government-and-defense-entities-amidst-regional-tensions/
- wwwseqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-targeting-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-activity-timeline-iran-israel-us-war/
- www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity
- www.intel471.com/blog/israeli-us-strikes-against-iran-triggers-a-surge-in-hacktivist-activity
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/middle-east-escalation-israel-iran-us-cyber-war-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
ผู้เขียน:
ไชยัก ทาราฟดาร์
ดีปัค โทมัส ฟิลิป
สัตวิก ราม ปรากกี
การ์ติกกุมาร์ จิวานี