ในช่วงไม่กี่ปีที่ผ่านมา การโจมตีด้วยมัลแวร์ Android ในอินเดียได้ใช้ประโยชน์จากความไว้วางใจที่มีต่อบริการของรัฐบาลและแพลตฟอร์มดิจิทัลอย่างเป็นทางการมากขึ้นเรื่อยๆ โดยการเลียนแบบเว็บไซต์ที่มีชื่อเสียงและใช้กลวิธีทางสังคมผ่านแอปพลิเคชันส่งข้อความ ผู้โจมตีใช้ประโยชน์จากความเร่งรีบและการขาดการตรวจสอบของผู้ใช้ ส่งผลให้เกิดการฉ้อโกงทางการเงินและการขโมยข้อมูลส่วนบุคคลในวงกว้าง
At Seqrite ในระหว่างการวิจัยด้านความปลอดภัยในห้องปฏิบัติการของเรา เราได้ระบุถึงแคมเปญมัลแวร์ Android ที่กำลังแพร่กระจายอยู่ โดยมุ่งเป้าไปที่ผู้ใช้ชาวอินเดียด้วยการปลอมแปลงเป็นบริการของรัฐบาล โดยเฉพาะอย่างยิ่งการแจ้งเตือนใบสั่งปรับจาก RTO และการแจ้งเตือนอย่างเป็นทางการ แอปพลิเคชันที่เป็นอันตรายเหล่านี้ไม่ได้เผยแพร่ใน Google Play Store แต่เผยแพร่ผ่าน WhatsApp และแพลตฟอร์มการส่งข้อความที่คล้ายกันเป็นหลัก
แคมเปญนี้แสดงให้เห็นถึงวิวัฒนาการของมัลแวร์ Android ที่ใช้รูปแบบ RTO ที่เคยพบเห็นมาก่อนหน้านี้ โดยได้รวมเอาเทคนิคต่อต้านการวิเคราะห์ที่ได้รับการปรับปรุง สถาปัตยกรรมแบบโมดูลาร์หลายขั้นตอน และระบบนิเวศแบ็กเอนด์ที่มีโครงสร้างมากขึ้นสำหรับการรวบรวมข้อมูลและการดำเนินการระยะไกล
ภาพรวมแคมเปญ
เราตรวจพบการโจมตีด้วยมัลแวร์ Android สามขั้นตอนในวงกว้าง โดยมุ่งเป้าไปที่ผู้ใช้ชาวอินเดียเป็นหลัก ด้วยการปลอมตัวเป็นแอปพลิเคชันเกี่ยวกับใบสั่งจราจรของกรมการขนส่งทางบก (RTO) และแอปพลิเคชันที่เกี่ยวข้องกับหน่วยงานราชการ มัลแวร์นี้เผยแพร่ภายนอก Google Play Store และอาศัยบริการแบ็กเอนด์บนคลาวด์สำหรับการดึงข้อมูลและการสื่อสารควบคุมและสั่งการ (C2)
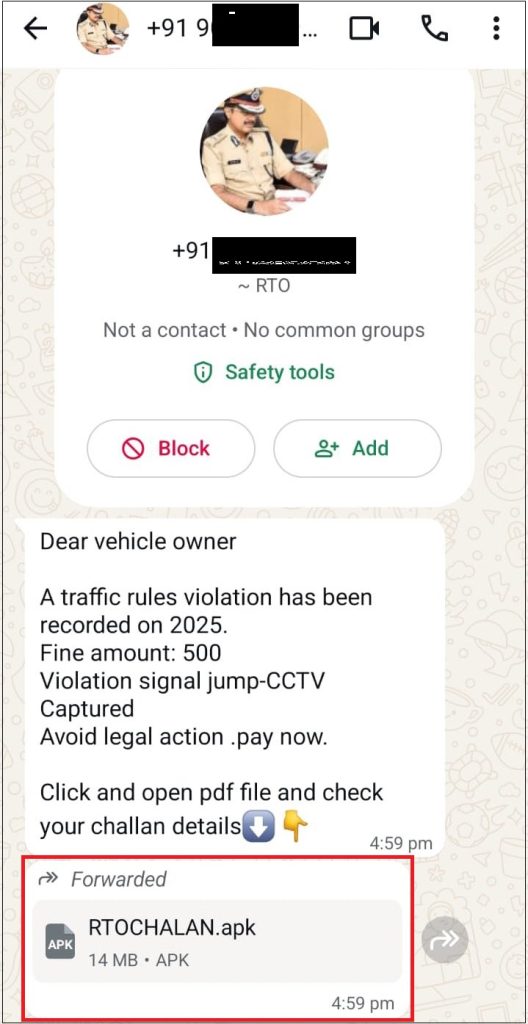
แต่ละขั้นตอนจะถูกส่งมาในรูปแบบไฟล์ APK แยกต่างหาก และจะถูกติดตั้งตามลำดับ ทำให้เกิดกระบวนการทำงานแบบต่อเนื่องซึ่งออกแบบมาเพื่อ:
- เพิ่มโอกาสความสำเร็จในการติดเชื้อให้สูงสุด
- รักษาความต่อเนื่องในระยะยาว
- ดำเนินการสร้างรายได้แบบลับๆ
- เก็บรวบรวมข้อมูลผู้ใช้ที่ละเอียดอ่อน
การออกแบบแบบแยกส่วนนี้ช่วยให้ผู้โจมตีสามารถเปลี่ยนหรืออัปเดตแต่ละขั้นตอนได้โดยไม่ต้องแก้ไขแคมเปญทั้งหมด ซึ่งช่วยเพิ่มความยืดหยุ่นในการปฏิบัติงานและการหลบเลี่ยงการตรวจจับได้อย่างมาก
ห่วงโซ่การติดเชื้อหลายขั้นตอน
ขั้นตอนการดำเนินการโดยรวมที่สังเกตได้มีดังนี้:
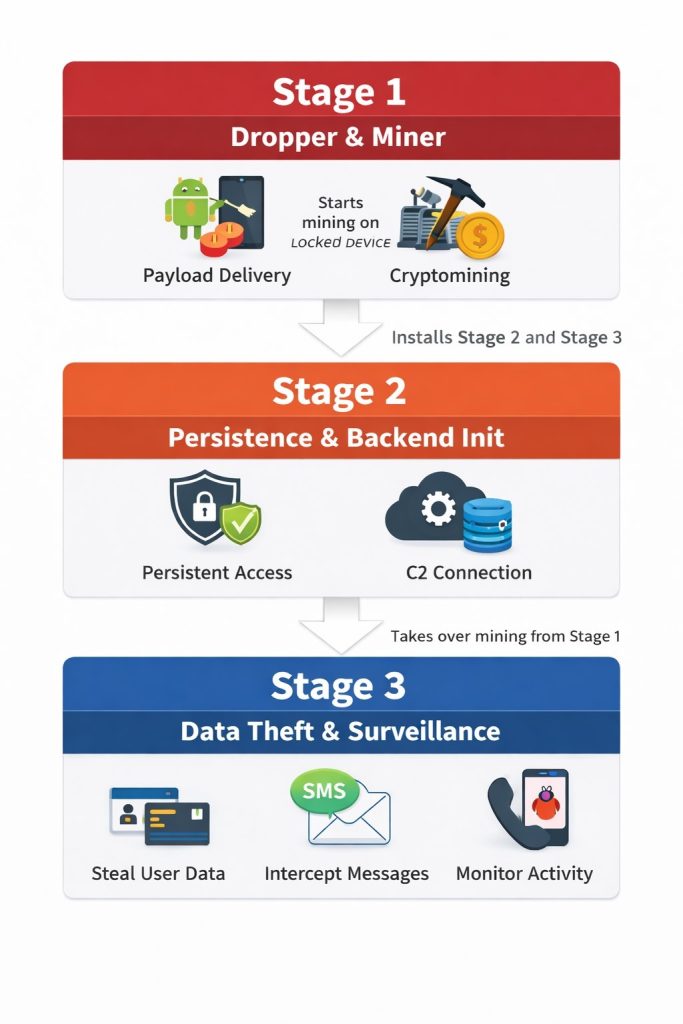
แต่ละขั้นตอนทำหน้าที่เฉพาะอย่าง แต่ยังคงเชื่อมโยงอย่างแน่นหนากับระบบแบ็กเอนด์ที่ผู้โจมตีควบคุมอยู่
ขั้นตอนที่ 1 – ตัวปล่อยสารและตัวขุดคริปโต
ฟังก์ชันหลัก
- ทำหน้าที่เป็นตัวปล่อยสารสำหรับสารบรรทุกในขั้นตอนที่ 2 และขั้นตอนที่ 3
- ทำการขุดคริปโตเคอร์เรนซีเมื่ออุปกรณ์ถูกล็อก
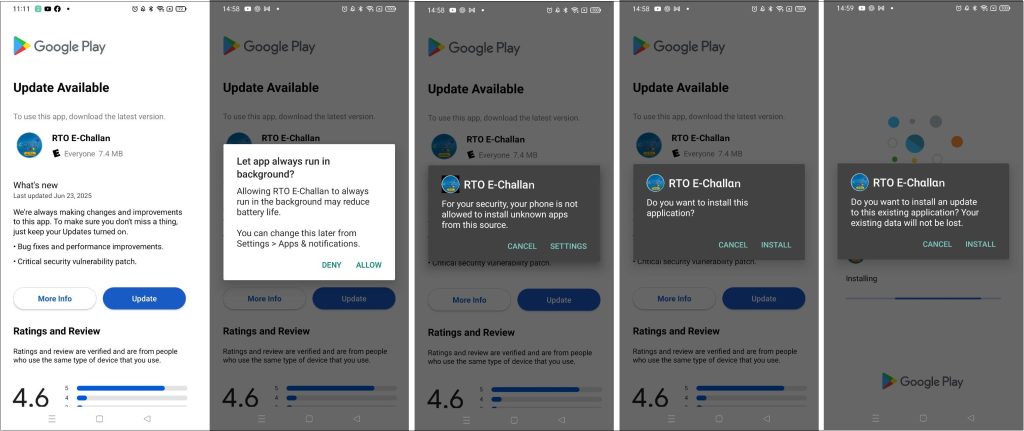
แอปพลิเคชันในขั้นตอนแรกจะเริ่มต้นห่วงโซ่การติดเชื้อโดยการถอดรหัสและติดตั้งขั้นตอนถัดไป (ดูรูปที่ 3) ในขณะเดียวกัน มันจะเรียกใช้โมดูลการขุดคริปโตเคอร์เรนซีซึ่งจะทำงานเมื่อหน้าจออุปกรณ์ปิดลง เพื่อลดความสงสัยของผู้ใช้และตัวบ่งชี้ทางสายตาของกิจกรรมที่เป็นอันตราย (ดูรูปที่ 4)
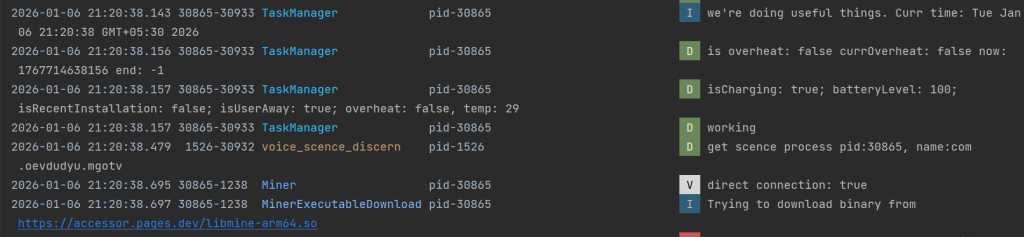
พฤติกรรมนี้สอดคล้องกับแคมเปญการโจรกรรมคริปโตเคอร์เรนซีบน Android ที่เคยมีการบันทึกไว้ก่อนหน้านี้ ซึ่งการดำเนินการขุดจะถูกเลื่อนออกไปจนกว่าผู้ใช้จะไม่ใช้งานเพื่อหลีกเลี่ยงการตรวจจับ โปรดดูงานวิจัยก่อนหน้านี้ของเรา – โปรแกรมโจรกรรมคริปโตเคอร์เรนซีบน Android ปลอมตัวเป็นแอปธนาคารเพื่อขุดคริปโตเคอร์เรนซีบนอุปกรณ์ที่ล็อกอยู่
เมื่อติดตั้งแอปพลิเคชันขั้นที่สองสำเร็จแล้ว กิจกรรมการขุดในขั้นที่ 1 จะยุติลง และการควบคุมจะถูกส่งต่อไปยังส่วนประกอบถัดไป
ขั้นตอนที่ 2 – การคงอยู่ของข้อมูล การเริ่มต้นระบบแบ็กเอนด์ และการขุดค้นข้อมูล
ฟังก์ชันหลัก
- สร้างกลไกการคงอยู่
- เริ่มต้นการเชื่อมต่อแบ็กเอนด์
- เริ่มต้นกิจกรรมการขุดคริปโตเคอร์เรนซีด้วยตนเอง
หลังจากที่แอปพลิเคชันในขั้นตอนที่ 1 ถูกติดตั้งแล้ว แอปพลิเคชันในขั้นตอนที่ 2 จะช่วยให้สามารถทำงานได้อย่างต่อเนื่องในระยะยาว โดยการลงทะเบียนตัวรับสัญญาณกระจายเสียงหลายตัว ซ่อนไอคอนตัวเรียกใช้งาน และรักษาการทำงานในพื้นหลังอย่างต่อเนื่อง

ในขั้นตอนนี้ มัลแวร์จะเริ่มต้นการเชื่อมต่อกับโครงสร้างพื้นฐานแบ็กเอนด์บนคลาวด์ ซึ่งในที่นี้คือ Google Firebase (ดูรูปที่ 5) ซึ่งจะถูกนำไปใช้ในภายหลังสำหรับ:
- การจัดเก็บข้อมูลเหยื่อ
- การกำหนดค่าระยะไกล
- การสื่อสารแบบสั่งการและควบคุม
ขั้นตอนที่ 2 ยังเริ่มต้นกระบวนการขุดคริปโตเคอร์เรนซีแบบอิสระ ทำให้มันเป็นทั้งชั้นควบคุมและส่วนประกอบในการสร้างรายได้ ขั้นตอนนี้ทำหน้าที่เสมือนสะพานเชื่อมระหว่างตรรกะการติดเชื้อเริ่มต้นและเพย์โหลดการเฝ้าระวังขั้นสุดท้าย
ขั้นตอนที่ 3 – การขโมยข้อมูลและการสอดแนม
ฟังก์ชันหลัก
- การหลอกลวงทางสังคมผ่านอินเทอร์เฟซผู้ใช้ปลอมของรัฐบาล
- การรวบรวมข้อมูลส่วนบุคคลและข้อมูลทางการเงิน
- การสื่อสาร C2 ที่ขับเคลื่อนด้วยระบบแบ็กเอนด์
- การส่งต่อ SMS การขโมยการแจ้งเตือน และการโอนสาย
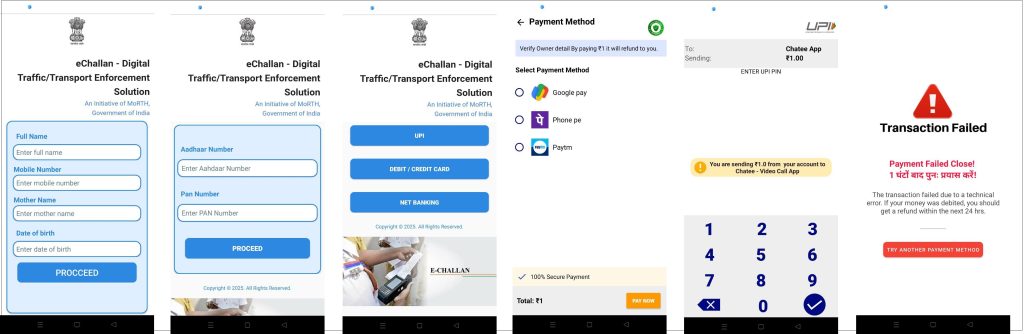
เมื่อติดตั้งเสร็จแล้ว แอปพลิเคชันในขั้นตอนที่สามจะแสดงส่วนติดต่อผู้ใช้ปลอมที่เลียนแบบเว็บไซต์ทางการของหน่วยงานราชการ โดยมีตราสินค้าและโลโก้ของ RTO ครบถ้วน แอปจะแจ้งให้ผู้ใช้ยืนยันตัวตนหรือชำระค่าปรับที่ค้างอยู่
เพื่อดำเนินการต่อ ผู้ใช้จะต้องให้สิทธิ์การเข้าถึงที่มีความเสี่ยงสูงหลายรายการ รวมถึงการเข้าถึง SMS บันทึกการโทร ตัวรับฟังการแจ้งเตือน การเข้าถึงพื้นที่จัดเก็บข้อมูล เป็นต้น
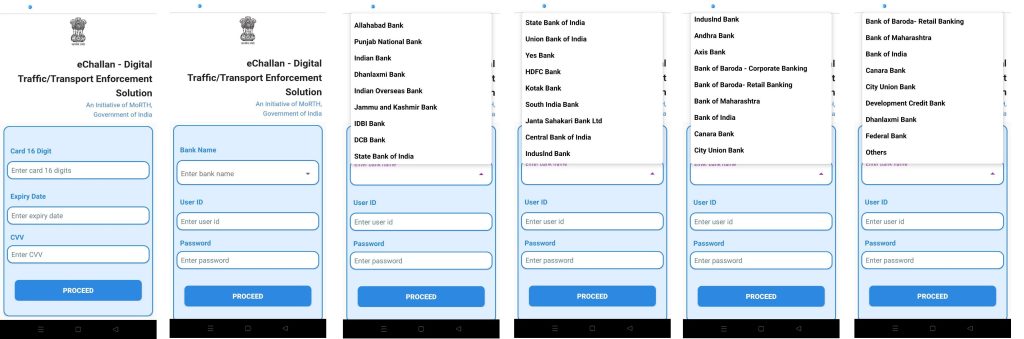
เมื่อได้รับอนุญาตแล้ว มัลแวร์จะเริ่มทำการเก็บรวบรวมข้อมูล:
- ข้อมูลระบุตัวตนส่วนบุคคล
- การแจ้งเตือนด้านการธนาคารและการเงิน
- ข้อความ OTP และการแจ้งเตือนธุรกรรม
- ข้อมูลเมตาของอุปกรณ์และข้อมูลระบบ
ข้อมูลทั้งหมดที่รวบรวมได้จะถูกส่งไปยังแบ็กเอนด์ที่ผู้โจมตีควบคุมในรูปแบบ JSON ที่มีโครงสร้าง และจัดเก็บไว้เพื่อการประมวลผลเพิ่มเติม พฤติกรรมนี้สอดคล้องกับแคมเปญมัลแวร์ NextGen mParivahan ที่เคยมีการบันทึกไว้ก่อนหน้านี้ โปรดดูงานวิจัยก่อนหน้านี้ของเรา – ระวัง! มัลแวร์ปลอม 'NextGen mParivahan' กลับมาแล้ว
การเข้าถึงโครงสร้างพื้นฐานแบ็กเอนด์
หลังจากวิเคราะห์มัลแวร์หลายขั้นตอนแล้ว เราสามารถเข้าถึงโครงสร้างพื้นฐานเบื้องหลังที่ผู้โจมตีใช้ได้ ซึ่งให้ข้อมูลเชิงลึกที่ไม่เคยมีมาก่อนเกี่ยวกับการดำเนินงานของแคมเปญ และช่วยให้เราประเมินผลกระทบ ขนาด และความสามารถที่แท้จริงของระบบนิเวศมัลแวร์ได้
ระบบแบ็กเอนด์ถูกใช้งานอย่างแข็งขันในการจัดเก็บข้อมูลที่ถูกขโมย รวมถึงควบคุมอุปกรณ์ที่ติดไวรัสแบบเรียลไทม์
ประเภทข้อมูลที่ถูกขโมย
โครงสร้างพื้นฐานส่วนหลังประกอบด้วยข้อมูลที่มีความละเอียดอ่อนและมีความสำคัญต่อความปลอดภัยสูง ซึ่งรวมถึง:
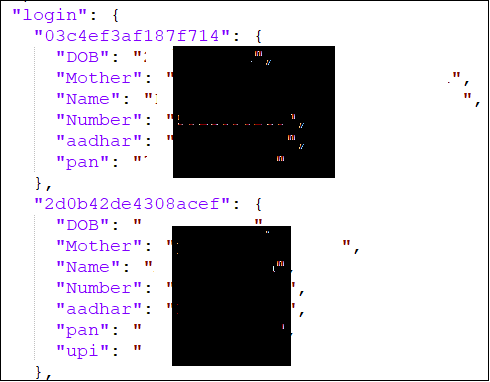
- ข้อมูลที่สามารถระบุตัวบุคคลได้ (PII): ชื่อ-นามสกุล, เบอร์โทรศัพท์, วันเกิด, ชื่อมารดา, หมายเลขบัตรประชาชน (Aadhaar), หมายเลขประจำตัวผู้เสียภาษี (PAN)
- ข้อมูลทางการเงินและคุณวุฒิ: รหัส PIN ของ UPI, รายละเอียดบัตรเครดิต, ชื่อผู้ใช้และรหัสผ่านสำหรับการทำธุรกรรมผ่านระบบธนาคารออนไลน์
- ข้อมูลการเฝ้าระวัง: ข้อความ SMS ที่ถูกดักฟัง เนื้อหาการแจ้งเตือน ข้อมูลสถานะอุปกรณ์
สิ่งนี้บ่งชี้ว่ามัลแวร์ไม่ได้จำกัดอยู่แค่การหลอกลวงทางอีเมลขั้นพื้นฐาน แต่ทำหน้าที่เป็นแพลตฟอร์มการขโมยข้อมูลส่วนบุคคลและการฉ้อโกงทางการเงินอย่างเต็มรูปแบบ
ภาพที่ 8 แสดงโครงสร้างที่ผู้ก่อภัยคุกคามใช้ในการจัดเก็บข้อมูล
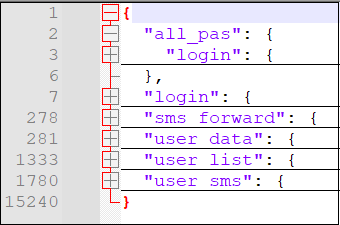
ข้อมูลที่รวบรวมจากผู้ใช้ในหน้าล็อกอินจะถูกจัดเก็บในรูปแบบด้านล่างนี้ –
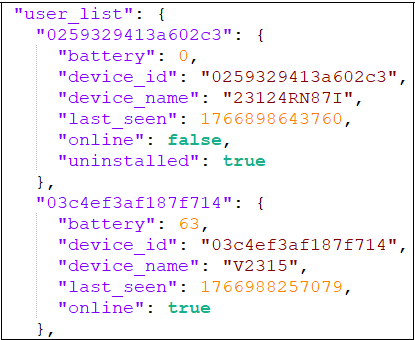
เพื่อระบุตัวผู้ใช้และอุปกรณ์ ข้อมูลอุปกรณ์และรายละเอียดอื่นๆ ที่รวบรวมไว้จะถูกจัดเก็บในรูปแบบนี้ –
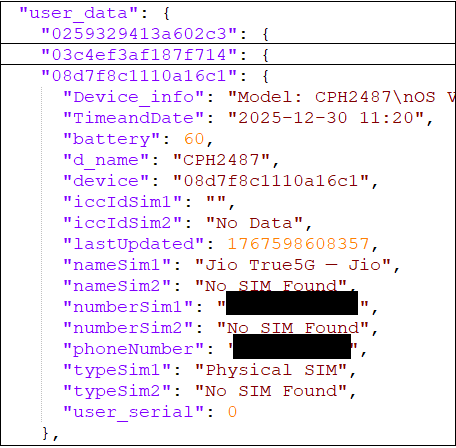
ข้อความที่รวบรวมไว้จะถูกจัดเก็บในรูปแบบด้านล่างนี้ –
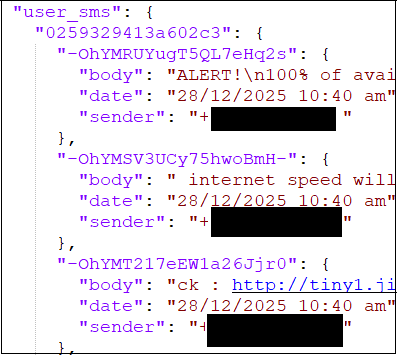
ส่วนหลังบ้าน (Backend) ทำหน้าที่เป็นศูนย์บัญชาการและควบคุม (C2)
นอกเหนือจากการทำหน้าที่เป็นแหล่งเก็บข้อมูลแล้ว โครงสร้างพื้นฐานส่วนหลังยังถูกนำไปใช้เป็นระบบควบคุมและสั่งการ (C2) อีกด้วย
ความสามารถด้าน C2 ที่สังเกตได้
- การกำหนดค่าจากระยะไกล – การกำหนดค่าแบบไดนามิกของหมายเลขโทรศัพท์ที่ส่งต่อข้อความ SMS
- การติดตามและตรวจสอบ – สถานะการส่งต่อ SMS, สถานะการโอนสาย, กิจกรรมของอุปกรณ์
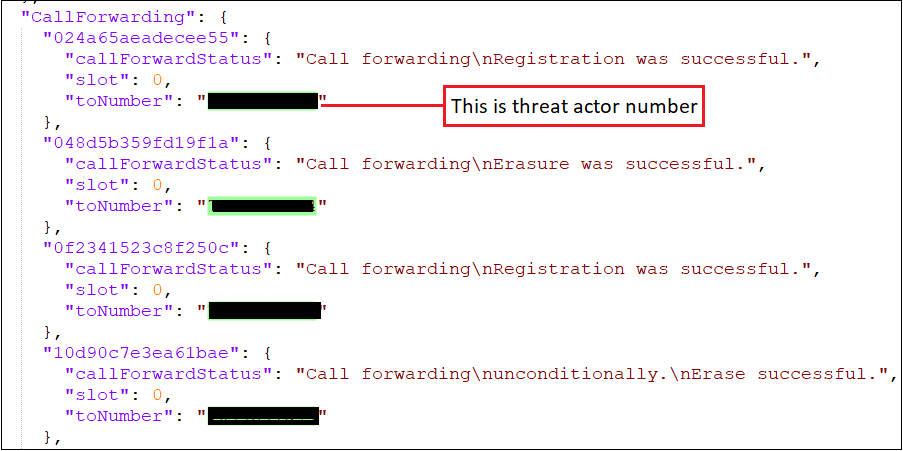
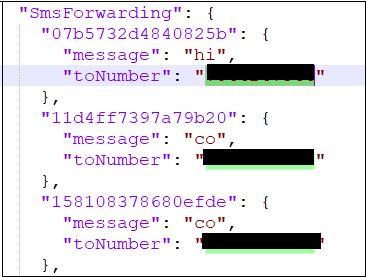
- การควบคุมจากส่วนกลาง – การตรวจสอบอุปกรณ์ที่ติดมัลแวร์แบบเรียลไทม์ สถานะการทำงานของการแพร่กระจายมัลแวร์
โดยหลักแล้ว ระบบแบ็กเอนด์ทำหน้าที่เป็นแผงควบคุมส่วนกลางสำหรับผู้ปฏิบัติงาน ทำให้พวกเขาสามารถ:
- จัดการข้อมูลเหยื่อที่ถูกขโมย
- ติดตามประสิทธิภาพแคมเปญ
- ควบคุมพฤติกรรมของมัลแวร์จากระยะไกล
สิ่งนี้ยืนยันว่ามีโครงสร้างพื้นฐานด้านภัยคุกคามที่จัดระเบียบอย่างดีและมีความพร้อมในการปฏิบัติงาน ไม่ใช่เพียงแค่การโจมตีแบบมือสมัครเล่นหรือการโจมตีครั้งเดียว
ขนาดของการติดเชื้อและผลกระทบต่อผู้ประสบภัย
จากข้อมูลที่มีอยู่ในระบบโครงสร้างพื้นฐานเบื้องหลัง พบว่า มี อุปกรณ์ติดไวรัสประมาณ 7,400 เครื่องแม้ว่าเหยื่อบางรายจะไม่ให้สิทธิ์อนุญาตหรือส่งข้อมูลที่ร้องขอทั้งหมด แต่ก็มีจำนวนมากที่อนุญาตให้เข้าถึงผ่าน SMS และส่งข้อมูลส่วนบุคคลและข้อมูลทางการเงินที่มีความละเอียดอ่อนสูง
นี่แสดงให้เห็นถึงการละเมิดข้อมูลของผู้ใช้งานจริงในวงกว้าง ต่อเนื่อง และประสบความสำเร็จ ซึ่งส่งผลกระทบทางการเงินและความเป็นส่วนตัวในระยะยาว
วิวัฒนาการเหนือกว่าแคมเปญมัลแวร์ RTO รุ่นก่อนๆ
เมื่อเปรียบเทียบกับมัลแวร์ RTO และ mParivahan ที่เคยมีการบันทึกไว้ก่อนหน้านี้ แคมเปญนี้แสดงให้เห็นถึงการปรับปรุงการดำเนินงานอย่างมีนัยสำคัญ:
| เวอร์ชันก่อนหน้า | แคมเปญปัจจุบัน |
| APK แบบขั้นตอนเดียว | สถาปัตยกรรมแบบโมดูลาร์สามขั้นตอน |
| ตรรกะที่เขียนตายตัว | การกำหนดค่าระยะไกลแบบไดนามิก |
| ไม่มีหรือมีเทคนิคต่อต้านการวิเคราะห์น้อยลง | การใช้เทคนิคต่อต้านการวิเคราะห์อย่างกว้างขวาง |
| การขโมยข้อมูลในขอบเขตจำกัด | ชุดเครื่องมือเฝ้าระวังครบวงจร |
| ไม่มีการสร้างรายได้ | การสร้างรายได้สองทาง (การฉ้อโกง + การขุดเหรียญ) |
ความก้าวหน้าเหล่านี้บ่งชี้ว่าผู้ก่อภัยคุกคามกำลังปรับปรุงกลยุทธ์ของตนอย่างต่อเนื่อง โดยนำส่วนประกอบที่ประสบความสำเร็จมาใช้ซ้ำ พร้อมทั้งปรับปรุงการทำงานเบื้องหลังและกลไกการคงอยู่ของระบบอย่างต่อเนื่อง
สถานการณ์ที่อาจนำไปสู่การล่วงละเมิด
จากความสามารถที่ตรวจพบ มัลแวร์ดังกล่าวสามารถก่อให้เกิดสถานการณ์การละเมิดที่มีความเสี่ยงสูงหลายประการ ได้แก่:
- การดักจับรหัส OTP แบบเรียลไทม์เพื่อป้องกันการฉ้อโกงทางการเงิน
- การเข้ายึดบัญชีธนาคารผ่านการขโมยข้อมูลประจำตัว
- การอำนวยความสะดวกในการสลับซิมการ์ดโดยใช้ข้อมูลส่วนบุคคลที่ถูกขโมย
- การฉ้อโกงเงินกู้และสินเชื่อโดยใช้ข้อมูล Aadhaar และ PAN
- การแฮ็กบัญชี WhatsApp และโซเชียลมีเดีย
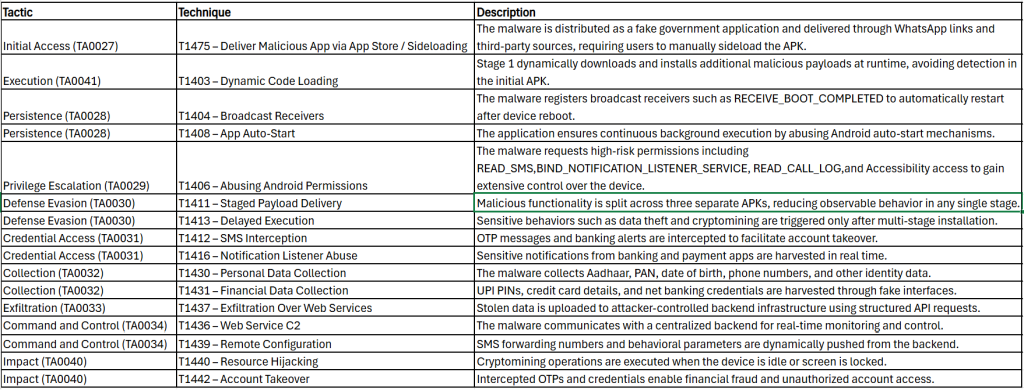
กลยุทธ์และเทคนิคของ MITRE ATT&CK:
โปรแกรม Quick Heal ตรวจจับมัลแวร์ Android:
Quick Heal ตรวจจับแอปพลิเคชันที่เป็นอันตรายดังกล่าวที่มีรูปแบบต่างๆ ของ Android.Dropper.A
ขอแนะนำให้ผู้ใช้โทรศัพท์มือถือทุกคนติดตั้งโปรแกรมป้องกันไวรัสที่เชื่อถือได้ เช่น “Quick Heal Mobile Security for Android” เพื่อลดความเสี่ยงจากภัยคุกคามดังกล่าวและรักษาความปลอดภัย โปรแกรมป้องกันไวรัสของเราจะป้องกันไม่ให้ผู้ใช้ดาวน์โหลดแอปพลิเคชันที่เป็นอันตรายลงในอุปกรณ์มือถือ ดาวน์โหลดโปรแกรมป้องกัน Android ของคุณได้ที่นี่
สรุป
แคมเปญนี้แสดงให้เห็นถึงการยกระดับอย่างมีนัยสำคัญในปฏิบัติการมัลแวร์ Android ของอินเดีย โดยผสมผสานการหลอกลวงทางสังคม โครงสร้างแบบโมดูลาร์ โครงสร้างพื้นฐานคำสั่งบนคลาวด์ และการเฝ้าระวังทางการเงินแบบเรียลไทม์ การออกแบบสามขั้นตอน ควบคู่กับการขุดคริปโตเคอร์เรนซีและการควบคุมจากส่วนกลาง บ่งชี้ว่ากลุ่มภัยคุกคามนี้มีการจัดระเบียบอย่างสูง โดยมุ่งเน้นการแสวงหาประโยชน์ในระยะยาวมากกว่าการโจมตีฉวยโอกาส
เคล็ดลับเพื่อความปลอดภัยในโลกดิจิทัล:
- ดาวน์โหลดแอพพลิเคชั่นจากแหล่งที่เชื่อถือได้เท่านั้น เช่น ร้านค้า Google Play
- อย่าคลิกลิงก์ใดๆ ที่ได้รับผ่านข้อความหรือแพลตฟอร์มโซเชียลมีเดียอื่นๆ เนื่องจากลิงก์เหล่านี้อาจชี้ไปยังเว็บไซต์ที่เป็นอันตรายโดยตั้งใจหรือโดยไม่ได้ตั้งใจก็ได้
- อ่านข้อความป๊อปอัปจากระบบ Android ก่อนที่จะยอมรับหรืออนุญาตการอนุญาตใหม่ใดๆ
- ควรระมัดระวังอย่างยิ่งเกี่ยวกับแอปพลิเคชันที่คุณดาวน์โหลดลงในโทรศัพท์ของคุณ เนื่องจากผู้สร้างมัลแวร์สามารถปลอมแปลงชื่อ ไอคอน และรายละเอียดผู้พัฒนาของแอปพลิเคชันต้นฉบับได้อย่างง่ายดาย
- เพื่อการปกป้องโทรศัพท์ที่ดีขึ้น ควรใช้โปรแกรมป้องกันไวรัสที่ดี เช่น Quick Heal Mobile Security สำหรับ Android
อย่ารอช้า! ปกป้องสมาร์ทโฟนของคุณวันนี้ด้วย Quick Heal Total Security สำหรับมือถือและสมาร์ทโฟน – ซื้อหรือต่ออายุได้เลยวันนี้!