

• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  ransomware  Ransomware ทำงานอย่างไร: ทำความเข้าใจกลยุทธ์เบื้องหลังการโจมตีทางไซเบอร์
Ransomware ทำงานอย่างไร: ทำความเข้าใจกลยุทธ์เบื้องหลังการโจมตีทางไซเบอร์
17 สิงหาคม 2017

Ransomware ทำงานอย่างไร: ทำความเข้าใจกลยุทธ์เบื้องหลังการโจมตีทางไซเบอร์

เขียนโดย Seqrite
Seqrite
ransomware

ความกังวลด้านความปลอดภัยเพิ่มสูงขึ้นอย่างมากในช่วงไม่กี่ปีที่ผ่านมา เนื่องจากการโจมตีทางไซเบอร์ที่เพิ่มขึ้นอย่างรวดเร็ว โดยเฉพาะอย่างยิ่งมัลแวร์เรียกค่าไถ่ (ransomware) กลยุทธ์ของมัลแวร์เรียกค่าไถ่เป็นที่รู้จักกันมานานแล้ว แต่เพิ่งในช่วงไม่กี่ปีมานี้เองที่มันทวีความรุนแรงขึ้นอย่างมาก ซึ่งเป็นผลมาจากความนิยมของสกุลเงินดิจิทัล 'คริปโต' เครือข่ายมืด (Dark Net) และการเข้าถึง 'มัลแวร์ในรูปแบบบริการ' ได้ง่าย แผนกความปลอดภัยทางไซเบอร์ของบริษัทต่างๆ จึงระมัดระวังการโจมตีด้วยมัลแวร์เรียกค่าไถ่ เป็นพิเศษ เพราะนอกจากจะทำให้ธุรกิจหยุดชะงักแล้ว ยังสร้างความเสียหายร้ายแรงต่อชื่อเสียงของบริษัทอีกด้วย

เพื่อรับมือกับภัยคุกคามนี้ได้อย่างมีประสิทธิภาพ สิ่งสำคัญคือต้องเข้าใจวิธีการทำงานของแรนซัมแวร์ และกลยุทธ์ของผู้โจมตี ในบทความนี้ เราจะพยายามพิจารณาประเด็นเหล่านี้

ransomware คืออะไร?

แรนซัมแวร์ (Ransomware) คือมัลแวร์ชนิดหนึ่งที่เข้ารหัสไฟล์บนอุปกรณ์ที่ติดไวรัสและยึดไฟล์เหล่านั้นไว้จนกว่าผู้ใช้จะจ่ายค่าไถ่ให้กับผู้ดำเนินการมัลแวร์ ค่าไถ่สำหรับแรนซัมแวร์มักถูกเรียกเป็นบิตคอยน์ ซึ่งเป็นสกุลเงินดิจิทัลชนิดหนึ่งที่ไม่สามารถติดตามได้

แรนซัมแวร์ทำงานอย่างไร?

หลักการพื้นฐานเบื้องหลังแรนซัมแวร์คือการเข้ารหัสผ่านกลไกที่เรียกว่าการเข้ารหัสด้วยคีย์สาธารณะ

การเข้ารหัสคือกระบวนการซ่อนหรือบดบังความหมายของข้อมูล ในบริบทของแรนซัมแวร์ หมายถึงข้อเท็จจริงที่ว่าแรนซัมแวร์จะเข้ารหัสไฟล์ที่จำเป็นทั้งหมดในระบบของคุณ ทำให้ไฟล์เหล่านั้นดูไม่มีความหมายและไม่สามารถใช้งานได้

เมื่อแรนซัมแวร์ติดระบบ มัลแวร์จะเริ่มเข้ารหัสไฟล์ทั้งหมดในระบบ และเมื่อการเข้ารหัสเสร็จสิ้น ผู้ใช้จะเห็นหน้าจอข่มขู่หรือข้อความเรียกค่าไถ่ ข้อความเรียกค่าไถ่ขู่ผู้ใช้ว่าหากไม่ชำระเงินตามจำนวนที่กำหนดภายในเวลาที่กำหนด ไฟล์เหล่านั้นจะไม่สามารถถอดรหัสได้

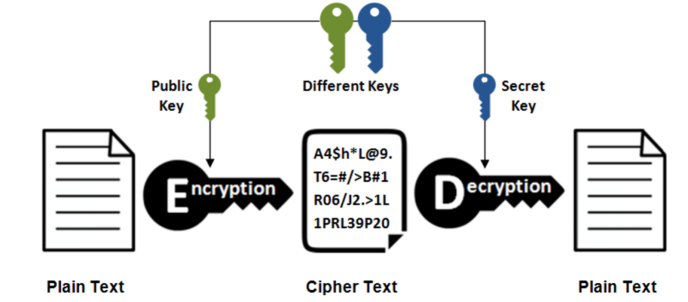
การเข้ารหัสทำโดยกลไกที่เรียกว่า Public Key Cryptography หรือที่รู้จักกันในชื่อ Asymmetric Key Cryptography กลไกนี้ใช้อัลกอริทึมทางคณิตศาสตร์ขั้นสูงในการเข้ารหัสและถอดรหัสข้อมูล จุดเด่นของวิธีนี้คือ “คีย์” ที่ใช้ในการเข้ารหัสและถอดรหัสไฟล์จะแตกต่างกันในการเข้ารหัสและถอดรหัส ซึ่งหมายความว่าจะมีคีย์คู่หนึ่งที่เชื่อมโยงกับการเข้ารหัสเสมอ คีย์สาธารณะจะถูกใช้ในการเข้ารหัสข้อมูล และมีเพียงคีย์ส่วนตัวที่ตรงกันเท่านั้นที่สามารถถอดรหัสได้
 

picture1


การเข้ารหัสแบบอสมมาตรหรือแบบคีย์สาธารณะ

ผู้โจมตีแรนซัมแวร์ถือครองคีย์ส่วนตัวและเรียกร้องค่าไถ่สำหรับการเปิดเผยคีย์ดังกล่าว หากพ้นกำหนดเวลาชำระค่าไถ่ที่กำหนด พวกเขาขู่ว่าจะทำลายคีย์ส่วนตัวนั้นตลอดไป

หน่วยงานด้านความปลอดภัยไม่แนะนำให้จ่ายเงินค่าไถ่ เนื่องจากไม่มีการรับประกันว่าคีย์ส่วนตัวจะถูกเปิดเผย อีกทั้งการจ่ายค่าไถ่ยังทำให้ผู้โจมตียิ่งแข็งแกร่งขึ้นด้วย

แรนซัมแวร์ติดเชื้อระบบได้อย่างไร?

โดยทั่วไปแล้วแรนซัมแวร์จะแพร่เชื้อไปยังระบบผ่านช่องโหว่ที่ผู้ดูแลระบบยังไม่ได้แก้ไข ช่องทางที่นิยมใช้เข้าถึงแรนซัมแวร์ ได้แก่:

  • สแปมและวิศวกรรมสังคม: ที่ซึ่งผู้ใช้ภายในที่หลงเชื่อถูกหลอกให้คลิกลิงก์ที่เป็นอันตรายในอีเมลและเว็บไซต์ที่ถูกบุกรุก ซึ่งส่งผลให้มีการดาวน์โหลดมัลแวร์ลงในระบบของพวกเขา
  • โฆษณามัลแวร์: สิ่งนี้เกิดขึ้นอีกครั้งเนื่องจากความหละหลวมของผู้ใช้และการไม่ปฏิบัติตามหลักปฏิบัติด้านความปลอดภัย มัลแวร์โฆษณาอาจทำให้เหยื่อที่หลงเชื่อง่ายคลิกลิงก์ที่นำไปสู่การดาวน์โหลดและติดมัลแวร์
  • เครื่องมือติดตั้งมัลแวร์และบอตเน็ต: สิ่งเหล่านี้เป็นเครื่องมือที่แพร่กระจายมัลแวร์ไปทั่วเครือข่าย โดยทั่วไปจะอยู่ภายในเครือข่ายท้องถิ่นของบริษัท

อ่านเพิ่มเติม: ผลกระทบจากการโจมตีของมัลแวร์เรียกค่าไถ่ WannaCry และ Petya

กลยุทธ์เบื้องหลังการโจมตีด้วยแรนซัมแวร์คืออะไร?

ผู้โจมตีแรนซัมแวร์พึ่งพาสกุลเงินดิจิทัลอย่าง Bitcoin เพื่อปกปิดร่องรอยเมื่อเรียกค่าไถ่ ในอดีต เมื่อการชำระเงินผ่านธุรกรรมธนาคารหรือเงินสด การติดตามตัวผู้รับสามารถทำได้เสมอ แม้จะเป็นเรื่องยาก แต่ด้วย Bitcoin ผู้รับสามารถรักษาความเป็นส่วนตัวและหลีกเลี่ยงการตรวจจับได้อย่างสมบูรณ์

อีกปัจจัยสำคัญที่เอื้อต่อแรนซัมแวร์ในปัจจุบันคือความพร้อมใช้งานของ "มัลแวร์แบบบริการ" ซึ่ง "เด็กเขียนสคริปต์" ที่ไม่มีประสบการณ์ซึ่งติดตั้งมัลแวร์แบบบริการที่ผู้สร้างมัลแวร์ดั้งเดิมจัดหาให้ จะกลายเป็นตัวแทนหรือผู้กระจายมัลแวร์และแบ่งปันค่าไถ่กับเจ้าของมัลแวร์ ด้วยสมองทั้งหมดที่ผู้เชี่ยวชาญด้านมัลแวร์จัดเตรียมไว้ให้ มือใหม่เหล่านี้จึงจำเป็นต้องมีอาวุธเฉพาะที่มีเจตนาก่ออาชญากรรมเท่านั้น ด้วยวิธีนี้ ผู้สร้างแรนซัมแวร์จึงดำเนินกลยุทธ์เบื้องหลัง โดยมุ่งเน้นไปที่ด้านเทคนิค ในขณะที่ปล่อยให้มือใหม่เป็นผู้ลงมือปฏิบัติจริง

จะป้องกันการโจมตีด้วยแรนซัมแวร์ได้อย่างไร?

การป้องกันแรนซัมแวร์ขึ้นอยู่กับขั้นตอนง่ายๆ และมีประสิทธิผลดังต่อไปนี้:

  • การตระหนักรู้และการปฏิบัติตาม:ดังที่เราได้กล่าวไว้ก่อนหน้านี้ในโพสต์นี้ มนุษย์คือจุดอ่อนที่สุดในห่วงโซ่ความปลอดภัย การโจมตีด้วยแรนซัมแวร์ส่วนใหญ่เกิดจากความหละหลวม ขาดความตระหนักรู้ หรือการจงใจหลีกเลี่ยงแนวทางปฏิบัติด้านความปลอดภัยของผู้ใช้ภายใน การให้ความรู้ การรณรงค์ และการเตือนสติอย่างต่อเนื่องอย่างเป็นระบบ จะช่วยเสริมสร้างความสัมพันธ์ระหว่างมนุษย์ให้แน่นแฟ้นยิ่งขึ้น
  • การใช้แพตช์ความปลอดภัยอย่างทันท่วงที:ระบบปฏิบัติการและผู้จำหน่ายซอฟต์แวร์รายอื่น ๆ พยายามค้นหาช่องโหว่ในซอฟต์แวร์ของตนอย่างขยันขันแข็ง และออกแพตช์แก้ไขช่องโหว่เหล่านี้บ่อยครั้ง แพตช์เหล่านี้ต้องได้รับการนำไปใช้ทันที เพื่อไม่ให้ช่องโหว่เหล่านี้ส่งผลกระทบต่อองค์กร
  • ซอฟต์แวร์ป้องกันมัลแวร์:ปัจจุบันมีเครื่องมือและซอฟต์แวร์ที่ทันสมัยมากมายให้เลือกใช้ และสิ่งเหล่านี้ค่อนข้างมีประสิทธิภาพในการบล็อกและตรวจจับกิจกรรมของมัลแวร์ ชุดเครื่องมือรักษาความปลอดภัยแบบหลายชั้น เช่น Seqriteด้วยชุดเครื่องมือที่ครอบคลุมทั้งไฟร์วอลล์ เครือข่าย และความปลอดภัยของอุปกรณ์ปลายทาง สามารถป้องกันแรนซัมแวร์ได้อย่างมีประสิทธิภาพ

ปัจจุบันการโจมตีด้วยแรนซัมแวร์มีความซับซ้อนและเกิดขึ้นบ่อยครั้งมากขึ้น จำเป็นต้องมีการเฝ้าระวังและดูแลอย่างใกล้ชิดจากเจ้าหน้าที่รักษาความปลอดภัยอย่างต่อเนื่องเพื่อควบคุมไม่ให้เกิดขึ้น โชคดีที่ปัจจุบันมีเครื่องมือสำหรับรับมือกับภัยคุกคามนี้ แต่เช่นเคย มนุษย์คือจุดอ่อนของห่วงโซ่อุปทานทั้งหมด ดังนั้น การฝึกอบรมและการรณรงค์เพื่อสร้างความตระหนักรู้จึงเป็นสิ่งจำเป็นอย่างยิ่ง เพื่อเสริมการใช้เครื่องมือป้องกันมัลแวร์

ในฐานะพันธมิตรด้านความปลอดภัยไอทีสำหรับธุรกิจของคุณ Seqrite มอบความปลอดภัยปลายทางที่ครอบคลุมจากภัยคุกคามทางไซเบอร์ขั้นสูง หากต้องการทราบข้อมูลเพิ่มเติม โปรดไปที่ เว็บไซต์ or

seqrite_cta1

 โพสต์ก่อนหน้าผู้ค้าปลีกทำเพียงพอแล้วหรือไม่ในการปกป้องข้อมูลของผู้บริโภค?
โพสต์ถัดไป  ดำเนินการทดสอบจำลองฟิชชิ่งเพื่อให้พนักงานตื่นตัว
Seqrite

เกี่ยวกับเรา Seqrite

Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่การทำให้ความปลอดภัยทางไซเบอร์ง่ายขึ้น Seqrite นำเสนอโซลูชันและบริการที่ครอบคลุม...

บทความโดย Seqrite »

กระทู้ที่เกี่ยวข้อง

  • เทคนิคการรับมือกับเหตุการณ์โจมตีด้วยแรนซัมแวร์ที่ดีที่สุด เพื่อลดความเสียหายให้เหลือน้อยที่สุด

    มิถุนายน 2, 2026
  • วิธีการกู้คืนระบบหลังจากถูกโจมตีด้วยแรนซัมแวร์โดยไม่ต้องจ่ายค่าไถ่

    May 25, 2026
  • การโจมตีด้วยแรนซัมแวร์ผ่านการเชื่อมต่อ SMB2 ที่แชร์สาธารณะ และวิธีการป้องกันตนเอง Seqrite

    March 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน


