

บทสรุปผู้บริหาร
ในช่วงต้นเดือนมิถุนายน ปี 2025 ระบบ Salesforce ของ Google (ซึ่งใช้เก็บข้อมูลติดต่อของลูกค้าธุรกิจขนาดเล็กและขนาดกลาง) ถูกโจมตีผ่านแคมเปญขู่กรรโชกทางโทรศัพท์ที่ซับซ้อน ซึ่งดำเนินการโดยกลุ่มภัยคุกคามที่ติดตามได้ในชื่อUNC6040 และ UNC6240 (กลุ่มอาชญากรรมไซเบอร์ออนไลน์ที่รู้จักกันในชื่อ “ The Com ” ซึ่งเชื่อมโยงกับ “ ShinyHunters ” )
ผู้โจมตีได้รวมเวกเตอร์หลักสามประการเข้าด้วยกัน:
- ฟิชชิ่งด้วยเสียง (วิชชิ่ง) – แอบอ้างเป็นเจ้าหน้าที่ไอทีในการสนทนาทางโทรศัพท์เพื่อโน้มน้าวใจพนักงานของ Google ให้ยอมรับแอปพลิเคชันที่เป็นอันตรายซึ่งเชื่อมต่อกับ Salesforce ซึ่งเป็นแผนการเรียกเงินอย่างรวดเร็วและเรียกร้องการชำระเงินเป็น Bitcoin ภายใน 72 ชั่วโมง
- การละเมิดแอป OAuth – การปรับใช้สคริปต์ Python แบบกำหนดเองที่เลียนแบบ DataLoader ของ Salesforce ช่วยให้สามารถส่งออกข้อมูลจำนวนมากโดยอัตโนมัติ
- เลเยอร์การไม่เปิดเผยตัวตน – การโทรที่เริ่มต้นโดย Mullvad VPN ตามด้วยการแยกข้อมูลตาม TOR ซึ่งทำให้ตำแหน่งที่แท้จริงของผู้กระทำไม่ระบุตัวตน
แม้ว่า Google จะยืนยันว่าไม่มีการขโมยรหัสผ่านผู้ใช้ แต่ชุดข้อมูลที่ถูกเจาะนั้นประกอบด้วยชื่อธุรกิจ ที่อยู่อีเมล หมายเลขโทรศัพท์ และบันทึกที่เกี่ยวข้อง ผลกระทบที่เกิดขึ้นนั้นครอบคลุมมากกว่าลูกค้าธุรกิจขนาดกลางและขนาดย่อมที่ได้รับผลกระทบ ขณะเดียวกันยังเกี่ยวข้องกับการปฏิบัติตามกฎระเบียบ ความสมบูรณ์ของแบรนด์ ความปลอดภัยของพันธมิตร และการตรวจสอบกฎระเบียบเกี่ยวกับแนวทางปฏิบัติในการบริหารความเสี่ยงของ SaaS
ในขณะเดียวกัน การโจมตี Salesloft Drift ที่ดำเนินการโดยUNC6395ได้กลายเป็นหนึ่งในเหตุการณ์ทางไซเบอร์ที่สำคัญที่สุดในช่วงปลายปี 2025 ซึ่งส่งผลกระทบต่อ Salesloft Drift (แชทบอท/ผู้ช่วย AI) ที่ใช้สำหรับการเชื่อมต่อกับ Salesforce การขโมยโทเค็น OAuth ดูเหมือนจะส่งผลให้มีการเรียกใช้คำสั่ง SOQL ในฐานข้อมูล Salesforce ที่เก็บวัตถุต่างๆ เช่น เคส บัญชี ผู้ใช้ และโอกาส การโจมตีนี้ส่งผลกระทบต่อลูกค้า Salesforce หลายร้อยราย ไม่เพียงแต่ผู้ใช้ Salesforce เท่านั้น แต่ยังรวมถึงการเชื่อมต่อกับระบบของบุคคลที่สามอื่นๆ ด้วย Salesloft กล่าวว่า “ผลการตรวจสอบเบื้องต้นแสดงให้เห็นว่าเป้าหมายหลักของผู้โจมตีคือการขโมยข้อมูลประจำตัว โดยเฉพาะอย่างยิ่งข้อมูลที่ละเอียดอ่อน เช่น คีย์การเข้าถึง AWS รหัสผ่าน และโทเค็นการเข้าถึงที่เกี่ยวข้องกับ Snowflake” Google ได้เตือนอย่างชัดเจนถึงขอบเขตที่กว้างขวางของการละเมิดที่นอกเหนือไปจากระบบของตนเอง
กลยุทธ์หลักและเวกเตอร์การโจมตี:
- การเข้าถึงครั้งแรก: แอป OAuth ที่ไม่ได้รับอนุญาตติดตั้งผ่านบัญชีทดลองใช้งาน (โดยใช้โดเมนอีเมลที่ถูกต้อง) และภายหลังผ่านบัญชีที่ถูกบุกรุกจากองค์กรที่ไม่เกี่ยวข้อง
- วิชชิ่ง, วิศวกรรมสังคม:การโทรฟิชชิ่งด้วยเสียงไปยังพนักงาน
- การกรอง: สคริปต์ Python แบบกำหนดเองที่จำลองการทำงานของ DataLoader
โครงสร้างพื้นฐาน: การโทรเริ่มต้นจะถูกส่งผ่าน IP VPN ของ Mullvad; การถ่ายโอนข้อมูลผ่านโหนดทางออกของ TOR - การกรรโชกหรือข่มขู่:ขอให้ชำระเงิน Bitcoin ทันที
การระบุแหล่งที่มาของภัยคุกคาม
UNC5537, UNC6040 และ UNC6240 น่าจะเชื่อมโยงกับ “ นักล่า LAPSUS$ ที่กระจัดกระจาย ” (“ศูนย์กลาง Chos”) ซึ่งแสดงรูปแบบการโจมตีที่คล้ายคลึงกัน
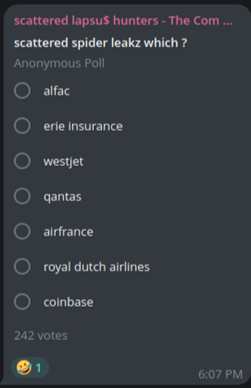
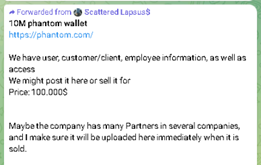
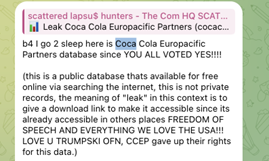
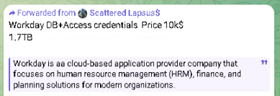
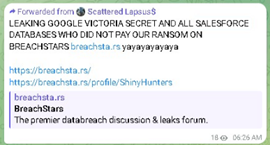
ช่อง Telegram ที่ชื่อว่า "Scattered LAPSUS$ Hunters" ซึ่งผสมชื่อกลุ่ม ShinyHunters, Scattered Spider และ Lapsus$ เข้าด้วยกัน ได้เกิดขึ้น ซึ่งนักวิจัยอธิบายว่าเป็นศูนย์กลางของการรั่วไหลและภัยคุกคามที่วุ่นวาย กลุ่มนี้มุ่งเน้นไปที่การใช้ประโยชน์จากปัจจัยมนุษย์เพื่อเข้าถึงเครือข่ายของบริษัท ช่องนี้ดำเนินการสำรวจความคิดเห็นสาธารณะ โดยสมาชิกโหวตว่าควรเปิดเผยข้อมูลของเหยื่อรายใดอย่างเต็มที่ โฆษณาช่องโหว่แบบ Zero-day และชุดเครื่องมือเรียกค่าไถ่ตัวใหม่ที่คาดว่าจะเป็นแรนซัมแวร์ พร้อมโฆษณาการกระทำของกลุ่ม
กลุ่ม UNC6395 ใช้กลยุทธ์การใช้ประโยชน์จากกลไก OAuth เพื่อเข้าถึง Salesforce ผ่านการผสานรวมของบุคคลที่สามที่ถูกบุกรุกซึ่งเป็นการพัฒนาวิธีการโจมตีระบบนิเวศคลาวด์ ในขณะเดียวกัน กลุ่ม UNC6040 ใช้การหลอกลวงทางโทรศัพท์ (vishing) และการใช้ประโยชน์จาก OAuth เพื่อเข้าถึง Salesforce ผ่านการหลอกลวงทางสังคม (social engineering) กลยุทธ์และเทคนิคที่ซ้ำซ้อนกันบ่งชี้ว่าเป้าหมายคือแอปพลิเคชันการเข้าถึงที่เชื่อถือได้ และชื่อ ShinyHunters ปรากฏอยู่ในการโจมตีเหล่านี้ ในเวลาเดียวกัน Google ติดตามกลุ่มนี้แยกต่างหากในชื่อ UNC6395 กลุ่มเรียกค่าไถ่ ShinyHunters เคยบอกกับ BleepingComputer ว่าพวกเขาอยู่เบื้องหลังการโจมตี SalesLoft Drift
แคมเปญคู่ขนาน
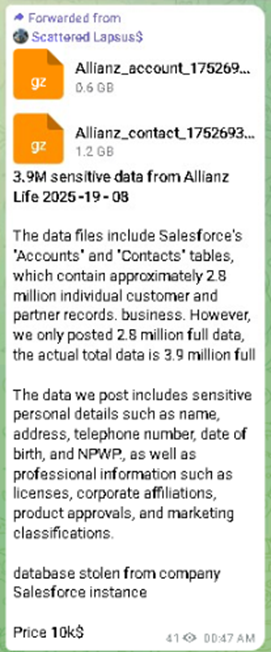
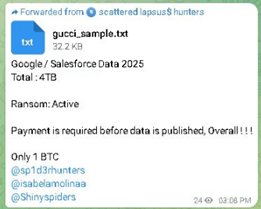
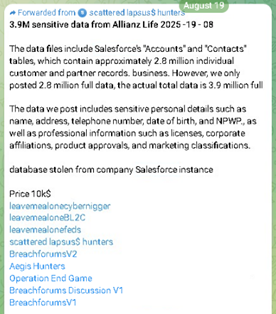
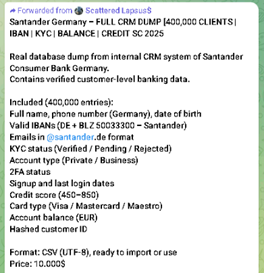
มีการใช้วิธีการคล้ายๆ กันในการโจมตีที่มุ่งเป้าไปที่ Adidas, Qantas, Allianz Life, แบรนด์ LVMH (Louis Vuitton, Dior, Tiffany & Co.), Chanel, AT&T, Santander, Starbucks Singapore, Snowflake เจาะระบบ Ticketmaster, Cisco, Pandora, Bouygues Telecom, Tokopedia, Homechef, Chatbooks, Portail Orange, Farmers Insurance, TransUnion, UK Legal Aid Agency, Gucci, Salesforce, Fairhaven Homes, Workday, Mazars.fr, Adidas, Air France-KLM, Phantom Wallet, Neiman Marcus, Coca-Cola, ZScaler
- แควนตัสแอร์เวย์ส: โจมตีข้อมูลประจำตัวพนักงานและบันทึกข้อมูลเที่ยวบิน/ข้อมูลลูกค้าที่ละเอียดอ่อน การโจมตีแบบผสมผสานระหว่างการสลับซิมและการบุกรุก SaaS
- Air France-KLM:ตรวจสอบบัญชีความภักดีของสายการบินและสภาพแวดล้อมคลาวด์ CRM
- ผู้ค้าปลีก (ชุดทั่วไป) → ใช้การจัดการทางสังคมและการสลับซิมเพื่อเข้าถึงพอร์ทัลไอที/ฝ่ายช่วยเหลือ
- โอเค: การละเมิดผู้ให้บริการทำให้เกิดผลกระทบต่อเนื่องไปยังไคลเอนต์หลายราย (ใช้ประโยชน์จากการรวมตัวตน)
- เอ็มจีเอ็ม รีสอร์ท: การจัดการทางสังคมของแผนกไอทีทำให้เกิดการใช้แรนซัมแวร์ เครื่องสล็อต และบริการโรงแรมหยุดทำงานเป็นเวลาหลายวัน
- ซีซาร์ เอ็นเตอร์เทนเมนท์: แคมเปญกรรโชกทรัพย์ที่มีการกล่าวหาว่าจ่ายค่าไถ่; บันทึกโปรแกรมความภักดีถูกรั่วไหล
- AT&T: ข้อมูลเมตาการโทร (บันทึกมากกว่า 500 ล้านรายการ รวมถึงหมายเลขโทรศัพท์ บันทึกการโทร/SMS) ถูกขโมยและโฆษณาขาย
- Ticketmaster (Live Nation): ~ข้อมูลลูกค้ากว่า 560 ล้านรายการ รวมถึงรายละเอียดการออกตั๋วงาน ที่อยู่ และข้อมูลการชำระเงิน รั่วไหล
- แอดวานซ์ออโต้พาร์ท: ชุดข้อมูลห่วงโซ่อุปทานและข้อมูลลูกค้าปลีกถูกขโมย
- ธนาคารซานตานเดร์: บันทึกทางการเงินของลูกค้าถูกบุกรุก มีรายงานว่าบันทึก 30 ล้านรายการได้รับผลกระทบ
- ต้นไม้การให้ยืม: ข้อมูล PII ของลูกค้าและการกู้ยืมถูกเปิดเผย
- เนมาน มาร์คัส: ข้อมูลโปรแกรมความภักดีและเครดิตของลูกค้าที่กำหนดเป้าหมาย
- เขตโรงเรียนรวมลอสแองเจลิส (LAUSD): ข้อมูลนักเรียน/พนักงานถูกดึงออกมาจากสภาพแวดล้อม Snowflake
- Pandora, Adidas, LVMH (Louis Vuitton, Chanel, Dior): ข้อมูลแบรนด์ค้าปลีกถูกเปิดเผย (ข้อมูล PII ของลูกค้า + ข้อมูลการขาย)
- ZScaler: UNC6395 บุกรุกอินสแตนซ์ Salesforce ผ่าน Salesloft Drift และขโมยข้อมูลลูกค้า
- พาโลอัลโต:การโจมตี Salesloft Drift เปิดเผยข้อมูลลูกค้าและกรณีการสนับสนุน
- Cloudflare:โทเค็น API ของ Cloudflare จำนวน 104 รายการถูกบุกรุก
 |
   |
 |
 |
 |
 |
 |
จากการโจมตีที่เกี่ยวข้องกับการบุกรุกโทเค็น OAuth ของ Salesloft Drift AI ข้อมูลใดๆ ที่อาจถูกบุกรุกจากฐานข้อมูล (ซึ่งเก็บข้อมูลเกี่ยวกับผู้ใช้ บัญชี กรณีต่างๆ ฯลฯ) สามารถถูกผู้โจมตีนำไปใช้ในหลายๆ วิธี ข้อมูลที่ถูกขโมยอาจถูกขายให้กับบุคคลที่สาม หรือใช้เพื่อเข้าถึงอีเมล ( ตามรายงานจากบัญชี Google Workspace จำนวนน้อยมาก ) หรือใช้ในการโจมตีแบบนำข้อมูลประจำตัวไปใช้ซ้ำกับบัญชี SaaS อื่นๆ ต่อไป
ตัวชี้วัดของการประนีประนอม:
| UNC6040, UNC6240 | UNC6395 |
| 81.17.28.95
31.133.0.210 45.138.16.69 45.90.185.109 45.141.215.19 45.90.185.115 45.90.185.107 37.114.50.27 45.90.185.118 179.43.159.201 38.135.24.30 91.199.42.164 192.159.99.74 |
208.68.36.90
44.215.108.109 154.41.95.2 176.65.149.100 179.43.159.198 185.130.47.58 185.207.107.130 185.220.101.133 185.220.101.143 185.220.101.164 185.220.101.167 185.220.101.169 185.220.101.180 185.220.101.185 185.220.101.33 192.42.116.179 192.42.116.20 194.15.36.117 195.47.238.178 195.47.238.83 |
| shinycorp@tuta[.]com
shinygroup@tuta[.]com shinyhuntersgroups@tutamail[.]com ticket-dior[.]com ตั๋ว-ไนกี้[.]คอม ticket-audemarspiguet[.]com |
|
| Salesforce-Multi-Org-Fetcher/1.0
Salesforce-CLI/1.0 คำขอ python/2.32.4 Python/3.11 aiohttp/3.12.15 ทรัฟเฟิลฮ็อก |
ในทั้งสองแคมเปญ Google ตรวจพบว่า มีการใช้ โหนดทางออกของ TORเพื่อเข้าถึงบัญชี Salesforce ที่ถูกบุกรุก
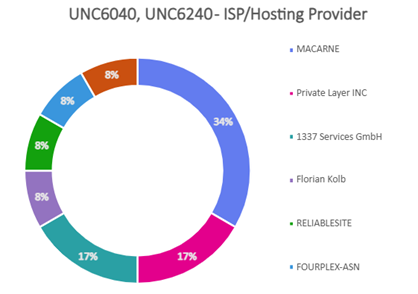
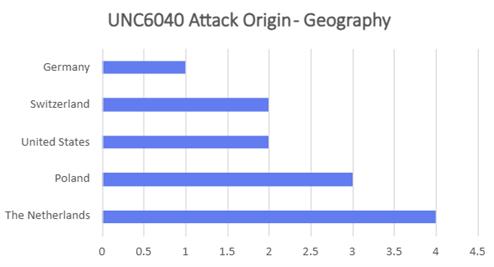
- การโจมตีส่วนใหญ่ที่ UNC6040 และ UNC6240 (ShinyHunters) จัดทำขึ้นสามารถสืบย้อนได้ว่ามีต้นทางมาจากโหนดปลายทางของ TOR ที่โฮสต์อยู่ในเนเธอร์แลนด์หรือโปแลนด์ ซึ่งส่วนใหญ่โฮสต์อยู่ที่ Macarne หรือ Private Layer INC
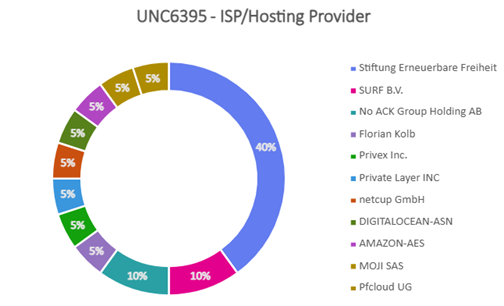
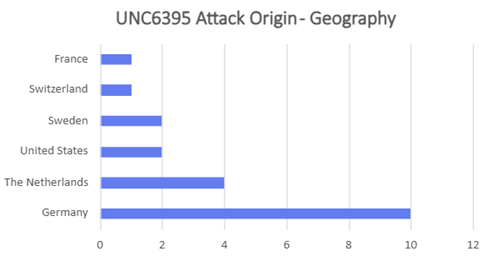
- พบว่าผู้โจมตีผสมผสานการรับส่งข้อมูล TOR เข้ากับเซสชัน OAuth ที่ถูกต้องเพื่อปกปิดแหล่งที่มาและทำให้การตรวจจับทำได้ยากขึ้น การโจมตีที่ควบคุมโดย UNC6395 สามารถติดตามได้ว่ามีต้นทางมาจากโหนดขาออกของ TOR ที่โฮสต์อยู่ในเยอรมนีหรือเนเธอร์แลนด์ ซึ่งส่วนใหญ่โฮสต์อยู่ที่ Stiftung Erneuerbare Freiheit
- การสอบถาม SOQL ที่น่าสงสัยหลายรายการ (การขโมยข้อมูล) และการลบงานที่กำหนดเวลาไว้เริ่มต้นจากที่อยู่ IP ของ TOR ซึ่งบ่งชี้ว่าผู้ไม่ประสงค์ดีกำลังดำเนินการขโมยข้อมูลโดยไม่เปิดเผยตัวตน
ในทำนองเดียวกัน Scattered Spider ใช้IP ขาออกของ TORเป็นฉากบังหน้าสำหรับการเข้ายึดบัญชีและการเรียกค่าไถ่
- ผู้โจมตีจะรวมการวิชชิ่ง (การโทรขอความช่วยเหลือ) เข้ากับการเข้าถึงข้อมูลประจำตัว จากนั้นจึงกำหนดเส้นทางการเข้าถึงในภายหลังผ่าน Tor
- การสัญจรของ Tor ถูกสังเกตโดยเฉพาะเมื่อผู้ไม่หวังดีเพิ่มสิทธิ์หรือเข้าถึงแอปพลิเคชัน SaaS ที่ละเอียดอ่อน
- โหนดที่มีฐานอยู่ยุโรปเป็นหลักซึ่งมีฐานอยู่ในสหรัฐอเมริกาเป็นหลัก
หัวข้อทั่วไปในทั้งสองแคมเปญ
- IP ของ TOR ถูกใช้เป็นเกราะกำบังปฏิบัติการเพื่อซ่อนโครงสร้างพื้นฐานของฝ่ายตรงข้ามอย่างต่อเนื่อง
- การบุกรุกโดยอิงตามข้อมูลประจำตัวโดยทั้งสองกลุ่มเป็นการละเมิดความไว้วางใจในข้อมูลประจำตัว แทนที่จะแสวงหาประโยชน์จากการโจมตีแบบ zero-day
- ทับซ้อนกับการค้าแบบ Scattered Spider โดยแคมเปญทั้งสองแสดงให้เห็นผู้โจมตีผสมผสานการจัดการทางสังคมหรือข้อมูลประจำตัวที่ขโมยมากับ TOR
- โหนดทางออก TOR มี ASN ที่แตกต่างกัน แต่ทั้งสองแคมเปญใช้ประโยชน์จากโหนดทางออก NL ASN 58087 (Florian Kolb, DE) ทับซ้อนกันในทั้งสองแคมเปญ
ภูมิทัศน์ภัยคุกคาม
กลุ่มแฮกเกอร์ เช่นUNC6040 (ในเครือ ShinyHunters), Scattered Spider (UNC3944) และUNC5537ได้กำหนดเป้าหมายไปยังองค์กรต่างๆ ในภาคธุรกิจโรงแรม ค้าปลีก และการศึกษาในทวีปอเมริกาและยุโรป
Scattered Spider (UNC3944) เป็นที่รู้จักในเรื่องความซับซ้อนและการลอบเร้น:
- ใช้บริการ VPN เชิงพาณิชย์อย่างน่าเชื่อถือเพื่อปกปิดแหล่งที่มา: Mullvad VPN, ExpressVPN, NordVPN, Ultrasurf, Easy VPN, ZenMate
- ใช้เครื่องมือและ TTP รวมถึงการปิดใช้งานโปรแกรมป้องกันไวรัส/EDR การเคลื่อนที่ตามขวางผ่าน ADRecon การถ่ายโอนข้อมูลรับรองด้วย Mimikatz/LaZagne และการคงอยู่ผ่าน RMM และ VM บนคลาวด์
“The Com” ซึ่งย่อมาจากThe Communityนั้น ไม่ใช่กลุ่มแฮ็กเกอร์อย่างเป็นทางการ แต่เป็นเหมือนวัฒนธรรมย่อยของอาชญากรไซเบอร์ที่มีพฤติกรรมต่อต้านสังคม:
- ประกอบด้วยสมาชิกมากกว่า 1,000 คน และส่วนใหญ่มีอายุระหว่าง 11–25 ปี ดำเนินงานทั่วแคนาดา สหรัฐอเมริกา และสหราชอาณาจักร
- มีส่วนร่วมในการสลับซิม การขโมยสกุลเงินดิจิทัล การสวอตติ้ง การคุกคามทางเพศ การหลอกลวงทางอินเทอร์เน็ต และการบังคับขู่เข็ญหรือใช้ความรุนแรงอย่างรุนแรง
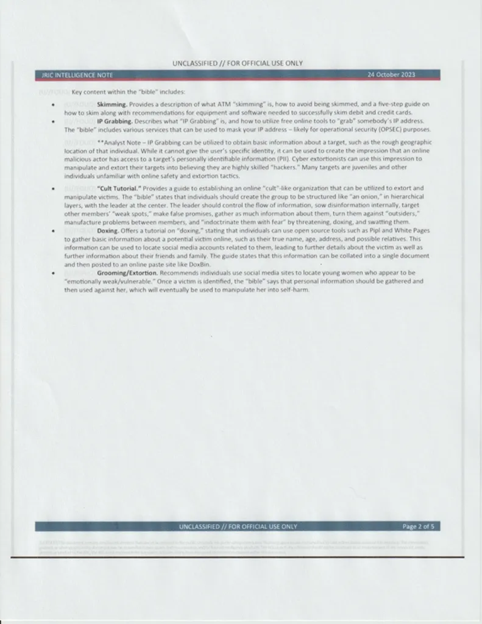
- Intel471 รายงานว่าสมาชิกได้รับการคัดเลือกผ่านโซเชียลมีเดีย/เกม และถูกบังคับให้ก่ออาชญากรรมตั้งแต่การล่อลวงไปจนถึงการกระทำรุนแรง นอกจากนี้ เครือข่ายยังได้ออกคู่มือ (“พระคัมภีร์”) ที่ให้รายละเอียดเกี่ยวกับเทคนิคต่างๆ เช่น การขโมยข้อมูลทางตู้ ATM การแย่ง IP การเปิดเผยข้อมูล การกรรโชก และล่อลวง
UNC5537เป็นผู้บงการการโจมตีระบบขนาดใหญ่ที่มุ่งเป้าไปที่ สภาพแวดล้อมของลูกค้า Snowflake :
- ในเดือนเมษายน–มิถุนายน พ.ศ. 2024 เข้าถึงองค์กรต่างๆ กว่า 160 แห่ง รวมถึง AT&T, Ticketmaster/Live Nation, Santander, Advance Auto Parts, LendingTree, Neiman Marcus และ LA Unified School District ผ่านทางข้อมูลประจำตัวที่ถูกขโมย ซึ่งมักมาจากผู้ขโมยข้อมูล และข้อจำกัดเนื่องจากขาด MFA
- ข้อมูลที่ถูกขโมย ได้แก่ PII ที่ละเอียดอ่อน ตั๋วเข้าร่วมงาน หมายเลข DEA และข้อมูลเมตาของการโทร/ข้อความ (รวมกันมากกว่า 500 ล้านรายการ)
- ต่อมามีการโฆษณาเป้าหมายและขู่กรรโชกทรัพย์ผ่านทางฟอรัม
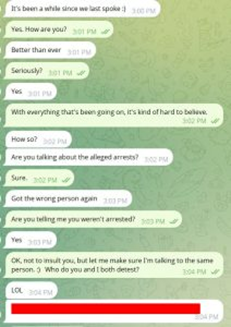
DataBreaches.net ได้รับภาพหน้าจอข้อความ Telegram จาก ShinyHunters ที่อ้างว่าเหนือกว่าเจ้าหน้าที่บังคับใช้กฎหมาย เยาะเย้ยความสามารถของหน่วยงานต่างๆ เช่น NSA และระบุว่า "แม้แต่ NSA ก็ไม่สามารถหยุดยั้งหรือระบุตัวตนของเราได้อีกต่อไป FBI... ไม่เกี่ยวข้องและไร้ความสามารถ..." ในการสนทนา "Shiny" ยืนยันว่า Scattered Spider ดึงข้อมูลการโทรด้วยเสียงและแชร์การเข้าถึง และบอกใบ้ถึงแคมเปญ "Snowflake 3.0" ในอนาคต พร้อมสัญญาว่าจะมีปฏิบัติการที่ยิ่งใหญ่กว่านี้ในอนาคต
เหยื่อร่วมแสดงทับซ้อน
- Cloud SaaS เป็นศูนย์กลาง: การละเมิด Salesforce (UNC6040), Okta (Scattered Spider) และ Snowflake (UNC5537) แสดงให้เห็นถึงการเปลี่ยนแปลงผ่านแพลตฟอร์มข้อมูล/การระบุตัวตนบนคลาวด์
- ค้าปลีกและการบริการ: นักแสดงหลายรายกำหนดเป้าหมายลูกค้า/บันทึกความภักดี
- Scattered Spider มุ่งเป้าไปที่คาสิโน
- UNC6040 มุ่งเป้าไปที่ผู้ค้าปลีก
- UNC5537 มุ่งเป้าไปที่แบรนด์หรู
- การศึกษา: UNC6040 และ UNC5537 โจมตีสถาบันการศึกษาทั้งคู่ โดยขโมยข้อมูลนักศึกษา/คณาจารย์
- สถาบันการเงิน: Santander (UNC5537) เทียบกับเป้าหมายด้านเทคโนโลยีการเงิน/การชำระเงินขนาดเล็กโดย The Com/Scattered Spider (การสลับ SIM)
คำแนะนำการตรวจจับและการติดตาม
ตัวบ่งชี้เพิ่มเติมและกฎการตรวจจับที่เกี่ยวข้องสำหรับการตรวจจับกลุ่มภัยคุกคามนั้นมีให้ใช้งานผ่าน STI และ SMAP
ที่เราแนะนำ
- บันทึกการตรวจสอบ
สแกนหาเหตุการณ์ LOGIN จากช่วง IP ที่ไม่คุ้นเคยอย่างต่อเนื่อง (โดยเฉพาะโหนดทางออก Mullvad หรือ TOR) แจ้งกิจกรรม API ใดๆ ที่แสดงปริมาณคำขอสูงทุกชั่วโมง - รายการเฝ้าดูแอป OAuth
ดูแลรักษาทะเบียนแอปที่ได้รับอนุมัติแบบไดนามิก แจ้งเตือนเมื่อมีแอปใหม่หรือแอปที่มีการลงทะเบียนผิดปกติ บังคับใช้เวิร์กโฟลว์การลงชื่อออกของผู้ดูแลระบบ กฎการตรวจจับด้านล่างนี้เป็นตัวอย่างในการตรวจจับเหตุการณ์การลงชื่อเข้าใช้ที่น่าสงสัยด้วย OAuth:2.0:
`SigninLogs | where ResultType == “0” | where AuthenticationDetails มี “OAuth:2.0” | where AppDisplayName เริ่มต้นด้วย “Salesforce” | summary count() โดย UserPrincipalName, AppDisplayName, IPAddress | where count_ > 5` - การตรวจจับการหลอกลวงทางสายตา
ใช้งานการยืนยันตัวตนผู้โทร ใช้งานโมดูลวิเคราะห์เสียงที่ตรวจจับวลีสำคัญ (เช่น "กรุณาชำระเงิน", "นี่คือ Google") และอ้างอิงข้อมูลจากฟีดข่าวกรองภัยคุกคามที่ทราบแล้ว ผสานรวมกับแพลตฟอร์มคอลเซ็นเตอร์ของคุณเพื่อแจ้งเตือนสายที่น่าสงสัยแบบเรียลไทม์ - การวิเคราะห์ปริมาณการใช้งานเครือข่าย
ตรวจสอบทราฟฟิกขาออกเพื่อหาโหนดขาออกของ TOR และอุโมงค์ VPN ที่ไม่ตรงกับมาตรฐานขององค์กร ใช้ DPI เพื่อตรวจจับเพย์โหลดที่เข้ารหัสขนาดใหญ่ผิดปกติ - ฟีดข่าวกรองด้านภัยคุกคาม
สมัครรับข้อมูลอัปเดตล่าสุดจาก ATT&CK และ IOC สำหรับ UNC6040/ShinyHunters ติดตามช่องทาง Telegram สาธารณะสำหรับ IOC ที่เพิ่งเปิดเผย - IAM ที่เชื่อถือได้เป็นศูนย์ เพื่อลดผลกระทบจากการถูกละเมิดข้อมูลประจำตัว
MFA, สิทธิ์ขั้นต่ำ, RBAC สำหรับผู้ใช้ Salesforce ทั้งหมด - การกำกับดูแลแอป OAuth เพื่อหยุดการติดตั้งแอปพลิเคชันที่ผิดกฎหมาย
การอนุมัติด้วยตนเอง + การตรวจสอบเป็นระยะ - ข้อจำกัดตาม IP เพื่อจำกัดเส้นทางการระบายออก
อนุญาตเฉพาะ IP VPN ขององค์กรเท่านั้น; บล็อกทางออก TOR - ความปลอดภัยปลายทาง เพื่อหยุดการทำงานของโค้ดที่เป็นอันตราย
EDR เพื่อตรวจจับสคริปต์ Python ที่กำหนดเอง - การเสริมความแข็งแกร่งให้กับศูนย์บริการลูกค้า เพื่อบรรเทาผลกระทบทางสังคมที่มนุษย์เผชิญ
การยืนยันตัวตนผู้โทร สคริปต์ที่บันทึกไว้ การฝึกอบรมพนักงาน - การป้องกันการสูญหายของข้อมูลตรวจจับการเคลื่อนตัวของข้อมูลที่ผิดปกติ
DLP ในการส่งออก (ขีดจำกัดปริมาณ + การแจ้งเตือน) - ความคิดริเริ่มเชิงกลยุทธ์: การจัดการท่าทาง SaaS – การตรวจสอบสถานะอย่างต่อเนื่องและการบังคับใช้นโยบายสำหรับการผสานรวมกับบุคคลที่สาม การตรวจจับแอปปลอมตั้งแต่เนิ่นๆ คือสิ่งสำคัญที่เราได้เรียนรู้
- เพิกถอนและหมุนเวียนโทเค็น/ข้อมูลประจำตัว:เพิกถอนโทเค็น OAuth ที่เชื่อมโยงกับ Salesloft Drift ทันที และรีเซ็ตคีย์ API ที่เปิดเผยทั้งหมด
- บันทึกกิจกรรมการตรวจสอบ:ตรวจสอบแบบสอบถาม SOQL และการลบงานระหว่าง 8–18 ส.ค. 2025 สำหรับการเข้าถึงที่น่าสงสัย
- จำกัดสิทธิ์ OAuth:บังคับใช้สิทธิ์ขั้นต่ำ ตรวจสอบขอบเขตแอปเป็นประจำ และปรับปรุงเวิร์กโฟลว์การอนุมัติให้เข้มงวดยิ่งขึ้น
- โทเค็นควบคุม:รับรองโทเค็นที่มีอายุสั้น ติดตามการใช้งาน และเพิกถอนโทเค็นที่ไม่ได้ใช้
- รักษาความปลอดภัยข้อมูลประจำตัวที่จัดเก็บไว้:ย้ายคีย์ AWS โทเค็น Snowflake และความลับอื่น ๆ ออกจากอ็อบเจ็กต์ Salesforce ไปยังห้องนิรภัย
- เพิ่มประสิทธิภาพการติดตาม:ใช้ UEBA เพื่อตรวจจับพฤติกรรม SaaS ที่ผิดปกติและรวบรวมบันทึกทั่วทั้ง Salesforce ผู้ให้บริการข้อมูลประจำตัว และแอปของบุคคลที่สาม
- จำกัดการรวม:ใช้ข้อจำกัด IP/เครือข่ายและลบแอปที่ไม่น่าเชื่อถือจนกว่าจะได้รับการตรวจสอบ
ตัวบ่งชี้ เพิ่มเติมและกฎการตรวจจับที่เกี่ยวข้องสำหรับการตรวจจับกลุ่มภัยคุกคามนั้นมีให้ใช้งานผ่านทาง STI และ SMAP
แนวโน้มเชิงกลยุทธ์
- วิวัฒนาการ TTP – กลุ่ม ShinyHunters ชี้ให้เห็นถึงการเปลี่ยนแปลงที่อาจเกิดขึ้นไปสู่ ransomware‑as‑a‑service (ไชนี่SP1D3R).
- การกำหนดเป้าหมายที่กว้างขึ้น – แบรนด์ที่มีชื่อเสียง (Adidas, Qantas, Chanel ฯลฯ) แสดงให้เห็นว่าวิธีการเดียวกันนี้สามารถขยายขนาดได้
- โมเมนตัมด้านกฎระเบียบ – คาดว่าจะมีคำสั่งจัดการความเสี่ยง SaaS ที่เข้มงวดยิ่งขึ้น ซึ่งจะขยายความจำเป็นในการควบคุมเชิงรุก
- ความยากในการระบุแหล่งที่มา – การใช้งาน VPN/TOR อย่างต่อเนื่องและบัญชีบุคคลที่สามที่ถูกบุกรุกจะทำให้การตรวจจับมีความซับซ้อนมากขึ้น การวิเคราะห์พฤติกรรมจะกลายเป็นสิ่งที่ขาดไม่ได้
บันทึกสุดท้ายจากทีมวิจัยของเรา
การละเมิดข้อมูลของ Google Salesforce เป็นตัวอย่างที่ชัดเจนว่าผู้โจมตีในยุคปัจจุบันผสมผสานการเจาะระบบห่วงโซ่อุปทานทางเทคนิคเข้ากับการใช้กลอุบายทางสังคมที่รวดเร็วได้อย่างไร สำหรับองค์กรที่พึ่งพาแพลตฟอร์มบนคลาวด์ เรามองเห็นความจำเป็นอย่างยิ่งที่จะต้อง:
- ทบทวนนโยบายการรวม SaaS – ปฏิบัติต่อแอปของบุคคลที่สามทุกตัวเป็นช่องทางการโจมตีที่อาจเกิดขึ้นได้
- เสริมสร้างความปลอดภัยที่มนุษย์ต้องเผชิญ – การเพิ่มความแข็งแกร่งให้กับศูนย์บริการสายด่วนและการตรวจจับการหลอกลวงแบบเรียลไทม์ควรกลายเป็นส่วนมาตรฐานของชุดความปลอดภัย
- นำมุมมองความเสี่ยงที่เน้นข้อมูลมาใช้ – แม้แต่ชุดข้อมูลที่เล็กกว่าก็สามารถใช้เป็นเชื้อเพลิงให้กับแคมเปญฟิชชิ่งขนาดใหญ่ได้
- แพลตฟอร์มข่าวกรองภัยคุกคามของเรายังคงติดตามภัยคุกคามของ ShinyHunters/Tor-Mullvad อย่างต่อเนื่อง และจะอัปเดตข้อมูล IOC และตัวบ่งชี้ความเสี่ยงใหม่ๆ ให้กับลูกค้า เราขอแนะนำให้คุณนำข้อมูลเชิงลึกเหล่านี้ไปปรับใช้กับกลยุทธ์การป้องกันของคุณ และร่วมมือกับทีมของเราเพื่อการตอบสนองที่ขับเคลื่อนด้วยข่าวกรองเฉพาะบุคคล
สรุป
การละเมิด Salesforce ภายในของ Google ซึ่งดำเนินการโดย UNC6040 (“ShinyHunters”) ตอกย้ำช่องโหว่สำคัญในสภาพแวดล้อม SaaS สมัยใหม่ การโจมตีครั้งนี้แสดงให้เห็นว่าแม้แต่ข้อมูลที่ปกติถือว่ามี “ความไวต่ำ” ก็สามารถใช้เป็นอาวุธในการหลอกลวงแบบฟิชชิ่งและกรรโชกทรัพย์ได้ ขณะเดียวกันก็ก่อให้เกิดความเสี่ยงอย่างมากทั้งในด้านกฎระเบียบ ชื่อเสียง การดำเนินงาน และการเงิน องค์กรต่างๆ จำเป็นต้องนำระบบควบคุม Identity & Access Management ที่แข็งแกร่งมาใช้ บังคับใช้การกำกับดูแล OAuth อย่างเข้มงวด และบูรณาการการตรวจสอบที่ครอบคลุมเพื่อลดภัยคุกคามที่เปลี่ยนแปลงไป
แคมเปญ UNC6395 เน้นย้ำว่าการผสานรวม OAuth ของบุคคลที่สามสามารถบ่อนทำลายความปลอดภัยของ SaaS ได้อย่างไร การโจมตีนี้ทำให้ผู้โจมตีสามารถหลบเลี่ยง MFA และขโมยข้อมูลสำคัญจากองค์กรหลายร้อยแห่งได้ด้วยการใช้โทเค็นที่เชื่อถือได้ในทางที่ผิด การโจมตีนี้เสริมสร้างระบบนิเวศ SaaS ไม่ใช่แค่แอปพลิเคชันหลักเท่านั้นที่เป็นเป้าหมายหลัก การกำกับดูแลแอป OAuth วงจรชีวิตโทเค็น และพฤติกรรม SaaS อย่างเข้มงวดเป็นสิ่งสำคัญอย่างยิ่งต่อการลดความเสี่ยง การตรวจสอบเชิงรุก สิทธิ์ขั้นต่ำ และการรักษาความปลอดภัยของข้อมูลประจำตัว เป็นสิ่งสำคัญอย่างยิ่งในการป้องกันการบุกรุกที่ใช้โทเค็นเช่นนี้
Authors
ดีปัค โทมัส ฟิลิป
การ์ติกกุมาร์ จิวานี
สัตวิก ราม ปรากกี
สุภาจิต สิงห์
ริชาว กันจิลาล
ไชยัก ทาราฟดาร์


