ปลั๊กอิน eMagicOne Store Manager สำหรับ WooCommerce มีอยู่ใน WordPress ซึ่งใช้เพื่อลดความซับซ้อนและปรับปรุงการจัดการร้านค้าด้วยการให้ฟังก์ชันที่ไม่พบในอินเทอร์เฟซผู้ดูแลระบบ WooCommerce ทั่วไป
พบข้อบกพร่องร้ายแรง 2025 รายการ คือ CVE-5058-2025 และ CVE-4603-9 ในปลั๊กอิน eMagicOne Store Manager สำหรับ WooCommerce WordPress โดยมีคะแนน CVSS วิกฤตมากกว่า 1 เฉพาะในบางสถานการณ์ เช่น การตั้งค่าเริ่มต้นด้วยรหัสผ่านแบบ 1:XNUMX หรือหากผู้โจมตีสามารถรับข้อมูลประจำตัวที่ถูกต้องได้ ผู้โจมตีจึงจะสามารถดำเนินการโค้ดจากระยะไกลได้
เวอร์ชันที่ได้รับผลกระทบ:
- ผู้จัดการร้านค้า eMagicOne สำหรับ WooCommerce * <=2.5
รายละเอียดช่องโหว่:
- CVE-2025-5058:
ปลายทางโปรโตคอลการจัดการระยะไกลของปลั๊กอิน (?connector=bridge) ซึ่งจัดการการอัปโหลดไฟล์มีความเสี่ยง การตรวจสอบประเภทไฟล์ที่ไม่เหมาะสมของ setimage() คือต้นตอของช่องโหว่นี้ ระบบคีย์เซสชันและข้อมูลรับรองเริ่มต้น (login=1, password=1) ถูกใช้โดยกลไกการตรวจสอบสิทธิ์
การรับคีย์เซสชัน:
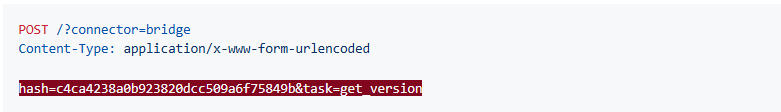
การส่งคำขอ POST ไปยังจุดสิ้นสุดของบริดจ์ด้วยแฮชและงาน (เช่น get_version) จะให้ผลลัพธ์เป็นคีย์เซสชัน
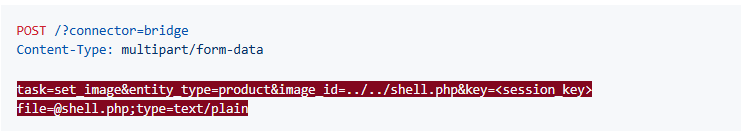
อัพโหลดไฟล์ตามต้องการ:
ผู้โจมตีสามารถใช้งาน set_image เพื่ออัปโหลดไฟล์ที่มีคีย์เซสชันที่ถูกต้อง โดยใช้ประโยชน์จากพารามิเตอร์เพื่อเขียนไฟล์ใดๆ ก็ได้ที่ต้องการ
ผลที่ตามมาในโลกแห่งความเป็นจริง:
ข้อบกพร่องนี้เปิดโอกาสให้ผู้โจมตีอัปโหลดไฟล์ใดๆ ไปยังเซิร์ฟเวอร์ของเว็บไซต์ที่ถูกบุกรุก ซึ่งอาจส่งผลให้เกิดการรันโค้ดจากระยะไกล เมื่อข้อมูลประจำตัวเริ่มต้นไม่ถูกแก้ไข ผู้โจมตีที่ไม่ผ่านการตรวจสอบสิทธิ์สามารถใช้ประโยชน์จากข้อมูลดังกล่าวได้ ซึ่งทำให้ความเสียหายร้ายแรงมาก การโจมตีที่ประสบความสำเร็จอาจนำไปสู่การบุกรุกเซิร์ฟเวอร์เต็มรูปแบบ ทำให้ผู้โจมตีสามารถเข้าถึงข้อมูลส่วนตัว เรียกใช้โค้ดอันตราย หรือถูกบุกรุกได้มากขึ้น
- CVE-2025-4603:
ฟังก์ชัน delete_file() ของปลั๊กอิน eMagicOne Store Manager สำหรับ WooCommerce สำหรับ WordPress ขาดการตรวจสอบเส้นทางไฟล์ที่เพียงพอ ทำให้เสี่ยงต่อการถูกลบไฟล์โดยพลการ ฟังก์ชันนี้ทำให้ผู้โจมตีที่ไม่ได้รับอนุญาตสามารถลบไฟล์ใดๆ ออกจากเซิร์ฟเวอร์ได้ ซึ่งอาจส่งผลให้เกิดการรันโค้ดจากระยะไกลได้อย่างง่ายดายหากลบไฟล์ที่ถูกต้อง (เช่น wp-config.php) ผู้โจมตีที่ไม่ผ่านการตรวจสอบสิทธิ์สามารถใช้ประโยชน์จากฟังก์ชันนี้ได้ในการติดตั้งเริ่มต้น
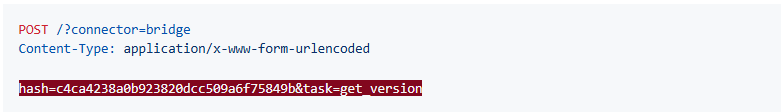
จุดสิ้นสุดโปรโตคอลการจัดการระยะไกล (?connector=bridge) ของปลั๊กอิน ซึ่งจัดการกิจกรรมการลบไฟล์ คือต้นตอของช่องโหว่นี้ ระบบคีย์เซสชันและข้อมูลประจำตัวเริ่มต้น (login=1, password=1) ถูกใช้โดยกลไกการตรวจสอบสิทธิ์ แฮชการตรวจสอบสิทธิ์เริ่มต้น md5('1'. '1') คำนวณดังนี้: c4ca4238a0b923820dcc509a6f75849b ผู้โจมตีสามารถใช้คำสั่ง delete_file เพื่อลบไฟล์ใดๆ ออกจากรูทของ WordPress หรือไดเรกทอรีใดๆ ที่เข้าถึงได้หลังจากได้รับคีย์เซสชัน
การรับคีย์เซสชัน:
การส่งคำขอ POST ไปยังจุดสิ้นสุดของบริดจ์ด้วยแฮชและงาน (เช่น get_version) จะให้ผลลัพธ์เป็นคีย์เซสชัน
การลบไฟล์ตามอำเภอใจ:
ผู้โจมตีสามารถใช้งาน delete_file เพื่อลบไฟล์ได้หากพวกเขามีคีย์เซสชันที่ถูกต้อง

ผลที่ตามมาในโลกแห่งความเป็นจริง:
หากช่องโหว่นี้ถูกโจมตีได้สำเร็จ ไฟล์เซิร์ฟเวอร์สำคัญๆ เช่น wp-config.php อาจถูกลบ ซึ่งอาจส่งผลกระทบต่อเว็บไซต์และเปิดโอกาสให้โค้ดถูกรันจากระยะไกลได้ ความสามารถในการลบไฟล์โดยพลการของ WordPress อาจถูกคุกคามอย่างรุนแรง
มาตรการรับมือสำหรับ CVE ทั้งสอง
- อัปเดตข้อมูลประจำตัวการตรวจสอบสิทธิ์จากค่าเริ่มต้นทันที
- แนะนำให้อัปเดตปลั๊กอินเป็นเวอร์ชันล่าสุดมากกว่า 1.2.5 เมื่อมีแพตช์ให้ใช้งาน
- ใช้การตรวจสอบการอัปโหลดไฟล์ที่เข้มงวดสำหรับ CVE-2025-5058
- ตรวจสอบและจำกัดสิทธิ์การอัปโหลดไฟล์ฝั่งเซิร์ฟเวอร์สำหรับ CVE-2025-5058
สรุป:
CVE-2025-5058 และ CVE-2025-4603 แสดงให้เห็นว่าการกำหนดค่าเริ่มต้นอาจกลายเป็นปัจจัยเสี่ยงต่อการเปิดเผยข้อมูลโดยไม่ได้ตั้งใจ การจัดการไฟล์ที่ไม่เหมาะสมและการตรวจสอบเส้นทางไฟล์ที่ไม่เพียงพอทำให้ผู้โจมตีสามารถเจาะระบบได้ ซึ่งส่งผลให้เกิดการรันโค้ดจากระยะไกล ผู้โจมตีที่ไม่ผ่านการตรวจสอบสิทธิ์สามารถใช้ประโยชน์จากข้อมูลประจำตัวเริ่มต้นได้ หากไม่ได้แก้ไข ซึ่งอาจก่อให้เกิดความเสียหายร้ายแรง