
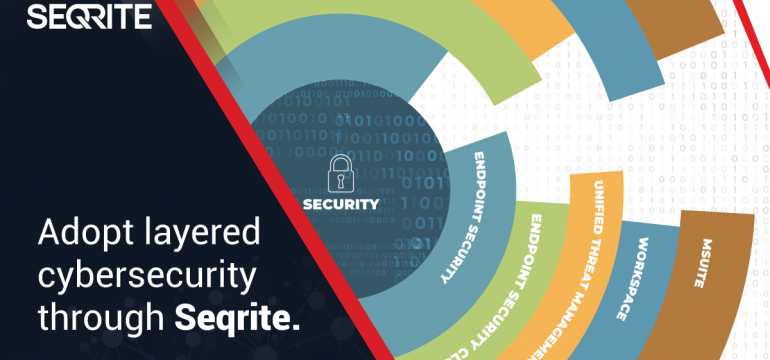

เพื่อทำความเข้าใจแนวคิดเรื่องความปลอดภัยแบบหลายชั้น สิ่งสำคัญคือต้องจำหลักการสำคัญของความมั่นคงปลอดภัยทางไซเบอร์ไว้ นั่นคือ ไม่มีโซลูชันความปลอดภัยใดที่ไร้ข้อผิดพลาด ดังที่ผู้เชี่ยวชาญด้านความปลอดภัยกล่าวไว้ คำถามไม่ใช่ว่าอย่างไร แต่เป็นว่าเมื่อใด
เหล่าอาชญากรไซเบอร์กำลังพัฒนาตัวเองให้ฉลาดขึ้นทุกวัน และกำลังใช้เทคโนโลยีและเทคนิคใหม่ๆ ในการโจมตีที่ชั่วร้าย ท้ายที่สุดแล้ว ศัตรูที่ช่ำชองสามารถยอมล้มเหลวได้เป็นพันครั้งเพื่อคว้าชัยชนะนั้นมาได้
การตรวจจับและตอบสนองภัยคุกคาม
แนวโน้มสำคัญที่สะท้อนถึงการเปลี่ยนแปลงของความมั่นคงปลอดภัยไซเบอร์ คือ องค์กรต่างๆ ตระหนักมากขึ้นถึงความจำเป็นในการปรับเปลี่ยนแนวทางจากการป้องกันภัยคุกคามเพียงอย่างเดียว ไปสู่การตรวจจับและตอบสนองต่อภัยคุกคามด้วย สิ่งนี้ผลักดันให้เกิดความเข้าใจว่า แม้การโจมตีทางไซเบอร์อาจเกิดขึ้นได้ แม้จะดำเนินมาตรการป้องกันที่ดีที่สุดแล้วก็ตาม แต่การพัฒนากลไกภายในองค์กรและมาตรฐานปฏิบัติ (SOP) ที่เป็นเอกสารประกอบกลไกการตรวจจับและตอบสนองต่อภัยคุกคามก็มีความสำคัญเช่นกัน
ในบริบทนี้เองที่ สามารถเน้นย้ำถึง ความสำคัญของระบบรักษาความปลอดภัยแบบหลายชั้นได้ โดยทั่วไปแล้ว ระบบรักษาความปลอดภัยแบบหลายชั้นหมายถึงการใช้ส่วนประกอบ ระบบ และมาตรการหลายอย่างเพื่อปกป้ององค์กรจากภัยคุกคามทางไซเบอร์ ในแนวทางแบบหลายชั้น องค์กรจะถูกแบ่งออกเป็นระบบหรือชั้นต่างๆ ที่มีแนวทางการรักษาความปลอดภัยทางไซเบอร์ที่แตกต่างกันไปตามการประเมินภัยคุกคาม ซึ่งนำไปสู่แนวทางการรักษาความปลอดภัยทางไซเบอร์ขององค์กรที่ละเอียดกว่ามาก ซึ่งเป็นประโยชน์มากกว่าแนวทาง "แบบเดียวใช้ได้กับทุกอย่าง" ที่มักนำไปสู่ช่องโหว่ในระบบรักษาความปลอดภัยทางไซเบอร์
ความปลอดภัยทางไซเบอร์ในแต่ละชั้น
ในทางปฏิบัติ การรักษาความปลอดภัยแบบหลายชั้นมีความสำคัญยิ่งขึ้นไปอีก เนื่องจากปัจจุบันมีอุปกรณ์ที่ใช้ในการทำงานที่หลากหลาย พนักงานทำงานจากระยะไกล และหลายคนใช้อุปกรณ์ส่วนตัว ซึ่งแนวโน้มนี้มีแนวโน้มที่จะรุนแรงขึ้นจากสถานการณ์โควิด-19 ที่กำลังดำเนินอยู่ จำนวนชั้นข้อมูลภายในเครือข่ายองค์กรกำลังเพิ่มขึ้นเรื่อยๆ และแต่ละชั้นข้อมูลก็มีความต้องการด้านความปลอดภัยที่เฉพาะเจาะจง โซลูชันเฉพาะสำหรับแต่ละชั้นข้อมูลจึงมีประสิทธิภาพมากกว่าในการจัดการกับช่องโหว่ต่างๆ แทนที่จะใช้โซลูชันเพียงตัวเดียว
เมื่อพิจารณาแนวทางการรักษาความปลอดภัยแบบหลายชั้น จะต้องให้ความสำคัญกับชั้นต่างๆ ต่อไปนี้:
การรักษาความปลอดภัยเครือข่ายและเซิร์ฟเวอร์
ความปลอดภัยของเครือข่ายและเซิร์ฟเวอร์เป็นด่านแรกในการป้องกันและเป็นองค์ประกอบสำคัญของความปลอดภัยระดับองค์กร Seqrite สามารถช่วยให้องค์กรต่างๆ รักษาความปลอดภัยของชั้นต่างๆ เหล่านี้ได้ผ่านระบบการจัดการภัยคุกคามแบบครบวงจร (Unified Threat Management หรือ UTM) ที่ทรงประสิทธิภาพ Seqrite โซลูชัน Secure Web Gateway และ Antivirus สำหรับเซิร์ฟเวอร์
การจัดการจุดสิ้นสุด
อุปกรณ์ปลายทางคือจุดเชื่อมต่อที่พนักงานใช้ในการเข้าถึงเครือข่ายภายนอก ดังนั้นความปลอดภัยของอุปกรณ์ปลายทางจึงมีความสำคัญอย่างยิ่ง ไม่ว่าจะใช้กับอุปกรณ์ใดก็ตาม Seqrite มีโซลูชันด้านความปลอดภัยปลายทางที่มีประสิทธิภาพแต่ใช้งานง่ายหลากหลายรูปแบบ ตั้งแต่ Seqrite ความปลอดภัยปลายทางEndpoint Security Cloud, Endpoint Encryption Manager และ Cloud Security
การจัดการการเคลื่อนย้ายองค์กร (EMM)
ในโลกที่เปลี่ยนแปลงไป การจัดการความต้องการด้านโมบิลิตี้กลายเป็นกุญแจสำคัญในการสร้างความปลอดภัยให้กับองค์กร ไม่ว่าจะเป็นอุปกรณ์พกพาส่วนตัว แท็บเล็ต หรือพนักงานที่ใช้เครือข่ายที่บ้านเพื่อทำงานให้สำเร็จ เส้นแบ่งระหว่างที่ทำงานและที่บ้านกำลังเลือนลางลงอย่างรวดเร็ว เพื่อให้มั่นใจว่าองค์กรต่างๆ จะก้าวไปข้างหน้าและรักษาข้อมูลที่เป็นกรรมสิทธิ์และเป็นความลับให้ปลอดภัย องค์กรต่างๆ จำเป็นต้องยอมรับ การจัดการการเคลื่อนย้ายองค์กร (EMM). Seqrite mSuite ช่วยเพิ่มประสิทธิภาพการทำงานขององค์กร พร้อมทั้งรับประกันความปลอดภัยของข้อมูลสำคัญ
แนวทางการรักษาความปลอดภัยแบบหลายชั้นยังครอบคลุมถึงการควบคุมอื่นๆ เช่น การกรองเว็บ การเข้ารหัส การสำรองข้อมูล และการควบคุมอื่นๆ ที่พัฒนาอย่างรวดเร็ว Seqrite's กลุ่มผลิตภัณฑ์โซลูชันระดับอุตสาหกรรมแรกๆ ประกอบไปด้วยระบบควบคุมส่วนใหญ่เหล่านี้ รวมถึงระบบควบคุมนวัตกรรมอื่นๆ ทั้งหมดได้รับการออกแบบมาเพื่อให้มั่นใจถึงความปลอดภัยสำหรับทุกชั้นขององค์กร


