• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  มัลแวร์ • ⁠ความปลอดภัย  / การวิเคราะห์เชิงลึกของ AZORult – ผู้ขโมยข้อมูล
การวิเคราะห์เชิงลึกของ AZORult – ผู้ขโมยข้อมูล
16 ตุลาคม 2018

การวิเคราะห์เชิงลึกของ AZORult – ผู้ขโมยข้อมูล

เขียนโดย เปรกษา สักเสนา
เปรกษา สักเสนา
มัลแวร์, ⁠ความปลอดภัย

แม้ว่าปัจจุบันโลกไซเบอร์จะมุ่งเน้นไปที่ Ransomware และ Cryptominers แต่ก็มีภัยคุกคามอื่นๆ ที่แพร่หลายแอบแฝงอยู่ในเครื่องของเหยื่อเพื่อแอบแฝงข้อมูลเพื่อวัตถุประสงค์ที่เป็นอันตราย ระหว่างการล่าภัยคุกคามประจำวัน ห้องปฏิบัติการ Quick Heal Security พบ URL ที่ถูกบล็อกโดยฟีเจอร์คลาวด์จัดหมวดหมู่ URL ของ Quick Heal การวิเคราะห์ URL เพิ่มเติมนำเราไปสู่มัลแวร์ “AZORult” infostealer สายพันธุ์ใหม่ มัลแวร์นี้เก็บเกี่ยวและดึงข้อมูลจากเครื่องของเหยื่อไปยังเซิร์ฟเวอร์ CnC ในโพสต์นี้ เราจะวิเคราะห์มัลแวร์นี้และแบ่งปันรายละเอียดที่น่าสนใจเกี่ยวกับมัน

ด้านล่างนี้แสดงลำดับการดำเนินการที่สังเกตพบสำหรับมัลแวร์นี้
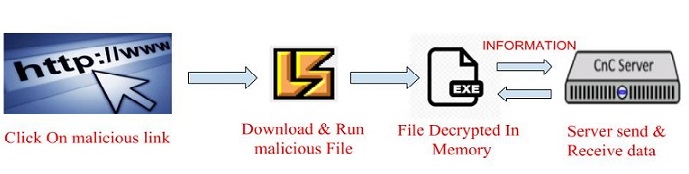
รูปที่ 1. ห่วงโซ่การโจมตี

ณ เวลาที่ทำการวิเคราะห์ ยังไม่เป็นที่ทราบแน่ชัดว่าเวกเตอร์การโจมตีเริ่มต้นคืออะไร แต่สามารถติดตามห่วงโซ่การโจมตีได้จาก URL ที่เป็นอันตราย ห้องปฏิบัติการ Quick Heal Security สงสัยว่าเวกเตอร์การโจมตีเริ่มต้นน่าจะเป็นอีเมลฟิชชิง

URL: cw57146.tmweb.ru/upload/neut[.]exe

ระหว่างการวิเคราะห์แบบคงที่ ตัวอย่างดูเหมือนจะมี Flare อยู่มาก ไฟล์ 'neut.exe' เป็นไฟล์ปฏิบัติการ PE32 สำหรับ MS Windows และคอมไพล์เป็นไฟล์ P-code ของ Microsoft Visual Basic มีสตริงที่เข้ารหัสหลายชุดและมีข้อมูลทรัพยากรขนาดใหญ่ที่มีเอนโทรปีสูง
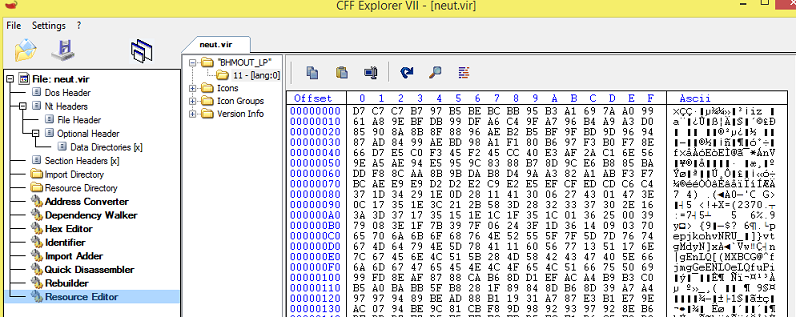
รูปที่ 2: ทรัพยากรขนาดใหญ่ใน CFF explorer

Decompiled File มีฟังก์ชันในการปิดใช้งาน DEP สำหรับกระบวนการปัจจุบัน โดยจะพยายามปรับเปลี่ยนการตั้งค่า Explorer เพื่อป้องกันไม่ให้ไฟล์ที่ซ่อนอยู่ปรากฏขึ้น และยังโหลดทรัพยากรขนาดใหญ่ลงในหน่วยความจำอีกด้วย
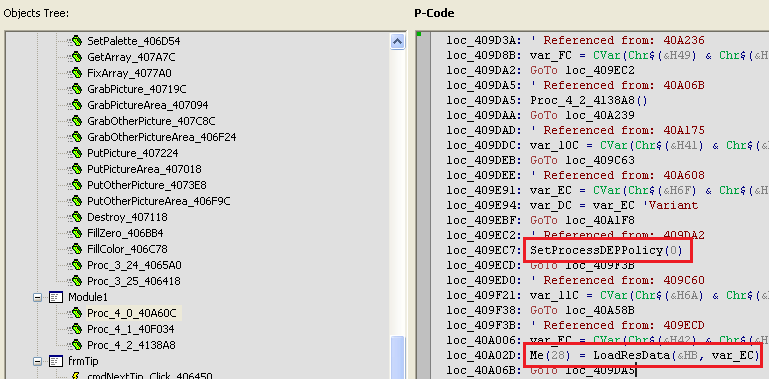
รูปที่ 3: ไฟล์ที่ถอดรหัสแล้วแสดงนโยบาย DEP และการโหลดทรัพยากร

ขณะกำลังตรวจสอบฟังก์ชันเพิ่มเติมในไฟล์ที่ถอดรหัสแล้ว พบโค้ดที่ถูกเข้ารหัส ซึ่งถูกส่งต่อไปยังฟังก์ชันเพื่อถอดรหัสข้อมูลและสร้างสตริงที่ถูกต้อง
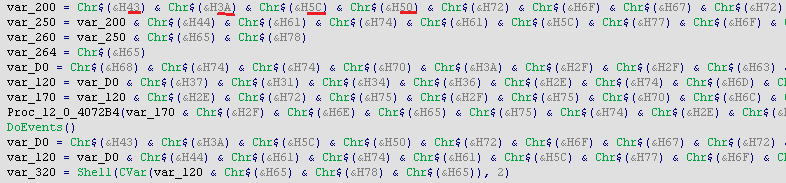
รูปที่ 4 ไบต์ที่ถูกบดบัง

หลังจากแปลงค่าเลขฐานสิบหกเหล่านี้เป็น ASCII แล้ว โค้ดจะดูเหมือนว่ามีการเข้ารหัสแบบ base64 ดังนั้นหลังจากถอดรหัสโดยใช้อัลกอริทึม base64 แล้ว จะพบสตริงต่อไปนี้

C:\ProgramData\worm.exe

Hxxp://cw57146.tmweb.ru/upload/neut[.]exe

ฟังก์ชันถัดไปที่ผ่านมีอัลกอริทึม XOR พร้อมกับการดำเนินการเพิ่มเติมบางอย่างที่นำไปใช้กับข้อมูลทรัพยากรทั้งหมด รูทีนการถอดรหัสแสดงอยู่ในตัวอย่างด้านล่าง
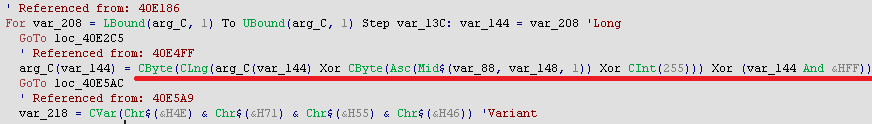
รูปที่ 5 อัลกอริทึม XOR ที่ใช้ในการถอดรหัสโค้ดทรัพยากร

หลังจากนำตรรกะนี้ไปใช้กับโค้ดทรัพยากรแล้ว จะพบไฟล์ PE หนึ่งไฟล์ ไฟล์ PE ที่ถอดรหัสแล้วคือไฟล์ Delphi Windows และเรากำลังดำเนินการวิเคราะห์ไฟล์นี้ต่อไป

การตรวจสอบไฟล์แบบคงที่พบสตริงเข้ารหัส base64 ต่างๆ ตามที่แสดงในรูปภาพด้านล่าง
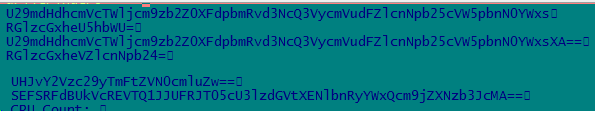
รูปที่ 6 สตริงที่เข้ารหัส Base64

การถอดรหัสสตริงข้างต้นโดยใช้อัลกอริทึม base64 พบผลลัพธ์ด้านล่างนี้ สตริงเหล่านี้ใช้เพื่อรวบรวมข้อมูลระบบ เช่น คีย์รีจิสทรี "DisplayName" ใน "Uninstall" ใช้เพื่อระบุซอฟต์แวร์ทั้งหมดที่ติดตั้งในระบบ คีย์ "CreateToolhelp32Snapshot" ใช้เพื่อแสดงรายการกระบวนการทั้งหมดที่กำลังทำงานอยู่

ซอฟต์แวร์\Microsoft\Windows\CurrentVersion\ถอนการติดตั้ง DisplayName DisplayVersion
ฮาร์ดแวร์\คำอธิบาย\ระบบ\หน่วยประมวลผลกลาง\0
CreateToolhelp32Snapshot

ยังมีสตริงที่ไม่ได้เข้ารหัสอยู่ด้วย ภาพด้านล่างแสดงสตริงบางส่วน:
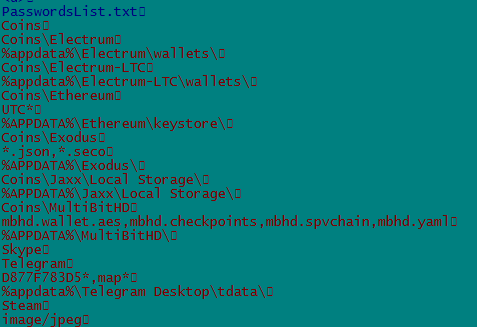
รูปที่ 7 สตริงที่พบในไฟล์ทรัพยากร

การวิเคราะห์เพิ่มเติมจะช่วยให้เข้าใจถึงตำแหน่งและวิธีการใช้สตริงเหล่านี้ หลังจากดีบักไฟล์ใน IDA แล้ว มัลแวร์จะรวบรวมข้อมูลเครื่อง เช่น “MachineGuid”, “ProductName”, “UserName”, “ComputerName” แล้วใช้ XOR ร่วมกับ DWORD จากนั้นจึงเชื่อมต่อและสุดท้ายสร้างมิวเท็กซ์ที่มีชื่อนี้สำหรับระบบนั้นๆ

หลังจากนั้นมัลแวร์จะพยายามส่งข้อมูลไปยังเซิร์ฟเวอร์ C&C โดยใช้คำขอ POST คำขอนี้สร้างขึ้นดังนี้:
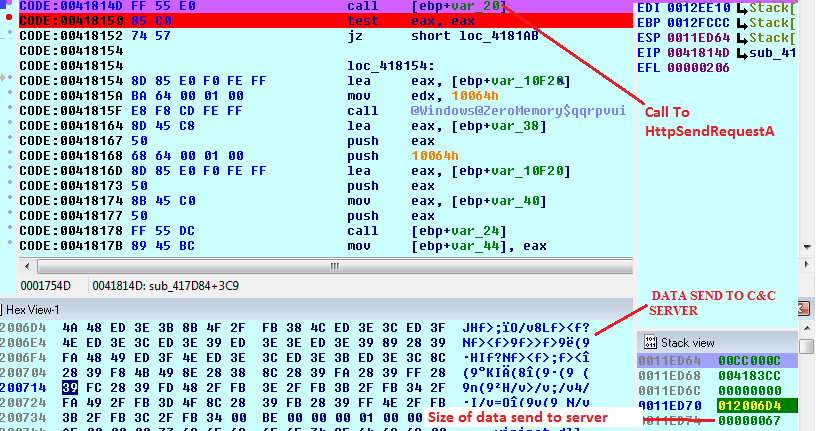
รูปที่ 8 การเรียก HttpSendRequestA

เซิร์ฟเวอร์ CnC ตอบสนองด้วยข้อมูลจำนวนมหาศาลซึ่งดูเหมือนว่าจะถูกเข้ารหัส
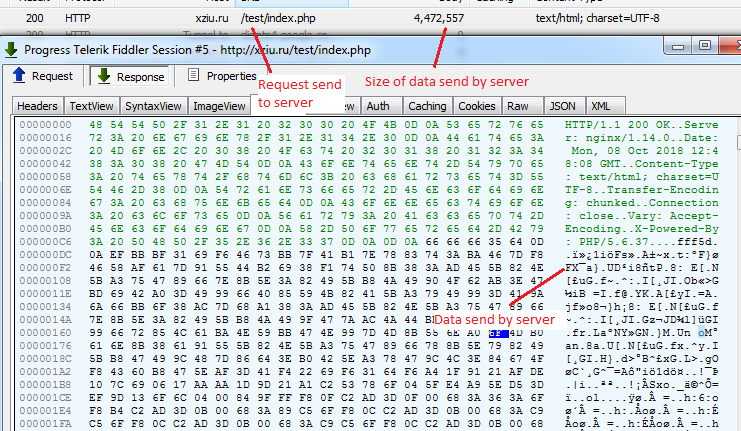
รูปที่ 9 การตอบสนองจากเซิร์ฟเวอร์ CnC

หลังจากดีบักไฟล์เพิ่มเติม มัลแวร์จะอ่านข้อมูลที่ส่งมาจากเซิร์ฟเวอร์ CnC ในหน่วยความจำโดยใช้ API “InternetReadFile” แล้วถอดรหัสโดยใช้อัลกอริทึม XOR ด้วยคีย์ขนาด 3 ไบต์ ข้อมูลบางส่วนที่ส่วนท้ายของบัฟเฟอร์ตอบกลับมีสตริงที่เข้ารหัสแบบ base64
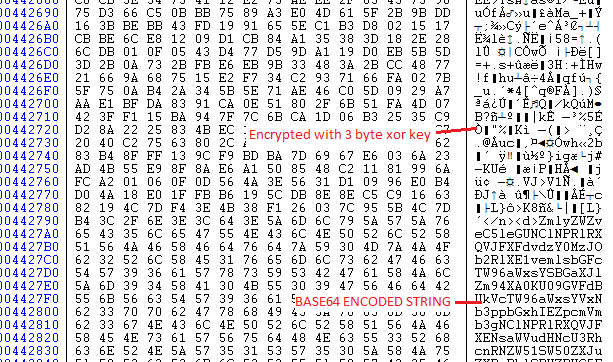
รูปที่ 10 ข้อมูลเข้ารหัสที่ได้รับจากเซิร์ฟเวอร์ CnC

สตริงเข้ารหัส Base64 ที่แสดงข้อมูลที่มัลแวร์พยายามขโมยจากเครื่องของเหยื่อ เช่น (ชื่อผู้ใช้ รหัสผ่าน ซอฟต์แวร์ที่ติดตั้ง ข้อมูลเบราว์เซอร์ ฯลฯ)
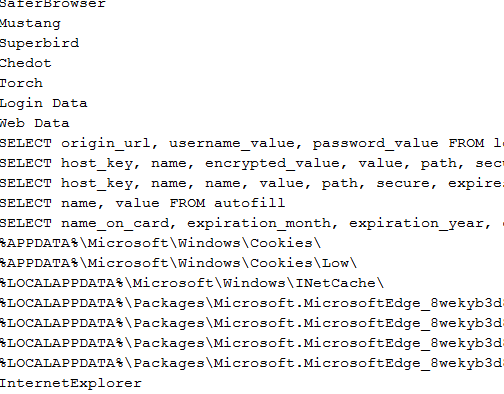
รูปที่ 11 สตริงตอบกลับที่ถอดรหัสแล้ว

หลังจากถอดรหัสบัฟเฟอร์อีกอันที่เข้ารหัสด้วยการดำเนินการ Xor แล้ว เราพบว่ามีไฟล์ DLL จำนวนมาก (~48) ที่ถูกดัมพ์ไว้ในไดเร็กทอรี: %Temp%\2fda” และยังมีสตริงบางส่วนด้วย ไฟล์ DLL บางตัวเกี่ยวข้องกับปลั๊กอินเบราว์เซอร์ มัลแวร์จะโหลดไฟล์ DLL เหล่านี้ลงในหน่วยความจำ และข้อมูลเบราว์เซอร์และข้อมูลอื่นๆ ที่เกี่ยวข้อง

มัลแวร์สามารถขโมยข้อมูลบัญชี รายละเอียดการท่องเว็บและคุกกี้ และยังดึงที่อยู่ IP สาธารณะของเครื่องที่ติดไวรัสโดยโทรไปที่ “hxxp://ip-api.com/json”

นอกจากนี้ยังสามารถแสดงรายการซอฟต์แวร์ที่ติดตั้งทั้งหมดในระบบ แสดงรายการกระบวนการทั้งหมดที่กำลังทำงานอยู่ได้ด้วยการเรียกใช้ฟังก์ชัน CreateToolhelp32Snapshot, Process32first และ Process32next นอกจากนี้ยังรวบรวมข้อมูลเกี่ยวกับกระเป๋าเงินขุดคริปโตต่างๆ จาก Electrum, MultiBit, monero-project และอื่นๆ นอกจากนี้ยังรวบรวมข้อมูลว่าผู้ใช้กำลังเข้าชมเว็บไซต์ใดในช่วงเวลาใด

นอกจากนี้ยังส่งชื่อเครื่อง ขนาด RAM และข้อมูลอื่น ๆ ที่เกี่ยวข้องกับเครื่องด้วย
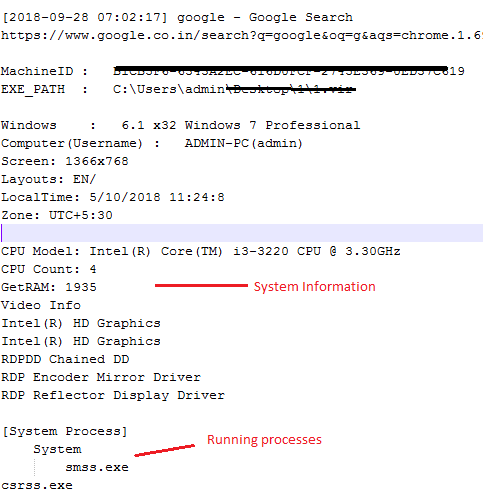
รูปที่ 12 ข้อมูลที่ส่งโดยมัลแวร์ไปยังเซิร์ฟเวอร์ CnC

ข้อมูลทั้งหมดข้างต้นจะถูกเข้ารหัสโดยใช้การดำเนินการ XOR และส่งกลับไปยังเซิร์ฟเวอร์ CnC จากนั้นเซิร์ฟเวอร์จะตอบกลับ “ตกลง” หลังจากได้รับข้อมูลครบถ้วน

ข้อมูลที่ถูกขโมยสามารถนำไปใช้อย่างแพร่หลายเพื่อเข้าถึงบัญชีอีเมล บัญชีธนาคาร และข้อมูลออนไลน์อื่นๆ โดยไม่ได้รับอนุญาต ข้อมูลส่วนบุคคลที่ถูกขโมยนี้อาจเป็นอันตรายต่อผู้ใช้ทั้งทางจิตใจและการเงิน ผลิตภัณฑ์ Quick Heal ตรวจพบไวรัส AZORult ในชื่อ “Trojan.IGENERIC”

สรุป

ท่ามกลาง Ransomware และ Cryptominers มัลแวร์ Infostealer ถือเป็นช่องทางโจมตียอดนิยมที่ผู้โจมตีใช้ เราขอแนะนำให้ผู้ใช้หลีกเลี่ยงการเข้าถึงเว็บไซต์/อีเมลที่น่าสงสัย และอัปเดตโปรแกรมป้องกันไวรัสอยู่เสมอเพื่อป้องกันระบบจากการติดมัลแวร์ที่ซับซ้อนเหล่านี้ Quick Heal ที่มีกลไกเทคโนโลยีการตรวจจับขั้นสูง ได้ตรวจสอบและบล็อกมัลแวร์และเว็บไซต์อันตรายที่ซับซ้อนเหล่านี้อย่างต่อเนื่อง

IOC

BF468C06614D844E1A856C02FE7FB698

ผู้เชี่ยวชาญเรื่อง

Preksha Saxena | ห้องปฏิบัติการรักษาความปลอดภัย Quick Heal

 โพสต์ก่อนหน้าการจัดการอุปกรณ์เคลื่อนที่ในห้องเรียนดิจิทัลด้วย Seqrit...
โพสต์ถัดไป  ผลกระทบของการนำโซลูชัน MDM มาใช้ในการดำเนินงานด้านการธนาคาร
เปรกษา สักเสนา

เกี่ยวกับ Preksha Saxena

Preksha เป็นนักวิจัยด้านความปลอดภัยที่ Quick Heal Security Labs และมีประสบการณ์ 6 ปีในสาขาความมั่นคงปลอดภัยไซเบอร์ เธอสนใจวิศวกรรมย้อนกลับ...

บทความโดย Preksha Saxena »

กระทู้ที่เกี่ยวข้อง

  • ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    14 ตุลาคม 2026
  • ปฏิบัติการ Silent Rotor: แคมเปญเจาะจงเป้าหมายเพื่อบั่นทอนภาคการบินไร้คนขับ ก่อนการประชุมสุดยอดที่มอสโก

    May 6, 2026
  • แคมเปญมัลแวร์ใช้ประโยชน์จาก SVG ไฟล์แนบอีเมล และ CDN เพื่อลบ XWorm และ Remcos ผ่านสคริปต์ BAT

    September 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (345) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน