• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  ข่าวสาร  / Cyber ​​Intelligence ป้องกันการหยุดชะงักของบริการอินเทอร์เน็ตครั้งใหญ่ในอินเดีย
Cyber ​​Intelligence ป้องกันการหยุดชะงักของบริการอินเทอร์เน็ตครั้งใหญ่ในอินเดีย
29 กันยายน 2017

Cyber ​​Intelligence ป้องกันการหยุดชะงักของบริการอินเทอร์เน็ตครั้งใหญ่ในอินเดีย

เขียนโดย โรหิต ศรีวัสตวา
โรหิต ศรีวัสตวา
ข่าวสาร
7

การละเมิดระบบ IRINN อาจส่งผลกระทบต่อผู้ให้บริการอินเทอร์เน็ต (ISP) รัฐบาล และองค์กรเอกชนมากกว่า 6000 แห่งในอินเดีย

ขณะที่ Seqriteห้องปฏิบัติการข่าวกรองไซเบอร์ของ (https://seqrite(.com) โดยทำงานร่วมกับพันธมิตรของเราอย่างใกล้ชิด seQtree InfoServices (https://seqtree.com/) ติดตามโฆษณาออกอากาศบนแพลตฟอร์ม Darknet เมื่อเร็ว ๆ นี้ ซึ่งมีผู้แสดงใต้ดินโฆษณาการเข้าถึงเซิร์ฟเวอร์และการถ่ายโอนข้อมูลฐานข้อมูลของบุคคลที่ไม่ระบุ ทะเบียนอินเทอร์เน็ตหลังจากการวิจัยโดยละเอียด ทีมงานได้ระบุองค์กรที่ได้รับผลกระทบว่า ทะเบียนอินเทอร์เน็ตแห่งชาติของอินเดีย: IRINN (ทะเบียนชื่อและหมายเลขอินเทอร์เน็ตของอินเดีย)) ซึ่งอยู่ภายใต้ NIXI (National Internet Exchange of India) ภาพหน้าจอตัวอย่าง (ที่แชร์โดยผู้กระทำความผิด) ยืนยันว่าการประนีประนอมเป็นเรื่องจริง

ตามระเบียบปฏิบัติมาตรฐาน เราได้ติดต่อหน่วยงานที่เกี่ยวข้องและแจ้งให้พวกเขาทราบถึงความเป็นไปได้ที่จะเกิดการละเมิดข้อมูลที่ IRINN แล้ว

ต่อไปนี้เป็นลำดับเหตุการณ์โดยละเอียดที่เกี่ยวข้องกับการประนีประนอมนี้:

  • เมื่อสังเกตเห็นโฆษณาออกอากาศ seQtree และ Seqrite ทีมงานเริ่มรวบรวมข้อมูลเบื้องหลังเกี่ยวกับนักแสดงแต่ไม่ได้ข้อมูลที่เป็นรูปธรรมใดๆ
  • แต่ทีมงานกลับไม่ได้รับข้อมูลที่เกี่ยวข้องใดๆ แม้จะได้ทำการวิจัยเชิงลึกแล้ว และดูเหมือนว่าบุคลิกของนักแสดงคนนี้เพิ่งถูกสร้างขึ้นเมื่อไม่นานมานี้ นี่เป็นแนวโน้มที่เกิดขึ้นอย่างต่อเนื่องที่ทีมงานสังเกตเห็นจากการละเมิดข้อมูลเมื่อเร็วๆ นี้
  • จากนั้นทีมงานได้ติดต่อนักแสดงเพื่อขอรายละเอียดเพิ่มเติม โดยแสร้งทำเป็นผู้ซื้อที่สนใจ ในตอนแรกนักแสดงไม่ประสงค์จะเปิดเผยชื่อผู้ได้รับผลกระทบ ทะเบียนอินเทอร์เน็ต อย่างไรก็ตาม ในเวลาต่อมาเขาตกลงที่จะแบ่งปันตัวอย่างรายชื่ออีเมลขนาดเล็กจากฐานข้อมูลที่ถูกกล่าวหาว่าถูกบุกรุก
  • ในตัวอย่าง ทีมงานสังเกตเห็นที่อยู่อีเมลของ บริษัทเทคโนโลยีชั้นนำของอินเดีย และอีกอีเมลหนึ่งก็มาจาก รัฐบาลอินเดียจากนั้นทีมงานจึงขอรายชื่ออีเมลที่ครบถ้วน/ครอบคลุม
  • ในที่สุด ผู้กระทำความผิดก็ตกลงที่จะแบ่งปันไฟล์ข้อความที่มีอีเมลของผู้ใช้/องค์กรที่ได้รับผลกระทบ ซึ่งอ้างว่ามาจากฐานข้อมูลที่ถูกบุกรุก ไฟล์ข้อความดังกล่าวประกอบด้วยรายการอีเมลประมาณ 6000 รายการ
  • พบว่ามีองค์กรที่สำคัญและมีชื่อเสียงที่สุดบางแห่งปรากฏอยู่ในรายชื่อ ณ จุดนี้ ทีมงานได้พิจารณาความเป็นไปได้ที่องค์กรที่ได้รับผลกระทบอาจ... ทะเบียนอินเทอร์เน็ตแห่งชาติของอินเดีย: IRINN (ทะเบียนชื่อและหมายเลขอินเทอร์เน็ตของอินเดีย)) ซึ่งอยู่ภายใต้ NIXI
  • เพื่อยืนยันข้อสงสัยของเรา เราจึงได้สอบสวนผู้กระทำความผิดเพิ่มเติม ผู้กระทำความผิดยินยอมที่จะแบ่งปันภาพหน้าจอ ซึ่งยืนยันข้อสงสัยของเราว่าการประนีประนอม/การละเมิดนั้นเป็นความจริง และน่าเสียดายที่ IRINN คือองค์กรที่ได้รับผลกระทบ
  • นอกจากนี้ นักแสดงยังบอกเป็นนัยๆ ในห้องแชทว่า หากเขาไม่พบผู้ซื้อที่สนใจ นักแสดงจะพิจารณาโพสต์เรื่องนี้ในฟอรัม/ตลาดซื้อขาย Darknet
  • หากเขาได้รับผู้ซื้อที่สนใจ การโจมตีระบบอาจส่งผลกระทบต่อการจัดสรร IP ของอินเทอร์เน็ต และทำให้ระบบอินเทอร์เน็ตในอินเดียทั้งหมดได้รับผลกระทบไปด้วย

นี่อาจเป็นเครื่องมือสำคัญในการสร้างความปั่นป่วนครั้งใหญ่ หากหน่วยงานของรัฐเข้ามาดำเนินการ

ด้านล่างนี้เป็นรายชื่อองค์กรบางส่วนที่บริการอาจหยุดชะงัก พร้อมทั้งภาพหน้าจอตัวอย่างเพื่อยืนยันการสังเกตของเรา

รัฐบาลอินเดีย โทรคมนาคม/ ISP องค์กรทางการเงิน บริษัท เทคโนโลยี
อุยได (อาธาร์) ไอเดีย เทเลคอม ตลาดหลักทรัพย์บอมเบย์ (BSE) Flipkart


DRDO Aircel มาสเตอร์การ์ด / วีซ่า เอิร์นสท์ แอนด์ ยัง (อีแอนด์วาย)
ธนาคารแห่งประเทศอินเดีย BSNL SBI TCS
ISRO คุณบรอดแบนด์ HDFC Wipro
ศูนย์ดาวเทียม ISRO (ISAC) สเปกตรัม กองทุนรวมพรูเด็นเชียล ICICI VMWare
องค์กรกองทุนสำรองเลี้ยงชีพพนักงาน แฮทเวย์ BNY เมลลอน eClerx
พอร์ทัลรัฐบาลอินเดียต่างๆ (เช่น Maharashtra Online, MP Online) ซิซิฟาย ธนาคาร IDBI Zoho
ศูนย์อวกาศวิกรม สาราไบ ติโกน่า ธนาคารกลาง  
ศูนย์วิจัยแอนตาร์กติกและมหาสมุทรแห่งชาติ   รอยัลแบงก์ออฟสกอตแลนด์  
    เอเดลไวส์ โตเกียว  
    ธนาคาร Dena  
    ธนาคาร IDFC  
    ธนาคารคานาร่า

จอ

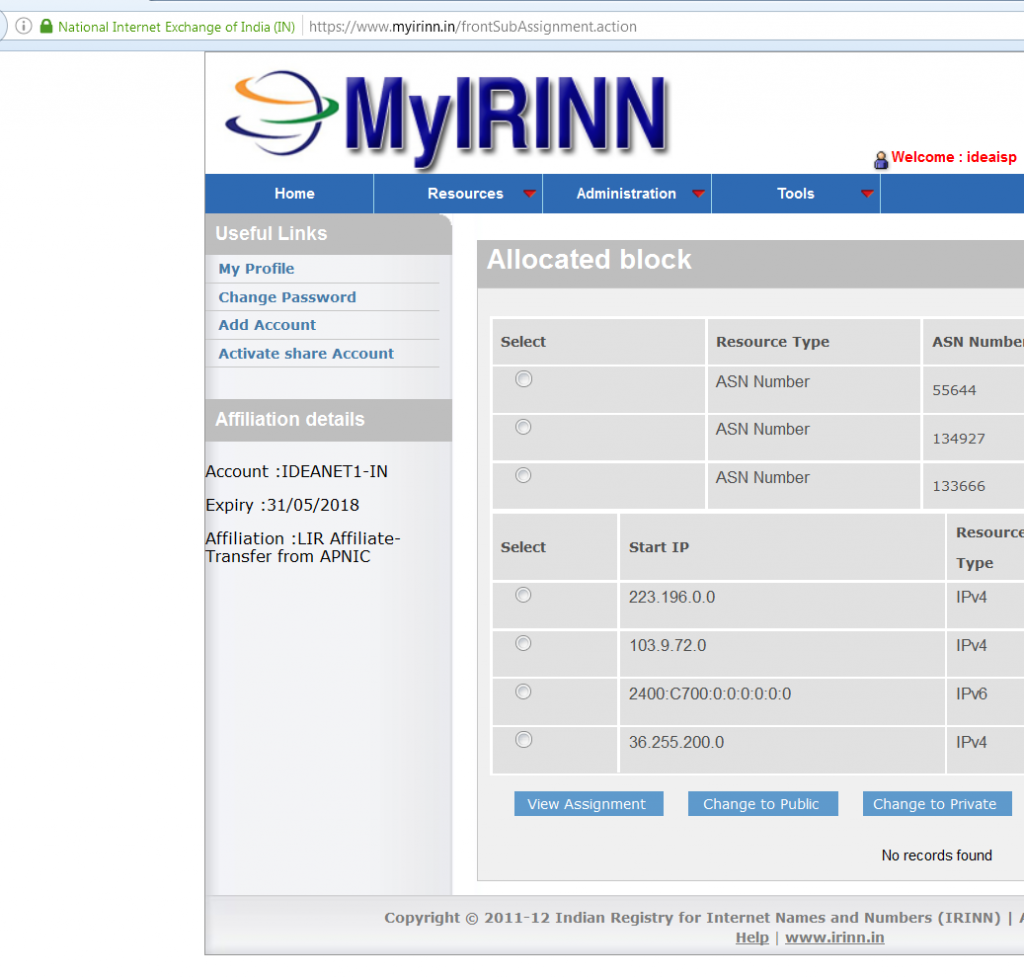
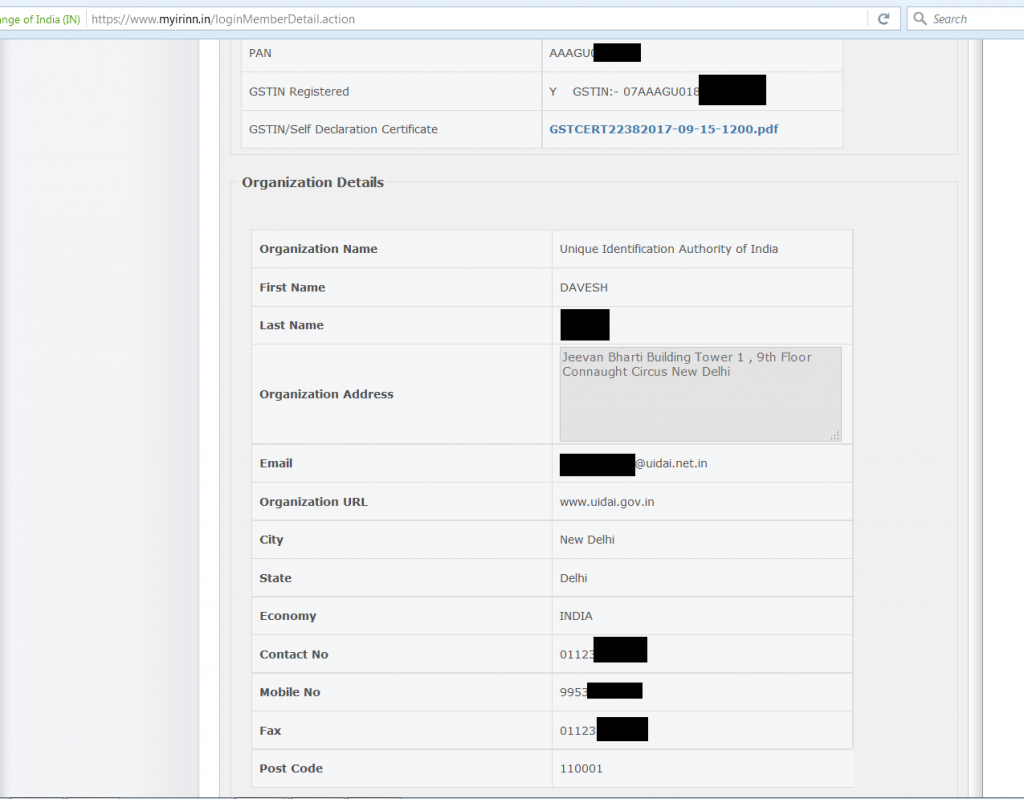
ภาพหน้าจอที่ถูกเซ็นเซอร์บางส่วน (เราได้เบลอรายละเอียดส่วนบุคคล) แนบมาด้านล่าง
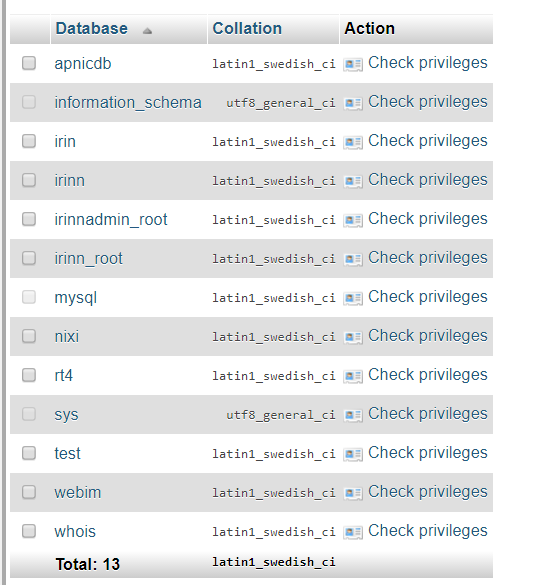
seqrite-บล็อก-1 รูปที่ (1)


seqrite-บล็อก-2

รูปที่ (2)

seqrite-บล็อก-3

รูปที่ (3)

การประเมินผล

เราประเมินสิ่งต่อไปนี้จากการวิจัยของเราและภาพหน้าจอที่แชร์:

  1. นักแสดงมีฐานข้อมูลที่เกี่ยวข้องกับ IRINN เช่นเดียวกับฐานข้อมูลบางส่วนที่เกี่ยวข้องกับ APNIC (“apnicdb” ในภาพหน้าจอที่ 1)
  2. ราคาที่นักแสดงตั้งไว้สำหรับฐานข้อมูลคือ 15BTC (ประมาณ 61500 ดอลลาร์สหรัฐ ในอัตราปัจจุบัน)
  3. ผู้กระทำสามารถเข้าถึงพอร์ทัลของผู้อื่นได้บนเว็บไซต์ IRINN ซึ่งอาจบ่งชี้ว่านอกจากที่อยู่อีเมลแล้ว ผู้กระทำยังสามารถเข้าถึงรหัสผ่านได้อีกด้วย (ดังที่แสดงในภาพหน้าจอที่ 2 และ 3)
  4. นักแสดงสามารถควบคุมการจัดสรร/ยกเลิกการจัดสรร IP/ASN สำหรับองค์กรต่างๆ ได้ (ตามที่เห็นในภาพหน้าจอที่ 2)
  5. ผู้แสดงอาจมีสิทธิ์เข้าถึงเอกสารภายในที่ละเอียดอ่อนที่อัปโหลดโดยผู้ใช้ IRINN (ไฟล์ PDF สามารถมองเห็นได้ในภาพหน้าจอที่ 3)

อัปเดตเพิ่มเติม ณ วันที่ 28th 2017 กันยายน:

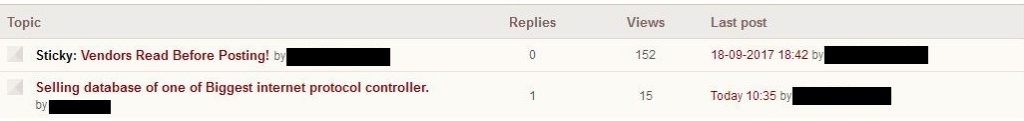
ทีมของเราสังเกตเห็นโพสต์ในฟอรัม Darknet ซึ่งแสดงให้เห็นอย่างชัดเจนว่าผู้ลงโฆษณาได้เริ่มโฆษณาเกี่ยวกับความพร้อมใช้งานของข้อมูลนี้ในฟอรัม Darknet สาธารณะด้วยเช่นกัน ภาพหน้าจอแสดงอยู่ด้านล่าง:
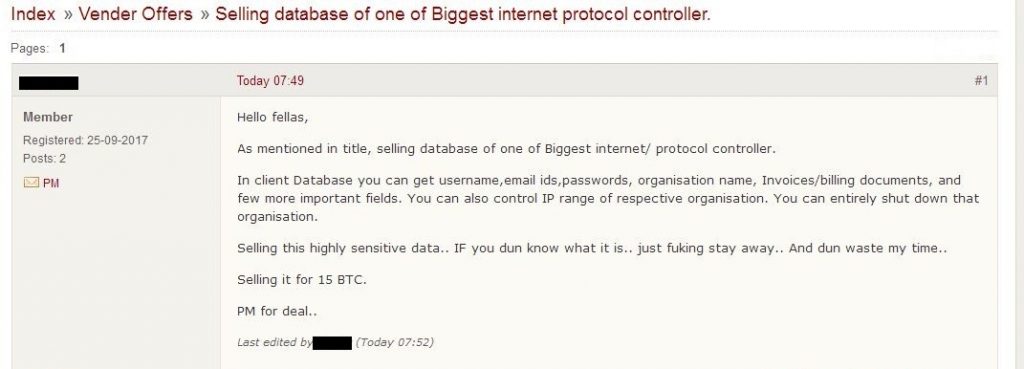
seqrite

รูปที่ (4)

seqrite

รูปที่ (5)

ในภาพหน้าจอด้านบน เราจะเห็นว่าผู้แสดงกำลังขอ 15 BTC เพื่อแลกกับฐานข้อมูลของ IRINN

ผลกระทบ

เมื่อพิจารณาจากภาพหน้าจอและรายชื่ออีเมลที่แชร์กับทีมของเรา เราเชื่อว่าการประนีประนอมนี้อาจส่งผลกระทบร้ายแรงต่อองค์กรที่ได้รับผลกระทบ

โพสต์ในฟอรัมแนะนำว่าผู้แสดงมีชื่อผู้ใช้ รหัสผ่าน อีเมล ชื่อองค์กร ใบแจ้งหนี้และเอกสารการเรียกเก็บเงิน ฯลฯ รวมถึงเอกสารอื่นๆ

หากผู้มีส่วนเกี่ยวข้องสามารถเข้าถึงพอร์ทัล IRINN ขององค์กรใดๆ ก็ได้ พวกเขาอาจสามารถยกเลิกการจัดสรร/ลบ IP/ASN ได้ ดังนั้นจึงทำให้เกิดการหยุดให้บริการและการปฏิเสธการให้บริการสำหรับผู้ใช้และองค์กร

สถานะ

เราได้แจ้งไปยังหน่วยงานที่เกี่ยวข้องในรัฐบาลแล้ว และได้รับคำยืนยันว่าปัญหาได้รับการดูแลแล้ว

หวังว่าเรื่องนี้จะไม่ก่อให้เกิดการหยุดชะงักใดๆ การติดตามและรายงานเชิงรุกในกรณีเช่นนี้สามารถป้องกันความเสียหายร้ายแรงได้เสมอ

สิทธิ์ในทรัพย์สินทางปัญญาทั้งหมด รวมถึงเครื่องหมายการค้า โลโก้ และลิขสิทธิ์ เป็นทรัพย์สินของเจ้าของที่เกี่ยวข้อง ลิขสิทธิ์ © 2017 Quick Heal Technologies Ltd. สงวนลิขสิทธิ์ทุกประการ

 โพสต์ก่อนหน้าการเข้ารหัส: ปรับปรุงความปลอดภัยของข้อมูลโดยการแปลงเป็นรหัส
โพสต์ถัดไป  การป้องกันเกตเวย์: โซลูชันความปลอดภัยรุ่นถัดไป
โรหิต ศรีวัสตวา

เกี่ยวกับโรหิต ศรีวัสตวา

Rohit Srivastwa เป็นผู้อำนวยการอาวุโส ฝ่ายการศึกษาและบริการด้านไซเบอร์ที่ Quick Heal Technologies Ltd. เขาเป็นผู้เผยแพร่ความรู้ด้านความปลอดภัยและผู้เชี่ยวชาญด้านโครงสร้างพื้นฐานด้านไอที

บทความโดย Rohit Srivastwa »

กระทู้ที่เกี่ยวข้อง

  • สรุปความปลอดภัยทางไซเบอร์ – มกราคมถึงเมษายน 19

    May 22, 2019
  • องค์กรที่ไม่ปฏิบัติตามพระราชบัญญัติ POPI ในแอฟริกาใต้จะถูกปรับสูงสุดถึง 10 ล้านแรนด์!

    17 เมษายน 2019
  • พีซีไม่สามารถบูตขึ้น/หยุดทำงานหลังจากได้รับการอัปเดต Microsoft Windows 9 เมษายน 2019 และรีบูตพีซี

    16 เมษายน 2019
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน