

บทสรุปผู้บริหาร
CVE-2025-31324เป็นช่องโหว่การเรียกใช้โค้ดจากระยะไกล (RCE) ที่ร้ายแรงซึ่งส่งผลกระทบต่อSAP NetNetWeaver Development Serverซึ่งเป็นหนึ่งในส่วนประกอบหลักที่ใช้ในสภาพแวดล้อมระดับองค์กรสำหรับการพัฒนาและบูรณาการแอปพลิเคชัน ช่องโหว่นี้เกิดจากการตรวจสอบความถูกต้องของไฟล์โมเดลที่อัปโหลดอย่างไม่เหมาะสมผ่านทาง เอนด์พอยต์ metadatauploader ที่เปิดเผย โดยการใช้ประโยชน์จากจุดอ่อนนี้ ผู้โจมตีสามารถอัปโหลดไฟล์ที่เป็นอันตราย ซึ่งโดยทั่วไปแล้วจะถูกสร้างขึ้นในรูปแบบไฟล์ ZIP/JAR ที่มีเพย์โหลดเป็นแอปพลิเคชัน/อ็อกเท็ตสตรีม ซึ่งเซิร์ฟเวอร์จะประมวลผลผิดพลาดว่าเป็นเนื้อหาที่เชื่อถือได้
ความเสี่ยงนั้นมีนัยสำคัญ เนื่องจากระบบ SAP เป็นหัวใจสำคัญของการดำเนินธุรกิจทั่วโลกโดยจัดการด้านการเงิน ห่วงโซ่อุปทาน ทรัพยากรบุคคล และข้อมูลลูกค้า การโจมตีที่ประสบความสำเร็จจะทำให้ผู้ไม่หวังดีสามารถเข้าถึงการเรียกใช้โค้ดจากระยะไกลโดยไม่ได้รับอนุญาตซึ่งอาจนำไปสู่ผลกระทบดังต่อไปนี้:
- การยึดเกาะที่มั่นคง ในเครือข่ายองค์กร
- การโจรกรรมข้อมูลทางธุรกิจที่ละเอียดอ่อน และทรัพย์สินทางปัญญา
- การหยุดชะงักของกระบวนการที่ขับเคลื่อนโดย SAP ที่สำคัญ
- การเคลื่อนไหวด้านข้าง ไปสู่ทรัพย์สินที่มีมูลค่าสูงอื่น ๆ ภายในองค์กร
เนื่องจาก SAP ถูกใช้งานอย่างแพร่หลายในบริษัท Fortune 500 และสถาบันภาครัฐ ช่องโหว่ CVE-2025-31324 จึงเป็นภัยคุกคามที่มีผลกระทบสูงซึ่งผู้ป้องกันต้องจัดการอย่างเร่งด่วนและแม่นยำ
ภาพรวมความเสี่ยง
- รหัส CVE: CVE-2025-31324
- ประเภทงาน: การอัปโหลดไฟล์โดยพลการที่ไม่ได้รับการตรวจสอบ → การดำเนินการรหัสระยะไกล (RCE)
- คะแนน CVSS: 8 (คริติคอล) (อิงจากเวกเตอร์: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- ความวิกฤต: จุดสูง – สามารถประนีประนอมระบบ SAP ได้อย่างสมบูรณ์
- ผลิตภัณฑ์ที่ได้รับผลกระทบ: SAP NetWeaver Application Server (โมดูลเซิร์ฟเวอร์การพัฒนา) เวอร์ชันก่อนชุดแพตช์เดือนกันยายน 2025
- การเอารัดเอาเปรียบ: ใช้งานมาตั้งแต่เดือนมีนาคม พ.ศ. 2025 และเริ่มใช้อาวุธอย่างกว้างขวางหลังจากการโจมตีแบบเจาะระบบในเดือนสิงหาคม พ.ศ. 2025
- ผลกระทบทางธุรกิจ: การเข้าถึงของผู้โจมตีอย่างต่อเนื่อง การขโมยข้อมูล การเคลื่อนไหวในแนวข้าง และการหยุดชะงักที่อาจเกิดขึ้นของการดำเนินงาน ERP ที่สำคัญต่อภารกิจ
ภูมิทัศน์ภัยคุกคามและการใช้ประโยชน์
การใช้ประโยชน์อย่างจริงจังเริ่มต้นขึ้นในเดือนมีนาคม-เมษายน 2025 โดยผู้โจมตีอัปโหลดเว็บเชลล์ เช่น helper.jsp, cache.jsp หรือไฟล์ .jsp ที่มีชื่อสุ่มไปยังเซิร์ฟเวอร์ SAP ในระบบ Linux มีการติดตั้งแบ็คดอร์แอบแฝงชื่อ Auto-Color ซึ่งทำให้สามารถย้อนกลับเชลล์ จัดการไฟล์ และดำเนินการหลบเลี่ยงได้
ในเดือนสิงหาคม พ.ศ. 2025 สคริปต์โจมตีถูกเผยแพร่ต่อสาธารณะโดย “Scattered LAPSUS$ Hunters – ShinyHunters” ก่อให้เกิดการโจมตีอัตโนมัติครั้งใหม่อย่างแพร่หลาย สคริปต์นี้มีการสร้างแบรนด์และข้อความเยาะเย้ยที่สามารถระบุตัวตนได้ ซึ่งเป็นสัญญาณที่ดีสำหรับฝ่ายป้องกัน
รายละเอียดทางเทคนิค
สาเหตุ:
จุดสิ้นสุด 'metadatauploader' ไม่สามารถทำความสะอาดไฟล์โมเดลไบนารีที่อัปโหลดได้ โดยเชื่อถือเพย์โหลด 'Content-Type: application/octet-stream' ที่ไคลเอ็นต์ระบุ และวิเคราะห์ข้อมูลเหล่านั้นเป็นเมตาดาต้าโมเดล SAP ที่ถูกต้อง
เรียก:
เพย์โหลดที่สังเกต: เริ่มด้วย PK (ส่วนหัว ZIP) การฝัง .properties + ไบต์โค้ดที่คอมไพล์ซึ่งจะทริกเกอร์การทำงานของโค้ดเมื่อแยกวิเคราะห์
ผลกระทบ: การดำเนินการโค้ดโดยพลการภายในบริบทเซิร์ฟเวอร์ SAP NetWeaver มักนำไปสู่การประนีประนอมระบบทั้งหมด
การใช้ประโยชน์ในป่า
มีนาคม-เมษายน 2025 : พบการโจมตีด้วยเว็บเชลล์ JSP เป็นครั้งแรก
สิงหาคม 2025 : กลุ่ม Scattered LAPSUS$ Hunters – ShinyHunters ปล่อยเครื่องมือโจมตีสาธารณะ ซึ่งเป็นเชื้อเพลิงให้กับการโจมตีอัตโนมัติขนาดใหญ่
รายงานความเสียหาย : เซิร์ฟเวอร์ SAP NetNetWeaver Dev ที่เปิดเผยกว่า 1,200 เครื่องที่สแกนบน Shodan พบความพยายามโจมตี มีการยืนยันการบุกรุกหลายครั้งในภาคการผลิต ค้าปลีก และโทรคมนาคม มีการยืนยันเหตุการณ์การขโมยข้อมูลและการติดตั้งเชลล์ย้อนกลับในองค์กรขนาดใหญ่อย่างน้อย 8 แห่ง
การแสวงหาผลประโยชน์
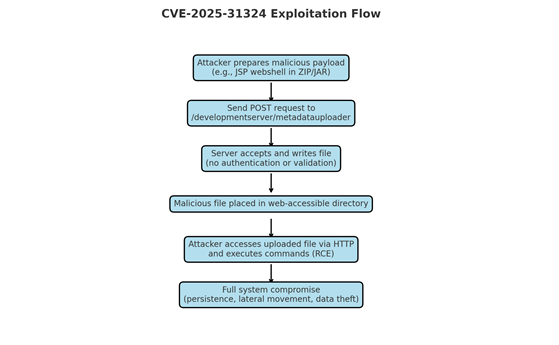
ห่วงโซ่การโจมตี:
1. เตรียมเพย์โหลด – ผู้โจมตีสร้าง ZIP/JAR ที่มีคำจำกัดความหรือคลาสโมเดลที่เป็นอันตราย
2. ส่งมอบเพย์โหลด – ส่ง HTTP POST ที่สร้างขึ้นไปยัง /metadatauploader ด้วย application/octet-stream
3. ยอมรับการอัพโหลด – เซิร์ฟเวอร์เขียน/โหลดไฟล์ที่เป็นอันตรายโดยไม่ได้ตรวจสอบ
4. การดำเนินการ – โค้ดจะถูกดำเนินการเมื่อมีการประมวลผลโมเดลโดย NetWeaver
ตัวบ่งชี้ใน PCAP:
– คำขอ POST /developmentserver/metadatauploader
– ประเภทเนื้อหา: แอปพลิเคชัน/สตรีมอ็อกเท็ตที่มีเนื้อหาไบนารีที่มีคำนำหน้า PK
การป้องกัน
– แพตช์: ใช้การอัปเดตความปลอดภัย SAP กันยายน 2025 ทันที
– การตรวจจับ IPS/IDS:
• จับคู่คำขอ POST ไปยัง /metadatauploader ที่มี CONTENTTYPE=MODEL
• ตรวจจับเพย์โหลดไบนารีที่เริ่มด้วย PK ในเนื้อหา HTTP
– EDR/XDR: ตรวจสอบกระบวนการ SAP ที่สร้างกระบวนการย่อยที่ไม่คาดคิด (cmd.exe, powershell เป็นต้น)
– แนวทางปฏิบัติที่ดีที่สุด: จำกัดการเปิดเผยเซิร์ฟเวอร์การพัฒนาให้เฉพาะกับเครือข่ายที่เชื่อถือได้เท่านั้น
ตัวชี้วัดการประนีประนอม (IoCs)
| สิ่งประดิษฐ์ | รายละเอียด |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | เว็บเชลล์ Helper.jsp |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | เว็บเชลล์ Cache.jsp |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp เว็บเชลล์ |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp เว็บเชลล์ |
สร้างเครือข่าย:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– ส่วนหัว: ประเภทเนื้อหา: แอปพลิเคชัน/สตรีมอ็อกเท็ต
– ไบนารี่เริ่มต้นด้วย PK
ไฟล์:
– ZIP/JAR ที่ไม่คาดคิดในไดเร็กทอรีโมเดล SAP
– แก้ไขไฟล์ .properties ในเส้นทางการอัปโหลด
กระบวนการ:
– ระบบไบนารีของ SAP NetWeaver
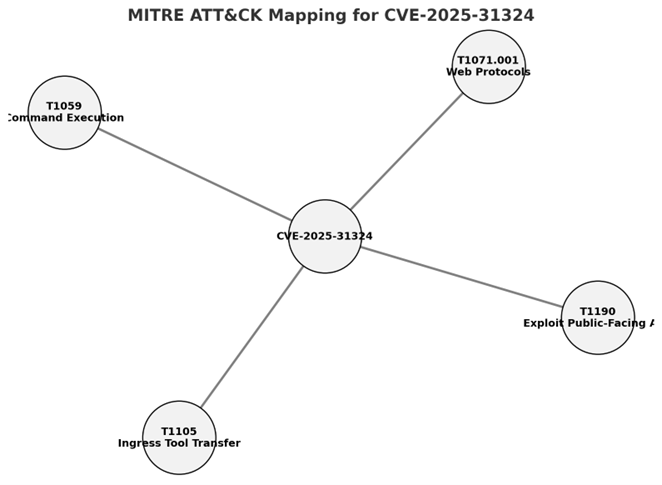
การแมป MITRE ATT&CK
– T1190 – ใช้ประโยชน์จากแอปพลิเคชันที่เผยแพร่สู่สาธารณะ
– T1059 – การดำเนินการคำสั่ง
– T1105 – การถ่ายโอนเครื่องมือ Ingress
– T1071.001 – โปรโตคอลเลเยอร์แอปพลิเคชัน: โปรโตคอลเว็บ
การตรวจสอบแพทช์
– ยืนยันว่า SAP NetWeaver ได้รับการแก้ไขเป็นเวอร์ชันเดือนกันยายน 2025
– ทดสอบด้วยคำขออัปโหลดข้อมูลเมตาที่สร้างขึ้น – เซิร์ฟเวอร์ที่แก้ไขจะปฏิเสธโหลดไบนารี
สรุป
CVE-2025-31324 เน้นย้ำถึงความเสี่ยงของจุดปลายทางการอัปโหลดที่ไม่ปลอดภัยในมิดเดิลแวร์ขององค์กร การอัปโหลดไฟล์เพียงครั้งเดียวที่ไม่ได้รับการตรวจสอบความถูกต้องอาจนำไปสู่การโจมตีระบบ SAP อย่างสมบูรณ์ เนื่องจากบทบาทของ SAP ในการดำเนินธุรกิจหลัก ช่องโหว่นี้จึงควรได้รับความสำคัญสูงสุด โดยต้องแก้ไขช่องโหว่ทันทีและติดตามเครือข่ายเพื่อหาช่องโหว่
อ้างอิง
– คำแนะนำด้านความปลอดภัยของ SAP (กันยายน 2025) – CVE-2025-31324
– เอ็นวีดี – อ่านเพิ่มเติม
– กรอบการทำงานของ MITER ATT&CK – อ่านเพิ่มเติม
การปกป้องที่รวดเร็ว
ลูกค้า Quick Heal ทุกคนได้รับการปกป้องจากช่องโหว่นี้ด้วยลายเซ็นดังต่อไปนี้:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
ผู้เขียน:
สัตยาร์ธ ประกาศ
วินีต ซาโรเต้
อาดริป มูเคอร์จี



