
นี่คือคำแนะนำด้านความปลอดภัยที่สำคัญเกี่ยวกับ ช่องโหว่การเรียกใช้โค้ดจากระยะไกลที่ ร้ายแรง ซึ่ง ได้รับการแก้ไขไปแล้ว ในบริการเดสก์ท็อประยะไกลของ Microsoft Windows (RDP) ช่องโหว่นี้ระบุว่าเป็น“CVE-2019-0708 – ช่องโหว่การเรียกใช้โค้ดจากระยะไกลในบริการเดสก์ท็อประยะไกล”
บล็อกของ MSRCกล่าวถึงเรื่องนี้
ช่องโหว่นี้เป็นช่องโหว่ก่อนการตรวจสอบสิทธิ์และไม่ต้องการการโต้ตอบจากผู้ใช้ กล่าวอีกนัยหนึ่ง ช่องโหว่นี้สามารถ "แพร่กระจายได้เอง" หมายความว่ามัลแวร์ใด ๆ ในอนาคตที่ใช้ประโยชน์จากช่องโหว่นี้สามารถแพร่กระจายจากคอมพิวเตอร์ที่เสี่ยงต่อการถูกโจมตีเครื่องหนึ่งไปยังอีกเครื่องหนึ่งได้ในลักษณะเดียวกับมัลแวร์ WannaCry ที่แพร่กระจายไปทั่วโลกในปี 2017แม้ว่าเราจะยังไม่พบการใช้ประโยชน์จากช่องโหว่นี้ แต่ก็มีความเป็นไปได้สูงที่ผู้ไม่ประสงค์ดีจะเขียนโค้ดเพื่อใช้ประโยชน์จากช่องโหว่นี้และนำไปรวมไว้ในมัลแวร์ของตน
ช่องโหว่นี้เป็นกรณีพิเศษ เนื่องจาก Microsoft ได้ดำเนินการแก้ไขช่องโหว่นี้ใน Windows 2003 และ Windows XP ด้วยเช่นกัน ซึ่งระบบปฏิบัติการทั้งสองนั้นหมด ระยะเวลา การสนับสนุนไปนานแล้ว
เหตุใดช่องโหว่นี้จึงมีความสำคัญมาก?
- มันเป็นช่องโหว่แบบ pre-auth หมายความว่าไม่จำเป็นต้องมีการยืนยันตัวตนใดๆ ผู้โจมตีเพียงแค่ต้องเข้าถึงเครือข่ายของเป้าหมายที่มีช่องโหว่เพื่อใช้ประโยชน์จากช่องโหว่นี้
- หากสามารถโจมตีได้สำเร็จ ผู้โจมตีสามารถรันโค้ดใดๆ ก็ได้บนระบบเป้าหมาย และในที่สุดก็สามารถควบคุมระบบนั้นได้อย่างสมบูรณ์
- ให้ 'สามารถเป็นพยาธิได้' ธรรมชาติของช่องโหว่นี้ เมื่อโฮสต์ถูกติดไวรัสแล้ว โฮสต์อื่นๆ ที่มีช่องโหว่ในเครือข่ายเดียวกันก็สามารถติดเชื้อได้อย่างรวดเร็ว
- Microsoft พยายามอย่างเต็มที่ในการแก้ไขสำหรับ Windows เวอร์ชันเก่าซึ่งสิ้นสุดการสนับสนุนแล้ว
- ช่องโหว่นี้สามารถถูกใช้ประโยชน์ได้ RDP พอร์ต 3389 การค้นหาแบบง่าย ๆ บน www[.]โชดัน[.]io แสดงให้เห็นว่ามีโฮสต์เกือบ 4 ล้านโฮสต์ที่มีพอร์ต RDP เปิดสู่อินเทอร์เน็ต
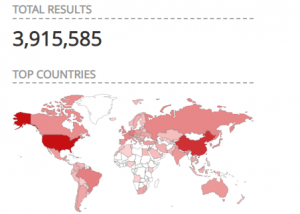
รูปที่ 1 – ผลลัพธ์ Shodan แสดงโฮสต์ที่มีพอร์ต RDP เปิดอินเทอร์เน็ต
คุณควรทำอะไร?
จากคำแนะนำของ Microsoftและแหล่งข้อมูลออนไลน์อื่นๆ ช่องโหว่นี้ยังไม่ได้ถูกใช้ประโยชน์อย่างแพร่หลายในขณะที่เผยแพร่บทความนี้ อย่างไรก็ตาม เมื่อพิจารณาถึงความเสี่ยงทางธุรกิจ เราขอแนะนำให้ผู้ใช้ทำการอัปเดตระบบของตนโดยทันที หากใช้งาน Windows เวอร์ชันที่ได้รับผลกระทบดังต่อไปนี้:
– ไมโครซอฟท์ วินโดวส์ 7 SP1
– วินโดวส์เซิร์ฟเวอร์ 2008 SP2
– วินโดวส์เซิร์ฟเวอร์ 2008 R2 – SP1
– Windows XP (ทุกเวอร์ชัน)
– วินโดวส์เซิร์ฟเวอร์ 2003 SP2
หากไม่สามารถใช้การอัปเดตความปลอดภัยที่ Microsoft จัดให้ได้ทันที ควรพิจารณาปิดการใช้งานบริการเดสก์ท็อประยะไกลบนโฮสต์ที่มีช่องโหว่จนกว่าจะมีการนำแพตช์อย่างเป็นทางการมาใช้
ทีมวิจัยภัยคุกคามของเราได้ติดตามภัยคุกคามนี้อย่างต่อเนื่อง และเราจะอัปเดตโพสต์นี้อย่างต่อเนื่องตามนั้น
เนื้อหาโดย:
ห้องปฏิบัติการรักษาความปลอดภัย Pavan Thorat