
• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  cybersecurity  / ส่วนขยาย Chrome ถูกใช้ประโยชน์ในแคมเปญ PUA ขนาดใหญ่
ส่วนขยายของ Chrome ถูกใช้ประโยชน์ในแคมเปญ PUA ขนาดใหญ่
11 มกราคม 2018

ส่วนขยายของ Chrome ถูกใช้ประโยชน์ในแคมเปญ PUA ขนาดใหญ่

เขียนโดย ปราชิล มูน
ปราชิล มูน
cybersecurity
3
หุ้น
1

ส่วนขยายเบราว์เซอร์หรือที่เรียกว่าส่วนเสริมหรือปลั๊กอิน เป็นโปรแกรมที่ขยายฟังก์ชันการทำงานของเว็บเบราว์เซอร์ ทำให้สะดวกต่อการใช้งานมากขึ้นและมอบประสบการณ์การท่องเว็บที่ดีขึ้น

ส่วนขยายเบราว์เซอร์มักใช้เพื่อ

  • ปรับปรุงรูปลักษณ์ให้สวยงามตามความสะดวก
  • เพิ่มฟังก์ชันการทำงานของเบราว์เซอร์
  • บูรณาการกับบริการและคุณลักษณะอื่น ๆ

เพื่อปรับปรุงส่วนขยายของเบราว์เซอร์ ผู้จำหน่ายซอฟต์แวร์เบราว์เซอร์และนักพัฒนาบุคคลที่สามใช้เทคโนโลยีต่างๆ เช่น ปลั๊กอินแก้ไขเบราว์เซอร์ที่เรียกว่า BHO (Browser Helper Object), API (Application Programming Interfaces) เป็นต้น เทคโนโลยีเว็บ เช่น JavaScript, HTML และ Visual Scripts ยังใช้กันอย่างแพร่หลายในการพัฒนาส่วนขยายของเบราว์เซอร์ ซึ่งจะแทรกเข้าไปในหน้าเว็บโดยตรงเมื่อโหลด

เป็นที่ทราบกันดีว่าส่วนขยายที่ใช้กันอย่างแพร่หลายเหล่านี้ได้กลายเป็นช่องทางโจมตีมัลแวร์ที่รู้จักกันดีที่สุด ซึ่งก่อให้เกิดการเปลี่ยนเส้นทางหน้าเว็บ การติดสปายแวร์ การโฆษณาที่เป็น อันตราย การขุดเหรียญดิจิทัล ป๊อปอัพ ประสิทธิภาพการทำงานของระบบที่ลดลง ฯลฯ

ด้านล่างนี้เป็นสถานการณ์การติดมัลแวร์บางส่วนที่เกี่ยวข้องกับส่วนขยายเบราว์เซอร์:

  • การแฮ็กเบราว์เซอร์ – การปนเปื้อนส่วนขยายเบราว์เซอร์ที่มีอยู่และใช้กันอย่างแพร่หลาย
  • การติดตั้งส่วนขยายที่เป็นอันตรายพร้อมกับแอปพลิเคชันที่รวมอยู่
  • การติดตั้งโดยไม่ได้ตั้งใจโดยผู้ใช้ขณะเข้าชมเว็บไซต์ที่เป็นอันตราย

การวิเคราะห์ทางเทคนิคของแคมเปญ PUA (แอปพลิเคชันที่อาจไม่ต้องการ) ขนาดใหญ่

เนื่องจากความนิยมของส่วนขยาย Chrome จึงทำให้ส่วนขยายนี้ตกเป็นเป้าหมายของแฮกเกอร์มากขึ้นเรื่อยๆ พบว่ามีแคมเปญ PUA ที่มีการคัดลอกโค้ดสะอาดจากส่วนขยาย Chrome ที่ถูกต้องมาไว้ในส่วนขยายที่เป็นอันตรายพร้อมกับเนื้อหาที่เป็นอันตราย

หลังจากการวิเคราะห์อย่างละเอียดเกี่ยวกับส่วนขยาย Chrome ที่เป็นอันตรายเหล่านี้แล้ว Seqrite ระบบวัดระยะทางถูกระบุตำแหน่งประมาณ ส่วนขยาย Chrome ถูกแฮ็ก 1.2 ล้านรายการ ได้รับการตรวจพบและกำจัดโดย Seqriteระบบป้องกันแบบเรียลไทม์ของ 's ในช่วงสองเดือนที่ผ่านมา

อ่านเพิ่มเติม

โดยทั่วไปส่วนขยาย Chrome จะประกอบด้วยไฟล์ส่วนประกอบและแกนหลักของส่วนขยายที่เขียนด้วย HTML และ JavaScript ซึ่งมีส่วนช่วยในการทำงานร่วมกัน ไฟล์ส่วนประกอบเหล่านี้จะระบุข้อมูลพื้นฐานของส่วนขยาย เช่น ชื่อที่แสดง เวอร์ชัน ข้อมูลการอัปเดต และฟังก์ชันการทำงานจริง

ไฟล์ส่วนประกอบทั้งหมดเหล่านี้อยู่ในโฟลเดอร์เดียวของส่วนขยาย ซึ่งประกอบด้วยmanifest.jsonและไฟล์สคริปต์หรือไฟล์ HTML อย่างน้อยหนึ่งไฟล์สำหรับพื้นหลัง เนื้อหา และป๊อปอัพ ไฟล์เหล่านี้สื่อสารกันโดยใช้การเรียกฟังก์ชันโดยตรงระหว่างกัน

โดยปกติแล้วส่วนขยาย Chrome จะค้นหาการอัปเดตจากรายละเอียดการอัปเดตที่ระบุไว้ในไฟล์ส่วนขยายหลังจากช่วงเวลาหนึ่ง ผู้โจมตีมักใช้ปรากฏการณ์นี้ในทางที่ผิดเพื่อสนองเจตนาร้ายของตน

ในกรณีของการรณรงค์ PUA ที่สังเกตพบ Seqrite จากการทดสอบในห้องปฏิบัติการ พบว่าส่วนขยาย Chrome จำนวนมากที่กระทำการที่เป็นอันตรายนั้น มีลักษณะคล้ายกับส่วนขยาย Chrome ที่เป็นที่รู้จักและใช้งานกันอย่างแพร่หลาย แม้กระทั่งโครงสร้างโฟลเดอร์ ไฟล์ส่วนประกอบ และการทำงานพื้นฐานก็ยังคล้ายคลึงกับส่วนขยายที่ถูกต้องตามกฎหมาย เนื่องจากมีส่วนขยาย Chrome หลายตัวสำหรับฟังก์ชันการทำงานต่างๆ ที่พัฒนาโดยผู้ผลิตเบราว์เซอร์และนักพัฒนาบุคคลที่สาม การระบุว่าส่วนขยายใดปลอดภัยหรือเป็นอันตรายจึงเป็นเรื่องยาก อย่างไรก็ตาม การค้นหาส่วนขยายที่เป็นอันตรายนั้นไม่ใช่เรื่องที่เป็นไปไม่ได้

 มุมมองอย่างใกล้ชิดของส่วนขยายที่ถูกแฮ็ก

รูปที่ 1 แสดงการเปรียบเทียบระหว่าง สคริปต์ส่วนขยาย ที่สะอาดและ ส่วนขยาย ที่ถูกดัดแปลง/บุกรุกดังที่เห็นด้านล่าง ส่วนขยายที่ถูกบุกรุกมีโค้ดสคริปต์เหมือนกับส่วนขยาย Chrome ที่สะอาดทุกประการ อย่างไรก็ตาม บล็อกโค้ดที่มีฟังก์ชันการทำงานจริงถูกแก้ไขด้วยโค้ดที่เป็นอันตรายเพื่อให้สามารถดำเนินการตามกิจกรรมที่เป็นอันตรายที่ต้องการได้
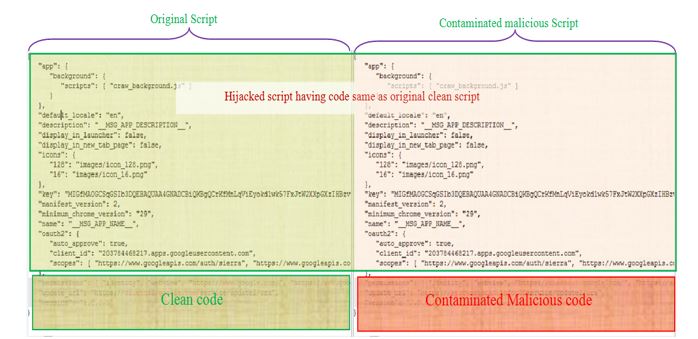
รูปที่ 1: ไฟล์นามสกุล Clean กับไฟล์นามสกุลที่ถูกแฮ็ก

 ในบางกรณีที่พบ พบว่าส่วนขยายที่ติดตั้งไว้แล้วถูกแฮ็กจากระบบของผู้ใช้โดยการแก้ไขโค้ดของไฟล์เนื้อหา ในขณะที่ในบางกรณี โค้ดอันตรายถูกแทรกเข้าไปในไซต์การติดตั้งส่วนขยายโดยตรง

ดังที่เห็นในรูปที่ 1 ข้างต้น บล็อกโค้ดสคริปต์ของไฟล์สคริปต์ที่มีอยู่ได้รับการแก้ไขด้วยเนื้อหาที่เป็นอันตรายซึ่งเป็นสาเหตุของกิจกรรมที่เป็นอันตราย เนื่องจากชื่อและโครงสร้างโฟลเดอร์ของส่วนขยายจะไม่เปลี่ยนแปลงหลังจากการติดไวรัส จึงไม่แสดงสัญญาณใดๆ ของกิจกรรมที่เป็นอันตราย ส่วนขยาย Chrome ทั้งแบบเริ่มต้นและแบบยอดนิยมหลายตัวถูกแฮ็กโดยใช้เทคนิคนี้เพื่อหลอกลวงผู้ใช้

ส่วนขยายเหล่านี้ได้รับการแก้ไขด้วยโค้ดเพื่อเข้าชมเว็บไซต์ที่เป็นอันตราย ส่งผลให้เกิดกิจกรรมที่เป็นอันตรายดังรายการด้านล่าง:

  • การแสดงโฆษณาและป๊อปอัปที่เป็นอันตราย
  • การเปลี่ยนเส้นทางหน้าไปยังเว็บไซต์ฟิชชิ่ง
  • ทำการขุดเหรียญ
  • การตั้งค่าโฮมเพจที่เป็นอันตราย
  • การฉีดประตูหลัง

สรุป ความน่าเชื่อถือของ Olymp Trade? Seqrite ความปลอดภัยปลายทาง ปกป้องผู้ใช้จากการแฮ็กส่วนขยาย Chrome

Seqrite Labs ได้เปิดตัวโซลูชันสำหรับกำจัดส่วนขยายเบราว์เซอร์ Chrome ที่เป็นอันตราย ระบบตรวจจับนี้จะค้นหาเนื้อหาที่เป็นอันตรายจากไฟล์ส่วนขยายที่ปนเปื้อน และทำความสะอาดไดเร็กทอรีโฟลเดอร์ส่วนขยายที่เกี่ยวข้อง
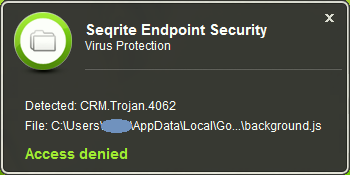
2 รูป: Seqrite ข้อความการป้องกันไวรัสความปลอดภัยของอุปกรณ์ปลายทาง

Seqrite's การป้องกันแบบเรียลไทม์จะตรวจจับและทำความสะอาดส่วนขยาย Chrome ที่เป็นอันตรายด้วยลายเซ็นการตรวจจับที่ระบุไว้ด้านล่าง:

  • โทรจัน.4215
  • โทรจัน.4062
  • โทรจัน.4214
  • คอยน์ไฮฟ์.4557

มาตรการความปลอดภัยที่ต้องปฏิบัติตาม:

  • เพิ่มส่วนขยายเบราว์เซอร์จากแหล่งที่ถูกกฎหมายเท่านั้น
  • หลีกเลี่ยงเว็บไซต์ที่มีโฆษณาที่ไม่จำเป็นหรือจำนวนมาก
  • ติดตั้งซอฟต์แวร์เฉพาะจากแหล่งที่เชื่อถือได้และเชื่อถือได้เท่านั้น
  • อย่าคลิกลิงก์หรือดาวน์โหลดไฟล์แนบที่ได้รับจากอีเมลที่ไม่รู้จัก ไม่ต้องการ หรือไม่คาดคิด
  • ตรวจสอบความถูกต้องและความแท้จริงของส่วนขยายที่จะติดตั้ง
  • ตรวจสอบคำวิจารณ์และคะแนนจากผู้ใช้ก่อนที่จะเพิ่มส่วนขยายใดๆ ลงในเบราว์เซอร์ของคุณ
  • หลีกเลี่ยงการดาวน์โหลดและติดตั้งซอฟต์แวร์เวอร์ชันที่แก้ไขหรือแคร็กใดๆ
  • สร้างนิสัยในการอ่านข้อตกลงอนุญาตสิทธิ์การใช้งานของผู้ใช้ปลายทางและส่วนประกอบเพิ่มเติมที่ติดตั้งโดยซอฟต์แวร์ใดๆ
  • ใช้ที่เชื่อถือได้ ซอฟต์แวร์ป้องกันไวรัส ที่สร้างชั้นการป้องกันระหว่างคอมพิวเตอร์ของคุณกับภัยคุกคามจากมัลแวร์
  • อัปเดตเบราว์เซอร์ ระบบปฏิบัติการ และซอฟต์แวร์อื่นๆ เช่น Adobe, Java, โปรแกรมป้องกันไวรัส ฯลฯ ให้เป็นปัจจุบันอยู่เสมอ

ผู้เชี่ยวชาญเรื่อง

ดิปาลี ซูเร | Seqrite ห้องปฏิบัติการความปลอดภัยของเอนด์พอยต์

 โพสต์ก่อนหน้าSeqrite สามารถใช้งานร่วมกับการอัปเดต Meltdown ของ Microsoft เมื่อวันที่ 3 มกราคมได้...
โพสต์ถัดไป  ความสำคัญของการตรวจสอบสิทธิ์ผู้ใช้ในความปลอดภัยของเครือข่าย
ปราชิล มูน

เกี่ยวกับ Prashil Moon

ปราชิล เป็นนักวิจัยด้านความปลอดภัยอาวุโสที่ Quick Heal Security Labs เขาคอยติดตามเทรนด์มัลแวร์ที่กำลังดำเนินอยู่อย่างกระตือรือร้น วิเคราะห์มัลแวร์...

บทความโดย Prashil Moon »

กระทู้ที่เกี่ยวข้อง

  • ทำไม Threat Intelความรอบคอบคือส่วนสำคัญที่ขาดหายไปในกลยุทธ์ด้านความปลอดภัยทางไซเบอร์ของคุณ

    กรกฎาคม 25, 2025
  • ล่อลวงและประนีประนอม: เปิดโปงอันตรายดิจิทัลจากกับดักน้ำผึ้ง

    มิถุนายน 17, 2025
  • ปฏิบัติการซินดูร์ – โครงสร้างของการปิดล้อมแบบดิจิทัล

    May 23, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน


