

บทนำ
ภูมิทัศน์ของแรนซัมแวร์กำลังพัฒนาอย่างรวดเร็ว โดยผู้โจมตีพัฒนาเทคนิคอย่างต่อเนื่องเพื่อเอาชนะระบบป้องกันความปลอดภัย แนวโน้มที่น่าตกใจอย่างหนึ่งคือการนำเครื่องมือที่เชื่อถือได้อย่าง BitLocker ของ Microsoft มาใช้เป็นเครื่องมือ เดิมที BitLocker ถูกออกแบบมาเพื่อปกป้องข้อมูลสำคัญผ่านการเข้ารหัส แต่ปัจจุบันถูกอาชญากรไซเบอร์ใช้เป็นเครื่องมือเพื่อรีดไถเหยื่อ ทำให้ทรัพย์สินด้านความปลอดภัยกลายเป็นภัยคุกคามร้ายแรง
ในบทความนี้ เราจะมาวิเคราะห์ว่า BitLocker ถูกนำไปใช้ในทางที่ผิดใน แผนการ โจมตีด้วยแรนซัมแวร์อย่างไร อะไรทำให้กลยุทธ์นี้อันตราย และวิธีการป้องกันระบบของคุณอย่างมีประสิทธิภาพ
อะไร is BitLocker และ why aเกี่ยวกับอาชญากรทางไซเบอร์ที่ใช้มันในทางที่ผิด?
BitLocker คือฟีเจอร์การเข้ารหัสที่ติดตั้งมาในระบบปฏิบัติการ Windows เพื่อปกป้องข้อมูลโดยการเข้ารหัสข้อมูลให้อยู่ในรูปแบบที่ไม่สามารถเข้าถึงได้ เว้นแต่จะมีคีย์กู้คืนมาให้ ฟังก์ชันนี้ออกแบบมาเพื่อป้องกันข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต โดยเฉพาะอย่างยิ่งในสถานการณ์เช่นการโจรกรรมอุปกรณ์
น่าเสียดายที่ผู้โจมตีได้ค้นพบวิธีนำเครื่องมือที่มีประโยชน์นี้ไปใช้ในทางที่ผิด โดยการเข้าถึงสิทธิ์ระดับผู้ดูแลระบบ พวกเขาใช้ BitLocker เพื่อล็อกผู้ใช้ออกจากระบบหรือไฟล์สำคัญของตนเอง และเรียกค่าไถ่เพื่อแลกกับคีย์กู้คืน กลยุทธ์นี้ใช้เทคโนโลยีที่เชื่อถือได้เป็นอาวุธอย่างมีประสิทธิภาพ ทำให้การตรวจจับและป้องกันเป็นเรื่องที่ท้าทายอย่างยิ่ง
BitLocker คืออะไร is used ใน Ransomware:
- การแทรกซึมเข้าสู่เครือข่าย: โดยทั่วไปแล้วอาชญากรไซเบอร์จะเจาะระบบเครือข่ายผ่านช่องทางการโจมตีทั่วไป เช่น การหลอกลวงแบบฟิชชิ่ง การใช้ข้อมูลประจำตัวที่อ่อนแอ หรือการใช้ช่องโหว่ที่ไม่ได้รับการแก้ไข เมื่อเข้าไปแล้ว พวกเขาจะเพิ่มสิทธิ์การเข้าถึงเพื่อให้สามารถควบคุมดูแลระบบได้อย่างเต็มที่
- การใช้ประโยชน์จากการเข้ารหัส BitLocker: เมื่อได้รับสิทธิ์การเข้าถึงระดับผู้ดูแลระบบ ผู้โจมตีจะเปิดใช้งาน BitLocker เพื่อเข้ารหัสไฟล์ ไดเรกทอรี หรือแม้แต่ไดรฟ์ทั้งหมดที่จำเป็น การกระทำนี้จะล็อกผู้ใช้ที่ถูกต้องตามกฎหมายออกจากข้อมูลทั้งหมด
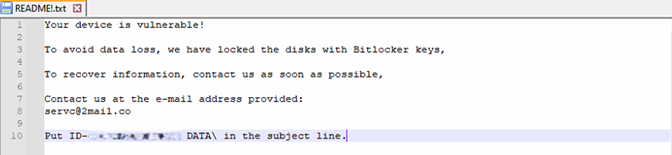
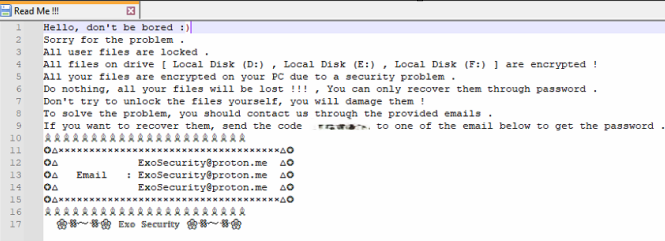
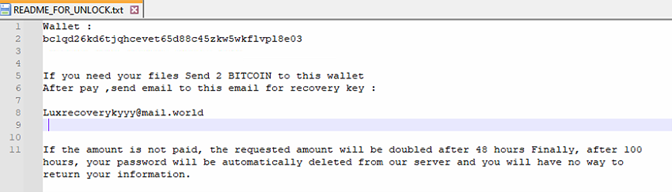
- การรีดไถเหยื่อ: จากนั้นผู้โจมตีจะเรียกร้องค่าไถ่ โดยสัญญาว่าจะให้คีย์กู้คืนเป็นการตอบแทน ด้วยการเข้ารหัสที่แข็งแกร่งของ BitLocker เหยื่อจึงมักต้องเผชิญกับทางเลือกที่ยากลำบาก: จ่ายค่าไถ่หรือเสี่ยงต่อการสูญเสียข้อมูลอย่างถาวร ด้านล่างนี้คือตัวอย่างบันทึกเรียกค่าไถ่ที่ผู้โจมตีทิ้งไว้ในระบบและไดรฟ์ที่ได้รับผลกระทบ
ข้อความเรียกค่าไถ่:ไฟล์ข้อความจะถูกสร้างขึ้นในไดเร็กทอรีที่ได้รับผลกระทบ โดยมีคำแนะนำในการชำระค่าไถ่และรายละเอียดการติดต่อ
เหตุใดจึงโจมตีนี้ กลยุทธ์ได้ผลดีมาก?
- การใช้ประโยชน์จากเครื่องมือที่ถูกกฎหมาย: โดยการใช้ฟีเจอร์ในตัว เช่น BitLocker ผู้โจมตีจะหลีกเลี่ยงการใช้ซอฟต์แวร์ที่เป็นอันตรายที่ปรับแต่งได้ซึ่งอาจถูกทำเครื่องหมายโดยเครื่องมือป้องกันไวรัสทั่วไป
- การเข้ารหัสที่แทบจะถอดรหัสไม่ได้: ความแข็งแกร่งของการเข้ารหัสของ BitLocker ออกแบบมาเพื่อ ปกป้องข้อมูล จากการเข้าถึงโดยไม่ได้รับอนุญาต กลับทำให้มันกลายเป็นเครื่องมือที่เหมาะสำหรับการรีดไถเมื่อใช้ด้วยความอาฆาตพยาบาท
- ลดความเสี่ยงในการตรวจจับ: แรนซัมแวร์แบบดั้งเดิมมักอาศัยไฟล์ปฏิบัติการที่กำหนดเอง ซึ่งตรวจจับได้ง่ายกว่า การใช้เครื่องมือดั้งเดิมจะช่วยลด “ร่องรอย” ดิจิทัลของการโจมตี และลดโอกาสที่จะถูกจับได้ตั้งแต่เนิ่นๆ
วิธีการปกป้องระบบของคุณ: Seqrite
Seqriteโซลูชันด้านความปลอดภัยขั้นสูง ได้รับการออกแบบมาเพื่อป้องกันเทคนิคแรนซัมแวร์ที่หลากหลาย รวมถึงการใช้เครื่องมือที่ถูกกฎหมาย นี่คือวิธีที่คุณสามารถปกป้องระบบของคุณอย่างเชิงรุก:
- จำกัดสิทธิ์การบริหาร: จำกัดสิทธิ์ผู้ดูแลระบบให้เฉพาะผู้ที่จำเป็นต้องใช้สิทธิ์เท่านั้น การลดสิทธิ์การเข้าถึงให้น้อยที่สุด แม้ว่าผู้โจมตีจะเจาะระบบของคุณได้ ก็ยังจะต้องเผชิญกับอุปสรรคในการใช้กลยุทธ์แรนซัมแวร์ที่ต้องมีสิทธิ์ระดับผู้ดูแลระบบ
- ใช้การรับรองความถูกต้องแบบหลายปัจจัย (MFA): เสริมความแข็งแกร่งให้กับบัญชีผู้ใช้ด้วยชั้นการตรวจสอบเพิ่มเติมเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตแม้ว่ารหัสผ่านจะถูกละเมิดก็ตาม
- รอรับข่าวสารอัพเดต: อัปเดตระบบปฏิบัติการและซอฟต์แวร์ของคุณเป็นประจำ รวมถึงโซลูชันด้านความปลอดภัย เช่น Seqrite Endpoint Protectionการอัปเดตระบบของคุณให้เป็นเวอร์ชันล่าสุดและแพตช์อยู่เสมอจะช่วยลดความเสี่ยงต่อช่องโหว่ที่ทราบแล้ว
- รักษาการสำรองข้อมูลแบบออฟไลน์: สำรองข้อมูลสำคัญไปยังอุปกรณ์จัดเก็บข้อมูลแบบออฟไลน์เป็นประจำ วิธีนี้ช่วยให้คุณมีตัวเลือกสำรองหากเกิดการโจมตีด้วยการเข้ารหัส โดยไม่ต้องจ่ายค่าไถ่
- เงินกู้เพื่อการลงทุน (Leverage) สูงสุด Seqrite: ด้วยโมดูลเฉพาะทาง เช่น การป้องกันแรนซัมแวร์ และการป้องกันหลายชั้น Seqrite Endpoint Protection สามารถตรวจจับกิจกรรมการเข้ารหัสที่ผิดปกติ และหยุดยั้งแรนซัมแวร์ได้ทันที
สรุป
การใช้ BitLocker ในทางที่ผิดเป็นการเตือนใจที่ชัดเจนว่าอาชญากรทางไซเบอร์นำเครื่องมือที่ถูกต้องมาปรับใช้เพื่อจุดประสงค์ที่เป็นอันตราย ซึ่งเป็นการขยายขอบเขตของกลยุทธ์แรนซัมแวร์แบบดั้งเดิม
การบูรณาการโซลูชันความปลอดภัยที่แข็งแกร่ง การปฏิบัติตามสุขอนามัยทางไซเบอร์ที่ดี และการนำกลยุทธ์การป้องกันหลายชั้นมาใช้ จะทำให้บุคคลและองค์กรต่างๆ ลดความเสี่ยงในการตกเป็นเหยื่อของการโจมตีประเภทดังกล่าวได้
Authors
อุมาร์ ข่าน เอ
นิราช ลาซารัส มาคาซาเร
ดิกซิต อโศกภัย ปันจัล
สุมิต ปาติล
มาติน ทัดวี


