

บทนำ
Seqrite ห้องปฏิบัติการได้ตรวจพบแคมเปญการแพร่กระจายมัลแวร์ที่ใช้ประโยชน์จากความน่าเชื่อถือของสถาบันภาครัฐเพื่อเพิ่มอัตราความสำเร็จในการแพร่เชื้อ ผู้ก่อภัยคุกคามแอบอ้างเป็นหน่วยงานราชการที่ถูกต้องตามกฎหมาย และส่งอีเมลที่เป็นอันตรายซึ่งปลอมแปลงเป็นประกาศอย่างเป็นทางการที่เกี่ยวข้องกับภาษี การคืนเงิน ข้อกำหนดการปฏิบัติตามกฎระเบียบ และเรื่องอื่นๆ โดยใช้ตราสินค้าของหน่วยงานรัฐบาลที่เป็นที่รู้จัก ความเร่งด่วน และแรงจูงใจทางการเงิน แคมเปญนี้ออกแบบมาเพื่อโน้มน้าวให้ผู้รับเปิดไฟล์แนบที่เป็นอันตรายหรือโต้ตอบกับเนื้อหาที่ฝังอยู่ กิจกรรมนี้เน้นย้ำถึงประสิทธิภาพอย่างต่อเนื่องของเทคนิควิศวกรรมสังคมที่ใช้ธีมรัฐบาลในการอำนวยความสะดวกในการส่งมัลแวร์และบุกรุกผู้ใช้เป้าหมาย
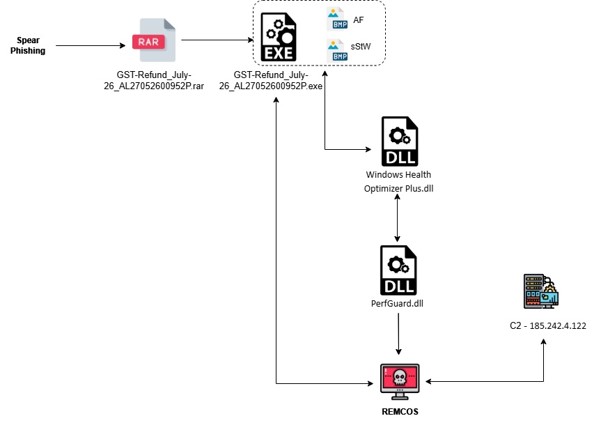
ห่วงโซ่การติดเชื้อ:
ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
มีการตรวจพบแคมเปญฟิชชิงที่ซับซ้อนซึ่งมุ่งเป้าไปที่ธุรกิจและผู้เสียภาษีชาวอินเดีย โดยใช้หัวข้อที่เกี่ยวข้องกับภาษีสินค้าและบริการ (GST) เพื่อแพร่กระจายมัลแวร์ แคมเปญนี้ถูกตรวจพบครั้งแรกบน VirusTotal เมื่อวันที่ 06 กรกฎาคม 2026 โดยปลอมแปลงการสื่อสารของรัฐบาลที่ถูกต้องตามกฎหมาย และใช้กลลวงที่เกี่ยวข้องกับภาษีเพื่อเพิ่มการมีปฏิสัมพันธ์กับผู้ใช้ ผู้ก่อภัยคุกคามใช้เอกสารและชื่อไฟล์ที่น่าเชื่อถือซึ่งคล้ายกับประกาศ GST อย่างเป็นทางการ ทำให้ผู้รับยากที่จะแยกแยะเนื้อหาที่เป็นอันตรายออกจากจดหมายของรัฐบาลที่ถูกต้องตามกฎหมาย วัตถุประสงค์หลักของแคมเปญนี้ดูเหมือนจะเป็นการแพร่กระจายมัลแวร์และการขโมยข้อมูลที่ละเอียดอ่อน ซึ่งเน้นให้เห็นถึงการใช้เทคนิควิศวกรรมสังคมในธีมของรัฐบาลในทางที่ผิดอย่างต่อเนื่องเพื่อโจมตีระบบนิเวศทางการเงินและภาษีของอินเดีย
อีเมลฉบับแรก:
ในกรณีที่วิเคราะห์นี้ ผู้โจมตีได้ส่งอีเมลฟิชชิงที่ปลอมแปลงโครงสร้างพื้นฐานภาษีสินค้าและบริการ (GST) ของรัฐบาลอินเดีย อีเมลดังกล่าวมาจากที่อยู่ donotreply.@gst.gov.in และใช้หัวข้อว่า “Refund Application GST RFD-01 filed vide ARN AL27052600952P” ข้อความถูกสร้างขึ้นให้ดูเหมือนการแจ้งเตือนการคืนภาษี GST อย่างเป็นทางการ โดยพยายามโน้มน้าวให้ผู้รับเชื่อว่าคำขอคืนภาษีได้รับการดำเนินการหรืออยู่ระหว่างการตรวจสอบ เพื่อเพิ่มความน่าเชื่อถือ อีเมลได้แนบไฟล์เก็บถาวรชื่อ GST-Refund_July-26_AL27052600952P.rar ซึ่งอ้างอิงถึงหมายเลขอ้างอิงคำขอ (ARN) เดียวกันกับที่อยู่ในหัวข้อ การใช้ตัวระบุที่ตรงกันในเนื้อหาอีเมลและไฟล์แนบเป็นกลยุทธ์ทางสังคมที่ใช้กันทั่วไป ซึ่งออกแบบมาเพื่อเสริมความถูกต้องตามกฎหมายและลดความสงสัย
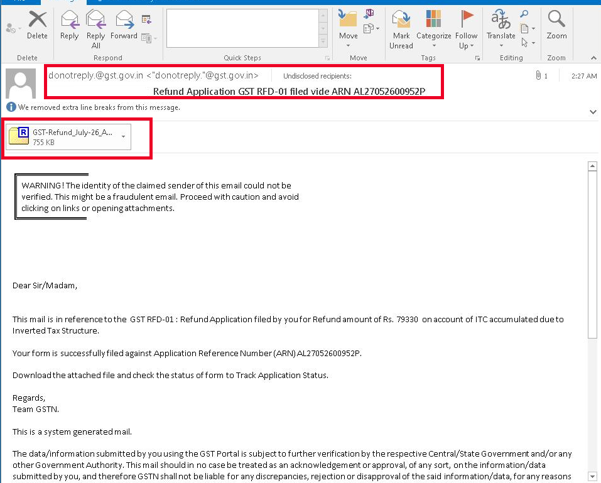
รูปภาพ: อีเมล
วิเคราะห์ทางเทคนิค:
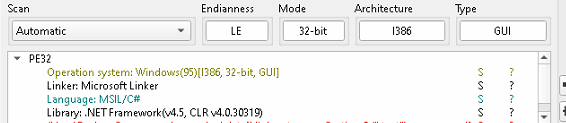
เมื่อแตกไฟล์ออกมา พบว่าไฟล์ดังกล่าวมีไฟล์ปฏิบัติการที่ปลอมตัวเป็นเอกสารหรือใบสมัครที่เกี่ยวข้องกับการขอคืนภาษี GST การตรวจสอบเบื้องต้นพบว่าไฟล์ที่เป็นอันตรายนั้นเป็นไฟล์ปฏิบัติการที่พัฒนาขึ้นโดยใช้ .NET Framework ของ Microsoft ผู้โจมตีมักใช้ไบนารี่ .NET เนื่องจากพัฒนาได้ค่อนข้างง่าย รองรับการใช้งานฟังก์ชันที่เป็นอันตรายได้อย่างรวดเร็ว และมักมีกลไกการปกปิดข้อมูลที่ทำให้การวิเคราะห์แบบคงที่ทำได้ยาก ไฟล์ปฏิบัติการนี้ทำหน้าที่เป็นเพย์โหลดที่เป็นอันตรายหลักที่ส่งผ่านแคมเปญฟิชชิง และเป็นขั้นตอนต่อไปของห่วงโซ่การโจมตีหลังจากที่ผู้ใช้โต้ตอบกับไฟล์แนบสำเร็จแล้ว

จากการวิเคราะห์ไฟล์ปฏิบัติการที่แยกออกมา พบว่าเป็นไฟล์ไบนารีที่ใช้ Microsoft .NET Framework ซึ่งแตกต่างจากไฟล์ Portable Executable (PE) ของ Windows ที่คอมไพล์โดยตรงเป็นโค้ดเครื่อง แอปพลิเคชัน .NET จะมีโค้ดภาษาตัวกลาง (Intermediate Language) ที่ถูกประมวลผลโดย Common Language Runtime (CLL)
การวิเคราะห์เริ่มต้นด้วยไบนารี .NET ที่มีบิตแมป (AF) ฝังอยู่ในทรัพยากร แทนที่จะจัดเก็บเพย์โหลดขั้นต่อไปเป็นทรัพยากร DLL ปกติ ผู้เขียนซ่อนมันไว้ภายในรูปภาพโดยการเข้ารหัสไบต์ของเพย์โหลดลงในค่า RGB ของพิกเซลในบิตแมป
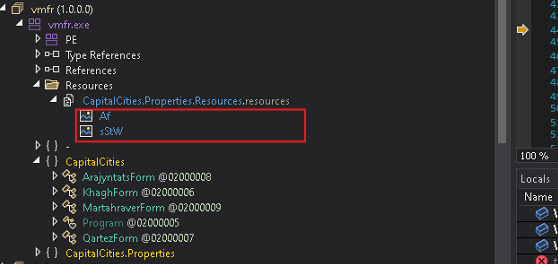
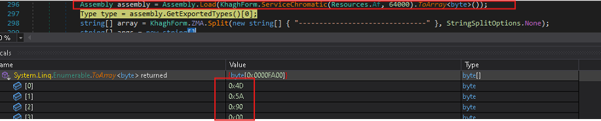
เมื่อแอปพลิเคชันเริ่มต้นทำงาน มันจะเรียกฟังก์ชัน ServiceChromatic() โดยส่งบิตแมปที่ฝังอยู่เป็นอินพุต แม้ว่าฟังก์ชันนี้จะมีโค้ดที่ซับซ้อนจำนวนมาก แต่จุดประสงค์ที่แท้จริงของมันนั้นตรงไปตรงมา คือ มันจะวนซ้ำผ่านบิตแมปตามลำดับคอลัมน์ อ่านค่าสีแดง สีเขียว และสีน้ำเงินจากแต่ละพิกเซล และสร้างสตรีมไบต์ดั้งเดิมขึ้นมาใหม่ ฟังก์ชันนี้จะดึงข้อมูล 64,000 ไบต์แรกจากภาพและส่งคืนค่าเป็นอาร์เรย์ไบต์[]
จากนั้นอาร์เรย์ไบต์ที่กู้คืนได้จะถูกส่งต่อไปยัง Assembly.Load() โดยตรง ทำให้แอสเซมบลี .NET ที่ซ่อนอยู่ถูกโหลดจากหน่วยความจำทั้งหมดโดยไม่ต้องเขียนลงดิสก์ ในตัวอย่างนี้ เพย์โหลดที่ดึงออกมาคือแอสเซมบลีขั้นต่อไป Windows Health Optimizer Plus.dll ซึ่งจะถูกเรียกใช้งานผ่านการสะท้อน (reflection) ในภายหลัง
การวิเคราะห์โหลดเดอร์ขั้นที่สอง:
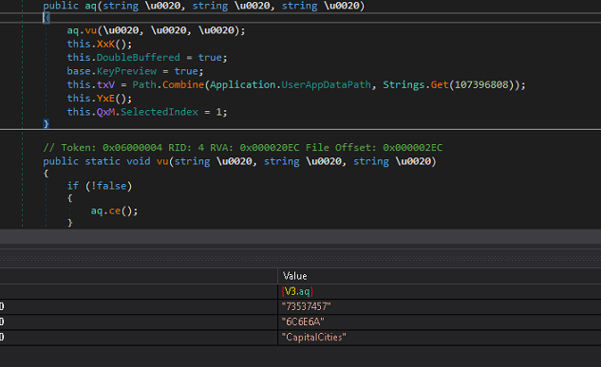
หลังจากที่มัลแวร์ดึงไฟล์และโหลดตัวโหลดขั้นที่สองWindows Health Optimizer Plus.dll เข้าสู่หน่วยความจำได้ สำเร็จแล้ว มัลแวร์จะเรียกใช้เมธอด v3.aq() ด้วยพารามิเตอร์สามตัว ได้แก่ v3.aq(“73537457”, “6C6E6A”, “CapitalCities”) พารามิเตอร์สองตัวแรกเป็นสตริงที่เข้ารหัสเป็นเลขฐานสิบหก เมื่อแปลงจากเลขฐานสิบหกเป็น ASCII แล้ว 73537457 จะได้เป็น “sStW” และ 6C6E6A จะได้เป็น“inj”สตริงที่ถอดรหัสแล้วจะถูกใช้โดยแอสเซมบลีขั้นที่สองเป็นตัวระบุคำสั่งหรือการทำงาน ค่าของสตริงเหล่านี้บ่งชี้ว่ามัลแวร์สั่งให้ขั้นตอนต่อไปประมวลผลเพย์โหลดบิตแมปที่ฝังอยู่ (sStW) และดำเนินการที่เกี่ยวข้องกับการฉีด (inj) ซึ่งแสดงให้เห็นว่าพารามิเตอร์เหล่านี้ทำหน้าที่เป็นคำสั่งในการควบคุมพฤติกรรมของเพย์โหลดในขั้นตอนต่อไป
การดึงข้อมูลเพย์โหลดจากภาพบิตแมป:
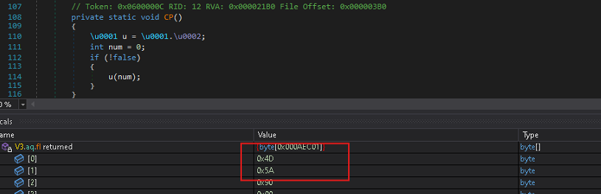
จากนั้นจึงใช้เทคนิคการดึงข้อมูลแบบบิตแมป โดยใช้ประโยชน์จากการจัดเก็บพิกเซลเพื่อซ่อนข้อมูลที่ฝังอยู่ แทนที่จะใช้ภาพเพื่อแสดงเนื้อหาภาพเพียงอย่างเดียว มันจะอ่านค่า ARGB ดิบของแต่ละพิกเซล และสร้างข้อมูลไบนารีที่ซ่อนอยู่ขึ้นใหม่จากกระแสไบต์ที่ดึงออกมา บิตแมปทำหน้าที่เป็นเหมือนตัวนำพาข้อมูลที่ซ่อนอยู่ ทำให้ข้อมูลยังคงซ่อนอยู่ภายในรูปแบบภาพที่ดูเหมือนถูกต้องตามกฎหมาย
ข้อมูลที่ดึงออกมาจะถูกประมวลผลผ่านรูทีนการถอดรหัสแบบกำหนดเองโดยใช้ XOR โดยที่พารามิเตอร์สตริงที่ให้มาจะถูกแปลงเป็นไบต์ UTF-16 Big Endian และใช้เป็นข้อมูลสำคัญในการถอดรหัส XOR ร่วมกับค่าเพิ่มเติมที่ได้จากบัฟเฟอร์ที่เข้ารหัสไว้ หลังจากถอดรหัสแล้ว ข้อมูลที่ดึงออกมาจะถูกสร้างขึ้นใหม่โดยตรงในหน่วยความจำ ทำให้ได้ไฟล์ perfgurd.dll มัลแวร์จะโหลด DLL จากรูปแบบที่เข้ารหัสไว้โดยไม่ต้องเขียนลงดิสก์ ทำให้เกิดการทำงานแบบไร้ไฟล์ ซึ่งลดโอกาสในการตรวจจับ
การวิเคราะห์ตัวโหลดขั้นที่สาม – perfgurd.dll
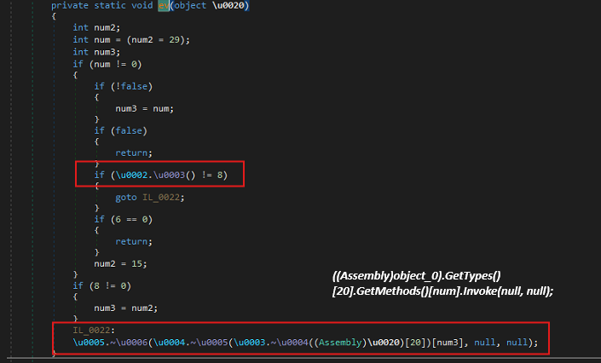
วิธีการด้านล่างนี้ทำหน้าที่เป็นตัวห่อหุ้มการทำงานแบบไดนามิกที่เรียกใช้เมธอดเฉพาะจากแอสเซมบลีที่โหลดมาโดยไม่ต้องอ้างอิงชื่อโดยตรง โดยจะกำหนดค่าเริ่มต้นให้กับตัวแปร num เป็น 29 ก่อน แต่ถ้ากระบวนการทำงานอยู่ในสภาพแวดล้อม 64 บิต (IntPtr.Size == 8) ค่าของตัวแปรจะเปลี่ยนเป็น 15 การเลือกแบบมีเงื่อนไขนี้บ่งชี้ว่าแอสเซมบลีนั้นมีเมธอดแยกต่างหากสำหรับเส้นทางการทำงานแบบ 32 บิตและ 64 บิต
พารามิเตอร์ object_0 คาดว่าจะเป็นอ็อบเจ็กต์ .NET Assembly ที่โหลดแล้ว โค้ดจะดึงประเภททั้งหมดภายใน Assembly โดยใช้ GetTypes() เลือกประเภทที่ดัชนี 20 จากนั้นดึงเมธอดของประเภทนั้นโดยใช้ GetMethods() ขึ้นอยู่กับสถาปัตยกรรมของระบบ มันจะเลือกเมธอดที่ 29 หรือเมธอดที่ 15 จากประเภทนั้นและเรียกใช้โดยใช้ Reflection ผ่าน Invoke(null, null)
เนื่องจากอาร์กิวเมนต์ทั้งสองของ Invoke() เป็นค่าว่าง (null) จึงคาดว่าเมธอดเป้าหมายจะเป็นเมธอดแบบสแตติกที่ไม่รับพารามิเตอร์ใดๆ เทคนิคนี้ช่วยให้มัลแวร์สามารถซ่อนชื่อเมธอดและลำดับการทำงานจริงจากเครื่องมือวิเคราะห์แบบสแตติกได้ เนื่องจากกระบวนการทำงานขึ้นอยู่กับดัชนีของอาร์เรย์ทั้งหมด แทนที่จะใช้ตัวระบุที่ชัดเจน ในทางปฏิบัติ ฟังก์ชันนี้ทำหน้าที่เป็นตัวส่งต่อการทำงานไปยังขั้นตอนถัดไปของมัลแวร์ โดยเมธอดที่เลือกน่าจะมีฟังก์ชันการทำงานที่เป็นอันตรายหลักหรือขั้นตอนการเริ่มต้นเพย์โหลดอยู่
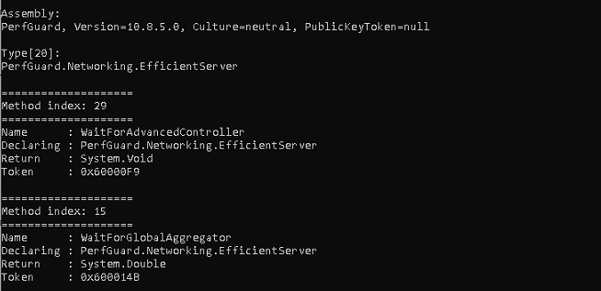
โดยอิงตามสถาปัตยกรรมของระบบเป้าหมาย มัลแวร์จะเรียกใช้หนึ่งในสองเมธอดจากคลาส PerfGuard.Networking.EfficientServer ภายใน perfgurd.dll สำหรับระบบ 32 บิต จะเรียกใช้เมธอดที่ดัชนี 29 คือ WaitForAdvancedController() ในขณะที่ระบบ 64 บิต จะเรียกใช้เมธอดที่ดัชนี 15 คือ WaitForGlobalAggregator() ดังแสดงในภาพด้านล่าง มัลแวร์ใช้ดัชนีของเมธอดแทนชื่อเมธอดโดยตรงระหว่างการทำงาน ซึ่งเป็นเทคนิคที่ช่วยปกปิดลำดับการทำงานและทำให้การวิเคราะห์แบบคงที่ทำได้ยากขึ้น
โปรแกรมโหลดจะตรวจสอบก่อนว่ากระบวนการนั้นกำลังทำงานด้วยสิทธิ์ผู้ดูแลระบบหรือไม่ หากไม่มีสิทธิ์เข้าถึงระดับสูง โปรแกรมจะใช้ cmstp.exe ซึ่งเป็นยูทิลิตี้ของ Windows ที่ถูกต้องตามกฎหมาย เพื่อสร้างกระบวนการหลักด้วยสิทธิ์ระดับสูง โดยการใช้ประโยชน์จากไบนารีของระบบที่เชื่อถือได้นี้ มัลแวร์พยายามหลีกเลี่ยงข้อจำกัดการทำงานปกติและดำเนินการต่อภายใต้บริบทของผู้ดูแลระบบ
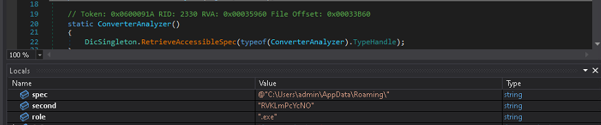
เพื่อให้สามารถทำงานได้อย่างต่อเนื่อง มัลแวร์จะสร้างสำเนาของตัวเองที่ C:\Users\admin\AppData\Roaming โดยใช้ชื่อไฟล์ RVKLmPcYcNO.exe ดังแสดงในรูปด้านล่าง จากนั้นจะสร้างสคริปต์ PowerShell (.ps1) ในไดเร็กทอรีชั่วคราว ซึ่งมีหน้าที่ในการเรียกใช้ไฟล์ปฏิบัติการที่คัดลอกมาในโหมดซ่อน ทำให้ผู้ใช้มองเห็นได้ยากขึ้น เพื่อให้แน่ใจว่ามีการเรียกใช้งานโดยอัตโนมัติหลังจากผู้ใช้ล็อกอิน มัลแวร์จะสร้างรายการรีจิสทรี Run ภายใต้ HKCU\Software\Microsoft\Windows\CurrentVersion\Run ที่ชี้ไปยังสคริปต์ PowerShell ส่งผลให้สคริปต์ PowerShell ถูกเรียกใช้งานทุกครั้งที่ผู้ใช้ล็อกอิน ซึ่งจะเรียกใช้ไฟล์ปฏิบัติการมัลแวร์ที่คัดลอกมาและคงอยู่ได้แม้ระบบจะรีบูต
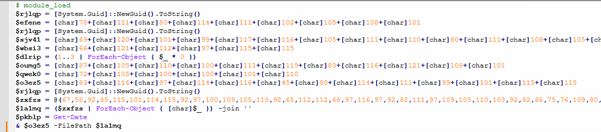
ตัวโหลดขั้นที่สามจะถอดรหัสและสร้างข้อมูลสุดท้ายขึ้นใหม่โดยตรงภายในหน่วยความจำของกระบวนการเอง หลังจากถอดรหัสแล้ว ข้อมูลที่กู้คืนได้จะถูกโหลดและเรียกใช้จากบริบทของกระบวนการที่มีอยู่ โดยไม่ต้องเรียกใช้กระบวนการที่ทำงานได้แยกต่างหาก เทคนิคการเรียกใช้ในหน่วยความจำนี้ช่วยลดสิ่งตกค้างในระบบไฟล์และปรับปรุงความลับของการเรียกใช้ข้อมูล ข้อมูลที่ถอดรหัสแล้วซึ่งดึงออกมาในระหว่างการวิเคราะห์แสดงอยู่ด้านล่าง
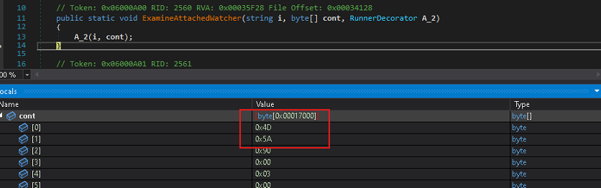
เพย์โหลดสุดท้าย การใช้งาน – เรมคอส แรท
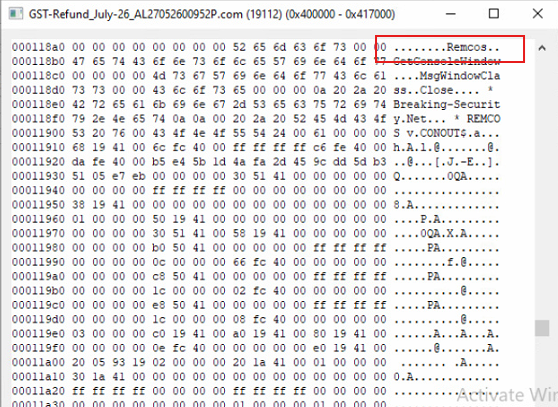
จากการวิเคราะห์ขั้นตอนสุดท้ายพบว่า มัลแวร์ดังกล่าวได้ติดตั้ง Remcos RAT (Remote Access Trojan) ซึ่งเป็นเครื่องมือบริหารจัดการระยะไกลที่มีจำหน่ายทั่วไป และมักถูกผู้โจมตีนำไปใช้ในทางที่ผิดเพื่อสร้างการเข้าถึงระบบที่ถูกบุกรุกอย่างถาวร
สถาปัตยกรรมตัวโหลดหลายขั้นตอนที่พบในแคมเปญนี้ได้รับการออกแบบมาเพื่อซ่อนเพย์โหลดสุดท้ายและทำให้การตรวจจับทำได้ยากขึ้น ไฟล์ปฏิบัติการเริ่มต้น Windows Health Optimizer Plus.dll และ perfgurd.dll ทำงานร่วมกันเป็นตัวโหลดหลายขั้นตอนที่ถอดรหัส สร้างใหม่ และเรียกใช้ Remcos ทั้งหมดในหน่วยความจำ
เมื่อรัน Remcos แล้ว ผู้โจมตีจะสามารถควบคุมโฮสต์ที่ถูกบุกรุกได้อย่างครอบคลุม
ความสามารถของ Remcos:
ตัวอย่างที่นำมาวิเคราะห์นี้มีคุณสมบัติที่มักพบใน Remcos RAT ซึ่งรวมถึง:
- การเรียกใช้คำสั่งจากระยะไกล
- อัพโหลดและดาวน์โหลดไฟล์
- การจัดการระบบไฟล์
- การบันทึกและตรวจสอบการกดแป้นพิมพ์
- การเก็บรวบรวมข้อมูลประจำตัว
- การสอดแนมระบบ
- การจัดการกระบวนการและบริการ
- การแก้ไขรีจิสทรี
- การสร้างความต่อเนื่อง
- จับภาพหน้าจอ
- ฟังก์ชันการเข้าถึงเดสก์ท็อประยะไกล
- การตรวจสอบกิจกรรมของผู้ใช้
- การรวบรวมข้อมูลระบบและเครือข่าย
- การสื่อสารกับโครงสร้างพื้นฐานการควบคุมและสั่งการ (C2) ที่ถูกควบคุมโดยผู้โจมตี
- การติดตั้งอุปกรณ์บรรทุกเพิ่มเติม
ความสามารถเหล่านี้ทำให้ผู้โจมตีสามารถเข้าถึงระบบได้ในระยะยาว ตรวจสอบกิจกรรมของเหยื่อ ขโมยข้อมูลสำคัญ และดำเนินการโจมตีเพิ่มเติมหลังจากการโจมตีเสร็จสิ้น
สรุป:
แคมเปญนี้เป็นการปฏิบัติการฟิชชิ่งที่ซับซ้อนในธีมภาษีสินค้าและบริการ (GST) ซึ่งออกแบบมาเพื่อส่งมัลแวร์ Remcos RAT ผ่านเฟรมเวิร์กมัลแวร์ .NET หลายขั้นตอน การโจมตีเริ่มต้นด้วยการแจ้งเตือนการคืนภาษี GST ปลอมที่ใช้ตราสินค้าของรัฐบาลอินเดียและธีมที่เกี่ยวข้องกับภาษีเพื่อเพิ่มความไว้วางใจของผู้ใช้และกระตุ้นให้เรียกใช้ไฟล์แนบที่เป็นอันตราย
การวิเคราะห์โครงสร้างพื้นฐานระบุโดเมนย่อยแบบสุ่มหลายโดเมนภายใต้aofmokighoig.hath.networkซึ่งเชื่อมโยงไปยังโครงสร้างพื้นฐานที่เกี่ยวข้องกับกิจกรรมควบคุมและสั่งการของ Remcos RAT การใช้บริการ DNS แบบไดนามิก รวมถึงhath.network และ synology.meร่วมกับโครงสร้างพื้นฐานแบบหมุนเวียนที่โฮสต์โดย M247 Europe SRL สอดคล้องกับการปฏิบัติการมัลแวร์ทั่วไปและอาชญากรรมไซเบอร์ที่มุ่งหวังผลกำไร การหลอกลวงขอคืนภาษี GST ยังชี้ให้เห็นถึงการกำหนดเป้าหมายผู้ใช้และองค์กรในอินเดียโดยเจตนา แม้ว่าตัวบ่งชี้ที่มีอยู่จะสนับสนุนการระบุแหล่งที่มาของกลุ่มแคมเปญอาชญากรรมไซเบอร์ที่ต่อเนื่อง แต่หลักฐานในปัจจุบันไม่เพียงพอที่จะเชื่อมโยงกิจกรรมดังกล่าวกับผู้ก่อภัยคุกคามที่ติดตามได้ในที่สาธารณะได้อย่างมั่นใจ จากโครงสร้างพื้นฐาน ลักษณะของมัลแวร์ และการกำหนดเป้าหมายที่สังเกตได้ แคมเปญนี้ได้รับการประเมินว่าดำเนินการโดยผู้ดำเนินการ Remcos ที่มุ่งเน้นในอินเดีย หรือ Initial Access Broker ที่ใช้โครงสร้างพื้นฐาน DNS แบบไดนามิกแบบใช้แล้วทิ้ง
โดยรวมแล้ว การผสมผสานระหว่างการเข้าถึงเริ่มต้นแบบฟิชชิง ตัวโหลด .NET ที่จัดฉาก การซ่อนเพย์โหลดโดยใช้บิตแมป การเรียกใช้งานแบบไร้ไฟล์ และโครงสร้างพื้นฐานการควบคุมและสั่งการที่ยืดหยุ่น แสดงให้เห็นถึงความพยายามโดยเจตนาที่จะหลีกเลี่ยงการควบคุมความปลอดภัยในขณะที่สร้างการเข้าถึงระบบของเหยื่อโดยไม่ได้รับอนุญาตอย่างต่อเนื่อง แคมเปญนี้สะท้อนให้เห็นถึงวิวัฒนาการอย่างต่อเนื่องของเทคนิคการส่งมัลแวร์ทั่วไป และเน้นย้ำถึงประสิทธิภาพของห่วงโซ่การติดเชื้อแบบหลายชั้นในการเปิดใช้งานการขโมยข้อมูลประจำตัว การเข้าถึงระยะไกล และการปฏิบัติการหลังการบุกรุกในวงกว้างขึ้น
Seqrite ครอบคลุม:
โทรจัน.ตัวแทน
โทรจัน.เอเจนต์ซีอาร์
โทรจัน.โหลดเดอร์ซีอาร์
โทรจัน.Mauvaise.SL1
IOCs:
| 3757dccb2adae65ccdf8d5e5c948b927 | เอ็มแอล |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-Refund_July-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | GST-Refund_July-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Health Optimizer Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | RemcosRAT |
C2:
185.242.4.122
MITRE ATT&CK:
| ชั้นเชิง | เทคนิคที่แมปไว้ |
| การเข้าถึงเบื้องต้น | T1566.001 |
| การกระทำ | T1204.002, T1059.001, T1129 |
| การติดตา | T1547.001, T1036 |
| การเลื่อนระดับสิทธิ์ | T1548.002 |
| การหลบหลีกการป้องกัน | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| การเข้าถึงข้อมูลประจำตัว | T1056.001, T1555 |
| การค้นพบ | T1082, T1016, T1057, T1083 |
| ชุด | T1113, T1005, T1039 |
| ควบคุมและสั่งการ | T1071.001, T1105 |
| การเคลื่อนไหวด้านข้าง | T1021 |
| เรื่องราว | T1489 |
ผู้เขียน:
ไวภาฟ บิลลาเด
รูมานา ซิดดิคี


