

9 แนวทางปฏิบัติที่ดีที่สุดเพื่อหลีกเลี่ยงการติดไวรัส Ransomware
บุคคลและองค์กรต่างๆ จำเป็นต้องปฏิบัติตามแนวทางปฏิบัติด้านความปลอดภัยทางไซเบอร์ที่ดีที่สุดเพื่อหลีกเลี่ยงการติดมัลแวร์เรียกค่าไถ่และการสูญเสียข้อมูล ในช่วงไม่กี่ปีที่ผ่านมา แรนซัมแวร์กลายเป็นภัยคุกคามเนื่องจากแพลตฟอร์มต่างๆ บนเว็บดาร์กที่ให้บริการแรนซัมแวร์ หนึ่งในแรนซัมแวร์ล่าสุดคือ LockBit 3.0 ซึ่งใช้วิธีการเรียกค่าไถ่สองครั้งเพื่อเข้ารหัสไฟล์ของเหยื่อก่อน แล้วจึงคัดลอกไปยังเซิร์ฟเวอร์อื่น
เรามาดูสิ่งต่อไปนี้กัน:
- Ransomware คืออะไร?
- Ransomware ทำงานอย่างไร?
- คุณจะปกป้องตัวเองจาก LockBit 3.0 ได้อย่างไร?
- สรุป ความน่าเชื่อถือของ Olymp Trade? SEQRITE สามารถช่วย
การติดไวรัส Ransomware ทำงานอย่างไร?
แรนซัมแวร์เป็นซอฟต์แวร์ที่เป็นอันตรายชนิดหนึ่ง หรืออาจเรียกได้ว่าเป็นมัลแวร์มากกว่า ที่ทำหน้าที่เข้ารหัสข้อมูลในคอมพิวเตอร์ เมื่อข้อมูลถูกเข้ารหัสแล้ว ผู้ใช้จะถูกเรียกค่าไถ่จากผู้โจมตีเพื่อปลดล็อกข้อมูลของตน
การเรียกค่าไถ่ผ่านแรนซัมแวร์เกี่ยวข้องกับการขโมยไฟล์และป้องกันการเข้าถึงด้วยการเข้ารหัสหรือการบล็อก ซึ่งคล้ายคลึงกับการโจรกรรมทางกายภาพและการเรียกค่าไถ่เพื่อปล่อยไฟล์เหล่านั้น
แม้ว่าจะจ่ายค่าไถ่แล้วก็ตาม ก็ไม่มีการรับประกันว่าแฮกเกอร์จะให้คุณเข้าถึงไฟล์ของคุณได้ หรือจะไม่เกิดเหตุการณ์เช่นนี้ขึ้นอีก
การโจมตีด้วยแรนซัมแวร์ “WannaCry” ในเดือนพฤษภาคม 2017 เป็นตัวอย่างคลาสสิก:
ในการโจมตีเมื่อปี 2017 คอมพิวเตอร์ กว่า300,000 เครื่องทั่วโลก รวมถึงสำนักงานรัฐบาล สถานีตำรวจ โรงพยาบาล และตู้เอทีเอ็ม ได้รับผลกระทบจากการโจมตีครั้งนี้ ปัญหาดังกล่าวรุนแรงมากจน Microsoft ต้องขยายมาตรการรักษาความปลอดภัยเพื่อรองรับระบบปฏิบัติการรุ่นเก่าด้วย ในปีต่อมาบริษัท Taiwan Semiconductor Manufacturing Company (TSMC) ต้องปิดเครื่องคอมพิวเตอร์ 10,000 เครื่องเนื่องจาก WannaCry สายพันธุ์ใหม่
ในทำนองเดียวกัน ในปี 2022 มัลแวร์เรียกค่าไถ่ที่เรียกว่า “ LockBit 3.0 ” ได้แพร่ระบาดไปยังระบบต่างๆ LockBit เป็นมัลแวร์เรียกค่าไถ่ที่แพร่กระจายตัวเองได้ โดยใช้กลอุบายเรียกค่าไถ่สองทางเพื่อเรียกเงินจากเหยื่อให้ได้มากที่สุดเท่าที่จะเป็นไปได้
“วิธีการเรียกค่าไถ่สองครั้ง” หมายความว่าผู้ใช้ถูกเรียกค่าไถ่สองครั้ง:
- ครั้งหนึ่งเพื่อถอดรหัสและเข้าถึงไฟล์ของพวกเขา
- อีกครั้งหนึ่งเพื่อป้องกันไม่ให้ไฟล์ของพวกเขาถูกเผยแพร่หรือขายบนอินเทอร์เน็ต
ตั้งแต่นั้นมา Ransomware อื่นๆ หลายชนิดก็แพร่กระจายและสร้างความเสียหายให้กับบุคคลและองค์กรจำนวนมาก
LockBit ถูกค้นพบในปี 2019 และตั้งแต่นั้นมาผู้ดำเนินการก็ใช้งานมันในรูปแบบการสมัครสมาชิกผ่านใบอนุญาตที่ได้มาจากการซื้อขายในดาร์กเว็บ โดย LockBit รุ่นล่าสุดถูกเรียกว่าLockBit 3.0
โดยทั่วไปแล้ว กระบวนการโจมตีด้วย LockBit 3.0สามารถแบ่งออกได้เป็นสามขั้นตอน:
- เอาเปรียบ
- แทรกซึม
- ปรับใช้
ในระหว่าง ขั้นตอน การโจมตีเหยื่ออาจตกเป็นเป้าหมายของการหลอกลวงทางอีเมล (phishing) และดาวน์โหลดมัลแวร์โดยไม่รู้ตัว นอกจากนี้ยังมีความเป็นไปได้ที่จะเผชิญกับการโจมตีแบบเดาข้อมูล (brute-force attacks) บนเครือข่ายของพวกเขา เมื่อมัลแวร์เข้าสู่เครือข่ายแล้ว แรนซัมแวร์ LockBit 3.0 จะเตรียมระบบสำหรับการเข้ารหัส
ต่อไปคือ ขั้นตอน การแทรกซึม LockBit 3.0 จะติดเชื้อในเครื่องคอมพิวเตอร์ของเหยื่อ โดยจะยกระดับสิทธิ์การเข้าถึงโปรแกรมเพื่อบรรลุเป้าหมายนี้ จากนั้นจะยุติการทำงานของบริการระบบที่สำคัญบางอย่าง เช่น SecurityHealthSystray.exe นอกจากนี้ ยังจะหยุดและลบบริการต่างๆ เพื่อป้องกันไม่ให้สามารถติดตามแรนซัมแวร์ได้
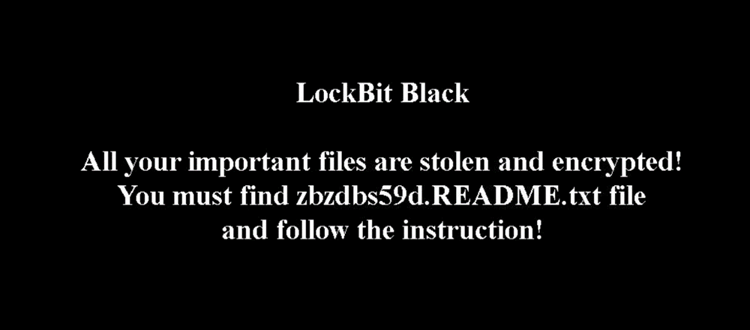
สุดท้าย ใน ขั้นตอน การติดตั้งใช้งาน ระบบก็พร้อมที่จะดำเนินการให้เสร็จสิ้น ระบบจะเข้ารหัสไฟล์ และไฟล์ที่ได้รับผลกระทบจะถูกเพิ่มคำต่อท้ายด้วยชุดตัวอักษรและตัวเลขแบบสุ่ม วอลเปเปอร์ของผู้ใช้จะถูกเปลี่ยน พร้อมกับคำแนะนำให้อ่านข้อความเรียกค่าไถ่ซึ่งขึ้นต้นด้วยชุดตัวอักษรดังกล่าว
ใครบ้างที่อาจตกเป็นเป้าหมายของการโจมตี Ransomware LockBit 3.0 และจะสร้างความท้าทายต่างๆ ให้กับธุรกิจของคุณได้อย่างไร
ใครๆ ก็สามารถตกเป็นเป้าหมายการโจมตีด้วยแรนซัมแวร์ได้ โดยทั่วไปแล้ว เราสามารถพิจารณาเหยื่อได้สองประเภท:
- บุคคล
วิธีการใดๆ ที่ใช้โจมตีบุคคลสามารถโจมตีบริษัทในระดับที่ใหญ่กว่าได้
- ธุรกิจ
บริษัทใดก็ตามที่สามารถเข้าถึงเซิร์ฟเวอร์สาธารณะได้ ย่อมตกเป็นเป้าหมายของการโจมตีด้วยแรนซัมแวร์ ดังนั้น ทุกบริษัทจึงตกเป็นเป้าหมายของการโจมตีประเภทนี้
สิ่งนี้จะสร้างความท้าทายที่แตกต่างให้กับธุรกิจของคุณได้อย่างไร?
การโจมตีด้วยแรนซัมแวร์ส่วนใหญ่มักถูกออกแบบมาเพื่อขัดขวางการดำเนินงานประจำวันของบริษัท การโจมตีด้วยแรนซัมแวร์ทุกประเภทสร้างความท้าทายที่แตกต่างกันไปสำหรับธุรกิจ:
- การผลิต
ประสิทธิภาพการทำงานเป็นความท้าทายครั้งใหญ่ที่อาจส่งผลกระทบต่อธุรกิจของคุณ เมื่อระบบของคุณล้มเหลว พนักงานของคุณก็จะหยุดทำงานประจำวัน
- ตามมาตรฐาน
หากคุณอยู่ในอุตสาหกรรมที่การปฏิบัติตามกฎระเบียบเป็นสิ่งสำคัญอันดับต้นๆ ในรายการของคุณ แรนซัมแวร์สามารถทำให้คุณไม่ปฏิบัติตามกฎระเบียบและอาจถึงขั้นปิดธุรกิจของคุณได้
- รายได้
หนึ่งในความท้าทายที่ใหญ่ที่สุดของการโจมตีด้วยแรนซัมแวร์สำหรับธุรกิจคือการสูญเสียรายได้ ซึ่งอาจเกิดจากการสูญเสียประสิทธิภาพการทำงาน การฟ้องร้องเนื่องจากการไม่ปฏิบัติตามข้อกำหนด หรือการสูญเสียข้อมูลสำคัญต่อโครงการ
- การสูญเสียความเชื่อมั่นของลูกค้า
การตกเป็นเหยื่อของการโจมตีด้วยแรนซัมแวร์อาจทำให้คุณสูญเสียความไว้วางใจจากลูกค้าและสูญเสียรายได้ทางธุรกิจเป็นจำนวนมาก
จะปกป้ององค์กรของคุณได้อย่างไร?
แล้วทางออกคืออะไร? จะปกป้องตัวคุณและองค์กรของคุณจากแรนซัมแวร์ มัลแวร์ และการโจมตีทางไซเบอร์เหล่านี้ได้อย่างไร โดยไม่กระทบต่อประสิทธิภาพการทำงาน การปฏิบัติตามข้อกำหนดทางธุรกิจ และอื่นๆ อีกมากมาย?
คำตอบนั้นเรียบง่ายแต่ยากที่จะเข้าใจ ทำไมน่ะเหรอ?
เนื่องจากคุณต้องดูแลรายละเอียดและเตรียมรายการตรวจสอบให้พร้อมเพื่อปกป้องข้อมูล เอกสาร ไฟล์ และอื่นๆ ทั้งหมดของคุณจากแฮกเกอร์และซอฟต์แวร์ที่เป็นอันตรายเหล่านี้ คุณจึงจำเป็นต้องมีโซลูชันการรักษาความปลอดภัยทางไซเบอร์ที่ช่วยปกป้องอุปกรณ์ของคุณ
นี่คือรายการการตรวจสอบสุขอนามัย 9 ประการที่องค์กรต่างๆ ควรปฏิบัติตาม แม้หลังจากซื้อโซลูชันความปลอดภัยทางไซเบอร์แล้วก็ตาม
การตรวจสอบสุขอนามัย 9 ประการที่องค์กรควรทำแม้หลังจากซื้อโซลูชันความปลอดภัยทางไซเบอร์แล้ว:
- ติดตั้งโปรแกรมป้องกันไวรัส
ทุกวัน มีการตรวจพบ ไวรัสกว่า 350,000 ตัวบนแล็ปท็อปและคอมพิวเตอร์ คุณคิดว่าอะไรคือวิธีแก้ปัญหานี้? คำตอบคือ โปรแกรมป้องกันไวรัส! โปรแกรมป้องกันไวรัสจะช่วยปกป้องอุปกรณ์ของคุณจากการโจมตีของแรนซัมแวร์ มัลแวร์ หรือผู้โจมตีทางไซเบอร์อื่นๆ ลงมือป้องกันตั้งแต่วันนี้ด้วยการติดตั้ง (และอัปเดตอย่างสม่ำเสมอ) โปรแกรมป้องกันไวรัสบนอุปกรณ์ส่วนตัวและอุปกรณ์ของคุณ
การติดตั้งโปรแกรมป้องกันไวรัสถือเป็นขั้นตอนแรกและสำคัญที่สุดในการป้องกันการโจมตีทางไซเบอร์ แต่คุณไม่มีทางมั่นใจได้ว่าการโจมตีจากมัลแวร์อื่นๆ จะไม่โจมตีคุณ ดังนั้น คุณต้องปฏิบัติตามรายการตรวจสอบทั้งหมด
- อยู่ให้ห่างจากซอฟต์แวร์ละเมิดลิขสิทธิ์
ซอฟต์แวร์ที่คัดลอกมาไม่สามารถแทนที่ซอฟต์แวร์ต้นฉบับได้ พวกมันขาดความน่าเชื่อถือ และซอฟต์แวร์ที่ละเมิดลิขสิทธิ์ก็ไม่สามารถเชื่อถือได้ 100% เช่นกัน ในทางกลับกัน ซอฟต์แวร์รักษาความปลอดภัยที่ละเมิดลิขสิทธิ์อาจมีไวรัสแฝงอยู่
การใช้ซอฟต์แวร์ละเมิดลิขสิทธิ์เท่ากับทำให้คุณสูญเสียเงินหลายพันล้านซอฟต์แวร์ที่เป็นอันตรายนี้จะสร้างความเสียหายให้กับระบบของคุณและทำลายข้อมูลของคุณ ดังนั้นคุณไม่ควรดาวน์โหลดหรือคัดลอกซอฟต์แวร์เวอร์ชันละเมิดลิขสิทธิ์
- สำรองข้อมูลเป็นประจำ
58% ของธุรกิจขนาดเล็กไม่เคยเตรียมพร้อมรับมือกับการสูญเสียข้อมูล ดังนั้น อย่าละเลยการสำรองข้อมูล – ควรทำเป็นนิสัยในการสำรองข้อมูลเป็นประจำทุกสัปดาห์หรือทุกเดือน และสร้างคลังเก็บข้อมูลที่ปลอดภัยของเอกสารและไฟล์สำคัญทั้งหมดของคุณ
คุณควรตั้งค่าโซลูชันความปลอดภัยทางไซเบอร์ของคุณอย่างถูกต้อง เลือกไฟล์ที่จะสำรองข้อมูลตามลำดับความสำคัญ จากนั้นทำการสำรองข้อมูลเป็นประจำ
การสำรองข้อมูลอย่างสม่ำเสมอจะช่วยให้คุณไม่สูญเสียข้อมูลไปกับสถานการณ์ที่ไม่อาจหลีกเลี่ยงหรือไม่คาดคิด เช่น ระบบเสียหาย ติดมัลแวร์ ฮาร์ดไดรฟ์ขัดข้อง และอื่นๆ อีกมากมาย การสำรองข้อมูลจะช่วยให้คุณกู้คืนข้อมูลทั้งหมดได้อย่างรวดเร็วและราบรื่น
- หลีกเลี่ยงการคลิกลิงก์แบบสุ่ม
การโจมตีด้วยการคลิกแบบสุ่มบนอุปกรณ์ของคุณอาจนำไปสู่การโจมตีด้วยแรนซัมแวร์หรือมัลแวร์ อุปกรณ์ของคุณจะดาวน์โหลดซอฟต์แวร์ที่ตั้งใจจะทำลายหรือปิดใช้งานคอมพิวเตอร์ของคุณอย่างลับๆ
การคลิกแบบสุ่มเหล่านี้อาจทำให้คุณถูกแฮ็กจากอุปกรณ์ต่างๆ ของคุณ ข้อมูลของคุณตกเป็นเป้าหมายของแฮกเกอร์ รั่วไหลข้อมูลของคุณ และเข้าถึงข้อมูลส่วนบุคคลทั้งหมดของคุณได้ ดังนั้น หยุดคลิกลิงก์แบบสุ่มได้แล้ว
- ปิดใช้งานแมโครในเอกสาร MS Office ที่ไม่รู้จัก
โดยทั่วไปแล้ว มาโครถูกสร้างขึ้นมาเพื่อให้ผู้ใช้ทำงานอัตโนมัติ เช่น การดึงข้อมูลจากแหล่งข้อมูลต่างๆ และรวบรวมไว้ในรายงานเดียว แน่นอนว่ามันทำให้ชีวิตคุณง่ายขึ้น! แต่ก็ทำให้แฮกเกอร์ใช้สคริปต์อันตรายในมาโครและโจมตีคอมพิวเตอร์ของคุณได้ง่ายเช่นกัน
แล้วทางออกคืออะไร?
หลีกเลี่ยงการเปิดใช้งานแมโครกับเอกสาร MS Office ที่ไม่รู้จัก โดยเฉพาะเอกสารที่คุณดาวน์โหลดจากเว็บหรืออีเมลที่ไม่ระบุชื่อ เนื่องจากอาจไม่เพียงแต่ทำให้คอมพิวเตอร์ของคุณเสียหายได้ แต่ยังอาจทำให้ข้อมูลส่วนบุคคลของคุณรั่วไหลได้อีกด้วย
- ตรวจสอบผู้ใช้ท้องถิ่น/โดเมนและลบผู้ใช้ที่ไม่ต้องการ
การปิดใช้งาน การลบ หรือการตรวจสอบบัญชีผู้ใช้ที่ไม่ทันสมัยหรือไม่ได้ใช้งานจากองค์กรของคุณจะช่วยให้ไดเร็กทอรี Active ของคุณอัปเดตอยู่เสมอและปลอดภัยจากการโจมตีจากภายใน
จากข้อมูลของMicrosoftบัญชีผู้ใช้มากกว่า 10% ใน Active Directory ของคุณนั้นไม่ได้ใช้งานหรือไม่ได้อัปเดตแล้ว
ดังนั้น คุณควรพยายามปกป้องไดเรกทอรีของคุณให้ปลอดภัยจากผู้โจมตี เพราะพวกเขาอาจสร้างความเสียหายให้กับข้อมูลและองค์กรของคุณได้มากขึ้น แฮกเกอร์สามารถเข้าถึงบัญชีเก่าและใช้บัญชีเหล่านั้นเพื่อเข้าสู่ระบบและแฮ็กข้อมูลของคุณได้
- ตรวจสอบการเข้าถึง RDP และ SMB
การเข้าถึง RDP และ SMB มอบให้กับพนักงานที่เดินทางหรือพนักงานที่ทำงานจากระยะไกล การเข้าถึงทั้งสองแบบนี้ช่วยให้พนักงานสามารถเข้าถึงเครือข่ายได้จากทุกที่และสื่อสารกันอย่างเปิดเผยผ่านโปรโตคอล SMB
ในฐานะพนักงานที่มีความรับผิดชอบ คุณต้องตรวจสอบการเข้าถึง RDP และ SMB ของคุณโดยการเปลี่ยนแปลงข้อมูลประจำตัวของคุณ เพื่อไม่ให้บริษัทเผชิญกับความเสี่ยงหรือภัยคุกคามด้านความปลอดภัย หากไม่ทำเช่นนั้น แฮกเกอร์ไซเบอร์จะขโมยข้อมูลประจำตัวพนักงานเพื่อนำมัลแวร์มาใช้ในระบบนิเวศของคุณ
- ใช้รหัสผ่านที่รัดกุม
รหัสผ่านคือระบบป้องกันแรกของคุณ ดังนั้น คุณต้องใช้ความพยายามเป็นพิเศษในการสร้างรหัสผ่านที่แข็งแกร่งสำหรับคอมพิวเตอร์และอุปกรณ์อื่นๆ ของคุณ รหัสผ่านที่แข็งแกร่งกว่าจะต้องใช้ความพยายามมากขึ้นในการถอดรหัสจากแฮกเกอร์
มันจะปกป้องคุณจากซอฟต์แวร์อันตรายที่พวกเขาต้องการส่งมายังระบบคอมพิวเตอร์ของคุณ ดังนั้น คุณต้องปฏิบัติตามกฎสำหรับรหัสผ่านที่รัดกุม เช่น การใช้ตัวอักษรตัวเล็กและตัวใหญ่ รวมถึงการใช้อักขระและตัวเลข การปฏิบัติตามคำแนะนำเหล่านี้จะช่วยให้คุณมั่นใจในความปลอดภัยของอุปกรณ์ของคุณ
- ใช้ VPN ที่ปลอดภัยเพื่อเข้าถึงพอร์ตเฉพาะ
VPN ที่ปลอดภัยช่วยให้คุณสร้างช่องทางที่ปลอดภัยในเครือข่ายของคุณไปยังอินเทอร์เน็ตภายนอก และส่งข้อมูลผ่านช่องทางนั้นได้ ด้วย VPN คุณไม่จำเป็นต้องส่งออกพอร์ตของคุณไปยังอินเทอร์เน็ตภายนอก
นอกจากนี้ยังช่วยให้คุณตั้งค่าการเชื่อมต่อ Wi-Fi สาธารณะที่ปลอดภัย สตรีมเว็บไซต์ที่ถูกบล็อก หลีกเลี่ยงการติดตามจากผู้ให้บริการอินเทอร์เน็ต และอื่นๆ อีกมากมาย VPN ให้ความถูกต้อง ความปลอดภัย และความน่าเชื่อถือ 100% data privacy เพื่อปกป้องอุปกรณ์ของคุณจากการโจมตีทางไซเบอร์
ทำอย่างไร SEQRITE จะเป็นโล่ป้องกันของคุณในเส้นทางนี้หรือไม่?
ไม่มีการรับประกันว่าวิธีการข้างต้นจะใช้ได้ผลกับคุณเสมอไป เพราะผู้สร้างแรนซัมแวร์กำลังพัฒนาผลิตภัณฑ์ของตนอย่างต่อเนื่องเพื่อให้ทันต่อภัยคุกคามทางไซเบอร์ นั่นเป็นเหตุผลว่าทำไมการนำแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยทางไซเบอร์มาใช้จึงเป็นสิ่งสำคัญอย่างยิ่ง เพื่อป้องกันการติดแรนซัมแวร์ในทุกวิถีทาง SEQRITE สามารถช่วยคุณในกระบวนการนี้เพื่อปกป้องระบบของคุณได้
SEQRITE Endpoint Security นำเสนอแนวทางการรักษาความปลอดภัยแบบหลายชั้นสำหรับอุปกรณ์ปลายทาง พร้อมด้วยเทคโนโลยีป้องกันภัยคุกคามขั้นสูงเพื่อป้องกันการโจมตีด้วยแรนซัมแวร์
นอกจากนี้ยังมี SEQRITE บริการป้องกันภัยคุกคามขั้นสูงแบบต่อเนื่อง (Advanced Persistent Threat Protection Service) นำเสนอแนวทางการรักษาความปลอดภัยแบบหลายชั้น โดยผสานรวมความสามารถของบริการป้องกันการบุกรุก (Intrusion Prevention Service - IPS) และเทคโนโลยีแซนด์บ็อกซ์ (Sandboxing) เข้าด้วยกัน
SEQRITEผู้เชี่ยวชาญของบริษัทจะช่วยคุณนำแนวปฏิบัติที่ดีที่สุดมาใช้เพื่อป้องกันการโจมตีด้วยแรนซัมแวร์ที่อาจส่งผลกระทบต่อองค์กรของคุณ


