
Mabadiliko ya kidijitali yamebadilisha jinsi biashara zinavyofanya kazi. Mashirika sasa yanategemea programu za wingu, majukwaa ya kidijitali, vifaa vilivyounganishwa, wachuuzi wa watu wengine, mitandao ya kijamii, na njia za wateja mtandaoni ili kutoa bidhaa na huduma. Ingawa teknolojia hizi huunda fursa mpya za ukuaji, pia zinapanua mazingira ya hatari ya kidijitali ya shirika.
Mali moja iliyofichuliwa, akaunti iliyoathiriwa, programu dhaifu, hati miliki iliyovuja, au kikoa kinachoiga biashara kinaweza kusababisha madhara makubwa kwa biashara. Changamoto ni kwamba hatari nyingi hizi ziko nje ya mipaka ya usalama wa jadi na zinaweza kutoonekana hadi zitakaposababisha uharibifu.
Hapa ndipo usimamizi wa hatari za kidijitali unakuwa muhimu. Hutoa mbinu pana zaidi ya kutambua, kutathmini, kufuatilia, na kupunguza hatari katika mfumo ikolojia wa kidijitali wa shirika.
Usimamizi wa Hatari za Kidijitali ni Nini?
Usimamizi wa hatari za kidijitali ni mchakato wa kutambua, kutathmini, kufuatilia, na kupunguza hatari zinazoweza kuathiri mali za kidijitali za shirika, shughuli, sifa, na mwendelezo wa biashara.
Usalama wa mtandao wa jadi mara nyingi huzingatia kulinda miundombinu ya ndani, sehemu za mwisho, mitandao, na programu. Usimamizi wa hatari za kidijitali huchukua mtazamo mpana zaidi. Unazingatia hatari za kidijitali za ndani na nje, ikiwa ni pamoja na vitisho kwenye mtandao wa juu, mtandao mpana, mtandao mweusi, mitandao ya kijamii, vikoa, mifumo ikolojia ya wahusika wengine, na mali za kidijitali zilizo wazi.
Lengo si kugundua tu vitisho. Ni kuelewa hatari ya kidijitali ya shirika kwa ujumla na kuchukua hatua za haraka ili kuipunguza kabla haijawa tatizo la kibiashara.
Mbinu bora ya usimamizi wa hatari kidijitali kwa kawaida huhusisha:
- Ugunduzi wa mali kidijitali: Kutambua vikoa, vikoa vidogo, anwani za IP, programu, mali za wingu, na mali zingine zinazoangalia intaneti.
- Tathmini ya hatari: Kutathmini udhaifu, athari, vitisho, na athari zake zinazowezekana katika biashara.
- Ufuatiliaji unaoendelea: Kufuatilia mabadiliko na hatari zinazojitokeza katika nyayo za kidijitali za shirika.
- Threat intelnguvu: Kukusanya taarifa zinazoweza kutekelezwa kuhusu vitisho, sifa zilizoathiriwa, miundombinu hasidi, na kampeni mpya za mashambulizi.
- Mwitikio na upunguzaji wa matukio: Kuchukua hatua zinazofaa ili kudhibiti au kuondoa hatari zilizotambuliwa.
- Ufuatiliaji wa hatari wa mtu wa tatu: Kutathmini hatari zinazoletwa kupitia wasambazaji, washirika, wachuuzi, na vyombo vingine vya nje.
- Ulinzi wa chapa na sifa: Kugundua uigaji, vikoa vya ulaghai, wasifu bandia, na shughuli zingine ambazo zinaweza kuharibu uaminifu wa wateja.
Kwa ufupi, usimamizi wa hatari za kidijitali husaidia biashara kujibu maswali matatu muhimu: Ni nini kinachofichuliwa? Ni nini kinachoweza kwenda vibaya? Na tunapaswa kufanya nini kuihusu?
Hatari Muhimu za Kidijitali Zinazokabiliwa na Mashirika Leo
Mazingira ya kisasa ya kidijitali huunda hatari zinazoenea zaidi ya mashambulizi ya kawaida ya mtandaoni. Baadhi ya hatari kubwa zaidi ni pamoja na:
- Mali za Kidijitali Zilizofichuliwa
Mashirika yanaweza kuwa na mali zinazotegemea intaneti ambazo timu za usalama hazijui. Vikoa vidogo vilivyosahaulika, programu zilizopitwa na wakati, huduma zilizofichuliwa, na mifumo isiyo na usanidi sahihi vinaweza kuwapa washambuliaji sehemu zinazowezekana za kuingia.
Kadri mashirika yanavyoendelea kuongeza mali mpya za kidijitali, kudumisha mtazamo sahihi wa uso wa mashambulizi ya nje kunakuwa vigumu zaidi.
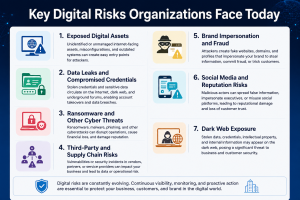
- Uvujaji wa Data na Hati Zilizoathiriwa
Majina ya mtumiaji yaliyoibiwa, manenosiri, funguo za API, na sifa zingine zinaweza kuonekana kwenye mijadala ya chini ya ardhi, masoko ya wavuti nyeusi, au vyanzo vingine vya mtandaoni. Washambuliaji wanaweza kutumia sifa hizi kwa ajili ya kuchukua akaunti, kuongeza upendeleo, wizi wa data, au mashambulizi zaidi.
Ufuatiliaji wa sifa zilizoathiriwa unaweza kusaidia mashirika kutambua uwezekano wa kuathiriwa kabla ya washambuliaji kuitumia vibaya.
- Ransomware na Vitisho Vingine vya Mtandaoni
Ransomware inasalia kuwa hatari kubwa ya biashara kwa sababu shambulio linaweza kuvuruga shughuli, kuficha data muhimu, na kusababisha uharibifu wa kifedha na sifa.
Usimamizi wa hatari za kidijitali unaweza kukamilisha udhibiti wa usalama wa ndani kwa kusaidia mashirika kutambua viashiria vya nje vya maelewano, udhaifu ulio wazi, na shughuli za vitisho zinazohusiana na mazingira yao ya kidijitali.
- Hatari za Mnyororo wa Ugavi na Ugavi kutoka kwa Watu Wengine
Biashara zinazidi kutegemea wachuuzi, watoa huduma, washirika wa teknolojia, na mifumo ya wingu. Udhaifu wa usalama katika mojawapo ya mashirika haya unaweza kuathiri wateja na washirika wake.
Ufuatiliaji wa hatari wa wahusika wengine husaidia biashara kupata mwonekano bora wa hatari zinazoletwa kupitia mfumo wao mpana wa kidijitali.
- Uigaji wa Chapa na Ulaghai
Washambuliaji wanaweza kuunda tovuti bandia, vikoa, wasifu wa mitandao ya kijamii, na utambulisho mwingine wa kidijitali unaoiga biashara halali. Hizi zinaweza kutumika kwa ulaghai, ulaghai, wizi wa sifa, au usambazaji wa maudhui hasidi.
Zaidi ya hasara za moja kwa moja za kifedha, mashambulizi kama hayo yanaweza kuharibu uaminifu wa wateja na kuharibu sifa ya chapa.
- Hatari za Mitandao ya Kijamii na Sifa
Mifumo ya kijamii inaweza kutumiwa kuiga wafanyakazi au watendaji, kusambaza maudhui ya ulaghai, au kufanya kampeni za uhandisi wa kijamii.
Kufuatilia njia za kidijitali kunaweza kusaidia mashirika kugundua shughuli zinazotiliwa shaka zinazohusiana na chapa yao na kujibu haraka zaidi.
- Mfiduo wa Wavuti Nyeusi
Mtandao mweusi unaweza kuwapa washambuliaji mazingira ya kufanya biashara ya vitambulisho vilivyoibiwa, data ya kampuni, programu hasidi, na taarifa kuhusu mashirika yaliyoathiriwa.
Bila ufuatiliaji unaofaa, biashara zinaweza zisijue kwamba taarifa zao zimeonekana katika mazingira haya hadi zitakapotumika katika shambulio.
Angalia Alama Yako ya Hatari ya Kidijitali Sasa
Jinsi Usimamizi wa Hatari za Kidijitali Husaidia Kutambua, Kutathmini, na Kupunguza Hatari
Thamani ya usimamizi wa hatari za kidijitali iko katika kubadilisha ishara za hatari zilizotawanyika kuwa akili inayoweza kutekelezwa.
- Tambua: Gundua Kinachofichuliwa
Hatua ya kwanza ni kupata mwonekano wa nyayo za kidijitali za shirika.
Biashara zinahitaji kutambua mali, vikoa, programu, rasilimali za wingu, vitambulisho, miunganisho ya watu wengine, na vyombo vingine vya kidijitali vinavyohusiana na shirika vinavyojulikana na visivyojulikana.
Ugunduzi endelevu unaweza kufichua mali ambazo huenda zilipuuzwa na michakato ya kawaida ya usalama.
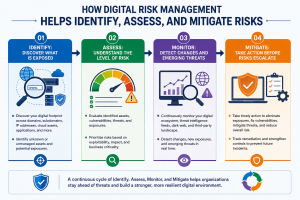
- Tathmini: Elewa Kiwango cha Hatari
Sio kila mfiduo wa kidijitali unaowakilisha kiwango sawa cha hatari. Tathmini ya hatari husaidia mashirika kuweka kipaumbele vitisho kulingana na mambo kama vile unyonyaji, umuhimu wa biashara, unyeti wa data, na athari zinazowezekana.
Kwa mfano, mfumo ulio wazi wenye taarifa nyeti za biashara unaweza kuhitaji uangalizi wa haraka, huku suala la usanidi lenye hatari ndogo likiweza kushughulikiwa kupitia marekebisho ya kawaida.
Mbinu hii inayotegemea hatari huruhusu timu za usalama kuzingatia rasilimali zao mahali ambapo zinaweza kuwa na athari kubwa zaidi.
- Kifuatiliaji: Gundua Mabadiliko na Vitisho Vinavyojitokeza
Hatari ya kidijitali inabadilika kila mara. Vikoa vipya vinasajiliwa, udhaifu hugunduliwa, sifa huvuja, na wahusika wa vitisho hubadilisha mbinu zao.
Ufuatiliaji endelevu huwezesha mashirika kutambua mabadiliko haya badala ya kutegemea tathmini za mara kwa mara.
Arifa za wakati halisi au karibu na wakati halisi zinaweza kusaidia timu za usalama kujibu haraka zaidi wakati wa kufichuliwa kwa hatari kubwa.
- Punguza: Chukua Hatua Kabla Hatari Zisiongezeke
Ugunduzi ni muhimu tu wakati unaongoza kwa hatua. Usimamizi wa hatari za kidijitali unaunga mkono upunguzaji wa hatari kwa kusaidia mashirika kuondoa mali zilizo wazi, kulinda akaunti zilizoathiriwa, kurekebisha udhaifu, kuondoa vikoa vya ulaghai, kushughulikia hatari za watu wengine, na kujibu vitisho vinavyoibuka.
Matokeo yake ni mbinu ya usalama inayozingatia tahadhari badala ya kusubiri tukio litoe udhaifu.
Kwa Nini Usimamizi wa Hatari za Kidijitali Ni Muhimu kwa Ustahimilivu na Ukuaji wa Biashara
Hatari ya kidijitali si tatizo la TEHAMA pekee tena. Inaweza kuathiri moja kwa moja mwendelezo wa biashara, uaminifu wa wateja, kufuata sheria, mapato, na sifa ya chapa.
- Boresha Ustahimilivu wa Biashara
Mashirika yanayoelewa jinsi wanavyoathiriwa kidijitali yana nafasi nzuri zaidi ya kujiandaa na kukabiliana na matukio ya mtandaoni. Utambuzi wa mapema wa hatari unaweza kupunguza uwezekano na athari zinazowezekana za mashambulizi ya usumbufu.
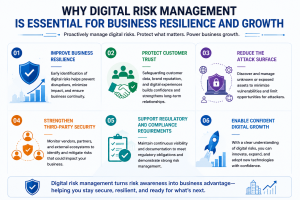
- Linda Imani ya Wateja
Wateja wanatarajia mashirika kulinda taarifa zao na kudumisha usalama wa matumizi ya kidijitali. Kugundua tovuti za ulaghai, majaribio ya uigaji, na kufichua data kunaweza kusaidia biashara kulinda sifa zao na kuimarisha imani ya wateja.
- Punguza Uso wa Mashambulizi
Huwezi kulinda kile ambacho huwezi kukiona. Usimamizi wa hatari za kidijitali hutoa mwonekano zaidi katika mali za nje na uwezekano wa kufichuliwa, na kusaidia mashirika kupunguza mashambulizi yao kila mara.
- Imarisha Usalama wa Watu Wengine
Kadri biashara zinavyozidi kuunganishwa, kuelewa mkao wa usalama wa wachuuzi na washirika kunakuwa muhimu zaidi. Usimamizi wa hatari za kidijitali husaidia mashirika kufuatilia utegemezi wa nje na kutambua hatari zinazowezekana katika mfumo mzima wa ikolojia.
- Mahitaji ya Usaidizi wa Udhibiti na Uzingatiaji
Kanuni za faragha na usalama wa mtandao zinazidi kusisitiza hatua zinazofaa za usalama, usimamizi wa hatari, na ulinzi wa hatari za data binafsi na biashara. Mbinu iliyopangwa ya hatari za kidijitali inaweza kusaidia mashirika katika kuonyesha utawala bora wa usalama na ufahamu wa hatari.
- Wezesha Ukuaji wa Kidijitali Unaojiamini
Mabadiliko ya kidijitali hayapaswi kumaanisha kukubali hatari isiyodhibitiwa. Kwa mwonekano endelevu na kupunguza hatari kwa vitendo, mashirika yanaweza kutumia teknolojia mpya, kupanua huduma za kidijitali, na kuingia katika masoko mapya kwa kujiamini zaidi.
Kujenga Mbinu ya Kuzingatia Hatari ya Kidijitali
Hatari ya kidijitali haiwezi kudhibitiwa kupitia tathmini ya mara moja. Mazingira ya kidijitali hubadilika kila mara, na vitisho vipya vinaweza kuibuka wakati wowote.
Kwa hivyo, biashara zinapaswa kuzingatia usimamizi wa hatari kidijitali kama mchakato unaoendelea:
Gundua → Tathmini → Fuatilia → Weka Vipaumbele → Punguza → Fuatilia kwa Uendelevu
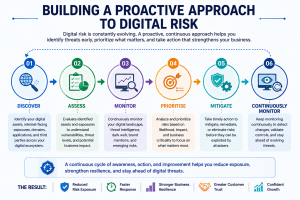
Mbinu hii husaidia mashirika kuhama kutoka usalama wa mtandao unaofanya kazi kwa njia shirikishi hadi usimamizi wa hatari za kidijitali unaofanya kazi kwa njia shirikishi.
Lengo si kuondoa kila hatari inayowezekana—hilo mara chache huwa la kweli. Badala yake, mashirika yanapaswa kuelewa ni wapi hatari zao muhimu zaidi zipo, kubaini ni hatari zipi zinaweza kuwa na athari kubwa zaidi kibiashara, na kuchukua hatua kwa wakati ili kuzipunguza.
Hitimisho
Mazingira ya kisasa ya biashara yanaenea zaidi ya mtandao wa kawaida wa makampuni. Mashirika yana mali za kidijitali, utambulisho wa mtandaoni, mahusiano ya watu wengine, majukwaa yanayowakabili wateja, na data inayosambazwa katika mfumo ikolojia unaozidi kuwa mgumu.
Upanuzi huu wa kidijitali hutoa fursa mpya kwa washambuliaji—na changamoto mpya kwa timu za usalama.
Usimamizi wa hatari za kidijitali hutoa njia makini ya kutambua, kutathmini, kufuatilia, na kupunguza hatari hizi. Kwa kupata mwonekano endelevu katika mazingira yao ya kidijitali, mashirika yanaweza kupunguza udhihirisho, kulinda chapa na wateja wao, kuimarisha ustahimilivu, na kusaidia ukuaji endelevu wa kidijitali.
pamoja Seqrite Digital Risk Protection Services (DRPS), mashirika yanaweza kuimarisha mbinu hii kupitia ufuatiliaji endelevu wa mfumo wao wa kidijitali. Kuanzia kutambua mali zilizo wazi na kufuatilia mtandao wa juu, wa kina, na mweusi hadi kugundua uigaji wa chapa, hatari za watu wengine, na vitisho vingine vya kidijitali, Seqrite DRPS husaidia biashara kupata mwonekano unaoweza kutekelezwa katika mazingira yao ya hatari ya kidijitali yanayobadilika.
Katika mazingira ambapo hatari mpya za kidijitali zinaweza kuibuka kila siku, kujua kinachofichuliwa—na kuchukua hatua kabla ya washambuliaji—kunaweza kuleta tofauti kubwa.
maswali yanayoulizwa mara kwa mara
1. Usimamizi wa hatari za kidijitali ni nini?
Usimamizi wa hatari za kidijitali ni mchakato wa kutambua, kutathmini, kufuatilia, na kupunguza hatari zinazohusiana na mali za kidijitali za shirika, uwepo mtandaoni, miundombinu ya teknolojia, wahusika wengine, na mfumo ikolojia wa kidijitali.
2. Kwa nini usimamizi wa hatari kidijitali ni muhimu kwa biashara?
Usimamizi wa hatari za kidijitali husaidia biashara kutambua vitisho vinavyoweza kutokea kabla ya kusababisha uharibifu. Inaweza kupunguza uso wa mashambulizi, kulinda taarifa nyeti, kulinda sifa ya chapa, kuimarisha ustahimilivu wa biashara, na kusaidia ukuaji salama wa kidijitali.
3. Ni aina gani za kawaida za hatari za kidijitali?
Hatari za kawaida za kidijitali ni pamoja na mali zilizofichuliwa, sifa zilizoathiriwa, uvujaji wa data, programu ya ransomware, udhaifu, hatari za watu wengine, uigaji wa chapa, vikoa vya ulaghai, vitisho vya mitandao ya kijamii, na kufichuliwa kwa wavuti nyeusi.
4. Usimamizi wa hatari za kidijitali hufanyaje kazi?
Usimamizi wa hatari za kidijitali kwa kawaida huhusisha kugundua mali za kidijitali, kutathmini hatari zake, kufuatilia vitisho na mfiduo kila mara, kuweka kipaumbele hatari muhimu, na kuchukua hatua zinazofaa za kupunguza athari.
5. Kuna tofauti gani kati ya usalama wa mtandao na usimamizi wa hatari za kidijitali?
Usalama wa mtandao unazingatia zaidi kulinda mifumo, mitandao, programu, vifaa, na data kutokana na vitisho vya mtandao. Usimamizi wa hatari za kidijitali huchukua mbinu pana zaidi kwa kufuatilia hatari za nje za kidijitali kama vile uigaji wa chapa, mali zilizofichuliwa, hatari za watu wengine, sifa zilizoathiriwa, na shughuli za wavuti nyeusi.
6. Usimamizi wa hatari za kidijitali husaidiaje kupunguza uso wa mashambulizi ya shirika?
Inasaidia mashirika kugundua mali zinazojulikana na zisizojulikana zinazoangalia intaneti, kutambua udhaifu na mifichuo, na kuweka kipaumbele hatari ambazo zinaweza kutumiwa na washambuliaji. Ufuatiliaji endelevu pia husaidia kugundua mali mpya zilizofichuliwa na vitisho vinavyoibuka.
7. Je, usimamizi wa hatari kidijitali unaweza kusaidia kulinda chapa ya kampuni?
Ndiyo. Usimamizi wa hatari kidijitali unaweza kusaidia kugundua tovuti za ulaghai, vikoa vinavyofanana, wasifu bandia wa mitandao ya kijamii, majaribio ya uigaji, na shughuli zingine za mtandaoni ambazo zinaweza kutumika kuwadanganya wateja au kuharibu sifa ya kampuni.
8. Jinsi gani Seqrite DRPS husaidia katika usimamizi wa hatari za kidijitali?
Seqrite Digital Risk Protection Services (DRPS) husaidia mashirika kufuatilia na kudhibiti hatari katika mfumo wao wa kidijitali. Inatoa uwezo kama vile ufuatiliaji wa mali kidijitali, ufuatiliaji wa wavuti wa juu/chini/giza, ufuatiliaji wa hatari kutoka kwa watu wengine, ulinzi wa chapa, ufuatiliaji wa mitandao ya kijamii, threat intelhuduma za ulinzi, na kuondoa taarifa ili kusaidia mashirika kutambua na kukabiliana na hatari za kidijitali kwa njia ya moja kwa moja.