

Katika miezi michache iliyopita, ulimwengu wa usalama wa mtandao ulikuwa na msisimko kutokana na shambulio maarufu la WannaCry ransomware. Shambulio hilo lilizinduliwa kwa kiwango kikubwa. Kampeni ilianza baada ya kufichuliwa kwa uvujaji wa NSA na kundi la wadukuzi linaloitwa Shadow Brokers . Kwa kutumia fursa ya mifumo isiyo na viraka kote ulimwenguni, shambulio hilo lilienea katika nchi 150. Shambulio la WannaCry ransomware lilitafuta unyonyaji unaoitwa 'EternalBlue'. Utendaji kama wa minyoo wa unyonyaji huu ulisababisha athari mbaya zaidi kwa kusambaa kwenye kompyuta zilizounganishwa kupitia itifaki ya Windows SMB . Jarida la usalama la Microsoft MS17-010 linashughulikia udhaifu unaotumiwa katika shambulio hili maalum.
Chapisho hili la blogu litatoa maarifa kuhusu kalenda ya matukio ya shambulio hilo na uchunguzi wa hivi majuzi uliofanywa kuhusu kuwepo kwake hadi sasa.
Hivi ndivyo ilivyotokea
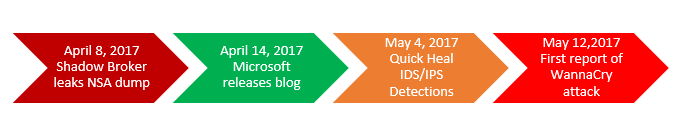
Mnamo Aprili 8, 2017, matumizi mabaya ya NSA yalitolewa hadharani na kikundi cha Shadow Broker. Wiki moja baadaye, Microsoft ilitoa a blog chapisho linalosema viraka vyake vya udhaifu unaolengwa katika ushujaa wa NSA uliovuja. Ushujaa uliotumika katika shambulio la WannaCry ulitiwa viraka MS17-010 taarifa ya usalama iliyotolewa Machi 14, 2017. Kama inavyoonekana wazi kutoka kwa ratiba hapo juu (tazama Mchoro 1.), Uponyaji wa Haraka na Seqrite Bidhaa zilikuwa na ugunduzi wa IDS/IPS ili kugundua 'EternalBlue' na matumizi mengine kabla ya ripoti ya kwanza ya WannaCry kuripotiwa. Maabara ya Usalama ya Quick Heal yalitoa IDS/IPS ushauri Mei 13, 2017, kushughulikia suala hili.
Mbali na ugunduzi wa IDS/IPS (unaotegemea mtandao), mifumo mingine ya ugunduzi inapatikana katika Quick Heal na Seqrite bidhaa ziliweza kugundua ransomware ya WannaCry. Huu ulikuwa mfano kamili wa jinsi bidhaa za usalama zenye tabaka nyingi kama vile Quick Heal na Seqrite inaweza kupunguza mashambulizi makali kama hayo. Vipengele vilivyotajwa hapa chini vilichukua jukumu muhimu katika kukabiliana na shambulio hili.
- IDS/IPS (Ugunduzi unaotegemea mtandao)
- Ulinzi wa Virusi (ugunduzi kulingana na mwenyeji)
- Mfumo wa Kugundua Tabia (ugunduzi wa tabia kulingana na mwenyeji)
- Mfumo wa kuzuia ukombozi (ugunduzi wa tabia unaotegemea mwenyeji iliyoundwa mahsusi kugundua ransomware)
Kando na vipengele vilivyo hapo juu, utendakazi wa "Hifadhi na Urejeshe" uligeuka kuwa zana muhimu kwa watumiaji kuhifadhi nakala za data muhimu kwenye mashine zao.
Mashambulizi ya WannaCry yanaendelea
Hata baada ya zaidi ya mwezi mmoja tangu shambulio la WannaCry lianze, athari zake bado zinaonekana hadi sasa. Hii inaashiria wazi uwepo wa mifumo ambayo haijarekebishwa. Bado tunachunguza vikoa vya ' kill switch ' ambavyo vilipatikana katika sampuli za awali za WannaCry ransomware.
'Kill switch' ilirejelewa kwa jina la kikoa ambalo lilikuwa na msimbo mgumu katika WannaCry ransomware. Ikiwa kikoa kilipatikana kikiwa hai, shambulio la WannaCry lingekoma.
Pings zilionekana kwa vikoa vya chini vya 'kuua swichi',
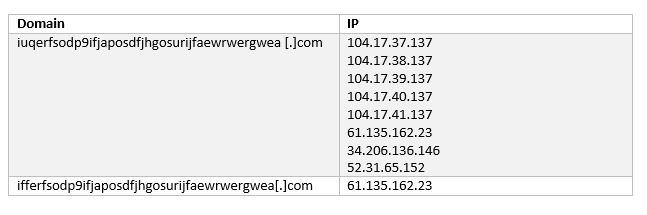
iuqerfsodp9ifjaposdfjhgosurijfaewrgwea[.]com
ifferfsodp9ifjaposdfjhgosurijfaewrgwea[.]com
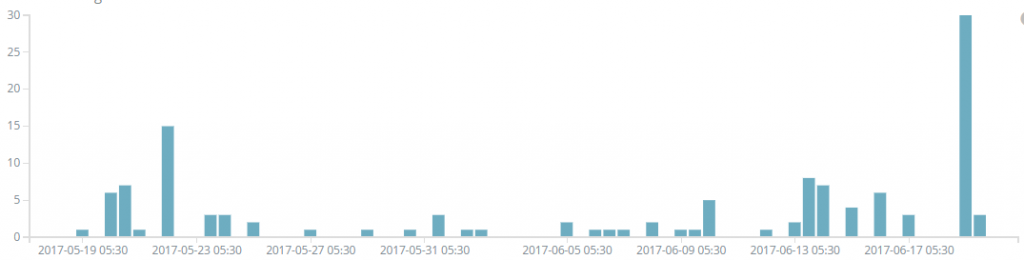
Ingawa pings zilizorekodiwa kwa vikoa hapo juu hazikuwa kubwa kwa idadi, bado zinaonyesha uwepo wa shambulio hilo.
Nakala ya Passive DNS inayoonekana kwa vikoa hapo juu inaonekana kama hii hapa chini:
IPS inaongoza kwa ushujaa wa Shadow Broker
Muda mfupi baada ya shambulio la WannaCry ransomware, matukio hayo yalijumuishwa katika kampeni mbalimbali kama vile EternalRocks , na Adylkuzz . Hapa chini ni mwenendo wa matukio ya kugundua kwa matukio ya Shadow Broker.
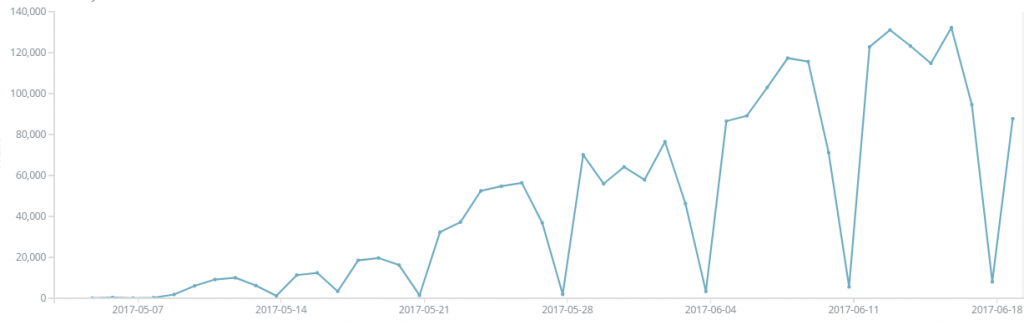
Zaidi ya vibao milioni 2 vimerekodiwa kufikia sasa kwa ushujaa wote wa Shadow Broker. Dips huzingatiwa wikendi.
Hitimisho
Ushahidi wote uliojadiliwa katika chapisho hili unaashiria wazi uwepo wa mashambulizi ya ransomware ya WannaCry porini. Licha ya viraka vinavyopatikana kutoka Microsoft, bado kuna mashine ambazo hazijabanwa ambazo bado ziko hatarini. Mbinu ya tabaka nyingi katika Quick Heal na Seqrite bidhaa hutoa ulinzi mzuri na imara kwa mashambulizi magumu kama hayo. Uponyaji wa Haraka na Seqrite Watumiaji wanalindwa kutokana na shambulio la ransomware la WannaCry. Tunapendekeza sana watumiaji kutumia masasisho ya hivi punde ya usalama yaliyotolewa na Microsoft na pia kutumia masasisho ya hivi punde ya usalama kutoka kwa Quick Heal.
Pia Soma


