

Kampeni ya programu hasidi ya "GrassCall" inawakilisha shambulio la hali ya juu la uhandisi wa kijamii linalofanywa na shirika la uhalifu wa mtandaoni linalozungumza Kirusi linalojulikana kama "Crazy Evil," huku kundi lake dogo la "kevland" likiongoza operesheni hiyo. Kampeni hiyo inawalenga hasa wanaotafuta kazi katika sekta za sarafu za kidijitali na Web3, kwa kutumia mipango bandia ya mahojiano ya kazi ili kuathiri mifumo ya waathiriwa na kuiba mali zao za sarafu za kidijitali.
Mamia ya watu wameathiriwa na ulaghai huo, huku wengine wakiripoti kuwa pochi zao zilitoweka katika mashambulizi hayo.
Muhtasari wa Muigizaji Tishio nyuma yake:
"Crazy Evil" ni shirika la uhalifu wa mtandaoni linalozungumza Kirusi ambalo limebadilika haraka tangu kuanzishwa kwake mwaka wa 2021, na kuwa mojawapo ya makundi yenye nguvu zaidi yanayolenga mali za kidijitali. Kundi hilo lina utaalamu katika ulaghai wa utambulisho, wizi wa sarafu za kidijitali, na uenezaji wa programu hasidi za kuiba taarifa. Shughuli zao zina sifa ya mbinu za kisasa za uhandisi wa kijamii, mara nyingi zinazohusisha matumizi ya "wasafirishaji" - wataalamu wa uhandisi wa kijamii ambao huelekeza trafiki halali kwenye kurasa hasidi za ulaghai .
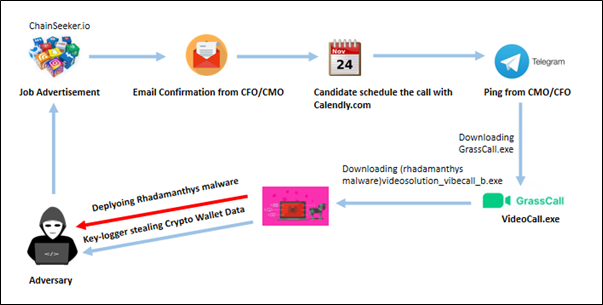
Chain ya Kuambukiza:
Mbinu na Mbinu za Mashambulizi:
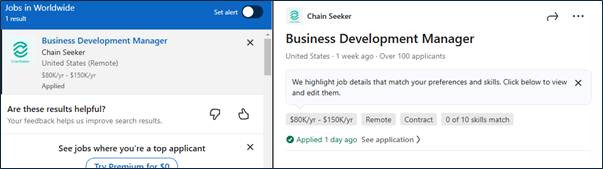
Kuiga Kampuni Bandia: Washambuliaji walianzisha biashara ghushi, kama vile "ChainSeeker.io," inayojumuisha tovuti ya kitaalamu na akaunti zinazotumika za mitandao ya kijamii kwenye majukwaa kama vile LinkedIn na X (awali Twitter). Wanachapisha matangazo ya kazi ya hali ya juu kwenye bodi za kazi zinazotambulika kama LinkedIn, Inayopatikana Vizuri, na Orodha ya Kazi za Crypto ili kuvutia waombaji wasiotarajia.
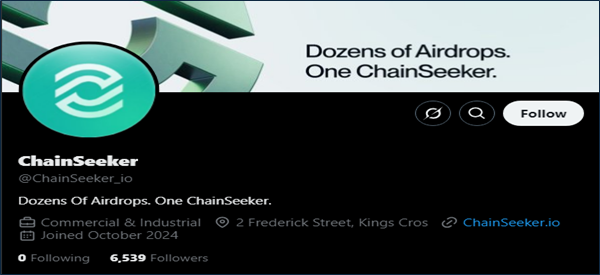
Tangazo la kazi kwenye jukwaa la media ya kijamii:
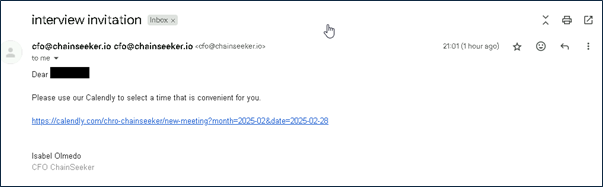
Mawasiliano ya Hadaa: Wakati wowote Wagombea wanaovutiwa wakijibu matangazo ya kazi kwenye mitandao ya kijamii, wamepokea barua pepe zikiwaalika kufanya mahojiano na maafisa wakuu wa kampuni, kama vile Afisa Mkuu wa Uuzaji (CMO) au Afisa Mkuu wa Fedha (CFO) kupitia barua. Kisha mazungumzo hubadilika hadi Telegramu, ambapo CMO/CFO iliyoiga hutoa maelekezo zaidi.
Barua iliyopokelewa baada ya kutuma ombi kwa Kazi iliyotumwa:
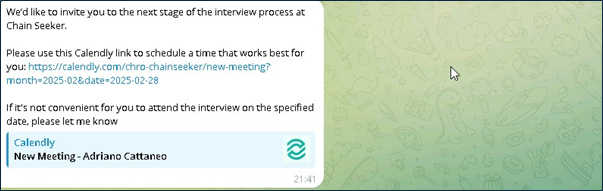
Mazungumzo yanabadilika hadi Telegramu, ambapo watahiniwa wanaalikwa kuratibu simu kwa kutumia Kalenda, na kuwaruhusu kuchagua wakati unaofaa.
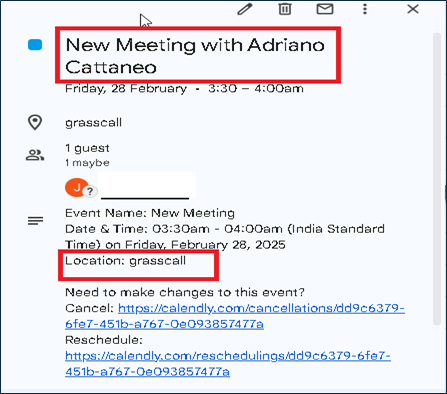
Baada ya watahiniwa kuratibu simu zao ndani ya muda uliochaguliwa, CMO au CFO itawasiliana nao mapema ili kutoa maelezo zaidi.
Muda mfupi kabla ya kupigiwa simu CFO/CMO wao akiwasiliana na mgombeaji ili ajiunge kwenye simu kwa kutumia nambari ya siri iliyoshirikiwa.
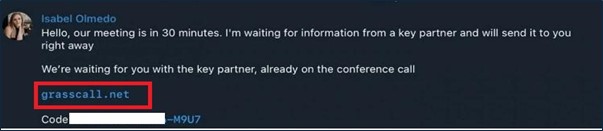
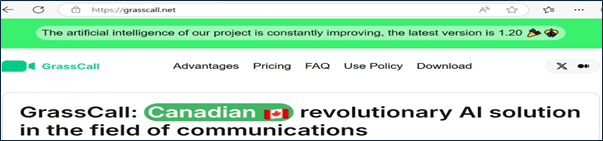
Usambazaji wa Programu Hasidi: CMO ghushi huelekeza waombaji kupakua programu ya mkutano wa video inayoitwa "GrassCall" kutoka kwa tovuti mahususi (km, "grasscall[.]net"). Ufikiaji wa upakuaji unahitaji msimbo uliotolewa wakati wa mazungumzo ya Telegraph. Tovuti hutambua mfumo wa uendeshaji wa mgeni na inatoa mteja husika hasidi:
Katika utafiti wetu unaoendelea hivi majuzi, tumegundua kuwa adui amebadilisha mfumo wake na https://vibecall[.]app/.
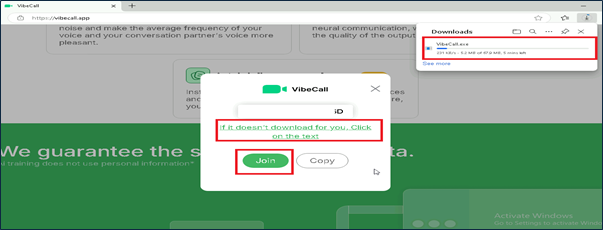
Hapa pindi mgombeaji alipoweka nambari yake ya siri ili kujiunga na mkutano GrassCall.exe itapakuliwa kulingana na OS.
Watumiaji wa Windows: Kusakinisha "GrassCall.exe" huanzisha utumaji wa Trojan ya Ufikiaji wa Mbali (RAT) pamoja na programu ya kuiba taarifa kama vile Rhadamanthys. Zana hizi hasidi huwawezesha washambuliaji kudumisha ufikiaji unaoendelea, kuweka vibonye vitufe na kutoa data nyeti, ikijumuisha kitambulisho cha pochi ya cryptocurrency.
Watumiaji wa Mac: Kusakinisha “GrassCall_v.6.10.dmg” kunasababisha kuwezesha Atomic MacOS Stealer (AMOS), zana iliyoundwa mahususi kuvuna data ya siri kutoka kwa vifaa vya MacOS.
Uchambuzi wa Kiufundi wa GrassCall.exe/ VibeCall.exe:
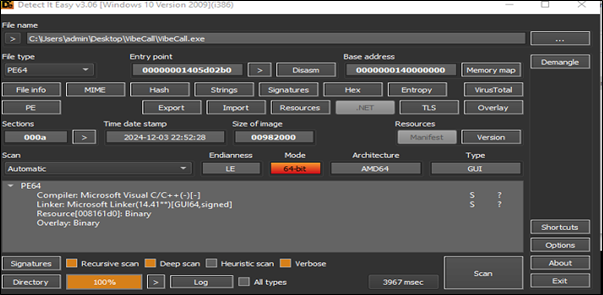
VibeCall.exe ni faili inayoweza kutekelezeka ya biti 64 ambayo hufanya kazi kama kisakinishi lakini asili yake ni hasidi. Baada ya kutekelezwa, inajaribu kusakinisha na kupeleka programu hasidi ya Rhadamanthys. Rhadamanthys ni Trojan ya kisasa ya wizi wa taarifa iliyoundwa ili kukusanya data nyeti, ikiwa ni pamoja na vitambulisho vya kuingia, maelezo ya fedha na maelezo ya mfumo.
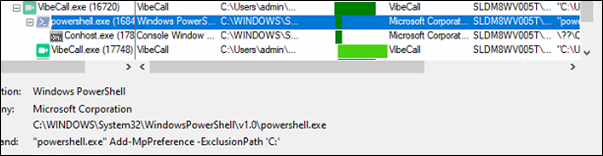
Baada ya utekelezaji, inaendesha amri ya Add-MpPreference ili kuongeza njia ya kutenganisha katika Microsoft Defender. Hasa, hutenganisha kiendeshi kizima cha C:, na kusababisha Defender kupita kabisa faili na folda zote kwenye C: wakati wa kuchanganua kwake. Hii huzima kwa ufanisi uwezo wa Defender wa kugundua au kujibu shughuli yoyote mbaya inayotokea ndani ya kiendeshi kilichotengwa.
Inajaribu kupakua sampuli nyingi za programu hasidi za Rhadamanthys na inajaribu kuitekeleza.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
Huangusha sampuli zilizopakuliwa katika folda ya C: / Watumiaji / mtumiaji / Nyaraka na kujaribu kuzitekeleza.
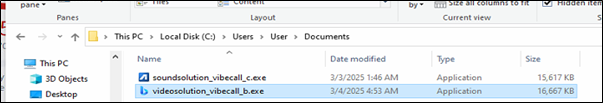
Uchambuzi wa programu hasidi ya Rhadamanthys
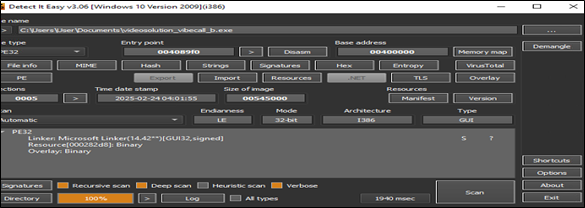
Baada ya uchanganuzi wa mojawapo ya programu hasidi za Rhadamanthys (videosolution_vibecall_b.exe) kutoka hapo juu tuligundua kuwa ni sampuli iliyopakiwa ya 32bit ambayo ina shellcode.
Baada ya kufungua tulipata mzigo wa pili wa programu hasidi ya Rhadamanthys kama inavyoonyeshwa kwenye mchoro hapa chini.
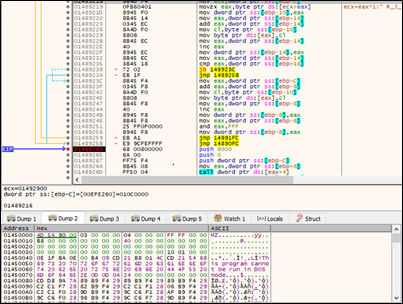
2nd Malipo
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
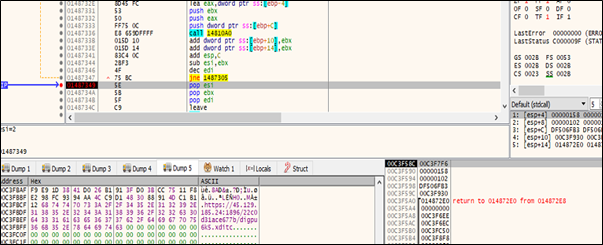
Upakiaji wa pili ulikuwa na faili ya usanidi inayojaribu kuanzisha muunganisho kwenye seva ya amri-na-kudhibiti (C2). Muunganisho unaelekezwa kwa URL:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
TPS:
| T1566.002 | Hadaa: Kiungo cha Kulaghai |
| T1071.001 | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti |
| T1102.001 | Huduma ya Wavuti: Mitandao ya kijamii |
| T1199 | Uhusiano wa Kuaminika |
| T1105 | Uhamisho wa Zana ya Ingress |
| T1059.001 | Amri na Mkalimani wa Maandishi: PowerShell/Windows Command Shell |
| T1204.002 | Utekelezaji wa Mtumiaji: Faili Hasidi |
| T1547.001 | Utekelezaji wa Kuanzisha au Kuingia Kiotomatiki: Funguo za Uendeshaji za Usajili / Folda ya Kuanzisha |
| T1056.001 | Input Capture: Keylogging |
| T1567 | Uchujaji Juu ya Huduma ya Wavuti |
| T1566.001 | Hadaa: Kiambatisho cha Kuhadaa |
Hatua za Kuzuia:
- Thibitisha Fursa za Kazi: Daima thibitisha ukweli wa nafasi za kazi na kampuni zinazowapa. Tumia njia rasmi na zilizoidhinishwa ili kuthibitisha mawasiliano yoyote yanayohusiana na uandikishaji.
- Tumia Tahadhari na Vipakuliwa: Epuka kusakinisha programu kutoka kwa vyanzo visivyojulikana au ambavyo havijathibitishwa, hasa unapoombwa kama sehemu ya mwingiliano ambao haujaombwa.
- Sakinisha Vyombo vya Usalama vya Kutegemewa: Tumia antivirus inayojulikana na programu ya kuzuia programu hasidi ili kulinda mfumo wako dhidi ya vitisho.
- Fanya ukaguzi wa Mfumo wa Mara kwa mara: Fanya ukaguzi wa mara kwa mara kwenye kifaa chako ili kugundua na kuondoa programu hasidi au faili zingine zinazoweza kudhuru.
IoC zilizo na Ugunduzi:
| Jina faili | Hash | Ugunduzi katika Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videosolution_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | Trojan.Rhadamanth.S35275351 |
| contry_solution_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | Trojan.Rhadamanth.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | Trojan.Rhadamanth.S35275351 |
Mwandishi:
Soumen Burma
Dixit Ashokbhai Panchal



