

- Malengo Muhimu.
- Viwanda Vilivyoathirika.
- Kuzingatia Kijiografia.
- Mnyororo wa Maambukizi - Operesheni IconCat.
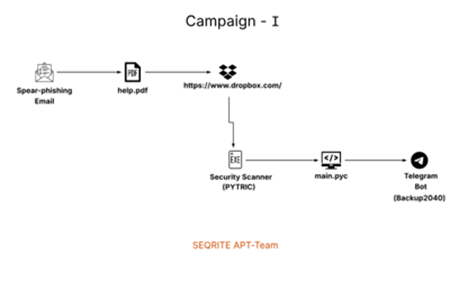
- Mnyororo wa Maambukizi – I.
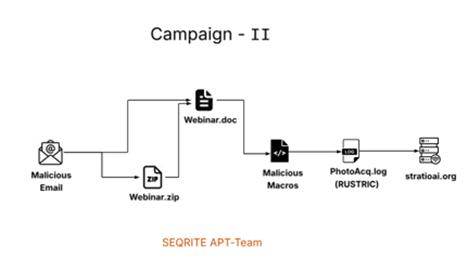
- Mnyororo wa Maambukizi – II.
- Uchambuzi wa Kampeni - Operesheni IconCat.
- Kampeni-I
- Matokeo ya Awali.
- Kuchunguza Faili ya PDF yenye madhara.
- Uchambuzi wa Kiufundi.
- Kipandikizi cha PyInstaller chenye madhara – PYTRIC
- Kampeni-II
- Matokeo ya Awali.
- Kuchunguza Faili hasidi ya Spear-Phishing Outlook.
- Uchambuzi wa Kiufundi.
- Hati ya Neno Hasidi.
- Kipandikizi cha Kutu Kibaya – RUSTRIC
- Uchambuzi wa Miundombinu.
- Hitimisho
- SEQRITE Ulinzi.
- IOCs
- MITER ATT&CK.
- Matokeo ya Awali.
- Matokeo ya Awali.
- Kampeni-I
kuanzishwa
SEQRITE Timu ya APT ya Maabara imekuwa ikifuatilia Makundi Yasiyojulikana [UNG0801], chombo cha tishio kilichoendelea kidogo lakini kinachoendelea kinachoaminika kuwa kinatokana na Asia ya Magharibi, huku shughuli ikizingatiwa zaidi dhidi ya Mashirika ya IsraeliKundi hilo linaonyesha mkazo mkubwa kwenye mazingira ya biashara, kutegemea vitu vya ulaghai vilivyobuniwa kijamii imeandikwa katika Kiyahudi na imeundwa ili kufanana na mawasiliano ya kawaida ya ndani, kama vile masasisho ya kufuata sheria, ushauri wa usalama, au matangazo ya wavuti ya kampuni.
Mtindo unaojirudia katika kampeni zinazotazamwa ni utegemezi mkubwa wa mwigizaji kwenye udanganyifu wa aikoni ya antivirus . Chapa kutoka kwa wachuuzi maarufu wa usalama, haswa SentinelOne na Check Point , hutumiwa vibaya ili kuunda hisia potofu ya uhalali. Udanganyifu huu wa AV unaodanganywa huangushwa na hati hasidi za Word na PDF , ambazo hufanya kazi kama utaratibu wa awali wa uwasilishaji. Mara tu baada ya kufunguliwa, hati hizo husababisha uchimbaji au utekelezaji wa maudhui ya udanganyifu, na kuongeza uwezekano wa mwingiliano wa mtumiaji na maelewano ya ufuatiliaji.
Shughuli hii ilifuatiliwa awali ndani ya SEQRITE Maabara kama Operesheni ya Aikoni ya Uendeshaji, wakati ambao minyororo miwili tofauti ya maambukizi zilitambuliwa kuanzia katika wiki ya tatu ya Novemba 2025, zote zikilenga mashirika fulani kote Israeli. Ingawa kampeni hizo hutofautiana katika upandikizaji wao na miundombinu inayounga mkono, matumizi mabaya ya mara kwa mara ya Udanganyifu wa aikoni ya AV ndani ya muda mfupi wa uendeshaji, Tunadhani kwamba inapendekeza mwendeshaji au kitabu cha michezo kinachoshirikiwa. Kulingana na uhusiano huu wa kitabia, SEQRITE Timu ya APT ya Maabara hupanga kampeni hizi chini ya kundi moja la shughuli, ambalo sasa linafuatiliwa kama UNG0801, ambayo hubadilika, kulingana na utafiti wa siku zijazo.
Malengo Muhimu
UNG0801 ambayo inajumuisha makundi yote mawili ya kampeni imelenga seti fulani ya viwanda katika maeneo yaliyochaguliwa yenye maslahi, ambayo ni kama ifuatavyo:
Viwanda Vilivyoathirika
- Teknolojia ya Habari na Watoa Huduma Wanaosimamiwa.
- Rasilimali Watu na Huduma za Wafanyakazi.
- Makampuni ya Maendeleo ya Programu na Teknolojia
Kuzingatia Kijiografia
- Israel
Mnyororo wa Maambukizi - Operesheni IconCat.
Kampeni - I
Kampeni - II
Uchambuzi wa Kampeni - Operesheni IconCat
Kwa kuwa, hapo awali tulitaja kwamba tunaweka kundi la kampeni za vitisho chini ya jina UNG0801, pia tunaita hii kama Operesheni IconCat, kama tunavyoamini kitabu cha michezo kilichoshirikiwa, ambacho kinahusisha matumizi mabaya ya Icons za AV, ya wachuuzi wanaojulikana, kwa hivyo, sasa tutaangalia kina cha kampeni na kuingiza na maelezo mengine maalum katika sehemu zaidi.
Kampeni - I
Katika kampeni hii ya kitabu cha michezo kilichoshirikiwa kinachozingatia matumizi mabaya ya AV, tulipata kampeni ya kwanza, ambayo ilikuwa ikitumia vibaya aikoni ya CheckPoint Anti-Malware Vendor kwa kuidanganya, ikiitumia zaidi kama nembo ya kifaa cha PyInstaller ambacho tumeamua kukiita PYTRIC , kikifanya kazi kama mfumo halali wa binary, kwa hivyo, tunaifuatilia kama kampeni ya kwanza au kundi chini ya UNG0801 au Operesheni IconCat.
Matokeo ya Awali.
Kama ilivyo SEQRITE Timu ya Maabara ya APT, tunafuatilia kwa uangalifu upakiaji wa awali wa ufikiaji, kama vile faili za njia za mkato, barua pepe zinazotegemea ulaghai, wasakinishaji hasidi na mengine mengi, tulikutana na faili ya PDF, ambayo imepewa jina la help.pdf.

Sampuli hii ilikuwa imepakiwa kwenye shirika la umma la sandbox mnamo tarehe 16 Novemba 2025, na ilikuwa imepakiwa awali kutoka eneo la jiografia la Israeli. Pamoja nasi, mtafiti mwingine wa usalama pia aligundua kampeni hii.
Kuchunguza Faili ya PDF yenye madhara.

Baada ya uchambuzi wa awali wa faili ya PDF, help.pdf , tuliona kwamba hutumika kama chambo kinachotegemea hati na kama utaratibu wa uwasilishaji kwa hatua inayofuata ya mnyororo wa maambukizi . Hati hiyo inamwagiza mwathiriwa kupakua kifaa kinachoitwa "Security Scanner", ambacho kinahifadhiwa kwenye Dropbox na kulindwa na nenosiri "cloudstar". Kama sehemu ya uhandisi wa kijamii, hati hiyo inawashauri watumiaji kuhakikisha wanatumia toleo jipya la kifaa , ikimaanisha kwa uongo uhalali wake kwa kukihusisha na Check Point.

Ili kutengeneza, udanganyifu unaofaa iwezekanavyo, PDF pia ina nembo na picha ya skrini ya kuanzisha ya kifaa cha usalama kilichotolewa na Muuzaji wa Kupambana na Malware wa Check Point.

Katika ukurasa unaofuata, hati inalenga kutoa maelekezo ya hatua kwa hatua ya kuanzisha uchanganuzi , ikiwa ni pamoja na kuchagua kiendeshi lengwa au folda na kuchagua kati ya hali ya uchanganuzi wa haraka au wa kina . Pia inaelezea jinsi watumiaji wanavyoweza kuanza au kusimamisha mchakato wa uchanganuzi na kufuatilia maendeleo ya uchanganuzi kupitia kiashiria cha maendeleo kwenye skrini, na kuimarisha mwonekano wa zana halali na inayofanya kazi ya usalama.

Katika ukurasa wa tatu wa PDF hii, inazingatia aina za uchanganuzi, ambazo zinapatikana kama vile Uchanganuzi Kamili, Uchanganuzi Haraka na mengine mengi.

Ukurasa wa mwisho wa PDF hii hasidi unazingatia kiolesura cha matokeo ya uchanganuzi , ambacho huonyeshwa mara tu mchakato wa uchanganuzi utakapokamilika. Sehemu hii inatoa muhtasari wa vipimo muhimu, ikijumuisha jumla ya idadi ya faili zilizochanganuliwa , vitisho vilivyogunduliwa , na muda wa uchanganuzi kwa ujumla . Zaidi ya hayo, inatoa orodha ya kina ya faili zinazotiliwa shaka na michakato inayoendeshwa , pamoja na mapendekezo ya jumla ya urekebishaji.

Katika sehemu inayofuata, tutaangalia uchambuzi wa kiufundi wa mzigo wa awamu ya pili, ambao mwongozo wa PDF unamwelekeza mwathiriwa kupakua kutoka Dropbox.
Uchambuzi wa Kiufundi.
Katika sehemu hii, sasa tutazingatia uwezo wa kiufundi wa kipandikizi, ambacho tunakifuatilia kama PYTRIC.
Kipandikizi cha PyInstaller Kinachodhuru - PYTRIC.


Hapo awali, baada ya kupakia faili ya binary kwenye zana za msingi za uchambuzi, tuligundua kuwa ilifungashwa kwa kutumia PyInstaller . Kwa maneno rahisi, hii ina maana kwamba programu hasidi iliandikwa awali katika Python na kisha ikaunganishwa katika mfumo wa Windows unaoweza kutekelezwa. PyInstaller hufungasha mkalimani wa Python, maktaba zinazohitajika, na msimbo wa Python wa mshambuliaji kwenye faili moja ya binary, na kuiruhusu kufanya kazi kwenye mifumo bila Python kusakinishwa. Mbinu hii hutumiwa vibaya na watendaji wa vitisho kwani hurahisisha usanidi huku pia ikiongeza safu nyembamba ya ufichuzi, na kufanya uchanganuzi tuli kuwa mgumu zaidi.
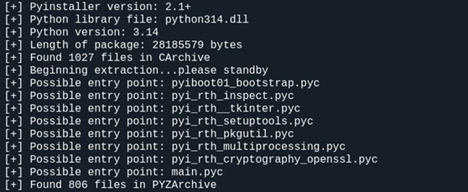
Kwa hivyo, tuliamua kutoa faili kutoka kwa PYZArchive hii hasidi, zaidi baada ya kutenganisha faili hii ya main.pyc, tulipata vipande hasidi vya msimbo.


Hatimaye, tunaweza kuona kwamba hati hasidi ina jumbe nyingi za kutekeleza kazi fulani.

Kisha, tulipata seti ya vitendakazi vya kuvutia vinavyojulikana kama scan_files ambavyo kimsingi huchanganua faili zote kwenye mashine lengwa na kisha kuna kitendakazi kingine, ambacho kimsingi hufanya kazi ikiwa hati au PYTIC iliyopandikizwa ina haki fulani za msimamizi kutekeleza seti fulani ya kazi.

Sasa, katika sehemu ya mwisho ya hati hii, tunaweza kuona kwamba kuna amri nyingi zilizotekelezwa kutoka upande wa TA, ambazo hufanya kazi kama vile kufuta mfumo mzima, kufuta nakala rudufu zote, kuangalia hali ya nakala rudufu na mengine mengi, na kufanya kifaa hiki cha kuingiza kuwa aina ya Wiper, upande wa mwathiriwa.
Kwa hivyo, tunahitimisha kwamba kifaa cha kuingiza PYTRIC, kimsingi ni programu hasidi isiyopangwa vizuri, inayoungwa mkono na PyInstaller. Zaidi ya hayo, tukiangalia tokeni ya bot ya Telegram, tuligundua kuwa jina la bot, ambalo lilikuwa limetumika kuunganisha kwenye TA ni Backup2040, ambalo lilikuwa limetumika kufanya operesheni iliyo hapo juu.
Kampeni - II
Sasa, katika kampeni hii ya pili ya kitabu cha michezo kilichoshirikiwa kinachozingatia matumizi mabaya ya AV, tuligundua kwamba ilikuwa ikitumia vibaya aikoni ya SentinelOne Anti-Malware Vendor kwa kuidanganya, ikiitumia zaidi kama nembo ya kifaa kilichopandikizwa kinachotokana na Rust, ambacho tumeamua kukiita RUSTRIC, kikifanya kazi kama binary halali, kwa hivyo, tunakifuatilia kama kampeni ya pili au kundi chini ya UNG0801 au Operesheni IconCat.
Matokeo ya Awali.
Mara tu tulipofuatilia kampeni ya kwanza, baadaye pia tulifuatilia na kutambua barua pepe yenye nia mbaya ya ulaghai, ambayo imepakiwa kutoka Israeli.

Kwa hivyo, tunaweza kuona kwamba sampuli imepakiwa kwenye sanduku la mchanga la umma mnamo tarehe 17 Novemba 2025. Sasa, hebu tuangalie barua pepe hasidi inayotokana na Spear-Phishing.
Kuchunguza Faili ya Barua Pepe ya Spear-Phishing yenye nia mbaya.

Hapo awali, baada ya kuchunguza barua pepe hiyo hatari ya ulaghai, tuligundua kuwa ilikuwa ikiiga LM Group , kampuni halali ya rasilimali watu na huduma za wafanyakazi ya Israeli, kwa kutumia vibaya kikoa cha lm.co.il. Baada ya kuchunguza yaliyomo kwenye barua pepe hiyo, tuligundua kuwa TA ilikuwa imetumia maneno fulani kufanana na mawasiliano ya ndani ya kampuni, ikitumia jina la mtumaji wa idara na lugha rasmi ya Kiebrania, na kubeba viambatisho vilivyowasilishwa kama miongozo ya kawaida ya kampuni na nyenzo za wavuti, ambazo ni Webinar.doc na Webinar.zip.
Uchambuzi wa Kiufundi.
Katika sehemu hii, tutazingatia vipengele viwili vya kampeni hii, cha kwanza kikiwa hati ya maneno hasidi, yenye makro, na kusababisha hatua ya pili na ya mwisho, ambayo tunaifuatilia kama RUSTRIC.
Hati ya Neno Hasidi.
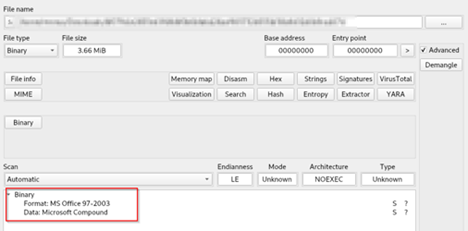
Hapo awali, baada ya kuchunguza zana za awali za uchanganuzi wa faili, tulifahamu vyema umbizo la faili, kwamba ni faili ya hati iliyo na makro.

Zaidi ya hayo, pia tuligundua kuwa hati hiyo imeharibika kimsingi na kusudi pekee la faili ya neno ni kuacha kigezo cha mwisho. Baada ya kutazama mitiririko, tulibaini kati ya mitiririko yote, kuna miwili tu ya kuvutia, yenye msimbo hasidi.

Zaidi ya kutoa makro hasidi, tuligundua kuwa ina seti chache za kazi za kuvutia za kutekeleza majukumu fulani, pia tuligundua kuwa mhusika wa vitisho aliacha ujumbe wa kutia moyo sana kwa wachambuzi na mlengwa ambao ni kama Hujambo : ), kuwa na wakati mzuri : ).

Baada ya kuchanganua kitendakazi cha WriteHexToFile, tuligundua kuwa kina jukumu la kutoa na kujenga upya mzigo wa awamu ya mwisho kutoka kwa mkondo wa UserForm1. Kitendakazi hiki kinasoma kidonge kikubwa kilichosimbwa kwa heksaidi kilichohifadhiwa ndani ya thamani ya muda wa usanifu wa UserForm1.TextBox1.Text, huondoa mabaki yote ya umbizo kama vile nafasi na mipasuko ya mistari, na kuthibitisha uadilifu wa data. Kisha husimbua baiti kwa baiti ya kamba ya heksaidi katika umbo lake la binary ghafi na kuandika mzigo wa malipo uliojengwa upya kwenye diski kama PhotoAcq.log ndani ya saraka ya Vipakuliwa vya shabaha , inayojulikana kama PhotoAcq.log.
Pia, tuliona muundo wa kipekee sana, kwamba mhusika wa vitisho, anapenda kutumia hisia kupita kiasi na kurudia na kuacha jumbe zinazofanana kila mahali kwenye hati hasidi.

Kisha, baada ya kuchunguza kitendakazi love_me_ inawajibika kutekeleza mzigo uliojengwa upya mara tu utakapoandikwa kwenye diski. Inajenga njia kamili ya faili iliyoachwa, PhotoAcq.log, iliyoko ndani ya saraka ya Vipakuliwa vya mwathiriwa , na hutumia Windows Management Instrumentation (WMI) kuizindua. Hasa, makro hupata kishikio cha darasa la Win32_Process kupitia nafasi ya jina ya mzizi\cimv2 na hutumia njia ya Unda ili kutoa mchakato mpya.
Kisha, tutaangalia mzigo wa mwisho, ambao ni RUSTRIC.
Kipandikizi cha Kutu Kibaya – RUSTRIC
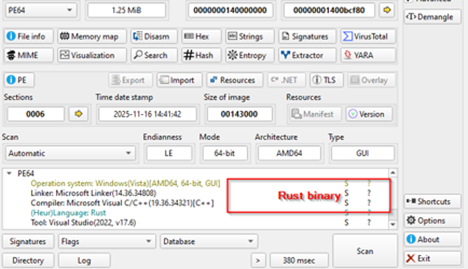

Hapo awali, baada ya kupakia mfumo wa binary kwenye zana za awali za uchambuzi, tuligundua kuwa hii ni kifaa cha kupandikiza kinachotokana na kutu.

Tukifikia kipengele kikuu, tuligundua kwamba kwa kuwa ni sehemu ya Rust, kuna mchanganyiko mwingi wa maktaba na vipande vya msimbo ambavyo havikuwa vya kuvutia sana.

Tukiendelea mbele, tulipata kipengele cha kuvutia, ambacho hufanya kazi nyingi kama vile kuorodhesha orodha ya antivirusi zilizopo kwenye mashine ya shabaha.


Kama ilivyotajwa, pia tuliona kwamba inaorodhesha jumla ya vizuizi 28 vya virusi ambavyo ni pamoja na QuickHeal, CrowdStrike, CheckPoint, ESET na vingine vingi kwa kuorodhesha majina ya faili za wakala wa vizuizi vya programu hasidi, folda maalum na vingine vingi. Orodha ya wachuuzi wa vizuizi vya programu hasidi walioorodheshwa na kifaa hiki cha kuingiza ni kama ifuatavyo:
| # | Jina la Antivirusi |
| 1 | Uponyaji haraka |
| 2 | Mlinzi wa Microsoft |
| 3 | Avast |
| 4 | AVG |
| 5 | Avira |
| 6 | Bitdefender |
| 7 | Kaspersky |
| 8 | ESET |
| 9 | McAfee |
| 10 | Norton |
| 11 | Mwenendo Micro |
| 12 | Sophos |
| 13 | Malwarebytes |
| 14 | Usalama wa Panda |
| 15 | F-Salama |
| 16 | Starehe |
| 17 | Webroot |
| 18 | Silinda |
| 19 | Sentinel One |
| 20 | VMware Carbon Black |
| 21 | Mkutano wa Kikundi |
| 22 | G DATA |
| 23 | Qihoo 360 |
| 24 | K7 Kompyuta |
| 25 | Daktari wa wavuti |
| 26 | Check Point |
| 27 | BullGuard |
| 28 | Emsisoft |

Zaidi ya hayo, mara tu hesabu itakapokamilika na ikiwa kipandikizi kitagundua kuwa AV fulani hazipo, pia huchapisha ujumbe ambao ni " Hakuna Ugunduzi Uliopatikana ", kisha, mara tu hesabu ya AV itakapokamilika, itaendelea kufanya seti inayofuata ya vitendo.

Mwanzoni, hutekeleza amri ya whoami.exe, ambayo kimsingi ni tabia ya jumla inayofanywa na vipandikizi, ingawa ina kelele nyingi.

Ifuatayo, hutekeleza amri hostname.exe , ambayo tena ni tabia ya jumla ya kuorodhesha jina la mwenyeji la lengo.

Na, amri ya mwisho, kipandikizi kinaendeshwa kimsingi ni nslookup.exe ambayo kimsingi, hufanya operesheni inayohusiana na mtandao.

La mwisho lakini si dogo ni kwamba, pia tumetoa anwani ya mfumo wa amri na udhibiti, katika hali hii kifaa kilichopandikizwa, kimekuwa kikifanya majaribio mengi ya kuunganisha kwenye anwani ya C2.
Sasa, tunapohitimisha uchambuzi wa kipandikizi hiki cha msingi, tutaangalia vitu vya kale vinavyotokana na miundombinu.
Uchambuzi wa Miundombinu.
Katika kampeni ya kwanza, tuligundua kwamba mhusika wa vitisho alikuwa akitumia vibaya Telegram kwa kazi zake za mawasiliano na miundombinu, ilhali, katika kampeni ya pili, tulichukua amri na udhibiti kutoka kwa kifaa kilichopandikizwa.


Naam, tukiangalia maelezo ya miundombinu, tuligundua kuwa kumekuwa na uelekezaji mwingi kwenye toleo la HTTPS la ukurasa wa wavuti, pamoja na jibu la hivi karibuni, ambalo tuligundua, kwamba lilikuwa likitumika kwenye lango 443, ambalo tunaamini hilo lilikuwa lango la kuwasiliana na seva ya C2.


Kisha, tuliona maelezo ya kuvutia wakati wa ukaguzi wa miundombinu. Anwani ya IP iliyounganishwa na kikoa bado ilihusishwa na netvigil.org CNAME na iliendelea kuwasilisha cheti cha TLS kilichotolewa kwa kikoa hicho badala ya kile tulichokuwa tukichambua. Hii inaonyesha kwamba VPS hapo awali ilikuwa mwenyeji wa netvigil.org na haikuwahi kusanidiwa kikamilifu kwa kikoa kipya. Kwa vitendo, aina hii ya mabaki, tunaamini ambapo mwenyeji wa msingi huhifadhi vyeti au maingizo ya mwenyeji pepe kutoka kwa usanidi wa awali, ni kawaida kwenye miundombinu ya gharama nafuu au iliyotumika tena ambayo mara nyingi huonekana katika shughuli hasidi.
Tunaamini kwamba mwigizaji alielekeza tu kikoa kipya kwenye seva iliyopo bila kusafisha usanidi wa zamani.

Mapitio ya historia ya cheti katika Censys yanaunga mkono zaidi tathmini hii. Tulipokuwa tukiuliza kuhusu netvigil.org, tulitambua vyeti vingi vinavyotumika na vilivyotolewa hivi karibuni vilivyounganishwa na kikoa kimoja, ikiwa ni pamoja na maingizo ya wildcard (*.netvigil.org).
Hitimisho
Kwa hivyo, tunahitimisha kwamba, ingawa kampeni zote mbili, nia ni tofauti, zinashiriki mwongozo sawa wa kutumia vibaya Icons za AV kwenye vipandikizi kwa ajili ya utekelezaji, ambao unazifunga zote mbili chini ya kundi la UNG0801, la kwanza likitumia vibaya aikoni na mada ya Check Point kwa ajili ya utoaji wa kipandikizi cha PYTRIC, ambacho hufanya vitendo vya uharibifu kama vile kufuta taarifa za mfumo, huku lingine pia likitumia vibaya aikoni ya Sentinel One na mada inayofanana kidogo kwa ajili ya utoaji wa kipandikizi cha RUSTRIC, ambacho tunaamini ni kwa madhumuni ya ujasusi tu.
Kwa kweli, uainishaji ni wito mgumu na wa kutatanisha lakini kulingana na kitabu cha michezo na muda unaofanana wa kampeni, tunaweka hili katika kundi chini ya Operesheni IconCat au UNG0801. Ingawa, kwa utata kidogo, tunaamini kampeni ya kwanza, haikusudii kuiba data au ujasusi, ilhali kampeni ya pili, inazingatia ujasusi, ikiiga tabia ya kundi la Advanced-Persistent-Tishio (APT).
Kwa hivyo, hiyo inafupisha utafiti wetu na kutoa sababu zilizo hapo juu kwa uhakika wa kuzipanga kampeni hizo chini ya kundi, ambalo hubadilika, na pia kuangazia tofauti fulani.
SEQRITE Ulinzi.
- Sukuma
- Win64
- Trojan.50253.GC
- Trojan.50255.GC
- Trojan.50254.GC
IOCs
| Hash | Aina ya faili |
| 6df21646d13c5b68c14c70516dfc74ef2aef4a4246970d7f4fbd072053ba40e6 | Outlook |
| 6f079c1e2655ed391fb8f0b6bfafa126acf905732b5554f38a9d32d0b9ca407d | Hati |
| 77ceeb88a1fe4fb03af1acc589e02aeb156e3b22b110124ce1b25c940b0d9bbe | ZIP |
| 54ebdea80d30660f1d7be0b71bc3eb04189ef2036cdbba24d60f474547d3516a | Exe |
| 2afcac3231235b5cea0fc702d705ec76afec424a9cec820749b83b6299d1fe1b | Exe |
| e422c2f25fbb4951f069c6ba24e9b917e95edb9019c10d34de4309f480c342df |
Anwani za Mwenyeji/IP
| stratioai[.]org |
| hxxps://www[.]dropbox[.]com/scl/fi/e2tctz6iy0s81dcxysbkf/help.pdf?rlkey=4b3uydquzd0h5xe7lk0gk95r9&st=c1qfydwi&dl=1 |
| 159[.]198[.]68[.]25 |
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu | Jinsi Inavyotumika kwa Operesheni IconCat |
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa | Kampeni zote mbili hutegemea viambatisho hasidi vya hati ya PDF na Word vinavyowasilishwa kupitia ulaghai wa kielektroniki |
| T1566.002 | Hadaa: Kiungo cha Kulaghai | Kampeni-I inawaagiza waathiriwa kupakua "Kichanganuzi cha Usalama" bandia kutoka Dropbox | |
| T1204.002 | Utekelezaji wa Mtumiaji: Faili Hasidi | Waathiriwa wamebuniwa kijamii ili kufungua hati za PDF/Word kwa mikono | |
| Utekelezaji | T1059.006 | Amri na Mkalimani wa Maandishi: Python | Campaign-I inatumia programu hasidi ya Python iliyojaa PyInstaller (PYTRIC) |
| T1059.005 | Amri na Mkalimani wa Maandishi: Visual Basic | Campaign-II hutumia makro hasidi za VBA katika hati ya Word | |
| T1047 | Vyombo vya Usimamizi wa Windows | RUSTRIC inatekelezwa kupitia WMI (Win32_Process.Create) | |
| Ukwepaji wa Ulinzi | T1036.005 | Kujifanya: Linganisha Jina au Mahali Halali | Kampeni zote mbili zinadanganya wachuuzi wa antivirus wanaoaminika (Check Point na SentinelOne) |
| T1027 | Faili au Taarifa Zilizofichwa | Malipo yamesimbwa kwa heksaidi ndani ya hati ya Word. | |
| T1218 | Utekelezaji wa Wakala Mbili uliotiwa saini | Utekelezaji wa programu hasidi hutumia mifumo ya faili ya Windows inayoaminika (km, wmic, nslookup, whoami, jina la mwenyeji) | |
| Discovery | T1518.001 | Ugunduzi wa Programu ya Usalama | RUSTRIC inaorodhesha bidhaa 28 tofauti za antivirus na EDR kwa kuangalia njia zinazojulikana za faili na viashiria vya mchakato. |
| Amri na Kudhibiti | T1105 | Uhamisho wa Zana ya Ingress | Kampeni-I hupata mzigo wa awamu ya pili kutoka Dropbox kama sehemu ya mnyororo wa maambukizi. |
| T1071.001 | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti | Vipandikizi vyote viwili hujaribu kuunganisha miundombinu ya C2 inayodhibitiwa na mshambuliaji kupitia itifaki za kawaida za wavuti. |

