Ulaghai wa Kukamatwa kwa Kidijitali:
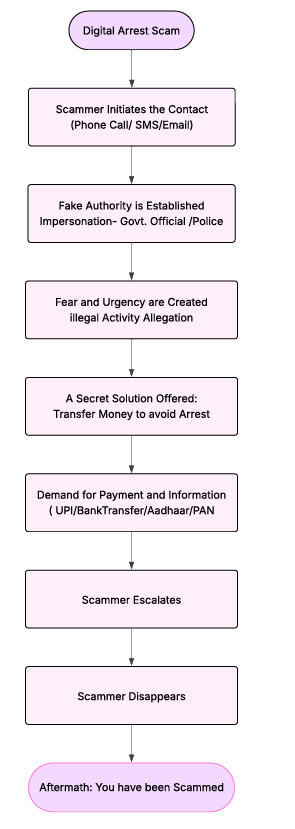
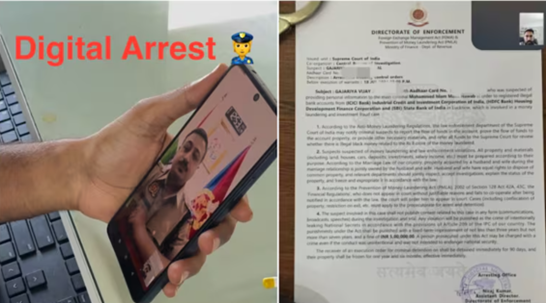
Yote huanza na simu inayoonekana kuwa ya kawaida mwanzoni—iliyopimwa, inayoonekana rasmi, na nzito bila kutarajia. Kwa upande mwingine kuna mtu anayedai kuwakilisha chombo cha serikali, akikushutumu kwa utulivu kwa uhalifu ambao hujawahi kufanya—usafirishaji wa dawa za kulevya, utakatishaji fedha, au kitu kama hicho cha kutisha. Wanataja jina lako, anwani, na maelezo mengine ya kibinafsi kwa usahihi wa kutisha, na kufanya ubadilishaji mzima uhisi kama kweli. Huu ndio uso unaosumbua wa kile kinachojulikana kama ulaghai wa "kukamatwa kidijitali" — aina mpya na inayobadilika haraka ya ulaghai wa mtandaoni unaolisha hofu na uaminifu.
Upataji Data:
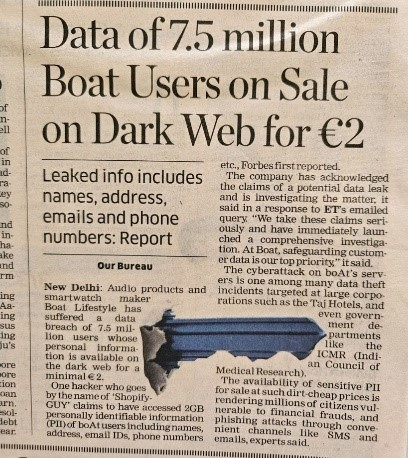
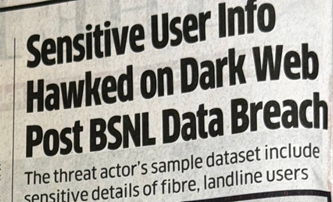
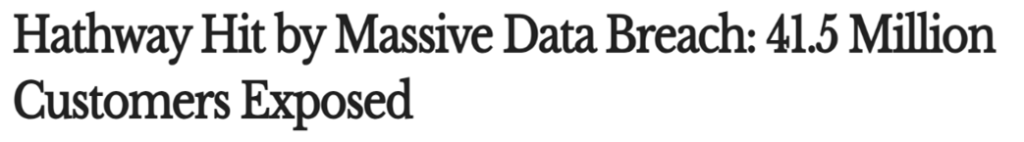
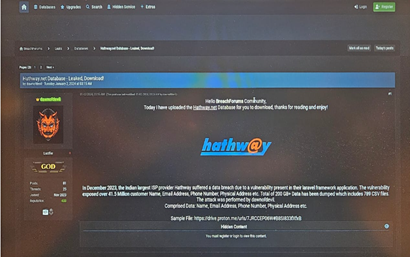
Walaghai wanatumia uvunjaji mkubwa wa data ili kupata nambari za IMSI na maelezo ya SIM, wakitumia data ya Sajili ya Mahali Ulipo Nyumbani ili kuunda wasifu uliosanifiwa kwa uangalifu. Uwekaji wasifu huu kwa usahihi unatoa ulaghai wa kukamatwa kwa kidijitali hali ya uhalisi, na kuzifanya zikubalike kwa njia ya kutatanisha. Ukiukaji wa BoAt wa Aprili 2024 ulifichua data ya kushangaza ya wateja milioni 7.5, ikiwa ni pamoja na majina na maelezo ya mawasiliano, ambayo baadaye yalijitokeza kwenye wavuti giza. Vile vile, mfumo wa Hathway uliathirika kupitia mazingira magumu ya Laravel, na kusababisha uvujaji wa data nyeti ya mteja, ikiwa ni pamoja na nambari za Aadhaar, maelezo ya pasipoti na hati za KYC. Data hii ya kibinafsi inapozunguka, tishio la wizi wa utambulisho na ulaghai unaolengwa huzidi kudhihirika.
UWASILISHAJI WA DATA YA MWILI na UVUjaji wa MTAA:
Ukiwasilisha pasipoti yako, inabadilishwa kidijitali na kuhifadhiwa bila usalama unaofaa. Baadaye, hati hizo hutumwa kwako kwa barua pepe zikiwa na vichwa vya barua bandia vya polisi, zikidai zilipatikana katika msako wa dawa za kulevya. Ni ulaghai wa kutisha , unaogeuza data yako iliyowasilishwa kimwili na iliyohifadhiwa kwa njia isiyo salama kuwa silaha inayotumika kutishia na kukulazimisha.
Njia ya Mawasiliano:
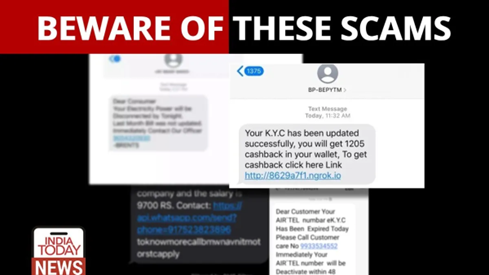
Walaghai hukupiga kupitia simu za sauti, kudanganya nambari ili zionekane kama "Delhi Police" au "Govt of India" kwa hati za shinikizo la juu. Pia hutumia simu za video kwenye majukwaa kama vile WhatsApp au Zoom, iliyo kamili na asili ya kituo cha polisi na sare bandia ili kuonekana kuwa halali. Zaidi ya hayo, jihadhari na SMS ghushi zilizo na viungo vya hila, na haswa barua pepe zinazoiga vikoa vya serikali na wito wa kughushi wa mahakama au MOTO zilizoambatishwa—mara nyingi hata zinaonyesha kitambulisho chako kilichovuja. Yote yameundwa ili kuonekana rasmi na kukuogopesha ili utii.
TAARIFA FEKI ZA KYC
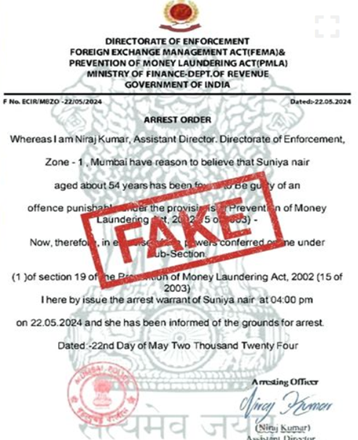
DHIMA FEKI YA KUKAMATWA ILIYOTUMIWA KWA WAATHIRIKA
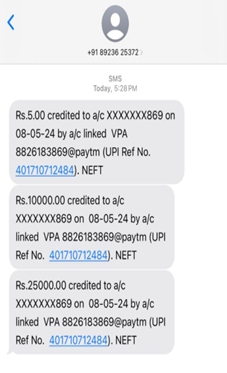
Nambari ya Marejeleo ya Malipo daima ni ya kipekee kwa muamala!
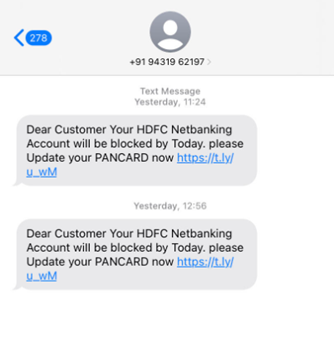
Inasasisha PAN!! Lazima Utoke Mamlaka ya Ushuru wa Mapato, India
Wahasiriwa wa Ulaghai wa Vikundi vya Umri Mbalimbali:
Walaghai wanalenga kila kizazi, lakini tofauti. Wazee mara nyingi huwa wahasiriwa kwa sababu ya kutojua sana hila za mtandao na imani zaidi katika mamlaka ya kidijitali. Vijana na wanafunzi pia wameathirika sana, wakihofia kukashifiwa kazini, hasa kwa vile uwepo wao mkubwa wa mitandao ya kijamii hurahisisha kufuatilia nyayo zao za kidijitali. Hatimaye, wataalamu wa kazi wanatumiwa kwa hofu ya kupoteza kazi au udhalilishaji wa kijamii, wakicheza sifa zao.
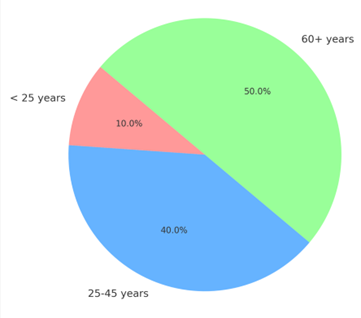
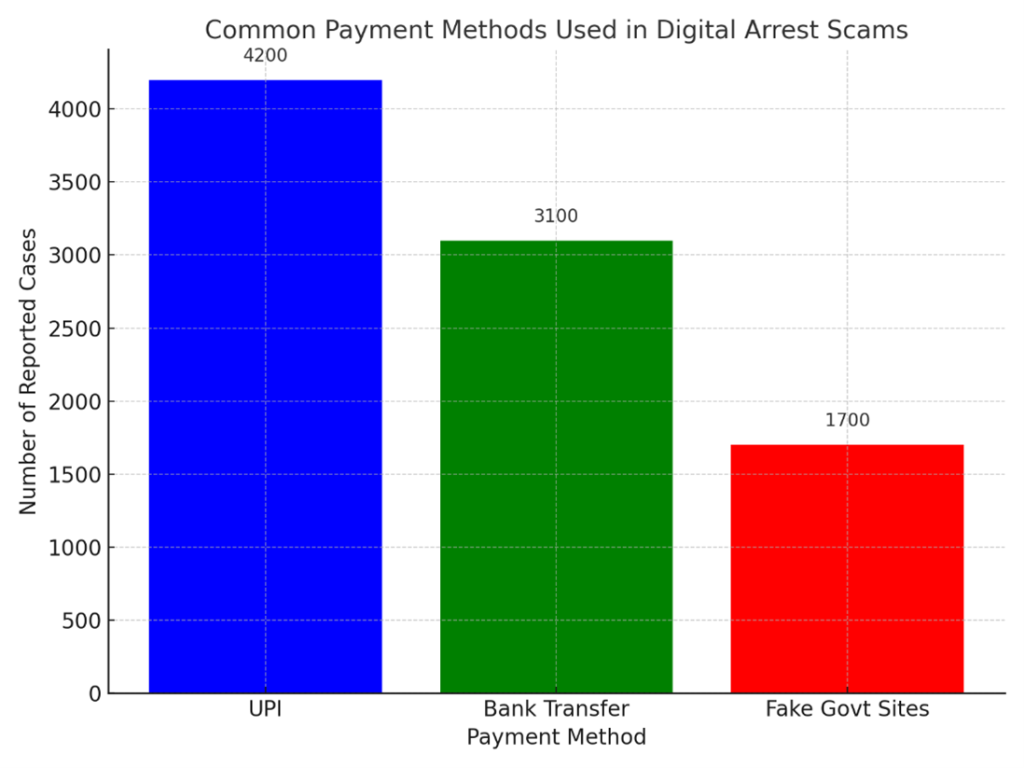
Mbinu za Malipo za Kawaida na Hatua za Kudai Malipo Halisi:
Walaghai huhakikisha uhalali wa malipo kwa kuiga lango maarufu la benki ya India, hata kukubali kadi au maelezo ya UPI. Wanaenda hadi kununua vyeti halali vya SSL kwa ikoni hiyo ya "kufuli salama". Zaidi ya hayo, wao hudanganya majina ya vikoa kwa kuchapa, na kufanya tovuti bandia zionekane karibu sawa na URL halisi za serikali. Yote yameundwa ili kukuhadaa ili uamini njia zao za kulipa ni halali.
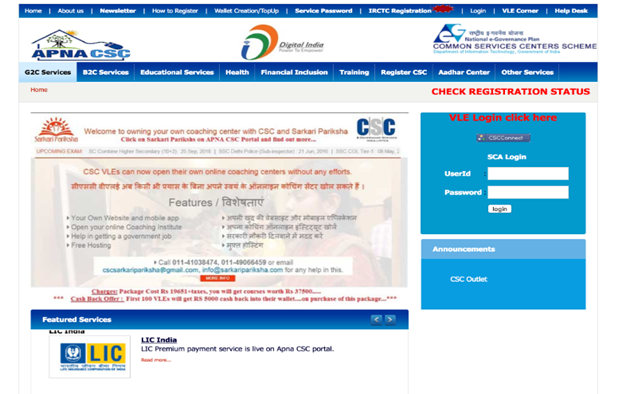
Ni Tovuti Bandia: Anwani ya Barua Pepe Isiyo ya Serikali
cscsarkaripariksha[@]gmail[.]com info[@]sarkaripariksha[.]com
Tovuti rasmi za serikali hutumia vikoa vya @gov.in au @nic.in kila wakati.
Jinsi ya Kuponya Ulaghai kwa Haraka.AI Hugundua na Kuzuia Ulaghai wa Kukamata Dijitali
1. Utambuzi wa Simu ya Ulaghai (Kabla ya Kupokea)
🔔 Kipengele: Arifa ya Simu ya Ulaghai + Ulinzi wa Ulaghai
- AI hutumia AI na hifadhidata za ulaghai duniani kote kuripoti nambari za ulaghai zinazojulikana.
- Iwapo mlaghai anaibia nambari (km, polisi, serikali, benki), utaona kwenye skrini. Tahadhari ya Hatari ya Ulaghai kabla ya kujibu-kusaidia kuepuka mtego mapema.
2. Kuzuia Zana za Ufikiaji wa Mbali
🖥️ Kipengele: Arifa ya Kushiriki kwa Skrini + Kigunduzi cha Programu ya Ulaghai
- Hutambua kama tapeli anakushawishi kusakinisha programu za kushiriki skrini kama vile Dawati yoyote, TeamViewer, au yoyote APK hasidi.
- AI mara moja hutuma arifa ya hatari kubwa:
"⚠️ Kushiriki skrini kumetambuliwa. Huenda huu ukawa ulaghai." - Ikiwa programu zisizoidhinishwa zitapatikana, zinaalamishwa na kuzimwa.
3. Ufuatiliaji wa Shughuli za Kibenki kwa Wakati Halisi
💳 Kipengele: Arifa kuhusu Ulaghai wa Kibenki + Arifa ya Ufikiaji Usioidhinishwa
- Ikiwa mlaghai atapata ufikiaji na kuanzisha uhamishaji wa pesa, AntiFraud.AI hufuatilia mienendo ya benki kwa kutumia AI.
- Inabainisha mifumo inayotiliwa shaka (uhamisho mkubwa, wanaolipwa mpya, kuingia kusiko kawaida) na kukuarifu mara moja kuzizuia au kuzithibitisha.
4. Ukatizaji wa Uthibitishaji wa Malipo
🔐 Kipengele: Mtangazaji wa Jina la Anayelipwa + Salama Malipo
- Kabla ya kukamilisha shughuli yoyote, mfumo unasoma jina la mlipaji, kukuonya ikiwa si mpokeaji aliyeidhinishwa.
- Hali Salama ya Huduma ya Benki huzuia kurasa za malipo zisizo salama, viungo bandia, au programu za kuhadaa ili kupata maelezo ya kibinafsi zinazotumiwa mara nyingi na walaghai.
5. Kubadilisha SIM & Utambuzi wa Usambazaji Simu
📞 Kipengele: Arifa ya Usambazaji Simu
- Wakati mwingine walaghai huelekeza upya simu na SMS ili kunasa OTP au kukwepa safu za usalama.
- AI hukuarifu papo hapo kuhusu upotoshaji wowote wa SIM au shughuli ya usambazaji simu—inakupa muda wa kukomesha ulaghai kabla haujaanza.
6. Ulinzi na Mwongozo wa Baada ya Tukio
🆘 Kipengele: Mwathiriwa wa Ulaghai? + Udanganyifu Linda Rafiki
- Ukinaswa katikati ya ulaghai au ukitambua kuwa umechelewa, AntiFraud.AI hukusaidia kuchukua hatua:
- Zuia shughuli
- Iarifu benki yako
- Ripoti ulaghai huo kwa mamlaka
- Fikia usaidizi wa urejeshaji
Kukomesha Mtego: Orodha yako ya Usalama ya Mtandao :
- Kaa macho, usiogope, na hakikisha kila wakati kabla ya kuchukua hatua.
- Kamwe usishiriki OTP yako, Maelezo ya Benki kupitia simu au ujumbe.
- Usichapishe kamwe taarifa za kibinafsi kwenye mitandao ya kijamii, kwani wasifu wa mwathiriwa huanza kutoka hapa.
- Kukamatwa hakuwezi kufanywa kidijitali, bila kujali makosa yanayotambulika na yasiyotambulika.
- Usijibu kamwe simu za video/sauti kutoka kwa nambari zisizojulikana.
- Hakuna wakala wa utekelezaji wa sheria unaodai pesa kupitia majukwaa ya sauti/video/SMS.
- Hati ya kukamatwa itawasilishwa kimwili, haiwezi kamwe kutumwa kwa barua pepe.
- Usibofye kwa upofu kiungo chochote, kinaweza kuwa tishio la ulaghai/hadaa.
- Wote angalia vikoa vya barua pepe- barua pepe halisi za serikali huishia kwa @gov.in au @nic.in.
- Angalia tovuti za serikali mara kwa mara ili kutoa arifa za ulaghai za wavuti/ muhtasari wa watumiaji ili ufahamu.
- Sakinisha zana za usalama kama vile Antifraud.AI ambazo zinaweza kutambua kwa urahisi shughuli za ulaghai na kukuarifu na kuhakikisha usalama wako dijitali.
Ripoti kwa tovuti zifuatazo za Serikali:
- Bonyeza hapa - Ripoti malalamiko ya uhalifu wa mtandao (Portal ya Kitaifa ya Kuripoti Uhalifu wa Mtandaoni)
- Bonyeza hapa - Timu ya Majibu ya Dharura ya Kompyuta ya India
- Piga simu 1930 - Nambari ya Msaada ya Uhalifu wa Mtandaoni
- Tembelea kituo cha polisi cha mtandao kilicho karibu nawe kwa usaidizi
Kaa macho. Kinga ni kinga bora.