
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  ransomware  / The Runner: sehemu muhimu ya kampeni ya SamSam ransomware - Uchambuzi wa Quick Heal Security Labs
The Runner: sehemu muhimu ya kampeni ya SamSam ransomware - Uchambuzi wa Quick Heal Security Labs
08 Februari 2018

The Runner: sehemu muhimu ya kampeni ya SamSam ransomware - Uchambuzi wa Quick Heal Security Labs

Imeandikwa na Amar Patil
Amar Patil
ransomware
4
hisa

Mnamo Januari 2018, Greenfield, Hancock Health (mtandao wa afya) yenye makao yake Indiana ilishambuliwa na SamSam ransomware. Ilisimba kwa njia fiche faili zilizo na data ya wagonjwa ambayo ilitatiza huduma zao muhimu. Ingawa SamSam sio programu mpya ya ukombozi, imebadilika kwa muda. Tulikuwa tumeona lahaja yake ya kwanza mnamo Februari 2016 ambayo ilitumia algoriti ya RSA kusimba faili zilizolengwa kwa njia fiche. Hata hivyo, wakati huu, tumeona mabadiliko makubwa katika jinsi programu hii ya ukombozi ilizinduliwa. Tofauti kuu kati ya vibadala vya zamani na vipya ni matumizi ya 'runner.exe' inayoweza kutekelezwa - inasimbua faili ya kiendelezi ya '.stubbin' na kutekeleza maudhui yaliyosimbwa. Matokeo ya usimbuaji ni faili ya SamSam ransomware.

Mchoro wa 1 hapa chini unaonyesha safu ya uvamizi ya kampeni ya sasa ya SamSam ransomware.
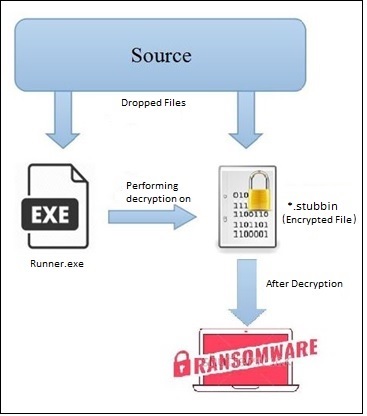
Mtini 1. SamSam Ransomware mashambulizi mlolongo


Mbinu ya kusambaza hufanya 'Mkimbiaji' kuwa sehemu muhimu katika kampeni ya SamSam ransomware. Walakini, hatujui chanzo cha maambukizi ya 'runner.exe'. Katika chapisho hili, tutakuwa tukichunguza kwa kina 'runner.exe' - sehemu muhimu ya kampeni hii.

Mwanariadha

Tumeona lahaja tofauti za 'runner.exe' katika miezi michache iliyopita. Kwa kila lahaja, tuliona mabadiliko katika idadi ya hoja zinazopitishwa kwa 'runner.exe'. Hoja ya kwanza inatumika kama nenosiri kusimbua faili ya '.stubbin' na hoja zilizosalia hupitishwa ili kusimbua upakiaji ambao ni programu ya SamSam ransomware.
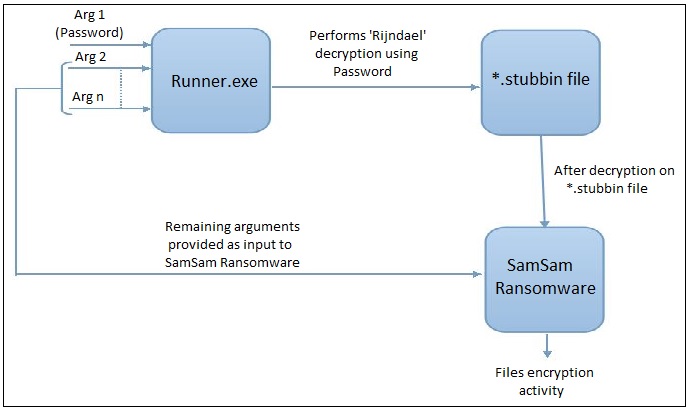
Kielelezo 2. Mlolongo wa utekelezaji wa Mkimbiaji

Hebu tuangalie maelezo ya .NET iliyokusanywa inayoweza kutekelezwa (runner.exe) ya lahaja yenye hoja tatu za mstari wa amri.
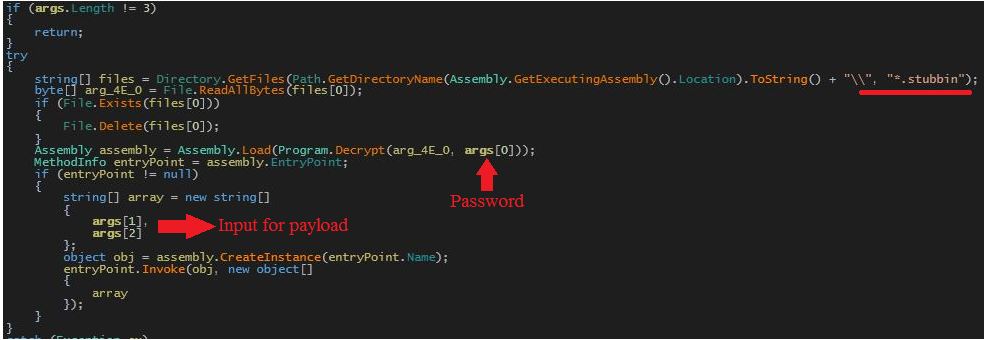
Kielelezo 3. Nambari ya mlolongo wa utekelezaji

'Runner.exe' hutafuta faili zilizo na kiendelezi cha '.stubbin' katika saraka yake ya sasa ya kufanya kazi. Faili ya kwanza iliyopatikana ni faili inayotakiwa iliyosimbwa. Kisha inanakili maudhui ya faili katika safu (arg_4E_0) na kufuta faili asili ya '.stubbin'. Mkusanyiko wa baiti zilizosimbwa na hoja ya kwanza kutoka kwa safu ya amri (nenosiri) hupitishwa hadi kwa chaguo la kukokotoa la 'Simbua'. Runner kisha hupakia baiti zilizosimbwa kwenye kumbukumbu na kuitekeleza kwa kupitisha hoja zake zilizosalia za safu ya amri kama ingizo.

Usimbuaji wa faili ya '.stubbin'

'Runner.exe' hutumia algoriti ya Rijndael kusimbua baiti zinazopitishwa kama data ya Cipher. Hii ni algoriti ya ufunguo wa ulinganifu wa kriptografia. Hapa, hutumia kitufe cha baiti 32 na baiti 16 za Initialization Vector (IV) kusimbua faili ya '.stubbin'.

Kielelezo cha 4 hapa chini kinaonyesha utengenezaji wa ufunguo na IV kwa kutumia nenosiri.
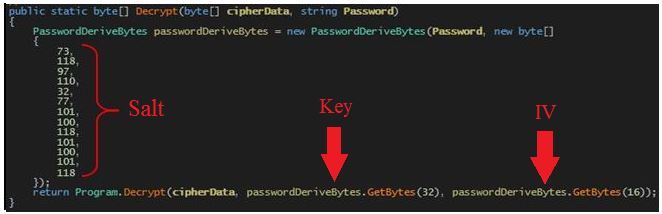
Kielelezo 4 .IV na kizazi muhimu

Darasa la 'PasswordDeriveBytes' hutumika kutengeneza ufunguo na IV. Ni kijenzi cha NET kilichofafanuliwa awali ambacho huchukua nenosiri na chumvi kama ingizo ili kutoa ufunguo. Chumvi ni data nasibu inayotumiwa kama kiingizio cha ziada kwa chaguo za kukokotoa ambazo "huweka haraka" nenosiri na kutumika kufanya nenosiri la kawaida kuwa la kawaida.

Mchoro wa 5 hapa chini unaonyesha utaratibu wa kusimbua ambao unasimbua faili ya SamSam ransomware.
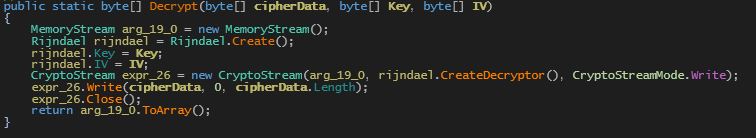
Mchoro wa 5. Utaratibu wa usimbuaji wa faili ya msingi ya .stubbin

Kijenzi cha 'CryptoStream' na kipunguza sauti cha Rijndael hutumika kwa shughuli za kriptografia ambazo hufanywa kwenye CipherData. Kwa kutumia IV, ufunguo wa algoriti ya Rijndael kwenye data ya Cipher itasababisha upakiaji wa programu ya ukombozi.

Tofauti za mkimbiaji

Katika toleo la zamani zaidi la SamSam ransomware, hakuna 'runner.exe' iliyozingatiwa. Upakiaji tu ndio uliotekelezwa kwa ufunguo wa ulinganifu wa RSA kama hoja ya mstari wa amri. Lakini, lahaja ya hivi punde zaidi hutumia 'runner.exe' na hoja 4.

Kielelezo cha 6 hapa chini kinaonyesha tofauti kati ya hoja zinazopitishwa katika lahaja tofauti za 'runner.exe'.
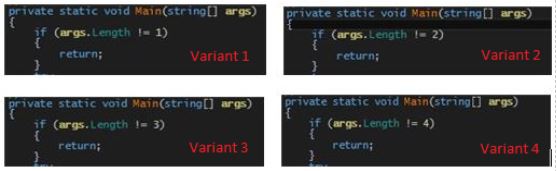
Kielelezo cha 6 .Vibadala vya 'runner.exe'

Pia tunazingatia vibadala vichache vinavyotumia ufichuzi katika msimbo wao na majina ya utendaji.
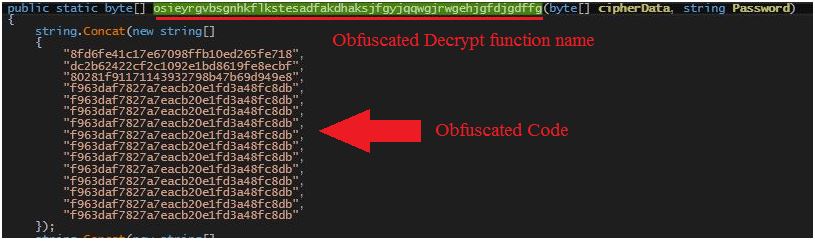
Kielelezo cha 7 .Ufafanuzi katika 'runner.exe'

Mbinu za utumaji zinazotumiwa katika kampeni ya SamSam ransomware hufanya urejeshaji wa programu kuu ya ukombozi kuwa ngumu. Kwa hivyo huzuia mchakato wa kutoa ugunduzi tuli kwenye faili ya SamSam ransomware. Sifa ya muhuri wa wakati katika vibadala huonyesha kuwasili kwa vibadala vipya vya 'runner.exe' kila mwezi. Kwa hivyo, katika siku zijazo, tunaweza kuona vibadala vipya vilivyo na utaftaji zaidi na utendakazi wa hali ya juu.

Kiashiria cha maelewano

D8469E625AE90AB64D4AEF0B63F42150

7A25B0D43047552CBDAD17CFB488317D

038FB413F51B0AB7EB088E0F3EA7BE90

A82DB52BC6F1E5477EB1809CD5F23489

Wataalam wa Masomo

Dhwanit Shrivastava, Yogesh Bane | Maabara ya Usalama ya Uponyaji Haraka

 Baada uliopitaKwa nini usiwahi kulipa fidia kwa wadukuzi
Post ijayo  Usalama wa Data: SMB zinashindwa wapi kupata data zao
Amar Patil

Kuhusu Amar Patil

Amar ni mtafiti wa usalama katika Maabara ya Usalama ya Heal Heal na ana uzoefu wa miaka 6 katika kikoa cha usalama wa mtandao. Anavutiwa na uhandisi wa nyuma na ...

Makala na Amar Patil »

Related Posts

  • Mbinu Bora za Kukabiliana na Matukio kwa Mashambulizi ya Ransomware ili Kupunguza Uharibifu

    Juni 2, 2026
  • Jinsi ya Kupona kutokana na Shambulio la Ransomware Bila Kulipa Fidia

    Huenda 25, 2026
  • Shambulio la Ransomware Kuhusu Miunganisho ya SMB2 Inayoshirikiwa Hadharani na Kuendelea Kulindwa na Seqrite

    Machi 11, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


