Programu hasidi ya wizi wa taarifa imekuwa tishio linaloongezeka, huku washambuliaji wakiboresha mbinu zao kila mara ili kuepuka kugunduliwa. Miongoni mwa vitisho hivi, SnakeKeylogger imeibuka kama mojawapo ya programu hasidi inayoiba sifa kwa kasi, ikilenga watu binafsi na biashara.
Inayojulikana kwa mnyororo wake wa maambukizi wa hatua nyingi na utekelezaji wake wa siri katika kumbukumbu , SnakeKeylogger imeundwa kukusanya data nyeti bila kugunduliwa.
Hivi karibuni, katika Seqrite Maabara, tuliona kampeni ya kuvutia ya nia mbaya ikitoa SnakeKeylogger kama mzigo wa mwisho kwa mifumo iliyoathiriwa.
Vekta ya Maambukizi:
Vekta ya awali ya maambukizi ni barua pepe hasidi ya barua taka iliyo na faili ya .img [Faili ya Picha ya Diski] kama kiambatisho. Mara tu faili ya .img inapofunguliwa, hifadhi pepe huundwa ambayo inaruhusu ufikiaji wa data kwenye faili. Faili iliyo ndani ya .img hii ni faili inayoweza kutekelezwa (Hatua ya 1), ikijifanya kama hati ya PDF yenye faili Aikoni na jina lililochaguliwa kwa uangalifu ili kufanana na hati muhimu ya PDF, na kuongeza uwezekano kwamba mpokeaji ataifungua.
Msururu wa Mashambulizi:
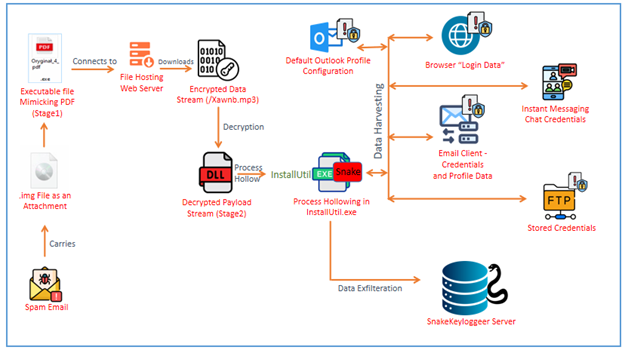
Snake Keylogger inafuata mbinu ya kimfumo ya kuvuna stakabadhi na data nyingine nyeti. Baadhi ya mbinu hizi ni pamoja na:
- Inapakua na kusimbua mizigo ya malipo iliyosimbwa, kuhakikisha utekelezaji wa siri.
- Inapakia DLL zilizofichwa moja kwa moja kwenye kumbukumbu, kuepuka ugunduzi wa msingi wa diski.
- Kuingiza msimbo hasidi katika michakato halisi, haswa michakato inayohusiana na Mfumo wa Mtandao.
- Inatafuta wasifu chaguo-msingi wa Outlook kutoa kitambulisho cha barua pepe kilichohifadhiwa.
- Kuvuna data ya kuingia kutoka kwa vivinjari vingi na wateja wa barua pepe, kuiba manenosiri yaliyohifadhiwa.
- Inachota kitambulisho cha FTP kilichohifadhiwa kutoka kwa FileZilla, ambayo inaweza kutumika kwa unyonyaji zaidi.
Uchambuzi wa Kiufundi -
Hatua ya 1 (Kipakua na Kipakiaji):
Faili hii ni x64 bit .Net iliyokusanywa inayoweza kutekelezwa ikiwa na ukubwa wa faili wa karibu 10 KB.
Hatua ya 1 hufanya kama kipakuzi na kipakiaji. Baada ya kutekelezwa, inajaribu kuunganisha kwenye seva ya mbali na kuchukua faili za midia.
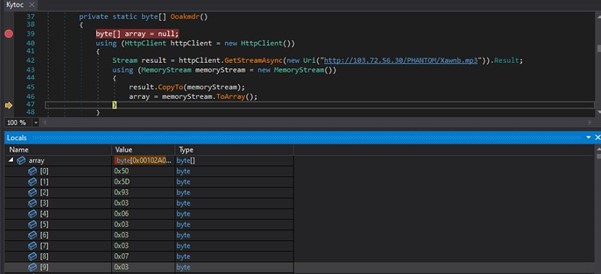
Kwa mtazamo wa kwanza ukiangalia URL, inaonekana kama inaleta faili rahisi ya midia (*.mp3) kutoka kwa seva. Walakini, ukaguzi wa karibu unaonyesha kuwa hii sio faili ya media bali ni mzigo uliofichwa uliosimbwa.
Mzigo wa malipo hutolewa kama mtiririko wa majibu na sio faili kwenye diski. Imehifadhiwa kama safu ya baiti katika safu "safu" za kutofautiana.
Seva ya Apache inatumiwa vibaya kwa Usambazaji Malware
Baada ya kuchunguza URL zaidi, tuligundua kuwa seva ya Apache 2.4.58 (Windows) inatumiwa vibaya kwa kuendesha kampeni mbaya. Wavamizi wanadumisha na kusasisha mizigo mbovu iliyosimbwa kwa njia fiche iliyopangishwa kwa hxxp://103.72.56.30/PHANTOM/
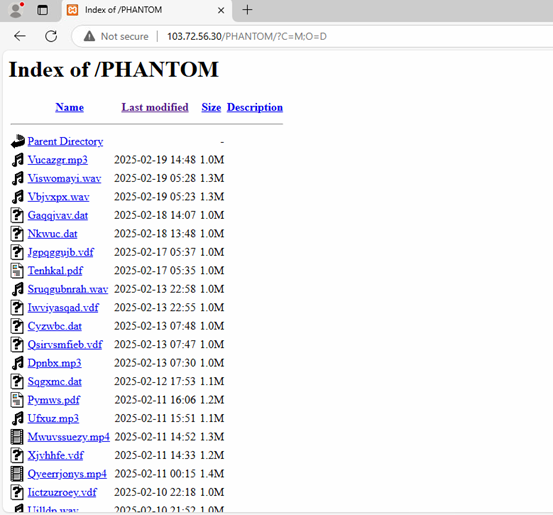
Kama tunavyoona, wavamizi hupakia na kuzungusha faili mara kwa mara ndani ya saraka ya /PHANTOM/. Mbinu hii [TA0042] hutumiwa kwa kawaida katika shughuli za Malware-as-a-Service (MaaS) au kampeni zinazoendelea za ulaghai na usambazaji wa programu hasidi, kuruhusu wavamizi kusasisha upakiaji wao huku wakidumisha miundombinu thabiti[T1608].
Tukirejea kwenye uchanganuzi wetu wa Hatua ya 1, baada ya mtiririko kuletwa, hufuata utaratibu wa kusimbua ili kusimbua upakiaji.
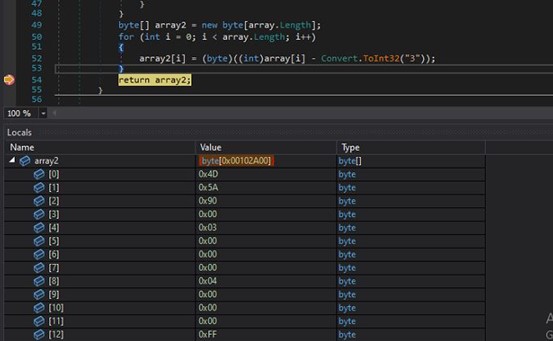
Mzigo uliorejeshwa (safu) hutatuliwa kwa kutoa 3 kutoka kwa kila baiti, na matokeo huhifadhiwa katika safu ya safu "array2". Tunaweza kuona kwamba upakiaji uliosimbuliwa una kichwa cha faili ya PE. Tulitupa mtiririko uliosimbuliwa, yaani, "array2," na tukaanza kuchunguza upakiaji uliosimbuliwa. Tuligundua kuwa faili ni faili ya Stage2 DLL, ambayo imepakiwa kwa nguvu kwenye kumbukumbu.
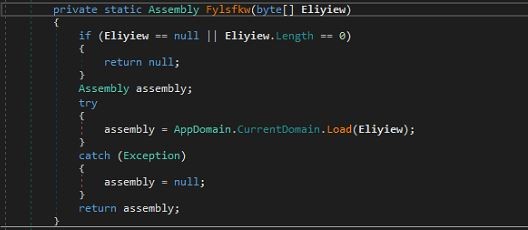
Hatua ya 2 ( Xspilbxpui.dll )
Wakati wa kuchambua kwa zana ya DiE (Tambua Rahisi), tunaweza kuona kwamba faili ni DLL ya 32-bit iliyokusanywa na .NET. Imefichwa sana, inalindwa, na imesimbwa kwa njia fiche ili kuzuia uhandisi wa kinyume, na kuifanya kuwa vigumu kufichua utendaji wake wa kweli na mtiririko wa utekelezaji.
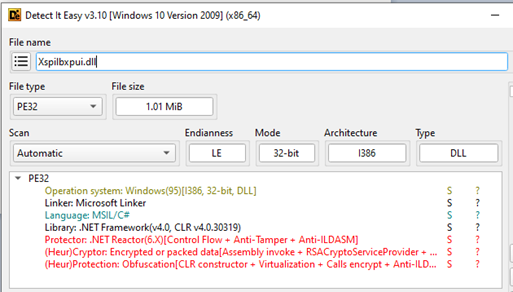
Kinachofurahisha kuhusu sampuli hii ni matumizi ya wajumbe pamoja na ufichuzi wa hali ya juu na utengenezaji wa msimbo wa kati ili kupitisha ufuatiliaji wa API.
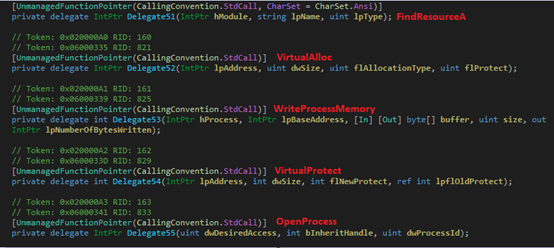
Katika hatua hii ya msururu wa maambukizi, programu hasidi hutumia mchakato wa kuweka mashimo ili kutekeleza upakiaji wake kwa siri kwa kulenga InstallUtil.exe. "InstallUtil.exe" ni matumizi halali ya Windows kwa kusakinisha na kusanidua rasilimali za seva. Uchimbaji wa mashimo ni mbinu ya hali ya juu ambapo mchakato mpya unaanzishwa katika hali iliyosimamishwa, eneo lake halali la kumbukumbu halijachorwa, na msimbo hasidi huandikwa kwenye nafasi iliyo na mashimo kabla ya mchakato kuanzishwa tena, ikiendesha malipo ya mvamizi.
Upakiaji ulioingizwa ni kibadala cha SnakeKeylogger kinachojaribu kuiba data ya mfumo pamoja na maelezo ya muunganisho wa WIFI.
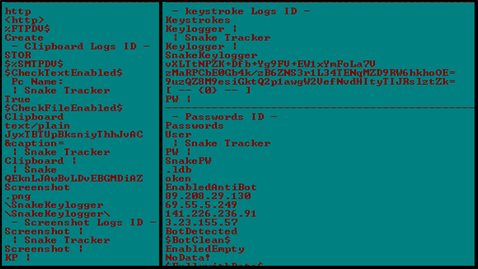
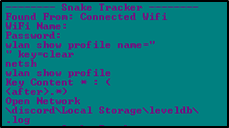
Mchakato wa InstallUtil.exe uliodungwa unaonyesha tabia inayolingana na programu hasidi ya uvunaji wa vitambulisho, ikilenga anuwai ya programu zinazohifadhi data nyeti ya mtumiaji.
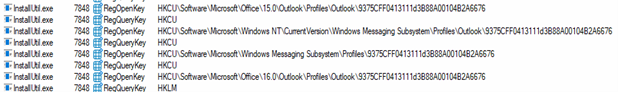
SnakeKeylogger hufikia eneo muhimu la usajili {9375CFF0413111d3B88A00104B2A6676} ambapo Microsoft Outlook 2013 na Outlook 2016+ huhifadhi usanidi wa wasifu wa mtumiaji. Mipangilio hii ni pamoja na maelezo ya akaunti ya barua pepe, mipangilio ya seva ya barua, na vitambulisho ambavyo vinaweza kusimbwa kwa njia fiche. Akaunti za barua pepe zilizoathiriwa zinaweza kutumiwa kukwepa uthibitishaji wa vipengele vingi (MFA), kuiga waathiriwa, au kuanzisha mashambulizi zaidi ndani ya shirika.
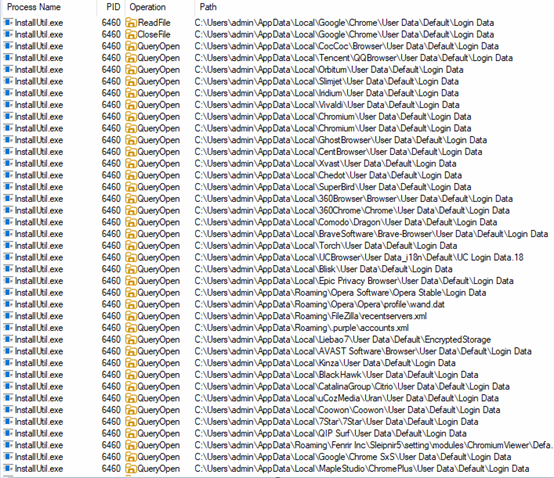
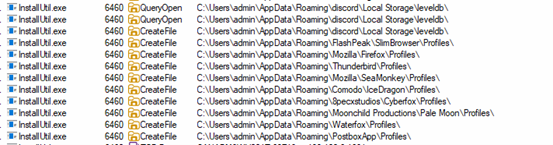
Zifuatazo ni kategoria na orodha ya programu zinazolengwa na SnakeKeylogger:
| Vivinjari vya Wavuti (Chromium na Vibadala Vingine) | |||
| google Chrome | Kivinjari cha Xpom | Kivinjari cha Coowon | Kivinjari cha SuperBird |
| Microsoft Edge | Kivinjari cha 7Star | Kivinjari cha CocCoc | Kivinjari cha BlackHawk |
| Vivaldi | Blisk Browser | Kivinjari cha Orbitum | Kikundi cha Catalina Citrio |
| slimjet | Kinza Kivinjari | Kivinjari cha Sputnik | Kivinjari cha faragha cha Epic |
| Iridium | Kivinjari cha Torch | Kivinjari cha Liebao7 | Kivinjari Salama cha Avast |
| Chromium | Joka la Comodo | Kivinjari cha Kuvinjari cha QIP | Kivinjari cha QQ (Tencent) |
| UCBrowser | Browser Shujaa | Kivinjari cha Nichrome | MapleStudio ChromePlus |
| 360 Kivinjari | Kivinjari cha Citrio | Opera / Opera GX | Kivinjari cha Uran (uCozMedia) |
| Fenrir Inc. SleIPnir5 | |||
Programu hizi huhifadhi manenosiri, vidakuzi, na data ya kujaza kiotomatiki katika faili ya "Data ya Kuingia". SnakeKeylogger inajaribu kuuliza na kusoma data hii nyeti.
| Vivinjari vinavyotegemea Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Joka la barafu la Comodo |
| Cyberfox (8pecxstudios) |
| Pale Moon (Moonchild Productions) |
Hifadhi hizi zimehifadhi kumbukumbu, alamisho, data ya kipindi na historia katika "Wasifu\".
| Wateja wa barua pepe |
| Thunderbird (Wasifu\) |
| Kisanduku cha posta (Wasifu\) |
Hizi huhifadhi kitambulisho cha barua pepe na usanidi wa seva.
| Programu za Kutuma Ujumbe Papo Hapo / Mawasiliano |
| Pijini (.purple/accounts.xml) |
Hizi huhifadhi kitambulisho cha gumzo katika faili za usanidi.
| Wateja wa FTP |
| FileZilla |
Inajaribu kufikia orodha ya seva za FTP zilizofikiwa hivi majuzi na majina ya watumiaji yaliyohifadhiwa na manenosiri yaliyopo kwenye faili "recentservers.xml"
Heshi za faili ( MD5 ):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Hapa chini kuna Mbinu, Mbinu, na Taratibu za Mashambulizi za MITRE (TTPs) za SnakeKeylogger:
| Mbinu | Mbinu/ Mbinu ndogo |
Utaratibu |
| Ufikiaji wa Awali (TA0001) | T1566.001 | Kiambatisho cha Spearphishing |
| Utekelezaji (TA0002) | T1204.002 | Utekelezaji wa Faili Hasidi |
| Ukwepaji wa Ulinzi (TA0005) | T1140 | Deobfuscate/Simbua Faili au Taarifa. |
| T1027 | Faili au Taarifa Zilizofichwa. | |
| T1218.004 | Utekelezaji wa Wakala wa Mfumo wa Uwili: InstallUtil. | |
| T1202 | Utekelezaji wa Amri isiyo ya moja kwa moja. | |
| Ufikiaji wa Kitambulisho (TA0006) | T1555 | Kitambulisho kutoka kwa Maduka ya Nenosiri. |
| -T1555.003 | Kitambulisho kutoka kwa Vivinjari vya Wavuti. | |
| -T1555.004 | Kitambulisho kutoka kwa Wateja wa Barua pepe. | |
| -T1555.005 | Kitambulisho kutoka kwa Vidhibiti vya Nenosiri. | |
| Ugunduzi (TA0007) | T1083 | Ugunduzi wa Faili na Saraka. |
| T1012 | Usajili wa Maswali. | |
| Mkusanyiko (TA0009) | T1114.002 | Mkusanyiko wa Barua pepe kupitia Maombi ya Mteja. |
| Amri na Udhibiti (TA0011) | T1071.001 | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti. |
| T1105 | Uhamisho wa Zana ya Ingress. | |
| Maendeleo ya Rasilimali(TA0042) | T1608.001 | Uwezo wa Hatua: Pakia Malware |
Hitimisho:
Kampeni ya SnakeKeylogger inaonyesha msururu wa mashambulizi uliopangwa kwa kiwango cha juu, kuanzia na barua pepe za barua taka ambazo hutoa viambatisho hasidi kwa watumiaji wasiotarajia. Wavamizi hudumisha muundo thabiti wa kupangisha programu hasidi katika fomu iliyosimbwa, na kuwaruhusu kusambaza na kusasisha upakiaji kwa urahisi. Maambukizi huendelea kupitia hatua nyingi, kwa kutumia mbinu kama vile ulaghai wa umbizo la faili, kuchakata mashimo, na utekelezaji wa upakiaji uliosimbwa kwa njia fiche ili kukwepa kutambuliwa.
Lengo kuu la programu hasidi ni kukusanya data nyeti, ikijumuisha kitambulisho cha wasifu wa Outlook, usanidi wa barua pepe na maelezo mengine ya uthibitishaji yaliyohifadhiwa, ambayo yanaweza kutumiwa kwa maelewano ya barua pepe za biashara (BEC), kuingiliwa zaidi, au kuuzwa kwenye masoko ya chinichini.
waandishi:
Mwezi wa Prashil
Rumana Siddiqui