

Kama inavyoonyeshwa katika jina lenyewe,
Man In The Middle Attack ni aina ya shambulio ambapo mtu haramu anajaribu kuzuia mawasiliano kati ya pande mbili.
Ama kusikia kwa siri au kuiba data muhimu inayobadilishwa, kwa nia ya kupeleleza au kuharibu mawasiliano na kufisidi data.
Kimsingi, unapojaribu kusikia mazungumzo yoyote kati ya vyombo viwili bila kuwajulisha, yenyewe ni aina ya MAN-IN-THE-MIDDLE-ATTACK.
HIVYO, MWANAUME-KATI-KATI NI NINI HASA?
Lakini Kabla ya kwenda zaidi katika shambulio la Man-In-the-Middle, nataka utazame pande zote!
angalia simu zako mahiri, vifaa vinavyopata mtandao, programu tumizi zote unazotumia.
Unafikiri nini? Ni nini kinachoendesha mambo haya yote?
DATA! Kweli?
Kweli, data hii yote husafiri karibu na sisi wenyewe bila mipaka. Kutoka chanzo kimoja hadi kingine, data haina kikomo hata kidogo. Usafiri huu wa data bila kuzingatiwa huzua swali kubwa juu ya faragha na usalama wa data.
Je, umewahi kutoa mawazo yoyote kuhusu kudumisha faragha hii?
Je, ikiwa mtu tayari anaona data yako yote kwenye simu yako au anatumia maelezo yako ya faragha kunufaisha mahitaji yake?
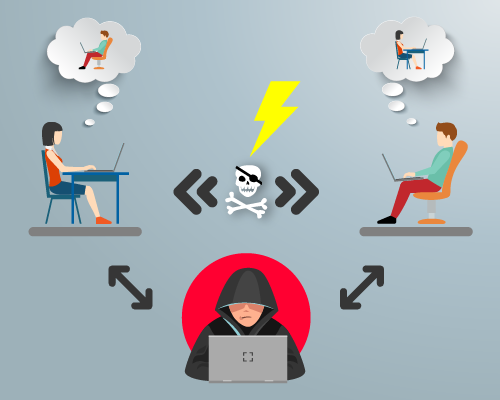
Ingawa utumaji data unafanyika kati ya mteja na seva, mshambulizi hujiweka kati ya ncha mbili za mawasiliano na kutatiza uhamishaji wa data, huku akijaribu kupata taarifa muhimu ambayo inabadilishwa.
Wakati huo huo mteja na seva hufikiria kuwa wanaingiliana lakini wanashughulika na mshambuliaji.
maelezo:
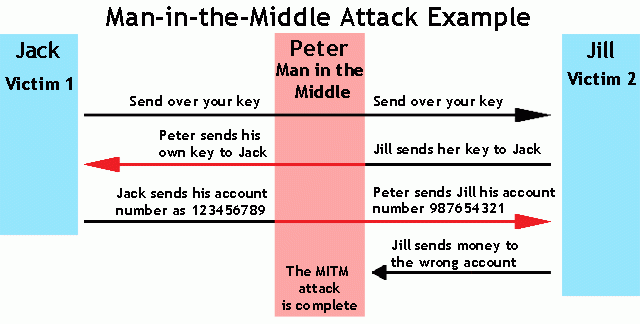
Wacha tuchukue A & B ni vyombo viwili na C ni Mtu-katikati. Sasa ikiwa A & B wanataka kushiriki habari kati yao, A itauliza ufunguo wa umma kutoka kwa B, ili A itume data Iliyosimbwa inayoweza kufikiwa na ufunguo huo wa umma pekee na B pekee ndiye ataweza kufungua habari hiyo kwa kutumia ufunguo huo. Lakini, mara B inapotuma ufunguo wake wa Umma kwa A, C uliopo katikati huchukua ufunguo huo na kutuma ufunguo wake wa umma kwa A.
Sasa kwa kudhani ufunguo huo ni wa B, husimba data inayohitajika na kuituma kwa B tena. Sasa C itasimbua data hiyo kwa kutumia ufunguo wake wa umma, kusoma data hiyo na kubadilisha habari kulingana na mahitaji na kuituma kwa B na ufunguo wake wa Umma ili B iweze kusimbua habari hiyo, ikizingatiwa kuwa habari hii inatoka moja kwa moja kutoka kwa A na vivyo hivyo mchakato huu unaendelea. Wote A & B hata hawafahamu kwamba kwa kweli hawazungumzi.
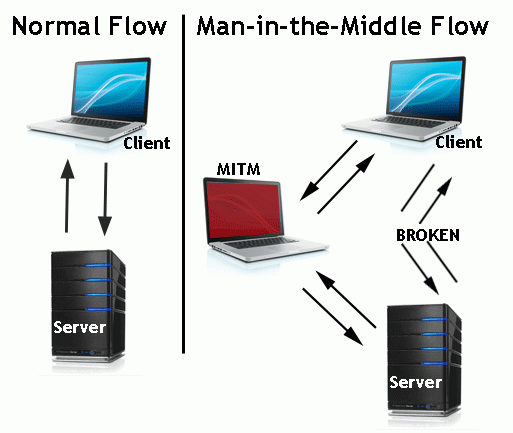
Kitaalam, kila pande mbili zinapozungumza, muunganisho wa TCP huanzishwa. Kwa hivyo anachofanya mshambulizi ni kwamba, kitagawanya muunganisho huo katika sehemu mbili ambapo muunganisho 1 ni kati ya mshambuliaji na mteja na mwingine ni kati ya mvamizi na seva na mshambulizi hufanya kazi kama proksi kati yao. Njia nyingine ya shambulio hili linaweza kutokea ni kupitia shambulio la Man-In-The-Browser ambapo mshambulizi huweka Boti yake kwenye mfumo wako ambao hukusanya stakabadhi zote na taarifa muhimu kutoka kwa kuvinjari kwako kwa kila siku kwenye wavuti na hatimaye kuzituma kwa mshambulizi.
USHAMBULIAJI HUU UNAFANYAJE?
Washambuliaji hutafuta mtandao wowote hatarishi kila wakati, ambapo wanaweza kukiuka usalama na kufikia uhamishaji wa data. Shambulio hufanywa katika awamu mbili: Awamu ya kwanza ni 'Kukatiza' au 'Usimbaji fiche' na ya pili ni 'Kuondoa Usimbaji fiche'.
'Usimbaji fiche' & 'Usimbuaji'
Kwa kukatiza, maeneo ya umma kama vile Stesheni ya Reli, Uwanja wa Ndege, n.k. ndiyo yanayofaa zaidi, kwa kuwa kuna WiFi n/w BILA MALIPO (Watu Hupenda Vitu Bila Malipo Tu). Wavamizi hujaribu kutafuta mtandao usiolindwa vyema na kutafuta uwezekano wowote wa kuathiriwa. Mshambulizi yuko kati ya kompyuta ya mteja wa mwathirika na seva ili kunasa data, akiweka zana muhimu ili kupata habari muhimu inayobadilishwa, ambayo mwathirika anafikiria kuwa salama. Data imeingiliwa sasa , inahitaji kusimbwa. Sasa inakuja jukumu la usimbuaji, ambapo data imefutwa na kutekelezwa zaidi.
Ufupi sana sawa? Kweli ni maelezo mafupi baada ya yote kupata wazo ndogo. Sasa hebu tuelewe jambo hilo kwa busara.
Kuna njia chache zaidi za kutekeleza shambulio la usalama wa mtandao. Hebu tujadili baadhi ya mashambulizi haya kwa ufupi:
Mifano ~
1. Kunusa:
Ni mchakato wa kuchambua na kunasa pakiti za data zilizo na taarifa nyeti zinazotiririka kutoka mtandao mmoja hadi mwingine. Data hutiririka kutoka chanzo hadi lengwa katika mfumo wa pakiti ndogo za data na wavamizi wanaweza kufikia mitiririko hii ya data na kutoa taarifa za faragha zinazohitajika kutekeleza shambulio hilo.
2. Sindano ya Pakiti:
Ni mbinu ambapo mshambulizi anatatiza mtandao ulioanzishwa, kwa kuingiza kifurushi chake chenye mtiririko wa kawaida wa data kati ya huluki zinazoaminika, ili kuepusha shughuli hasidi za kutazamwa au kupuuzwa. Aina hii ya uingiliaji wa mchakato wa pakiti hutumiwa katika mashambulizi ya DDoS na Man-In-The-Middle.
3. Utekaji nyara wa Kipindi:
Wakati wowote mtumiaji anapoingia kwenye tovuti, hutuma ombi kupitia kivinjari kwa seva ya tovuti iliyoombwa. Ombi huchambuliwa na jibu hutumwa kupitia mtandao kwa mtumiaji na kipindi kinaanzishwa ili mtumiaji aingie kwenye tovuti. Wakati huo huo, mshambuliaji anajaribu kuteka nyara kikao hicho na yuko katika nafasi ya kukatiza kikao hicho na anaweza kutoa habari za kibinafsi zinazohitajika kuanzisha shambulio hilo kwa mafanikio.
4. Uondoaji wa SSL:
Mshambulizi hutumia mchakato huu anapoondoa usimbaji fiche wa SSL/TLS unaotumika kwa muunganisho uliolindwa, Hubadilisha muunganisho wa mtandao wa mtumiaji kutoka HTTPS hadi HTTP. Mwathirika yuko hatarini kuhama kutoka kwa muunganisho uliolindwa hadi muunganisho usiolindwa, ni rahisi kwa mshambuliaji kumsukuma mwathiriwa kwenye mazingira yake, ambapo mshambuliaji hutoa maelezo yaliyotolewa na mwathiriwa. KRACK, MITM ni mashambulio machache kati ya mashambulio yanayotekelezwa na mbinu ya uondoaji wa SSL.
JINSI YA KUOKOKA KUTOKA KATIKA MASHAMBULIZI HAYA?
Zifuatazo ni baadhi ya hatua tunazoweza kufuata ili kuzuia mashambulizi hayo ya mtandaoni :
-
Tumia muunganisho wa HTTPS kwenye HTTP kwani HTTPS inalindwa zaidi na njia inayotegemewa ya kuunganisha kwenye mtandao wowote.
-
Kuweka Vidakuzi vya Kivinjari na akiba kusafishwa ili kuzuia mvamizi kuiba maelezo kutoka kwa nyenzo hizo.
-
Matumizi ya HSTS juu ya HTTPS. Agizo hili la seva ya wavuti hulazimisha Programu yoyote ya Wavuti kuunganisha kwenye HTTPS na kuzuia maudhui mengine yote yanayotumia itifaki ya HTTP.
-
Usibofye barua pepe na matangazo yasiyo ya lazima.
-
Usitumie ufikiaji usiolindwa wa Wi-Fi ya Umma au ufanye malipo kupitia hiyo.
-
Sasisha zana za usalama zinazohitajika kila wakati ili kulinda mfumo wako.
-
Weka mtandao wako wa kufanya kazi salama kila wakati.
-
Usiwahi kupakua data yoyote iliyoibiwa.
SEQRITE Mashine ya Tishio Iliyounganishwa: IPS
Mfumo wa Kuzuia Uingizaji
IPS ni mfumo wa usalama wa mtandao unaolinda mtandao wa shirika lako dhidi ya mashambulizi ya nje, majaribio ya uvamizi, programu hasidi na vitisho. Inachunguza trafiki ya mtandao inayoingia na kutambua vitisho vinavyowezekana na kujibu kulingana na sheria zilizotajwa. Hii huangusha pakiti ambayo itaamua kuwa hasidi na kuzuia trafiki yote zaidi kutoka kwa anwani hiyo ya IP au Lango.
Seqrite UTM ina kipengele kinachoitwa Mfumo wa Kuzuia Uingizaji. Inafuatilia na pia kuzuia matumizi mabaya ya athari ambayo washambuliaji hutumia kukatiza na kupata udhibiti wa programu au mashine. Inajumuisha seti zilizowekwa tayari za saini zilizopachikwa, ambazo zinalingana na saini za pakiti za data zinazoingia. Ikiwa saini yoyote inayoingia inalingana na saini iliyopo, IPS inaweza kuangusha pakiti au kusanidi ala.Rm.
Ufafanuzi wa Kipengele
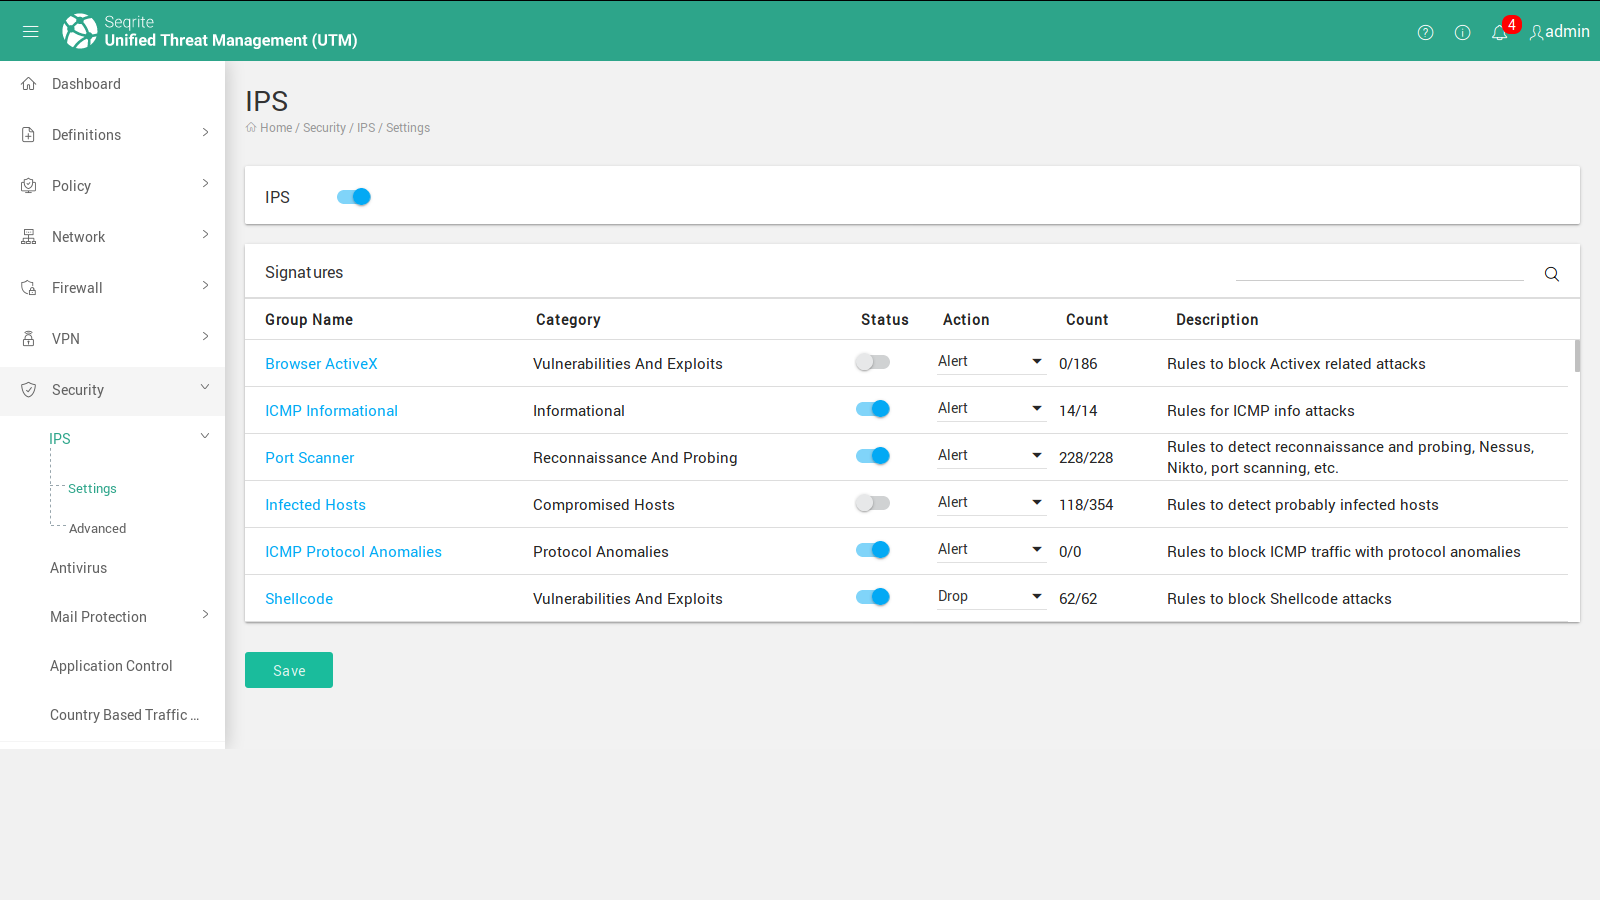
Picha hapa chini inaonyesha hali ya IPS na mipangilio mbalimbali inayokuja chini ya IPS na taarifa muhimu kama vile
- Hatua iliyoteuliwa kuchukua.
- Tahadhari au Achia pakiti inayotiliwa shaka.
- Hesabu ya Matukio na Maelezo.
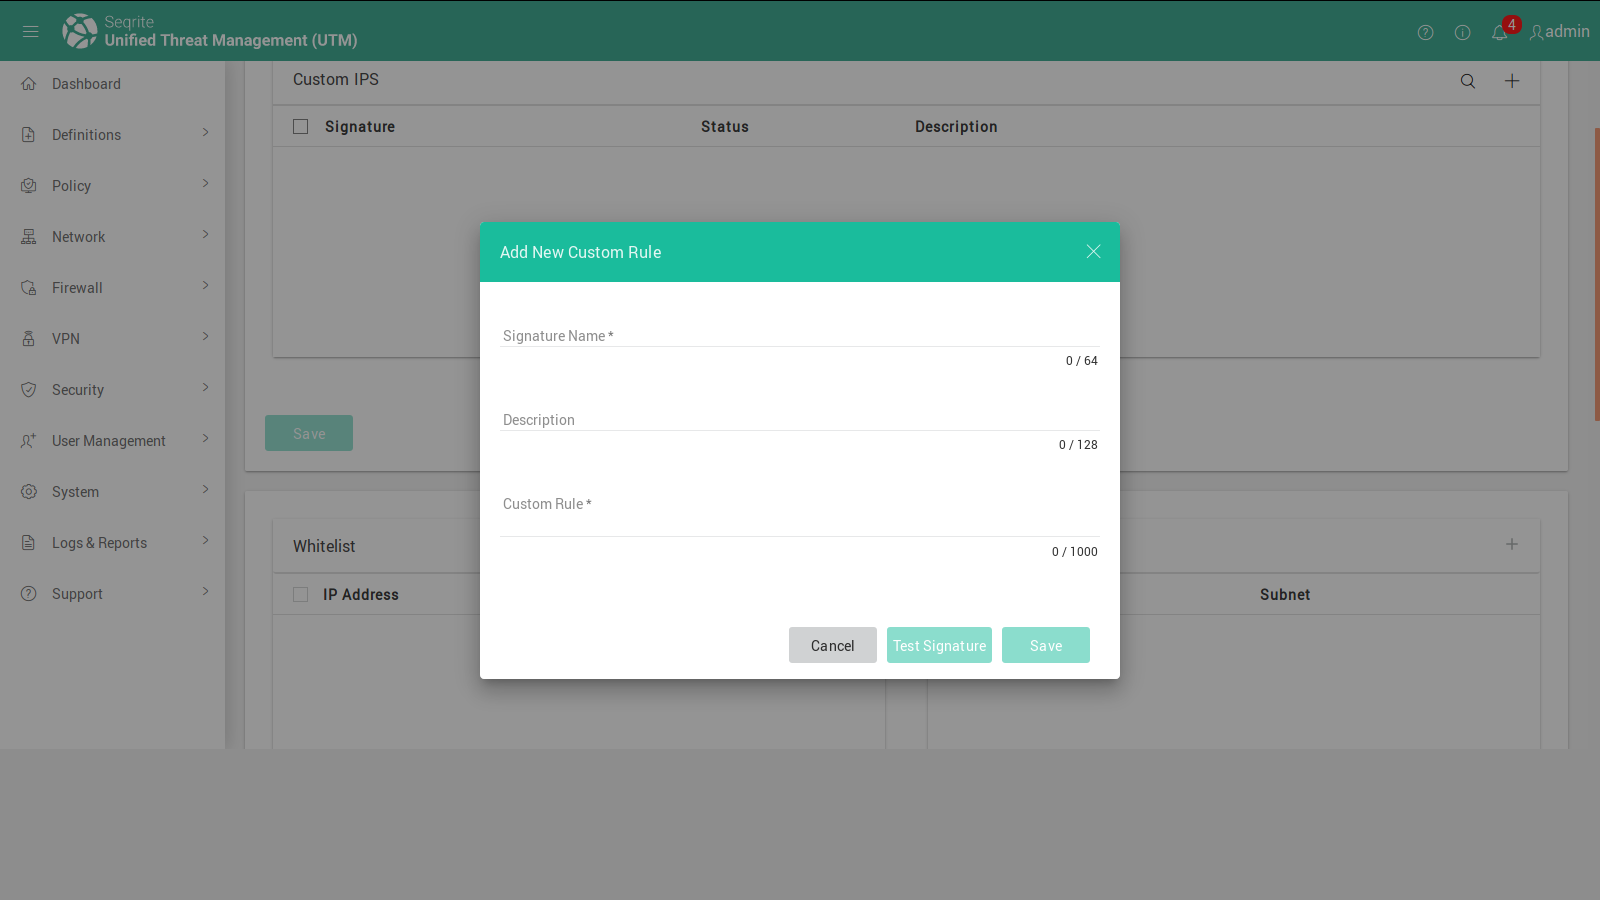
Huenda ukahitaji kuongeza saini mpya kwenye orodha yako iliyopo ya sahihi. Katika Seqrite UTM IPS unaweza kuongeza sahihi zako maalum. Unaweza kufanya hivyo kwa kutumia kichupo cha maendeleo kwenye ukurasa wa IPS.
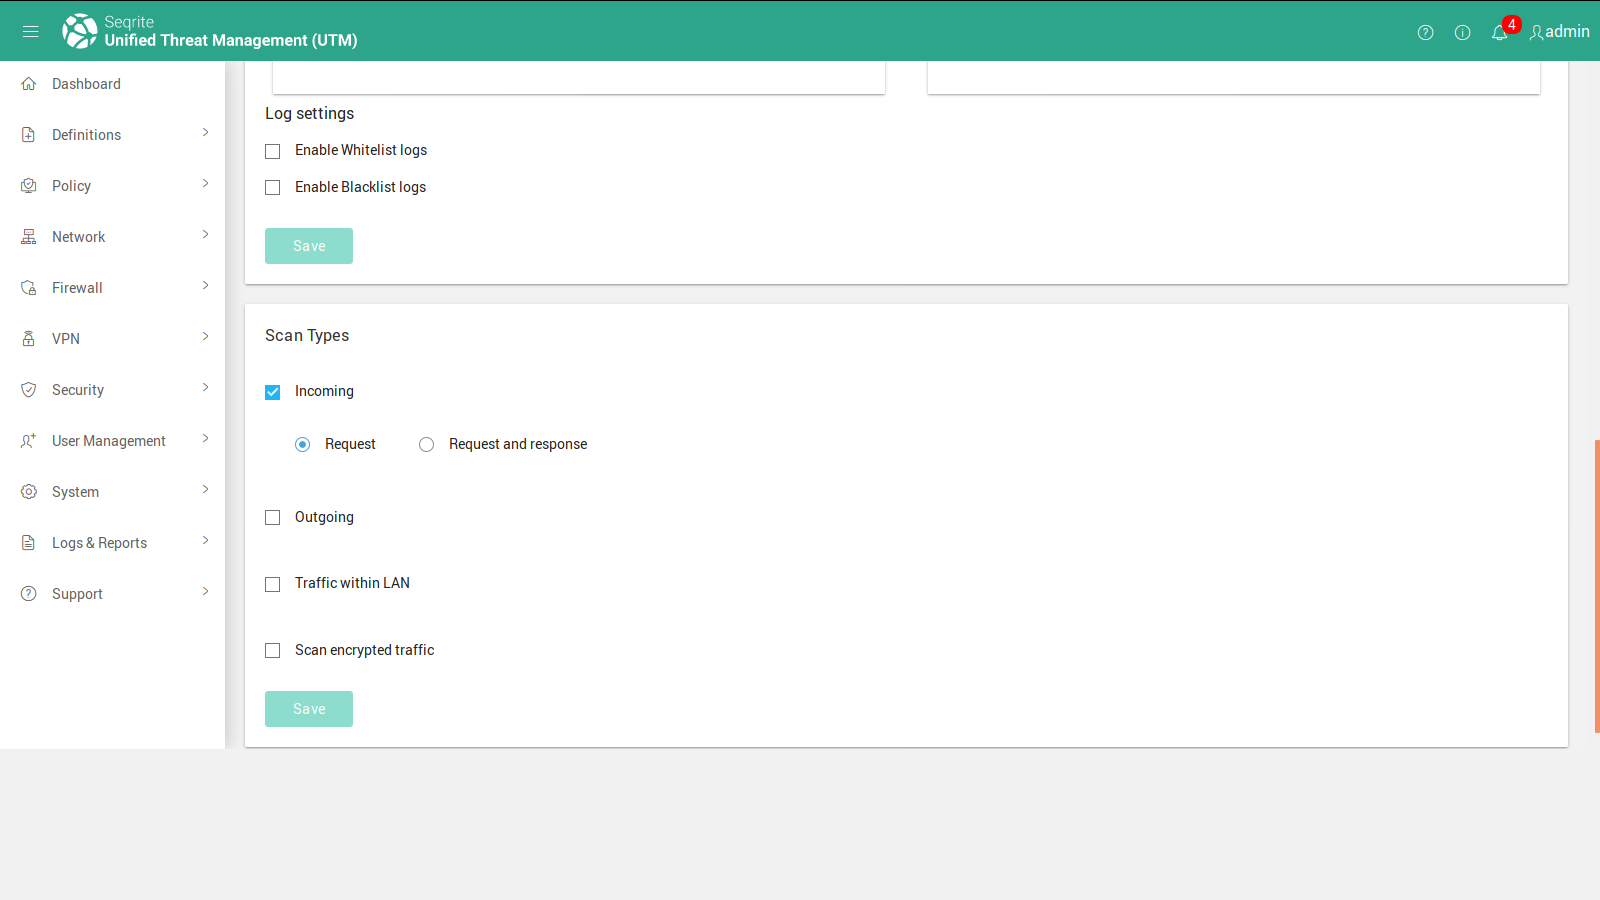
Huenda shirika lako likahitaji kufuatilia trafiki zote zinazoingia, zinazotoka nje na za intraneti. Kipengele hiki hukuruhusu kufuatilia aina zote za trafiki au za mtu binafsi.
MAREJELEO
a) thesslstore.com
b) veracode.com
c) safebox.comodo.com
d) Uzuiaji wa Mashambulizi ya Mtu-Katika-Katika-Kwa Kutumia HTTPS na SSL, IJCSMC, Vol. 5, suala. 6, Juni 2016, ukurasa wa 569 - 579

