

Maabara ya Usalama ya Uponyaji Haraka imekumbana na aina mpya ya Petya Ransomware ambayo inaathiri watumiaji duniani kote. Hii inaonekana wazi kama ishara za mapema za shambulio jipya la programu ya kukomboa ambalo linaenea kwa kasi ulimwenguni kote. Hivi sasa tumeona ripoti nyingi za shambulio hili la programu ya ukombozi kutoka nchi kadhaa.
Uchambuzi wetu unaonyesha:
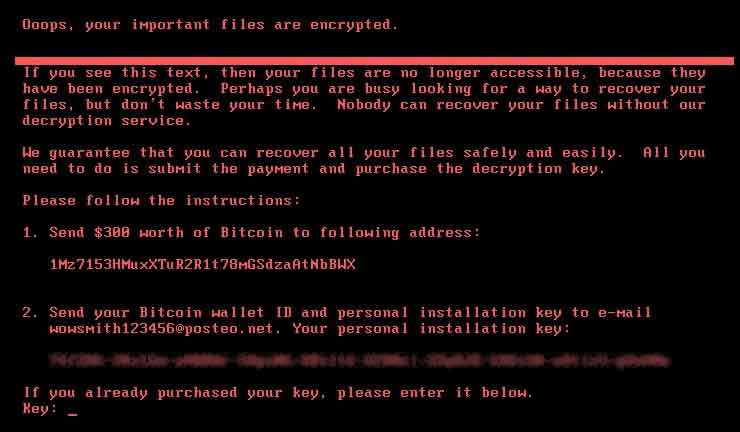
Utaratibu wa uwasilishaji wa Petya ni kwa barua pepe za ulaghai au barua pepe za kuhadaa. Mara tu kiambatisho cha barua pepe kitakapotekelezwa kwenye kompyuta kinaonyesha arifa ya Udhibiti wa Ufikiaji wa Mtumiaji. Hata hivyo, baada ya kutekeleza programu hiyo husimba Rekodi ya Boot ya Mwalimu (MBR) na kuibadilisha na kipakiaji cha boot ya desturi na msimbo wa kusimba diski kamili kuanzia MFT (Mti wa Faili Kuu) na kuacha maelezo ya fidia kwa watumiaji. Baada ya kusimba kwa njia fiche diski nzima ya kompyuta inaonyesha chini ya haraka ya fidia.
Je, sisi (Seqrite watumiaji) wamelindwa kutokana na programu hii ya ransomware?
Vyote Seqrite Watumiaji wa EPS wamelindwa kutokana na maambukizi haya ya ransomware ambapo unyonyaji unaoitwa EternalBlue unalenga udhaifu wa usalama MS17-010. Huu ni udhaifu uleule ambao WannaCry Ransomware imekuwa ikitumia vibaya kuenea. Seqrite IDS ilifanikiwa kuzuia majaribio ya Eternal Blue exploit. SeqriteUgunduzi wa Kitabia (BDS) pia unazuia na kumwonya mtumiaji kuhusu shambulio linaloweza kutokea. Hakikisha tu kwamba mifumo yote ya usalama ya Seqrite zimewashwa.
Maabara ya Usalama ya Quick Heal inafuatilia tishio hilo kila mara na inafanya kazi ya kutoa masasisho ili kulinda tishio hilo katika tabaka tofauti. Kwa hivyo tafadhali endelea kufuatilia. Seqrite sasisho zote za sasa zinazotolewa mara kwa mara.
Hatua za kuzuia na mapendekezo
- Epuka kubofya viungo katika barua pepe zilizopokelewa kutoka kwa mtumaji asiyejulikana.
- Tumia viraka vyote vya Microsoft Windows ikiwa ni pamoja na MS17-010 ambayo huweka Viraka vya Athari ya Milele ya Bluu.
- Hakikisha yako SeqriteSasisho la kiotomatiki limewashwa na limesasishwa hadi la hivi karibuni.
- Hakikisha unapeleka nakala rudufu ya data yako kwenye diski fulani ya nje mara kwa mara.
- Epuka kuingia kwenye kompyuta kwa kutumia haki za Msimamizi. Fanya kazi na akaunti ya mtumiaji ambayo ina haki za kawaida za mtumiaji na si haki za usimamizi.
Ikiwa tishio litatekelezwa kwenye kompyuta yangu, bado ninaweza kuzuia data yangu?
Ikiwa kwa makosa mtu anatoa tishio kwenye kompyuta isiyolindwa kwa kubofya kiungo kwenye barua pepe na kupakua kiambatisho, na ikiwa unaona BSOD (skrini ya bluu) ambayo inaanzisha upya kompyuta yako, bado unaweza kuhifadhi data yako kwa kutoanzisha upya kompyuta. Iweke tu ikiwa imezimwa. Unapoona skrini ya BSOD na mfumo unaanza tena MBR pekee ndiyo inabadilishwa na data yako kwenye diski bado iko sawa na inaweza kufikiwa kwa kuweka diski kuu kwenye mfumo mwingine safi. Hakikisha hauwashi na diski kuu ya kompyuta iliyoambukizwa katika hatua hiyo. Baada ya kuwekwa data inaweza kupatikana na kunakiliwa.


