

Mapitio
Seqrite Maabara, Maabara kubwa zaidi ya Uchambuzi wa Malware nchini India, ina ilibainisha matukio mengi ya mtandaoni yaliyounganishwa na Operesheni Sindoor, inayohusisha shughuli ya APT inayofadhiliwa na serikali na shughuli zilizoratibiwa za wahaki. Mbinu zilizozingatiwa ni pamoja na wizi wa data binafsi, uwekaji hati hasidi, uharibifu wa tovuti na uvujaji wa data ambao haujaidhinishwa. Kampeni hiyo ilionyesha mchanganyiko wa mbinu za kijasusi mtandaoni, usumbufu unaoendeshwa na wadukuzi, na vipengele vya vita vya mseto. Ililenga sekta za thamani ya juu za India, ikijumuisha ulinzi, miundombinu ya serikali ya IT, huduma ya afya, mawasiliano ya simu na elimu. Baadhi ya shughuli zilihusishwa na APT36 na Sidecopy, vikundi vya vitisho vilivyounganishwa na Pakistan vinavyojulikana kwa kutumia vikoa vilivyoharibiwa, upakiaji wa programu hasidi na mbinu za uvunaji wa vitambulisho dhidi ya mashirika ya kijeshi na serikali ya India.
Sehemu ya Kuchochea: Vekta ya Ufikiaji wa Awali
Mnamo Aprili 17, 2025 , telemetri ya mtandao ya India ilianza kung'aa. Katika mazingira ya kugundua vitisho, kasoro zilizoelekezwa kwa seva za barua pepe za serikali na miundombinu ya ulinzi. Faili za vivutio zilikuwa na majina yaliyoiga uharaka na uhalali:
- xlam
- paam
- pptx.lnk
Hizi hazikuwa faili za kawaida. Zilikuwa mashambulizi yaliyoongozwa kwa usahihi—nyaraka zilizojaa makro , njia za mkato , na hati zilizosababisha mawasiliano ya siri ya amri na udhibiti (C2) na uenezaji wa programu hasidi. Kila kivutio kilichezwa kwa hofu ya umma na janga la kitaifa, kikitumia vichwa vya habari vya hivi karibuni kama vile Shambulio la Ugaidi la Pahalgam . Maelezo zaidi ya kiufundi yanaweza kupatikana katika:
- Ushauri: Mada za mada ya Pahalgam Attack zinazotumiwa na APT36 kulenga Serikali ya India.
- Mwavuli wa Vitisho vya Pakistani: Mbinu Zinazounganisha Operesheni za Mtandao Zinazolenga India | Seqrite
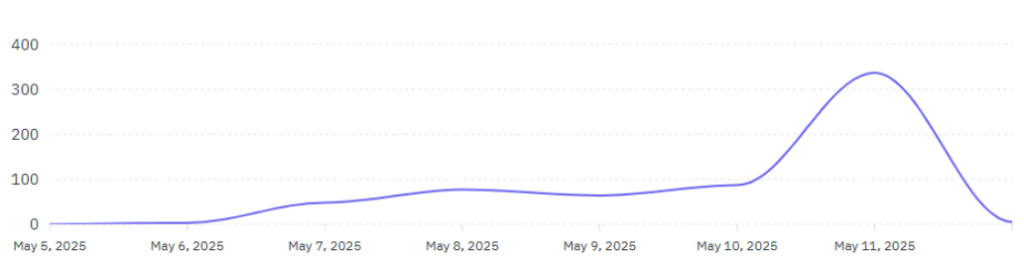
Kufuatia kuanzishwa kwa Operesheni Sindoor mnamo Mei 7, kuongezeka kwa shughuli za wadukuzi kulionekana, ikiwa ni pamoja na upotovu ulioratibiwa, uvujaji wa data, na kampeni za kutatiza za mtandao.
Grafu ya Ratiba ya Shughuli - Operesheni Sindoor
APT36: Mageuzi ya Mwindaji Dijiti
APT36, ambayo kwa muda mrefu ilihusishwa na matumizi ya Crimson RAT na uhandisi wa kijamii, ilikuwa imebadilika. Vipakiaji vya zamani vya Poseidon— Ares , mfumo wa programu hasidi wa kawaida na unaoepuka , sasa uliunda mkuki mpya.
Zana na Aina za Faili:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Macros inayosababisha maswali ya wavuti:
fogomyart[.]com/random.php - Uwasilishaji wa malipo kupitia vyombo potovu vya India:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Piga simu C2 IP: 167.86.97[.]58:17854(RAT C2 ya Nyekundu).
APT36 ilitumia TTP za hali ya juu wakati wa Operesheni Sindoor kwa maambukizi ya siri, usugu, na amri na udhibiti. Ufikiaji wa awali ulikuwa kupitia viambatisho vya hadaa ya kupitia mkuki (T1566.001) kwa kutumia aina za faili hasidi (.ppam, .xlam, .lnk, .xlsb, .msi). Maswali haya yalianzisha macros yaliyotekelezwa (T1059.005) kwa vikoa kama vile fogomyart[.]com. Mizigo ya malipo iliwasilishwa kupitia vikoa potofu vya India kama vile zohidsindia[.]com na nationaldefensecollege[.]com, kwa mawasiliano ya C2 kupitia itifaki za safu ya programu (T1071.001) hadi 167.86.97[.]58:17854. Kwa utekelezaji na kuendelea, APT36 iliongeza LOLBins (T1218), kazi zilizoratibiwa (T1053.005), njia za kupita za UAC (T1548.002), na hati za PowerShell zilizofichwa (T1059.001, T1027), kuwezesha ufikiaji wa muda mrefu huku ikikwepa ufikiaji.
Ares RAT hutoa udhibiti kamili juu ya seva pangishi iliyoathiriwa, ikitoa uwezo kama vile kuweka funguo za vitufe, kunasa skrini, uchezaji wa faili, wizi wa hati miliki, na utekelezaji wa amri ya mbali—sawa na PANYA za kibiashara lakini iliyoundwa kwa siri na kukwepa.
Miundombinu ya Dijiti: Vikoa vya Udanganyifu
Safu ya kikoa ya operesheni ilifanana na operesheni ya siri ya kijasusi:
- pahalgamattack[.]com
- operationsindoor2025[.]in
- sindoor[.]tovuti
- sindoor[.]live
Vikoa hivi viliiga huluki za kijeshi na serikali, zikitumia uaminifu wa watumiaji na kutumia simulizi za kijiografia za kisiasa kwa uhandisi wa kijamii.
Hacktivism katika Sanjari: Kikosi cha Kivuli
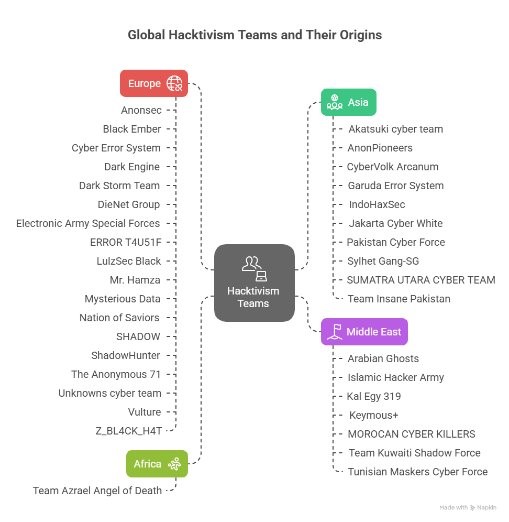
APT36 haikuchukua hatua peke yake. Sambamba na hilo, vikundi vya wadukuzi wa mtandao viliratibu mashambulizi ya usumbufu— DDoS , uharibifu wa sura , na uvujaji wa data —katika sekta muhimu za India. Vikundi vya telegram vililinganisha vitendo chini ya hashtag kama #OpIndia, #OperationSindoor, na #PahalgamAttack, kama inavyoonyeshwa kwenye picha iliyo hapa chini.
Sekta Zinazolengwa Zaidi:
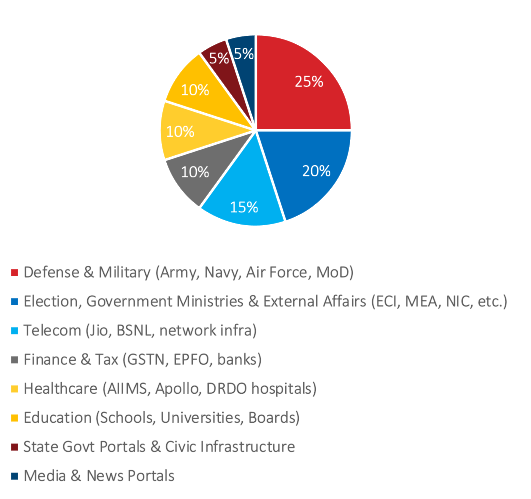
Kampeni ya Operesheni Sindoor ililenga kimkakati sekta muhimu za India, ikilenga vyombo vya Ulinzi kama vile Wizara ya Ulinzi, Jeshi, Jeshi la Wanamaji, na DRDO. Wahalifu hao walidai kuvuruga miundombinu ya TEHAMA ya Serikali , ikiwa ni pamoja na NIC na GSTN pamoja na ushahidi wa DDoS na uvujaji wa data, huku wakijaribu uvunjaji wa sheria katika taasisi za afya kama vile Hospitali za AIIMS na DRDO. Makampuni makubwa ya mawasiliano kama Jio na BSNL yalichunguzwa, pamoja na milango mingi ya elimu na serikali ya ngazi ya serikali , ikionyesha upana na uratibu wa mashambulizi ya mtandaoni.
Mazingira ya Tishio la Baada ya Kampeni
Kutoka Mei 7-10, Seqrite telemetri imeripotiwa:
- Matukio 650+ yaliyothibitishwa ya DDoS/defacement
- Vikundi 35+ vya wanaharakati wanaohusika, 7 wapya waliojitokeza
- Saini 26 za utambuzi maalum imesambazwa kote XDR
Sahihi za Ugunduzi:
| Jina la Sahihi | Maelezo ya Kiufundi |
| BAT.Sidecopy.49534.GC | Hati ya kipakiaji cha SideCopy |
| LNK.Sidecopy.49535.GC | Njia ya mkato iliyowezeshwa kwa wingi |
| MSI.Trojan.49537.GC | MSI-msingi Trojan dropper |
| HTML.Trojan.49539.GC | HTML kitambulisho hadaa |
| Bat.downloader.49517 | Pakua matumizi ya RAT |
| Txt.Enc.Sidecopy.49538.GC | Kipakiaji kisichoeleweka |
IOCs: Viashiria vya Maelewano
Vikoa Vibaya:
- pahalgamattack[.]com
- sindoor[.]live
- operationsindoor2025[.]in
- nationaldefensecollege[.]com
- fogomyart[.]com/random.php
Faili Hasidi:
- xlam
- paam
- pptx.lnk
Wito wa IP:
- 167.86.97[.]58:17854(C2 ya Crimson RAT)
Asili ya Trafiki ya VPS:
- Urusi 🇷🇺
- Jamani 🇩🇪
- Indonesia 🇮🇩
- Singapore 🇸🇬
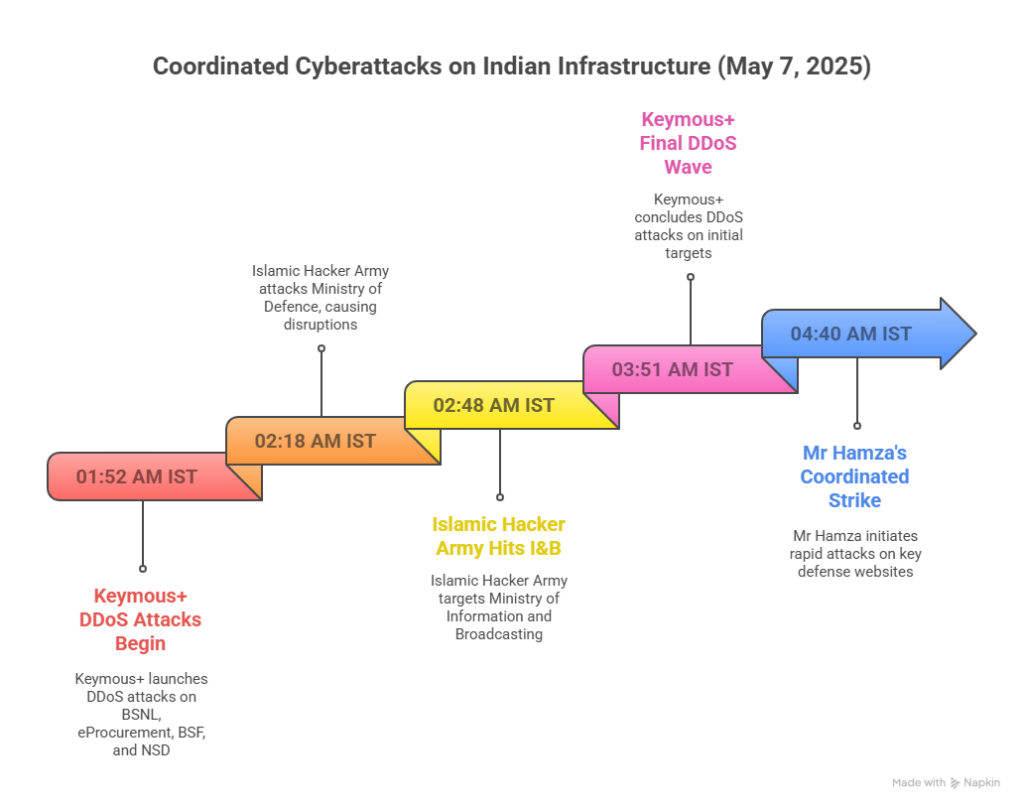
Ramani ya Akili ya Machafuko: Usumbufu Ulioratibiwa
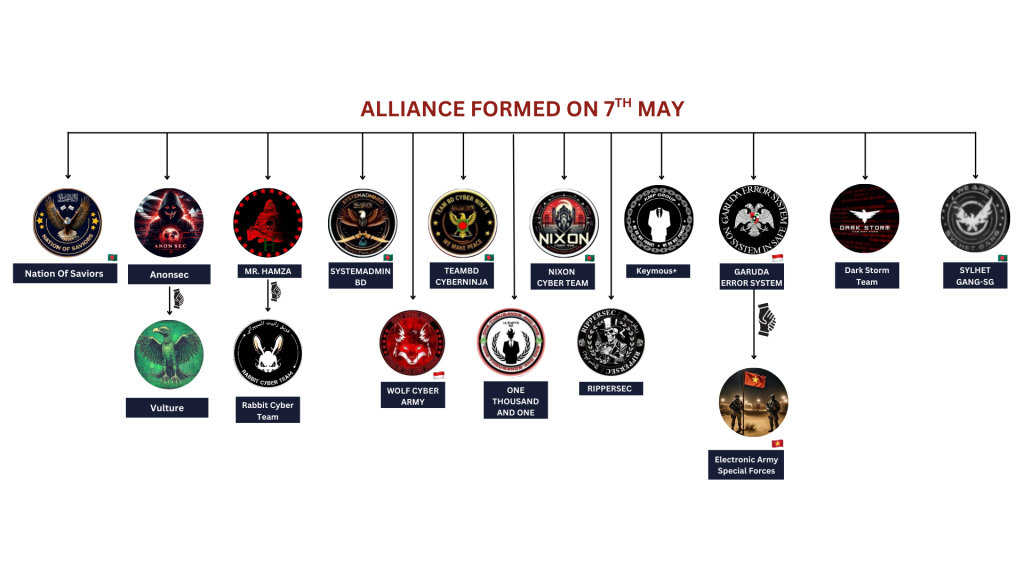
SeqriteJibu la
Ili kukabiliana na operesheni hiyo, Seqrite Maabara yaliyotumika:
- Sheria 26 za utambuzi katika mistari ya bidhaa
- Sahihi za YARA na uwiano katika STIP/MISP
- Arifa kwa upana wa XDR kwa SideCopy na lahaja za Ares
- Ufuatiliaji wa wavuti wa giza na Telegraph
- Usambazaji wa ushauri wa tishio kwa vyombo vya India
Tafakari ya Mtafiti
Operesheni Sindoor ilifichua mpango wa vita vya kisasa vya mtandao. Ilionyesha jinsi watendaji wa taifa sasa wanavyoshirikiana na wadukuzi wasio wa serikali , wakiunganisha uingiliaji kati wa kiufundi na shughuli za kisaikolojia . Mageuko ya APT36—hasa kuhama kutoka Poseidon hadi Ares—na mashambulizi ya wakati mmoja ya wadukuzi yanaonyesha muunganiko wa makusudi wa ujasusi wa mtandao na vita vya kiitikadi.
Badala ya kampeni za programu hasidi pekee, sasa tunakabiliwa na michezo ya vita iliyoratibiwa kidijitali . Zana zinaweza kubadilika—makro, faili za MSI, hati za DDoS—lakini malengo yanabaki: kuvuruga, kupotosha, na kuvuruga.
Hitimisho
Operesheni Sindoor inawakilisha ongezeko kubwa katika mazingira ya migogoro ya mtandao kati ya India na Pakistan. Kampeni hiyo, iliyoratibiwa na APT36 na vikundi washirika vya wahasibu, ilitumia mchanganyiko wa programu hasidi za hali ya juu, miundombinu potofu, na uhandisi wa kijamii wa udanganyifu ili kupenyeza sekta muhimu za India.
Ulengaji wa kimkakati wa sekta za ulinzi, Teknolojia ya Habari na Mawasiliano ya serikali, huduma za afya, elimu, na mawasiliano ya simu unasisitiza dhamira ya sio tu kukusanya taarifa za kijasusi bali pia kutatiza shughuli za kitaifa. Kwa kutumwa kwa zana kama vile Ares RAT, washambuliaji walipata ufikiaji kamili wa mbali kwa mifumo iliyoambukizwa-kufungua milango ya ufuatiliaji, wizi wa data, na uwezekano wa uharibifu wa huduma muhimu.
Kwa upande wa athari, operesheni hii ina:
- Imani iliyodhoofishwa katika mawasiliano rasmi ya kidijitali kwa kuharibu vikoa vinavyoaminika vya India.
- Kuongezeka kwa hatari za uendeshaji kwa idara nyeti kwa kufichua udhaifu wa miundombinu.
- Mtazamo wa umma ulioathiriwa utayari wa usalama wa mtandao katika serikali na ulinzi.
- Mvutano wa kijiografia ulioimarishwa kwa kutumia njia za kimtandao ili kuleta ushawishi na kuzua ukosefu wa utulivu.
Athari ya kampeni hii kwenye usalama wa mtandao wa kitaifa na uaminifu imekuwa kubwa:
- Utaftaji wa data: Hati nyeti za ndani, kitambulisho na maelezo ya mtumiaji yalitolewa kutoka kwa mashirika muhimu. Hii inahatarisha usalama wa uendeshaji, kufanya maamuzi ya kimkakati, na kufungua njia za uvamizi wa ufuatiliaji.
- Mashambulizi ya DDoS: Mashambulizi yaliyolengwa ya kunyimwa huduma yalitatiza upatikanaji wa huduma muhimu kwa serikali na kwa umma, na kuathiri mtiririko wa kazi wa ndani na ufikiaji wa raia wakati wa vipindi nyeti vya kijiografia.
- Uharibifu wa Tovuti: Tovuti kadhaa za serikali na taasisi za India ziliharibiwa, na kudhoofisha imani ya umma na kutumika kama mbinu ya vita vya kisaikolojia ili kuleta ushawishi wa mradi na ubora wa mtandao.
Maendeleo haya yanaangazia hitaji la haraka la kuimarishwa threat inteluwezo wa udhibiti, mifumo imara ya kukabiliana na matukio, na ushirikiano wa kimkakati wa umma na binafsi ili kukabiliana na vitisho hivyo mseto vinavyobadilika.


