• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Usalama  / Operesheni SideCopy!
Operesheni SideCopy!
23 Septemba 2020

Operesheni SideCopy!

Imeandikwa na Kalpesh Mantri
Kalpesh Mantri
Usalama
4

Maarifa juu ya tarafa ndogo ya Transparent Tribe ambayo imekuwa ikihusishwa kimakosa kwa miaka.

kuanzishwa

Uponyaji wa Haraka threat intelTimu ya ulinzi hivi karibuni iligundua ushahidi wa tishio linaloendelea (APT) dhidi ya vikosi vya ulinzi vya India. Uchambuzi wetu unaonyesha kwamba kampeni nyingi za zamani na mashambulizi katika mwaka mmoja uliopita yanahusiana na 'Operesheni SideCopy' na IOC za kawaida.

Matokeo muhimu

  • Operesheni SideCopy inatumika kuanzia mapema 2019, hadi sasa.
  • Operesheni hii ya mtandao imekuwa ikilenga tu vikosi vya ulinzi vya India na wanajeshi.
  • Moduli za programu hasidi zinazoonekana zinatengenezwa kila wakati na moduli zilizosasishwa hutolewa baada ya uchunguzi wa data ya mwathirika.
  • Waigizaji wanafuatilia ugunduzi wa programu hasidi na kusasisha sehemu zinapotambuliwa na AV.
  • Takriban CnC zote ni za Contabo GmbH na majina ya seva yanafanana na majina ya mashine yanayopatikana kwenye Ripoti ya Transparent Tribe.
  • Muigizaji huyu tishio anapotosha jumuiya ya usalama kwa kunakili TTP zinazoelekeza kwenye kikundi cha Sidewinder APT.
  • Tunashuku kuwa mwigizaji huyu tishio ana uhusiano na kikundi cha Transparent Tribe APT.

Summary:

Miezi michache iliyopita, mfumo wa Ugunduzi wa Tabia wa Kizazi Kijacho cha Quick Heal uliarifiwa kuhusu michakato michache ya kutekeleza HTA kutoka kwa tovuti zingine zisizo maarufu.

Tumetengeneza orodha ya URL, zilizounganishwa kutoka kwa mshta.exe, kwa wateja wengi:

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Armed-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Defence-Production-Policy-2020/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Images/8534

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/IncidentReport/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/ParaMil-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Req-Data/html

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/staff_documents/9/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/student_documents/12/css/

hxxps://drivetoshare[.]com/mod[.]gov[.]in_dod_sites_default_files_Revisedrates/html


Zilizoangaziwa zilitumwa kwa shabaha katika vitengo vya ulinzi vya India na watu binafsi wa vikosi vya jeshi.

Tulianza kufuatilia kampeni hii kwani ilikuwa inalenga mashirika muhimu ya Kihindi.

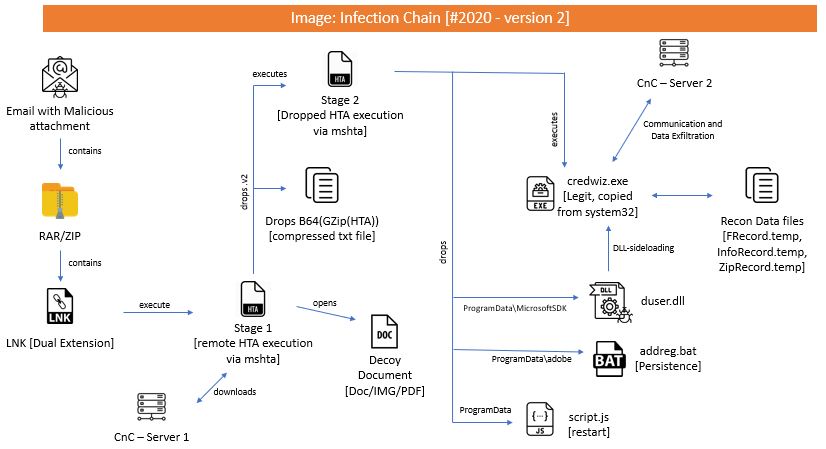
Ufuatiliaji wa operesheni hii unaweza kufuatiliwa kuanzia mapema 2019 hadi sasa. Hadi sasa, tumeona mchakato 3 wa maambukizi.

Vekta ya maambukizi ya awali katika minyororo miwili ilikuwa faili ya LNK, ambayo ilitoka kwa malspam. Lakini katika hali moja, tuliona washambulizi wakitumia shambulio la kiolezo na uwezekano wa kuathiriwa na kihariri cha milinganyo (CVE-2017-11882) kama kisambazaji cha maambukizi cha awali. Ingawa vekta ya maambukizi ya awali ni tofauti katika kesi ya tatu, malipo ya mwisho ni sawa na minyororo miwili ya kwanza.

Picha zilizo hapa chini zitatoa muhtasari wa maambukizi ya programu hasidi katika mashine za waathiriwa.

Msururu wa Maambukizi - Toleo la 1:
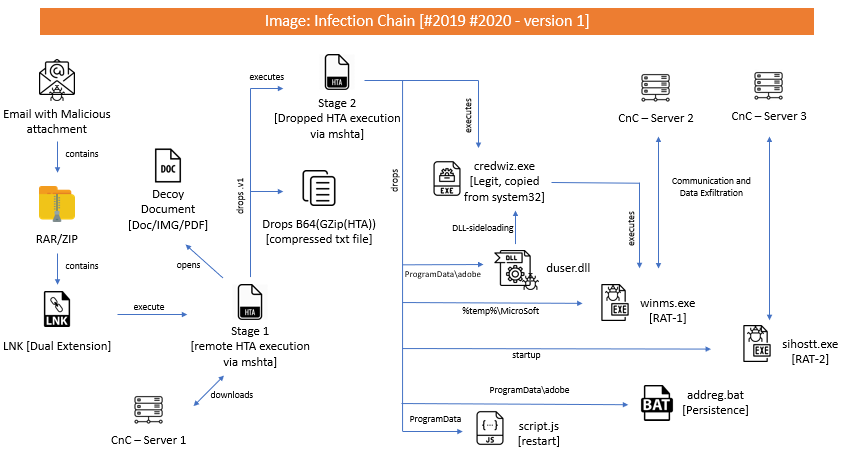
Msururu wa Maambukizi - Toleo la 1

Msururu wa Maambukizi - Toleo la 2:

Msururu wa Maambukizi - Toleo la 2:

Msururu wa Maambukizi - Toleo la 3:
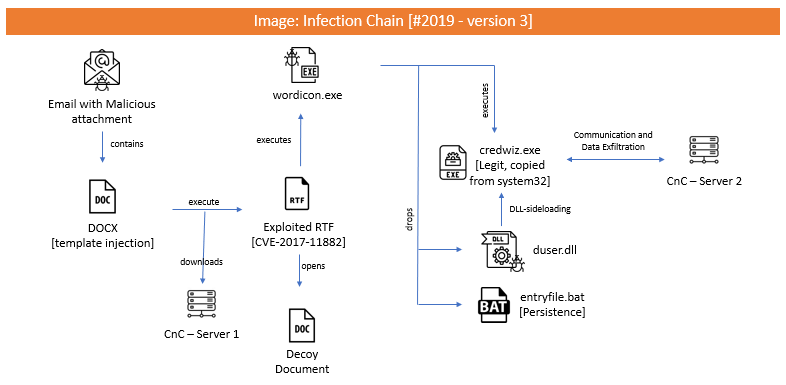
Msururu wa Maambukizi - Toleo la 3:


Tumetoa uchambuzi wa kina wa kila moduli hii katika ripoti yetu ya hivi karibuni ambayo inaweza kupatikana hapa.

Mandharinyuma na uchanganuzi katika karatasi hii hutoa maelezo kamili ya kiuchunguzi na muhimu ya fikra zetu za sasa kuhusu matumizi ya programu hasidi katika operesheni hii. Tumetoa sababu zote zinazosababisha sifa yetu.

Wataalam wa mada:

Kalpesh Mantri, Mtafiti Mkuu wa Usalama

Pawan Chaudhari, Mwanasayansi wa Utafiti wa Tishio

Goutam Tripathy, Mtafiti Mkuu wa Usalama

 Baada uliopitaJe, unaweza kupofushwa wakati Mkurugenzi Mtendaji wako atakutumia barua pepe?
Post ijayo  Kurudi kwa Emotet dunia inapofunguka!
Kalpesh Mantri

Kuhusu Kalpesh Mantri

Kwa sasa Kalpesh Mantri anafanya kazi kama Mtafiti Mkuu wa Usalama na Maabara ya Uponyaji Haraka. Kwa sasa anafanya kazi ya kuwinda APTs na telemetry...

Nakala na Kalpesh Mantri »

Related Posts

  • Kwa nini Threat IntelUtawala wa Usalama wa Mtandaoni ni Kiungo Kinachokosekana katika Mkakati Wako wa Usalama wa Mtandaoni

    Julai 25, 2025
  • Imevutwa na Kuathirika: Kufichua Hatari ya Kidijitali ya Mitego ya Asali

    Juni 17, 2025
  • Operesheni Sindoor - Anatomy ya Kuzingirwa kwa Dijiti

    Huenda 23, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (345) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (26) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi